


Filecoin でのデータ可用性の詳細


編集者注: この記事は、フェンブシ キャピタルのトゥラン ヴラル ユウキ ユミナガ氏が 2024 年 4 月 5 日に公開したオリジナルのコンテンツを転載したものです。 2015年に設立されたフェンブシ・キャピタルは、資産管理規模16億米ドルを誇るアジア有数のブロックチェーン資産管理会社です。同社は、研究と投資を通じてさまざまな業界にわたるブロックチェーン技術の未来を形作る上で主要な役割を果たすことを目指しています。この記事はこれらの取り組みの一例であり、ここで公開することに同意した著者らの独立した見解を表しています。
データ可用性 (DA) は、関連するデータをホストすることなく、ノードがネットワークでデータが利用可能であることを効率的に検証できるイーサリアム スケーリングのコア テクノロジーです。これは、ローリングやその他の形式のスケールアップを効率的に構築し、実行ノードが決済中にトランザクション データを確実に利用できるようにするために重要です。これは、シャーディングや他の形式の水平スケーリング (イーサリアム ネットワークで将来計画されているアップデート) にとっても重要です。ノードは、ネットワーク シャードに保存されているトランザクション データ (または BLOB) が実際にネットワークで利用可能であることを証明する必要があるからです。
最近、いくつかの DA ソリューション (Celestia、EigenDA、Avail など) が検討され、リリースされています。これらはすべて、アプリケーションが DA を公開するための高性能で安全なインフラストラクチャを提供することを目的としています。
イーサリアムなどの L1 と比較した外部 DA ソリューションの利点は、オンチェーン データに安価で高性能のキャリアを提供することです。 DA ソリューションは通常、低コストのパーミッションレス ストレージを可能にするように設計された独自のパブリック チェーンで構成されます。変更を加えたとしても、ブロックチェーンからネイティブにデータをホストするのは依然として非常に非効率的です。
これを考慮すると、DA レイヤーの基盤として Filecoin などのストレージに最適化されたソリューションを検討するのは非常に直感的であることがわかりました。 Filecoin は、そのブロックチェーンを使用してユーザーとストレージプロバイダー間のストレージトランザクションを調整しますが、データをオフチェーンに保存できます。
この記事では、分散ストレージ ネットワーク (DSN) 上に構築された DA ソリューションの実現可能性を調査します。ファイルコインは最も多く採用されている DSN であるため、特にファイルコインを検討しました。このようなソリューションがもたらす可能性のある機会と、それを構築するために克服する必要がある課題について概説します。
DA レイヤーは、それに依存するサービスに次の機能を提供します。
1. ユーザーのセキュリティ: 利用できないデータが利用可能であるかどうかを確認できるノードはありません。
2. グローバルセキュリティ: 少数のノードを除くすべてのノードがデータの可用性/非可用性について同意します。
3. 効率的なデータ検索機能。
スケールするにはこれらすべてを効率的に行う必要があります。 DA層は上記3点において、より低コストでより高いパフォーマンスを実現します。たとえば、どのノードでも保管を証明するためにデータの完全なコピーを要求できますが、これは非効率です。上記の 3 つのポイントをシステムに提供することで、L1 との L2 調整に必要なセキュリティを提供し、悪意のある多数派が存在する場合に強力な下限を提供する DA 層を実装します。
データホスティング
DA ソリューションにパブリッシュされたデータには有効期間があり、紛争を解決したり状態遷移を検証したりするのに十分な期間があります。トランザクション データは、正しい状態遷移を検証するのに十分な期間、または検証者に不正行為の証明を作成する十分な機会を与えるのに十分な期間だけ利用可能である必要があります。この記事の執筆時点では、Ethereum calldata は、データの可用性 (ロールアップ) を必要とするプロジェクトで最も一般的に使用されるソリューションです。
効率的なデータ検証
データ可用性サンプリング (DAS) は、DA の問題を解決するための標準的なアプローチです。これには、ネットワーク アクターがピアからの状態情報を検証する能力が強化されるという追加のセキュリティ上の利点もあります。ただし、サンプリングの実行はノードに依存します。マイニング トランザクションが拒否されないように DAS リクエストに応答する必要がありますが、ノードがサンプルをリクエストするプラスまたはマイナスのインセンティブはありません。要求側のサンプル ノードの観点からは、DAS を実行しないことによるマイナスのペナルティはありません。たとえば、Celestia は、DAS の最初で唯一のライト クライアント実装を提供し、ユーザーに強力なセキュリティ前提を提供し、データ検証コストを削減します。
効率的なアクセス
DA は、それを使用するプロジェクトに効率的なデータ アクセスを提供する必要があります。遅い DA は、それに依存するサービスのボトルネックとなり、少なくとも非効率を引き起こし、最悪の場合はシステム エラーを引き起こす可能性があります。
分散型ストレージネットワーク
Filecoin ホワイトペーパーで説明されている分散ストレージ ネットワーク (DSN) は、ネットワーク ユーザーにストレージ サービスを提供するストレージ プロバイダーの許可のないネットワークです。非公式には、独立系ストレージ プロバイダーがストレージ サービスを必要とするユーザーとのストレージ トランザクションを調整し、低価格のストレージ サービスを求めるユーザーに低価格で柔軟なデータ ストレージを提供できるようになります。これは、トランザクションを記録、保存し、スマート コントラクトの実行をサポートするブロックチェーンを通じて調整されます。
DSN スキームは、Put、Get、Manage の 3 つのプロトコルのタプルです。このタプルには、耐障害性の保証や参加インセンティブなどの特性があります。
Put(データ) → キー
データを一意のキーに保存するには、クライアントは Put を実行します。これは、データがネットワーク上に保存される期間、冗長性のために保存されるデータのコピーの数、およびストレージプロバイダーと交渉される価格を指定することによって実現されます。
Get(キー)→データ
クライアントは Get を実行して、キーの下に保存されているデータを取得します。
管理
ネットワーク参加者は管理プロトコルを呼び出して、プロバイダーが提供するストレージとサービスを調整し、エラーを修正します。ファイルコインの場合、これはブロックチェーンを介して管理されます。ブロックチェーンは、ユーザーとデータプロバイダーの間のデータトランザクションを記録するだけでなく、データが正しく保管されていることの証明も記録し、データトランザクションが確実に維持されるようにします。ネットワーク チャレンジに応じてデータ プロバイダーによって生成された証明書を公開することで、データが正しく保存されたことを証明します。ストレージ エラーは、ストレージ プロバイダーが管理契約で要求されているとおりにレプリケーションの証明または時空の証明を適時に生成できなかった場合に発生し、その結果、ストレージ プロバイダーの資本が減少します。複数のプロバイダーがネットワーク上でデータのコピーをホストしている場合、ストレージ トランザクションを実行する新しいストレージ プロバイダーを見つけることで、トランザクションを自己修復できます。
DSN の機会
DA プロジェクトがこれまでに行ってきたことは、ブロックチェーンをホット ストレージ プラットフォームに変えることです。 DSN はストレージ向けに最適化されているため、ブロックチェーンをストレージ プラットフォームに変えるのではなく、ストレージ プラットフォームをデータの可用性を提供するプラットフォームに変えるだけで済みます。ストレージ プロバイダーがネイティブ FIL トークンの形式で提供する担保は、データ ストレージを保証するための暗号経済的セキュリティを提供します。最後に、ストレージ トランザクションのプログラム可能性により、データの可用性に関して柔軟性が得られます。
DSN 機能を DA 問題の解決に変換する最も強力な動機は、DA ソリューションの下でデータ ストレージ コストを削減することです。以下で説明するように、ファイルコインにデータを保存するコストは、イーサリアムにデータを保存するよりもはるかに安価です。現在のイーサリアム/米ドルの価格を考慮すると、1 GB の通話データをイーサリアムに書き込むには 300 万ドル以上の費用がかかり、21 日後にシェアされます。この通話データ料金は、イーサリアムに基づく総取引コストの半分以上を占める可能性があります。ただし、Filecoin の 1 GB のストレージの料金は月額 0.0002 ドル未満です。この価格または同様の価格で DA を確保すると、ユーザーのトランザクション コストが削減され、Web3 のパフォーマンスとスケーラビリティの向上に役立ちます。
経済安全保障
Filecoin では、ストレージスペースを提供するには担保が必要です。プロバイダーが取引を履行しなかったり、ネットワーク保証を遵守しなかった場合、担保は削減されます。サービスの提供に失敗したストレージプロバイダーは、担保や得た利益を失うリスクがあります。
インセンティブメカニズムの調整
Filecoin プロトコルのインセンティブの多くは DA の目標と一致しています。 Filecoin は、悪意のある動作や怠惰な動作に対する阻害要因を提供します。コンセンサス中、ストレージ プロバイダーは、正直な多数派を想定せずにストレージの存在を継続的に証明するために、レプリケーション証明と時空証明の形式でストレージ証明を積極的に提供する必要があります。ストレージプロバイダーが証拠を提出できない場合、その資本は減額され、コンセンサスから削除され、その他の罰則の対象となります。現在の DA ソリューションには、ノードが DAS を実行するインセンティブが不足しており、DA を証明するには一時的な利他的な動作のみに頼ることができます。
プログラマビリティ
データ トランザクションをカスタマイズできる機能も、DSN を魅力的な DA プラットフォームにしています。データ トランザクションにはさまざまな期間を設定できるため、DSN ベースの DA ユーザーは必要な DA に対してのみ支払うことができ、ネットワーク全体に保存されるレプリカの数を設定することでフォールト トレランスを調整することもできます。さらなるカスタマイズは、FEVM で実行される Filecoin のスマート コントラクト (アクター) を通じてサポートされます。また、Bacalhau などのコンピューティングファーストのストレージ ソリューションから DeFi、Glif などの流動性ステーキング ソリューションに至るまで、Filecoin の DApps のエコシステムの成長にも貢献してきました。 Retriev は、Filecoin アクターを介して許可された参照者にインセンティブ付きのペグ取得を提供します。 Filecoin のプログラマビリティを使用して、さまざまなソリューションに必要な DA 要件をカスタマイズできるため、DA に依存するプラットフォームが必要以上の DA を支払う必要がなくなります。
DSN ベースの DA アーキテクチャが直面する課題
調査中に、DSN 上に DA サービスを構築する前に克服する必要がある重大な課題を発見しました。実装の実現可能性について話しているので、Filecoin に焦点を当てます。
遅れを証明する
Filecoin 上のトランザクションおよびストレージ データの整合性を暗号的に証明するには時間がかかります。データがネットワークに送信されると、データは 32 GB のセクターに分割され、「カプセル化」されます。データのカプセル化は、Proof of Replication (PoRep) と Proof of Space and Time (PoST) の基礎であり、前者はストレージ プロバイダーが 1 つ以上の一意のデータ コピーを保存していることを証明し、後者はストレージ プロバイダーが一意のデータを継続的に保存していることを証明します。ストレージ トランザクション期間全体にわたってコピーします。ストレージ プロバイダーがオンデマンドでデータをカプセル化し、必要な PoReP を破らないようにするには、カプセル化の計算コストが高くなければなりません。プロトコルがストレージ プロバイダーに一意で継続的に保存されたプルーフを定期的に要求する場合、ストレージ プロバイダーがプルーフやコピーを一時的に偽造できないように、カプセル化に必要なセキュリティ時間は応答ウィンドウより長くなければなりません。したがって、プロバイダーがデータ セクターをカプセル化するのに約 3 時間かかる場合があります。
ストレージのしきい値
パック操作は計算コストがかかるため、パックされたデータのセクター サイズは経済的に価値のあるものでなければなりません。ストレージプロバイダーにとって、ストレージの価格はパッケージングのコストを正当化する必要があり、同様に、結果として生じるデータストレージのコストは、ユーザーが Filecoin データに保存することを厭わないほど十分に低くなければなりません (この場合、約 32 GB のデータブロック)。 。より小さなセクターをパックすることは可能ですが、これによりストレージ プロバイダーに補償するためにストレージ価格が上昇します。この問題を解決するために、データ アグリゲーターはユーザーから小さなデータ チャンクを収集し、それらをほぼ 32 GB のチャンクとして Filecoin に送信します。データ アグリゲーターは、データ セグメント インクルージョンの証明 (PoDSI) とサブブロック CID (pCID) を通じてユーザー データをコミットします。データ セグメント インクルージョンの証明 (PoDSI) は、ユーザー データがサブセクターに含まれていることを保証します。 -block CID (pCID) は、ネットワークからデータを取得するときに使用されるセクターからのユーザーの確認です。
コンセンサス制約
Filecoin のコンセンサス メカニズムである Expected Consensus のブロック時間は 30 秒、ファイナライズ時間は数時間ですが、近い将来改善される可能性があります (Filecoin の高速ファイナリティについては FIP-0086 を参照)。これは通常、トランザクション データの処理を DA に依存するレイヤー 2 で必要なトランザクション スループットをサポートするには遅すぎます。 Filecoin のブロック時間は、ストレージプロバイダーのハードウェア制限によって制限されます。ブロック時間が短いほど、ストレージ プロバイダーがストレージの証明を生成して提供することが難しくなり、データを正しく保存するための認証ウィンドウを逃した場合にストレージ プロバイダーが受けるエラー ペナルティが増加します。この問題を解決するには、Inter-Planetary Consensus (IPC) サブネットを利用してコンセンサス時間を短縮できます。 IPC は、Tendermint と DRAND と同様のコンセンサスを使用してランダム性を実現します。DRAND がボトルネックになる場合、Tendermint の PoC でボトルネックが発生した場合、IPC サブネットを使用して 3 秒のブロック時間を達成できます。 Narwhal などは、数百ミリ秒のデータ ブロック時間を実現します。
検索速度
最後のハードルは回収です。上記の制約から、Filecoin はコールドストレージまたはウォームストレージに適していると推測できます。ただし、DA データはホットなため、高性能アプリケーションをサポートする必要があります。 Filecoin では、インセンティブ フックのデータをクライアントに提供する前にブロックを解除する必要があるため、レイテンシーが増加します。現在、高速取得は SLA を通じて、またはカプセル化されていないデータをカプセル化されたセクターと並行して保存することによって実現されていますが、ファイルコイン上の安全で許可のないアプリケーション アーキテクチャではどちらも信頼性が高くありません。特に、Retriev は、FVM を通じて取得が保証できることを証明しましたが、Filecoin のインセンティブ フックの高速取得は、まださらに研究されるべき領域です。
コスト分析
このセクションでは、これらの設計要素に関連するコストを検討します。 Ethereum calldata、Celestia blobdata、EigenDA blobdata、および Filecoin のセクターとして 32 GB を保存するコストを示します (現在の市場価格に近い値を使用)。
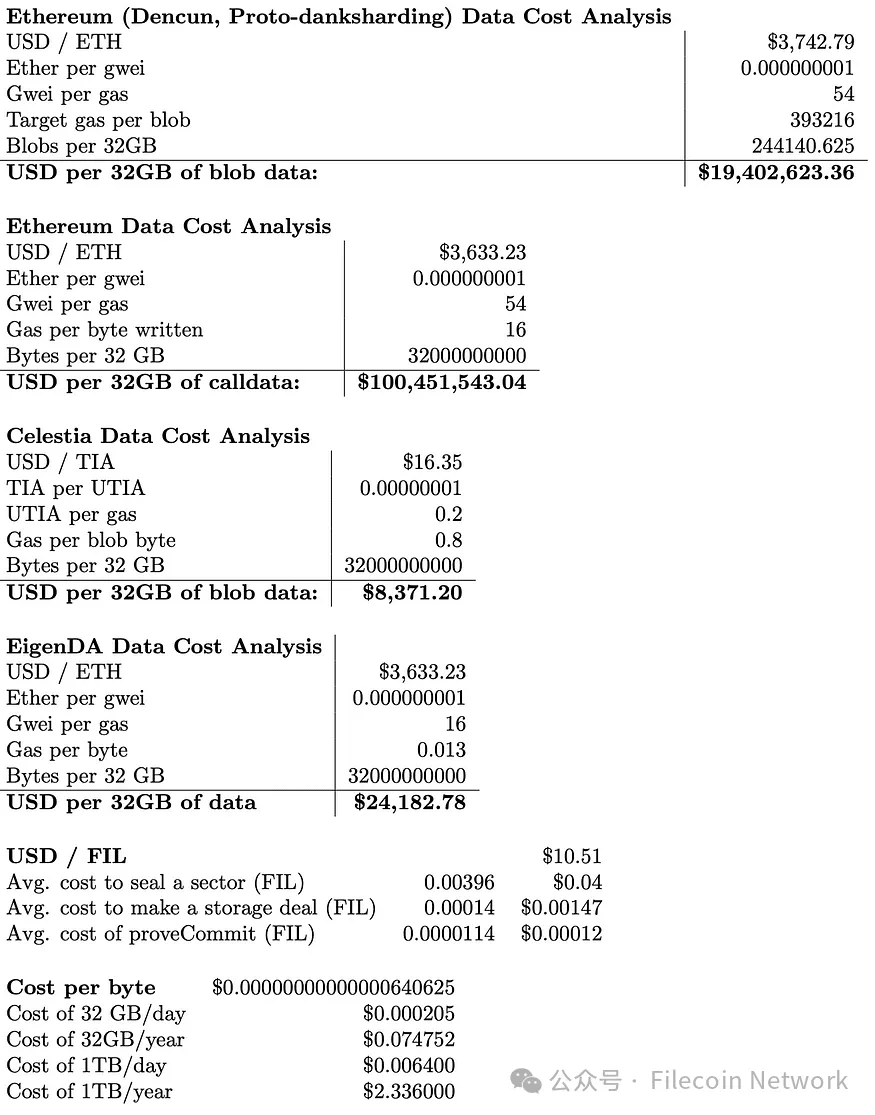
分析では、イーサリアムのコールデータの価格が浮き彫りになっています。32 GB のデータには 1 億ドルかかります。この価格はイーサリアムコンセンサスの背後にあるセキュリティコストを示しており、イーサリアムとガスの価格変動の影響を受けます。 Dencun アップグレードでは、Proto-Danksharding (EIP-4844) が導入され、Blob トランザクションが導入され、ブロックあたり 3 つの BLOB (それぞれのサイズが約 125 KB) がターゲットになり、ブロックごとの BLOB 目標ブロック数を維持するための可変ガス Blob 価格設定が導入されます。このアップグレードにより、イーサリアム DA のコストが 1/5 に削減されます。つまり、32 GB の BLOB データのコストは 2,000 万ドルになります。
Celestia と EigenDA は大幅に改善されており、32 GB のデータに対してそれぞれ 8,000 ドルと 26,000 ドルです。どちらも市場価格の変動に左右され、コンセンサス データ セキュリティのコストをある程度反映しています。Celestia はネイティブ TIA トークンを使用し、EigenDA は Ether を使用します。
上記のすべての場合において、保存されたデータは永続的なものではありません。 Ethereum のコールデータは 3 週間保存され、BLOB は 18 日間保存され、EigenDA は BLOB をデフォルトの 14 日間保存します。現在の Celestia 実装では、アーカイブ ノードは BLOB データを無期限に保存しますが、ライト ノードは最大 30 日間しかサンプリングできません。
最後の 2 つの表は、Filecoin と現在の DA ソリューションの直接比較です。コストの等価性では、まず特定のプラットフォーム上の 1 バイトのデータのコストがリストされ、次に同じコストで同じ時間内に保存できる Filecoin のバイト数が表示されます。
これは、Filecoin が現在の DA ソリューションよりも桁違いに安く、同じ時間内に同じ量のデータを保存するのにわずか 1 セントのコストしかかからないことを示しています。 Ethereum ノードや他の DA ソリューションのノードとは異なり、Filecoin ノードは、ネットワーク内のすべてのノード間でストレージをコピーするのではなく、ノードがストレージを証明できる証明システムを備えたストレージ サービスを提供するように最適化されています。ストレージプロバイダーの経済性 (データのカプセル化にかかるエネルギーコストなど) を考慮しなければ、Filecoin ストレージ手順の基本オーバーヘッドは無視できます。これは、イーサリアムと比較して、ファイルコインで安全で高性能の DA サービスを提供できるシステムには、ギガバイトあたり最大数百万ドルの市場機会があることを示しています。
スループット
以下では、DA ソリューションの容量と、主要なレイヤー 2 ロールアップによって生み出される需要について検討します。
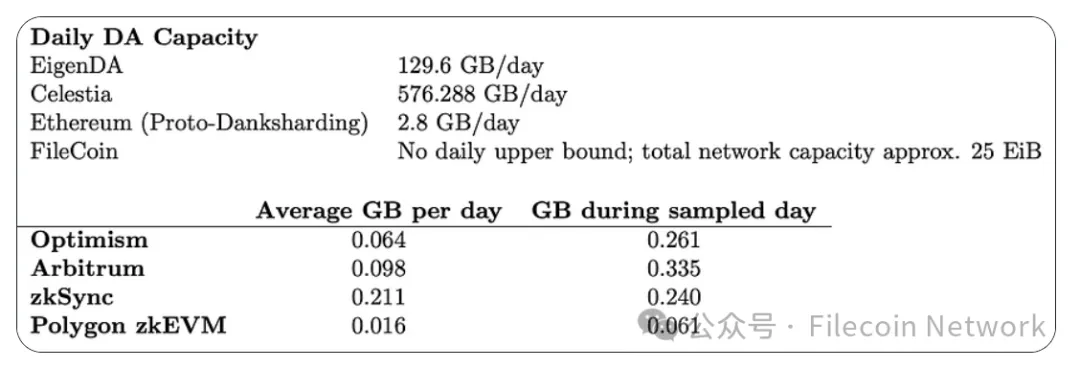
Filecoin ブロックチェーンはブロック高さごとに複数のブロックを含むチップセットで構成されているため、発生できるトランザクションの数はコンセンサスやブロック サイズによって制限されません。 Filecoin の厳しいデータ制約は、コンセンサスによって許可される容量ではなく、ネットワーク全体のストレージ容量です。
毎日の DA 需要については、Terry Chung と Wei Dai が提供する Rollups DA と Execution からデータを取得します。これには、30 日間にわたる毎日の平均と 1 つのサンプリング日のデータが含まれます。このようにして、平均需要を考慮し、平均からの逸脱を無視することができません (たとえば、2023 年 8 月 15 日の Optimism の需要は約 261,000,000 バイトで、これは 30 日間の平均 64,000 であり、000 バイトの 4 倍以上です)。
この選択からわかることは、DA コストを削減する機会がある一方で、Filecoin の 32 GB セクター サイズを効果的に利用するには、DA 要件の大幅な増加が必要になるということです。 32 GB セクターに 32 GB 未満のデータを詰め込むのはリソースの無駄ですが、コスト面でのメリットを享受しながら行うことができます。
建築
このセクションでは、今日構築した場合に可能となる技術的なアーキテクチャを検討します。このアーキテクチャを、L2 アプリケーションと L2 が提供する L1 チェーンのコンテキストで検討します。このソリューションは Celestia や EigenDA のような外部 DA ソリューションであるため、Filecoin をサンプル L1 として考慮しません。
コンポーネント
高いレベルでも、Filecoin の DA は Filecoin エコシステムのさまざまな機能を活用しています。
トランザクション: ダウンストリーム ユーザーは、DA を必要とするプラットフォーム (L2 など) でトランザクションを実行します。
DA を使用するプラットフォーム: これらのプラットフォームは DA をサービスとして使用します。これは、Filecoin DA へのトランザクション データの L2 パブリッシング、または L1 (イーサリアムなど) へのコミットメントです。
レイヤ 1 : これは、DA ソリューションを指すデータ コミットメントを含む任意の L1 です。これは、Filecoin DA ソリューションを使用して L2 をサポートするイーサリアムである可能性があります。
アグリゲーター: Filecoin ベースの DA ソリューション フロントエンドはアグリゲーターです。これは、L2 および他の DA クライアントからトランザクション データを受信し、それらをカプセル化に適した 32 GB セクターに集約する集中コンポーネントです。単純な概念実証には集中型アグリゲーターが含まれますが、DA ソリューションを使用するプラットフォームは独自のアグリゲーターを実行することもできます。たとえば、L2 ソーターの補助デバイスとしてのアグリゲーターのセントラライザーは、L2 ソーターまたは EigenDA の分散化装置に似ています。アグリゲーターは 32 GB に近づくペイロードをコンパイルすると、データを保存するためにストレージ プロバイダーとストレージ契約を締結します。ユーザーは、自分のデータが PoDSI (Proof of Data Segment Inclusion) の形式でそのセクターに含まれることが保証され、ネットワークに入ったデータは pCID を使用して識別されます。この pCID は L1 の状態コミットメントに含まれ、トランザクションをサポートするデータを参照するために使用されます。
検証者: 検証者は、国家コミットメントの整合性を確保し、証明可能な不正行為があった場合に L1 に送信される不正行為の証明を確立するために、ストレージ プロバイダーにデータを要求します。
ストレージ取引: アグリゲーターが 32 GB に近づくペイロードをコンパイルすると、アグリゲーターはデータを保存するためにストレージ プロバイダーとストレージ取引を締結します。
BLOB の発行 (Put) : Put を開始するには、DA クライアントはトランザクション データを含む BLOB をアグリゲーターに送信します。これは、オフチェーンまたはオンチェーン集約オラクルを介してオンチェーンで実行できます。 blob の受信を確認するために、アグリゲーターは PoDSI をクライアントに返し、その blob が pCID (サブフラグメント コンテンツ識別子) とともにサブネットに送信される集約セクターに含まれていることを証明します。 Filecoin で BLOB が利用可能になると、クライアントやその他の関係者が BLOB を参照するために使用します。
データ トランザクションは、トランザクションが完了してから数分以内にチェーン上に表示されます。遅延の最大の障害はカプセル化時間であり、これには最大 3 時間かかる場合があります。これは、トランザクションが完了し、データがネットワーク上に表示されることをユーザーが確信できるとしても、カプセル化プロセスが完了するまでデータがクエリ可能であるという保証はないことを意味します。 Lotus クライアントには高速取得機能があり、カプセル化されていないデータのコピーがカプセル化されたコピーと一緒に保存され、取得トランザクションが依存しない限り、カプセル化されていないデータがデータ ストレージ プロバイダーに転送されるとすぐに提供されます。カプセル化されたデータがネットワーク上に存在することを証明します。ただし、この機能はデータプロバイダーの裁量によるものであり、契約の一部として暗号化が保証されているわけではありません。迅速な取得を保証するには、施行を強制するためのコンセンサスおよびペナルティ/インセンティブのメカニズムの変更が必要です。
BLOB の取得 (Get) : 取得は put 操作と似ています。取得トランザクションが必要で、数分以内にオンチェーンに表示されます。取得の遅延は、取引条件と、カプセル化されていないデータのコピーが高速に取得できるように保存されているかどうかによって異なります。高速取得の場合、遅延はネットワークの状況によって異なります。高速取得を行わない場合、データはクライアントに提供される前に解凍する必要があり、これにはカプセル化と同じ約 3 時間かかります。したがって、最適化を行わない場合、最大ラウンドトリップ時間は 6 時間となり、これが実用的な DA または不正防止システムとなるには、データ サービスの大幅な改善が必要になります。
DA プルーフ: DA プルーフは 2 つのステップに分けることができます。トランザクション中にデータがアグリゲーターに送信されるときに提供される PoDSI を通じて、次に Filecoin コンセンサス メカニズムによって提供される PoRep と PoST の継続的なコミットメントを通じて行われます。前述したように、PoRep と PoST は、データの保管と耐久性について計画的かつ証明可能な保証を提供します。
DA に依存するクライアント (証明を構築するかどうかに関係なく) は Filecoin と対話できる必要があるため、このソリューションではブリッジングが多用されます。 L1 に公開された状態遷移に含まれる pCID について、検証者は予備チェックを実行して、誤った pCID が送信されていないことを確認できます。これを行うにはいくつかの方法があります。たとえば、L1 で Filecoin データを公開するオラクルを介したり、pCID に対応するデータのトランザクションまたはセクターが存在することを検証するバリデータを介したりできます。同様に、L1 に投稿された有効性または不正証明の検証では、証明が有効または不正であるという確信を提供するためにブリッジの使用が必要になる場合があります。現在利用可能なブリッジは、Axelar と Celer です。
セキュリティ分析
Filecoin の完全性は、担保を削減することで実現されます。担保は、ストレージ エラーまたはコンセンサス エラーの 2 つの状況で削減される可能性があります。ストレージ エラーは、ストレージ プロバイダーが保存されたデータ (PoRep または PoST) の証明を提供できない場合に発生します。これは、モデルでのデータの可用性の欠如に関連しています。コンセンサス エラーとは、コンセンサス、トランザクション台帳を管理するプロトコル、およびトランザクション台帳からの FEVM 要約における悪意のある動作を指します。
セクター エラーは、連続ストレージの証明の発行に失敗した場合に発生するペナルティです。ストレージ プロバイダーには、ストレージ エラーによるペナルティが課されない 1 日の猶予期間があります。セクター エラーが発生してから 42 日が経過すると、セクターは終了します。発生した料金は破棄されます。
BR(t) = ProjectedRewardFraction(t) * SectorQualityAdjustedPower
セクターの終了は、セクターに障害が 42 日間続いた場合、またはストレージ プロバイダーが意図的にトランザクションを終了した場合に発生します。終了手数料は、終了前にそのセクターが獲得した最大金額と等しく、90 日分の収益が上限となります。未払いの取引手数料はユーザーに返金されます。発生した費用は破棄されます。
max(SP(t), BR(StartEpoch, 20 日) + BR(StartEpoch, 1 日) * terminationRewardFactor * min(SectorAgeInDays, 140))
取引終了時には、ストレージ マーケット アクター スラッシュが発生します。これは、取引後にストレージ プロバイダーが提供する担保の一部です。
Filecoin によって提供されるセキュリティは、他のブロックチェーンのセキュリティとは大きく異なります。ブロックチェーンのデータは通常、コンセンサスを通じて保護されますが、Filecoin のコンセンサスはトランザクション台帳のみを保護し、トランザクション参照データは保護しません。 Filecoin に保存されているデータは、ストレージプロバイダーがストレージを提供する動機となるように、十分に安全である必要があります。これは、Filecoin に保存されているデータが、エラーペナルティやユーザーの評判などの商業的インセンティブを通じて保護されていることを意味します。言い換えれば、ブロックチェーン上のデータエラーは、ブロックチェーンのセキュリティやトランザクションの有効性の概念を損なうコンセンサス違反に相当します。 Filecoin はデータストレージに関してフォールトトレラントであるため、トランザクション台帳とトランザクション関連アクティビティのセキュリティを確保するためにコンセンサスのみを使用します。ストレージ プロバイダーがデータ取引を履行しなかった場合の代償は、最大 90 日相当のストレージ報酬ペナルティと、取引を確保するために差し入れた担保の喪失です。
したがって、Filecoin プロバイダーからのデータ保留攻撃のコストは、トランザクションを取得する機会コストにすぎません。 Filecoin でのデータ取得は、ストレージ プロバイダーにインセンティブを与えるためにユーザーが支払う料金に依存しています。ただし、データ取得要求に応答できなくても、ストレージ プロバイダーに悪影響が及ぶことはありません。単一のストレージ プロバイダーがデータ取得トランザクションを無視または拒否するリスクを軽減するために、Filecoin 上のデータは複数のストレージ プロバイダーによって保存できます。
Filecoin データの背後にある経済的安全性はブロックチェーンベースのソリューションよりもはるかに低いため、データ操作に対する保護も考慮する必要があります。データ操作は Filecoin プルーフ システムによって保護されます。データは CID を通じて参照され、これによりデータの破損を即座に検出できます。したがって、取得したデータが要求された CID と一致することを簡単に検証できるため、データ プロバイダーは破損したデータを提供できません。データ プロバイダーは、破損したデータを破損していないデータと同じ場所に保存することはできません。ユーザー データを受信した後、プロバイダーはデータ トランザクションを開始するために、正しくカプセル化されたデータ セクターの証明を提供する必要があります (このボックスをオンにします)。したがって、破損したデータではストレージ トランザクションを開始できません。ストレージ トランザクションの存続期間中、エスクロー クリアを証明するために PoST が提供されます (これは、カプセル化されたデータ セクターのエスクローと最後の PoST 以降のエスクローの両方を証明することに注意してください)。 PoST はプルーフを生成する際にセクターのカプセル化に依存しているため、セクターが破損すると偽の PoST が生成され、セクター エラーが発生する可能性があります。その結果、ストレージプロバイダーは破損したデータを保存したり提供したりすることも、破損していないデータを提供することで報酬を受け取ることも、ユーザーデータの改ざんに対するペナルティを回避することもできなくなります。
セキュリティは、ストレージ プロバイダーがストレージ市場関係者に差し入れる担保を増やすことで強化できます。担保は現在、ストレージ プロバイダーとユーザーによって決定されます。この担保額が、プロバイダーが債務不履行に陥らないようにするのに十分な額(たとえば、イーサリアムバリデーターの担保額と同じ)であると仮定すると、他に何を確保する必要があるかを考えることができます(ただし、そうすることは資本効率が非常に非効率的になります。各トランザクション BLOB または集約 BLOB セクターを保護するには担保が必要です)。データプロバイダーは、ストレージ市場の関係者がストレージ取引を終了するまでの最大 41 日間、データを利用できないようにすることを選択できるようになりました。データ取引期間が短いと仮定すると、データは取引最終日まで利用できないと想定できます。悪意のある攻撃者による調整がない場合は、データ サービスを継続できるように複数のストレージ プロバイダー間でレプリケートすることでこの状況を軽減できます。
責任あるストレージプロバイダーを罰することなく、攻撃者が虚偽の証明を受け入れるか、台帳履歴を書き換えて注文簿からトランザクションを削除することによって、合意を覆すコストを考慮することができます。ただし、このセキュリティ侵害の場合、攻撃者が Filecoin の台帳を自由に操作できる可能性があることは注目に値します。このような攻撃を実行するには、攻撃者はファイルコインチェーンの過半数以上の株式を保有している必要があります。ステークはネットワークに提供されるストレージに関連しており、現在、Filecoin チェーンのデータ量は 25 EiB (10¹⁶ バイト) であり、悪意のある攻撃者がフォーク選択ルールを勝ち取るために独自のチェーンを提供するには少なくとも 12.5 EiB が必要です。これは、コンセンサスエラーに関連するスラッシュによってさらに軽減されます。そのペナルティは、賭けられたすべての担保とブロック報酬の喪失、およびコンセンサスへの参加の停止です。
オフトピック: 他の DA ソリューションに対する攻撃のブロック
上記のシナリオは、保留攻撃からデータを保護する際の Filecoin の欠点を示していますが、これが唯一の例ではありません。
イーサリアム: 一般的に、イーサリアム ネットワークへのリクエストが応答されることを保証する唯一の方法は、フル ノードを実行することです。したがって、フルノードはコンセンサス外のデータ取得リクエストを満たす必要はありません。 PeerDAS などの構造では、データ取得に対するノード応答のピア スコアリング システムが導入されており、スコアが十分に低いノード (本質的には DA レピュテーション) がネットワークから隔離される場合があります。
Celestia : Celestia は Filecoin 構造よりも強力なバイト単位のセキュリティを備えており、保留攻撃に対して耐性がありますが、このセキュリティを利用する唯一の方法はフルノードをホストすることです。社内で所有および運用されていない Celestia インフラストラクチャへのリクエストは、ペナルティなしで審査されます。
EigenDA : Celestia と同様に、どのサービスでも、EigenDA Operator ノードを実行して、独自のデータを確実に取得できます。したがって、プロトコル外のデータ取得リクエストはすべて審査されます。また、EigenDA には、当社のアグリゲーターと同様に、データのエンコード、KZG コミットメント、およびデータ配布を担当する集中化された信頼できるディストリビューターが存在することにも注意してください。
取得セキュリティ
DAには検索性が必要です。理想的には、市場原理により、経済的に合理的なストレージプロバイダーが検索トランザクションを受け入れ、他のプロバイダーと競争してユーザーの価格を引き下げるようになるでしょう。データプロバイダーが検索サービスを提供するにはこれで十分であると想定されますが、DA の重要性を考慮すると、より高いセキュリティを要求するのが合理的です。
現時点では、上記の経済的安全性では回収は保証できません。これは、データがクライアントによって受信されなかったことを信頼を最小限に抑える方法で証明することが暗号的に難しいためです (データを送信したというストレージ プロバイダーの主張をクライアントが反証する必要がある場合)。 Filecoin の経済的安全性を通じて取得のセキュリティを確保するには、プロトコルネイティブの取得保証が必要です。これは、プロトコルへの変更を最小限に抑え、取得をセクター エラーまたはトランザクションの終了に関連付ける必要があることを意味します。 Retriev は、信頼できる「審判員」を使用してデータ取得に関する紛争を調停することにより、データ取得の保証を提供する概念実証です。
補足:他のDAソリューションの検索
上で述べたように、Filecoin には、ストレージ (または取得プロバイダー) による利己的な動作を防ぐために必要なプロトコルネイティブの取得保証がありません。 Ethereum と Celestia の場合、プロトコル データの読み取りを保証する唯一の方法は、フル ノードを自己ホストするか、インフラストラクチャ プロバイダーの SLA を信頼することです。 Filecoin ストレージプロバイダーとして、確実に取得することは簡単な作業ではありません。 Filecoin の同様の設定では、ストレージ プロバイダー (多額のインフラストラクチャ コストが必要) になり、ユーザーが公開したストレージ プロバイダーと同じストレージ トランザクションを正常に受け入れることができます。その時点で、人々はストレージを提供するために料金を支払うことになります。
レイテンシー分析
Filecoin のレイテンシーは、ネットワーク、トポロジーの組み合わせ、ストレージ、クライアント構成、ハードウェア機能などのさまざまな要因によって決まります。これらの要因とビルドから期待できるパフォーマンスについて説明する理論的分析を提供します。
Filecoin プルーフ システムの設計と取得インセンティブの欠如により、Filecoin はデータの最初の公開から最初のデータの取得までの高パフォーマンスのラウンドトリップ レイテンシを提供するように最適化されていません。 Filecoin での高パフォーマンスの取得は、ストレージ プロバイダーの機能向上や Filecoin の新機能の導入に伴い、常に変化している活発な研究分野です。 「ラウンドトリップ」とは、データトランザクションの送信から、Filecoin に送信されたデータがダウンロードできる最も早い時間までの時間として定義されます。
ブロックタイム
Filecoin の意図したコンセンサスでは、データトランザクションは 30 秒のブロックタイム以内に完了できます。コイン転送などのオンチェーンの機密データの通常の確認時間は 1 時間です。
情報処理
データ処理時間はストレージプロバイダーと構成によって異なります。標準のストレージでプロビジョニングされたハードウェアを使用すると、パッケージ化プロセスには 3 時間かかります。ストレージ プロバイダーは通常、特別なクライアント構成、並列化、より強力なハードウェアへの投資を通じて 3 時間を短縮します。この変更はセクターのブロック解除の期間にも影響しますが、ロータスなどの Filecoin クライアントの高速取得オプションによって完全に回避されます。高速取得設定では、カプセル化されていないデータのコピーがカプセル化されたデータとともに保存されるため、取得時間が大幅に短縮されます。これに基づいて、データトランザクションが受け入れられてからデータがオンチェーンで利用可能になるまで、最悪の場合のレイテンシーは 3 時間であると想定できます。
結論と今後の方向性
この記事では、既存の DSN、つまり Filecoin を使用して DA を構築する方法について説明します。私たちは、DA の要件をイーサリアムのスケーリング インフラストラクチャの重要な要素として検討しました。私たちは、Filecoin に基づいた DSN 上に DA を構築する実現可能性を検討し、それを使用して、Filecoin 上のソリューションがイーサリアム エコシステムにもたらす可能性のある機会、または費用対効果の高い DA レイヤーから恩恵を受ける機会を探ります。
ファイルコインは、DSN がブロックチェーンベースの分散システムにおけるデータストレージ効率を大幅に向上させ、現在の市場価格で書き込まれる 32 GB のデータあたり 1 億ドルを節約できることを実証しました。 DA の需要は 32 GB セクターを満たすほど十分ではありませんが、空のセクターがカプセル化されていれば、DA のコスト上の利点は依然として存在します。 Filecoin の現在のストレージと取得のレイテンシはホット ストレージのニーズには適していませんが、ストレージ プロバイダーによる特定の操作により適度なパフォーマンスを提供でき、データは 3 時間以内に利用可能になります。
Filecoin ストレージプロバイダーに対する信頼の向上は、EigenDA などの可変担保によって拡張できます。 Filecoin は、ネットワーク上に多数のレプリカを保存できるようにすることで、この調整可能なセキュリティを拡張し、調整可能なビザンチン フォールト トレランスを追加します。データ保留攻撃を強力に阻止するには、保証されたパフォーマンスの高いデータ取得に取り組む必要がありますが、他のソリューションと同様、取得を真に保証する唯一の方法は、ノードを自己ホストするか、インフラストラクチャ プロバイダーを信頼することです。
私たちは、PoDSI のさらなる開発において DA のチャンスがあると考えています。PoDSI は、(Filecoin の現在の概念実証と合わせて) DAS を置き換えて、より大きなカプセル化されたセクターにデータが含まれることを保証できます。状況によっては、不正行為の証明は 1 日から 1 週間で発行でき、DA はオンデマンドで保証されるため、データの処理が遅くても許容できる場合があります。 PoDSI はまだ新しいテクノロジーであり、多くの開発が行われているため、効率的な PoDSI がどのようなものなのか、またそれを中心としたシステムを構築するために必要なメカニズムはまだわかりません。 Filecoin データを計算するソリューションはすでに存在するため、ラップされたデータまたはラップされていないデータの PoDSI を計算するソリューションは、それほど突飛なものではないかもしれません。
DA と Filecoin の分野が進化するにつれて、ソリューションとサポート技術の新しい組み合わせが新しい概念実証につながる可能性があります。 Solana と Filecoin ネットワークの統合が示すように、DSN にはスケーリング テクノロジとしての可能性があります。 Filecoin 上のデータ ストレージのコストは、最適化の余地が大きい未開の機会を提供します。この記事で説明する課題は DA のサポートという文脈で提起されていますが、最終的なソリューションは、DA の外部に多数の新しいツールやシステムを構築することになります。
関連するチャート データは、Filecoin 仕様、EIP-4844、EigenDA、Celestia 実装、Celenium、Starboard、file.app、Rollups DA および Execution、および現在のおおよその市場価格から取得されます。





