






AI “thách thức” mật mã học? Web3 phải chuẩn bị trước, nhưng tuyệt đối không được di chuyển vội vàng


- Quan điểm cốt lõi: Những tiến bộ của AI trong nghiên cứu toán học có thể đẩy nhanh các cuộc tấn công vào mật mã đường cong elliptic, làm dấy lên cuộc thảo luận trong ngành về việc di chuyển tài sản sớm; nhưng cả hai nhân vật chủ chốt đều cho rằng rủi ro chưa thành hiện thực, người dùng thông thường không nên hành động vội vàng, nâng cấp lớp nền tảng và di chuyển người dùng là hai chuyện khác nhau.
- Yếu tố then chốt:
- Justin Drake kêu gọi lập kế hoạch “chế độ pháo đài”, lo ngại AI có thể tìm ra cuộc tấn công toán học mới phá vỡ ECC trước khi máy tính lượng tử trưởng thành, cửa sổ kịch bản xấu nhất có thể ngắn chỉ vài tháng.
- Vitalik thừa nhận rủi ro AI đáng được nghiên cứu, nhưng nhấn mạnh tổn thất thực tế như lỗi địa chỉ, sai sót khóa do di chuyển vội vàng có thể cấp bách hơn các cuộc tấn công chưa xảy ra.
- Địa chỉ tài khoản thông thường của Ethereum được xử lý qua hàm băm, khóa công khai không lộ ra khi chưa phát sinh giao dịch; một khi phát sinh giao dịch, khóa công khai sẽ được khôi phục và công khai lâu dài, rủi ro khác nhau tùy theo loại địa chỉ.
- Đầu ra Taproot của Bitcoin bản thân đã chứa khóa công khai có thể nhìn thấy, chưa chi tiêu không có nghĩa là khóa công khai chưa bị lộ, địa chỉ mới cũng không tự nhiên chống được lượng tử.
- Ethereum đã thành lập nhóm Post-Quantum Security, khám phá các giải pháp chữ ký linh hoạt như trừu tượng hóa tài khoản và EIP-8141; mạng chính NEAR đã hỗ trợ chữ ký hậu lượng tử ML-DSA.
- Nâng cấp ví cần thích ứng với loại địa chỉ mới, quản lý khóa và tương thích phần cứng, đồng thời cần sự phối hợp của chuỗi công khai, hợp đồng thông minh và hệ sinh thái, không thể giải quyết bằng “một cú nhấp chống lượng tử”.
- Người dùng thông thường nên cảnh giác với các liên kết lừa đảo nhân danh “nâng cấp chống lượng tử”, tài sản lớn có thể tối ưu thói quen quản lý địa chỉ, giảm rủi ro di chuyển thông qua kiểm tra nhỏ và thao tác theo từng đợt.
Những ngày qua, cuộc thảo luận về việc "AI có thể phá vỡ mật mã học" thực sự đã gây ra một làn sóng hoang mang trong cộng đồng Crypto.
Sự việc bắt nguồn từ ngày 7 tháng 10, khi Justin Drake kêu gọi trên X rằng toàn bộ ngành blockchain nên bình tĩnh bắt đầu lập kế hoạch cho "Bunker Mode" (Chế độ Boong-ke) để đối phó với những rủi ro mật mã học có thể xuất hiện trong tương lai.
Mối lo ngại cốt lõi của ông là, khi năng lực của AI trong nghiên cứu toán học không ngừng tiến bộ, mật mã học đường cong elliptic được sử dụng rộng rãi trên các mạng như Bitcoin, Ethereum có thể phải đối mặt với những phương pháp tấn công toán học mới ngay cả trước khi máy tính lượng tử thực sự có khả năng phá mã xuất hiện.
Trong kịch bản xấu nhất mà ông đưa ra, những đột phá liên quan thậm chí có thể được đo bằng "vài tháng thay vì vài năm", do đó ông đề xuất các nhà nắm giữ lớn và tổ chức nên chủ động xem xét việc di chuyển tài sản một cách có trật tự, giảm thiểu tối đa rủi ro tiềm ẩn từ khóa công khai đã bị lộ.
Sau đó, Vitalik Buterin cũng tham gia thảo luận.
Điều thú vị là Vitalik không phủ nhận việc AI có thể đẩy nhanh nghiên cứu mật mã học, thậm chí còn đề xuất thêm rằng một số giải pháp mật mã học được cho là có khả năng chống lại tấn công lượng tử cũng có thể bị ảnh hưởng bởi những đột phá toán học trong tương lai.
Nhưng về câu hỏi liệu người dùng thông thường có nên di chuyển tài sản ngay lập tức hay không, ông lại nhấn mạnh rằng tổn thất thực tế do nâng cấp và di chuyển vội vàng có thể đáng cảnh giác hơn trong hiện tại so với các cuộc tấn công mật mã học chưa xảy ra.
Điều này cũng đặt ra một câu hỏi lâu dài đang ám ảnh toàn bộ ngành crypto: Khi các giả định mật mã học nền tảng bảo vệ tài sản trên chuỗi bắt đầu đối mặt với những thách thức mới, các chuỗi công cộng cần chuẩn bị trước bao lâu, và người dùng thông thường nên hành động vào thời điểm nào?
1. Tại sao lại có rủi ro? Trước tiên hãy hiểu khoảng cách giữa "địa chỉ" và "khóa công khai"
Để hiểu trọng tâm của cuộc thảo luận này, trước tiên cần quay lại cơ chế tài khoản và chữ ký cơ bản nhất của chuỗi công cộng.
Như mọi người đều biết, trong ví không lưu ký, khóa riêng tư là chứng từ quan trọng để kiểm soát tài sản, cụ thể ở tầng kỹ thuật, ví chính là thông qua thuật toán chữ ký số, chứng minh một giao dịch thực sự được ủy quyền bởi người nắm giữ khóa tương ứng mà không cần công khai khóa riêng tư.
Trong đó, điển hình nhất là mật mã học đường cong elliptic (ECC).
Lấy Ethereum làm ví dụ, tài khoản bên ngoài thông thường (EOA) sử dụng ECDSA để tạo chữ ký giao dịch, hệ thống chữ ký truyền thống của Bitcoin cũng sử dụng rộng rãi ECDSA, trong khi Taproot áp dụng chữ ký Schnorr dựa trên cùng đường cong elliptic.
Các giải pháp này có thể hoạt động đáng tin cậy trong thời gian dài, dựa vào một giả định toán học quan trọng: Tính khóa công khai từ khóa riêng tư rất dễ dàng, nhưng chỉ dựa vào khóa công khai để suy ngược ra khóa riêng tư thì gần như không khả thi dưới các phương pháp tính toán cổ điển đã biết hiện nay.
Chúng ta có thể hiểu nó như một bài toán dễ xác minh nhưng cực kỳ khó giải ngược, bất kỳ ai trên mạng đều có thể sử dụng khóa công khai để xác minh chữ ký có hợp lệ hay không, nhưng không thể dễ dàng suy ra khóa riêng tư của người ký từ đó.
Chính sự bất đối xứng này tạo thành nền tảng quan trọng cho quyền sở hữu tài sản blockchain hiện đại.
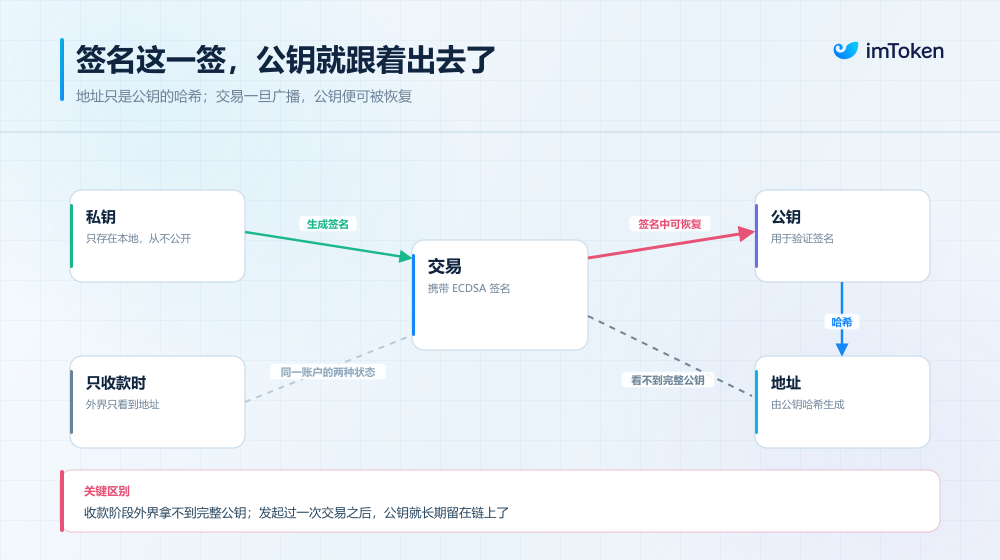
Nhưng ở đây còn một chi tiết dễ bị bỏ qua, đó là "địa chỉ ví" mà chúng ta thấy hàng ngày không phải lúc nào cũng là khóa công khai đầy đủ.
Lấy EOA thông thường của Ethereum làm ví dụ, địa chỉ ví là một định danh được tạo ra bằng cách băm khóa công khai qua Keccak-256 rồi cắt lấy một phần, trong khi ở Bitcoin, các loại địa chỉ phổ biến như P2PKH, P2WPKH cũng áp dụng thiết kế dựa trên băm khóa công khai.
Điều này tạo nên một sự khác biệt bảo mật rất thú vị.
Đối với một tài khoản Ethereum thông thường chưa từng phát khởi giao dịch trên chuỗi, cũng chưa công khai thông tin khóa công khai qua các cách khác, thế giới bên ngoài thường chỉ có thể nhìn thấy địa chỉ ví đã qua xử lý băm, vì các phương pháp tính toán hiện tại khó có thể suy ngược từ băm địa chỉ ra khóa công khai đầy đủ, nên khóa công khai tương đương có thêm một lớp bảo vệ.
Nhưng khi tài khoản này chủ động phát khởi giao dịch và gửi chữ ký ECDSA, các nút có thể khôi phục khóa công khai tương ứng từ thông tin chữ ký, vì hồ sơ giao dịch trên chuỗi được công khai lâu dài, phần thông tin này cũng sẽ liên tục bị lộ ra trước thế giới bên ngoài.
Điều này có nghĩa là, đối với các tài khoản sử dụng địa chỉ băm khóa công khai, việc khóa công khai chưa bị lộ và đã bị lộ có thể có mức độ rủi ro khác nhau khi đối mặt với một số cuộc tấn công mật mã học trong tương lai.
Cần nhấn mạnh rằng, điều này không có nghĩa là tất cả các chuỗi công cộng đều tuân theo quy tắc hoàn toàn giống nhau.
Ví dụ, đầu ra Taproot của Bitcoin bản thân đã chứa khóa công khai đường cong elliptic có thể nhìn thấy, do đó ngay cả khi một địa chỉ Taproot chưa từng chủ động chi tiêu tiền, cũng không thể đơn giản cho rằng khóa công khai của nó vẫn ẩn sau hàm băm; ngoài ra, một phần thông tin khóa công khai còn có thể bị lộ sớm thông qua việc tái sử dụng địa chỉ, chữ ký công khai, khóa công khai mở rộng hoặc các cách khác.
Vì vậy, "chưa từng chuyển tài sản ra" không nhất thiết đồng nghĩa với "khóa công khai chưa bị lộ", và một địa chỉ mới cũng không tự nhiên có tính bảo mật chống lượng tử.
Hiểu được sự khác biệt này, rồi nhìn lại những thách thức từ tính toán lượng tử và AI, sẽ dễ dàng hơn nhiều.
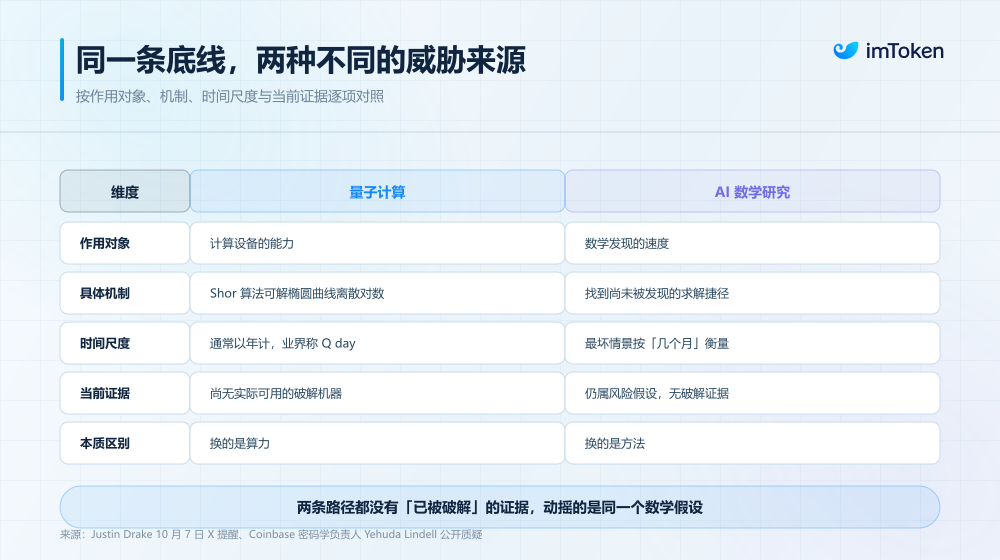
Về mặt lý thuyết, một máy tính lượng tử có quy mô đủ lớn và khả năng sửa lỗi có thể sử dụng thuật toán này để giải quyết hiệu quả bài toán logarit rời rạc đường cong elliptic, từ khóa công khai suy ra khóa riêng tư, từ đó đe dọa các hệ thống chữ ký như ECDSA, Schnorr.
Nhưng cho đến nay, chưa có bằng chứng nào cho thấy đã tồn tại máy tính lượng tử có thể thực sự phá vỡ hệ thống chữ ký chủ đạo của Bitcoin hoặc Ethereum.
Và mối lo ngại mà Justin Drake đưa ra lần này, chính là ngoài máy tính lượng tử, tập trung vào việc AI có thể giúp con người phát hiện ra những lối tắt giải toán mà các thuật toán toán học hiện tại chưa tìm ra, đặc biệt là khi trong gần một năm qua AI không ngừng đạt được tiến bộ trong lĩnh vực suy luận toán học, tìm kiếm thuật toán và chứng minh hình thức, một số nhà nghiên cứu bắt đầu suy nghĩ lại, liệu những bài toán tính toán khó đã được kiểm nghiệm qua hàng thập kỷ có khả năng bị đánh giá lại do những phát hiện toán học mới hay không?
2. Justin và Vitalik không có sự bất đồng về bản chất
Sau khi làm rõ logic nền tảng, nhìn lại cuộc thảo luận giữa Justin và Vitalik, sẽ thấy phán đoán của hai người không hoàn toàn đối lập, chỉ là họ đặt mức độ ưu tiên khác nhau cho các rủi ro khác nhau.
Trước tiên hãy xem Justin Drake.
Theo truyền thống, việc thay đổi hệ thống mật mã học thường là một quá trình lâu dài. Dù sao từ việc nhận diện rủi ro tiềm ẩn, xây dựng tiêu chuẩn mới, đến hoàn thành triển khai kỹ thuật, rồi đến phối hợp tương thích giữa chuỗi công cộng, ví, sàn giao dịch, tổ chức lưu ký và thiết bị phần cứng, thường mất vài năm hoặc thậm chí lâu hơn.
Chưa kể đến các mạng phi tập trung có quy mô lớn như Bitcoin, Ethereum cần phối hợp rộng rãi, việc nâng cấp tầng nền tảng thường không thể hoàn thành chỉ qua một lần cập nhật phiên bản như phần mềm thông thường.
Điều Justin lo lắng chính là, chu kỳ nâng cấp dài này có thể không theo kịp tốc độ đột phá của nghiên cứu toán học trong tương lai.
Ví dụ nếu trong tương lai AI thực sự giúp các nhà nghiên cứu tìm ra phương pháp tấn công mật mã học mới, thì ngay cả khi chưa đợi đến khi máy tính lượng tử có khả năng phá mã thực dụng, hệ thống chữ ký đường cong elliptic hiện tại cũng có thể bị đe dọa sớm hơn.
Và một khi đột phá như vậy thực sự xuất hiện, cửa sổ di chuyển dành cho chuỗi công cộng và hệ sinh thái ví có thể ngắn hơn nhiều so với dự đoán trước đây.
Do đó, lập trường của ông là phòng ngừa từ trước, nhấn mạnh rằng đối với sàn giao dịch, tổ chức lớn và người dùng nắm giữ lượng lớn tài sản, hiện tại nên bắt đầu suy nghĩ về lộ trình tránh rủi ro trong tương lai.
Điều này bao gồm việc kiểm kê trước các địa chỉ đã lộ khóa công khai, chuyển một phần tài sản nắm giữ dài hạn một cách có trật tự sang địa chỉ mới chưa lộ khóa công khai, và trong quá trình sử dụng sau này cố gắng giảm thiểu việc ký và tái sử dụng địa chỉ không cần thiết.
Về mặt kỹ thuật, đề xuất này thực sự có tính hợp lý — nếu cuộc tấn công trong tương lai phụ thuộc vào việc suy ra khóa riêng tư từ khóa công khai công khai, thì việc giảm thiểu mức độ lộ khóa công khai trước có thể giành được nhiều thời gian phòng thủ hơn trong những điều kiện nhất định.
Nhưng vấn đề là, việc chuyển tiền vào địa chỉ mới chưa lộ khóa công khai không đồng nghĩa với việc đã hoàn thành di chuyển mật mã học hậu lượng tử thực sự.
Bởi vì miễn là địa chỉ mới vẫn sử dụng các giải pháp chữ ký truyền thống như ECDSA, giả định bảo mật nền tảng của nó chưa thay đổi về cơ bản, một khi sử dụng địa chỉ này để phát khởi giao dịch, khóa công khai vẫn có thể bị lộ lại; nếu khả năng tấn công đủ mạnh, thậm chí cửa sổ ngắn từ khi giao dịch được phát đi đến khi được xác nhận cũng có thể trở thành rủi ro mới.
Nói cách khác, đây là một biện pháp giảm thiểu rủi ro mang tính chuyển tiếp, chứ không phải là giải pháp cuối cùng có thể giải quyết vấn đề một lần và mãi mãi. Quan trọng hơn, giảm thiểu rủi ro tiềm ẩn từ góc độ mật mã học không có nghĩa là từ góc độ quản lý tài sản thực tế cũng nhất định an toàn hơn.
Đây cũng là điểm mà Vitalik đặc biệt nhấn m





