


บัญชีของ Vitalik ถูก แฮ็ก และโพสต์ข้อมูลฟิชชิ่ง วิธีการฉ้อโกงเงินเหล่านี้ควรค่าแก่การระมัดระวังของผู้ใช้


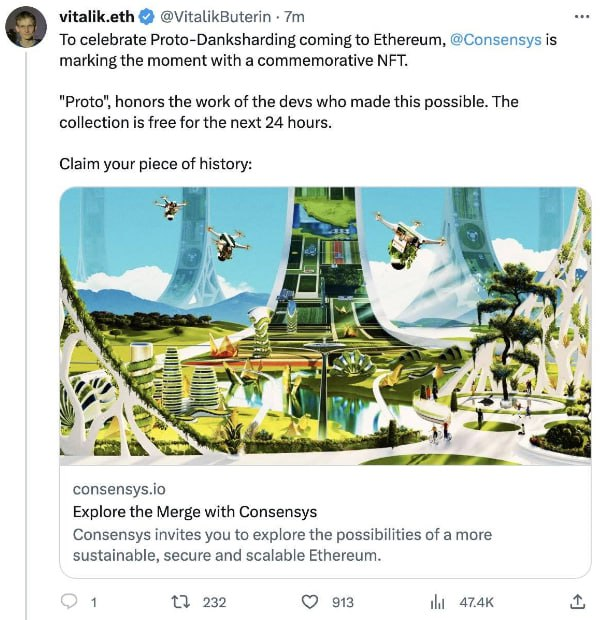
เมื่อวันที่ 10 กันยายน บัญชีแพลตฟอร์ม X (เดิมชื่อ Twitter) ของ Vitalik Buterin ผู้ร่วมก่อตั้ง Ethereum ถูกแฮ็กและมีการโพสต์ลิงก์ฟิชชิ่งเนื้อหานี้เป็นลิงก์ฟรีเพื่อรับ NFT ที่ระลึกเกี่ยวกับ Danksharding แม้ว่าทวีตดังกล่าวเกือบจะถูกลบไปแล้ว แต่แฮกเกอร์ยังคงได้รับเงินประมาณ 700,000 ดอลลาร์
ก่อนหน้านี้ในเดือนกรกฎาคม บัญชีแพลตฟอร์ม X (เดิมคือ Twitter) ของ Hayden Adams ผู้ก่อตั้ง Uniswap ก็ถูกแฮ็กและทวีตที่มีลิงก์ฟิชชิ่งเช่นกันจะเห็นได้ว่าเหตุการณ์ด้านความปลอดภัยจำนวนมาก เช่น การโจมตีแบบฟิชชิ่ง ยังคงเกิดขึ้นบ่อยครั้งในระบบนิเวศบล็อกเชนในช่วงนี้
ก่อนหน้านี้ Beosin ได้ให้คำอธิบายโดยละเอียดเกี่ยวกับการโจมตีแบบฟิชชิ่ง คุณสามารถอ่านรายละเอียดได้:UNIBOT ได้รับความนิยม จะป้องกันฟิชชิ่งและการหลอกลวงที่เกี่ยวข้องกับ Telegram bot ได้อย่างไร?
ลายเซ็นถูกขโมยไปหรือเปล่า? โปรดระวังหากคุณใช้ Uniswap! ใบอนุญาตไขปริศนา 2 ฟิชชิ่งลายเซ็น
นอกเหนือจากการโจมตีแบบฟิชชิ่งแล้ว ผู้ใช้ควรระวังวิธีการอื่นในการฉ้อโกงเงินอีกบ้าง? เมื่อเร็วๆ นี้ ทีม Beosin ค้นพบว่าการหลอกลวงและเหตุการณ์ปั่นราคายังทำให้เงินทุนของผู้ใช้เสียหายอย่างมากอีกด้วย
เมื่อเทคโนโลยีบล็อกเชนมีความเป็นผู้ใหญ่มากขึ้นเรื่อยๆ ปัญหาในระดับโค้ดก็น้อยลงเรื่อยๆ ทำให้มีแนวโน้มที่จะถูกหลอกลวงและปัญหาในตรรกะทางธุรกิจมากขึ้น ในบทความนี้ เราจะรวบรวมปัญหาด้านความปลอดภัยของกองทุนทั่วไปล่าสุด เพื่อช่วยให้ผู้ใช้หลีกเลี่ยงการถูกโกงเงินบางส่วนโดยพื้นฐาน
ในเหตุการณ์ล่าสุด เช่น นักต้มตุ๋น ผู้ดำเนินการส่วนใหญ่ฉ้อโกงเงินผ่านแบ็คดอร์สัญญา ดิสก์ Pixiu ฯลฯ ในความเป็นจริงผู้ใช้สามารถหลีกเลี่ยงวิธีการเหล่านี้ได้ สิ่งสำคัญคือต้องเข้าใจวิธีดำเนินการตามสัญญาและหลักการของโค้ด มาดูโปรเจ็กต์ล่าสุดเพื่ออธิบาย และสรุปลักษณะของการหลอกลวงประเภทนี้
1. สิ่งที่ควรทราบเกี่ยวกับแบ็คดอร์ของโครงการ
1. แก้ไขยอดคงเหลือที่อยู่สิทธิพิเศษ
โดยทั่วไป โครงการที่เกี่ยวข้องกับกลโกงจะมีที่อยู่พิเศษ ซึ่งสามารถขุด เผา หรือสร้างความสมดุลของผู้อื่นได้ตามต้องการ โปรเจ็กต์ประเภทนี้มีความเสี่ยงที่จะหนีไป เมื่อผู้ใช้ใช้เงินทุนจำนวนมากเพื่อซื้อโทเค็นของโปรเจ็กต์ ฝ่ายของโปรเจ็กต์จะแลกเหรียญมูลค่าทั้งหมดโดยตรงผ่านฟังก์ชันที่ได้รับสิทธิพิเศษ ทำให้มูลค่าของโทเค็นของโปรเจ็กต์กลับเป็นศูนย์ .
นำโค้ดโครงการ CUZK เป็นตัวอย่าง:
มีประตูหลังในสัญญาโทเค็น CUZK ที่อยู่ที่มีสิทธิ์สามารถตั้งค่าโทเค็นที่เกินอุปทานทั้งหมดสำหรับบัญชีของตนเองได้โดยตรงดังที่แสดงในรหัสต่อไปนี้:
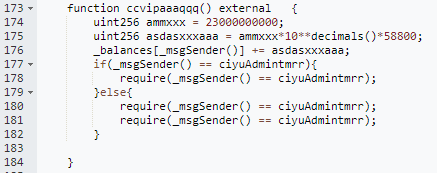
ฟังก์ชัน ccvipaaaqqq() จะเพิ่มโทเค็น CUZK จำนวนมากให้กับผู้โทร และสุดท้ายจะตัดสินว่าผู้โทรคือ ciyuAdmintmrr หรือไม่ ที่อยู่นี้เป็นที่อยู่ที่กำหนดโดยผู้สร้างเมื่อมีการเตรียมใช้งานสัญญา (0x f 719)
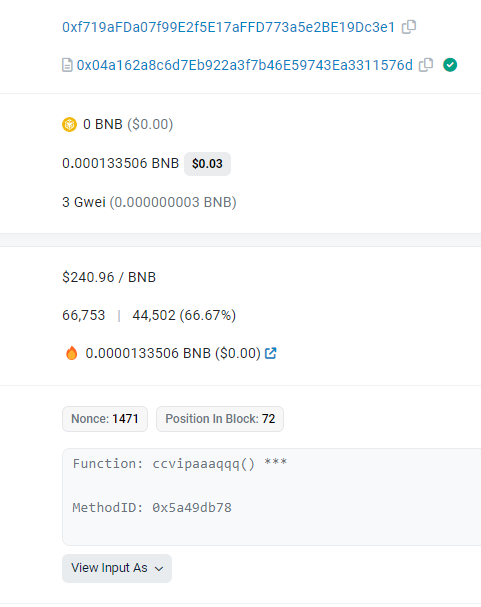
ฝ่ายโครงการเพิ่มโทเค็นจำนวนมากให้กับตัวเอง (0x f 719) โดยการเรียกใช้ฟังก์ชัน ccvipaaaqqq()
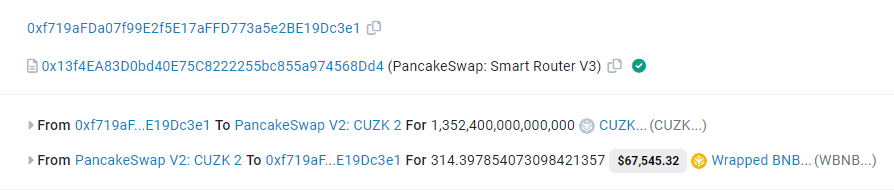
ต่อจากนั้นที่อยู่ที่ได้รับสิทธิพิเศษใช้โทเค็นที่ตั้งไว้เพื่อแลก WBNB ทั้งหมดในคู่ ทำให้ราคาสกุลเงิน CUZK กลับเป็นศูนย์
2. ลับๆ ที่ซ่อนอยู่ เพิ่มความสมดุลทางอ้อม
นอกจากนี้ยังมีบางโปรเจ็กต์ที่ไม่มีฟังก์ชั่นจัดการยอดโทเค็นที่อยู่โดยตรง แต่ที่อยู่ที่ได้รับสิทธิพิเศษสามารถรับโทเค็นจำนวนมากทางอ้อมได้ ดังนั้นจึงแลกเปลี่ยนเหรียญมูลค่าทั้งหมด ส่งผลให้ราคาโทเค็นกลับสู่ศูนย์
ยกตัวอย่างโครงการ Flashmall บนเครือ BNB:
สัญญา FlashMall มีฟังก์ชัน setPointRate ซึ่งใช้ในการกำหนดอัตราแลกเปลี่ยน ฟังก์ชันนี้สามารถเรียกได้โดยที่อยู่ที่ได้รับสิทธิพิเศษเท่านั้น
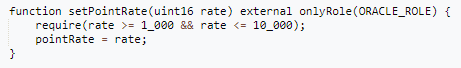
เหตุการณ์ที่เกิดขึ้นนี้แบ่งออกเป็นขั้นตอนต่างๆ เป็นหลัก:
ตั้งค่าอัตราแลกเปลี่ยน -> แลกเปลี่ยน -> ตั้งค่าอัตราแลกเปลี่ยน -> แลกเปลี่ยน
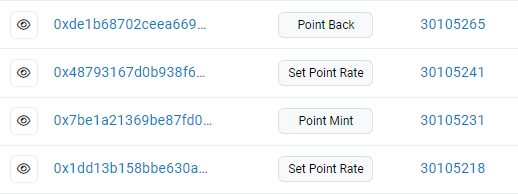
ต่อไปนี้เป็นขั้นตอนโดยละเอียด:
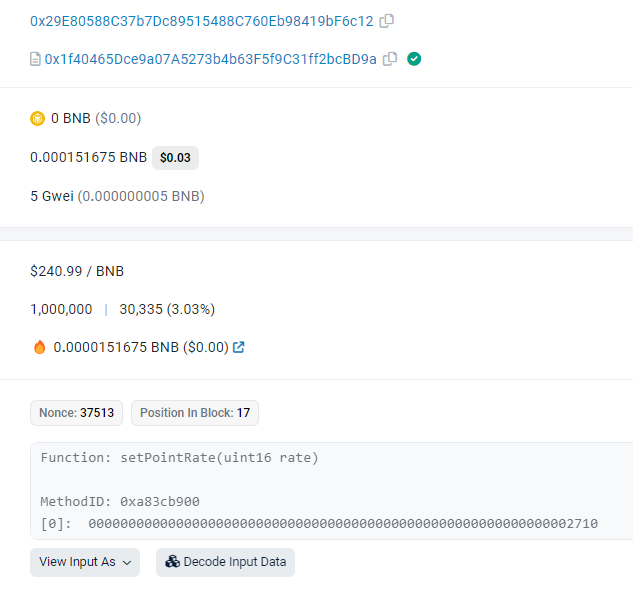
1. อัตราการตั้งค่าที่อยู่สิทธิพิเศษคือ 10,000
ที่อยู่ 2.0x 613 C สามารถแลกเปลี่ยน MUSD เป็น 10x MCoin
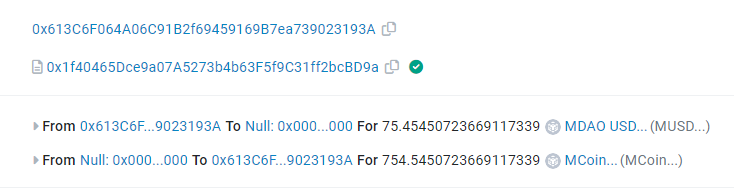
3. อัตราการตั้งค่าที่อยู่สิทธิพิเศษคือ 1,000
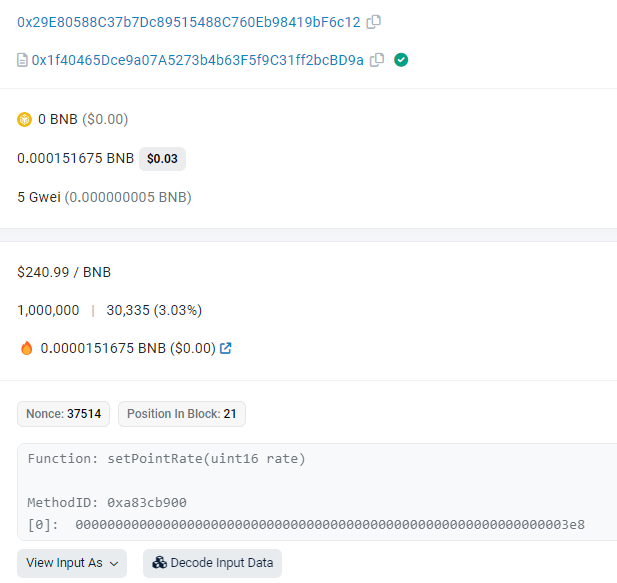
ที่อยู่ 4.0x 613 C สามารถแลกเปลี่ยน MCoin ด้วยจำนวน MUSD ที่เท่ากัน
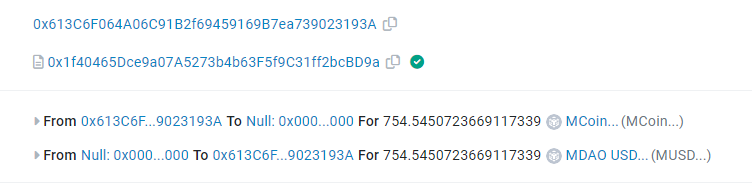
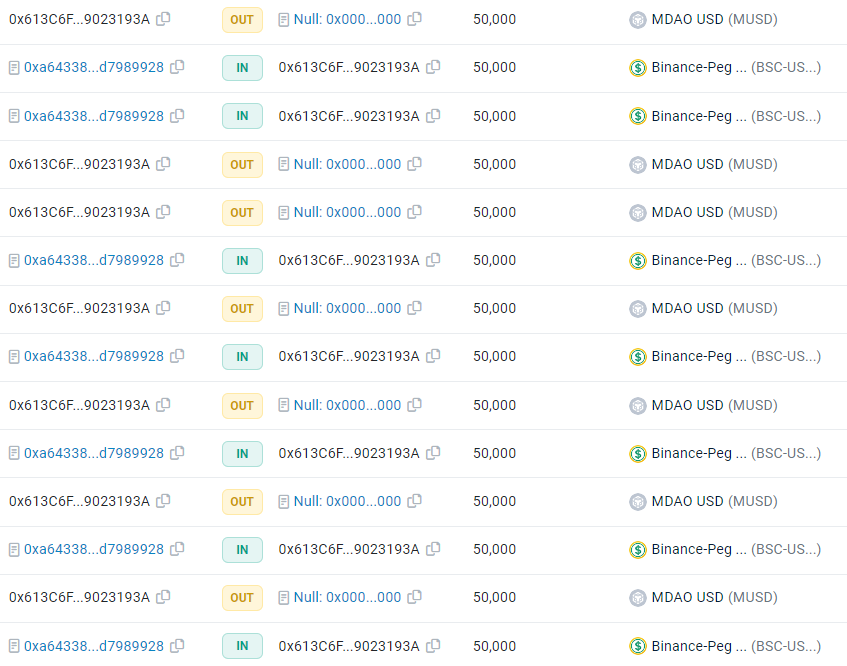
5. ด้วยการแปลงหลายครั้ง 0x 613 C เป็นเจ้าของ MUSD จำนวนมาก และในที่สุดก็แลกเปลี่ยน USDT ทั้งหมด
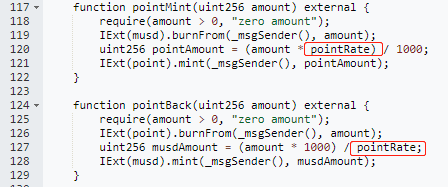
ต่อไปนี้เป็นรหัสแลก MCoin และ MUSD โดยปริมาณจะกำหนดโดย pointRate
สรุป: การที่สัญญามีแบ็คดอร์นั้นขึ้นอยู่กับว่ามีฟังก์ชันสิทธิพิเศษที่สามารถควบคุมโทเค็นจากที่อยู่ใดๆ ได้หรือไม่ หรือมีฟังก์ชันทางลอจิคัลสำหรับการออกโทเค็นเพิ่มเติมจากที่อยู่ที่ได้รับสิทธิพิเศษหรือไม่ นอกจากนี้ หากฝ่ายโครงการเป็นเจ้าของใบรับรองสภาพคล่องส่วนใหญ่ ก็อาจมีผู้ลี้ภัยได้เช่นกัน ผู้ใช้สามารถตัดสินระดับความเสี่ยงได้ด้วยการตรวจสอบว่าสัญญาให้ที่อยู่ที่มีสิทธิพิเศษหรือไม่ หรือที่อยู่ที่ได้รับสิทธิพิเศษนั้นเป็นที่อยู่ตามสัญญาทางธุรกิจปกติหรือไม่ และในขณะเดียวกันก็ตรวจสอบว่าใบรับรองสภาพคล่องเป็นของบัญชี EOA หรือบัญชีปกติ สัญญาทางธุรกิจ
2. การหลอกลวงโครงการ Pixiu Pan
ลักษณะของโครงการประเภทนี้ส่วนใหญ่สะท้อนให้เห็นในความสามารถในการซื้อโทเค็นโครงการ แต่เมื่อผู้ใช้ต้องการขาย ธุรกรรมจะรายงานข้อผิดพลาด การแสดงหลักของรหัสสัญญาหลอกลวงประเภทนี้คือเมื่อโอนโทเค็นครั้งแรก ถูกสร้างขึ้นแล้ว สถานะสัญญาบางส่วนจะถูกตั้งค่า จากนั้นไม่สามารถทำการโอนได้อีก ทำให้ผู้ใช้ซื้อโทเค็น กำหนดสถานะสัญญา และไม่สามารถขายได้
ยกตัวอย่างโครงการโทเค็น EDU ปลอม:
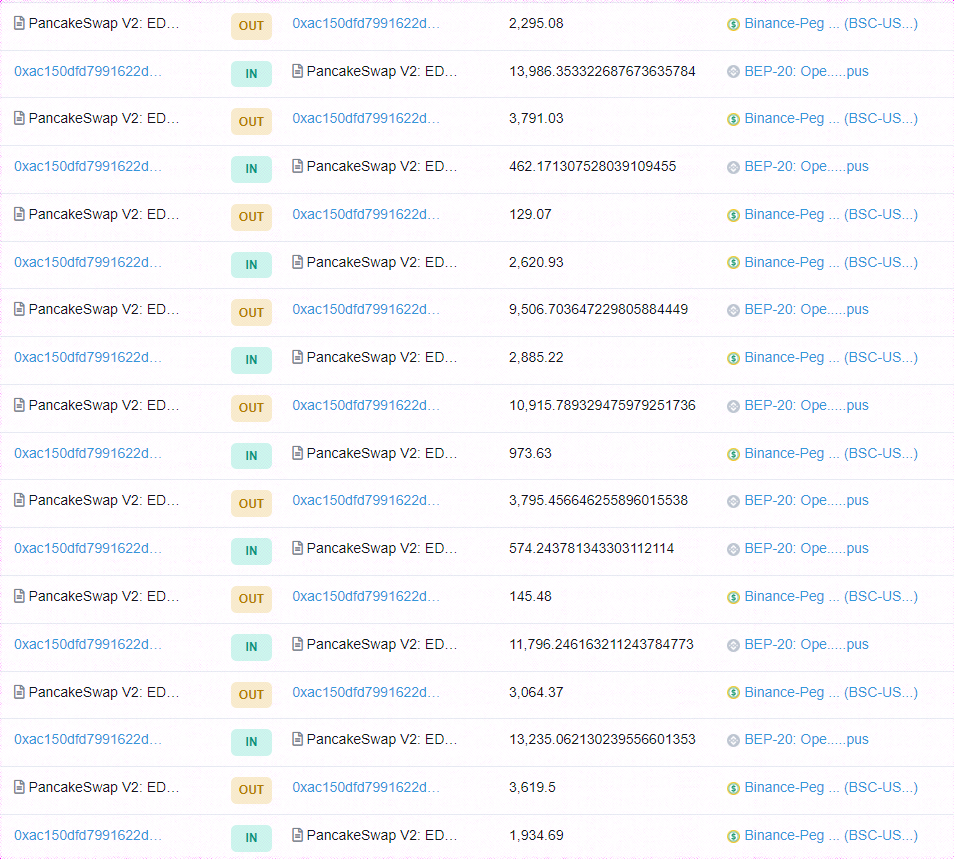
ที่อยู่สัญญาของโครงการนี้คือ 0x 4749 ซึ่งเป็นโครงการชื่อเดียวกับ EDU เจ้าของโทเค็น (0x ac 15) ซื้อและขายโทเค็นในที่อยู่คู่ EDU 0x E 3 f 2 และส่งโทเค็นที่ถือไว้ไปยังกระเป๋าเงิน Binance และแลกเปลี่ยน สร้างภาพลวงตาว่ามีผู้คนจำนวนมากเข้าร่วม (ดังแสดงในรูปด้านล่าง ) .
ในโค้ดต่อไปนี้ หลังจากการโอนครั้งแรก (การซื้อเหรียญ) tokenGreylist[to] (to คือที่อยู่ผู้ใช้) จะถูกตั้งค่าเป็นจริง อย่างไรก็ตาม เนื่องจากสถานะที่อยู่ whitelist ในโค้ดไม่ได้รับการเปิดเผย เรียกว่าครั้งที่สอง สวิตช์ สถานะและที่อยู่ไวท์ลิสต์ถูกควบคุมโดยเจ้าของ สำหรับผู้ใช้ที่เข้าร่วมในโครงการ โทเค็นไม่สามารถขายตามค่าเริ่มต้นได้
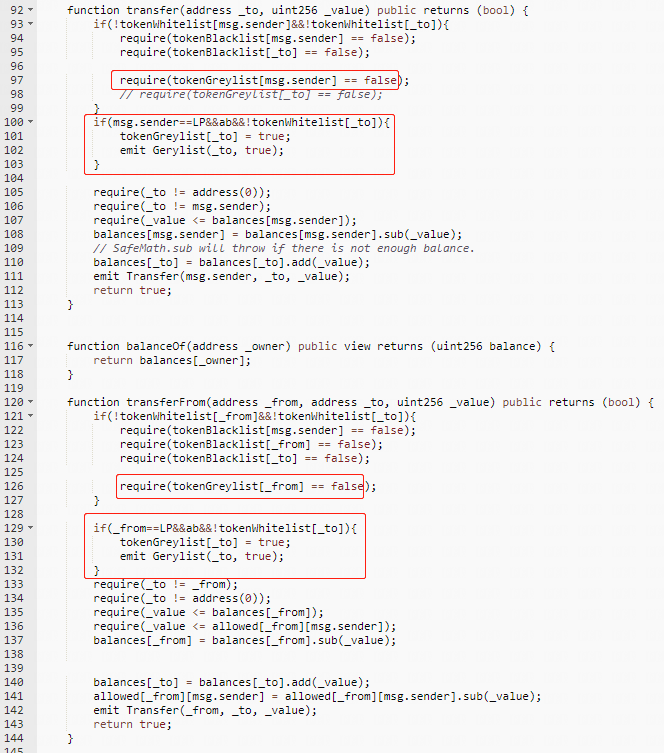
สรุป: คุณลักษณะของโครงการปี่เซียะปันคือสามารถซื้อได้แต่ขายไม่ได้โดยการตรวจสอบตรรกะในการโอนและโอนจากจริงคุณสามารถดูได้ว่ามีข้อจำกัดร่วมกันหรือไม่ ผู้ที่มีคุณสมบัติทางเทคนิคสามารถจำลองและดำเนินการฟังก์ชันที่เกี่ยวข้องภายในเครื่องได้





