


PSE Trading: การต่อสู้เพื่อบัลลังก์แบบ Cross-Chain


ผู้เขียนต้นฉบับ: นักวิเคราะห์การซื้อขาย PSE@ดอกแดเนียล
ในโลกบล็อกเชน แต่ละเครือข่ายถือได้ว่าเป็นระบบนิเวศที่เป็นอิสระซึ่งมีสินทรัพย์ กฎการสื่อสาร ฯลฯ เป็นของตัวเอง อย่างไรก็ตาม ฟีเจอร์นี้ยังทำให้บล็อคเชนไม่สามารถสื่อสารกันได้ ทำให้สินทรัพย์และข้อมูลไม่สามารถไหลได้อย่างอิสระ ดังนั้นแนวคิดของการทำงานร่วมกันแบบข้ามสายโซ่จึงเกิดขึ้น
1. ความสำคัญและสถานการณ์การใช้งานของการทำงานร่วมกันข้ามสายโซ่
Defi เป็นแกนหลักและเป็นรากฐานของบล็อกเชนในปัจจุบัน แต่ต้องเผชิญกับความท้าทายมากมาย เช่น การกระจายตัวของสภาพคล่อง ความลึกของแหล่งสินทรัพย์ไม่เพียงพอ และการใช้เงินทุนต่ำ การเกิดขึ้นของโปรโตคอลการทำงานร่วมกันแบบข้ามสายโซ่สามารถรวมทรัพย์สินของเครือข่ายต่างๆ ไว้ในสัญญาอัจฉริยะแบบครบวงจร ซึ่งจะช่วยเพิ่มประสบการณ์ผู้ใช้และการใช้เงินทุนให้สูงสุด ภายใต้สถานการณ์ที่เหมาะสม โปรโตคอลการทำงานร่วมกันแบบข้ามสายโซ่สามารถลดการสึกหรอจนเหลือศูนย์
ตัวอย่างเช่น:
ใส่ทรัพย์สินของห่วงโซ่ OP ลงใน GMX บนห่วงโซ่ ARB เพื่อเพิ่มความลึกของแหล่งเงินทุน
ใส่ทรัพย์สินของห่วงโซ่ OP ลงใน Compound บน ARB เพื่อการกู้ยืมจำนอง
ตระหนักถึงการถ่ายโอนสินทรัพย์ NFT แบบข้ามสายโซ่
นอกเหนือจากแง่มุมทางการเงินแล้ว การถ่ายโอนข้อมูลยังมีความสำคัญอย่างยิ่ง เช่น การลงคะแนนข้ามสายโซ่สำหรับข้อเสนอที่สำคัญ การถ่ายโอนข้อมูลระหว่าง Social DApps เป็นต้น หาก Defi เปิดประตูสู่โลกของสกุลเงินดิจิตอล โปรโตคอลการทำงานร่วมกันแบบข้ามสายโซ่คือหนทางเดียวที่จะประสบความสำเร็จ!
2. มีโปรโตคอลการทำงานร่วมกันข้ามสายโซ่สี่ประเภท
2.1 การตรวจสอบตามโหนดหรือเครือข่ายบุคคลที่สาม (ประเภทแรก)
โปรโตคอลข้ามสายโซ่ดั้งเดิมที่สุดใช้ MPC (Multi-Party-Computation) สำหรับการตรวจสอบธุรกรรม Thorchain เป็นตัวแทนทั่วไปซึ่งจะตรวจสอบธุรกรรมโดยการปรับใช้โหนดบนลูกโซ่เพื่อสร้างมาตรฐานความปลอดภัย โดยทั่วไป โปรโตคอลนี้จะดึงดูดผู้ตรวจสอบโหนด 100-250 คนบนเครือข่าย อย่างไรก็ตาม ข้อเสียของวิธีนี้คือแต่ละโหนดจำเป็นต้องตรวจสอบธุรกรรม ส่งผลให้ผู้ใช้ต้องรอเป็นเวลานาน นอกจากนี้ ค่าใช้จ่ายในการดำเนินงานของโหนดไม่สามารถละเลยสำหรับโปรโตคอลได้ และจะถูกส่งต่อไปยังผู้ใช้ในที่สุด ประการที่สอง Thorchain จะตั้งค่า Liquidity Pool สำหรับคู่การซื้อขายแต่ละคู่โดยใช้โทเค็นดั้งเดิมของโครงการ RUNE ทุกครั้งที่คุณข้ามสินทรัพย์ คุณจะต้องแลกเปลี่ยนสินทรัพย์เป็น RUNE แล้วแลกเปลี่ยนเป็นสินทรัพย์ของห่วงโซ่เป้าหมาย โมเดลนี้จำเป็นต้องมี มีเงินทุนจำนวนมากที่จะสนับสนุนและเสื่อมสภาพในระยะยาว นี่ไม่ใช่ทางออกที่ดีที่สุดสำหรับโปรโตคอลแบบ cross-chain เคล็ดลับ: Thorchain ถูกโจมตีเนื่องจากช่องโหว่ของโค้ด (ระบบจะถือว่าสัญลักษณ์ ETH ปลอมเหมือนสัญลักษณ์ ETH จริง) และไม่เกี่ยวข้องกับความปลอดภัยของวิธีการตรวจสอบ
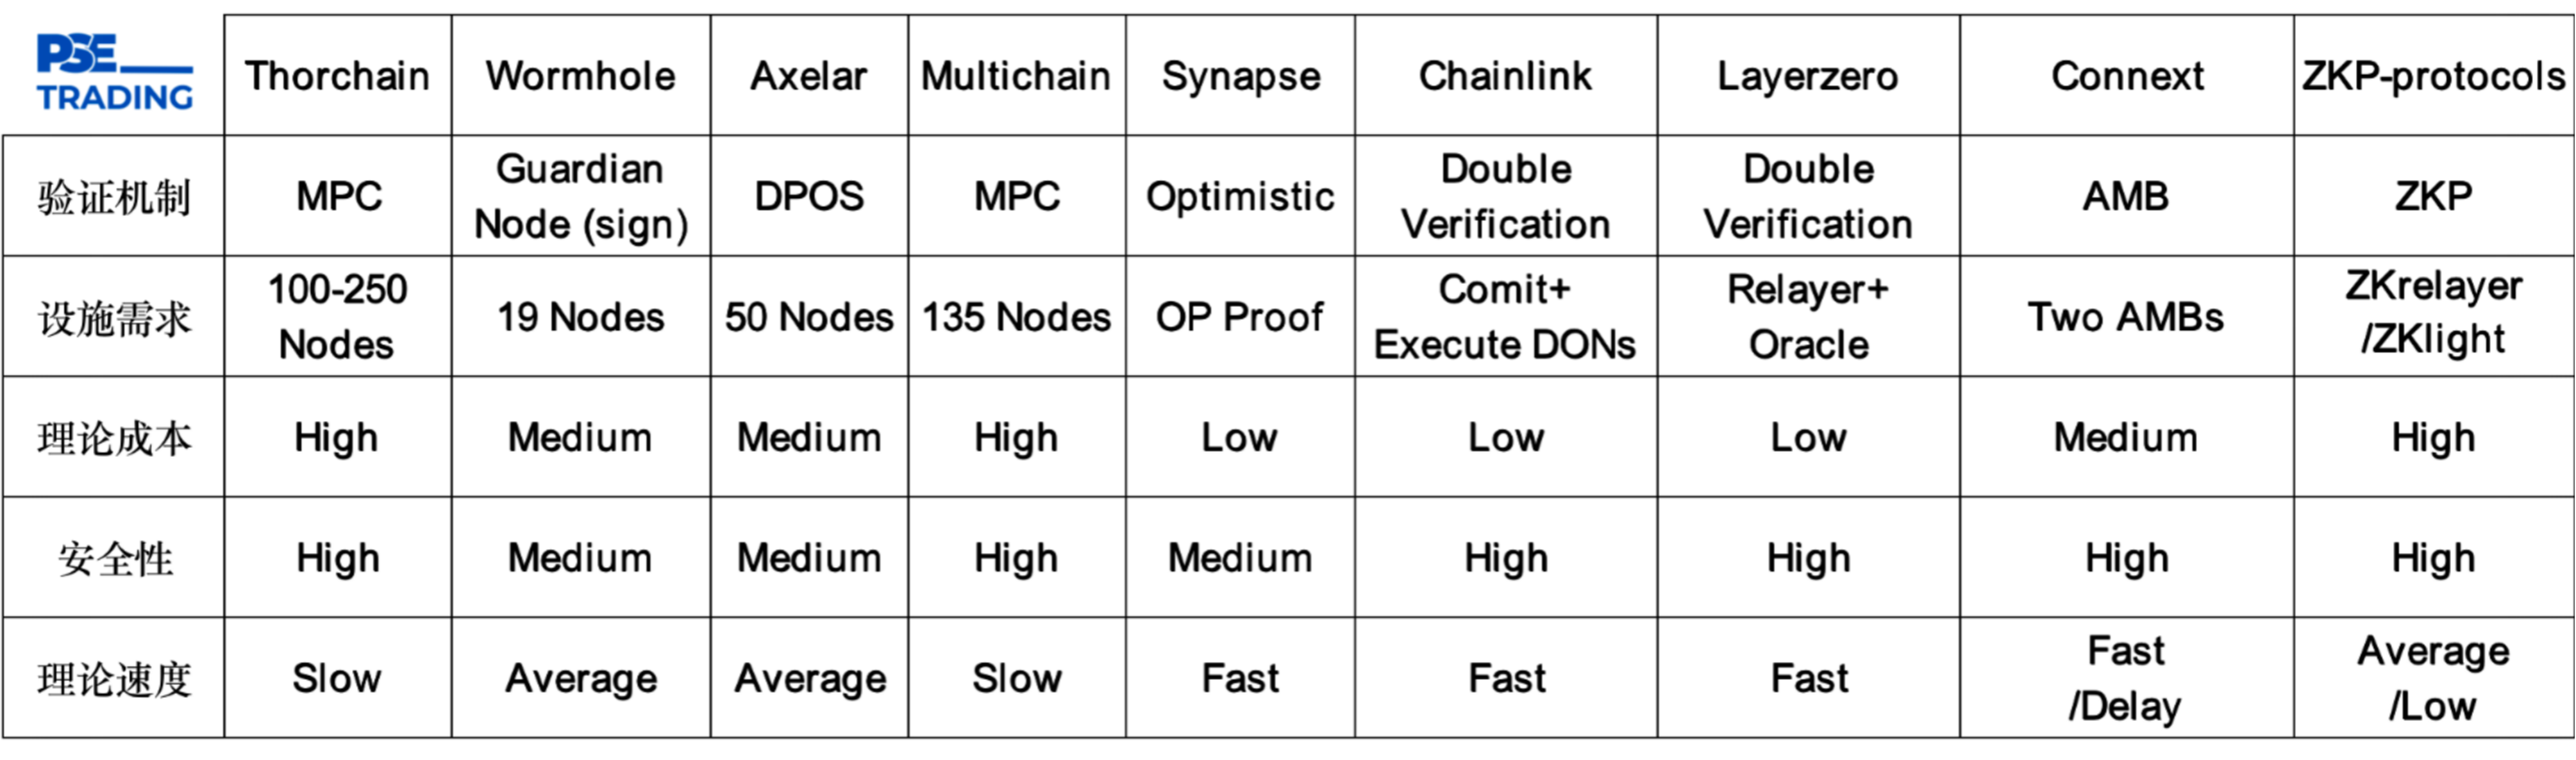
2.1.2 การปรับปรุง
การเปลี่ยนแปลงตามปรากฏการณ์นี้: Wormhole เลือกเครื่องมือตรวจสอบความถูกต้อง 19 ตัวเพื่อตรวจสอบความถูกต้องของธุรกรรม เครื่องมือตรวจสอบเหล่านี้รวมถึงเครื่องมือตรวจสอบโหนดที่รู้จักกันดี เช่น Jump crypto เครื่องมือตรวจสอบความถูกต้องเหล่านี้ยังให้บริการตรวจสอบความถูกต้องบนเครือข่ายอื่น ๆ เช่น ETH และ OP อย่างไรก็ตาม วิธีการนี้มีความเสี่ยงที่จะถูกรวมศูนย์มากเกินไป ผู้เขียนเชื่อว่า การกระจายอำนาจโดยสมบูรณ์อาจไม่ใช่ทางเลือกที่ดีที่สุดเสมอไป เนื่องจากระดับหนึ่งของการจัดการแบบรวมศูนย์สามารถ ลดต้นทุน โครงการสุดท้ายจะต้องบรรลุการใช้งานขนาดใหญ่ และเพิ่มผลประโยชน์ทางเศรษฐกิจสูงสุด เคล็ดลับ: Wormhole ถูกโจมตีเนื่องจากช่องโหว่ของสัญญา ผู้โจมตีใช้สัญญาภายนอกเพื่อตรวจสอบธุรกรรมและขโมยทรัพย์สิน ซึ่งไม่เกี่ยวข้องกับความปลอดภัยในการตรวจสอบของตัวเอง
เมื่อเปรียบเทียบกับโปรโตคอลข้ามเครือข่ายอื่นๆ Axelar เป็นเครือข่ายสาธารณะที่ใช้ POS Axelar บรรจุข้อมูลการตรวจสอบจากเครือข่ายอื่นและส่งไปยังเครือข่ายหลักของตนเองเพื่อตรวจสอบ จากนั้นจึงส่งไปยังเครือข่ายเป้าหมายหลังจากเสร็จสิ้น เป็นที่น่าสังเกตว่าค่าใช้จ่ายในการตรวจสอบนั้นแปรผกผันกับความปลอดภัย เมื่อข้อมูลการตรวจสอบเพิ่มขึ้น จำเป็นต้องมีโหนดมากขึ้นเพื่อเข้าร่วมในการตรวจสอบและรักษาความปลอดภัยของเครือข่าย ตามทฤษฎี ไม่มีขีดจำกัดบนสำหรับโหนด การเพิ่มจำนวนโหนดจะทำให้ต้นทุนในการถ่ายโอนเพิ่มขึ้น Axelar จะพบสิ่งนี้ ภาวะที่กลืนไม่เข้าคายไม่ออกในอนาคต
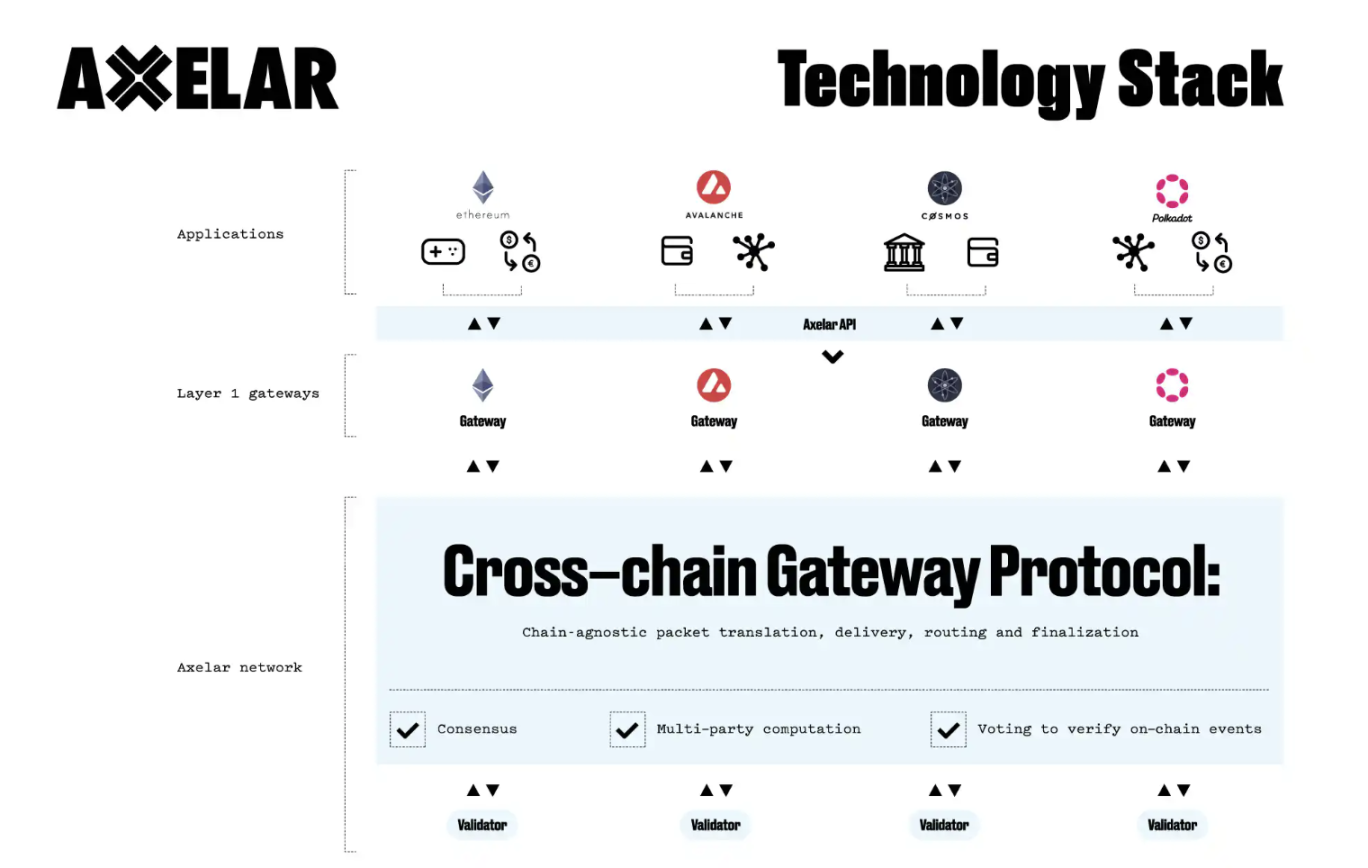
2.2 การตรวจสอบในแง่ดี (ประเภทที่สอง)
ความสำเร็จของ OP แสดงถึงการตรวจสอบในแง่ดีถึงความปลอดภัย ความน่าเชื่อถือ ต้นทุนต่ำ และข้อได้เปรียบด้านความเร็วในปัจจุบัน ดังนั้นโปรโตคอลข้ามสายโซ่เช่นไซแนปส์จึงใช้โหมดการตรวจสอบนี้เช่นกัน อย่างไรก็ตาม Synapse ใช้วิธี Lock/Mint ในการแลกเปลี่ยนทรัพย์สิน วิธีการนี้มีความเสี่ยงที่จะถูกโจมตีโดยแฮกเกอร์ ผู้เขียนจะอธิบายเหตุผลใน 2.3.1 นอกจากนี้ การตรวจสอบในแง่ดีสามารถตอบสนองความต้องการในปัจจุบันเท่านั้น ในอนาคต จำเป็นต้องมีวิธีการตรวจสอบที่ปลอดภัยและเชื่อถือได้มากขึ้น ในขณะที่ยังคงรักษาความได้เปรียบด้านความเร็วและต้นทุนไว้ ขณะนี้ ผู้เขียนจะแนะนำการตรวจสอบซ้ำสองครั้งเพื่อแทนที่การตรวจสอบในแง่ดี
2.3 การตรวจสอบสองปัจจัย (ประเภทที่สาม)
โปรโตคอลการตรวจสอบสิทธิ์แบบสองปัจจัยที่ได้รับความนิยมมากที่สุดในตลาดคือ Layerzero และ Chainlink เรามาพูดถึงข้อสรุปกันก่อน ผู้เขียนเชื่อว่า Double Verification มีโอกาสในการพัฒนาที่ชัดเจนที่สุดในด้าน Cross-Chain Protocol ในปัจจุบัน ซึ่งเหนือกว่า Protocol อื่นๆ ในแง่ของความปลอดภัย ความเร็ว และเวลาตอบสนอง
(1)Layerzero
นวัตกรรมอย่างหนึ่งของ Layerzero คือการปรับใช้โหนดที่มีน้ำหนักเบามากในแต่ละเชนเพื่อส่งข้อมูลไปยังรีเลย์นอกเชนและ Oracles (จัดทำโดย Chainlink) เพื่อตรวจสอบ เมื่อเทียบกับโปรโตคอลแรก มันจะหลีกเลี่ยงงานประมวลผลหนัก Oracle สร้างข้อมูลส่วนหัวของบล็อก และ Relayer จะตรวจสอบความถูกต้องของธุรกรรม เมื่อทั้งสองถูกต้องเท่านั้น ธุรกรรมจึงจะถูกเผยแพร่ ควรเน้นย้ำว่าทั้งสองทำงานแยกกัน เฉพาะเมื่อแฮกเกอร์ควบคุม Relayer และ Oracle ในเวลาเดียวกันเท่านั้นที่สินทรัพย์จะถูกขโมย เมื่อเทียบกับการตรวจสอบในแง่ดีความปลอดภัยจะสูงกว่าเนื่องจากตรวจสอบทุกธุรกรรม
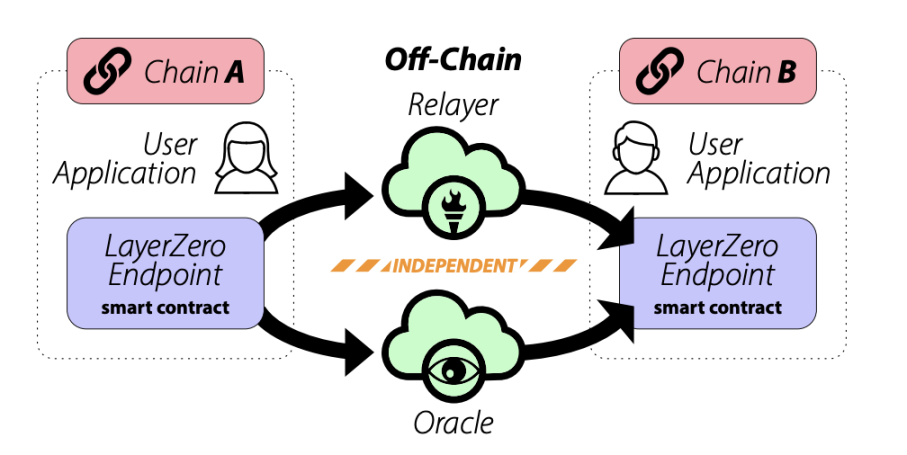
ข้อได้เปรียบด้านต้นทุนและความปลอดภัย: ผู้เขียนทำการทดลองกับ Stargate (โดยใช้เทคโนโลยี Layerzero)
1) จาก OP ถึง ARB ใช้เวลา 1 นาทีในการทำธุรกรรมให้เสร็จสิ้น - $1.46
2) จาก OP ถึง BSC ใช้เวลา 1 นาทีในการทำธุรกรรมให้เสร็จสิ้น - $0.77
3) จาก OP ถึง ETH ใช้เวลา 1 นาที 30 วินาทีในการทำธุรกรรมให้เสร็จสิ้น — $11.42
โดยสรุป โมเดลการตรวจสอบสิทธิ์แบบสองปัจจัยอยู่ในตำแหน่งผู้นำอย่างแน่นอน
(2)Chainlink
การคอมมิต DON จะรวบรวมข้อมูลธุรกรรม ARM เชนเป้าหมายจะรวบรวมข้อมูลจากเชนต้นทาง ARM เพื่อปรับรูปร่างแผนผัง Merkle และเปรียบเทียบกับแผนผัง Merkle ของการคอมมิต DON หลังจาก ยืนยัน โหนดจำนวนหนึ่งสำเร็จแล้ว ธุรกรรมจะถูกส่ง เพื่อดำเนินการ DON เพื่อดำเนินการ ในทางกลับกัน หมายเหตุ: ARM เป็นระบบอิสระ เทคโนโลยีที่ Chainlink ใช้นั้นคล้ายคลึงกับหลักการของ Layerzero ถึง 90% และทั้งสองใช้โหมด การรวบรวมข้อมูล + การตรวจสอบข้อมูล (ตรวจสอบทุกธุรกรรม)
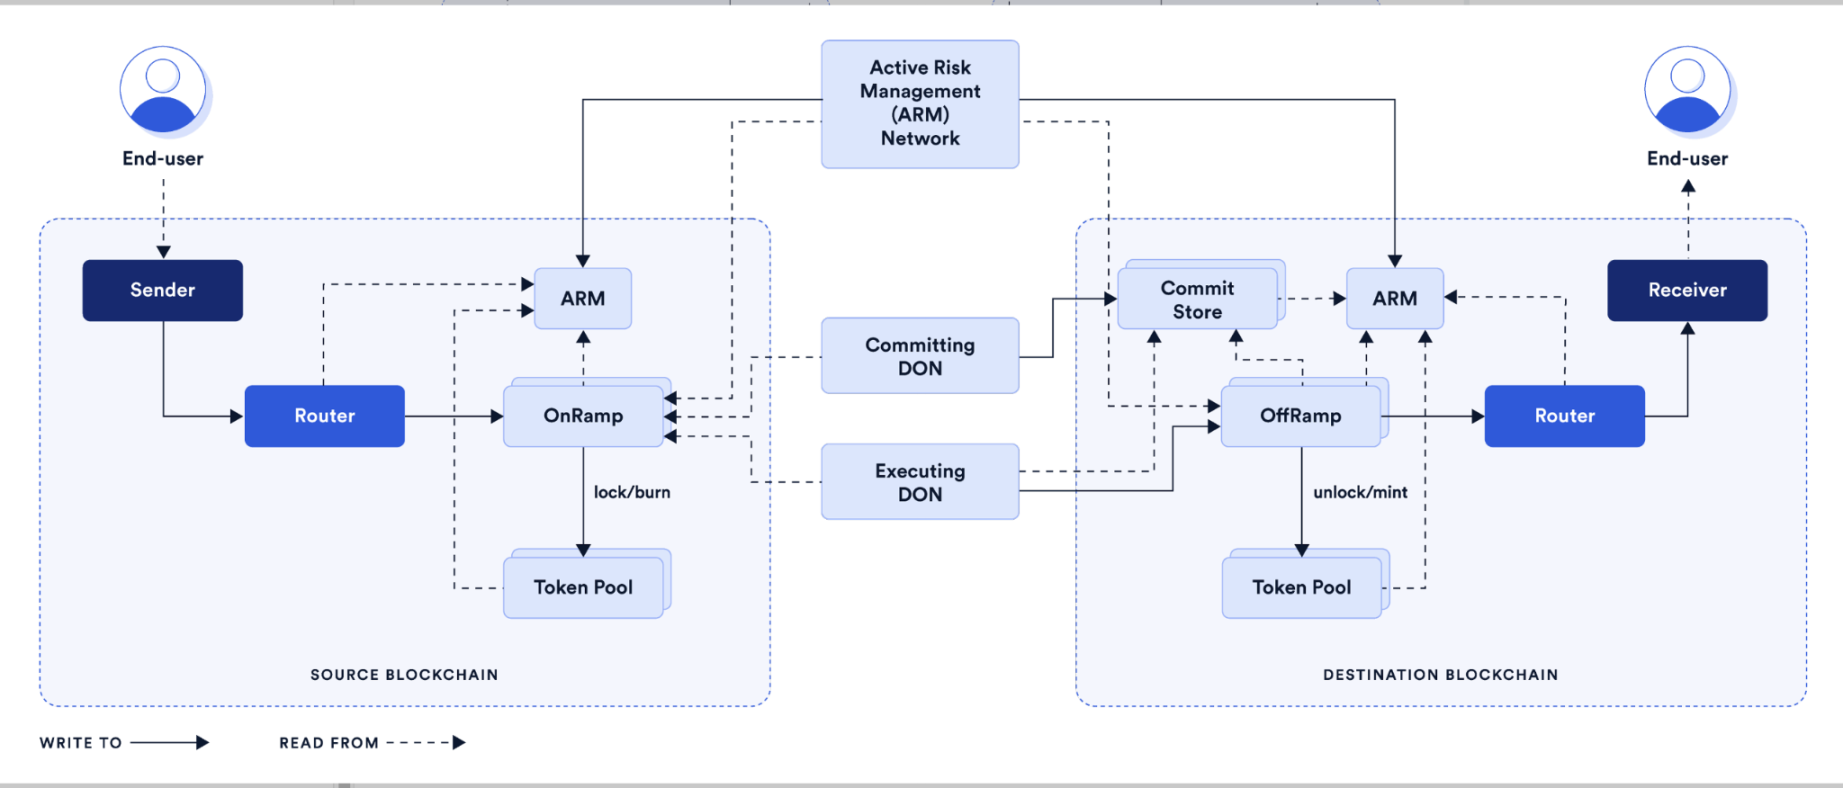
โครงการที่ Chainlink สนับสนุนในปัจจุบัน ได้แก่ Synthetix (การโอน sUSD ข้ามสายโซ่) และ Aave (การลงคะแนนเสียงการกำกับดูแลข้ามสายโซ่) จากมุมมองด้านความปลอดภัย แม้ว่า ARM และ Executing DON จะเป็นของสองระบบ แต่ทั้งสองระบบก็ถูกควบคุมโดย Chainlink เอง และเป็นไปได้ที่จะยึดติดกับมัน นอกจากนี้ ในกรณีของเทคโนโลยีเดียวกัน Chainlink จะดึงดูดโปรเจ็กต์เก่าบางโปรเจ็กต์ที่มีความร่วมมือเชิงลึกให้มาใช้บริการนี้และบรรลุเป็นมัดรวม และ Layerzero จะดึงดูดโปรเจ็กต์ใหม่ ๆ ให้ปรับใช้ แต่จากมุมมองของเครือข่ายและระบบนิเวศที่ได้รับการสนับสนุน Layerzero ก็ยิ่งดียิ่งขึ้นไปอีก นอกจากนี้ ฝ่ายโครงการทั่วไปยังหวังที่จะนำผลิตภัณฑ์ไปใช้ในระบบนิเวศที่ได้รับความนิยม
2.3.1 สามเหลี่ยมที่เป็นไปไม่ได้ในเลเยอร์ศูนย์
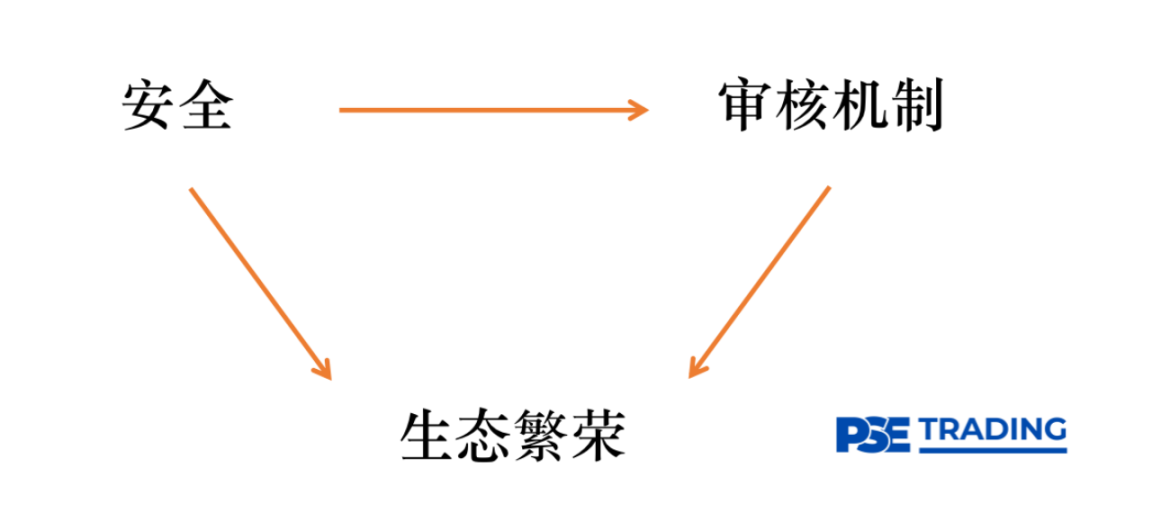
ความปลอดภัย: มีสี่วิธีในการถ่ายโอนสินทรัพย์ข้ามเครือข่าย
1) Lock/Mint: โปรโตคอลแบบ cross-chain จะปรับใช้ fund pools ในแต่ละเครือข่าย เมื่อผู้ใช้ต้องการโอน ETH จาก chain A ไปยัง chain B พวกเขาจะต้องล็อค ETH ของ chain A จากนั้นจึงสร้าง wETH ในจำนวนที่เท่ากัน chain B. เมื่อกลับจาก chain B ไปยัง chain A เราจะทำลาย ETH และ ETH บน chain A จะถูกปลดล็อค ความเสี่ยงในเรื่องนี้คือการรักษาความปลอดภัยจะขึ้นอยู่กับ cross-chain bridge หากปริมาณการ Lock อยู่ที่ ใหญ่พอแฮกเกอร์จะเลือก Attack the Capital Pool แน่นอน
2) Burn/Mint: โทเค็นจะถูกสร้างในรูปแบบของ OFT (Omnichain Fungible Token) โทเค็นจำนวนหนึ่งสามารถถูกเผาใน Source Chain และโทเค็นในจำนวนที่สอดคล้องกันสามารถออกได้ใน B chain Mint วิธีนี้สามารถ หลีกเลี่ยงเงินทุนที่มากเกินไปในกองทุนรวม ความเสี่ยงของการโจมตีนั้นปลอดภัยกว่า ตามทฤษฎี โดยทั่วไปแล้ว โมเดล OFT จะถูกเลือกเมื่อมีการปล่อยโทเค็นซึ่งเอื้อต่อการหมุนเวียนระหว่าง dapps โปรเจ็กต์เก่ายังสามารถเปลี่ยนโทเค็นเป็น OFT ได้ แต่เป็นการยากที่จะนำไปใช้เนื่องจากเกี่ยวข้องกับผลประโยชน์ของหลายฝ่าย เช่น วิธีจัดการกับโทเค็นดั้งเดิมใน dapps อื่น ๆ หลังจากการเปลี่ยนแปลง เป็นต้น ดังนั้นเฉพาะโปรเจ็กต์ใหม่เท่านั้นที่สามารถนำมาใช้ รุ่นนี้. โดยสรุป ไม่จำเป็นต้องเสี่ยงกับโปรเจ็กต์เก่า เพียงทำตามเส้นทางการพัฒนาที่มีอยู่ ดังนั้น หากคุณเลือกความปลอดภัย คุณจะไม่สามารถนำไปใช้กับโปรเจ็กต์เก่าได้
3) Atomic Swap: โปรโตคอลจะสร้างกลุ่มกองทุนบนทั้งสองเชนเพื่อจัดเก็บโทเค็นจำนวนหนึ่ง เมื่อผู้ใช้ cross-chain ผู้ใช้จะฝากสินทรัพย์ลงในกลุ่มทุน A-chain และ B-chain จะถอนจำนวนเงินที่เกี่ยวข้องออกจากกลุ่มทุน B-chain และส่งให้กับผู้ใช้ โดยพื้นฐานแล้ว มันเป็น หนึ่งบวกและหนึ่งลบและสามารถฝากถอนได้ตลอดเวลาโดยมีปัจจัยด้านความปลอดภัยสูง
4) Intermediate Token: เช่น 2.1 Thorchain จะทำให้เกิดการสึกหรอ และระยะเวลารอนานเกินไป
ปัจจุบัน Atomic Swap มีการใช้กันอย่างแพร่หลายมากที่สุด แต่ในอนาคตจะต้องขยับเข้าใกล้โมเดล Burn/Mint มากขึ้น เพื่อให้ได้ cross-chain ที่สึกหรอเป็นศูนย์อย่างแท้จริง และรักษาความปลอดภัย สาเหตุหนึ่งที่ทำให้โปรเจ็กต์เก่ากังวลเกี่ยวกับการใช้ Layerzero ก็คือการปั่นราคาของเครื่อง Oracle มีหลายกรณีที่เครื่อง Oracle ถูกโจมตี เทคโนโลยียังไม่สมบูรณ์เต็มที่ ดังนั้น โปรโตคอลส่วนใหญ่จะเลือกทัศนคติที่ระมัดระวัง
การตรวจสอบ: พารามิเตอร์การตรวจสอบใน Relayer และ Endpoint ของ Layerzero ถูกกำหนดโดยฝ่ายโปรเจ็กต์เองและมีความเสี่ยงที่ฝ่ายโปรเจ็กต์จะปฏิบัติการที่เป็นอันตราย ดังนั้น การตรวจสอบจึงเข้มงวดเป็นพิเศษ ส่งผลให้ Layerzero มีโปรเจ็กต์ไม่อยู่ในวงจรจำนวนมาก . หากคุณยกเลิกการตรวจสอบและปล่อยให้โปรเจ็กต์เก่าใช้ Layerzero จะไม่มีการรับประกันความปลอดภัย หากคุณเลือกความปลอดภัย โปรเจ็กต์ใหม่จะผ่านการตรวจสอบได้ยาก จากภาวะที่กลืนไม่เข้าคายไม่ออกนี้ Layerzero ยังคงต้องใช้เวลาเล็กน้อยในการพัฒนา
2.4 โปรโตคอลข้ามสายโซ่แบบโมดูลาร์ (การตรวจสอบ AMB ประเภทที่สี่)
Connext เป็นโปรโตคอลการทำงานร่วมกันข้ามสายโซ่แบบโมดูลาร์ โครงสร้างโมดูลาร์เป็นแบบ hub-and-spoke และการตรวจสอบ Chain A และ Chain B จะถูกส่งไปยัง AMB (Arbitrary-Message-Bridge, Arbitrary-Message-Bridge) ของ chains ที่เกี่ยวข้อง—Spoke คือ Chain AB, Merkle tree proof ที่สร้างขึ้นจะถูกจัดเก็บไว้ในเครือข่ายหลัก ETH และ ETH คือฮับ
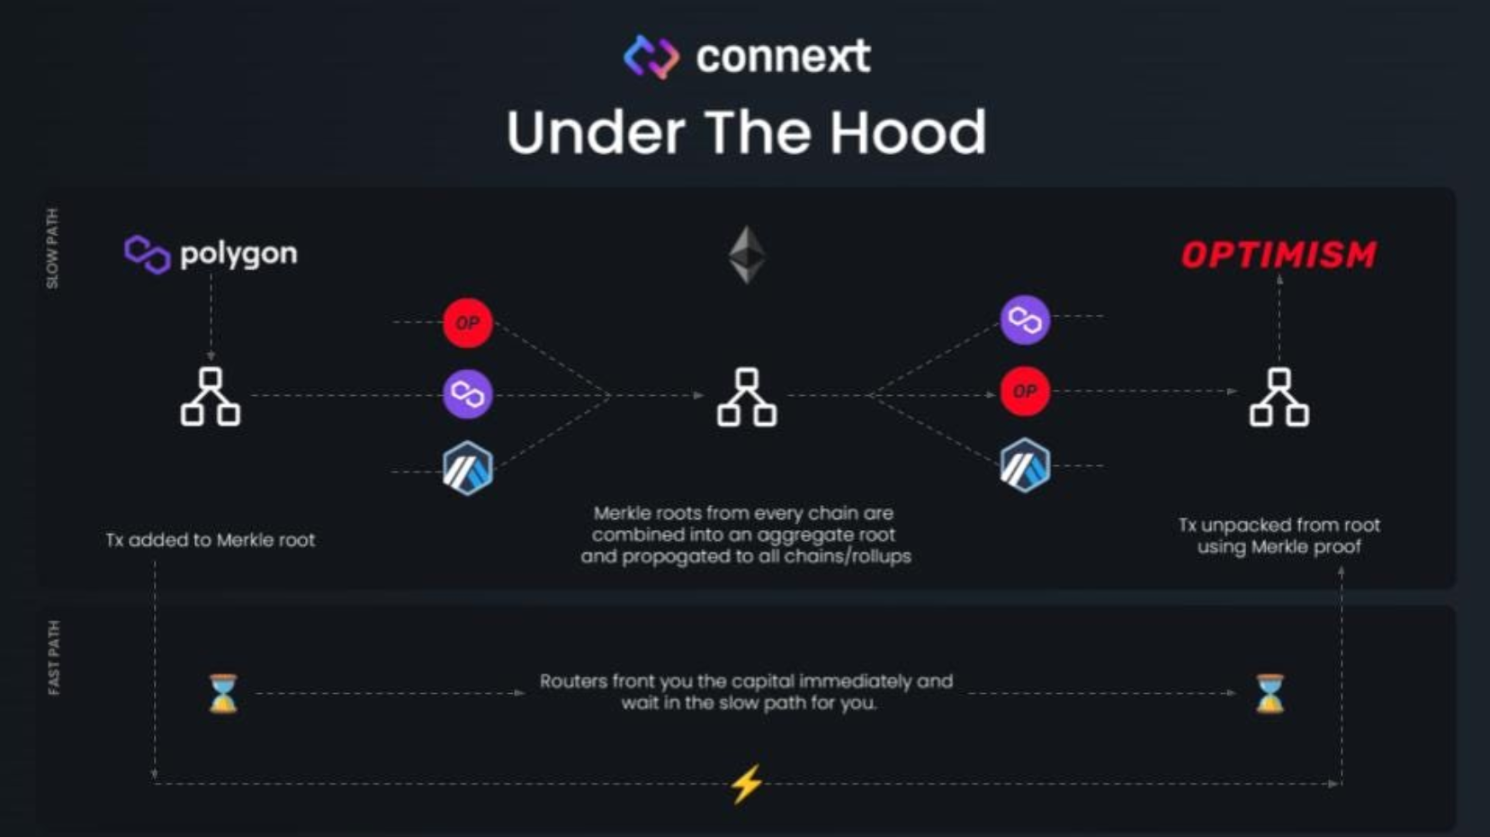
โปรโตคอลนี้มีระดับความปลอดภัยสูงสุดเพราะสิ่งที่เราเชื่อคือความปลอดภัยของเครือข่าย ETH และใช้หลักการของการรักษาความปลอดภัยร่วมกัน หากเราใช้เทคโนโลยีของ Layerzero สิ่งที่เราต้องเชื่อคือตัวโครงการจริง ๆ ซึ่งในทางทฤษฎีมีความปลอดภัยมากกว่า ที่เรียกว่าการตรวจสอบซ้ำซ้อน . ในระยะยาว โปรโตคอลข้ามสายโซ่ OP บางตัวอาจมีปัญหาด้านความปลอดภัย และแนวโน้มในอนาคตจะเป็นไปที่ ZKP หรือโหมดการตรวจสอบซ้ำ ในทางกลับกัน สำหรับการตรวจสอบความปลอดภัยบนโทเค็นดั้งเดิม แต่ละเครือข่ายจะใช้โมดูล AMB ของตัวเองในการตรวจสอบ และเวลาในการส่งการตรวจสอบเหล่านี้อาจไม่สอดคล้องกัน AMB อย่างเป็นทางการมักจะใช้เวลาในการยืนยันนานกว่า บางครั้งผู้ใช้อาจต้องรอถึง 4 ชั่วโมงหรือนานกว่านั้นก่อนที่การยืนยันจะเสร็จสมบูรณ์ สิ่งนี้อาจจำกัดขนาดของโปรโตคอล Connext ในแง่ของผลประโยชน์ทางเศรษฐกิจโดยรวมและการใช้งานอย่างแพร่หลาย
3.ZKP โปรโตคอลการทำงานร่วมกันข้ามสายโซ่
การแข่งขันระหว่างโปรโตคอล cross-chain ที่มีอยู่นั้นค่อนข้างรุนแรงแล้ว หลายฝ่ายในโครงการได้ตั้งเป้าไปที่ ZKP โดยต้องการตามแนวคิดของ ZK roll up โดยใช้เทคโนโลยีเช่น ZKrelayer และ ZKlight-endpoint เพื่อมุ่งเน้นไปที่ความปลอดภัยสูงสุด อย่างไรก็ตาม ผู้เขียนเชื่อว่าในอีก 5 ปีข้างหน้า ในอีก 10 ปีข้างหน้า มันยังเร็วเกินไปที่ ZKP จะถูกนำไปใช้ในด้าน cross-chain และเป็นการยากที่จะแข่งขันกับโปรโตคอล cross-chain ที่มีอยู่ด้วยเหตุผลดังต่อไปนี้:
(1) เป็นการพิสูจน์ว่าเวลาและต้นทุนในการผลิตสูงเกินไป การพิสูจน์ความรู้แบบ Zero-Knowledge แบ่งออกเป็น ZK STARK และ ZK SNARK แบบแรกสร้างการพิสูจน์ขนาดใหญ่แต่ใช้เวลาสั้น ในขณะที่แบบหลังสร้างการพิสูจน์ขนาดเล็กแต่ใช้เวลานาน (ยิ่งพิสูจน์มาก ต้นทุนก็จะสูงขึ้น) ครอสเชน ZKP ส่วนใหญ่จะเลือก ZK SNARK เพราะหากต้นทุนครอสเชนสูงเกินไป ก็จะไม่มีผู้ใช้คนใดเลือกโซลูชันนี้ แล้วจะแก้ Pain Point ที่ใช้เวลานานเกินไปได้อย่างไร? โปรโตคอลบางตัวจะเลือกที่จะเพิ่ม ช่องทางด่วน ซึ่งคล้ายกับโมเดล OP ธุรกรรมจะถูกส่งผ่านก่อนแล้วจึงตรวจสอบ จากนั้นนี่ไม่ใช่ ZKP ในแง่ที่เข้มงวดและเป็นของเวอร์ชัน OP Plus
(2) ข้อกำหนดด้านสิ่งอำนวยความสะดวกสูง ZKP มีข้อกำหนดสูงสำหรับสิ่งอำนวยความสะดวกและต้องมีการคำนวณข้อมูลจำนวนมากและการสนับสนุนประสิทธิภาพ เมื่อใช้ ZKP ในขนาดใหญ่ พลังการประมวลผลจะไม่เพียงพอ โปรโตคอลจะต้องใช้เงินจำนวนมากเพื่อซื้อโครงสร้างพื้นฐาน ซึ่ง ปัจจุบันไม่มีผลกระทบทางเศรษฐกิจ
(3) ความไม่แน่นอนของการทำซ้ำทางเทคนิค ในบรรดาโปรโตคอลข้ามสายโซ่ที่มีอยู่หลายรายการ ความปลอดภัยของวิธีการตรวจสอบซ้ำซ้อนนั้นสูงพอที่จะตอบสนองความต้องการด้านความปลอดภัยในปัจจุบันแล้ว แม้ว่า ZKP อาจดูเหมือนไม่จำเป็นในตอนนี้ แต่การทำซ้ำทางเทคโนโลยีในอนาคตอาจเปลี่ยนแปลงสถานการณ์นี้ได้ เช่นเดียวกับเมืองระดับสามจำเป็นต้องสร้างทางหลวงยกระดับเมื่อยี่สิบปีที่แล้ว อาจไม่จำเป็นต้องมีในระยะสั้น แต่ในระยะยาว ZKP อาจกลายเป็นรากฐานสำคัญของการพัฒนาสนามแบบ cross-chain ดังนั้นแม้ว่าจะยังไม่ใช่เวลาสำหรับ ZKP แต่ทีมงานจำเป็นต้องดำเนินการวิจัยและสำรวจต่อไป และให้ความสนใจต่อไป เนื่องจากความเร็วในการพัฒนาเทคโนโลยีเป็นสิ่งที่คาดเดาไม่ได้
4. สรุปและการไตร่ตรอง
โปรโตคอลการทำงานร่วมกันแบบข้ามสายโซ่มีความสำคัญต่อการพัฒนาบล็อคเชน ในบรรดาโปรโตคอลข้ามเชนต่างๆ โมเดลการตรวจสอบยืนยันแบบสองปัจจัยทำงานได้ดีในแง่ของความปลอดภัย ต้นทุน และความเร็ว โดยเฉพาะผู้นำในอุตสาหกรรมสองราย ได้แก่ Layerzero และ Chainlink แม้ว่าการใช้งานทางเทคนิคของทั้งสองจะเหมือนกันโดยพื้นฐานแล้ว Layerzero มีโครงสร้างเชิงนิเวศน์ที่สมบูรณ์กว่า ดังนั้นในปัจจุบันจึงมีข้อได้เปรียบทางการแข่งขันมากกว่า อย่างไรก็ตาม เนื่องจากกลไกด้านความปลอดภัยและการตรวจสอบ การพัฒนาระบบนิเวศของ Layerzero จึงช้า แต่เชื่อว่าจะมีโอกาสในการพัฒนามากขึ้นในอนาคต สำหรับ ZKP cross-chain แม้ว่าแอปพลิเคชันปัจจุบันยังค่อนข้างห่างไกล แต่ทิศทางการพัฒนาคาดว่าจะพัฒนาไปในทิศทางนี้ และเราควรให้ความสนใจต่อไป
ผู้เขียนมองโลกในแง่ดีเกี่ยวกับ Layerzero และฟิลด์ cross-chain แต่ก็ทำให้เกิดปัญหาที่อาจเกิดขึ้นเช่นกัน โปรโตคอลข้ามสายโซ่ที่มีอยู่ส่วนใหญ่เป็นของ L0 (ชั้นการขนส่ง) ซึ่งส่วนใหญ่จะใช้สำหรับการถ่ายโอนสินทรัพย์และการถ่ายโอนข้อมูล (สังคม การกำกับดูแล ฯลฯ) ในแง่ของการถ่ายโอนสินทรัพย์ สะพานข้ามสายโซ่ที่มีอยู่ทั้งหมดล้วนเป็นหลอก -cross-chains ผู้เขียนเชื่อว่าความหมายที่แท้จริงของ Cross-chain บนอินเทอร์เน็ตหมายความว่าสินทรัพย์จะข้ามไปยัง chain อื่น (Burn/Mint) แทนที่จะเป็น Lock/Mint หรือ Atomic Swap แต่ถ้าคุณต้องการทำเช่นนี้ คุณต้องรื้อโปรเจ็กต์เก่าที่มีอยู่ทั้งหมดและปล่อยให้โปรเจ็กต์ใหม่เข้ามาแทนที่ และการออกโทเค็นเป็นรูปแบบ OFT แต่มันยากเกินไปที่จะตระหนักและจะใช้เวลานานในการเปลี่ยนแปลง
ในความเป็นจริง ทุกคนยังคงอาศัยอยู่ในโลกที่ต้องอาศัย บุคคลที่สาม และเครือข่ายต่างๆ ยังคงปิดอยู่ ในส่วนของการส่งข้อมูลแต่ละ chain สามารถพึ่งพา Transport Layer ในการส่งข้อความได้ แต่ในปัจจุบัน ความต้องการยังมีไม่มาก เช่น การส่งข้อความระหว่าง Lens และ Cyber ต้องใช้ cross-chain แต่ก่อนอื่น เมื่อใดที่โซเชียลจะ สนามพัฒนาเป็นขนาดหรือไม่ มันยังคงเป็นปัญหาอยู่ ประการที่สอง หาก dapps ส่วนใหญ่ถูกปรับใช้ในระบบนิเวศของ Lens และ dapps สามารถสื่อสารระหว่างกันได้อย่างอิสระ ก็ไม่จำเป็นต้องมี cross-chain Cross-chain จะมีขนาดใหญ่เพียงพอเท่านั้น ความต้องการในสภาพแวดล้อมการแข่งขันที่รุนแรง
สิ่งนี้ขยายไปถึงหัวข้อภัยคุกคามใหม่ ๆ ต่อ superchain ของ Layer 2 ตัวอย่างเช่น ความสำเร็จของ OP superchain จะทำให้ Layer 2 ถูกสร้างขึ้นมากขึ้นโดยใช้เทคโนโลยีที่คล้ายคลึงกัน ด้วยความสำเร็จของบล็อกเชนในอนาคต OP และ Rollups อื่นๆ จะไม่สามารถจัดการผู้ใช้และธุรกรรมได้มากเกินไป และเลเยอร์ 2 จะเกิดขึ้นมากขึ้น สาระสำคัญของการเชื่อมต่อที่ราบรื่นที่นี่คือการแบ่งปันเลเยอร์การตั้งถิ่นฐาน ด้วยวิธีนี้ การโอนสินทรัพย์ไม่จำเป็นต้องผ่านบุคคลที่สาม แต่ได้รับข้อมูลธุรกรรมจากชั้นการชำระบัญชีเดียวกันและตรวจสอบในห่วงโซ่ที่เกี่ยวข้อง ในทำนองเดียวกัน สิ่งที่โปรโตคอล cross-chain หวังว่าจะได้เห็นมากที่สุดก็คือ OP, ARB, ZKsync และ Starnet แข่งขันกันโดยไม่มีความแตกต่างที่ชัดเจนระหว่างสูงและต่ำ เพื่อให้ cross-chain สามารถตอบสนองการถ่ายโอนระหว่างระบบนิเวศของลูกโซ่เหล่านี้ ไม่เช่นนั้น หาก A Layer 2 บางตัวครอบครองส่วนแบ่ง 80% ดังนั้นจึงไม่จำเป็นต้องมี cross-chain แต่ยังมีตัวแปรอีกมากมายในอนาคต นี่เป็นเพียงข้อกังวลเล็กน้อยของผู้เขียนเท่านั้นและจะตัดสินใจได้ในเวลาอันสมควร





