


秘密鍵の保護からシステム的な防御へ:AI時代にCryptoはどのようにセキュリティと信頼を再構築するのか?


- 核心的な見解:暗号資産業界のセキュリティロジックは、単一の秘密鍵保護から、人員、ソフトウェア、デバイス、権限をカバーする全链路の多層防御体系の構築へと移行している。AI時代の攻撃手法により単一ポイントの防御は無効化され、検証可能で持続可能、かつ責任追跡可能なセキュリティアーキテクチャが業界の新標準となっている。
- 重要な要素:
- Binance事件では、攻撃者がソーシャルエンジニアリング、ソフトウェアサプライチェーン、内部AIツールを通じて浸透し、数ヶ月かけて署名サービスの権限を取得した。秘密鍵を直接破ったわけではないが資産損失を引き起こし、権限セキュリティと鍵セキュリティの分離リスクを露呈した。
- Ledgerのチップとシステムは突破されておらず、リスクはデバイスがメーカーを離れた後の流通段階で発生した。Trezorは3台のデバイスにハードウェアが植入されたことを確認し、その後、正規販売店ネットワークを約80%縮小した。
- Coinbaseは99%超の顧客資産をコールドウォレットに保管していることを開示し、分散型鍵保護、送金限度額、異常行動監視を採用しており、多層防御のロジックを体現している。
- 韓国のFSCは事件後、取引所に対しコールドウォレット比率の引き上げ(現行法では最低80%を要求)の検討を求め、24時間365日の監視と管理者権限の制御を強化した。
- AI Agentがウォレットに接続した後は、最小権限の原則に従い、照会、取引構築、承認、署名を分離する必要があり、高リスク操作には帯外確認、Passkey、または多重認証などの独立したメカニズムを設けるべきである。
- セキュリティ体系は、一回限りの監査から継続的な検証へ、ブランドを信頼する段階からメカニズムの透明性と検証可能性へと移行する必要があり、資産準備の開示、コード監査記録、ファームウェアの完全性検証を含む。
過去十余年にわたり、暗号資産業界のセキュリティに関する語りは、ほぼ一つの古典的なスローガンに集約されてきた:「Not your keys, not your coins」。
一般ユーザーであれ機関の従事者であれ、長らくある線形的なセキュリティ論理を当然のものとしてきた——オフラインでニーモニックを正しく控えておき、ハードウェアウォレットを一台買い、あるいは資産を大手のコンプライアンス準拠プラットフォームに預けておけば、セキュリティには下限の保証がある、と。
しかし、最近相次いで発生した一連の象徴的なセキュリティインシデントは、この単一防御の幻想を完全に打ち砕きつつある。
一方では、攻撃者が AI、ソーシャルエンジニアリング、ソフトウェアサプライチェーンの脆弱性を利用して従来のセキュリティ防御を迂回し、企業の内部システムへ直接侵入し始めている;他方では、比較的安全と考えられてきたコールドウォレットやハードウェアウォレットでさえ、内部の権限管理、デバイスの流通、第三者サプライヤーの問題によって、新たな攻撃の入口となり得る。
AI が攻撃と防御のあり方を大きく変えつつある中で、暗号資産業界のセキュリティ境界もまた引き直されつつある。言うなれば、取引プラットフォームからハードウェアウォレットメーカーに至るまで、業界全体に新たなコンセンサスが形成されつつあるようだ:
暗号資産セキュリティの競争は、誰がより私鍵の保護に長けているかから、誰がより完全で、より検証可能で、よりレジリエントなセキュリティ体系を構築できるかへと移りつつある(関連記事:《ハッカーが「より効率的に」AI を使うようになったとき、Web3 の「矛と盾」の軍拡競争はどうエスカレートするのか?》)。
一、私鍵は重要だが、もはやすべてではない
暗号資産業界の過去のセキュリティインシデントを振り返れば、最も一般的なリスクは私鍵の漏洩、ニーモニックの盗難、フィッシングサイト、スマートコントラクトの脆弱性に過ぎなかった。
これらの問題はもちろん消えてはいないが、攻撃者はより多く、より隠蔽された突破口を探しており、特に AI ツールが急速に普及した後、従来のセキュリティ境界は変化しつつある。
Binance の 10 月 29 日のセキュリティインシデントは、こうした変化を観察する典型的な事例である。
Binance が公表した初期調査によれば、攻撃者は改ざんされたソフトウェアインストーラー、偽の採用面接、悪意のあるコードを通じて、徐々にウォレット開発チームの作業環境へ侵入し、その後、感染した従業員デバイスと内部 AI ツールを利用して、コンテナデプロイ権限を持つ資格情報をさらに取得し、最終的にウォレット署名サービスに到達して、未承認のオンチェーン取引を開始した。
このプロセスは数ヶ月にわたり、ソーシャルエンジニアリング、ソフトウェアサプライチェーン、従業員端末、内部権限など複数の段階に及んだ。攻撃者は Binance のウォレットシステムを直接突破したのではなく、多段階の侵入チェーンを通じて、企業内部システムと重要権限に触れる足がかりを得たのである。
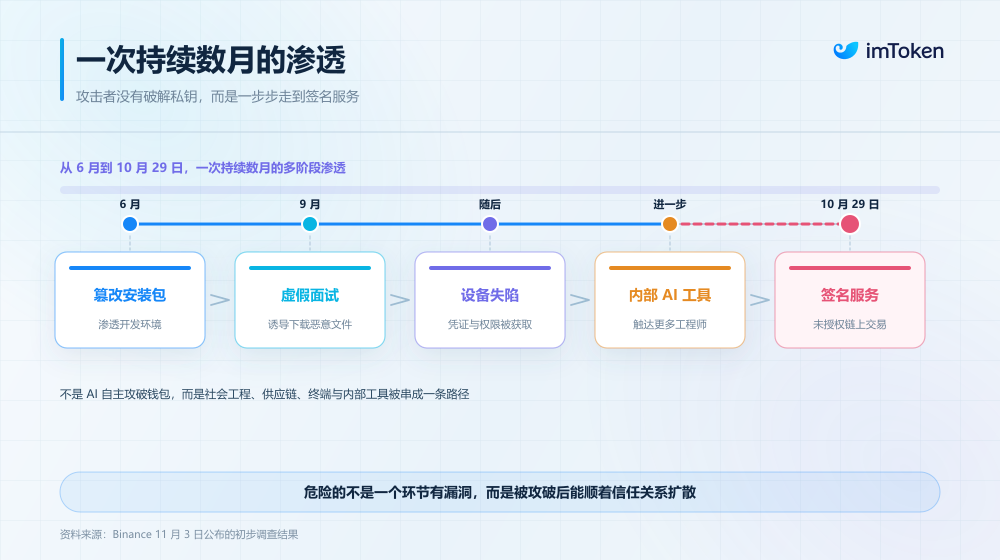
これはまた、攻撃者が必ずしも直接私鍵を手に入れる必要はなく、重要な署名サービスの呼び出し権限を濫用できれば、同様に深刻な資産損失を引き起こす可能性があることを示している。
私鍵が MPC(マルチパーティ計算)メカニズムによって断片化保護されていても、署名システム全体が本質的に安全であることを意味しない。なぜなら MPC が解決するのは、鍵をいかに分散管理するか、完全に再構築することなくいかに署名を完了するかであり、誰が署名を開始する権限を持つか、どの承認が実行可能か、異常な承認をいかに迅速に取り消すかといった問題を自動的に解決するものではないからだ。
言い換えれば、鍵のセキュリティと権限のセキュリティは、同時に成立する必要がある二つの防御メカニズムなのである。
次に Ledger の事例を見ると、そのチップ、オペレーティングシステム、サーバーは突破されておらず、問題はデバイスがメーカーの管理を離れた後の流通段階で発生しており、ユーザーは依然として購入と初期化の段階で攻撃に遭う可能性がある。
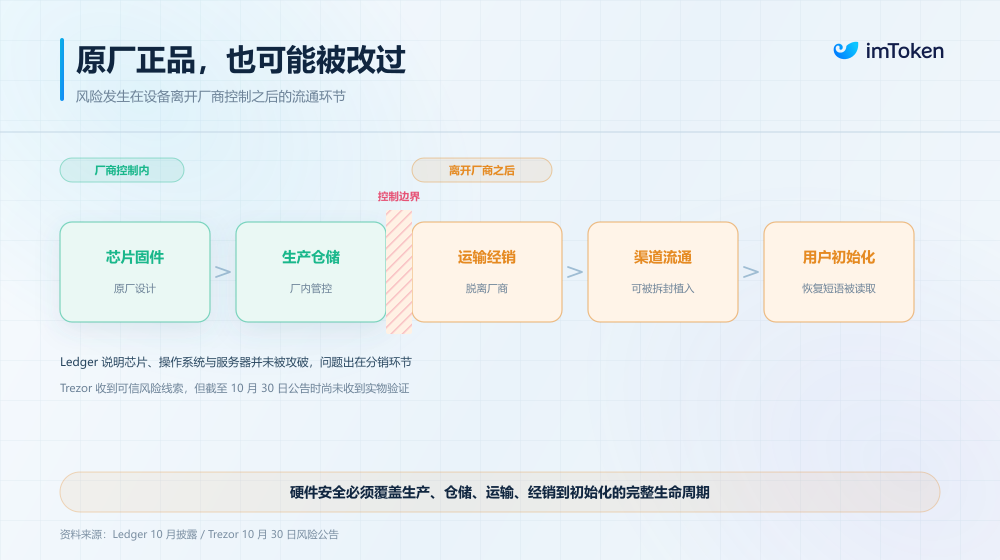
これらの事例をまとめて見ると、一つの共通する変化が見えてくる:攻撃者はますます、孤立した技術的脆弱性を探すだけでなく、異なるシステム間の信頼関係を利用する傾向を強めている。
これはまた、暗号資産業界がセキュリティ境界を再定義する必要があることを意味する。単一資産の保護から資産ライフサイクル全体の保護へ;あるデバイスやシステムが安全かどうかに注目するから、人員、ソフトウェア、デバイス、権限の間の完全な信頼チェーンを精査する方向へ。
しかし注目すべきは、こうした変化に直面して、業界はリスクの議論にとどまっていないことだ。
二、Binance から Ledger へ:暗号資産業界はいかにセキュリティ防衛線を強化しているのか?
最近の一連のセキュリティインシデントを受け、取引プラットフォーム、ハードウェアウォレットメーカー、セキュリティ機関、規制当局は、それぞれの領域から調整を進め始めている。
これらの行動をまとめて見ると、暗号資産セキュリティにいくつかの注目すべき変化が起きていることがわかる。
1. Binance と Coinbase:鍵の保護から、署名と資金流通プロセス全体の保護へ
Binance のインシデント発生後、プラットフォームは新しい環境で影響を受けたウォレットシステムと内部 AI ツールを再構築し、関連する従業員デバイスを交換し、影響を受けた資格情報とアクセストークンを無効化し、従業員端末に対してさらなるセキュリティチェックを実施した。
同時に、Binance はウォレットサービスのリスク管理と AI 駆動の異常行動検知を強化し、独立したセキュリティ機関を導入して、インシデントの原因、内部権限、関連する防御体系についてさらなる審査を実施する計画である。
これらの措置は一見分散しているが、実際には同じ問題に対処している:攻撃者がすでに内部システムに侵入した後、既存の権限を利用して、より高リスクの資産操作に触れることをいかに防ぐか?
同様の考え方は、Coinbase が最新に公開した資産保護体系にも見出すことができる。
11 月 4 日、Coinbase は専門の記事を公開し、顧客資産のセキュリティアーキテクチャを紹介し、現在 99% 以上の顧客資産がコールドウォレットに保管されていると述べ、同時に一連の資金流通制御メカニズムを開示した。
例えば、鍵管理の層では、Coinbase は分散型鍵保護メカニズムを採用し、単一の私鍵の露出を避ける;コールドウォレットとホットウォレット間の資金移動プロセスでは、厳格な送金速度と限度額の制限を設け、異常行動の監視を通じて疑わしい操作を識別する。
これらもまた、参考に値するサンプルを提供している:資産がどこに保管されているかはもちろん重要だが、誰が送金を開始できるか、どのような条件下で署名が許可されるか、異常発生時に迅速に操作を停止できるかどうかも、システム全体のセキュリティレベルを左右する。
これは実に、多層防御(Defense in Depth)の核心的な論理である。
いかなる段階も絶対的に安全であるとは仮定されず、むしろ、ある従業員デバイスが侵入されたり、ある権限が濫用されたりしても、他の防御メカニズムが攻撃のさらなる拡散を制限する能力を持つべきである。
2. Ledger と Trezor:セキュリティが生産、流通、納品の段階へ拡大
ハードウェアウォレット分野の変化も同様に代表的である。
今回のハードウェア植入インシデント後、Ledger は正規販売チャネルのデバイス管理要件を調整し始め、関連する正規販売店と販売代理店に対して東南アジアおよび香港地区での販売を一時停止するよう求め、デバイスの抜き取り検査と在庫検査を実施した。
同時に、Ledger はさらに明確にし、販売店は返品されたデバイスを再販売してはならず、たとえ包装が完全に見えても例外ではない;デバイスはオープンな棚や展示エリアに置き続けるべきではなく、後方の倉庫エリアに保管し、ユーザーが購入した時に初めて引き渡すべきである。
これらの措置はまた、ハードウェアセキュリティの境界が拡大しつつあることを示しており、本質的には攻撃者がデバイスに接触し改造できる機会を縮小している。
Trezor の調整はさらに直接的である。
11 月 12 日、Trezor は最新の調査結果を公表し、問題の販売店 CryptoBilis を通じて販売された Trezor Safe 5 のうち 3 台にハードウェア植入が存在することを確認した;同時に、Trezor は正規販売店ネットワークを約 80% 削減したと発表し、維持されるパートナーに対してより厳格な調達、倉庫管理、デバイスアクセス管理の規則を遵守するよう求めた。
製品レベルでは、Trezor は 11 月 11 日にバージョン 2.13.1 のファームウェアをリリースし、発見された植入モジュールに対する防御措置を追加し、画面情報を引き続き読み取れないようにした。
これはまた、ハードウェアセキュリティガバナンスに起きつつある変化を反映している。すなわち、セキュリティはもはや製品出荷時に信頼できるかどうかだけを見るのではなく、メーカーがサプライチェーンリスクを継続的に管理し、問題発生後に効果的な検出、修復、ユーザー补救措置を提供できるかどうかも見るのである。
ウォレットメーカーにとって、これは管理すべきがチップとファームウェアだけでなく、完全な製品ライフサイクルを含むことを意味する。
3. CZ のセキュリティ同盟の提唱から規制の強化へ:業界協力が実際の能力を形成しつつある
企業内部のセキュリティアップグレードに加えて、もう一つ注目すべき方向性はクロスプラットフォーム協力である。
Binance のインシデント発生後、CZ は暗号資産業界にセキュリティ同盟の設立を公に呼びかけ、セキュリティインテリジェンスの共有、クロスセキュリティ監査、より効率的な盗難資金の追跡と緊急対応を推進した。
その背後には、暗号資産業界に長く存在する一つの矛盾がある:ブロックチェーン資産はプラットフォームやチェーンを越えて迅速に流動できるが、セキュリティ防御はしばしば異なる取引所、ウォレットメーカー、セキュリティ企業、オンチェーン分析機関の手に分散している。
あるプラットフォームが異常アドレスを発見しても、他のプラットフォームがすぐに識別できるとは限らない;あるセキュリティチームが新たな攻撃特徴を掌握しても、業界全体がタイムリーに防御戦略を更新できるとは限らない。
これは伝統的な企業が自前でセキュリティチームを構築するのとは異なる防御モデルを反映している:異なる機関の手に分散したセキュリティ研究、脅威監視、緊急対応能力を結びつけ、攻撃情報がより迅速に識別、共有、利用されるようにする。
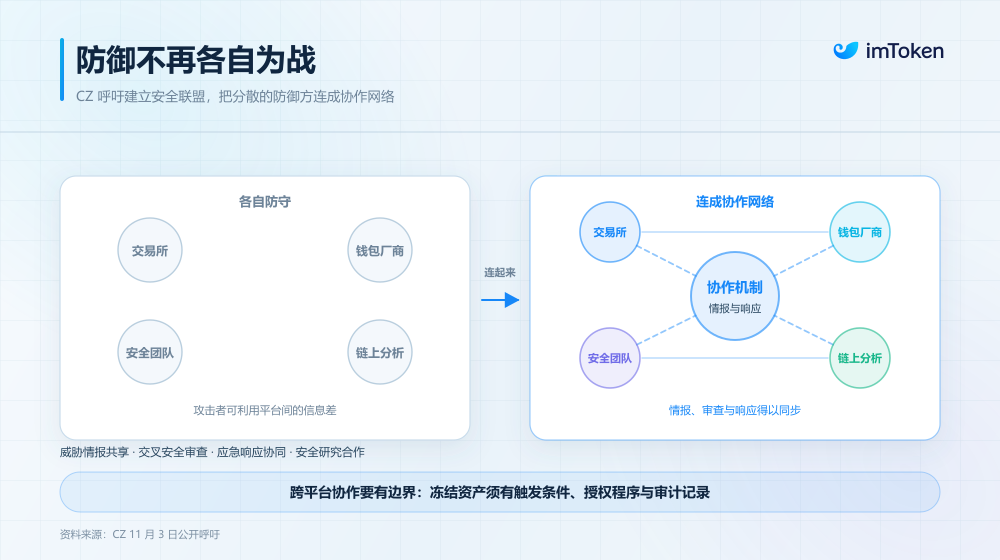
もちろん、クロスプラットフォーム協力は、すべての企業が無条件に内部システム情報を共有すべきとか、ユーザー資産を随意に凍結する権限を持つべきだということを意味しない。
セキュリティインテリジェンスの共有、営業秘密の保護、ユーザー資産の自主権の間に明確な境界をいかに確立するかも、さらに改善する必要がある。
しかし少なくとも見て取れるのは、暗号資産セキュリティが、かつての比較的孤立した企業の自衛から、セキュリティ機関、プラットフォーム、コミュニティが共同で参加する協調防御へと徐々に移行しつつあるということである。
注目すべきは、Binance のインシデント発生後、韓国金融委員会(FSC)が金融監督院、韓国金融保安院、主要な仮想資産取引プラットフォームを緊急招集し、取引所の資産保管とセキュリティ防御状況を検査したことである。
その重点の一つは、取引所のコールドウォレットの資産保管比率を再検討することであり、韓国の現行《仮想資産ユーザー保護法》によれば、取引所は少なくともユーザー資産の経済価値の 80% をコールドウォレットに保管する必要がある。
しかし今回のインシデント後、規制当局は取引所に対してコールドウォレット比率の引き上げを検討するようさらに要求し、同時に 7×24 時間の入出金監視、準備資金管理、ウォレット署名承認、管理者権限管理を強化するよう求めた。
これは規制当局もまた、取引所のセキュリティは事後賠償だけに頼るのではなく、事前の資産分離と操作制限を通じて、単一の攻撃が引き起こし得る損失を可能な限り低減する必要があると認識し始めたことを示している。
三、AI 時代、Crypto 製品にはどのような新たなセキュリティ基準が必要か?
最近の業界のこれらの行動を連ねて見ると、それらが徐々により完全なセキュリティ論理を形成していることがわかる。
Binance は内部システムと権限を再構築し、Coinbase は多層署名制御を強調し、Ledger と Trezor はサプライチェーンを厳格化し、業界全体がクロスプラットフォームの緊急協力を推進し、韓国の規制当局は全天候監視と事故責任をさらに強化している。
imToken は、将来の暗号資産製品は少なくとも以下のいくつかの側面からセキュリティ体系を再構築する必要がある





