


24時間で70億ドルの純流出:Binanceは引き出しラッシュに耐え、大多数の機関は静観


- 核心的見解:Binanceは史上最大規模の暗号資産盗難事件に遭遇した後、2日間で段階的に引き出しを再開し、十分な自己資金と準備金で損失をカバーした。市場の反応はFTX事件時よりもはるかに落ち着いており、機関は概ねその支払い能力と流動性の優位性を認めている。
- 重要ポイント:
- 10月30日にBinanceのホットウォレットから63億ドルが盗難された。11月1日15:00から段階的に引き出しを再開し、初日9時間で46億4900万ドルの引き出しを処理、純流出は約36億4000万ドルで、総資産1710億ドルのわずか2.1%にすぎなかった。
- 引き出し再開後24時間の純流出は70億3400万ドルだったが、準備量上位9取引所の合計は約7億5000万ドルの純流入となり、ユーザー資産の大規模な移動は見られなかった。
- 10月31日に新たなPoRスナップショットを完了し、主要資産の準備率はすべて100%以上に達した。盗難前に影響を受けた資産の約95%はすでに補填済みだった。
- 損失は会社の自己資金、SAFU基金、契約保険基金の3部分で補填される。SAFUから7499BTC(約50%の資産)を拠出し、事後に約10億ドル規模まで補回すことを約束しており、ユーザーの損失はユーザーが負担しない。
- 何一氏は年間収入で盗難による損失をカバーするのに十分だと述べた。CZとマスク氏の間でSPCX株の保有をめぐる世論騒動が発生し、CZは売却を脅す意図はないと釈明した。
- 機関の反応は安定している。Dragonfly、Laevitas、Kronos ResearchなどはBinanceの財務力が十分で、市場の下落幅は緩やかであり、一部の投資家は押し目買いを行い、パニック的な取り付け騒ぎは発生しなかったと考えている。
原创 |Odaily@OdailyChina)
著者|Golem(@web3_golem)
10月30日、バイナンスのホットウォレットから63億ドルが盗まれ、史上最高額の暗号資産窃盗事件として世界中の注目を集めた。わずか2日後の11月1日15:00(UTC+8)、バイナンスはすでに段階的な出金再開を開始していた。世界最大の暗号資産取引所として、バイナンスは危機に際しての処理速度、企業としてのレジリエンス、そしてユーザーへの強い配慮を十分に示した。
昨日、バイナンスは第1段階となる15のネットワークおよび資産の出金再開を完了した。これにはビットコイン、イーサリアムメインネット、BSC、Solanaなどの主要ネットワークが含まれる。公式データによると、当日23:30(UTC+8)時点で、出金再開後のわずか9時間でバイナンスは累計46.49億ドルの出金と10.1億ドルの入金を処理し、初日の純流出額は約36.4億ドルで、総資産管理額1710億ドル(10月28日時点のスナップショット)のわずか2.1%に過ぎなかった。
バイナンスは今回のセキュリティインシデントによる出金の衝撃に耐え抜いた。DefiLlamaの最新データによると、出金再開後の24時間でバイナンスの純流出額は70.34億ドル、準備量上位9位の暗号資産取引所の合計純流入額は約7.5億ドルであり、バイナンスのユーザー資産が他の取引所へ大規模に流入する状況は見られなかった。バイナンスは、出金量は予想と一致しており、当初の急増後は安定に向かったと述べている。
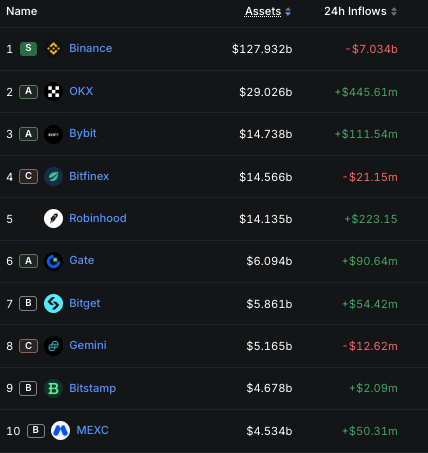
準備量上位10位の暗号資産取引所の資金流入・流出量(スクリーンショット:2026年11月2日15:30)
年間収益で盗難損失をカバー可能、マスクがバイナンスを皮肉りCZが不快感?
同時に、バイナンスは10月31日8:00(UTC+8)に新たな準備金証明(PoR)のスナップショットを完了した。公式サイトによると、現在の主要資産の準備率はすべて100%以上であり、完全なレポートは11月3日に公表される予定である。
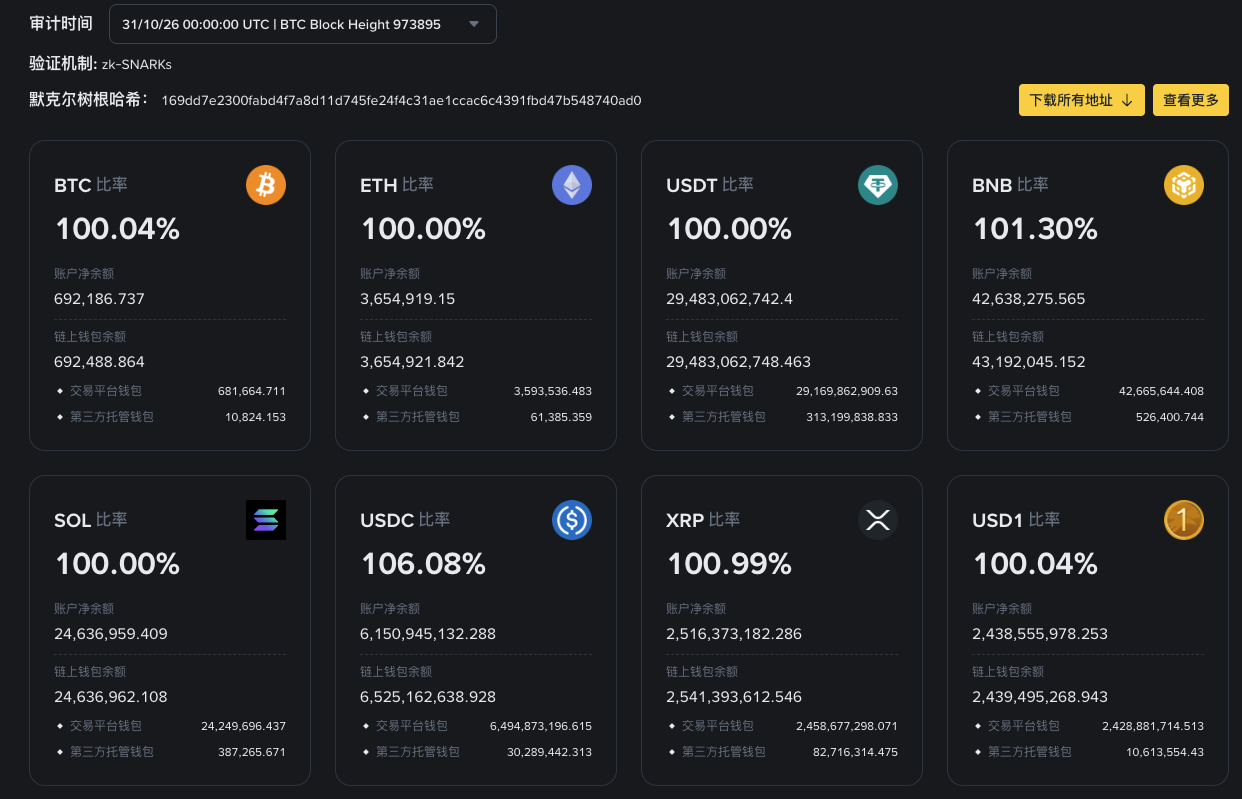
11月1日の出金再開前に、バイナンスはすでに影響を受けた資産の約95%を補填しており、残る5%は主要通貨以外の流動性の低い通貨であった。ユーザーの出金をより円滑にするため、バイナンスは準備金証明(PoR)のアドレスリストに新たに生成したウォレットアドレスを追加しており、すべての出金取引はこれらの新しいウォレットアドレスを通じて処理される。
コミュニティのユーザーがWhale Alertの投稿したバイナンスから未知のウォレットへの大口ビットコイン移転情報を転送し、「一部の大口投資家がすでに出金を始めている」と述べたことに対し、バイナンス共同CEOの何一(ヘ・イー)も自らXプラットフォームで否定し、これらはすべてバイナンスの新しいPoRアドレスであると述べた。
今回の盗難資金は主に3つの部分で補填された。バイナンスの自己資金、一部のユーザー資産安全基金(SAFU)、および先物保険基金である。
SAFUはバイナンスが設立した緊急保護基金であり、バイナンスは取引手数料から一定の割合を拠出してこの基金に注入している。バイナンスの盗難前、SAFU基金の規模は約10億ドルであった。ユーザーの円滑な出金を支援するため、バイナンスはSAFUから7499BTCを拠出し、何一はSAFUアドレス内の資産の50%を拠出し、残りの半分は保持すると述べ、事後にSAFUを約10億ドルの規模に補充することを約束した。オンチェーンデータによると、SAFUアドレスには依然として7500BTC、約5.8億ドル相当が残っている。
全体として、今回の盗難資金は主にバイナンスの自己資金と保険基金でカバーされ、SAFUは補助的な拠出であり、ユーザー資金の損失はすべてバイナンスが負担し、ユーザーに転嫁されることはない。
CZが数十億ドル相当のSPCX株を売却してマスクを脅迫しようとした?
それでもなお、コミュニティはバイナンスの支払能力に懸念を抱いており、不安はバイナンスが保有するSpaceX株を売却するのではないかという点にまで広がった。何一は、バイナンスの年間収益で今回の盗難損失を補填するのに十分であり、まだSpaceX株を売却する必要はないと投稿したが、コミュニティは依然として、以前CZがこの点でマスクを「脅迫」しようとしたと信じている。
10月30日、CZはXプラットフォームでバイナンスが今回のセキュリティインシデントによる損失をカバーする十分な資金を有していると投稿し、その後マスクが「FTX破綻前にSBFもプラットフォームに十分な資金があると保証していた」という投稿に、困惑を表す「😬」の絵文字で返信した。
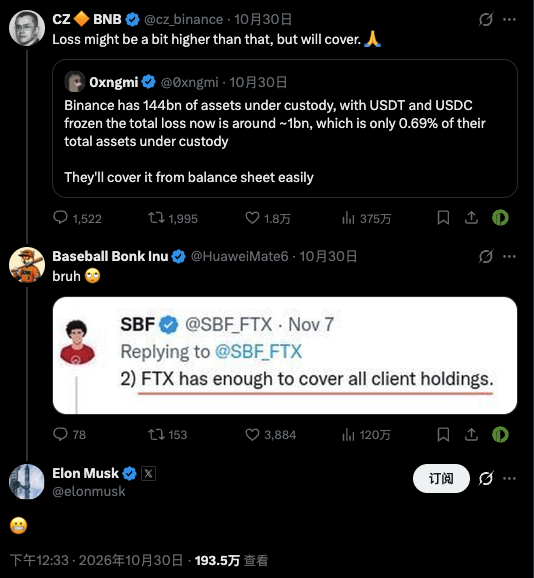
数時間後、CZはマスクに返信する投稿をし、「私はあなたを非常に尊重していますが、今は冗談を言う時ではありません。私たちのSPCX株(あなたによるTwitter買収への5億ドルの投資に由来)は現在10億ドル以上の価値があります。もし少しでも支援を示していただければ幸いです」と述べた。
マスクはそれ以上何も表明しなかったが、コミュニティは過度な解釈を始め、CZがSpaceXの初期投資家として、あるいは数十億ドル相当のSPCXを売却することでマスクのバイナンスへの嘲笑を撤回させようと脅迫していると考えた。
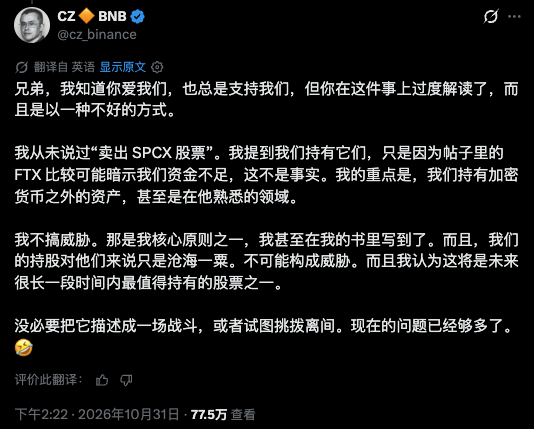
二次的な拡散が増える中、CZは再度投稿してコミュニティに過度な解釈をしないよう忠告し、SPCX株を売却すると述べたことはなく、マスクを脅迫する意図もないと述べ、SPCXの保有はマスクにとって大海の一滴に過ぎないとした。
危機後の機関投資家の姿勢
今回のセキュリティインシデント発生後、市場では「資金をバイナンスから引き上げるべきか」という議論も起きた。しかし大多数の機関はパニックに陥っておらず、バイナンスには十分な財務力があり、パニック的な取り付け騒ぎは発生しないと考えている。
DragonflyのマネージングパートナーであるHaseeb Qureshi氏は、今回のバイナンスのセキュリティインシデントに対する市場の反応はFTX事件後の反応よりもはるかに落ち着いており、一部の投資家はむしろ押し目買いをしていると述べた。LaevitasのアナリストRick Maeda氏は、今回の事件後のBNB価格の下落幅は比較的穏やかであり、史上最大の取引所窃盗事件であることを考慮すると、市場がバイナンスのカストディ規模と損失補填能力を認めていることの表れだと述べた。
Kronos Researchの最高投資責任者Vincent Liu氏も資金を引き上げないと表明し、「バイナンスは最も流動性の高いプラットフォームであり、暗号資産を取引したりヘッジしたりしたいならバイナンスで行う必要がある。多少の出金はあるかもしれないが、流動性の回復とともに多くの人が戻ってくるとも考えている」と述べた。
クオンツ取引会社SQS Tradingは取引資金の約4分の1をバイナンスに預けており、この比率を約3分の1削減することを計画しているが、同社創業者のEli Williams氏は全面的にポジションを閉じたわけではなく、ヘッジ取引の場としてのバイナンスの利用率を下げることもないと述べ、「現時点で純影響がどうなるかを予測するのは難しいが、他の取引所と比較した資本流出と取引量の影響を注視していく」と語った。
様子見を選ぶ機関もある。プライベート市場コンサルティング会社Arctic Digitalのリサーチ責任者Justin d'Anethan氏は、疑わしいと思われる場合は迅速に行動することが良いが、壊滅的な事態が発生した場合はむしろ動かずにいるのが最善だと考える。「私はバイナンスを離れていないし、離れるつもりもない」と最後に付け加えた。





