






BinanceからPHP2Shellまで:AI時代、Webセキュリティの防衛線は再定義が急務


- 核心的見解:最近、Bybit、Bitget、Binanceで相次いで重大なセキュリティインシデントが発生している。攻撃者はもはや秘密鍵を直接解読するのではなく、従業員の端末、サードパーティ製品、ソフトウェアサプライチェーンなど「トラストチェーン」全体を貫通しており、AIがこの構造的リスクを著しく増幅させている。
- 主要ポイント:
- Binanceのインシデントは最大63億ドルに影響し、すでに約30億ドル相当の資産を共同で凍結。攻撃経路はDevOpsエンジニアのノートPCへの侵入から始まった疑いがある。
- 過去1年間、大手取引所のセキュリティインシデントが頻発:Bybit約14.6億ドル、Bitget約3.875億ドル。攻撃の入口はそれぞれサードパーティのウォレットインフラ、サードパーティのセキュリティ製品、内部運用環境であった。
- PHPコアエンジンに10年以上潜伏していた高危険度脆弱性(CVSS 9.2)が発覚。世界で2,260万~3,670万以上の公開インスタンスが脅威にさらされており、この脆弱性はAIを活用して発見された。
- Vitalikは、AIがゼロデイ脆弱性の挖掘を工業化し、パッチの時間枠が極限まで圧縮され、攻防の構造的不対称性が深刻化していると指摘。
- Vitalikは、形式検証(数学的にコードの安全性を証明)と可信計算基盤の最小化(核心的な認可境界の収束)によってソフトウェア構築方式を再構築すべきだと主張。
- d/acc防御的加速主義は、ネットワーク、生物、物理、情報の四次元防御技術の優先的発展を強調し、GDPの1%超をセキュリティ強化に投入することを提言している。
10月30日の早朝、暗号資産市場でまたしても歴史的なレベルの盗難事件が発生し、今回はBinanceの番となった。
初期調査によると、攻撃者はあるDevOps(開発運用)エンジニアのノートPCに侵入し、特定のサービスコンテナにアクセスして、無許可の出金取引を送信した可能性がある。Binance公式の推計では、事件の総影響額は最大63億ドルに達し、現在までに関連資産約30億ドルが共同で凍結されている。
振り返れば、ここ1年、大手取引所のセキュリティインシデントはやや密集しすぎて、もはや諦めの気持ちすら湧いてくる:
昨年Bybitが約14.6億ドル相当の資産窃盗に遭い、今年9月にはBitgetでも約3.875億ドル相当の資産が無許可で移転され、そして今やBinanceまでもが新たな騒動に巻き込まれた。
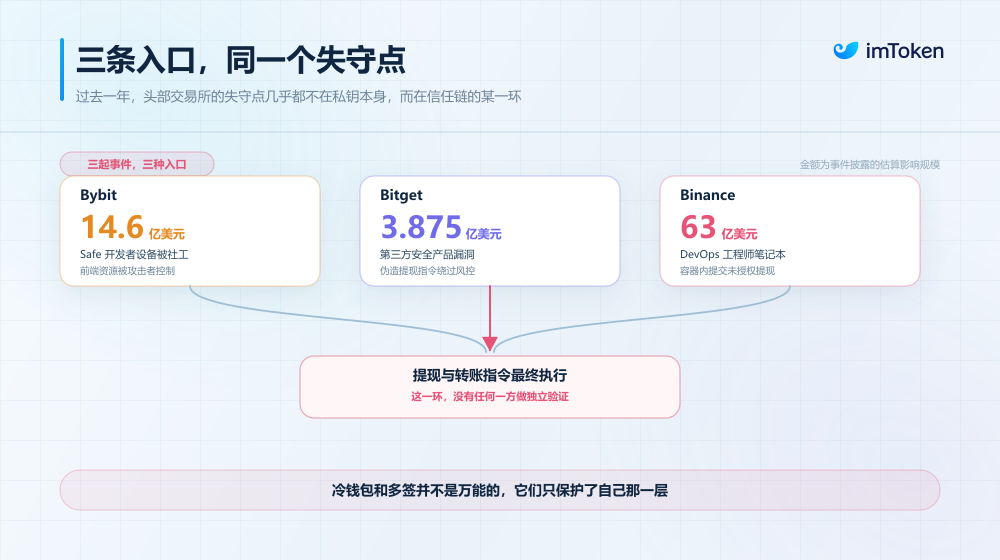
最近のセキュリティインシデントをまとめて観察すると、明らかな傾向が見えてくる:攻撃者は暗号技術や秘密鍵そのものを直接力ずくで破ろうとすることは減り、代わりに「信頼の連鎖」全体に狙いを定め始めている——従業員の端末、サードパーティのセキュリティ製品から、ソフトウェアサプライチェーン、サービスコンテナ、さらには取引承認フローまで、どこか一箇所に亀裂が入れば、防衛線全体が突破され得る。
AIの急速な発展も、このリスクをさらに増幅させている。
10月22日、イーサリアムの共同創設者であるVitalik Buterinは新たな判断を示した:AI時代において、サイバーセキュリティの最終局面は守備側に有利になる可能性があるが、そこに至る過渡期は非常に厳しいものになるだろう。
1. BybitからPHP2Shellまで:攻撃者は信頼の連鎖全体を貫通しつつある
まずこれらの事件を振り返ろう。
攻撃経路はそれぞれ異なるが、共通点が一つある。それは攻撃者が単純に秘密鍵の解読やブロックチェーンの基盤プロトコルの突破に頼ったのではなく、むしろシステム内でデフォルトで信頼されているある环节を見つけ出しただけだということだ。
- Bybit事件では、攻撃者がソーシャルエンジニアリングの手法でSafeの開発者の一人のデバイスに侵入し、その関連アクセス認証情報を取得して、Safeウォレット基盤のフロントエンドリソースを制御した;
- Bitget事件では、攻撃者がサードパーティ製セキュリティ製品の脆弱性を悪用して内部の高権限認証情報を取得し、その後偽造した出金指示で既存のリスク管理機構を迂回した;
- 最新のBinance事件では、攻撃経路はおそらくあるDevOpsエンジニアのノートPCへの侵入から始まった可能性が高い;
3つの事件は、それぞれサードパーティのウォレット基盤、サードパーティのセキュリティ製品、内部の開発運用環境に関わっている。
これが、従来のコールドウォレットやマルチシグ機構が万能薬にならない理由でもある。何しろ攻撃者が実際に悪用しているのは、まさに最終的な取引執行に影響を与え得るにもかかわらず、十分に独立した検証を受けていない信頼の环节なのだ。
そして、このような信頼の連鎖の危機は、暗号資産取引所だけに存在するわけではない。
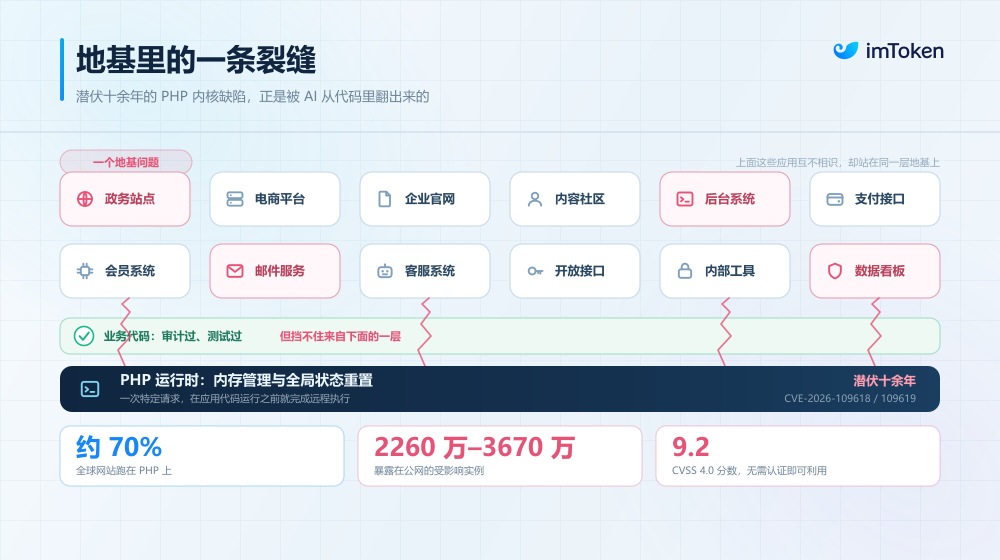
Binanceが攻撃を受けるちょうど1週間前、Binance創業者のCZはわざわざツイートし、今後数日間はどのウェブサイトにアクセスする際も細心の注意を払うよう呼びかけていた——当時、PHP2Shellの2つのPHPコアエンジンに関する史詩級の高危険度脆弱性(CVE-2026-109618とCVE-2026-109619、CVSS v4.0スコアは9.2)がネット全体でパニックを引き起こしていたのだ。
世界のウェブサイトの約70%を支えるオープンソースのサーバーサイド言語として、WordPress、Magento、Drupalなどの主要プラットフォームはいずれもPHP上に構築されている。
そしてこの10年以上潜伏していたメモリ管理とグローバル状態リセットの脆弱性は、攻撃者が認証なしで、たった一度の特定のWebリクエストだけで、ウェブサイト自身のアプリケーションコードが実行される前にリモートコード実行(RCE)を実現し、サーバーを直接掌握してバックドアを仕込んだり、ユーザー認証情報を窃取したりすることを可能にする。
サイバーセキュリティ機関Palo Alto NetworksとCensysのスキャンデータによると、世界で2260万から3670万以上のパブリックインターネットに露出したインスタンスがリスクの射程内にある。
さらに驚くべきことに、セキュリティ機関の開示によれば、この10年以上眠っていた、人間の監査人には極めて気づきにくい低レイヤのメモリ状態脆弱性は、まさにAI技術を活用して掘り起こされたものだ。言い換えれば、AIは隠れた低レイヤの論理欠陥を利用可能な攻撃ペイロードに変換するハードルを大幅に下げたのだ。
これまでもAI時代のサイバー攻撃手法の3大質的変化について何度も議論してきた(関連記事『ハッカーが「より効率的に」AIを使い始めたとき、Web3の「矛と盾」の軍拡競争はどうエスカレートするのか?』):
- ゼロデイ脆弱性(0-day)発掘の「工業化」:かつて、PHPコアエンジンやファームウェアレベルの深層メモリ脆弱性を見つけるには、トップセキュリティ専門家が数ヶ月かけて手動のコード監査とファジング(Fuzzing)を行う必要があったが、今やAIは極めて低コストで24時間365日世界中のオープンソースコードベースをスキャンし、10年潜伏していた古いバグを大量に致命的な武器へと変換できる;
- 「パッチ時間窓」(N-day)の極限的な圧縮:脆弱性情報が漏洩するかパッチコードが提出されると、悪意ある攻撃者はAIを活用して数分でパッチを逆解析し、変種Exploitを自動生成して全网自動スキャンと注入を完了できる。従来の運用チームが日単位・週単位で計算するアップグレードスケジュールは、ミリ秒級で応答するAI攻撃スクリプトの前では形骸化している;
- ソフトウェアサプライチェーンとDevOpsが最大の突破口に:現代のWeb3と金融システムは真空の中で構築されているわけではない。フロントエンドのインタラクション、バックエンドのコンテナ、サードパーティのNPM/PyPI依存パッケージ、エンジニアのローカル開発環境が、極めて巨大で脆弱なオープンソースサプライチェーンを構成している;
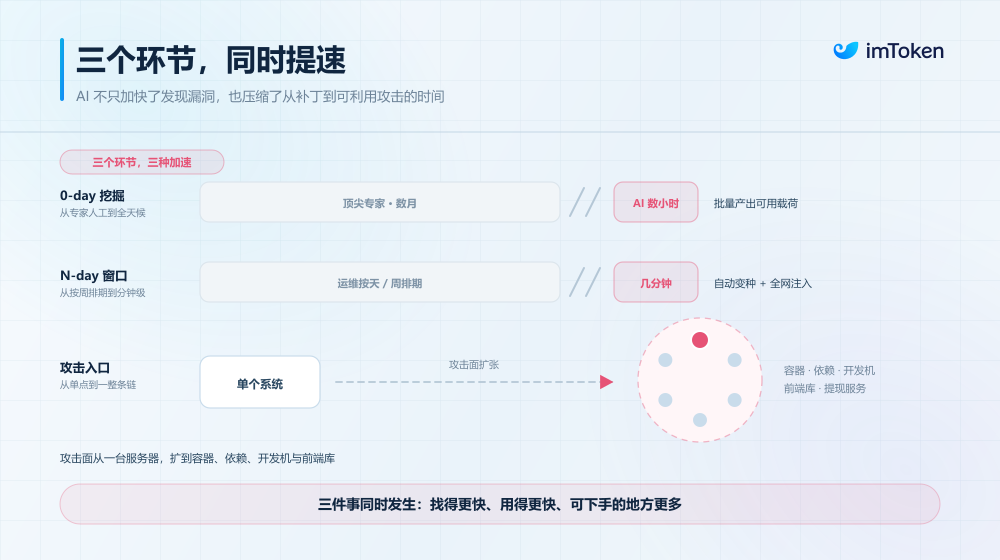
まさにBinanceの今回のDevOpsコンテナへの浸透や、Bybitが遭遇したフロントエンドサプライチェーンの改ざんのように、オンチェーン攻撃が最も直接的に換金しやすいため、暗号資産業界は率先して「パンデミック級のグローバルAIハッカー攻撃の波」を経験しつつある。
もちろん、上記のすべての攻撃がAIによって直接開始・実行されたわけではないが、AIは攻撃者と守備側の能力を同時に増幅しており、既存のソフトウェアエンジニアリング体系の下では、この増幅効果が攻防双方に元々存在する構造的非対称性をむしろ深刻化させている。
2. Vitalik:最終局面は守備に有利かもしれないが、「過渡期」は極めて困難になる
AIがPHP2Shellのような低レイヤ脆弱性を掘り起こしたことで引き起こされた業界の議論に対し、Vitalik Buterinは10月22日に非常に冷静な判断を示した:サイバーセキュリティの長期的な最終局面は守備側に有利な構図を形成する可能性があるが、転換の過渡期は非常に厳しいものになるだろう。
なぜか?
なぜなら、既存のソフトウェアエンジニアリングのパラダイムの下では、攻防双方に天然の非対称性が存在するからだ。大規模なソフトウェアシステムには、数百万行の歴史的コード、数百の外部依存、そして大量の複雑な権限と実行パスが含まれ得る。
守備側はすべての重要な环节が十分に安全であることを確保しなければならないが、攻撃者はそのうちのまだ発見されていない一つの隙間を見つければよい。
Vitalikは特に、セキュリティ研究者がハッカーより先にリリース済みソフトウェアの脆弱性を発見することに頼るだけでは、本当の防御優位を確立することはできないと指摘した。なぜなら、双方がますます強力なAIを使用するのであれば、本質的には誰がより早く脆弱性を見つけられるかの競争に過ぎないからだ。
本当に変えるべきは、ソフトウェアそのものの構築方法であり、例えば彼が提唱する2つの核心的方向性、形式検証(Formal Verification)とトラステッドコンピューティングベース(Trusted Computing Base、TCB)の最小化である。
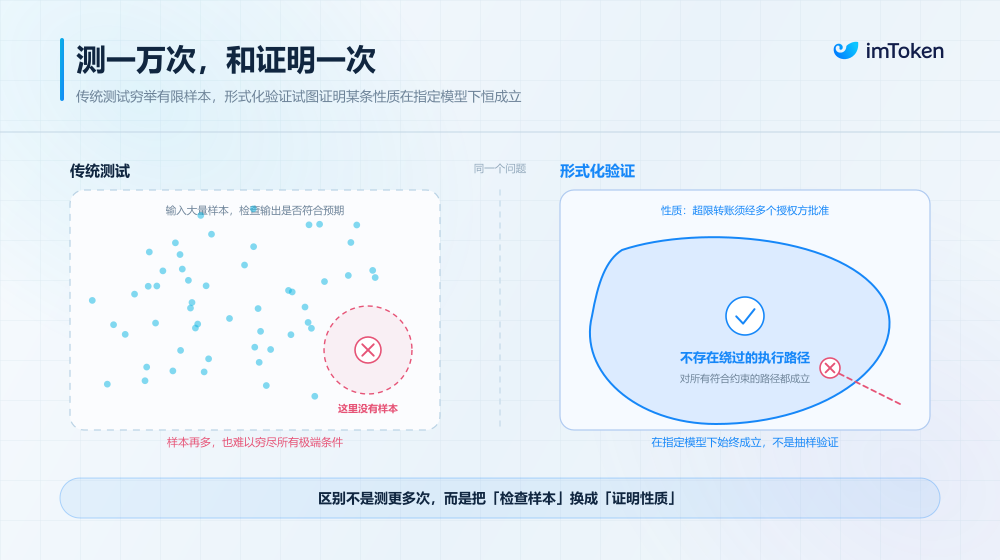
第一に形式検証であり、「経験的デバッグ」を数学的証明で置き換えることを目指す。
従来のソフトウェアテストは「テスト済みのシナリオでバグが見つからなかった」ことしか証明できず、「コードに絶対バグがない」ことを永遠に証明できない。一方、形式検証は厳密な数学的論理を用いて、あるプログラムコードがすべての可能な入力と状態遷移の下で、期待される安全仕様に厳密に適合し、メモリオーバーフロー、状態未リセット(PHP2Shellなど)、論理リエントランシーなどの欠陥が存在しないことを証明する。
かつて、形式検証のコストは極めて高く、数学的証明を書くコード量はしばしばビジネスコードの数倍に達し、航空宇宙や核心的な暗号プロトコルでしか使えなかった。
しかしAI時代には、AIは脆弱性を見つけるだけでなく、形式検証の証明を書くスーパーアシスタントにもなり得る。だからこそVitalikは、未来の「AI支援形式検証」がソフトウェア開発の最終形態になると予言する——Signalなどの暗号通信プロトコル、TLS、ZK-EVM、あるいはアプリケーション層のスマートコントラクトであれ、コード公開前にAIが自動でエンドツーエンドの数学的安全証明を生成できる。
あるコードが数学的に「隙がない」と証明されれば、攻撃者のAI計算能力がどれほど強くても、存在しない脆弱性を見つけることはできない。
次に、トラステッドコンピューティングベース(TCB)の簡素化であり、攻撃対象領域を極限まで圧縮することを目指す。
トラステッドコンピューティングベース(TCB)とは何か?簡単に言えば、システムが安全を確保するために「無条件にエラーを起こさないと信頼しなければならない」すべてのソフトウェア・ハードウェアコンポーネントの総和である。
Binanceの63億ドル security事件とBybitのマルチシグ乗っ取り事件を振り返ろう:なぜ基盤の秘密鍵アルゴリズムは破られていないのに、資産は失われたのか?それは彼らのTCBが膨大すぎたからだ——巨大なコンテナクラスタ、複雑な運用権限パイプライン、開発者のノートPCのOS、フロントエンドでレンダリングされるJavaScriptライブラリ、そのすべてが「一度突破されれば資金流出につながる」信頼の連鎖に組み込まれていた。
TCB最小化の核心思想は、引き算と隔離を行うことである:本当に秘密鍵保護、署名検証、核心的な承認に関わる機能を、より小規模で、境界がより明確で、厳格な監査を受け入れられる安全な環境に収束させ、その他の複雑な機能は、可能な限り権限が制限された周辺環境で実行する。
たとえブラウザ、プラグイン、フロントエンドサービス、あるいはAI Agentが攻撃を受けても、それによって直接ユーザー資産を無制限に動かす能力を得るべきではない。
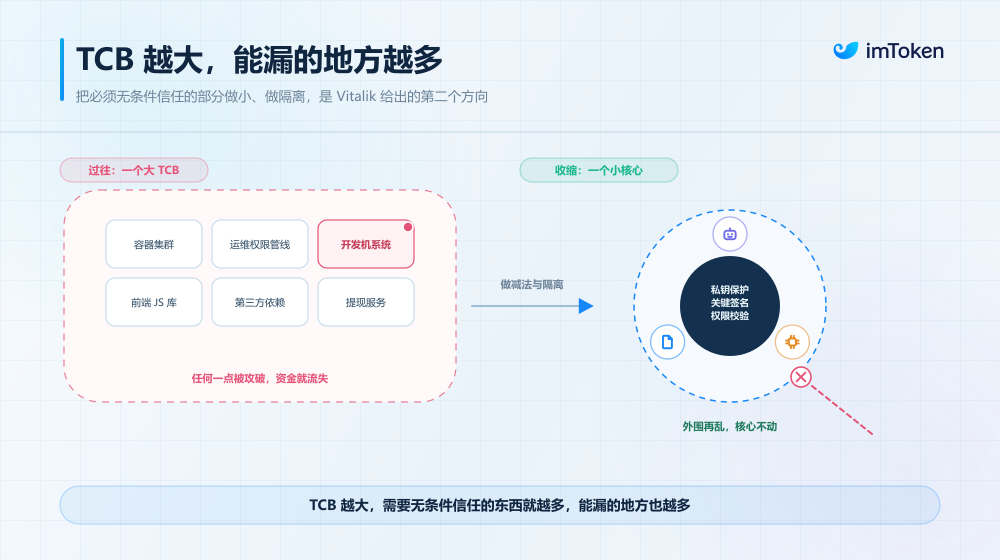
この観点から見ると、これこそがimTokenのような非カストディアルウォレットの価値でもある。中心化取引所を使用する場合、ユーザー資産はプラットフォームアカウント、カストディウォレット、内部出金体系を経由する必要がある;一方、imTokenを使用する場合、ユーザーは自ら秘密鍵を保管し、オンチェーン資産を直接管理して取引を開始するため、中心化カストディという中間环节を減らすことができる。
より短い信頼の連鎖は、より少ないプラットフォームレベルのリスクエクスポージャーを意味し、取引所が出金を停止したりプラットフォームアカウント残高を凍結したりする心配もない。もちろん、ユーザー自身が秘密鍵の保管とデバイスセキュリティの責任を負う必要がある。
3. 技術加速から防御的加速主義へ:なぜd/accが必要なのか?
形式検証とTCB最小化が「技術的にどうより安全にするか」に答えるものだとしたら、Vitalikが長年提唱してきたd/accは、よりマクロな問いに答えようとしている:
AIやその他の先端技術が急速に世界を変えつつあるとき、我々は技術発展の優先順位をどう組み立てるべきなのか?
d/accとは、Defensive Accelerationismの略称で、一般に「防御的加速主義」と呼ばれる。Vitalikが2023年に初めて体系的に提唱した理念であり、2025年の『d/acc: one year later』でさらに詳述している。
それは技術の進歩に反対するものではなく、選択的な加速を強調する:社会の防御能力を強化し、権力を分散させ、システム的リスクを低減する技術を優先的に





