


AIが数学を攻略し始めたとき、暗号界の重鎮が業界全体に「バンカー」への退避を呼びかけ


- 核心的な見解:OpenAIがAIによる数学の多数の突破的成果を公表したことを受け、イーサリアムの研究者Justin Drakeは暗号業界に対し「バンカーモード」の計画を呼びかけ、AIの数学能力が量子コンピューティングの成熟前にECDSAを破壊し、主要なブロックチェーンのアカウントセキュリティを脅かす可能性があると警告した。Vitalikはリスクを認めつつも慎重な対応を主張し、両者とも純ハッシュ暗号学に期待を寄せている。
- 重要なポイント:
- OpenAIは722篇の手稿と372の成果ファミリーを公開し、数論や幾何学などの分野をカバー。評価では約4000の問題が出題され、各結果の平均消費は約3時間分のChatGPT Proの思考計算リソースに相当する。
- Drakeは、AIが古典的ハードウェア上でShorアルゴリズムに類似した近道を見つける可能性を警告。最も悲観的な推演では、攻撃者はGPUクラスターのみで数週間以内に秘密鍵を逆算でき、ECDSAは数学的構造が豊富なため特に危険である。
- Drakeは一般のコイン保有者に対し、一度も取引に署名したことのない新規アドレスへ資産を移行することを提案。重要な署名者はコールドウォレットの強化、公開鍵のローテーション、またはハッシュベースの署名スキームの採用を行うべきだが、移行は「ゆっくりと」進めるべきだと強調した。
- Vitalikは新規アドレスへの移行には同意するが、性急な移行には反対。鍵の移行自体の運用リスクがハッカー攻撃よりも大きい可能性を指摘した。また、格子暗号、ML-DSA、FHEなどのポスト量子ソリューションも、AIによる数学加速の仮定下では必ずしも安全とは言えないと警告した。
- Vitalikは、プライバシープロトコルが暗号証明をオフチェーンに移し、マルチシグウォレットがオフチェーンで署名確認を完了することで、公開鍵の露出を遅延させ、たとえECDSAが破られても「優雅に劣化」できると提案した。
- Vitalikは、純ハッシュは署名と証明の問題を解決できるが、公開鍵暗号(PKE)はハッシュだけでは構築できず、トラップドア構造を導入する必要があると指摘。格子系ベースのパラメータと鍵サイズを10倍に拡大し、長期的な安全性を維持することを提案した。
オリジナル | Odaily(@OdailyChina)
著者|Azuma(@azuma_eth)

AIは再び数学の分野で驚くべき進歩を遂げた。
北京時間10月7日朝、OpenAIは自社のフロンティアモデルによって生み出された一連の数学的成果を公開し、最終的にGitHub上に722篇の手稿と372の成果ファミリーをまとめ上げた。数論、幾何学、組み合わせ数学、理論計算機科学など複数の分野をカバーし、その中にはミルン理性予想と代数特殊化、準リーマン予想、ヒルベルトの第10問題といった重要な数学の方向性も含まれている。OpenAIによると、評価プロセス全体でモデルに約4000の問題を提示し、各結果には平均して約3時間分のChatGPT Proの思考に相当する計算量が使用された。
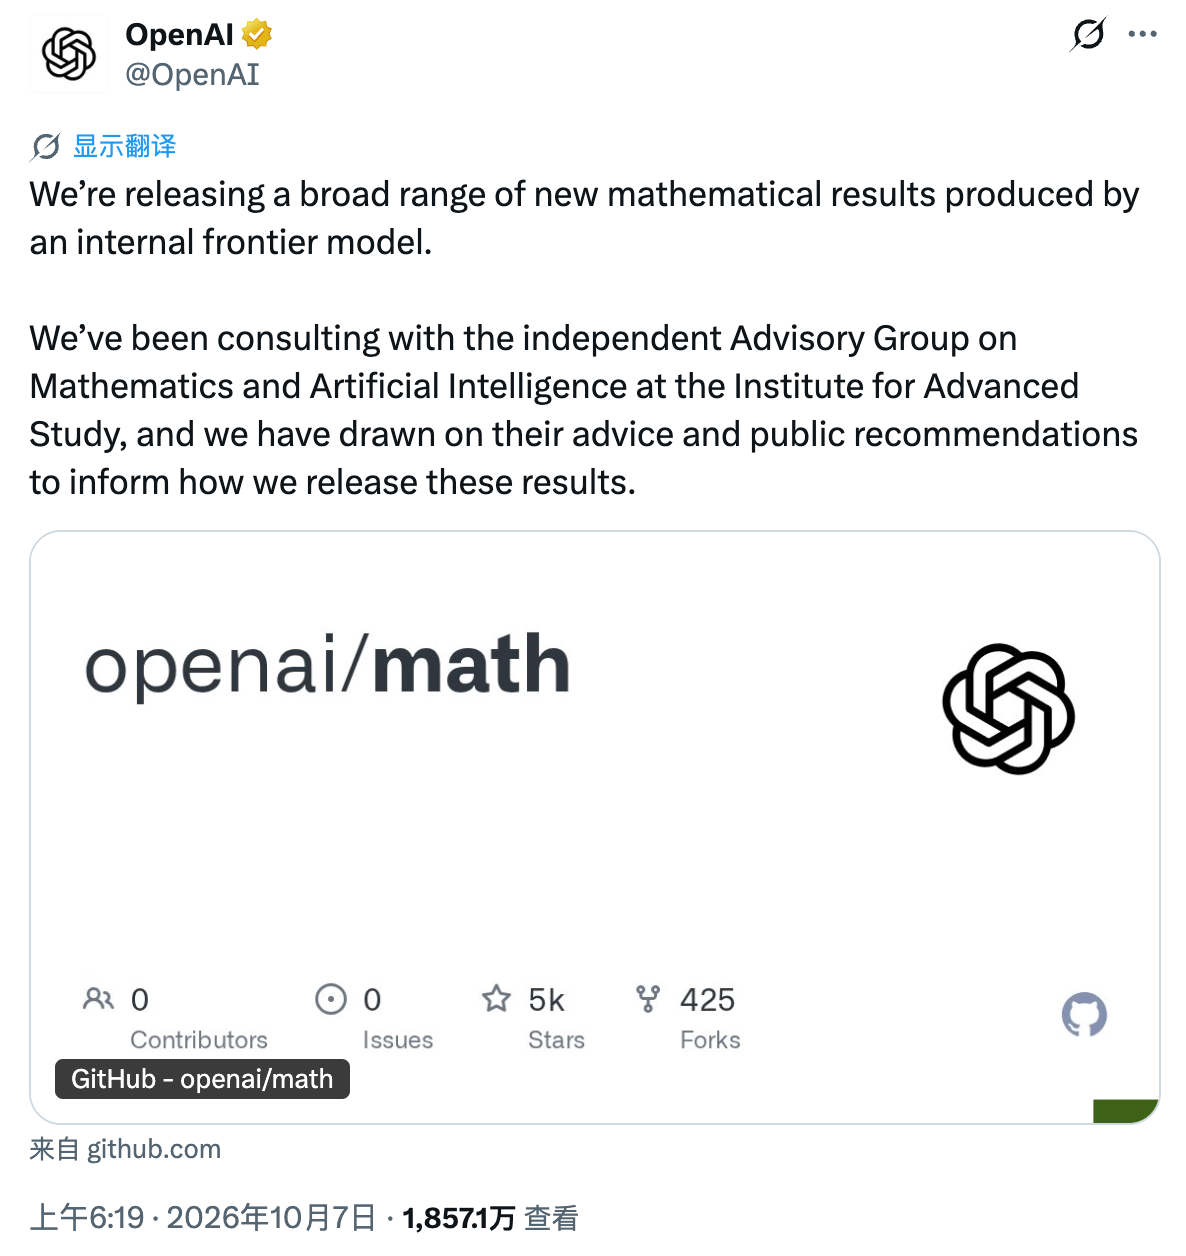
まさにその夜、イーサリアム財団の研究者であり技術の達人であるJustin Drakeは、かなり過激な呼びかけを行った——暗号資産業界は「バンカーモード(bunker mode)」、すなわち資産をこれまで一度もトランザクションに署名したことのない新しいアドレスへ段階的に移行する計画を、冷静に始めるべきだ。
Drakeの論理は非常に直接的だ。AIの恐るべき数学能力の進化速度は、量子コンピューティングが本当に成熟する前に「楕円曲線デジタル署名アルゴリズム」(ECDSA)が破られる可能性を生み出し、ビットコインやイーサリアムなどの主流ブロックチェーンのアカウントの安全を直接脅かすかもしれない。
ECDSAと「バンカーモード」
長年にわたり、暗号通貨業界はアカウントセキュリティの防御の重心を、遠い「Q-day」(量子コンピューティングが現代の公開鍵暗号を破る日)に賭けてきた。しかしDrakeが今回警告したのは、AIがもたらす数学的超知能が、古典的計算ハードウェア上でECDSAの死刑を前倒しで宣告する可能性が高いということだ——このリスクの時間尺度はもはや単純に「数十年後」で測ることはできず、最も悲観的な推測では数ヶ月、数年以内に起こり得る。攻撃者は大規模なGPUクラスターを動かすだけで、わずか1週間で秘密鍵を直接逆算できるかもしれない。
Drakeの懸念は全く根拠がないわけではない。AIの数学能力における進化速度は誰の目にも明らかだ。今年5月、OpenAIはAIによるErdős単位距離予想への反例を公開した。8月には、長期間未解決だった問題群の進展を公開した。9月には、内部モデルがNavier-Stokes千年紀問題を解決したとさらに発表した。そして今回、一度に数百の数学研究結果を公開した……
Drakeはその呼びかけ記事の中で、我々は「数週間で数世紀分の数学的進歩を跨越する」転換点にいるのかもしれないと述べている。もしAIが極めて短時間で、人類が長らく抱いてきた数学問題の難易度に対する判断に挑戦できるのなら、暗号学において「我々が現在十分に困難だと考えている」問題にも、まだ発見されていない近道が存在する可能性がある。
そしてECDSAが特に危険なのは、非常に豊富な数学的構造を持っているからだ。Schoofアルゴリズム、Frobenius、pairingといったツールはすべてこれらの構造の上に成り立っている。一方、暗号学的ハッシュ関数の設計目標の一つは、まさに利用可能な数学的構造を可能な限り減らすことにある——構造が豊富であればあるほど、理論的にはより多くの未発見の「近道」が存在する可能性を意味する。
したがってDrakeは、かなり極端ではあるが、事前に準備する価値があると彼が考える仮説を提唱した。将来AIがShorアルゴリズムに似た古典的アルゴリズムを発見し、攻撃者が量子コンピュータに依存することなく、公開情報から秘密鍵を高速に逆推できるようになるかもしれない。もし这种情况が起これば、ECDSAに保護された資産は直接露出する可能性がある。
まさにこの文脈において、Drakeは「バンカーモード」を提唱した。一般のコイン保有者にとって、最も核心的な提案は、資産をこれまで一度もトランザクションを発起したことのない新しいアドレスへ段階的に移行することだ。その理由は、このようなアドレスの公開鍵はまだ直接チェーン上に露出しておらず、アドレス自体はハッシュ処理のみを経ているからだ。一度アドレスが署名トランザクションを完了すると、公開鍵が公開される可能性があり、将来ECDSAに対する新型攻撃が出現した場合、攻撃者は理論的により多くの利用可能な情報を持つことになる。一方、取引所、カストディ機関、オラクル、L2セキュリティ委員会などの重要な署名者に対しては、より過激な提案を行っている。冷蔵ウォレットの強化、ECDSA公開鍵の定期的なローテーション、さらには条件が許せばハッシュベースの署名方案によるマルチシグの採用などだ。
Drakeは特に、このプロセスは「ゆっくりと」進めるべきであり、パニックに陥ったり、大規模な移行を急いだりすべきではないと強調している。移行自体が新たな運用リスクを生むからだ。特に50 BTC未満の保有アドレスは、ある程度「中本聡の盾」の暗黙の庇護を受ける——すなわち中本聡名義の、それぞれ50 BTCを保有し公開鍵が露出している2万のアドレスである。
Drakeは最後に、将来安全にバンカーモードを終了するには、業界はAI時代に対応できる「ポストAI暗号学」のセットが必要だと述べている。彼はハッシュベースの暗号学に全面的に賭け、構造化された数学的仮定を徹底的に回避することを提案している。なぜなら、背後に何らかの複雑な数学的構造に依存している限り、AIが将来新たな攻撃経路を見つける可能性を想定すべきだからだ。
Vitalikの態度:移行は可能だが、あまり急ぐべきではない
Drakeが警告を発した後、イーサリアム共同創設者のVitalik Buterinもこれについて自身の見解を発表した。
Drakeの過激な警告に比べ、Vitalikの態度は明らかに抑制的だ。彼はまず、操作が煩雑でない前提で、資金をこれまで一度もトランザクションに署名したことのない全新のアドレスに保管することに賛成すると明確に述べた。しかし、誰も今日AIの数学的突破を理由に資産を急いで移行すべきではないと提案している。鍵の移行自体に運用リスクが存在し、誤った移行はハッカー攻撃よりも大きな損失をもたらす可能性があるからだ。
しかしこれは、Vitalikがリスクを無視できると考えているわけではない。むしろ逆に、Vitalikは業界がこれまでリスクモデルに十分に組み込まれていなかった可能性を真剣に検討すべきだと考えている——楕円曲線がAI加速数学の衝撃を受ける可能性だけでなく、将来大きな期待が寄せられている「ポスト量子暗号学」も必ずしも安泰ではない。
Vitalikは特にML-DSA、FHE、および格子暗号を名指しした。従来、業界では量子コンピューティングは主に楕円曲線とRSAを脅かし、格子暗号などの方案は次世代のセキュリティ基盤として機能できると考えられていた。しかしVitalikは、AI加速数学の仮定の下では、この区別はそれほど堅固ではないかもしれないと考えている。
Vitalikの説明はこうだ。人類の歴史において、同様の状況が繰り返し現れている——ある問題が当初は極めて高い計算複雑度を要すると考えられていたが、数学者が数十年の研究を経て最終的に隠れた構造を発見し、解読難度を大幅に引き下げた。もしAIが、本来数十年かかる人類の数学的探求を数年、あるいは数ヶ月に圧縮できるのなら、格子暗号にもまだ発見されていない近道が存在する可能性がある。
Drakeと同様に、Vitalikも純ハッシュの暗号学をより高く評価している。彼の見解では、楕円曲線や格子暗号などの方案はすべて特定の数学的構造の上に成り立っており、ハッシュ関数の設計目標はまさにこのような利用可能な構造を可能な限り避けることにある。もしAIの優位性が隠れた数学的構造の発見にあるのなら、「発見すべき構造が存在しない」暗号学体系の方が明らかに信頼に値する。
ただし、純ハッシュはすべての問題を一劳永逸に解決できるわけではない。署名と証明は完全に純ハッシュに転換できるが、真の難関は公開鍵暗号(PKE)にある——そしてこれはウェブサイトの安全なアクセス、暗号化通信、VPN、さらにはインターネット全体のセキュリティ基盤に関わる。数学の定理はすでに、いかなる代数的構造も持たないハッシュ関数だけでは公開鍵暗号体系を構築できないことを証明している。それを実現するには、トラップドアを持つ数学的構造を導入せざるを得ず、構造が存在する限り、AIがそのような構造上で突破を達成する能力があると想定しなければならない——この現実的な困難に直面し、Vitalikが示した提案は、格子ベースの暗号システムを将来的に長期的に理論的安全性を保たせたいなら、最も簡単な方法はパラメータと鍵サイズを直接10倍に拡大することだ。
Vitalikの運用面での提案については、ユーザーに資産の急激な移行を勧めないことに加え、Vitalikはオンチェーンアプリケーションに対しても二つの防御戦略を提案している。第一に、プライバシープロトコルは暗号化クレデンシャル(notes)を直接チェーン上に書き込むべきではなく、可能な限りオフチェーンのサードパーティチャネルを経由すべきである。第二に、マルチシグウォレットはオフチェーンで署名確認を完了することを優先し、署名者の公開鍵が早期に全网の視野に晒されることを避けるべきである。こうすることで、たとえ基盤のECDSAが不可逆的な数学的打撃を受けても、マルチシグシステムは単に「優雅にデグレード」して署名収集者が掌握するシングルシグモードになるだけで、門戸が大きく開かれ誰でも自由に引き出せる災難的な結末よりはましだ。
AI時代、業界のセキュリティ基盤はまだ堅固か?
極端な防御を提唱するJustin Drakeであれ、より工学の現実を重視するVitalik Buterinであれ、二人のイーサリアムの中核的頭脳が同じ時間点で相次いで警告を発したことは、実際には暗号通貨の世界全体により重い哲学的命題を投げかけている:AIが数学研究をリードし始めたとき、業界が立脚する基盤は本当に堅固なのか?
過去十余年間、「In Math We Trust」は分散型信仰の底層トーテムであり続けてきた。我々は精巧で複雑な代数構造が堅固な避風港であると信じることに慣れ、未知の解読リスクを遠い未来に押し付けてきた。しかし、OpenAIが数百の数学予想において遂げた進展は、残酷な事実を明らかにした——人類の目に映る「堅不可摧」は、おそらく我々自身の計算力が数学の迷宮の中であまりに遅くしか歩めていないだけかもしれない。
AIが数週間で数百年を跨越する速度で脆弱性を推演し始めたとき、攻守の天秤はすでに均衡を失っている。将来の防御は、一種の「返璞帰真」とも言えるミニマリズムへと向かわざるを得ないかもしれない。複雑精巧な構造への崇拝から、構造が全くない純ハッシュモードへと退守するのだ。
これはおそらくブロックチェーンと人工知能の初めての真の意味での底層セキュリティ衝突である。その中に身を置く一般の人々にとっては、恐怖の中で慌てふためく必要はないが、静的な安全への盲目的な迷信とは決別しなければならない。数学的超知能が序幕を開いた新しいサイクルにおいて、清醒さを保ち未知の攻撃面に畏敬の念を抱くことが、オンチェーンの富を守る最良の「バンカー」なのである。





