


2023 年のイーサリアムの新しいトレンドを理解するための 1 つの記事: ZK とプライバシー


1. 背景
イーサリアムの共同創設者ヴィタリック・ブテリン氏は、プライバシー移行における技術的な変化がなければイーサリアムは失敗すると明言した。すべてのトランザクションは公開されるため、多くのユーザーにとってプライバシーの犠牲は大きすぎ、誰もが少なくともデータをある程度隠す集中型ソリューションに頼ることになります。
2023 年に、Vitalik はプライバシー保護とゼロ知識証明 (ZK) テクノロジーの進歩に関する一連の研究を実施しました。今年上半期、Vitalik は、特に ZK とプライバシー保護について論じた 3 つの記事を Web サイトに公開しました。記事。 4月には、Wallet Guardianのプライバシー問題に関するプロジェクトをReddit上で発表した。研究。 9月に、彼は他の専門家と記事を共同執筆しました紙では、プライバシーとコンプライアンスのバランスをとることを目的としたソリューションを提案しています。
さらに、イーサリアムエコシステムもこのトピックの議論と普及を積極的に推進しています。 3月のETHDenverイベントでは、プライバシーに焦点を当てた特別イベントが開催された。 5月に開催された年次EDCON(イーサリアムコミュニティ会議)カンファレンスで、ヴィタリック氏は次のように強調した。ZK-SNARKブロックチェーンと同じくらい重要になるだろう。」
この記事では、プライバシー保護を促進するための ZK テクノロジーの使用における 2023 年のイーサリアム エコシステムの最新の開発を追跡します。イーサリアム ZK トラックに参加したい場合は、この記事で必要な解釈とガイダンスを提供できます。
2. イーサリアム ZK トラック: プライバシー保護の未来の構築
イーサリアムの透明性により、ユーザーの個人情報が漏洩する危険にさらされる可能性があります。イーサリアムなどのブロックチェーンには秘密がなく、トランザクション、投票、その他のオンチェーン活動を含むすべての情報が公開されています。このような宣伝により、特定の取引やアドレスが追跡され、実際のユーザーの身元と関連付けられる可能性があります。したがって、イーサリアムにプライバシー保護を実装することが重要になります。チェーン上の情報を隠すことは暗号化技術によって実現できますが、課題はプライバシーを保護しながらこれらのトランザクションの正当性を確実に検証できるようにすることです。ZKテクノロジーは、プライバシーと検証可能性の両方を考慮して、追加情報を明らかにすることなくトランザクションの信頼性を証明できるソリューションを提供します。
イーサリアムは、特にいくつかの重要なプライバシー保護アプリケーションのシナリオにおいて、ZK-SNARK を非常に重要視しています。これはヴィタリックの研究と提案に明らかであり、サルースはヴィタリックが研究で提案した典型的なシナリオ、つまりプライバシー取引と社会的回復をまとめています。
2.1 プライベートトランザクション
プライバシー トランザクションに関して、Vitalik 氏は、ステルス アドレスとプライバシー プールという 2 つの概念を提案しました。
1. プライバシー アドレス スキームにより、トランザクション受信者の身元を隠しながらトランザクションを実行できます。このソリューションはプライバシー保護機能を提供するだけでなく、取引の透明性と監査可能性も確保します。
2. プライバシー プール プロトコルに基づいて、ユーザーは過去の取引を開示することなく、自分の取引資金が既知の準拠したソースに属していることを証明できます。このソリューションにより、ユーザーは規制を遵守しながらプライベート取引を行うことができます。
どちらのソリューションも ZK から切り離すことはできません。どちらのシナリオでも、ユーザーはトランザクションの正当性を証明するためにゼロ知識証明を生成できます。
2.1.1 プライバシーアドレス
アリスが何らかの資産をボブに譲渡するつもりであると仮定すると、ボブはその資産を受け取るときに、自分がその受取人であることを世界中の人々に知られたくないと考えます。資産が譲渡されるという事実を隠すことは困難ですが、受取人の身元を隠すことは可能です。こうした背景から、プライバシーアドレスこのソリューションが誕生し、それによって解決された主な問題は、トランザクション受信者の身元を効果的に隠す方法でした。
では、プライベート アドレスと通常のイーサリアム アドレスの違いは何でしょうか?プライベート トランザクションに ZK ベースのプライベート アドレスを使用するにはどうすればよいですか? Salus がそれぞれについてご紹介します。
(1) プライベートアドレスと通常のイーサリアムアドレスの違いは何ですか?
プライベート アドレスは、トランザクションの送信者が非対話的にトランザクションを生成でき、受信者のみがアクセスできるアドレスです。プライベート アドレスと通常のイーサリアム アドレスの違いを、誰が生成するのか、誰がアクセスできるのかという 2 つの側面から説明します。
誰によって生成されたのか?
通常のイーサリアムアドレスは、暗号化とハッシュアルゴリズムに基づいてユーザー自身によって生成されます。プライバシー アドレスは、トランザクションの本人または相手方が生成できます。たとえば、アリスがボブに送金する場合、ボブが送金を受け入れるために使用するアドレスはボブまたはアリスが生成できますが、それを制御できるのはボブだけです。
誰がアクセスできますか?
通常のイーサリアムアカウントの資金の種類、金額、ソースは公開されています。プライベートアドレスを使用した取引では、受信者のみが目に見えないアドレスに保存されている資金にアクセスできます。オブザーバーは受信者のプライベートアドレスを自分の身元と関連付けることができないため、受信者のプライバシーが保護されます。
(2) ZK ベースのプライバシー アドレスをプライベート トランザクションに使用するにはどうすればよいですか?
アリスがトランザクションの受信者を隠すためにボブのプライベート アドレスにアセットを送信したいとします。以下はトランザクションプロセスの詳細な説明です。
1.プライベートアドレスの生成
ボブは、ボブのプライベート アドレスに送られた資金を支出するために使用できる秘密キーである支出キーを生成して保存します。
ボブは、消費キーを使用してステルス メタアドレスを生成し、これを使用して特定の受信者のステルス アドレスを計算し、そのステルス メタアドレスをアリスに渡します。アリスはプライバシー メタ アドレスを計算し、ボブに属するプライベート アドレスを生成します。
2. アセットをプライベートアドレスに送信する
アリスは資産をボブのプライベート アドレスに送信します。
現時点では、ボブはこのプライベート アドレスが自分のものであることを知らないため、アリスは、ボブがこのプライベート アドレスが自分のものであることを発見できるように、追加の暗号化データ (一時公開キー、一時公開キー) をチェーン上に公開する必要もあります。
上記のプロセスにおけるプライベート アドレスは、ハッシュと公開キー暗号化から構築されたゼロ知識証明を使用して構築することもできます。プライベート アドレスのスマート コントラクト コードは ZK と統合できます。ゼロ知識証明検証ロジックを組み込むことで、スマート コントラクトはトランザクションの正当性を自動的に検証できます。プライベート アドレスを構築するための他のスキームと比較すると、このスキームには楕円曲線暗号、楕円曲線アイソジェニー、格子、および汎用ブラック ボックス プリミティブが含まれており、非常に単純です。
2.1.2 プライバシープール
プライベート取引が取引受信者の身元や取引に関するその他の情報を隠すことによって実現されるかどうかにかかわらず、大きな問題があります。それは、ユーザーが取引履歴全体を開示することなく、自分の取引資金が既知の準拠したソースに属していることをどのように証明できるかということです。パブリックブロックチェーンプラットフォームとして、イーサリアムはマネーロンダリングやその他の違法行為の媒体となることを避けなければなりません。
Vitalik は、と呼ばれるプロジェクトを提案しました。"プライバシープール"ブロックチェーンのプライバシー保護とコンプライアンスのニーズのバランスをとることに特化したソリューション。しかし、プライバシー保護とコンプライアンスの課題は何でしょうか?プライバシーとコンプライアンスのバランスをとるにはどうすればよいでしょうか?どちらの問題についても、Salus は詳細で有益な議論を提供します。
(1) プライバシー保護とコンプライアンスの課題
プライバシー保護を達成しながら取引のコンプライアンスを確保するという課題は、トルネード キャッシュ事件の分析によって明確に示されています。
Tornado Cash は、多数の入金と出金を混合する暗号通貨ミキサーです。ユーザーはトークンをアドレスに預けた後、ZK Proof を見せてお金を預けたことを証明し、新しいアドレスを使用してお金を引き出します。これら 2 つの操作はチェーン上で公開されていますが、それらの間の対応は公開されていないため、匿名です。ユーザーのプライバシーを強化できる一方で、違法行為者がマネーロンダリングに使用することもよくあります。その結果、米国財務省である OFAC は、最終的に Tornado Cash のスマート コントラクト アドレスを制裁リストに加えました。規制当局は、この協定はマネーロンダリングを促進し、金融犯罪との戦いには役立たないと考えている。
プライバシー保護における Tornado Cash の欠点は、ユーザーのトークン ソースが準拠しているかどうかを検証できないことです。この問題に対処するために、Tornado Cash は、ユーザーが自分のトークンが準拠していることを証明できるようにする集中サーバーを提供します。ただし、サーバーはユーザーが提供した引き出しに関する特定の情報を取得し、その引き出しがどの預金に対応するかを判断し、証明書を生成する必要があります。この一元化されたメカニズムは、信頼の前提にコストがかかるだけでなく、情報の非対称性も生み出します。結局、このメカニズムを使用するユーザーはほとんどいませんでした。 Tornado Cash はプライバシー機能を実装していますが、ユーザー トークンのソースが準拠しているかどうかを検証する効果的なメカニズムを提供していないため、犯罪者が悪用する可能性があります。
(2) プライバシーとコンプライアンスのバランスをどう取るか?
上記の課題に基づいて、Vitalik はプライバシー プールの概念を提案しました。これにより、ユーザーは過去の取引情報を明らかにすることなく資金源が準拠していることを証明できます。これにより、プライバシーとコンプライアンスのバランスが保たれます。
プライバシー プールは ZK および関連付けセットに基づいており、ユーザーは自分の資金が既知の準拠ソースからのものであることを証明する ZK-SNARK 証明書を生成および公開できます。これは、資金が準拠した関連付けセットに属しているか、非準拠の関連付けセットに属していないことを意味します。
アソシエーション コレクションは、特定の戦略に従ってアソシエーション コレクション プロバイダーによって構築されます。
1. メンバーシップの証明: すべての信頼できる取引プラットフォームからの預金を関連するセットに入れると、それらが低リスクであるという明確な証拠があります。
2. 除外証明: リスクがあるとフラグが立てられた預金グループ、または不適合資金であるという明確な証拠がある預金グループを特定します。これらのデポジットを除くすべてのデポジットを含む関連コレクションを構築します。
入金するとき、ユーザーは ZK を通じてシークレットを生成し、それをハッシュしてパブリック コイン ID を計算し、資金との関連付けをマークします。お金を引き出すとき、ユーザーは、資金が自分のものであることを証明するために、シークレットに対応する無効化子 (ヌル化子はシークレットから派生した一意の識別子) を送信します。さらに、ユーザーは ZK を使用して 2 つのマークル ブランチを証明し、自分の資金が既知の準拠ソースに属していることを証明します。
1. 彼のコイン ID は、現在発生しているすべてのトランザクションのコレクションであるコイン ID ツリーに属します。
2. 彼のコイン ID は、ユーザーが考慮するいくつかの正当なトランザクションのコレクションである関連付けセット ツリーに属します。
(3) プライバシー プールにおける ZK の適用シナリオは何ですか?
1. プライベート取引の柔軟性を確保する: プライベート取引であらゆる額面の送金を処理するために、追加のゼロ知識証明が各取引に追加されます。この証明により、作成されたトークンの合計額面が消費されたトークンの合計額面を超えないことが保証され、それによってトランザクションの有効性が保証されます。第二に、ZK は元の入金トークン ID に対する各取引のコミットメントを検証することで取引の継続性とプライバシーを維持します。これにより、部分的な引き出しの場合でも、各引き出しは対応する元の入金に関連付けられることが保証されます。
2. 残高合計攻撃に抵抗する: トークンをマージし、一連のトークン ID にコミットし、複数の入力トランザクションの親トランザクションの結合にコミットすることにより、残高合計攻撃に抵抗できます。このアプローチは、ZK に依存して、コミットされたすべてのトークン ID が関連付けられたセットに確実に含まれるようにすることで、トランザクションのプライバシーを強化します。
2.2 社会的回復
実生活では、私たちは複数の銀行カード口座を持っているかもしれません。キャッシュカードのパスワードを紛失すると、キャッシュカード内の資金が使用できなくなります。この場合、通常は銀行に行き、パスワードを回復するための助けを求めます。
同様に、イーサリアムなどのブロックチェーンでは、複数のアドレス (アカウント) を持つことができます。秘密キーは銀行カードのパスワードのようなもので、口座資金を管理する唯一のツールです。秘密キーを紛失すると、アカウントの制御が失われ、アカウント内の資金にアクセスできなくなります。現実世界のパスワードの取得と同様に、ブロックチェーン ウォレットは、ユーザーが紛失した秘密キーを取得できるようにするためのソーシャル リカバリ メカニズムを提供します。このメカニズムにより、ユーザーはウォレットを作成するときに、信頼できる個人のグループを保護者として選択できます。これらのガーディアンは、ユーザーの秘密キーを紛失した場合にそのリセットを承認することで、ユーザーが自分のアカウントの制御を取り戻すのに役立ちます。
この社会的回復と保護者のメカニズムの下で、Vitalik 氏は注意が必要なプライバシー保護の 2 つの点を提案しました。
1. ユーザーの複数のアドレス間の相関関係を非表示にする: ユーザーのプライバシーを保護するために、単一の回復フレーズを使用して複数のアドレスを復元するときに、これらのアドレスの所有権が公開されるのを防ぐ必要があります。
2. 保護者による侵入からユーザーの財産のプライバシーを保護する: ユーザーの財産のプライバシーが侵害されるのを防ぐために、ユーザーの操作を承認するプロセス中に、保護者がユーザーの資産情報を取得したり、取引行動を観察したりできないようにする必要があります。
これら 2 種類のプライバシー保護を実現するための主要なテクノロジーは、ゼロ知識証明です。
2.2.1 ユーザーの複数アドレス間の相関関係を非表示にする
(1) 社会的回復におけるプライバシー問題:アドレス間の相関関係が明らかにされる
イーサリアムなどのブロックチェーンでは、プライバシーを保護するために、ユーザーは通常、さまざまなトランザクションに対して複数のアドレスを生成します。トランザクションごとに異なるアドレスを使用することで、外部の監視者がそれらのトランザクションを同じユーザーに簡単にリンクすることを防ぎます。
ただし、ユーザーの秘密キーを紛失した場合、その秘密キーによって生成された複数のアドレスにある資金は回復されません。この場合には社会的回復が必要となります。簡単な回復方法は、ワンクリックで複数のアドレスを回復することです。この場合、ユーザーは同じ回復フレーズを使用して、1 つの秘密キーによって生成された複数のアドレスを回復します。しかし、ユーザーが複数のアドレスを生成する本来の目的は、アドレスが相互に関連付けられないようにすることであるため、このアプローチは理想的ではありません。ユーザーがすべてのアドレスを同時に、またはほぼ同時に復元することを選択した場合、これは実際には、これらのアドレスが同じユーザーによって所有されていることを外部に明らかにすることと同じです。この方法では、ユーザーがプライバシーを保護するために複数のアドレスを作成するという本来の目的が損なわれます。これは社会回復過程におけるプライバシー保護の問題となります。
(2) ZK ソリューション: 複数のアドレスの関連付けを公開しないようにするには?
ZK テクノロジーを使用すると、検証ロジックと資産保有を分離する方法を通じて、ブロックチェーン上のユーザーの複数のアドレス間の相関関係を隠すことができます。建築(検証ロジックと資産保有を分離するアーキテクチャ)社会回復中のプライバシー問題を解決します。
1. 検証ロジック: ユーザーはブロックチェーン上に複数のアドレスを持っていますが、これらすべてのアドレスの検証ロジックはメインの認証コントラクト (キーストア コントラクト) に接続されています。
2. 資産の保有と取引: ユーザーが任意のアドレスから操作する場合、ZK テクノロジーを利用して、特定のアドレスを明らかにすることなく操作権限を確認します。
このようにして、すべてのアドレスが同じキーストア コントラクトに接続されている場合でも、外部の観察者はこれらのアドレスが同じユーザーに属しているかどうかを判断できないため、アドレス間のプライバシー保護が実現します。
アドレス間の相関関係を明らかにすることなく、ユーザーの複数のアドレスを同時に回復できるプライベート ソーシャル リカバリ ソリューションを設計することが非常に重要です。
2.2.2 保護者による侵入からユーザー財産のプライバシーを保護する
(1) プライバシーの問題: ガーディアンの特権
イーサリアムなどのブロックチェーンでは、ユーザーはウォレットを作成するときに複数のガーディアンを設定できます。特にマルチシグウォレットやソーシャルリカバリウォレットの場合、ガーディアンの役割は重要です。通常、ガーディアンは他の人が保持する N 個のアドレスのコレクションであり、任意の M 個のアドレスが操作を承認できます。
保護者にはどのような権限がありますか?例えば:
1. マルチ署名ウォレットの場合、各トランザクションは続行する前に N 人中 M 人のガーディアンによって署名される必要があります。
2. ソーシャル リカバリ ウォレットの場合、ユーザーの秘密キーが紛失した場合、N 人の保護者のうち M がメッセージに署名して秘密キーをリセットする必要があります。
保護者はあなたの行動を承認できます。マルチシグでは、これはあらゆるトランザクションになります。ソーシャル リカバリ ウォレットの場合、これはアカウントの秘密キーをリセットすることになります。今日、ガーディアン機構が直面している課題の 1 つは、ユーザーの経済的プライバシーをガーディアンによる侵害からどのように保護するかということです。
(2) ZK ソリューション: 保護者の侵入からユーザー財産のプライバシーを保護
ヴィタリックがいるこの記事Zhongzhanwang では、保護者が守るのはあなたのアカウントではなく「ロックボックス」契約であり、あなたのアカウントとこのロックボックスの間のリンクは隠されています。これは、保護者はユーザーのアカウントに直接アクセスできず、非表示のロックボックス契約を通じてのみ操作できることを意味します。
ZK の主な役割は、保護者が発言の具体的な詳細を明らかにすることなく、特定の発言が真実であることを証明できる証明システムを提供することです。この場合、保護者は ZK-SNARK を使用して、「アカウントとロックボックス間のリンク」に関する詳細を明らかにすることなく、アクションを実行する権限があることを証明できます。
2.3 探索: イーサリアムエコシステムにおける ZK とプライバシーの新たな章
イーサリアム ZK トラックはまだ開発段階にあり、多くの革新的なアイデアや概念がまだ考案され、研究されていますが、イーサリアム エコシステムはすでにより広範な実際の探査活動を開始しています。
(1) イーサリアム財団からの資金提供
今年9月、イーサリアム財団はプライバシー保護に関する2つのプロジェクトに資金を提供した。IoTeXそしてZK-Team。 IoTex はゼロ知識証明に基づくアカウント抽象化ウォレットであり、ZK-Team は組織が個人のプライバシーを維持しながらチーム メンバーを管理できるようにすることに取り組んでいます。
(2) 投資
今年10月、イーサリアムの共同創設者ヴィタリック氏は、Nocturne Labs、イーサリアムにプライベートアカウントを導入することを目指しています。ユーザーは Nocturne に「内部」アカウントを持ち、これらのアカウントからの資金の受け取り/使用は匿名で行われます。 ZK テクノロジーを通じて、ユーザーは支払い、誓約、その他の取引に十分な資金があることを証明できます。
(3)会議・活動
ETHDenver は、世界で最も重要なイーサリアムとブロックチェーン技術関連のイベントの 1 つと考えられています。今年の 3 月、ETHDenver はプライバシーに焦点を当てた特別イベントを主催しました。このイベントは、イーサリアムコミュニティのプライバシー問題への関心を示すだけでなく、グローバルブロックチェーンコミュニティがプライバシー保護を重視していることも反映しています。今回開催されるスペシャルイベントでは、Privacy by Design、Privacy vs Securityプライバシー関連をテーマにした会議が 9 件あります。
EDCON (イーサリアム コミュニティ カンファレンス) は、イーサリアム コミュニティが主催する世界的な年次カンファレンスで、イーサリアムの開発と革新を促進し、イーサリアム コミュニティのつながりと協力を強化することを目的としています。 5 月に開催された今年の EDCON カンファレンスで、ヴィタリック氏は次のことを発表しました。重要な声明同氏は、「今後10年で、ZK-SNARKはブロックチェーンと同じくらい重要になるだろう」と述べた。この声明は、ブロックチェーン技術の開発トレンドにおけるZK-SNARKの重要な位置を強調しています。
(4) プロジェクト
現在、一部のアプリケーション層プロジェクトでは、ZK テクノロジーを使用してユーザーとトランザクションにプライバシー保護サービスを提供し始めています。これらのアプリケーション層プロジェクトは ZK アプリケーションと呼ばれます。たとえば、イーサリアム上にデプロイされた ZK アプリケーション、unyfy、プライバシー資産交換。ここでの取引注文価格は隠蔽されており、価格が隠されたこれらの注文の整合性は ZK テクノロジーによって検証されます。 Unyfy に加えて、L2 には ZigZag や Loopring などの他の ZK アプリケーションがあります。これらの ZK アプリケーションは ZK に基づいたプライバシー保護機能を実装していますが、EVM がこれらの ZK アプリケーションを直接実行できないため、現時点では Ethereum にデプロイできません。
(5) 研究
さらに、研究者は、Ethereum Researchプラットフォーム上では ZK テクノロジーとそのアプリケーションについて白熱した議論が行われ、その中に Salus の記事がありました研究この記事は、ZK を使用してイーサリアム アプリケーション層でのプライバシー保護とその他の実装を促進することに特化しています。この記事では、いくつかの異なる ZK 言語、Circom、Noir、Halo 2 のパフォーマンスをテストし、その結果は Circom のパフォーマンスが優れていることを示しています。この記事では、Circom を Solidity に統合して ZK ベースの Ethereum アプリケーション層プロジェクトを実装するための一般的なソリューションも提案します。これはイーサリアムのプライバシー移行に重要な意味を持ちます。この研究は 2023 年に大きな注目を集め、リストのトップにランクされました。
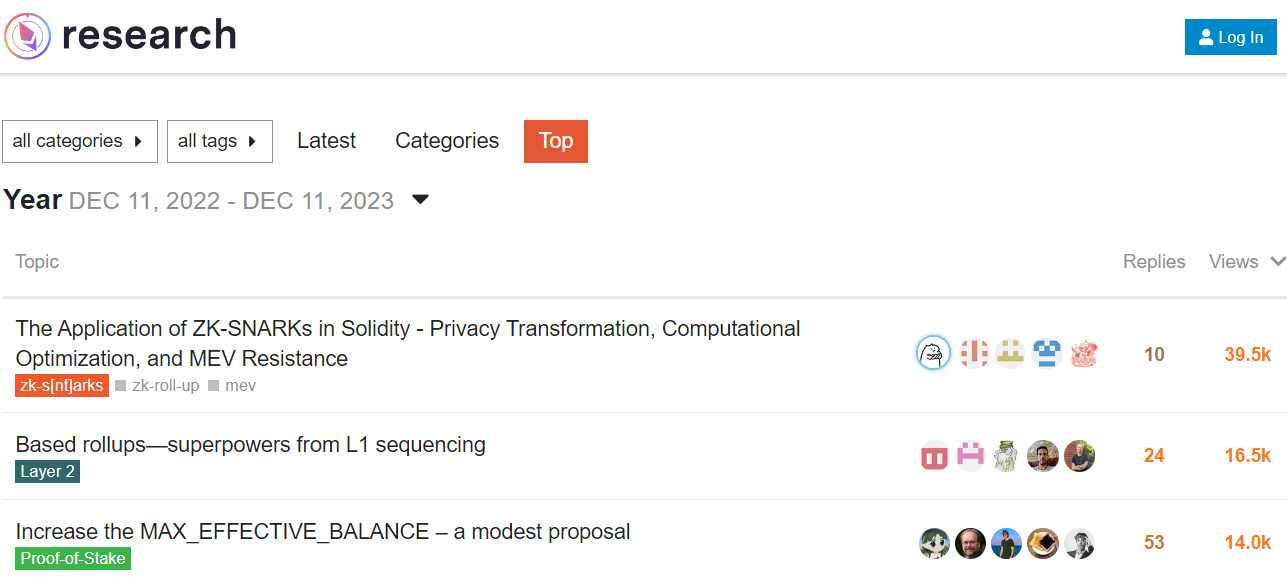
この研究記事は、イーサリアム研究で 2023 年に最も読まれた研究です --- 著者 Salus
3. チャレンジ
多くの既存のイーサリアム アプリケーション層プロジェクトは ZK ベースのプライバシー保護メカニズムを早急に導入する必要がありますが、このプロセスは一連の課題に直面しています。
1. ZK の人材リソースの不足: ZK テクノロジーを学習するには、特に暗号化と数学の分野で、強固な理論的基礎が必要です。 ZK テクノロジーの実装には複雑な数式が含まれるため、学習者には強力な数式解釈能力も必要です。しかし問題は、ZK テクノロジーの学習に専念する人が比較的少ないことです。
2. ZK 開発言語の制限: Rust、Cairo、Halo 2 およびその他の言語は ZK 証明回路の開発に使用されますが、通常は特定のシナリオにのみ適用でき、アプリケーション層プロジェクトには適していません。 Cairo など、これらの言語の一部はまだ実験段階にあり、異なるバージョン間で互換性の問題が発生する可能性があり、実際のアプリケーションでの採用の困難さと複雑さが増大します。
3. ZK テクノロジーの実装の難しさ:ZK テクノロジーをイーサリアムのプライバシー保護に適用するために Vitalik が提案したソリューションは、実際の実装ではさまざまな複雑な問題に直面する可能性があります。たとえば、プライベートトランザクションが残高合計攻撃(残高合計攻撃)の対象となるのをどのように回避するかなどです。攻撃)、二重支払い攻撃など。これらの問題を解決するには、特定の技術的な困難があります。
4. プライバシー保護とコンプライアンス: プライベート取引はユーザーの身元と取引の詳細を保護できますが、マネーロンダリングなどの違法行為も隠蔽する可能性があります。将来的には、イーサリアム上の ZK アプリケーションがプライバシー保護を実装する際の規制に準拠できるかどうかは検証される必要があります。
課題にもかかわらず、イーサリアムのプライバシー変革の前提条件、つまりプライバシーを保護した資金移動を保証し、開発中の他のすべてのツール(社会的回復、アイデンティティ、評判)がプライバシーを保護することを保証することは、ZKアプリケーションの広範な展開です。投稿者:上記のSalus研究ZK テクノロジーに基づいて、イーサリアム アプリケーション層のプライバシー保護およびその他の機能を促進します。さらに、Salusは、CircomとSolidityを統合し、イーサリアムのアプリケーション層プロジェクトに適用される、CircomをベースとしたZK証明システムのオフチェーン実装と、Solidityをベースとしたイーサリアム上でのスマートコントラクトとZK検証ロジックを実装するユニバーサルソリューションを初めて提案しました。 . .サポートが必要な場合やご質問がある場合は、お気軽にお問い合わせください接続するSalus。
4. 総括と展望
2023 年、Vitalik Buterin が率いるイーサリアム コミュニティは、プラットフォームのプライバシー保護機能を強化することを目的として、ゼロ知識証明テクノロジーの可能性を深く調査しました。これらの提案はまだ研究段階にありますが、特にプライバシー保護とコンプライアンスのバランスに関する Vitalik の研究と論文は、ユーザーのプライバシーを保護するためのゼロ知識テクノロジーの理論的基盤を築きました。
ゼロ知識証明技術をイーサリアムに統合するには課題がありますが、技術が成熟し、コミュニティが努力を続けるにつれて、近い将来、ゼロ知識証明はイーサリアムのエコシステムにおいてより重要な役割を果たすことが予想されます。したがって、早期の機会を利用してこの分野にタイムリーに参加し、積極的に探索することは、この新興分野で有利な地位を占めるのに役立ちます。





