


Safeheron パートナーは MPC に関する Vitalik のコメントに返答: MPC とスマート コントラクト ウォレットは競合していません


著者: セーフヘロン パートナー兼テクノロジー担当副社長、Kane Wang
最近、イーサリアムの創設者ヴィタリック氏は、以下に示すように、MPC ウォレットとスマート コントラクト ウォレットの長所と短所についての見解を表明しました。
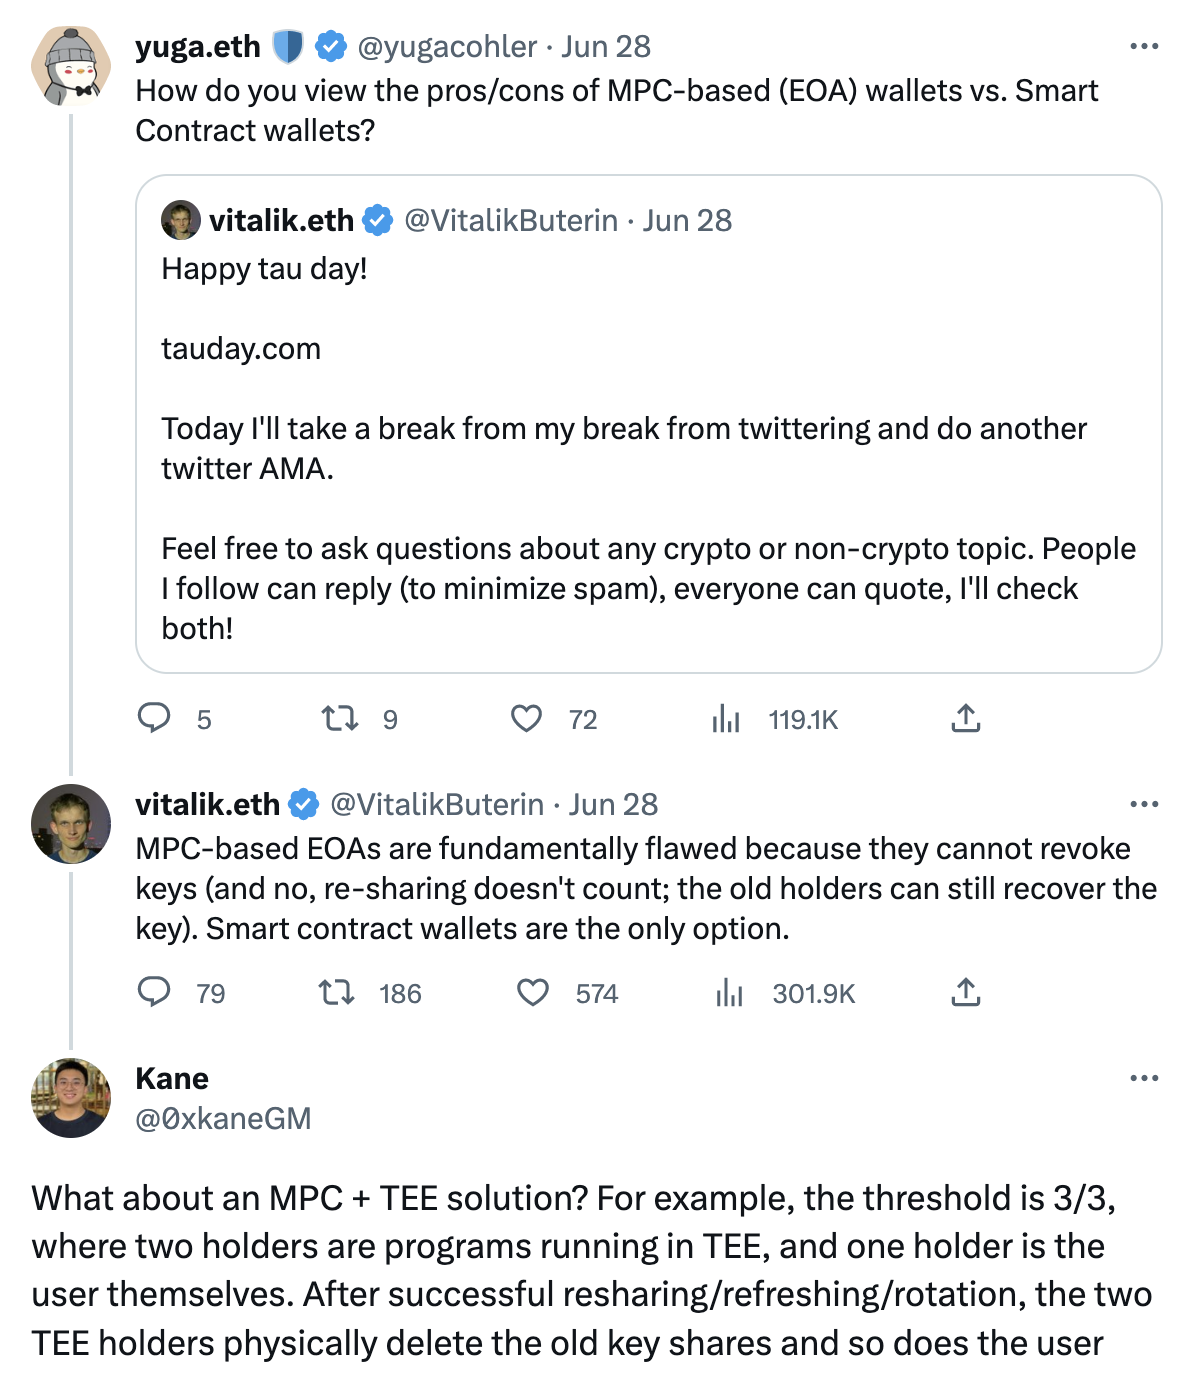
Vitalik 氏は、キーを取り消すことができず、再共有 (再共有) でさえこの問題を解決できないため、MPC ベースの EOA ウォレットには根本的な欠陥があると考えています。再シャーディング後も、古いシャード所有者は依然として復元できます。したがって、スマート コントラクト ウォレットが唯一の選択肢となります。
これにより、MPC ウォレットとスマート コントラクト ウォレットに関するコミュニティでの激しい議論も生まれました。投稿する前に、友人の中にはヴィタリックの MPC に対する否定的なコメントについて私に尋ねた人もいました。個人的には、この問題の議論は最終的には立場の議論に発展しており、アプリケーションシナリオとビジネスシナリオが矛盾しているという前提の議論に善悪はない。
緊張の点に進むのではなく、Vitalik が指摘した取り消しキーとは一体何なのか、そしてそれらはどのようなシナリオに適しているのか、という論争の点を明確にしたほうがよいでしょう。MPCウォレット秘密キーのシャーディング管理メカニズムとスマートコントラクトウォレット秘密鍵管理メカニズムはどのように異なりますか?
(1) 秘密鍵の取り消し(リボークキー)操作とは
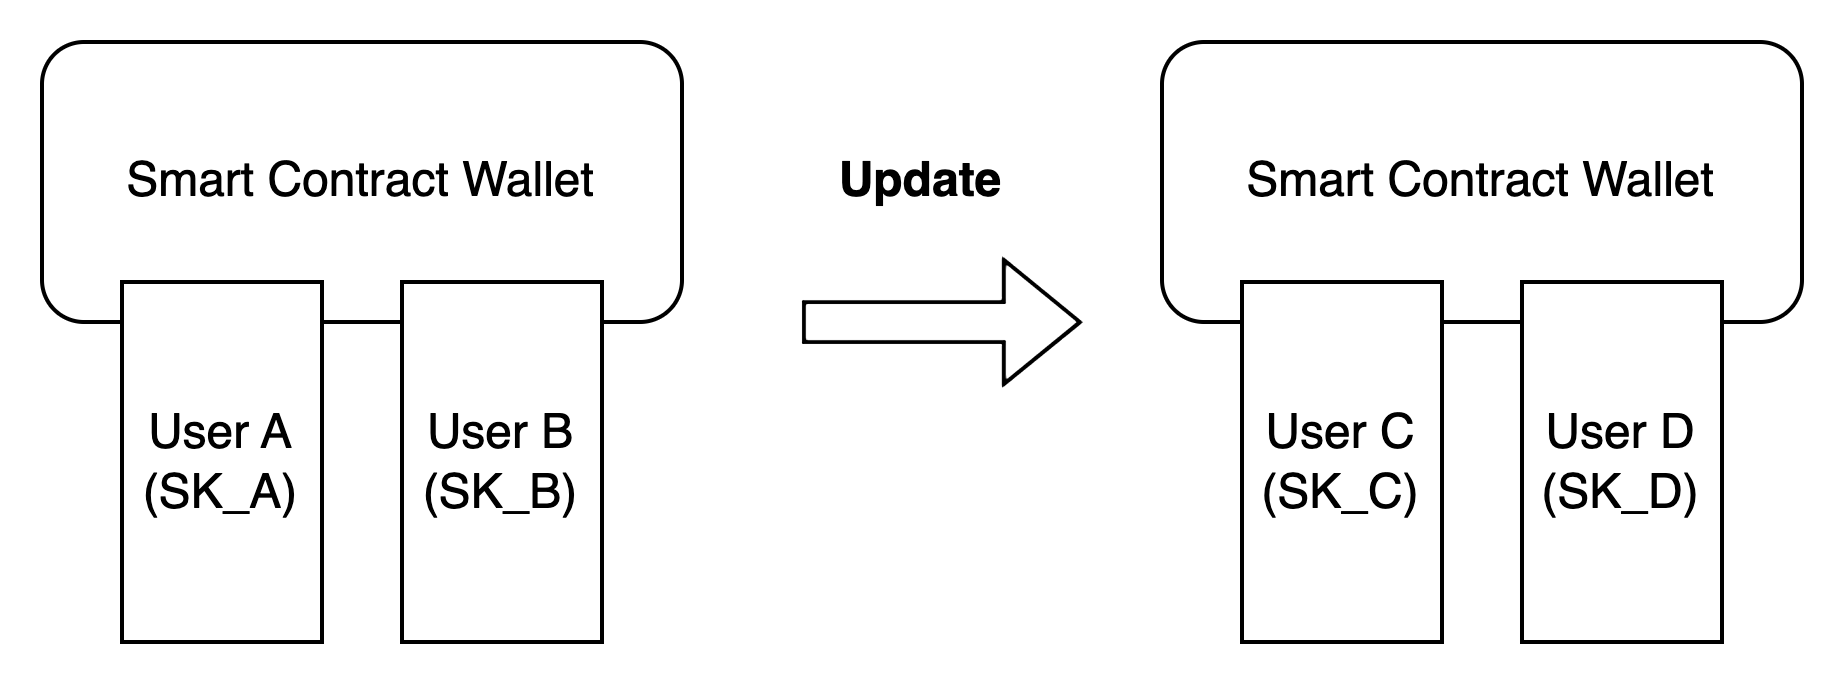
たとえば、スマート コントラクト ウォレットを使用する場合、ウォレット アドレスがアドレス 1、ユーザー A が秘密キー SK_A を使用し、ユーザー B が SK_B を使用してスマート コントラクト ウォレットを管理すると仮定します。ユーザー A とユーザー B は、使用時に両方を承認する必要があります。お金を送金するための財布。
ユーザーがウォレットの管理権限を変更したい場合、たとえば、最初はユーザーAとBがウォレットを管理していましたが、現在はウォレットのアドレスを変更せず、ユーザーCとDにウォレットの管理権限を変更し、権限を取り消したいとします。ユーザー A と B の管理権限。スマートコントラクトを通じて、ユーザーA、Bの対応する秘密鍵SK_A、SK_Bのウォレットに対する管理権限を取り消し、ユーザーC、Dが使用する秘密鍵SK_C、SK_Dの対応する管理権限を変更することが可能です。
秘密鍵 SK_A および SK_B は引き続き秘密鍵として署名でき、取り消すことはできません。代わりに、スマート コントラクトのプログラム可能な機能を通じて、転送権限を検証する方法が、秘密鍵 SK_A および SK_B の検証から SK_C および SK_D の検証に変更されます。ウォレットの利用という観点から見ると、秘密鍵SK_AとSK_Bによってコントラクトウォレットの管理権限が剥奪されていると考えることができます。
(2) MPCの秘密鍵シャード・リシャードと秘密鍵シャード・リフレッシュとは何ですか
Secure Multi-Party Computation (MPC/SMPC) は、チェーン内の暗号化テクノロジーの一種であり、特定のブロックチェーンとは何の関係もありません。署名アルゴリズム レベルでは、MPC プロトコルは t/n マルチ署名を実現できます。マルチパーティ コンピューティングを通じて、秘密キーの生成、使用、更新、再シャーディングなどのプロセス中に、キーは利用可能であるが非表示であることが保証されます。したがって、MPCはEOAを直接管理することができ、スマートコントラクトウォレットと組み合わせて資産を管理することもできます。
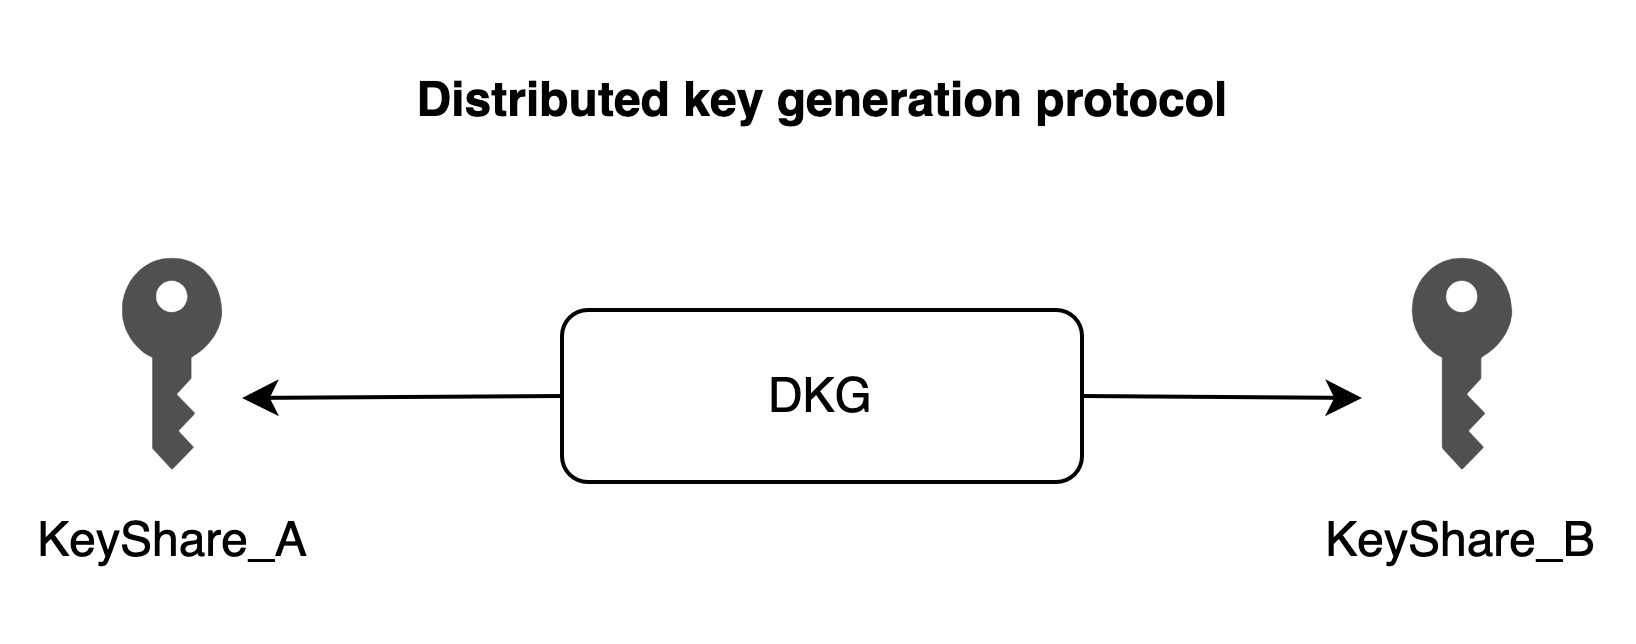
一般にMPCでウォレットを管理する場合、秘密鍵フラグメントを分散して生成する必要があり、例えば2/2の当事者がそれぞれ秘密鍵フラグメント KeyShare_A と KeyShare_B を生成し、対応するウォレットアドレスは Address 2 となります。
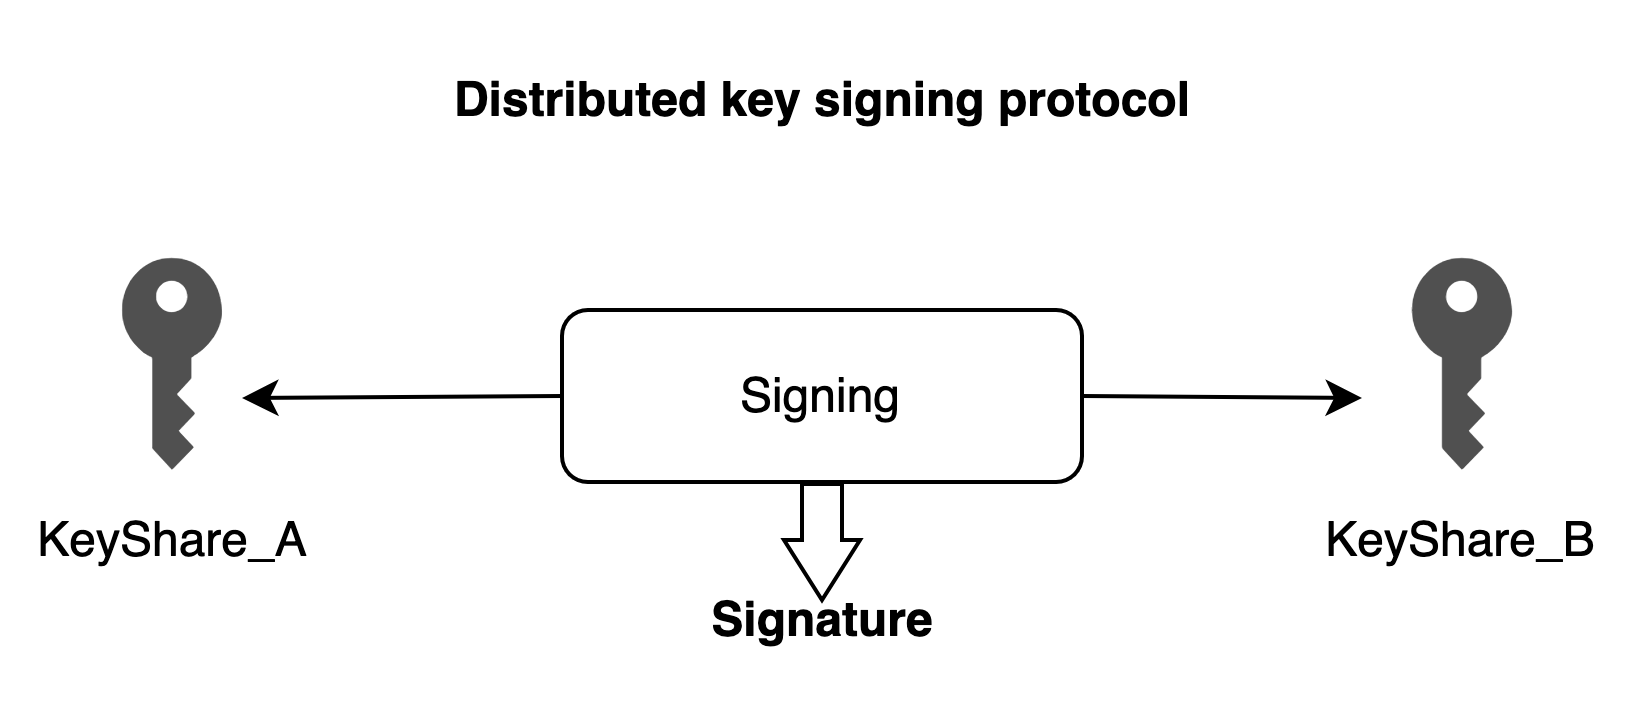
資金を転送するときに分散署名を使用し、KeyShare_A と KeyShare_B を使用して署名合意を実行し、ウォレット転送を承認します。
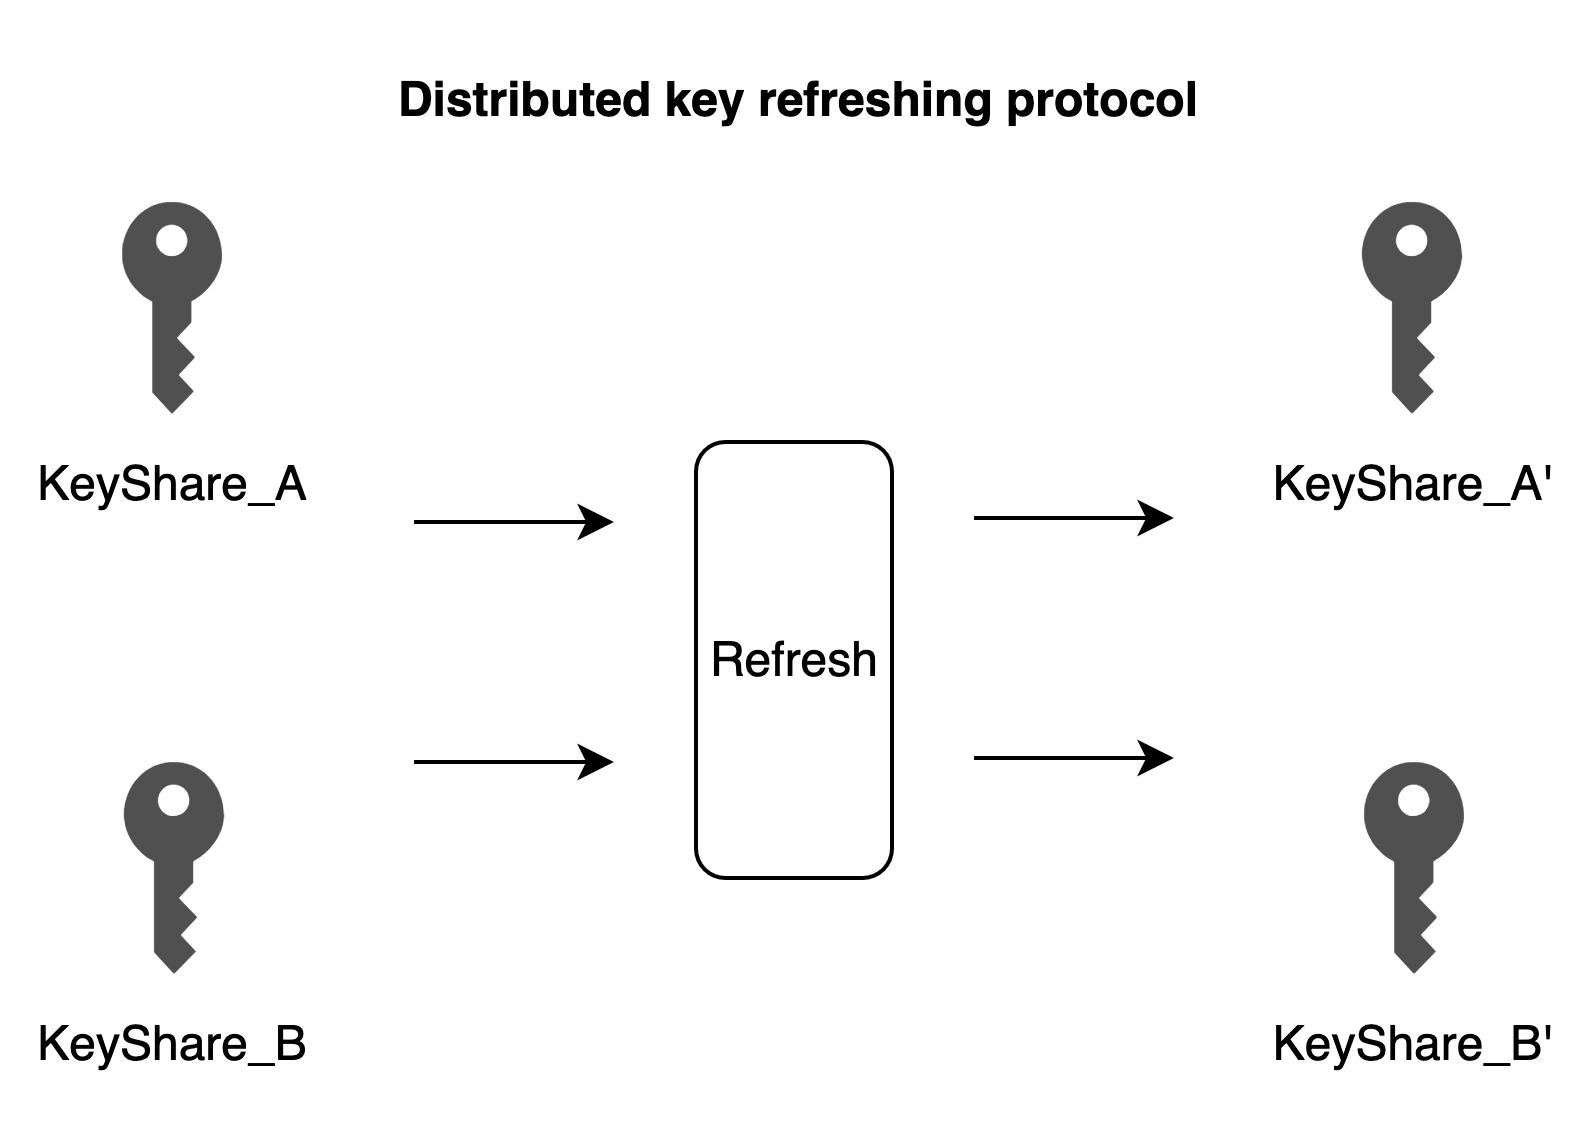
秘密鍵シャードのリフレッシュとは、ウォレット・アドレスのアドレス 2 を変更しないことを指し、このグループの秘密鍵シャード KeyShare_A および KeyShare_B が分散リフレッシュ・プロトコルを通過した後、秘密鍵シャードを保持する 2 つの当事者はそれぞれ新しいものを取得できます。シャード KeyShare_A' と KeyShare_B'、および KeyShare_A' と KeyShare_B' は、後でウォレット転送を承認するために使用できます。ただし、KeyShare_A と KeyShare_B は引き続き使用できます。
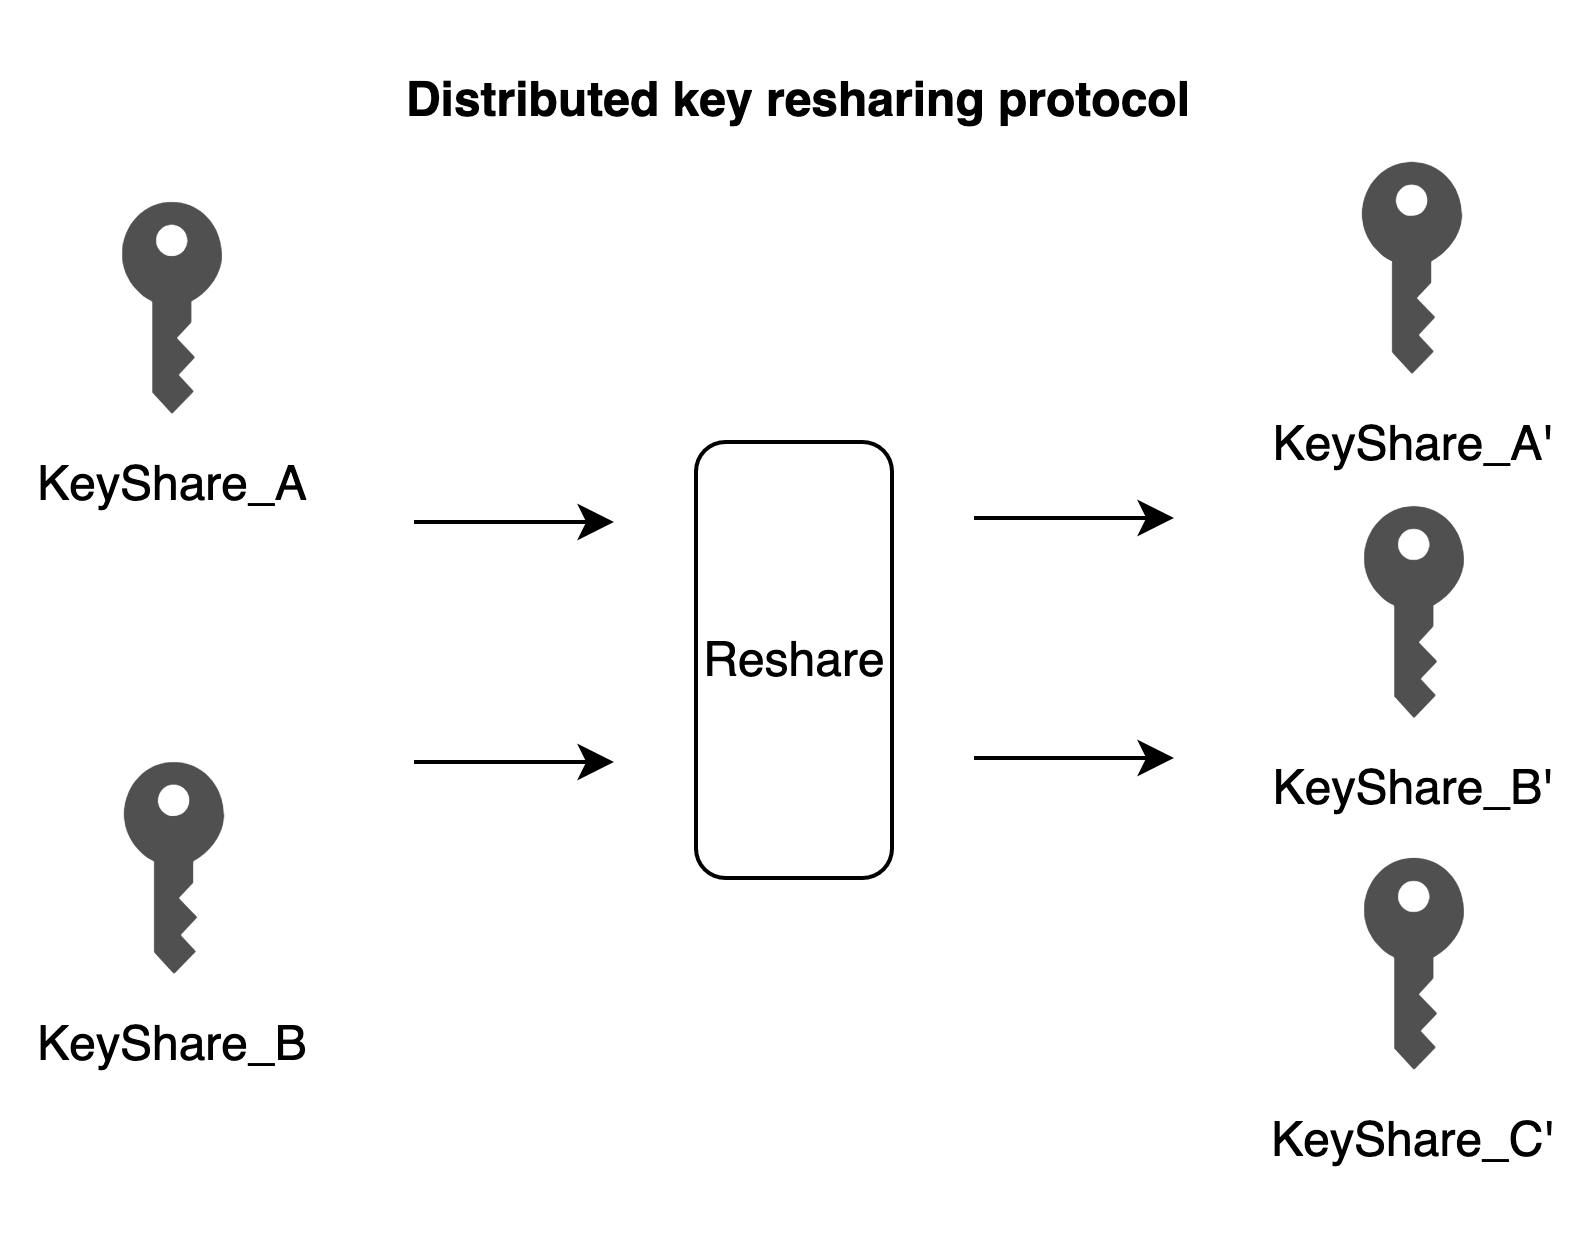
秘密キーのシャーディングの再シャーディング (再共有) はリフレッシュに似ていますが、リフレッシュとの違いは、再シャーディングではしきい値を変更できることです。たとえば、再シャーディング プロトコルでは、しきい値は 3/3 に変更され、2 つの当事者と新たに参加した当事者はそれぞれ、秘密鍵シャードの新しいセット KeyShare_A'、KeyShare_B'、および KeyShare_C' を取得します。秘密鍵シャードの新しいセットの場合、 3 つの秘密鍵シャードが必要です。 署名は、分散署名プロトコルが一緒に実行される場合にのみ署名できます。ただし、KeyShare_A と KeyShare_B は、2/2 しきい値に従って引き続き使用できます。
上記の 4 つのプロセスでは、その背後にある元の秘密鍵は数学的な意味でのみ存在し、実際にはすべてのプロセスに現れているわけではなく、各当事者は他の当事者の秘密鍵の断片を取得できないことに注意してください。
(3) MPC ウォレットがキーを取り消すことができない状況とは
まず、MPC 暗号化プロトコルと MPC ウォレットは 2 つの概念であることを明確にする必要があり、MPC ウォレットは、鍵フラグメントの配布としきい値管理メカニズム + MPC 暗号化プロトコルを設計することによってウォレットを構築します。スマート コントラクト ウォレットは、プログラム可能なスマート コントラクトを使用して秘密鍵管理メカニズムと署名アルゴリズムを設計し、ウォレットを構築するものとして理解できます。さらに、スマート コントラクトによって使用される署名アルゴリズムは、単一の秘密鍵署名アルゴリズム、または MPC に基づくしきい値署名アルゴリズムにすることができます。
MPC-TSS プロトコルの場合、2 番目の質問で説明したように、暗号化の特性により、再シャーディングとリフレッシュの問題が発生します。再シャーディングとリフレッシュ後も、元の秘密鍵フラグメント KeyShare_A と KeyShare_B は、MPC プロトコル レベルでまだ利用可能です。 、秘密鍵シャードの各セットは取り消すことができません; これは、最初の質問で秘密鍵 SK_A と SK_B から秘密鍵 SK_C と SK_D に切り替えられたスマート コントラクト ウォレットの検証方法に似ています。暗号化秘密キー SK_A および SK_B はまだ利用可能であり、取り消すことはできません。
では、どのような状況で MPC ウォレットがキーの取り消しに失敗する可能性があるのでしょうか?例えば、MPCウォレット設計の閾値は2/2であり、管理方法は、それぞれKeyShare_AとKeyShare_Bを保持するユーザーAとユーザーBによって管理されます。このウォレットの管理権限を変更する場合、ユーザー C とユーザー D は、MPC リフレッシュ/再シャーディング プロトコルを通じて KeyShare_A' と KeyShare_B' を取得します。リフレッシュおよびリシャーディング中、ユーザー C とユーザー D はウォレットを管理できます。しかし、ウォレットを使用するという観点から見ると、元シャード所有者であるユーザー A とユーザー B は依然としてウォレットを管理できます。つまり、この種の MPC ウォレットはキーを取り消すことができません。
(4) MPC ウォレットはどのような状況でキーを取り消すことができますか
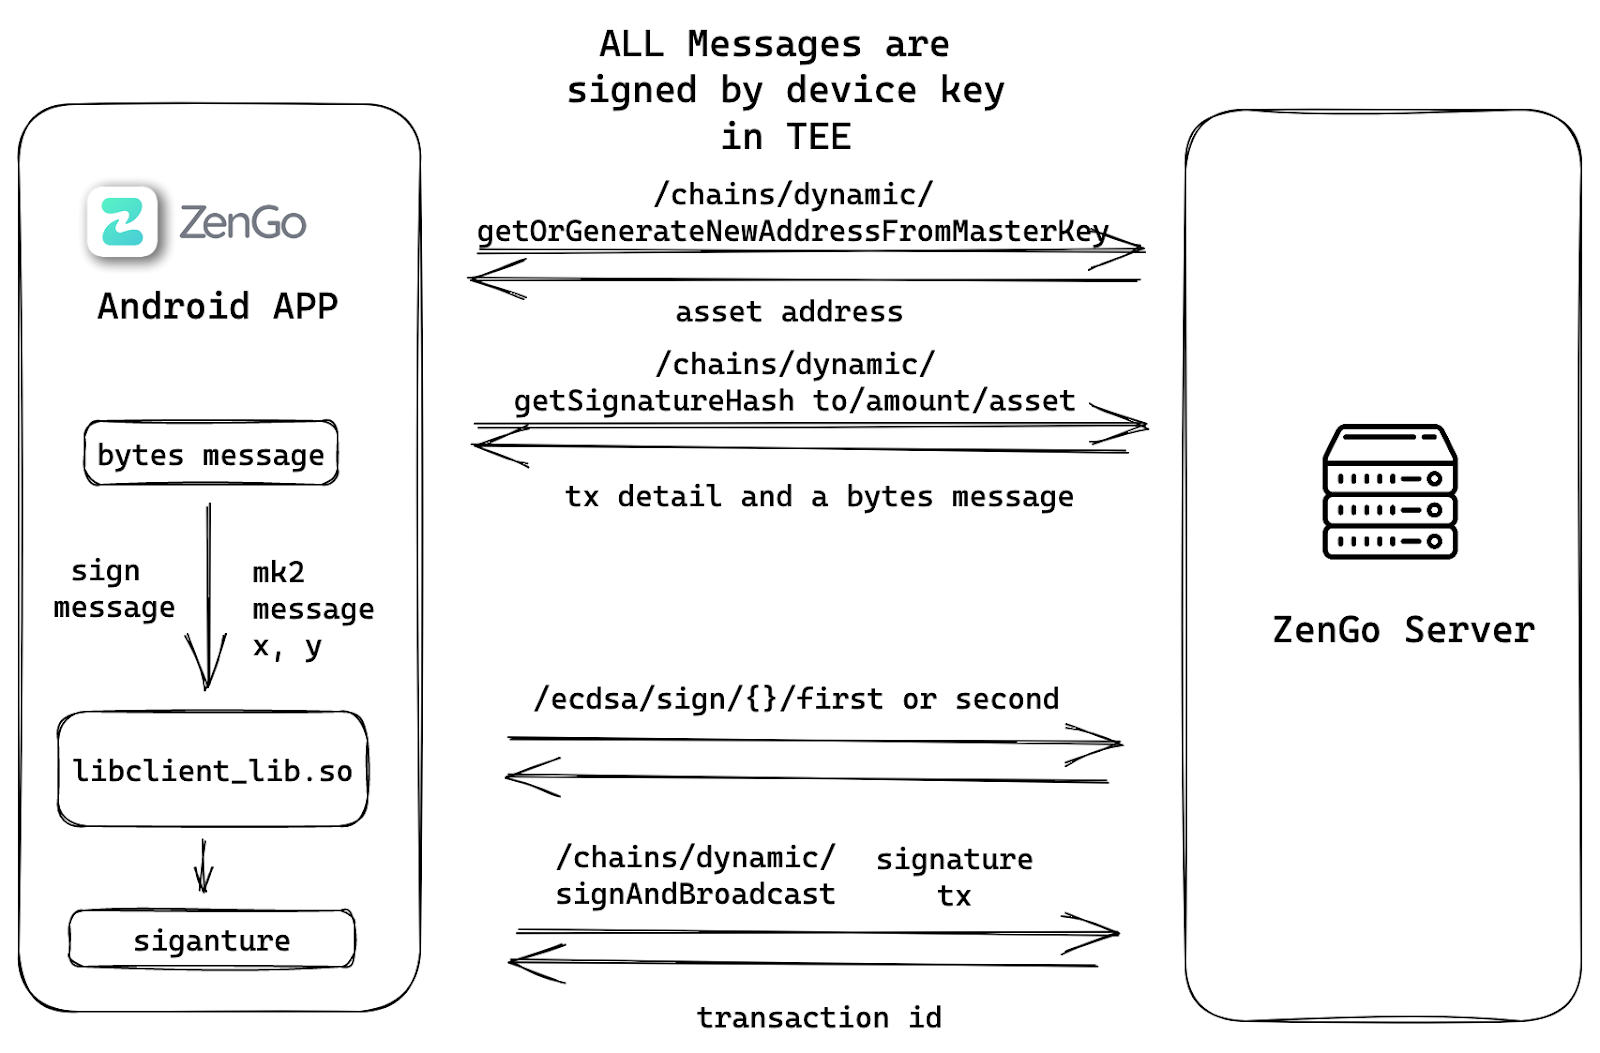
個人ウォレット Zengo を例にとると、基礎となる署名しきい値は 2/2 で、ユーザーは秘密鍵シャード KeyShare_A を保持し、Zengo は秘密鍵シャード KeyShare_B を保持します。顧客が自分の秘密鍵シャード KeyShare_A が盗まれたのではないかと疑う場合、理論上、ウォレット アドレスを変更しないことを前提として、ユーザーは Zengo で鍵の更新をリクエストでき、両者はそれぞれ KeyShare_A' と KeyShare_B' を取得します。更新は成功しました Zengo が KeyShare_B を物理的に削除し、後続の署名に参加し続けるために KeyShare_B の使用を拒否した後は、KeyShare_B' のみが使用され、ユーザーは KeyShare_A' を使用します。ウォレットを利用する観点から見ると、KeyShare_AとKeyShare_B'は正しい署名を計算できないため、攻撃者によって盗まれたKeyShare_Aは現時点で失効されています。
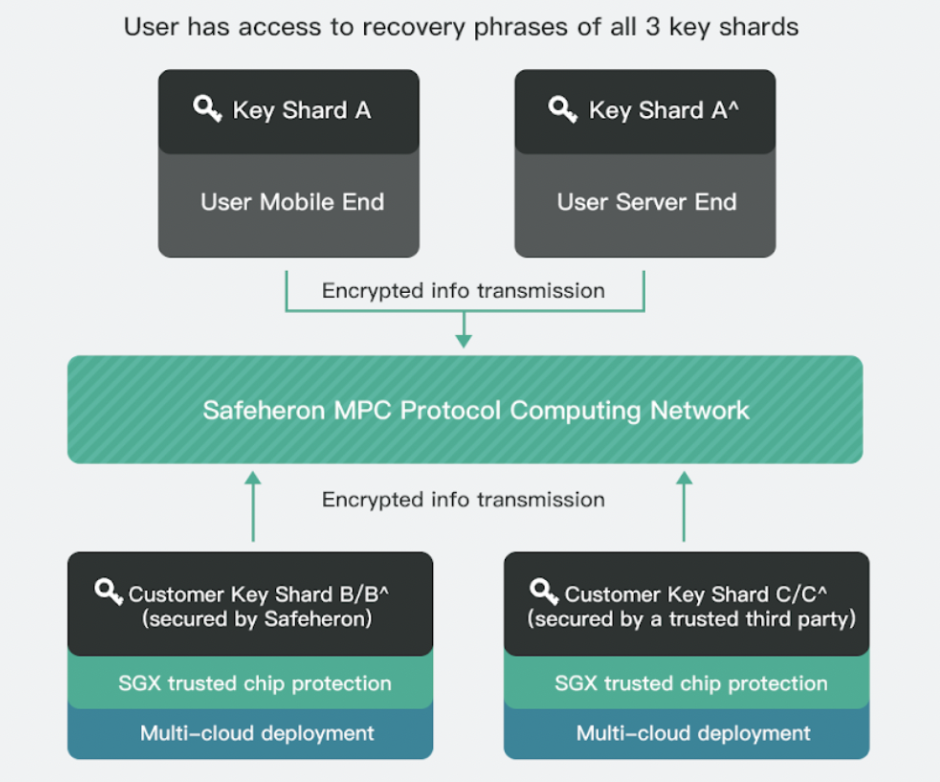
エンタープライズレベルのウォレット Safeheron を例にとると、基礎となる署名のしきい値は 3/3 です。メンバー 1 が署名に参加する場合、秘密鍵フラグメントの配布は、メンバーのローカル モバイル デバイスでは KeyShare_A、信頼できるコンピューティング環境では KeyShare_B になります。 Safeheron クラウド、信頼できるコンピューティング環境における信頼できるサードパーティ クラウドの KeyShare_C。メンバー 1 が自分の秘密鍵シャード KeyShare_A が盗まれたと疑う場合、メンバー 1 は、Zengo シナリオと同様に、ウォレット アドレスを変更しないことを前提として、クラウドに鍵の更新を要求できます。更新が成功した後、3 者はそれぞれ、新しい秘密鍵キーシャード KeyShare_A'、KeyShare_B'、KeyShare_C' を取得し、クラウドの信頼できる実行環境で KeyShare_B と KeyShare_C を物理的に削除します。このとき、KeyShare_Aはウォレット利用の観点から取り消されます。
企業が管理プロセス中に資産を共同管理するためにメンバー 1 をメンバー 2 に置き換える必要がある場合、クラウド信頼済み実行環境はメンバー 1 に対応する 2 つの秘密鍵フラグメント KeyShare_B および KeyShare_C を削除し、チーム作成者がアクティブ化した後にメンバー 2 を追加します。メンバー 2 の秘密鍵シャード KeyShare_A 2 、KeyShare_B 2 、および KeyShare_C 2 の新しいセット。メンバー 2 の秘密鍵配布方法は、メンバー 1 の配布方法と同じです。要約する
要約する
この議論の物議を醸す論点を整理すると、ヴィタリックの答えを理解するのは比較的簡単です。私の意見では上記の 3 番目の質問で述べたシナリオでは、Vitalik の視点は正しいですが、Vitalik の答えは部分的です。答え自体に関する限り、すべての MPC ウォレットがキーを失効せずに使用できるわけではなく、さまざまな MPC ウォレットのスキームも異なります。 MPC ウォレットとスマート コントラクト ウォレットは問題解決において異なる重点を置いており、MPC ウォレットはマルチチェーン、マルチシグネチャの資産セキュリティ管理問題を解決する傾向にあります。
さらに、MPCウォレットとスマートコントラクトウォレットは対立関係にあるわけではなく、オフチェーンMPCとオンチェーンスマートコントラクトウォレットの利点を組み合わせることで、将来的には多くの革新的なMPC+スマートコントラクト製品やソリューションが登場すると考えられます。





