






Beosin: 2023 年第 1 四半期グローバル Web3 ブロックチェーン セキュリティ状況レポート


元のソース:Beosin
元のソース:
データ チャートはここから入手できます: フットプリント分析: 暗号分析ダッシュボード
2023 年第 1 四半期の Web3 セキュリティ状況の概要2023 年第 1 四半期、
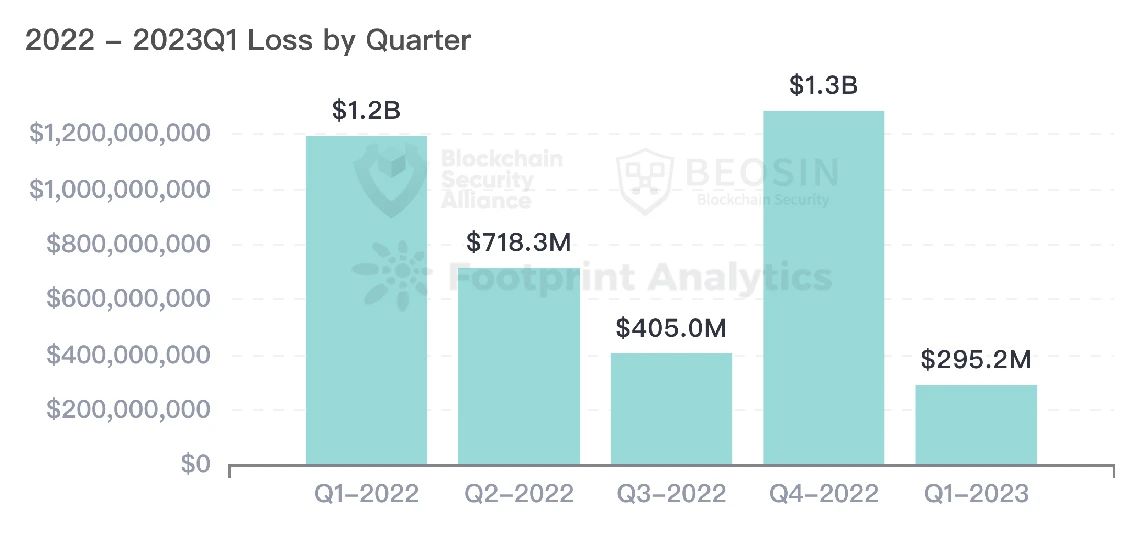
ブロックチェーンセキュリティ監査会社 Beosin のセキュリティリスク監視、早期警告、ブロックプラットフォーム Beosin EagleEye によると、Web3 分野で合計 61 件の主要な攻撃が監視され、総額約 2 億 9,500 万ドルの損失が発生しました。 2022 年の第 4 四半期と比較して約 77%。% 。 2023 年の第 1 四半期の損失総額は、2022 年のどの四半期よりも低くなります。
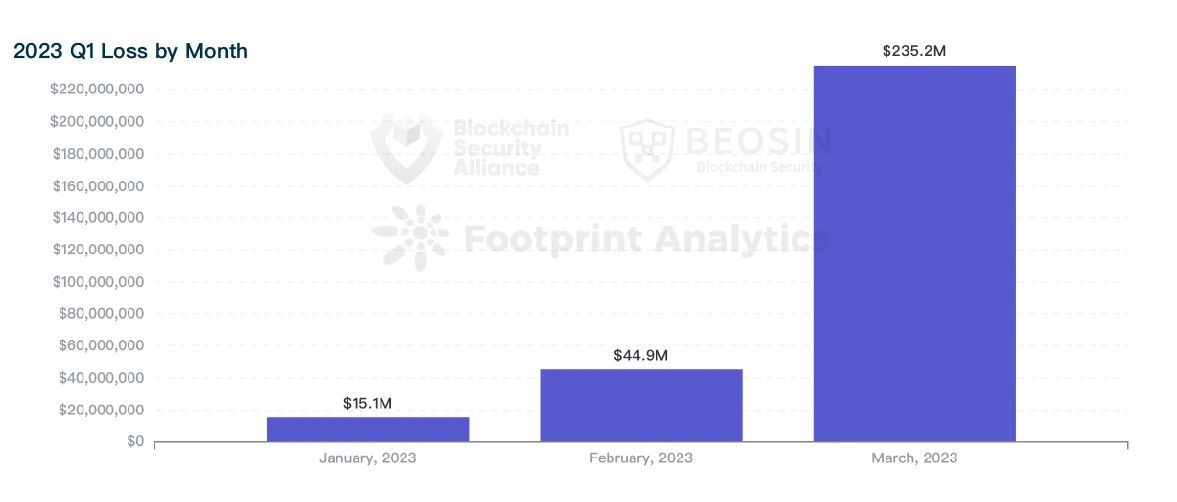
攻撃インシデントに加えて、2023 年の第 1 四半期には 41 件の主要なラグ プル インシデントが検出され、その額は約 2,034 万米ドルに達しました。攻撃が多発した3月の損失総額は2億3500万ドルに達し、第1四半期の損失総額の79.7%を占めた。
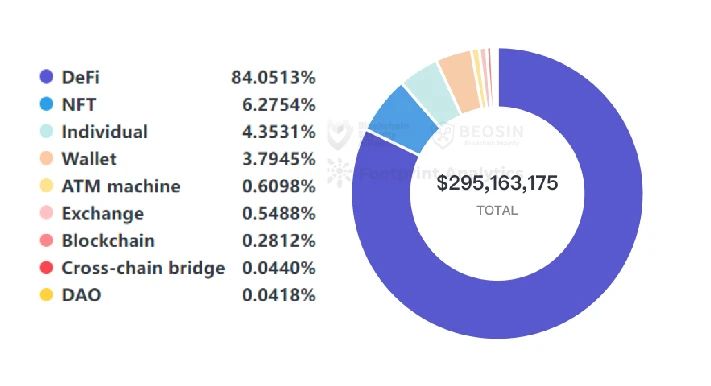
攻撃されているプロジェクトの種類の観点から見ると、DeFi は、この四半期に最も攻撃頻度が高く、損失額が最も大きいプロジェクトの種類です。 42件のセキュリティインシデントの被害総額は2億4,800万ドルに達し、被害総額の84%を占めた。
チェーンプラットフォームの種類から見ると、チェーンプラットフォームの種類から見ると、
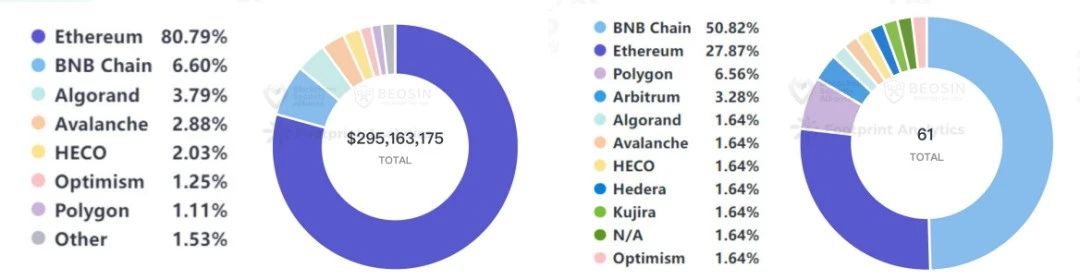
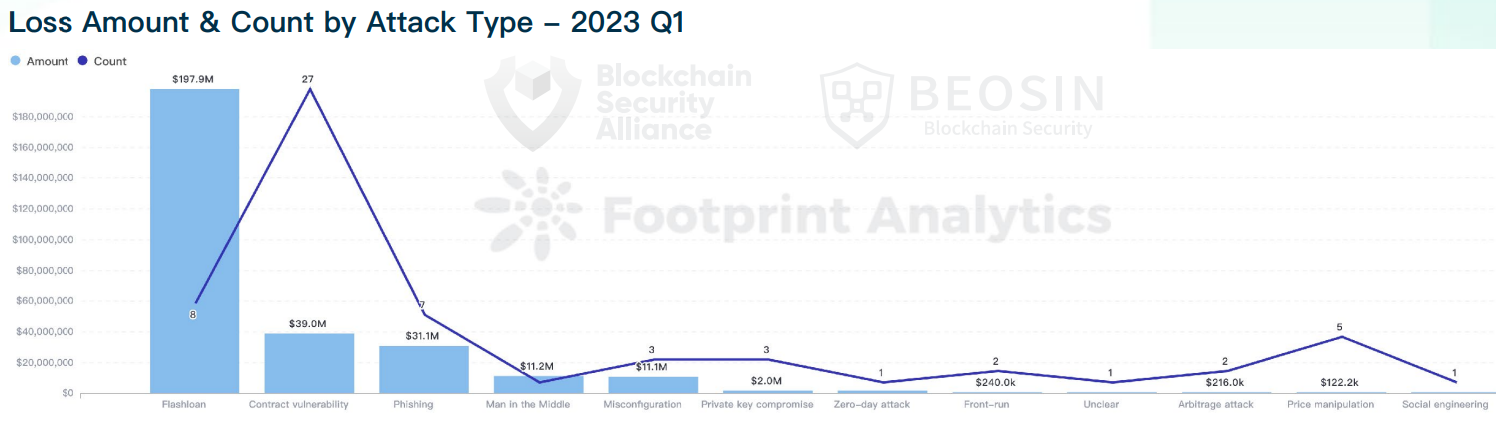
損失額の80.8%はイーサリアムによるもので、全チェーンプラットフォームの中で第1位となった。この四半期で最も損失額が大きかった攻撃手法はフラッシュ ローン攻撃で、8 件のフラッシュ ローン イベントで約 1 億 9,800 万米ドルの損失が発生しました。最も頻度が高かった攻撃手法は契約の脆弱性悪用で、うち 27 件の攻撃が占めています。全インシデントの 44%。
資本の流れの観点から見ると、当四半期中に、盗難にあった資産約 2 億ドルが回収されました。今四半期の資金回収は、2022 年のどの四半期よりも良好でした。
監査の観点から見ると、監査の観点から見ると、
攻撃されたプロジェクトのうち監査を受けたのはわずか 41% でした。
攻撃イベントの概要
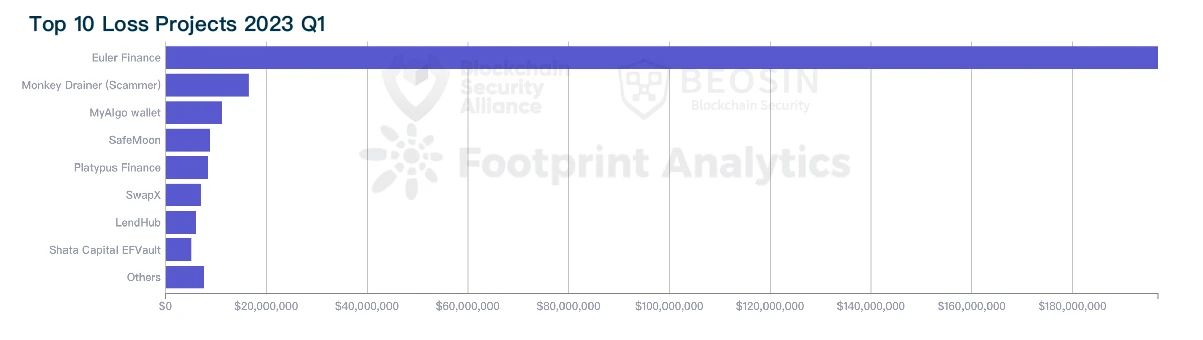
2023 年の第 1 四半期に、Beosin EagleEye セキュリティ リスク監視、早期警告、ブロック プラットフォームは、Web3 分野で合計 61 件の重大な攻撃を検出し、総額約 2 億 9,500 万米ドルの損失をもたらしました。その中には、1 億米ドルを超える損失をもたらしたセキュリティ インシデントが 1 件ありました (オイラー ファイナンスのフラッシュ ローン攻撃では 1 億 9,700 万米ドルの損失が発生しました)。損失額が1000万~1億ドルの事故が2件、100万~1000万ドルの事故が17件あった。
攻撃されたアイテムの種類
副題
損失額の84%はDeFiタイプによるものだった
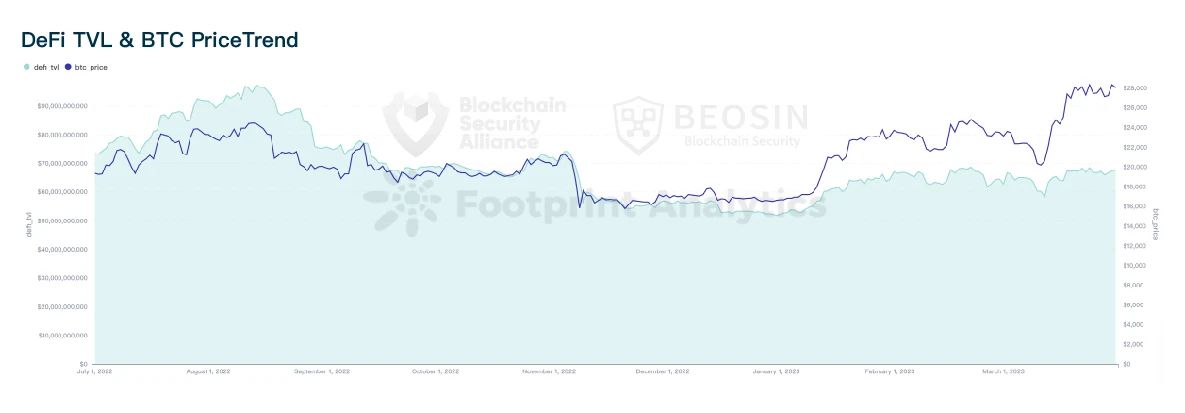
仮想通貨市場は、数か月にわたる低迷とレバレッジを解消するための複数のブラックスワンイベントを経て底を打った。 DeFiのTVLは、通貨価格の変動を受けて第1四半期に回復した。2023 年の第 1 四半期には、DeFi プロジェクトで合計 42 件のセキュリティ インシデントが発生し、インシデント総数の 68.9% を占めました。 DeFiの損失総額は2億4,800万ドルに達し、損失総額の84%を占めた。
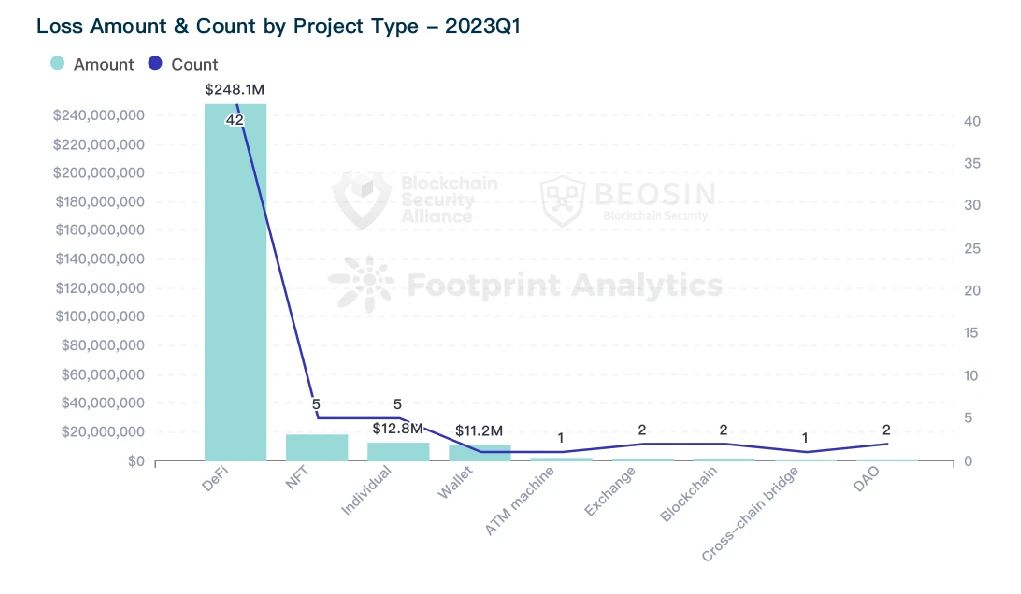
DeFi は、この四半期に最も攻撃頻度が高く、損失額が最も大きいプロジェクトの種類です。NFT タイプの損失額は 2 位 (1,852 万ドル) で、主に NFT フィッシング事件によるものでした。 3 番目のタイプは個人ユーザーで、このカテゴリはすべてフィッシング攻撃です。損失額の4位はウォレット攻撃イベントです。タイプの観点から見ると、
損失額の2桁目から4桁目はユーザーの安全に大きく関係します。
各チェーンプラットフォームの損失額
副題
損失額の80.8%はイーサリアムからのもの
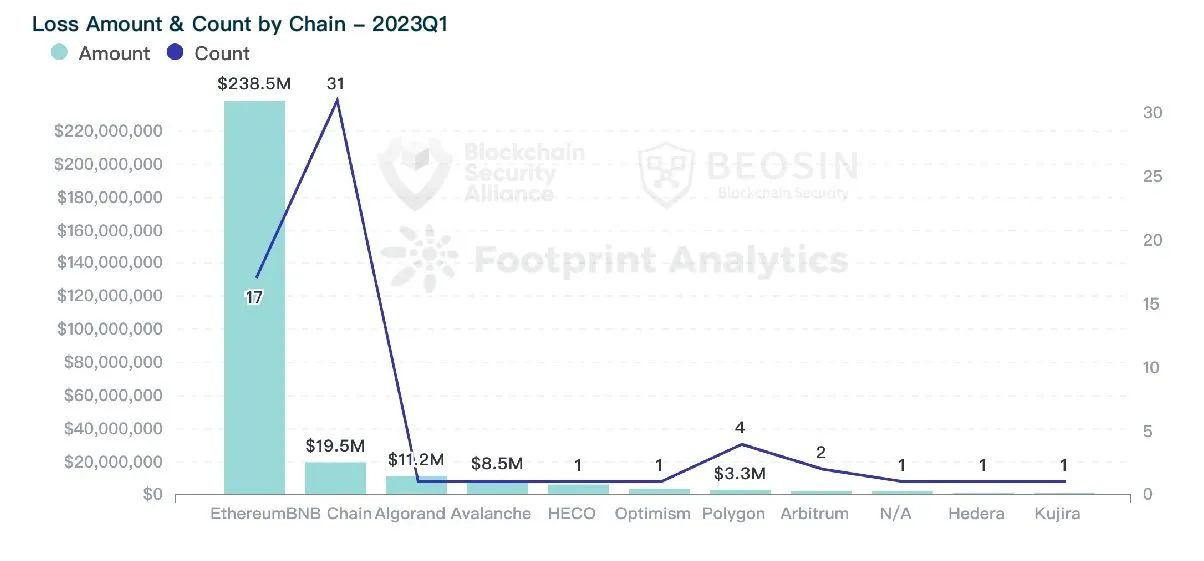
2023 年の第 1 四半期には、イーサリアム チェーンに対して 17 件の大規模な攻撃が発生し、約 2 億 3,800 万ドルの損失が発生しました。イーサリアムチェーンの損失額は全チェーンプラットフォームの中で第1位で、約80.8%を占めている。
最も多くの攻撃が検出されたのは BNB チェーンで、31 件に達しました。損失総額は1948万ドルで、全チェーンプラットフォーム中2位となった。
3 番目に損失が大きいパブリック チェーンは Algorand で、損失は MyAlgo ウォレットの盗難によるものです。アルゴランドチェーンでは、2022年に重大なセキュリティインシデントは発生していません。
2022 年の Solana チェーンの損失額は全パブリック チェーンの中で 3 位にランクされており、この四半期には大きな攻撃は検出されなかったことは注目に値します。
攻撃手法の分析
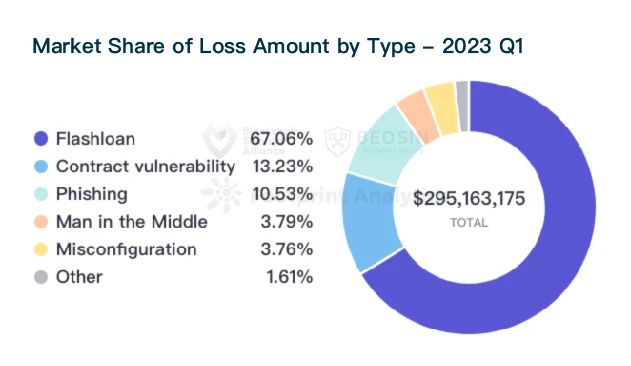
この四半期で最も損失額が大きかった攻撃方法はフラッシュ ローンで、8 件のフラッシュ ローン イベントによる損失は約 1 億 9,800 万米ドルで、損失全体の 67% を占めました。最も頻繁に発生する攻撃
契約エクスプロイトでは、27 件の攻撃がインシデント全体の 44% を占めました。契約の脆弱性は総額 3,905 万米ドルの損失を引き起こし、すべての攻撃タイプの中で 2 位にランクされました。
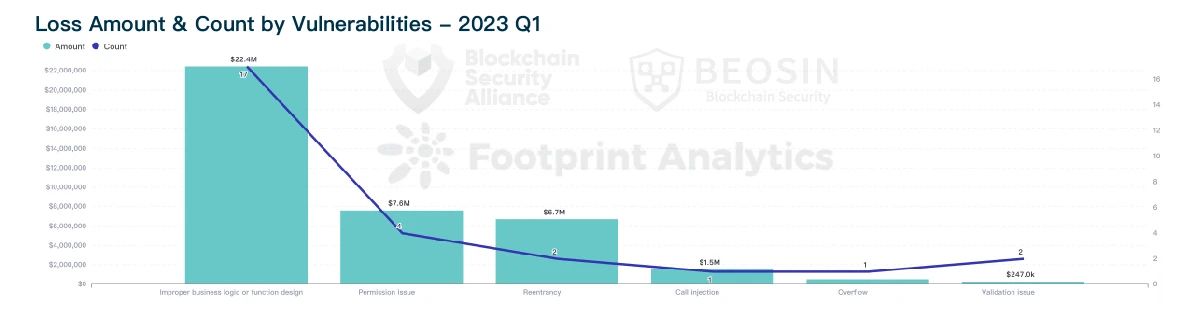
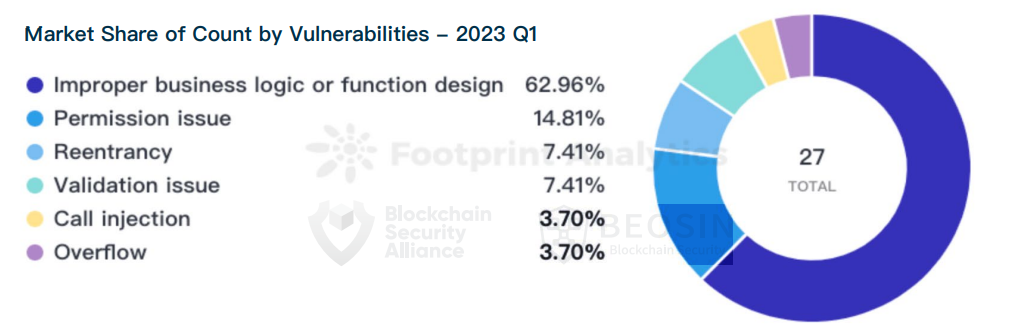
脆弱性の種類別では、最も多くの損失を引き起こした上位 3 つは、不適切なビジネス ロジック/機能設計、権限の問題、および再入でした。 17件のビジネスロジック/機能設計の脆弱性により、総額2,244万ドルの損害額が発生した。
最初のレベルのタイトル
典型的なケースにおける攻撃手法の分析
1 Euler Finance のセキュリティ インシデント
イベント概要
3月13日、イーサリアムチェーン上の融資プロジェクトであるオイラー・ファイナンスがフラッシュローン攻撃を受け、損失は1億9,700万米ドルに達した。
3 月 16 日、オイラー財団は、ハッカーの逮捕と盗まれた資金の返還につながる情報に対して 100 万ドルの賞金を提供しました。
3月17日、Euler LabsのCEOであるMichael Bentley氏は、Eulerは「常にセキュリティを意識したプロジェクトだった」とツイートした。 2021年5月から2022年9月まで、オイラー・ファイナンスは、Halborn、Solidified、ZK Labs、Certora、Sherlock、Omnisicaを含む6社のブロックチェーン・セキュリティ企業による10件の監査を受け入れました。
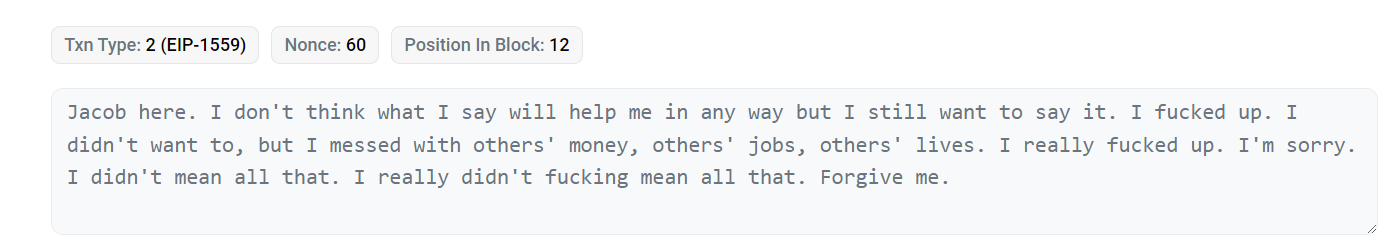
4月4日、Euler Labsは、交渉が成功した後、攻撃者が盗んだ資金をすべて返還したとツイートした。
脆弱性分析
脆弱性分析
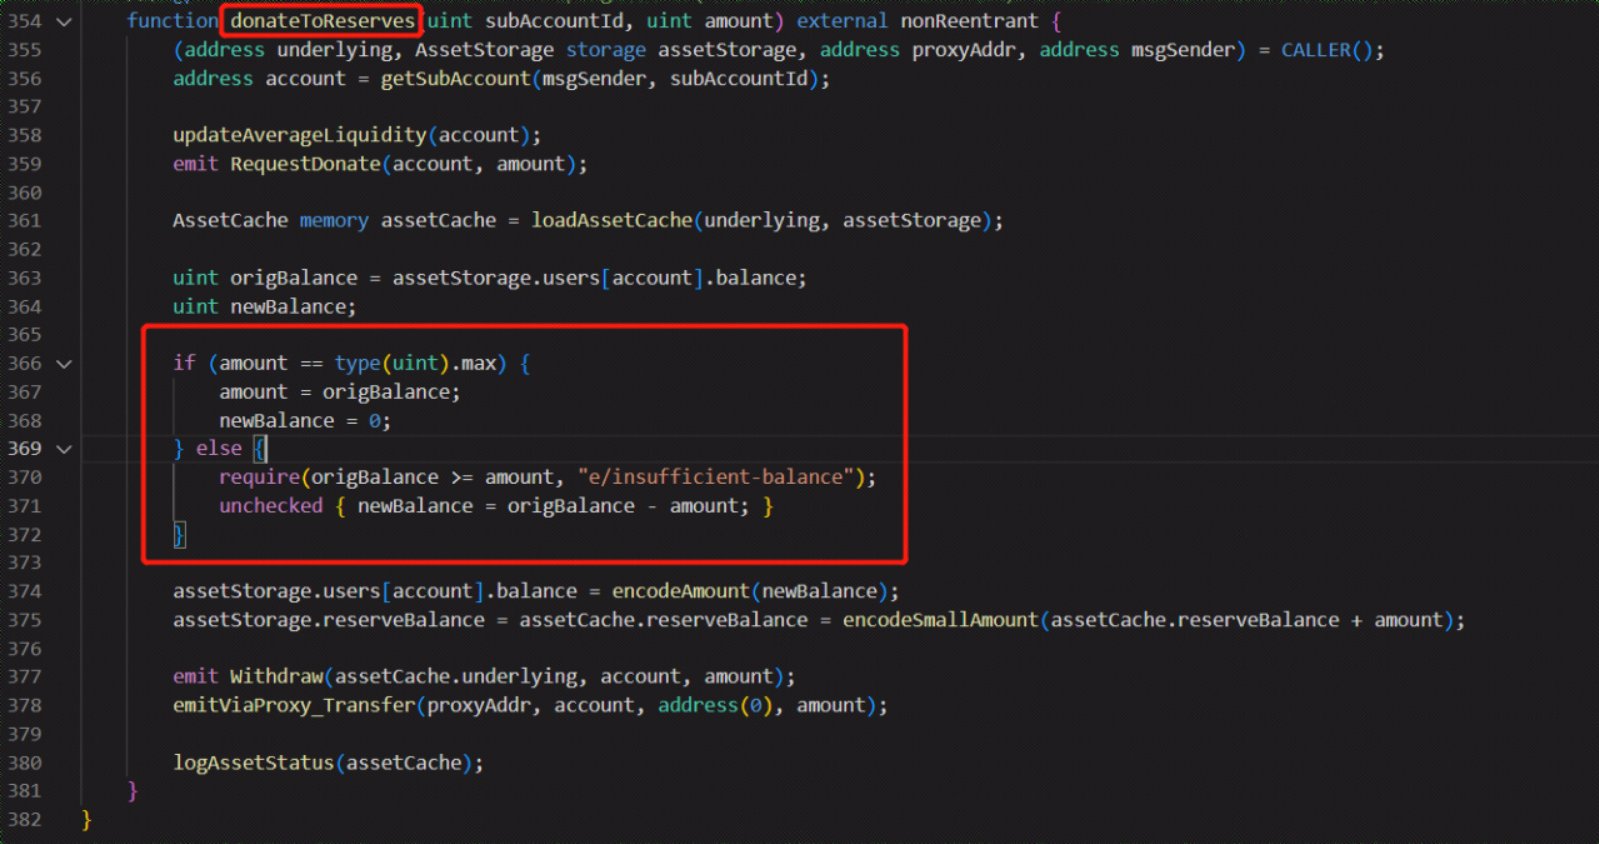
この攻撃では、Etoken コントラクトの donateToReserves 関数が、ユーザーが実際に保有するトークンの量と、寄付後のユーザーの台帳の健全性状態を正しくチェックしませんでした。攻撃者はこの脆弱性を利用して 1 億 eDAI を寄付しましたが、実際には攻撃者が約束したのは 3,000 万 DAI のみでした。
この時点で、ユーザー台帳の健全性は回復し、ユーザーは資金を引き出すことができます。出金できる金額はeDAIとdDAIの差額となります。しかし、実際にはプールには 3,890 万 DAI しかないため、ユーザーはこの金額しか引き出すことができません。
副題
2 BonqDAO セキュリティインシデント
2 月 1 日、暗号化プロトコル BonqDAO が価格操作攻撃を受けました。攻撃者は 1 億 BEUR トークンを鋳造し、Uniswap で BEUR を他のトークンと交換しました。ALBT の価格はほぼゼロに下落し、これが ALBT の財務省清算をさらに引き起こしました。 。ハッキング当時のトークン価格によれば、損失は8,800万ドルに上ったが、流動性の枯渇により、事件による実際の損失は約185万ドルとなった。
脆弱性分析
脆弱性分析
今回の攻撃では、攻撃者は価格をコントロールして大量のトークンを貸し出す攻撃と、価格をコントロールして他人の財産を流動化させて利益を上げる攻撃の計2回を実行した。
BonqDAO プラットフォームで使用されるオラクルは、「getDataBefore」の代わりに関数「getCurrentValue」を使用します。
ハッカーは 10 個の TRB トークン (わずか約 175 ドル相当) をステーキングすることで価格レポーターとなり、submitValue 関数を呼び出してオラクル内の WALBT トークンの価格を変更しました。価格が設定された後、攻撃者は Bonq コントラクトの createTrove 関数を呼び出して trove コントラクトを作成し、借入操作のために 0.1 WALBT トークンをコントラクトに抵当に入れます。通常、住宅ローン金利を安全な範囲に維持するために、融資額は0.1 WALBT未満である必要がありますが、この契約の融資プロセスでは、担保価値の計算方法がTellerFlex契約を通じて実現されています。 。前のステップで、攻撃者はすでに WALBT の価格を異常に高いレベルに引き上げており、攻撃者はこのローンで 1 億 BEUR トークンを貸し出すことになりました。
攻撃者は 2 回目のトランザクションで WALBT 価格を異常に低く設定し、それによって他のユーザーが抵当に入れている WALBT トークンを清算するために少額のコストを使用しました。
3 カモノハシ金融のセキュリティインシデント
イベント概要
2月17日、Avalancheプラットフォーム上のPlatypus Financeが機能チェック機構の問題により攻撃を受け、約850万ドルの損失が発生した。しかし、攻撃者はコントラクトに引き出し機能を実装しなかったため、攻撃収益は攻撃コントラクトに保存され、引き出すことができなくなりました。
2月26日、フランス国家警察はカモノハシ襲撃事件の容疑者2人を逮捕し召喚した。
脆弱性分析
脆弱性分析
攻撃の理由は、MasterPlatypusV 4 のコントラクトにあるEmergencyWithdraw関数のチェック機構に問題があり、ユーザーの融資金額がborrowLimitUSP(融資限度額)を超えているかどうかを検知するだけで、ユーザーが返済したかどうかはチェックしないためです。借金。
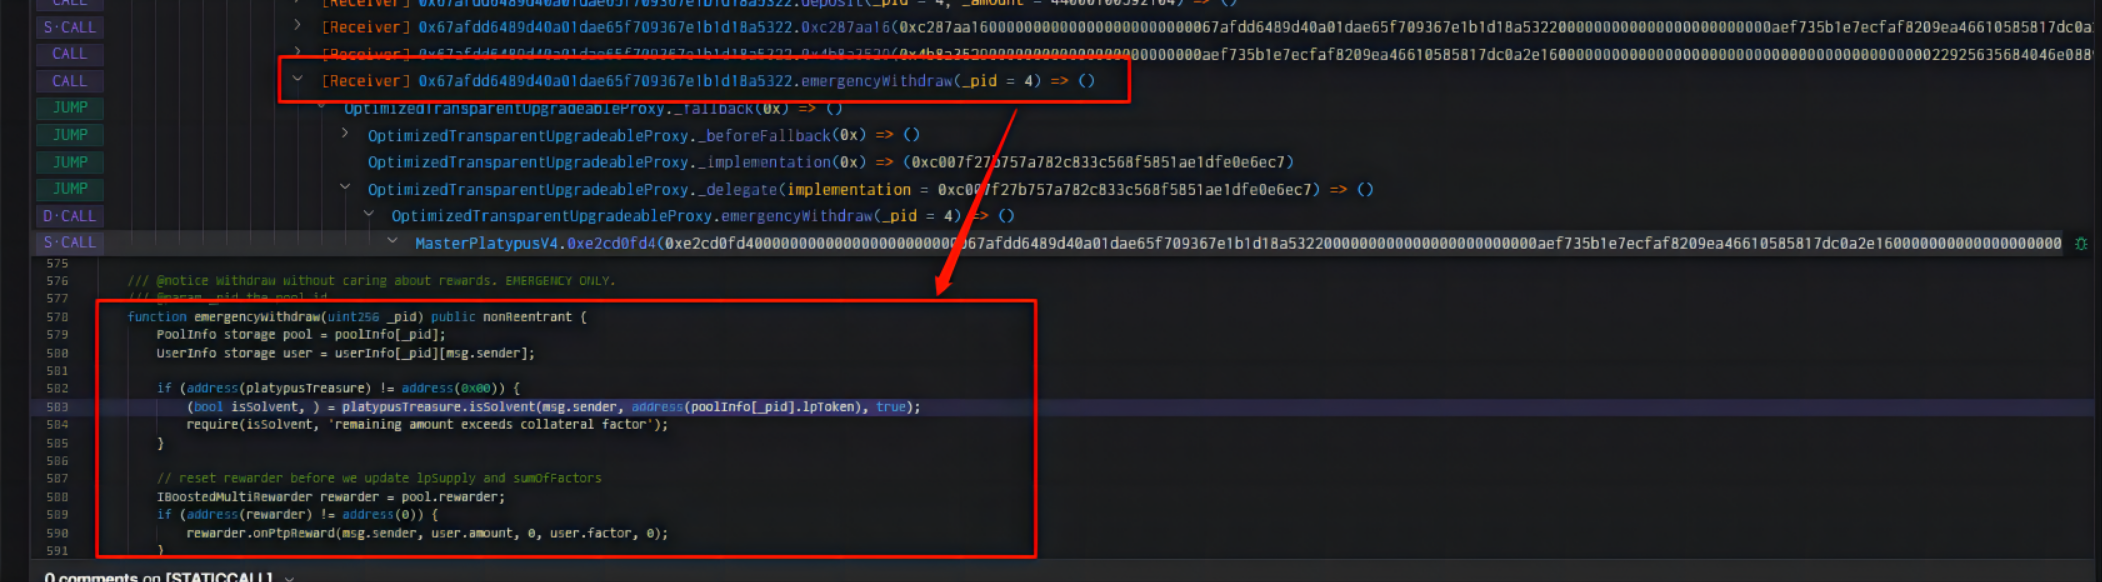
攻撃者はまず、AAVE 契約フラッシュ ローンを通じてプール契約に 4,400 万 USDC を融資し、次に 4,400 万 LP-USDC を鋳造しました。次に、攻撃者は借用関数を呼び出して 4,179 万 USP を貸し出し、すぐに EmergencyWithdraw 関数を呼び出しました。
EmergencyWithdraw関数には融資残高が融資可能上限額を超えているかどうかを検証するisSolvent関数があり、これがtrueを返した場合には借金額が返済されているかどうかの検証を考慮せずに送金操作に入ることができます。したがって、攻撃者は、借金を返済することなく、以前に約束した 4,400 万 LP-USDC を直接呼び出して引き出すことができます。
資金の流れの分析2023 年第 1 四半期には約 2 億 146,821 ドルの盗難資産が回収され、盗難資産全体の 67.8% を占めました。このうち、オイラー・ファイナンスから盗まれた1億9,700万ドルの資産はすべてハッカーによって返還された。回収のその他の例としては、2 月 13 日、dForce を攻撃したハッカーが盗んだ資金 365 万ドルを全額返還し、3 月 7 日、Tender.fi を攻撃したホワイト ハッカーが盗んだ資金を返還し、ETH で 62 の報奨金を獲得しました。
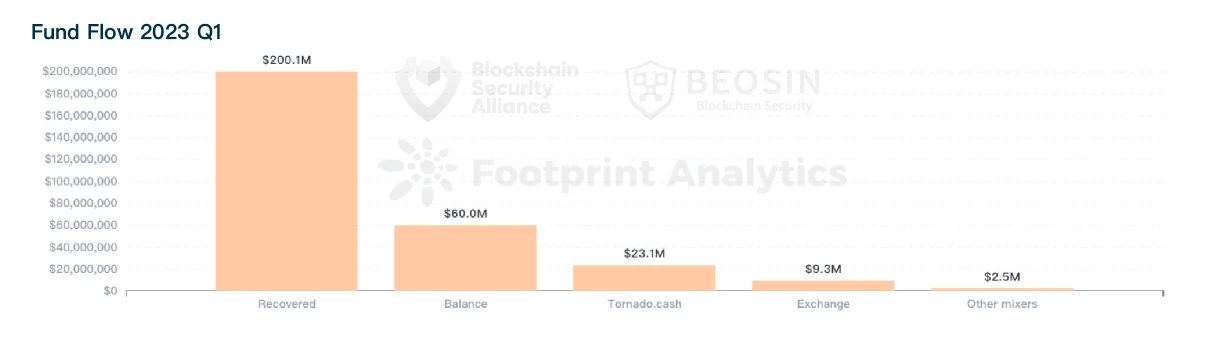
今四半期の資金回収は、2022 年のどの四半期よりも良好でした。Beosin KYT アンチマネーロンダリング分析プラットフォーム
資産の約 2,313 万ドル (7.8%) が Tornado Cash に移管され、さらに 254 万ドルが他のミキサーに移管されたことが判明しました。昨年と比較して、今四半期はミキサーに送金された盗難資金の割合が大幅に減少しました。実際、昨年 8 月にトルネード キャッシュが制裁されて以来、トルネード キャッシュに送金された盗難資金の割合は、2022 年第 3 四半期以降継続的に減少傾向を示しています。
同時に、マネーロンダリング対策分析プラットフォーム Beosin KYT は、ハッカーのアドレスに資産の約 6,002 万ドル (20.3%) がまだ残っていることを発見しました。盗難資産のうち約932万ドル(3.1%)も取引所に送金された。取引所に転送されたインシデントのほとんどは少額の金銭が絡む攻撃でしたが、一部は数日後まで世間に気づかれなかったフィッシングインシデントでした。注意力が低かったり、注意力が遅れていたりするなどの理由により、ハッカーは盗んだお金を取引所に送金する機会があります。
プロジェクト監査状況分析
2023 年第 1 四半期に攻撃を受けたプロジェクトのうち、監査で測定できない 8 件のイベント (一部の個人ユーザーが受けたフィッシング攻撃など) を除き、残りの攻撃されたプロジェクトのうち、28 件は監査済み、25 件は監査されていない監査を受けました。
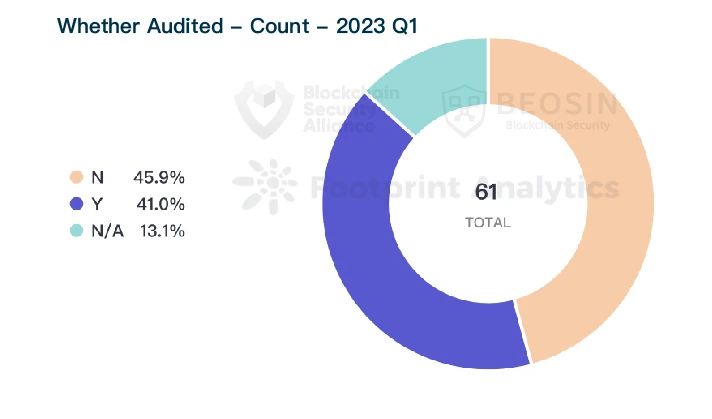
この四半期には、契約の脆弱性悪用による攻撃が 27 件発生し、そのうち 15 プロジェクトが監査されました (約 3,119 万ドルの損失)、12 プロジェクトは監査されませんでした (約 786 万ドルの損失)。市場全体の監査の質は依然として楽観的ではありません。プロジェクト当事者は、監査会社を選択する前に、より多くの比較を行う必要があり、専門の監査会社を選択することによってのみ、プロジェクトの安全性が効果的に保証されます。
ラグの引っ張り解析
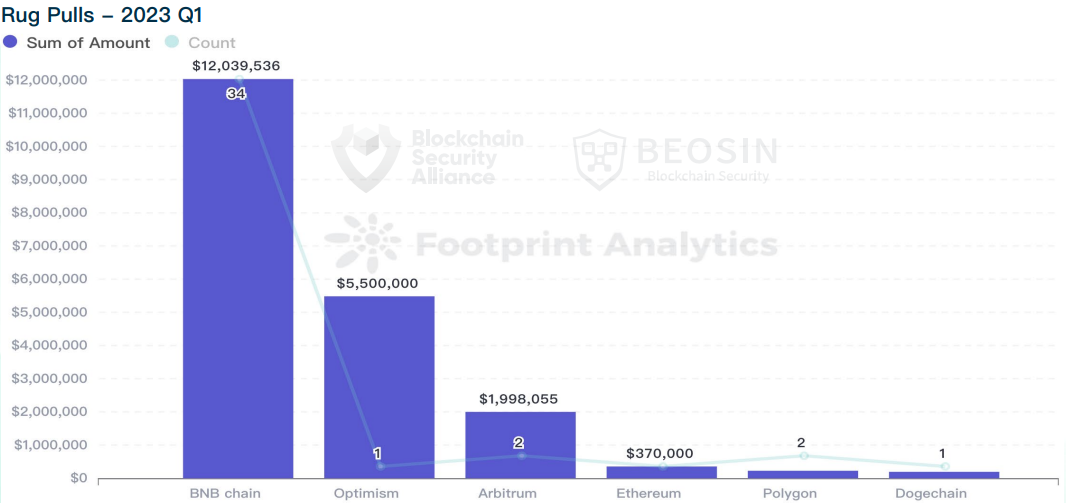
2023 年の第 1 四半期には、Web3 分野で計 41 件の主要な Rug Pull インシデントが監視され、その額は約 2,034 万米ドルに達しました。
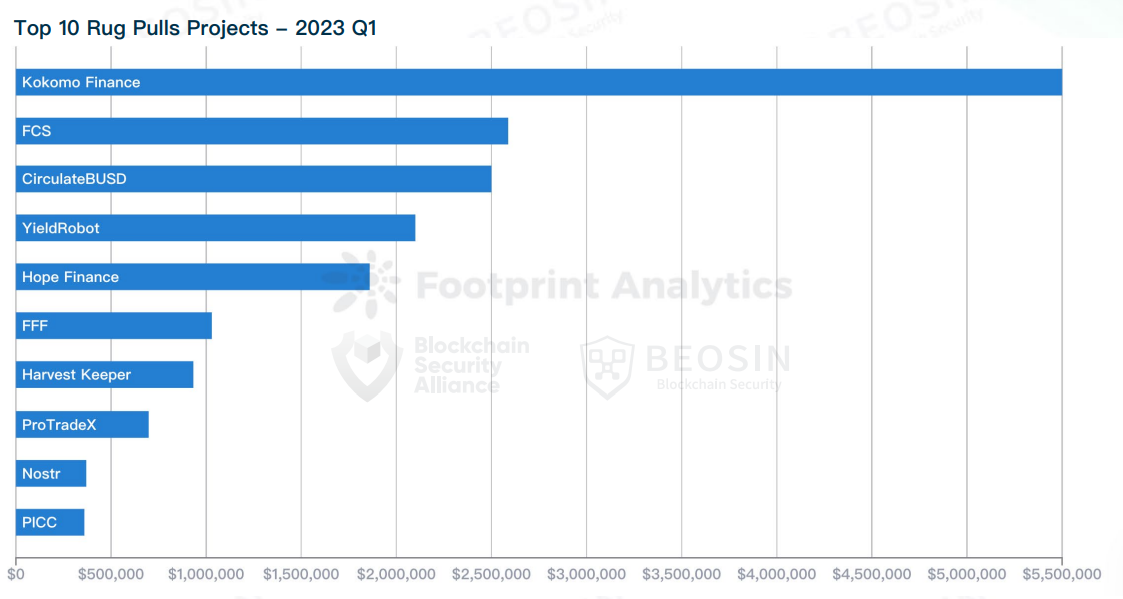
金額に関しては、ラグ プル インシデントの 6 件 (14.6%) は 100 万ドルを超え、12 件 (29.2%) は 100,000 ドルから 100 万ドルの間で、23 件 (56%) は 100,000 ドル未満でした。%)。
41 件の Rug Pull イベントのうち、83% を占める 34 件のプロジェクトが BNB Chain 上で展開されました。多くの不正プロジェクトが BNB チェーンを選択するのはなぜですか?理由としては次のことが考えられます。
1) BNB チェーンは GAS 手数料が低く、ブロック生成間隔が短くなります。
2) BNB チェーンにはより多くのアクティブ ユーザーがいます。不正なプロジェクトは、よりアクティブなユーザーがいるパブリック チェーンを優先します。
3) BNB チェーンユーザーにとって、Binance を使用して資金の入出金を行うと、より便利かつ迅速になります。
2023 年第 1 四半期の治安状況の概要
全体として、2023 年の第 1 四半期の攻撃インシデントによる損失総額は、2022 年のどの四半期よりも低く、資金の回収も 2022 年のすべての四半期よりも良好です。 2022 年にハッカーが蔓延した 1 年間を経て、この四半期では Web3 分野の全体的なセキュリティが大幅に向上しました。
DeFi は、この四半期に最も攻撃頻度が高く、損失額が最も大きいプロジェクトの種類です。 DeFi分野では合計42件のセキュリティインシデントが発生し、そのうち22件は契約の脆弱性悪用によるものでした(監査済みプロジェクト22件、未監査プロジェクト11件)。専門のセキュリティ会社に監査を依頼すれば、ほとんどの脆弱性は監査段階で発見され、修復できます。
ラグプル事件は今四半期も頻繁に発生しており、プロジェクトの 56% は金額が 10 万ドル未満で逃げています。このようなプロジェクトは通常、公式 Web サイト、Twitter、Telegram、Github などの情報が不足しており、ロードマップやホワイトペーパーもなく、チームメンバーの情報も疑わしく、プロジェクトの立ち上げから最終実行までの期間は 3 か月を超えません。資金の損失を避けるために、ユーザーはプロジェクトのバックグラウンドチェックを行うことをお勧めします。
副題
ベオシンについて





