


Khi AI bắt đầu chinh phục toán học, các chuyên gia hàng đầu về tiền mã hóa kêu gọi toàn bộ ngành "ẩn náu trong boong-ke"


- Quan điểm cốt lõi: Sau khi OpenAI công bố hàng loạt thành tựu đột phá về toán học của AI, nhà nghiên cứu Ethereum Justin Drake đã kêu gọi ngành tiền mã hóa lập kế hoạch "chế độ boong-ke", cảnh báo rằng năng lực toán học của AI có thể khiến ECDSA bị phá giải trước khi điện toán lượng tử trưởng thành, đe dọa an toàn tài khoản của các blockchain chủ đạo; Vitalik đồng tình với rủi ro nhưng chủ trương ứng phó thận trọng, cả hai đều đánh giá cao mật mã học thuần băm.
- Yếu tố then chốt:
- OpenAI công bố 722 bản thảo, 372 nhóm kết quả, bao phủ lý thuyết số, hình học và các lĩnh vực khác, đưa ra khoảng 4000 câu hỏi trong quá trình đánh giá, trung bình mỗi kết quả tiêu tốn khoảng 3 giờ năng lực suy luận của ChatGPT Pro.
- Drake cảnh báo AI có thể tìm ra trên phần cứng cổ điển một lối tắt tương tự thuật toán Shor, trong kịch bản bi quan nhất, kẻ tấn công chỉ cần cụm GPU là có thể giải ngược khóa riêng trong vài tuần, ECDSA đặc biệt nguy hiểm do cấu trúc toán học phong phú.
- Drake đề xuất người nắm giữ tài sản thông thường nên di chuyển tài sản sang địa chỉ mới chưa từng ký giao dịch, những người ký quan trọng nên tăng cường ví lạnh, luân chuyển khóa công khai hoặc áp dụng phương án chữ ký dựa trên băm, nhưng nhấn mạnh việc di chuyển nên "từ từ thôi".
- Vitalik đồng tình có thể di chuyển sang địa chỉ mới, nhưng phản đối di chuyển vội vàng, chỉ ra rằng rủi ro vận hành của bản thân việc di chuyển khóa có thể lớn hơn cả tấn công của hacker; đồng thời cảnh báo rằng các phương án hậu lượng tử như mật mã lưới, ML-DSA, FHE cũng chưa chắc an toàn dưới giả định AI tăng tốc toán học.
- Vitalik đề xuất các giao thức bảo mật nên chuyển thông tin xác thực mã hóa ra ngoài chuỗi, ví đa chữ ký hoàn tất xác nhận chữ ký ngoài chuỗi, để trì hoãn việc lộ khóa công khai, ngay cả khi ECDSA bị phá giải cũng có thể "xuống cấp một cách êm ái".
- Vitalik chỉ ra rằng băm thuần có thể giải quyết vấn đề chữ ký và chứng minh, nhưng mã hóa khóa công khai (PKE) không thể chỉ dựa vào băm để xây dựng, buộc phải đưa vào cấu trúc cửa sập, đề xuất tăng tham số và kích thước khóa của hệ thống dựa trên lưới lên gấp mười lần để duy trì an toàn lâu dài.
Nguyên bản | Odaily (@OdailyChina)
Tác giả|Azuma (@azuma_eth)

AI một lần nữa đạt được tiến bộ đáng kinh ngạc trong lĩnh vực toán học.
Sáng ngày 7 tháng 10 theo giờ Bắc Kinh, OpenAI đã công bố một loạt kết quả toán học do mô hình tiên tiến nội bộ của mình tạo ra, cuối cùng tổng hợp trên Github 722 bản thảo, 372 nhóm kết quả, bao phủ nhiều lĩnh vực như lý thuyết số, hình học, toán tổ hợp, khoa học máy tính lý thuyết, trong đó có không ít hướng toán học quan trọng như giả thuyết hợp lý Milne và chuyên biệt hóa đại số, giả thuyết Riemann tổng quát, bài toán thứ mười của Hilbert. OpenAI tiết lộ rằng trong toàn bộ quá trình đánh giá, khoảng 4000 câu hỏi đã được đặt ra cho mô hình, trung bình mỗi kết quả sử dụng lượng tính toán tương đương khoảng 3 giờ suy nghĩ của ChatGPT Pro.
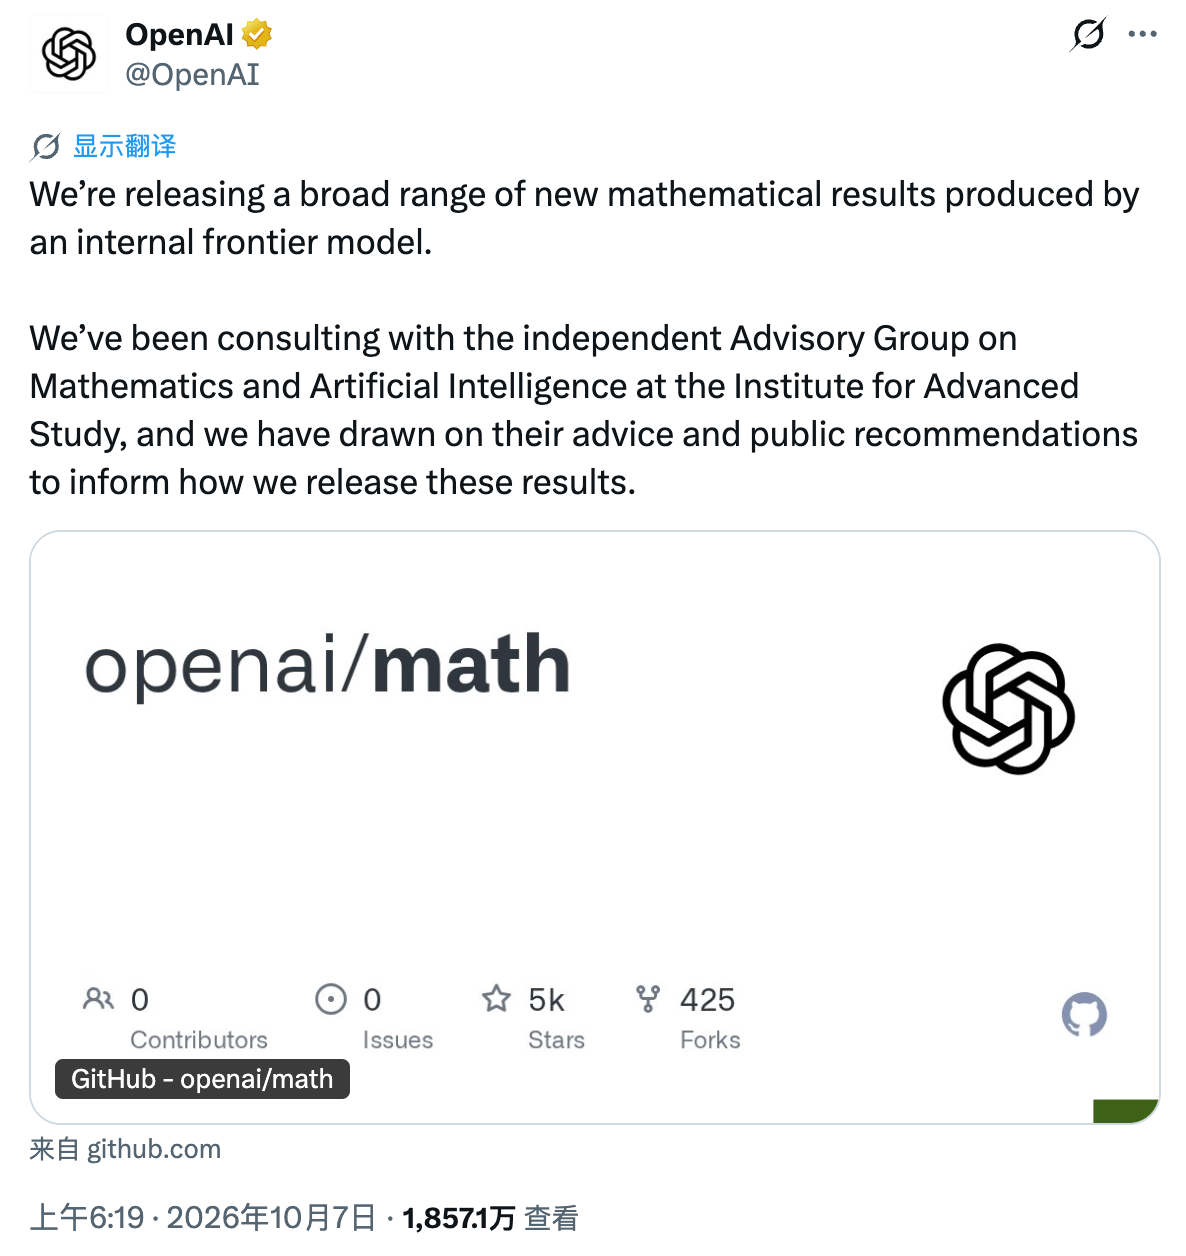
Ngay tối hôm đó, nhà nghiên cứu của Quỹ Ethereum, chuyên gia kỹ thuật Justin Drake đã đưa ra một lời kêu gọi khá cấp tiến —— ngành crypto nên bắt đầu bình tĩnh lập kế hoạch cho "chế độ boong-ke" (bunker mode), tức là dần dần di chuyển tài sản sang các địa chỉ mới chưa từng ký giao dịch nào trước đây.
Logic của Drake rất trực tiếp: tốc độ tiến hóa đáng sợ về năng lực toán học của AI có thể khiến "Thuật toán chữ ký số đường cong elliptic" (ECDSA) bị phá giải trước khi điện toán lượng tử thực sự trưởng thành, và đe dọa trực tiếp đến an toàn tài khoản của các blockchain chủ đạo như Bitcoin, Ethereum.
ECDSA và "Chế độ boong-ke"
Từ lâu, ngành tiền mã hóa luôn đặt trọng tâm phòng thủ về an toàn tài khoản vào "Q-day" xa xôi (ngày điện toán lượng tử phá vỡ mã hóa khóa công khai hiện đại), nhưng điều Drake cảnh báo lần này là siêu trí tuệ toán học do AI mang lại rất có thể sẽ tuyên án tử hình ECDSA ngay trên phần cứng tính toán cổ điển trước thời hạn —— thang thời gian của rủi ro này không còn có thể đơn giản đo bằng "vài thập kỷ nữa", thậm chí kịch bản bi quan nhất có thể xảy ra trong vài tháng, vài năm, kẻ tấn công có lẽ chỉ cần gọi một cụm GPU lớn là có thể trực tiếp giải ngược ra khóa riêng chỉ trong một tuần ngắn ngủi.
Lo ngại của Drake không phải hoàn toàn vô căn cứ, tốc độ tiến hóa năng lực toán học của AI là điều ai cũng thấy. Tháng 5 năm nay, OpenAI từng công bố phản ví dụ của AI đối với giả thuyết khoảng cách đơn vị Erdős; tháng 8, lại công bố tiến triển của một loạt bài toán mở lâu dài; tháng 9, tiếp tục tuyên bố mô hình nội bộ đã giải quyết bài toán thiên niên kỷ Navier-Stokes; và giờ đây, lại một lần nữa công khai hàng trăm kết quả nghiên cứu toán học cùng lúc……
Trong bài viết kêu gọi của mình, Drake đề cập rằng chúng ta có thể đang đứng ở một bước ngoặt "vượt qua tiến trình toán học của nhiều thế kỷ chỉ trong vài tuần". Nếu AI có thể thách thức phán đoán lâu dài của con người về độ khó của các bài toán trong thời gian cực ngắn, thì những bài toán trong mật mã học mà "chúng ta hiện cho là đủ khó" cũng có thể tồn tại những đường tắt chưa được phát hiện.
Và lý do ECDSA đặc biệt nguy hiểm nằm ở chỗ nó sở hữu cấu trúc toán học vô cùng phong phú. Từ thuật toán Schoof, Frobenius đến các công cụ như pairing, đều được xây dựng trên những cấu trúc này, trong khi một trong những mục tiêu thiết kế của hàm băm mật mã chính là giảm thiểu tối đa cấu trúc toán học có thể bị lợi dụng —— cấu trúc càng phong phú, về mặt lý thuyết càng có nghĩa là có thể tồn tại nhiều "đường tắt" chưa được phát hiện hơn.
Do đó, Drake đã đưa ra một giả định khá cực đoan, nhưng ông cho rằng đáng để chuẩn bị trước. Trong tương lai, AI có thể tìm ra một thuật toán cổ điển tương tự thuật toán Shor, cho phép kẻ tấn công nhanh chóng suy ngược ra khóa riêng từ thông tin công khai mà không cần dựa vào máy tính lượng tử. Nếu điều này xảy ra, tài sản được bảo vệ bởi ECDSA có thể bị phơi bày trực tiếp.
Chính trong bối cảnh này, Drake đã đề xuất cái gọi là "chế độ boong-ke". Đối với người nắm giữ coin thông thường, lời khuyên cốt lõi nhất là dần dần di chuyển tài sản sang các địa chỉ mới chưa từng phát khởi giao dịch nào trước đây. Lý do làm như vậy là vì khóa công khai của những địa chỉ như vậy chưa được phơi bày trực tiếp trên chuỗi, bản thân địa chỉ chỉ trải qua xử lý băm, còn một khi địa chỉ hoàn thành giao dịch ký, khóa công khai có thể bị công khai, trong tương lai nếu xuất hiện kiểu tấn công mới nhắm vào ECDSA, kẻ tấn công về mặt lý thuyết sẽ có nhiều thông tin có thể lợi dụng hơn. Còn đối với các bên ký quan trọng như sàn giao dịch, tổ chức lưu ký, oracle, ủy ban an ninh L2, ông đưa ra lời khuyên cấp tiến hơn, bao gồm tăng cường ví lạnh, luân chuyển định kỳ khóa công khai ECDSA, thậm chí áp dụng phương án chữ ký dựa trên băm cho đa chữ ký khi điều kiện cho phép.
Drake đặc biệt nhấn mạnh rằng quá trình này nên "từ từ thôi", đừng hoảng loạn, cũng đừng vội vàng di chuyển quy mô lớn, vì bản thân việc di chuyển cũng sẽ tạo ra rủi ro vận hành mới. Đặc biệt là những địa chỉ nắm giữ dưới 50 BTC, ở một mức độ nào đó sẽ được "Lá chắn Satoshi" che chở ngầm —— tức là 2 vạn địa chỉ của Satoshi, mỗi địa chỉ chứa 50 BTC và khóa công khai đã bị phơi bày.
Cuối cùng Drake đề cập rằng, trong tương lai nếu muốn thoát khỏi chế độ boong-ke một cách an toàn, ngành cần một bộ "mật mã học hậu AI" có thể ứng phó với thời đại AI. Ông đề nghị đặt cược toàn diện vào mật mã học dựa trên băm, hoàn toàn tránh xa bất kỳ giả định toán học có cấu trúc nào, vì chỉ cần phía sau phụ thuộc vào một cấu trúc toán học phức tạp nào đó, thì nên giả định rằng AI trong tương lai có thể tìm ra con đường tấn công mới.
Thái độ của Vitalik: Có thể di chuyển, nhưng đừng quá vội vàng
Sau khi Drake đưa ra cảnh báo, đồng sáng lập Ethereum Vitalik Buterin cũng đã đưa ra quan điểm của riêng mình về vấn đề này.
So với cảnh báo cấp tiến của Drake, thái độ của Vitalik rõ ràng kiềm chế hơn nhiều. Trước tiên ông nói rõ rằng, ông đồng ý với việc mọi người lưu giữ tiền trong các địa chỉ hoàn toàn mới chưa từng ký giao dịch với điều kiện thao tác không phức tạp, nhưng không khuyến nghị bất kỳ ai hôm nay vội vàng di chuyển tài sản chỉ vì đột phá toán học của AI, vì bản thân việc di chuyển khóa đã tồn tại rủi ro vận hành, di chuyển sai thậm chí có thể gây ra tổn thất lớn hơn cả bị hacker tấn công.
Nhưng điều này không có nghĩa Vitalik cho rằng rủi ro có thể bỏ qua. Ngược lại, Vitalik cho rằng ngành nên nghiêm túc xem xét một khả năng trước đây chưa được đưa đầy đủ vào mô hình rủi ro —— không chỉ đường cong elliptic có thể bị xung kích bởi toán học tăng tốc bằng AI, mà ngay cả "mật mã học hậu lượng tử" được kỳ vọng trong tương lai cũng chưa chắc an toàn.
Vitalik đặc biệt chỉ đích danh ML-DSA, FHE và mật mã học lưới. Trước đây ngành thường cho rằng điện toán lượng tử chủ yếu đe dọa đường cong elliptic và RSA, còn các phương án như mật mã học lưới có thể làm nền tảng an toàn cho thế hệ tiếp theo, nhưng Vitalik cho rằng, dưới giả định toán học tăng tốc bằng AI, sự phân biệt này có thể không vững chắc đến vậy.
Giải thích của Vitalik là, trong lịch sử loài người đã lặp đi lặp lại tình huống tương tự —— một bài toán vốn được cho là cần độ phức tạp tính toán cực cao, nhưng sau nhiều thập kỷ nghiên cứu, các nhà toán học cuối cùng tìm ra cấu trúc ẩn giấu, giảm mạnh độ khó phá giải. Nếu AI có thể nén quá trình khám phá toán học của con người vốn cần hàng thập kỷ xuống còn vài năm thậm chí vài tháng, thì trong mật mã học lưới cũng có thể tồn tại những đường tắt chưa được phát hiện.
Giống như Drake, Vitalik cũng lạc quan hơn về mật mã học thuần băm. Theo ông, các phương án như đường cong elliptic, mật mã học lưới đều được xây dựng trên cấu trúc toán học cụ thể, trong khi mục tiêu thiết kế của hàm băm chính là tránh tối đa cấu trúc có thể bị lợi dụng này. Nếu lợi thế của AI nằm ở việc phát hiện cấu trúc toán học ẩn giấu, thì một hệ thống mật mã học "không có cấu trúc để phát hiện" rõ ràng đáng tin cậy hơn.
Tuy nhiên, băm thuần không thể giải quyết mọi vấn đề một lần và mãi mãi. Chữ ký và chứng minh có thể chuyển hoàn toàn sang băm thuần, nhưng nút thắt thực sự nằm ở mã hóa khóa công khai (PKE) —— và điều này liên quan đến truy cập an toàn trang web, liên lạc mã hóa, VPN và tầng nền an toàn của toàn bộ Internet. Các định lý toán học từ lâu đã chứng minh rằng, chỉ dựa vào hàm băm không có bất kỳ cấu trúc đại số nào thì hoàn toàn không thể xây dựng hệ thống mã hóa khóa công khai, để thực hiện nó, nhất định phải đưa vào cấu trúc toán học có cửa bẫy, và chỉ cần tồn tại cấu trúc, thì phải mặc định rằng AI có khả năng đạt đột phá trên loại cấu trúc này —— đối mặt với tình cảnh thực tế này, lời khuyên của Vitalik là, nếu muốn một hệ thống mã hóa dựa trên lưới duy trì an toàn lý thuyết lâu dài trong tương lai, cách đơn giản nhất là trực tiếp tăng tham số và kích thước khóa lên gấp mười lần.
Còn về lời khuyên của Vitalik đối với phía vận hành, ngoài việc không khuyến nghị người dùng vội vàng di chuyển tiền, Vitalik cũng đưa ra hai chiến lược phòng thủ cho ứng dụng trên chuỗi. Một là các giao thức quyền riêng tư tốt nhất đừng ghi thẳng chứng nhận mã hóa (notes) lên chuỗi nữa, mà hãy đi qua kênh bên thứ ba ngoài chuỗi càng nhiều càng tốt; hai là ví đa chữ ký nên ưu tiên hoàn thành xác nhận chữ ký ngoài chuỗi, tránh để khóa công khai của người ký bị phơi bày quá sớm trước tầm nhìn toàn mạng. Như vậy, ngay cả khi ECDSA ở tầng nền bị tổn thương toán học không thể đảo ngược, hệ thống đa chữ ký cũng chỉ "xuống cấp một cách tao nhã" thành chế độ đơn chữ ký do người thu thập chữ ký kiểm soát, ít nhất vẫn tốt hơn kết cục thảm khốc là cửa mở toang, ai cũng có thể tùy ý rút tiền.
Thời đại AI, nền tảng an ninh của ngành còn





