


จาก การปกป้อง private key สู่การป้องกันเชิงระบบ: ในยุค AI Crypto จะสร้างความปลอดภัยและความไว้วางใจขึ้นมาใหม่ได้อย่างไร?


- ประเด็นหลัก: ตรรกะด้านความปลอดภัยของอุตสาหกรรมคริปโตกำลังเปลี่ยนจากการปกป้อง private key เพียงอย่างเดียว ไปสู่การสร้างระบบป้องกันเชิงลึกแบบครบวงจรที่ครอบคลุมบุคลากร ซอฟต์แวร์ อุปกรณ์ และสิทธิ์การเข้าถึง วิธีการโจมตีในยุค AI ทำให้การป้องกันแบบจุดเดียวล้มเหลว สถาปัตยกรรมความปลอดภัยที่ตรวจสอบได้ ยั่งยืน และตรวจสอบย้อนกลับได้กำลังกลายเป็นมาตรฐานใหม่ของอุตสาหกรรม
- องค์ประกอบสำคัญ:
- ในเหตุการณ์ Binance ผู้โจมตี infiltrated ผ่านวิศวกรรมสังคม ห่วงโซ่อุปทานซอฟต์แวร์ และเครื่องมือ AI ภายใน ใช้เวลาหลายเดือนในการเข้าถึงสิทธิ์ของบริการลงนาม โดยไม่ได้เจาะ private key โดยตรงแต่กลับก่อให้เกิดความสูญเสียทรัพย์สิน เผยให้เห็นความเสี่ยงจากการแยกความปลอดภัยของสิทธิ์การเข้าถึงออกจากความปลอดภัยของกุญแจ
- ชิปและระบบของ Ledger ไม่ได้ถูกเจาะ ความเสี่ยงเกิดขึ้นในขั้นตอนการจัดจำหน่ายหลังจากอุปกรณ์ออกจากผู้ผลิต Trezor ยืนยันว่าอุปกรณ์ 3 เครื่องถูกฝังฮาร์ดแวร์ และต่อมาได้ลดเครือข่ายตัวแทนจำหน่ายที่ได้รับอนุญาตลงประมาณ 80%
- Coinbase เปิดเผยว่าทรัพย์สินของลูกค้ากว่า 99% ถูกเก็บไว้ใน cold wallet และใช้การปกป้องกุญแจแบบกระจาย การจำกัดวงเงินโอน และการตรวจสอบพฤติกรรมผิดปกติ สะท้อนตรรกะการป้องกันเชิงลึก
- หลังเหตุการณ์ คณะกรรมการกำกับดูแลทางการเงินของเกาหลี (FSC) เรียกร้องให้ exchanges พิจารณาเพิ่มสัดส่วน cold wallet (กฎหมายปัจจุบันกำหนดอย่างน้อย 80%) และเสริมสร้างการตรวจสอบ 7×24 ชั่วโมงและการควบคุมสิทธิ์ของผู้ดูแลระบบ
- หลังจาก AI Agent เชื่อมต่อกับกระเป๋าเงิน จำเป็นต้องแยกการสอบถาม การสร้างธุรกรรม การอนุมัติ และการลงนามตามหลักการสิทธิ์ขั้นต่ำสุด สำหรับการดำเนินการที่มีความเสี่ยงสูงควรตั้งกลไกอิสระ เช่น การยืนยันนอกช่องทาง Passkey หรือการอนุญาตหลายชั้น
- ระบบความปลอดภัยจำเป็นต้องเปลี่ยนจากการตรวจสอบครั้งเดียวไปสู่การตรวจสอบอย่างต่อเนื่อง จากการเชื่อมั่นในแบรนด์ไปสู่กลไกที่โปร่งใสและตรวจสอบได้ ครอบคลุมการเปิดเผยทุนสำรองสินทรัพย์ บันทึกการตรวจสอบโค้ด และการตรวจสอบความสมบูรณ์ของเฟิร์มแวร์
ในช่วงกว่าสิบปีที่ผ่านมา เรื่องเล่าด้านความปลอดภัยของอุตสาหกรรมคริปโทแทบจะถูกย่อให้เหลืออยู่ในสโลแกนคลาสสิกเพียงประโยคเดียว คือ "Not your keys, not your coins"
ไม่ว่าจะเป็นผู้ใช้ทั่วไปหรือผู้ประกอบวิชาชีพในสถาบัน ต่างยอมรับตรรกะความปลอดภัยแบบเชิงเส้นนี้มาเป็นเวลานาน——เพียงแค่ออฟไลน์คัดลอกวลีช่วยจำ (seed phrase) ให้เรียบร้อย ซื้อฮาร์ดแวร์วอลเล็ตสักเครื่อง หรือฝากสินทรัพย์ไว้กับแพลตฟอร์มชั้นนำที่ได้มาตรฐาน ความปลอดภัยก็มีหลักประกันรองรับแล้ว
อย่างไรก็ตาม เหตุการณ์ด้านความปลอดภัยที่เป็นสัญลักษณ์ซึ่งเกิดขึ้นต่อเนื่องในช่วงที่ผ่านมา กำลังทำลายภาพลวงตาของการป้องกันแบบจุดเดียวนี้อย่างสิ้นเชิง
ด้านหนึ่ง ผู้โจมตีเริ่มใช้ AI การวิศวกรรมสังคม (social engineering) และช่องโหว่ในซัพพลายเชนซอฟต์แวร์ เพื่อหลบเลี่ยงการป้องกันความปลอดภัยแบบดั้งเดิมและเจาะเข้าสู่ระบบภายในองค์กรโดยตรง อีกด้านหนึ่ง แม้แต่กระเป๋าเงินเย็น (cold wallet) และฮาร์ดแวร์วอลเล็ตที่ถูกมองว่าค่อนข้างปลอดภัย ก็อาจกลายเป็นช่องทางโจมตีใหม่ได้เนื่องจากปัญหาการจัดการสิทธิ์ภายใน การหมุนเวียนอุปกรณ์ และผู้จำหน่ายบุคคลที่สาม
ในบริบทที่ AI กำลังเปลี่ยนแปลงวิธีการโจมตีและการป้องกันอย่างก้าวกระโดด เส้นขอบเขตความปลอดภัยของอุตสาหกรรมคริปโทก็กำลังถูกกำหนดใหม่ กล่าวได้ว่าตั้งแต่แพลตฟอร์มซื้อขายไปจนถึงผู้ผลิตฮาร์ดแวร์วอลเล็ต ทั้งอุตสาหกรรมดูเหมือนกำลังก่อตัวเป็นฉันทามติใหม่ว่า
การแข่งขันด้านความปลอดภัยของคริปโท ไม่ได้อยู่ที่ใครเก่งกว่าในการปกป้อง private key อีกต่อไป แต่转向ไปที่ใครสามารถสร้างระบบความปลอดภัยที่สมบูรณ์กว่า ตรวจสอบได้มากกว่า และมีความยืดหยุ่นทนทานมากกว่า(อ่านเพิ่มเติม《เมื่อแฮกเกอร์ใช้ AI อย่าง "มีประสิทธิภาพ" มากขึ้น การแข่งขันอาวุธ "หอกกับโล่" ของ Web3 จะยกระดับอย่างไร?》)
1. Private key สำคัญ แต่ไม่ใช่ทั้งหมดอีกต่อไป
หากย้อนมองเหตุการณ์ด้านความปลอดภัยในอดีตของอุตสาหกรรมคริปโท ความเสี่ยงที่พบบ่อยที่สุดก็หนีไม่พ้นการรั่วไหลของ private key การถูกขโมยวลีช่วยจำ เว็บไซต์ฟิชชิง และช่องโหว่ในสัญญาอัจฉริยะ
ปัญหาเหล่านี้แน่นอนว่ายังไม่หายไป แต่ผู้โจมตีกำลังมองหาจุดเจาะที่มากขึ้นและซ่อนเร้นกว่าเดิม โดยเฉพาะอย่างยิ่งหลังจากเครื่องมือ AI แพร่หลายอย่างรวดเร็ว เส้นขอบเขตความปลอดภัยแบบดั้งเดิมกำลังเปลี่ยนแปลง
เหตุการณ์ด้านความปลอดภัยของ Binance เมื่อวันที่ 29 ตุลาคม คือกรณีศึกษาทั่วไปในการสังเกตการเปลี่ยนแปลงนี้
จากการสอบสวนเบื้องต้นที่ Binance เปิดเผย ผู้โจมตีได้เจาะเข้าสู่สภาพแวดล้อมการทำงานของทีมพัฒนา wallet อย่างค่อยเป็นค่อยไป ผ่านโปรแกรมติดตั้งซอฟต์แวร์ที่ถูกดัดแปลง การสัมภาษณ์งานปลอม และโค้ดอันตราย จากนั้นใช้ประโยชน์จากอุปกรณ์ของพนักงานที่ติดเชื้อและเครื่องมือ AI ภายในเพื่อเข้าถึงข้อมูลรับรองที่มีสิทธิ์ในการติดตั้งคอนเทนเนอร์ (container deployment) ต่อไป และในที่สุดก็เข้าถึงบริการลงนามของ wallet (wallet signing service) เพื่อทำธุรกรรมบนเชนโดยไม่ได้รับอนุญาต
กระบวนการทั้งหมดกินเวลาหลายเดือน เกี่ยวข้องกับการวิศวกรรมสังคม ซัพพลายเชนซอฟต์แวร์ เทอร์มินัลของพนักงาน และสิทธิ์ภายใน等多个环节 ผู้โจมตีไม่ได้เจาะระบบ wallet ของ Binance โดยตรง แต่ใช้ห่วงโซ่การเจาะแบบหลายขั้นตอนเพื่อให้ได้กระดานกระโดดเข้าถึงระบบภายในองค์กรและสิทธิ์สำคัญ
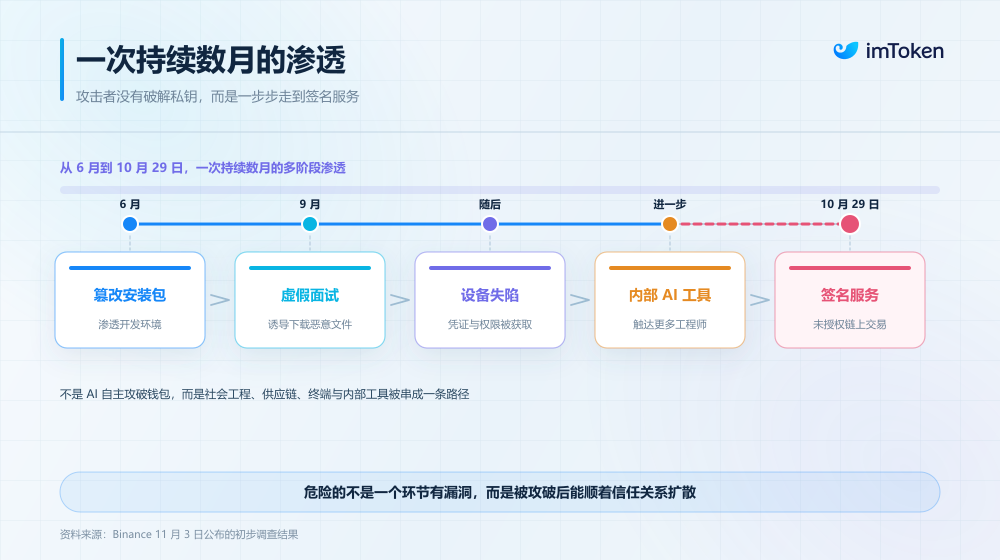
สิ่งนี้ยังแสดงให้เห็นว่า ผู้โจมตีไม่จำเป็นต้องได้ private key โดยตรง เพียงแค่สามารถใช้สิทธิ์เรียกใช้บริการลงนามสำคัญในทางที่ผิด ก็อาจก่อให้เกิดความเสียหายต่อสินทรัพย์อย่างรุนแรงได้เช่นกัน
แม้ private key จะใช้กลไก MPC (การคำนวณหลายฝ่าย) ในการแบ่งส่วนป้องกัน ก็ไม่ได้หมายความว่าระบบลงนามทั้งหมดจะปลอดภัยโดยธรรมชาติ เพราะ MPC แก้ปัญหาเรื่องวิธีการกระจายจัดการกุญแจและวิธีการลงนามโดยไม่ต้องสร้าง private key ขึ้นมาใหม่ทั้งหมด แต่ไม่ได้แก้ปัญหาโดยอัตโนมัติว่าใครมีสิทธิ์ริเริ่มการลงนาม การอนุญาตใดบ้างที่สามารถดำเนินการได้ และการอนุญาตที่ผิดปกติจะถูกเพิกถอนอย่างทันท่วงทีได้อย่างไร
กล่าวอีกนัยหนึ่ง ความปลอดภัยของกุญแจและความปลอดภัยของสิทธิ์ คือกลไกการป้องกันสองชุดที่ต้องดำรงอยู่พร้อมกัน
อีกตัวอย่างคือเหตุการณ์ Ledger ซึ่งชิป ระบบปฏิบัติการ และเซิร์ฟเวอร์ไม่ได้ถูกเจาะ ปัญหาเกิดขึ้นในขั้นตอนการกระจายสินค้าหลังจากอุปกรณ์ออกจากความควบคุมของผู้ผลิต ผู้ใช้ยังคงอาจเผชิญการโจมตีในขั้นตอนการซื้อและการตั้งค่าเริ่มต้น
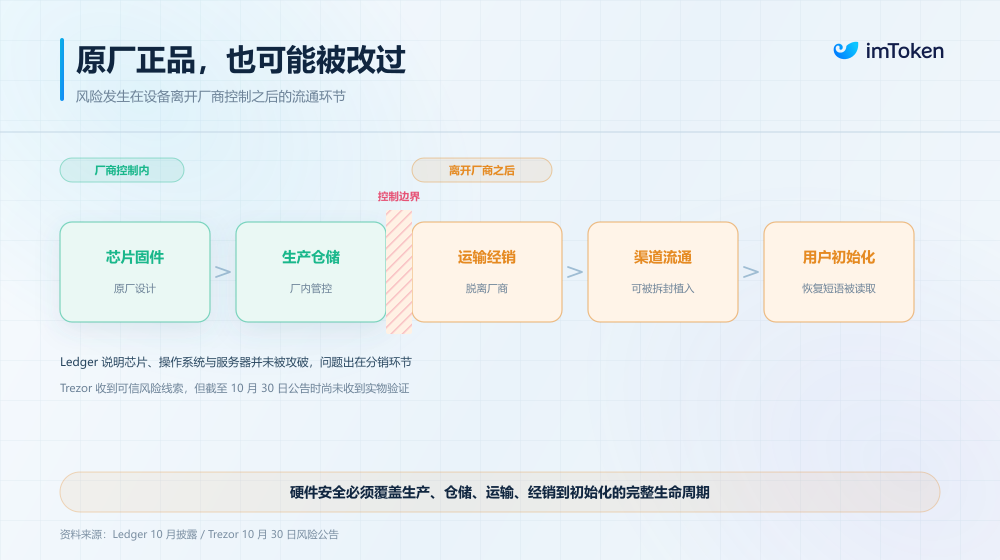
เมื่อนำเหตุการณ์เหล่านี้มามองรวมกัน จะพบการเปลี่ยนแปลงร่วมกันอย่างหนึ่ง นั่นคือผู้โจมตีมีแนวโน้มที่จะใช้ประโยชน์จากความสัมพันธ์ไว้วางใจระหว่างระบบต่างๆ มากขึ้น ไม่ใช่เพียงแค่ค้นหาช่องโหว่ทางเทคนิคที่โดดเดี่ยวเพียงจุดเดียว
ซึ่งหมายความว่าอุตสาหกรรมคริปโทจำเป็นต้องกำหนดเส้นขอบเขตความปลอดภัยใหม่ จากการปกป้องสินทรัพย์เดียว 转向การปกป้องวงจรชีวิตของสินทรัพย์ทั้งหมด จากการให้ความสนใจว่าอุปกรณ์หรือระบบใดระบบหนึ่งปลอดภัยหรือไม่ 转向การตรวจสอบห่วงโซ่ความไว้วางใจที่สมบูรณ์ระหว่างบุคลากร ซอฟต์แวร์ อุปกรณ์ และสิทธิ์
แต่ที่น่าสนใจคือ เมื่อเผชิญกับการเปลี่ยนแปลงเหล่านี้ อุตสาหกรรมไม่ได้หยุดอยู่เพียงการหารือเรื่องความเสี่ยงเท่านั้น
2. จาก Binance ถึง Ledger: อุตสาหกรรมคริปโทกำลังยกระดับแนวป้องกันความปลอดภัยอย่างไร?
หลังจากเหตุการณ์ด้านความปลอดภัยหลายครั้งในช่วงที่ผ่านมา แพลตฟอร์มซื้อขาย ผู้ผลิตฮาร์ดแวร์วอลเล็ต องค์กรด้านความปลอดภัย และหน่วยงานกำกับดูแล ต่างเริ่มปรับตัวจากส่วนที่ตนรับผิดชอบ
หากนำการดำเนินการเหล่านี้มามองรวมกัน จะพบการเปลี่ยนแปลงที่น่าสนใจหลายประการที่กำลังเกิดขึ้นในความปลอดภัยของคริปโท
1. Binance และ Coinbase: จากการปกป้องกุญแจ 转向การปกป้องกระบวนการลงนามและการเคลื่อนย้ายเงินทุนทั้งหมด
หลังจากเหตุการณ์ Binance แพลตฟอร์มได้สร้างระบบ wallet และเครื่องมือ AI ภายในที่ได้รับผลกระทบขึ้นใหม่ในสภาพแวดล้อมใหม่ แทนที่อุปกรณ์ของพนักงานที่เกี่ยวข้อง ปิดใช้งานข้อมูลรับรองและโทเค็นการเข้าถึงที่ได้รับผลกระทบ และดำเนินการตรวจสอบความปลอดภัยของเทอร์มินัลพนักงานเพิ่มเติม
ในขณะเดียวกัน Binance ยังเสริมสร้างการควบคุมความเสี่ยงของบริการ wallet และการตรวจจับพฤติกรรมผิดปกติที่ขับเคลื่อนด้วย AI และวางแผนที่จะนำองค์กรด้านความปลอดภัยอิสระเข้ามาเพื่อตรวจสอบสาเหตุของเหตุการณ์ สิทธิ์ภายใน และระบบการป้องกันที่เกี่ยวข้องเพิ่มเติม
มาตรการเหล่านี้ดูเหมือนกระจัดกระจาย แต่แท้จริงแล้วมุ่งเป้าไปที่ปัญหาเดียวกัน เมื่อผู้โจมตีเข้าสู่ระบบภายในได้แล้ว จะป้องกันไม่ให้พวกเขาใช้สิทธิ์ที่มีอยู่ต่อไปเพื่อเข้าถึงการดำเนินการกับสินทรัพย์ที่มีความเสี่ยงสูงขึ้นได้อย่างไร?
แนวคิดที่คล้ายกันสามารถพบได้ในระบบปกป้องสินทรัพย์ที่ Coinbase เปิดเผยล่าสุด
เมื่อวันที่ 4 พฤศจิกายน Coinbase ได้เผยแพร่บทความเฉพาะเพื่อแนะนำสถาปัตยกรรมความปลอดภัยของสินทรัพย์ลูกค้า และระบุว่าปัจจุบันสินทรัพย์ลูกค้ากว่า 99% ถูกเก็บไว้ในกระเป๋าเงินเย็น พร้อมทั้งเปิดเผยกลไกควบคุมการเคลื่อนย้ายเงินทุนทั้งชุด
ตัวอย่างเช่น ในระดับการจัดการกุญแจ Coinbase ใช้กลไกปกป้องกุญแจแบบกระจายเพื่อหลีกเลี่ยงการเปิดเผย private key แบบจุดเดียว ในกระบวนการโอนระหว่างกระเป๋าเงินเย็นและร้อน มีการกำหนดข้อจำกัดความเร็วและวงเงินการโอนอย่างเข้มงวด และระบุการดำเนินการที่น่าสงสัยผ่านการตรวจสอบพฤติกรรมผิดปกติ
สิ่งเหล่านี้ยังเป็นตัวอย่างที่ควรค่าแก่การอ้างอิง การเก็บสินทรัพย์ไว้ที่ใดนั้นสำคัญ แต่ใครสามารถริเริ่มการโอน ภายใต้เงื่อนไขใดที่อนุญาตให้ลงนาม และเมื่อเกิดความผิดปกติสามารถหยุดการดำเนินการได้ทันท่วงทีหรือไม่ ก็ล้วนกำหนดระดับความปลอดภัยของระบบทั้งหมดเช่นกัน
นี่คือแก่นแท้ของตรรกะการป้องกันเชิงลึก (Defense in Depth)
ไม่มี环节ใดถูกสันนิษฐานว่าปลอดภัยอย่างสมบูรณ์ ในทางกลับกัน แม้อุปกรณ์ของพนักงานบางเครื่องจะถูกบุกรุก สิทธิ์บางอย่างจะถูกใช้ในทางที่ผิด กลไกการป้องกันอื่นๆ ก็ยังควรมีความสามารถในการจำกัดการแพร่กระจายของการโจมตีต่อไป
2. Ledger และ Trezor: ความปลอดภัยเริ่มขยายไปสู่ขั้นตอนการผลิต การกระจายสินค้า และการส่งมอบ
การเปลี่ยนแปลงในด้านฮาร์ดแวร์วอลเล็ตก็เป็นตัวแทนที่น่าสนใจเช่นกัน
หลังจากเหตุการณ์การฝังฮาร์ดแวร์ครั้งนี้ Ledger เริ่มปรับข้อกำหนดการจัดการอุปกรณ์ของช่องทางตัวแทนจำหน่ายที่ได้รับอนุญาต โดยกำหนดให้ตัวแทนจำหน่ายและผู้จัดจำหน่ายที่ได้รับอนุญาตที่เกี่ยวข้องระงับการขายในภูมิภาคเอเชียตะวันออกเฉียงใต้และฮ่องกง และดำเนินการตรวจสอบอุปกรณ์แบบสุ่มและตรวจสอบสต็อก
ในขณะเดียวกัน Ledger ระบุชัดเจนเพิ่มเติมว่า ตัวแทนจำหน่ายไม่สามารถนำอุปกรณ์ที่ถูกส่งคืนกลับมาขายใหม่ได้ แม้ว่าบรรจุภัณฑ์จะดูสมบูรณ์ก็ตาม อุปกรณ์ไม่ควรถูกวางบนชั้นวางแบบเปิดหรือพื้นที่จัดแสดงอีกต่อไป แต่ควรเก็บไว้ในพื้นที่คลังด้านหลัง และส่งมอบเมื่อผู้ใช้ซื้อเท่านั้น
มาตรการเหล่านี้ยังแสดงให้เห็นว่าเส้นขอบเขตของความปลอดภัยฮาร์ดแวร์กำลังขยายออกไป ซึ่งแท้จริงแล้วคือการลดโอกาสที่ผู้โจมตีจะสามารถเข้าถึงและดัดแปลงอุปกรณ์
การปรับตัวของ Trezor ตรงไปตรงมามากกว่า
เมื่อวันที่ 12 พฤศจิกายน Trezor เปิดเผยผลการสอบสวนล่าสุด ยืนยันว่ามี Trezor Safe 5 จำนวน 3 เครื่องที่ขายผ่านตัวแทนจำหน่ายที่เกี่ยวข้อง CryptoBilis มีการฝังฮาร์ดแวร์ ในขณะเดียวกัน Trezor ประกาศได้ลดเครือข่ายตัวแทนจำหน่ายที่ได้รับอนุญาตลงประมาณ 80% และกำหนดให้พันธมิตรที่ยังคงอยู่ปฏิบัติตามกฎการจัดซื้อ การจัดเก็บ และการจัดการการเข้าถึงอุปกรณ์ที่เข้มงวดยิ่งขึ้น
ในระดับผลิตภัณฑ์ Trezor ได้เปิดตัวเฟิร์มแวร์เวอร์ชัน 2.13.1 เมื่อวันที่ 11 พฤศจิกายน เพิ่มมาตรการป้องกันสำหรับโมดูลที่ถูกฝังที่ตรวจพบ ทำให้ไม่สามารถอ่านข้อมูลหน้าจอต่อไปได้
สิ่งนี้ยังสะท้อนถึงการเปลี่ยนแปลงที่กำลังเกิดขึ้นในการกำกับดูแลความปลอดภัยฮาร์ดแวร์ นั่นคือความปลอดภัยไม่ได้ดูเพียงว่าผลิตภัณฑ์เชื่อถือได้เมื่อออกจากโรงงานหรือไม่ แต่ยังต้องดูว่าผู้ผลิตสามารถจัดการความเสี่ยงในซัพพลายเชนอย่างต่อเนื่อง และให้มาตรการตรวจสอบ การแก้ไข และการชดเชยผู้ใช้ที่มีประสิทธิภาพหลังจากเกิดปัญหา
สำหรับผู้ผลิต wallet นี่หมายความว่าสิ่งที่ต้องจัดการไม่ใช่เพียงชิปและเฟิร์มแวร์ แต่รวมถึงวงจรชีวิตของผลิตภัณฑ์ทั้งหมด
3. จากข้อเสนอพันธมิตรด้านความปลอดภัยของ CZ สู่การกำกับดูแลที่เข้มข้นขึ้น: ความร่วมมือในอุตสาหกรรมกำลังก่อตัวเป็นความสามารถจริง
นอกเหนือจากการยกระดับความปลอดภัยภายในองค์กรแล้ว อีกทิศทางที่น่าสนใจคือความร่วมมือข้ามแพลตฟอร์ม
หลังจากเหตุการณ์ Binance CZ ได้เรียกร้องต่อสาธารณะให้อุตสาหกรรมคริปโทจัดตั้งพันธมิตรด้านความปลอดภัย เพื่อส่งเสริมการแบ่งปันข้อมูลข่าวกรองด้านความปลอดภัย การตรวจสอบความปลอดภัยแบบไขว้ และการติดตามเงินทุนที่ถูกขโมยและการจัดการเหตุฉุกเฉินที่มีประสิทธิภาพมากขึ้น
เบื้องหลังสิ่งนี้แท้จริงคือความขัดแย้งที่ดำรงอยู่ในอุตสาหกรรมคริปโทมายาวนาน สินทรัพย์บล็อกเชนสามารถเคลื่อนย้ายได้อย่างรวดเร็วข้ามแพลตฟอร์มและข้ามเชน แต่การป้องกันความปลอดภัยกลับมักกระจัดกระจายอยู่ในมือของExchange บริษัท wallet บริษัทความปลอดภัย และองค์กรวิเคราะห์บนเชนที่แตกต่างกัน
แพลตฟอร์มหนึ่งตรวจพบที่อยู่ที่ผิดปกติ ไม่ได้หมายความว่าแพลตฟอร์มอื่นจะสามารถระบุได้ทันที ทีมความปลอดภัยทีมหนึ่งมีความรู้เกี่ยวกับลักษณะการโจมตีใหม่ ก็ไม่ได้หมายความว่าทั้งอุตสาหกรรมจะสามารถอัปเดตกลยุทธ์การป้องกันได้ทันเวลา
สิ่งนี้สะท้อนรูปแบบการป้องกันที่แตกต่างจากทีมความปลอดภัยที่สร้างขึ้นเองภายในองค์กรแบบดั้งเดิม นั่นคือการเชื่อมโยงความสามารถด้านการวิจัยความปลอดภัย การตรวจสอบภัยคุกคาม และการตอบสนองเหตุฉุกเฉินที่กระจัดกระจายอยู่ในมือของสถาบันต่างๆ เพื่อให้ข้อมูลการโจมตีสามารถถูกระบุ แบ่งปัน และนำไปใช้ได้เร็วขึ้น
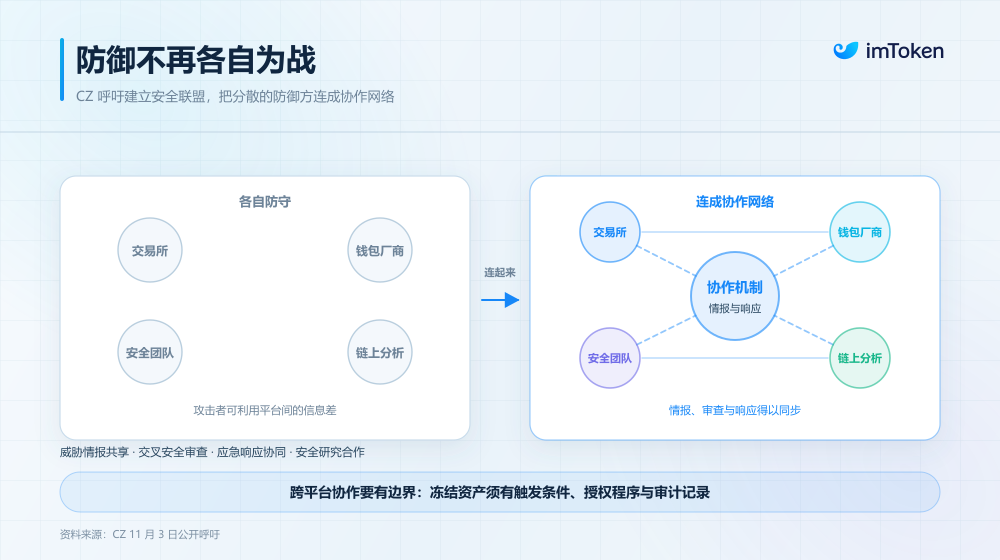
แน่นอนว่าความร่วมมือข้ามแพลตฟอร์มไม่ได้หมายความว่าองค์กรทั้งหมดควรแบ่งปันข้อมูลระบบภายในอย่างไม่มีเงื่อนไข หรือมีอำนาจในการอายัดสินทรัพย์ของผู้ใช้ตามอำเภอใจ
วิธีการสร้างเส้นแบ่งที่ชัดเจนระหว่างการแบ่งปันข้อมูลข่าวกรองด้านความปลอดภัย การปกป้องความลับทางการค้า และสิทธิ์ในการควบคุมสินทรัพย์ของผู้ใช้ ก็จำเป็นต้องปรับปรุงเพิ่มเติมเช่นกัน
แต่อย่างน้อยก็สามารถเห็นได้ว่า ความปลอดภัยของคริปโทกำลังเคลื่อนจากอดีตที่แต่ละองค์กรป้องกันตัวเองอย่างค่อนข้างโดดเดี่ยว ไปสู่การป้องกันแบบร่วมมือที่องค์กรด้านความปลอดภัย แพลตฟอร์ม และชุมชนมีส่วนร่วมร่วมกันอย่างค่อยเป็นค่อยไป
ที่น่าสังเกตคือ หลังจากเหตุการณ์ Binance คณะกรรมการบริการทางการเงินของเกาหลี (FSC) ได้เรียกประชุมฉุกเฉินหน่วยงานกำกับดูแลการเงิน สถาบันความปลอดภัยทางการเงินของเกาหลี และแพลตฟอร์มซื้อขายสินทรัพย์เสมือนหลัก เพื่อตรวจสอบการเก็บรักษาสินทรัพย์และการป้องกันความปลอดภัยของExchange
หนึ่งในจุดเน้นคือการทบทวนสัดส่วนการเก็บรักษาสินทรัพย์ในกระเป๋าเงินเย็นของExchange ตาม "พระราชบัญญ





