


兰博基尼、保密协议、黑龙江老板……Ledger被盗事件疑点重重


- ประเด็นหลัก:ผู้ใช้คริปโตว์อลเล็ตแบบเย็นของ Ledger สูญเสียเงินมากกว่า 86 ล้านดอลลาร์จากเหตุการณ์ที่สงสัยว่าเป็นการโจมตีซัพพลายเชน โดยผู้โจมตีอาจฝังโมดูลอันตรายลงในอุปกรณ์ผ่านตัวแทนจำหน่าย CryptoBilis เพื่อขโมยวลีซีด สร้างความสงสัยพื้นฐานต่อความปลอดภัยของการเก็บรักษาสินทรัพย์ด้วยตนเองผ่านฮาร์ดแวร์วอลเล็ต
- องค์ประกอบสำคัญ:
- เงินมากกว่า 86 ล้านดอลลาร์ถูกขโมยจากหลายร้อยกระเป๋าบนเชน Ethereum, TRON, Bitcoin และอื่น ๆ ซึ่งเกี่ยวข้องกับตัวแทนจำหน่าย CryptoBilis
- อดีต CEO ของ Mt. Gox เปิดเผยว่าอุปกรณ์ Ledger ปลอมมีโมดูล SIM ซ่อนอยู่ใต้แผ่นรองหน้าจอ ซึ่งสามารถดักจับวลีซีดและส่งออกผ่าน LTE ได้
- CryptoBilis เปลี่ยนเจ้าของในเดือนมีนาคมปีนี้ ตั้งแต่เดือนสิงหาคม บุคคลสัญชาติจีนจากมณฑลเฮยหลงเจียงถือหุ้น 100% ฝ่ายบริหารเดิมอ้างว่าติดข้อกำหนดความเป็นความลับจึงไม่เปิดเผย
- ผู้ใช้รายหนึ่งฝาก 7 ล้าน USDT และถูกโอนออกทั้งหมดภายในประมาณ 10 ชั่วโมง อีกรายหนึ่งซื้อ BTC ด้วยเงิน 5.2 ล้านดอลลาร์แล้วสูญเสียทั้งหมด
- ผู้โจมตีฟอกเงินผ่าน Tornado Cash ไปแล้ว 430 ETH หลัง Tether อายัด USDT บางส่วน แฮกเกอร์รีบแลกเป็น USDD ทันที
- ความสูญเสีย Bitcoin อยู่ที่ 213.42 BTC (ประมาณ 17.7 ล้านดอลลาร์) โดย 92% ถือครองไม่ถึง 90 วัน กระจุกตัวอยู่ใน 3 ที่อยู่รวมเงิน
ต้นฉบับ | Odaily (@OdailyChina)
ผู้เขียน|Azuma (@azuma_eth)
Cold wallet ซึ่งเคยถูกมองว่าเป็น "วิธีเก็บเหรียญที่ปลอดภัยที่สุด" กลับไม่ปลอดภัยอีกต่อไป
เมื่อคืนวันที่ 9 ตุลาคม นักสืบบนเชน Specter โพสต์ระบุว่า ตรวจพบรายงานผู้ใช้ Ledger หลายรายที่กระเป๋าเงินถูกขโมยบน X และ Reddit หลังติดตามที่อยู่ที่เกี่ยวข้อง Specter พบว่า ที่อยู่ที่เกี่ยวข้องได้รับเงินจากกระเป๋าเงินหลายร้อยใบบนบล็อกเชนหลักหลายแห่ง เช่น Ethereum, TRON และ Bitcoin โดยมูลค่าความเสียหายสะสมเกิน 86 ล้านดอลลาร์
จากความผิดปกติในห่วงโซ่อุปทาน สู่การสงสัยว่ามีการฝังฮาร์ดแวร์ ปัญหาอยู่ที่ไหน?
หลังจากเหตุการณ์ถูกขโมยเกิดขึ้น Ledger ได้ออกแถลงการณ์ทันที โดยชี้เบาะแสการสอบสวนไปที่ตัวแทนจำหน่ายชื่อ CryptoBilis
Ledger ระบุว่า บริษัทกำลังสอบสวนเหตุการณ์ทรัพย์สินของผู้ใช้ในเอเชียตะวันออกเฉียงใต้ถูกขโมย ซึ่งผู้ใช้เหล่านี้เคยซื้ออุปกรณ์ผ่านตัวแทนจำหน่าย CryptoBilis Ledger ได้ขอให้ตัวแทนจำหน่ายรายนี้ระงับการขายและการจัดส่ง และแนะนำให้ผู้ใช้ที่ซื้ออุปกรณ์ผ่านช่องทางนี้ภายใน 90 วันที่ผ่านมาอย่าเพิ่งทำการตั้งค่าเริ่มต้น ส่วนผู้ที่ตั้งค่าเสร็จแล้วควรสร้างอุปกรณ์ลงนาม Ledger ใหม่ด้วยวลีเมมโมนิกชุดใหม่ และโอนทรัพย์สินไปยังกระเป๋าเงินใหม่
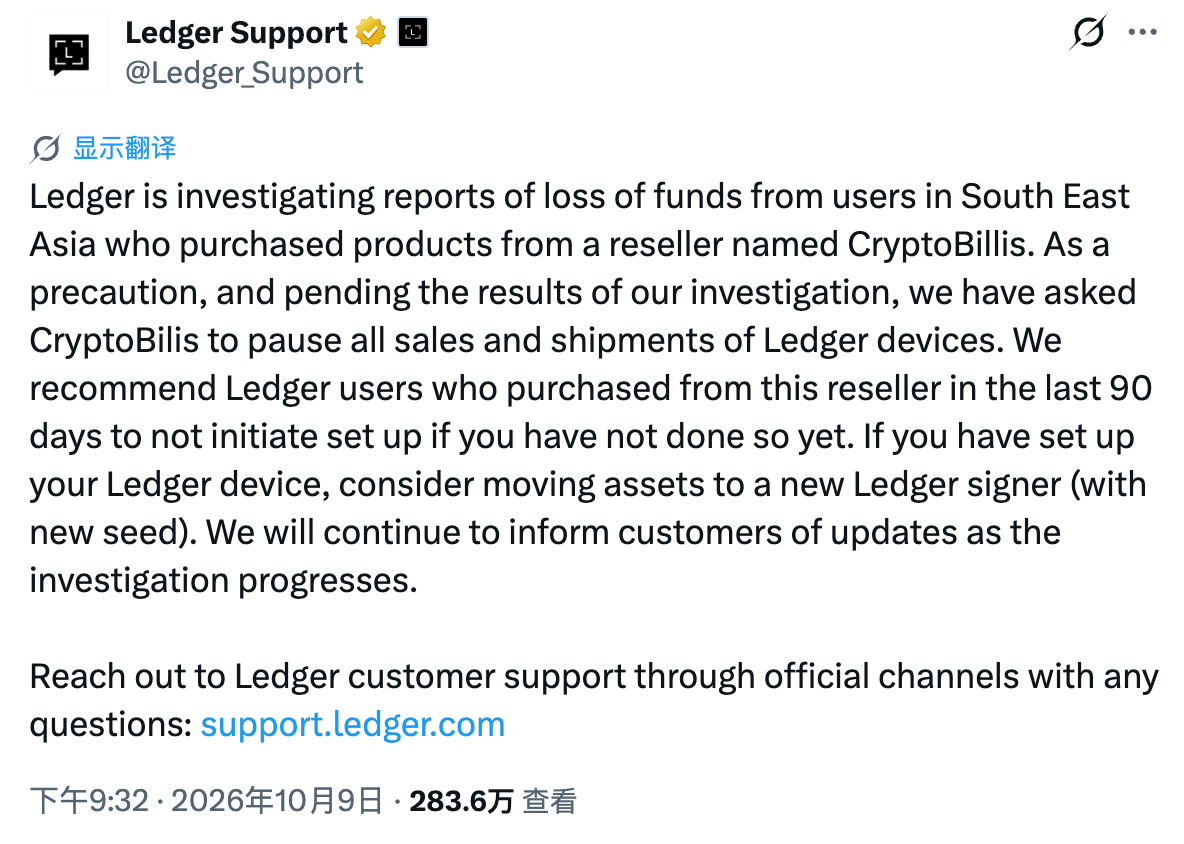
เบาะแสที่ชัดเจนยิ่งขึ้นมาจาก Mark Karpelès อดีต CEO ของ Mt. Gox เมื่อวันที่ 8 ตุลาคม Karpelès เคยเตือนว่ามีคนกำลังขายอุปกรณ์ Ledger ปลอมหรือถูกดัดแปลงที่มี SIM card ซ่อนอยู่ ซึ่ง SIM card เหล่านี้สามารถส่งวลีเมมโมนิกที่ถูกขโมยออกไปได้
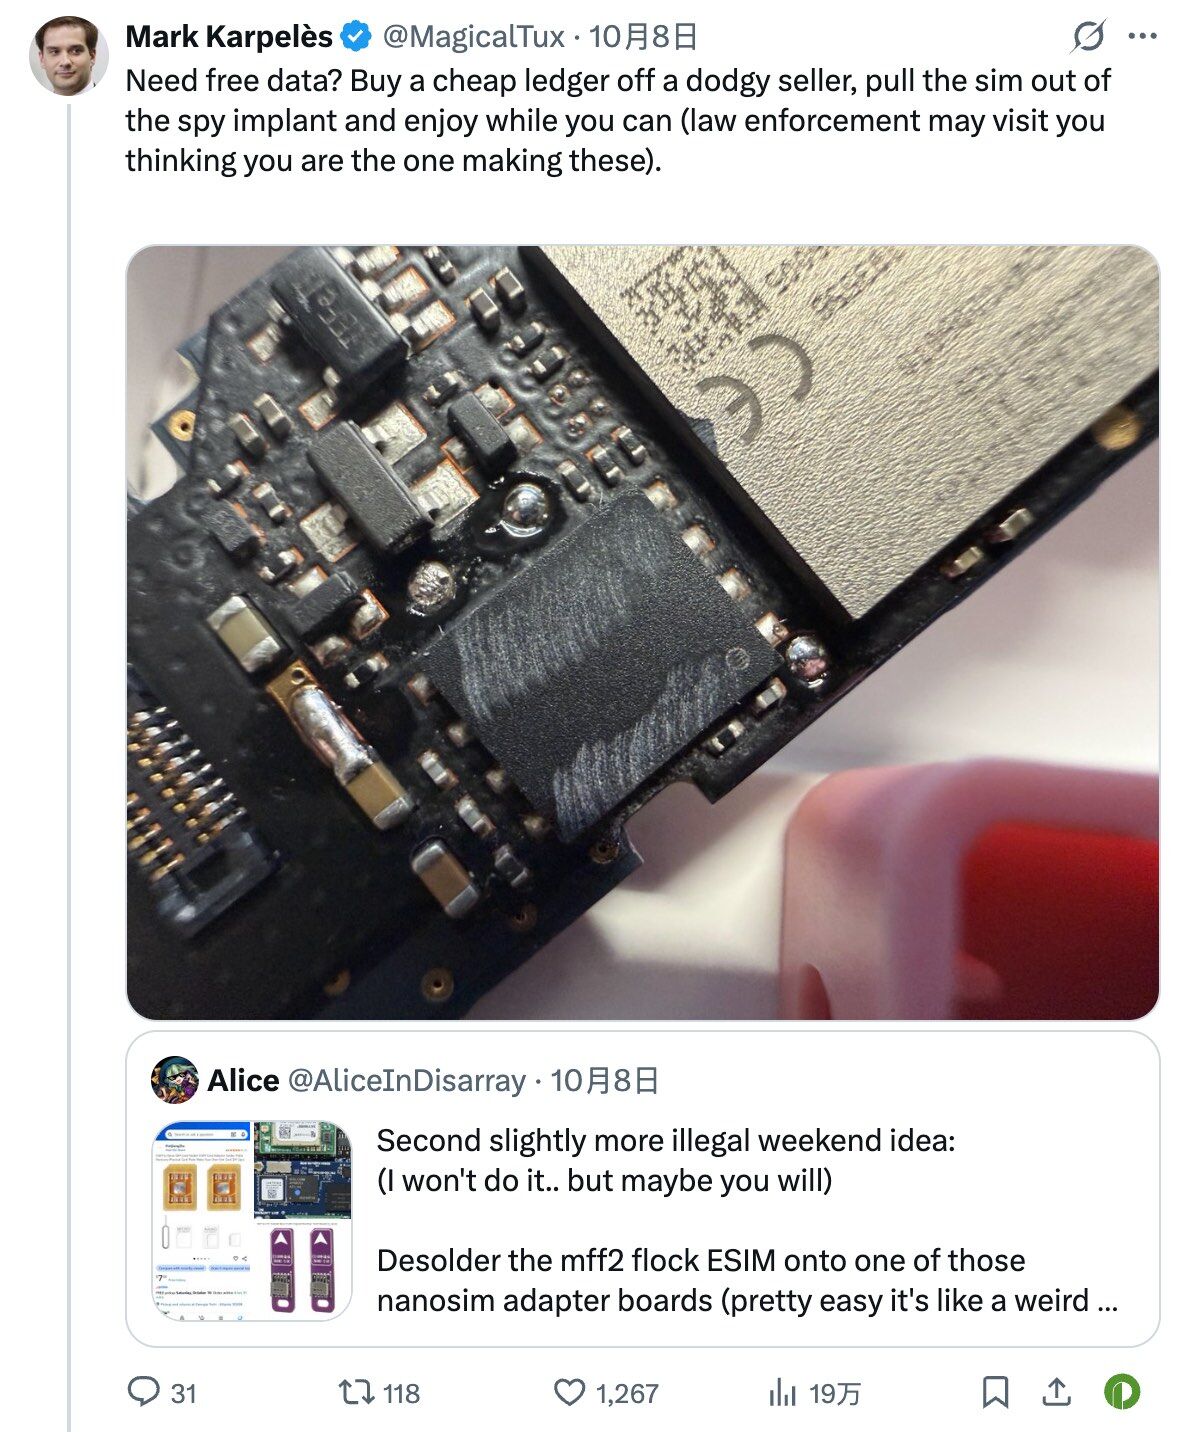
และหลังจากเหตุการณ์เกิดขึ้น Karpelès เปิดเผยเพิ่มเติมว่า Ledger hardware wallet เครื่องหนึ่งที่เขาซื้อมาจากมาเลเซียมีบรรจุภัณฑ์ภายนอกสมบูรณ์ แต่ใต้แผ่นรองหน้าจอกลับซ่อนโมดูลต้องสงสัยที่มีชิป SIM card อยู่

23pds ประธานเจ้าหน้าที่ความมั่นคงสารสนเทศของ SlowMist สันนิษฐานจากข้อมูลนี้ว่า ผู้โจมตีอาจดักจับข้อมูลที่แสดงบนหน้าจออุปกรณ์ผ่านโมดูลอันตราย บันทึก recovery phrase ขณะผู้ใช้ตั้งค่ากระเป๋าเงินและดูวลีเมมโมนิก แล้วส่งข้อมูลออกไปผ่าน LTE หรือ eSIM
อันตรายของการโจมตีประเภทนี้อยู่ที่มันอาจหลบเลี่ยงความเข้าใจทั่วไปของผู้ใช้เกี่ยวกับความปลอดภัยของ hardware wallet secure element ของ hardware wallet สามารถปกป้อง private key ไม่ให้ถูกอ่านโดยตรงได้ แต่อาจไม่สามารถ阻止ฮาร์ดแวร์ภายนอกดักจับข้อมูลหน้าจอได้ กล่าวอีกนัยหนึ่ง แม้ secure element หลักจะไม่ถูกเจาะ แต่หากอุปกรณ์ถูกดัดแปลงทางกายภาพ ก็ยังอาจทำให้วลีเมมโมนิกรั่วไหลได้
อย่างไรก็ตาม กลไกการโจมตีข้างต้นยังคงเป็นการสันนิษฐานทางเทคนิค สาเหตุที่แท้จริงของเหตุการณ์ความปลอดภัยครั้งนี้ยังต้องรอการตรวจสอบเพิ่มเติม มีอีกมุมมองหนึ่ง认为ว่า เหตุผลที่ผู้โจมตีเลือกลงมือเมื่อวานนี้ เป็นเพราะคำเตือนของ Karpelès กำลังแพร่กระจายออกไป ผู้โจมตีกังวลว่าการกระทำถูกเปิดเผยแล้ว จึงเริ่มเคลื่อนย้ายเงิน
หากเส้นทางการโจมตีนี้ได้รับการยืนยันในที่สุด สิ่งที่เหตุการณ์ครั้งนี้เปิดเผยก็ไม่ใช่แค่ปัญหาความปลอดภัยของกระเป๋าเงินรุ่นใดรุ่นหนึ่ง แต่เป็นความเสี่ยงที่เป็นพื้นฐานกว่า: เมื่อผู้ใช้ไม่สามารถยืนยันได้ว่าฮาร์ดแวร์ในมือมีความน่าเชื่อถือตั้งแต่การผลิตจนถึงการส่งมอบได้ การดูแลทรัพย์สินด้วยตนเองจะปลอดภัยแค่ไหน?
Lamborghini, ข้อจำกัดการรักษาความลับ, การเปลี่ยนมือหุ้น... CryptoBilis เต็มไปด้วยข้อสงสัย
เมื่อการสอบสวนลึกขึ้น เบื้องหลังของ CryptoBilis ตัวแทนจำหน่ายที่เกี่ยวข้องก็ค่อยๆ ปรากฏขึ้น
CryptoBilis เป็นผู้ค้าอีคอมเมิร์ซ Web3 และเครื่องมือ self-custody ที่ตั้งอยู่ใน Petaling Jaya ประเทศมาเลเซีย โดยมีธุรกิจรวมถึง hardware wallet และผลิตภัณฑ์อื่นๆ ตามข้อมูลสาธารณะ บริษัทก่อตั้งโดย Arravind Prabu และ Vimal Selvamany โดยคนแรกดำรงตำแหน่ง CEO และคนหลังดำรงตำแหน่ง CTO
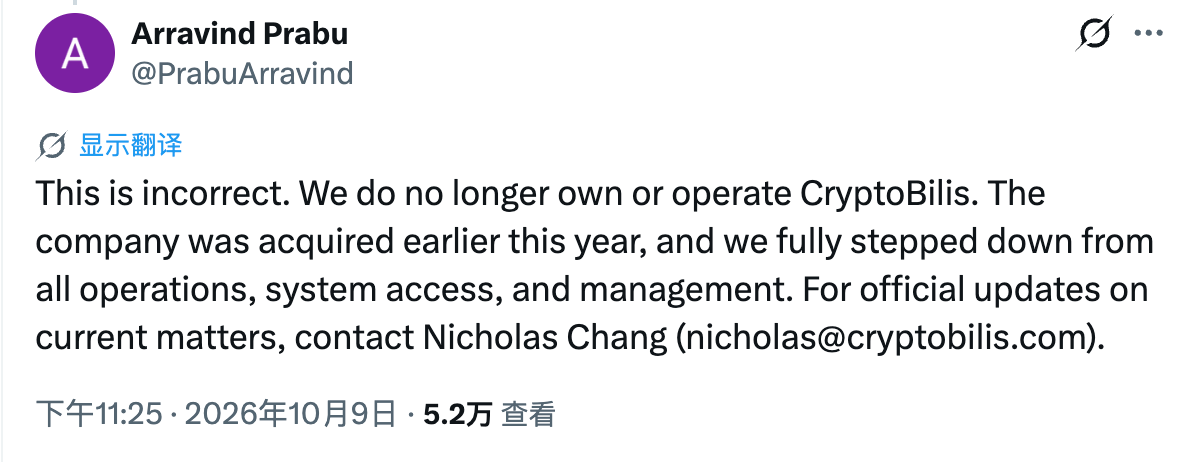
แต่หลังจากเหตุการณ์ได้รับความสนใจ Arravind Prabu ได้ชี้แจงบน X อย่างรวดเร็วว่า ข้อกล่าวอ้างภายนอกว่าเขายังบริหาร CryptoBilis อยู่ไม่ถูกต้อง บริษัทถูกซื้อกิจการไปตั้งแต่เดือนมีนาคมปีนี้ ทีมบริหารเดิมได้ถอนตัวจากสิทธิ์การดำเนินงาน การจัดการ และระบบทั้งหมด สำหรับเหตุการณ์ปัจจุบัน เขาแนะนำให้ติดต่อ Nicholas Chang ผู้รับผิดชอบคนปัจจุบัน (nicholas@cryptobilis.com)
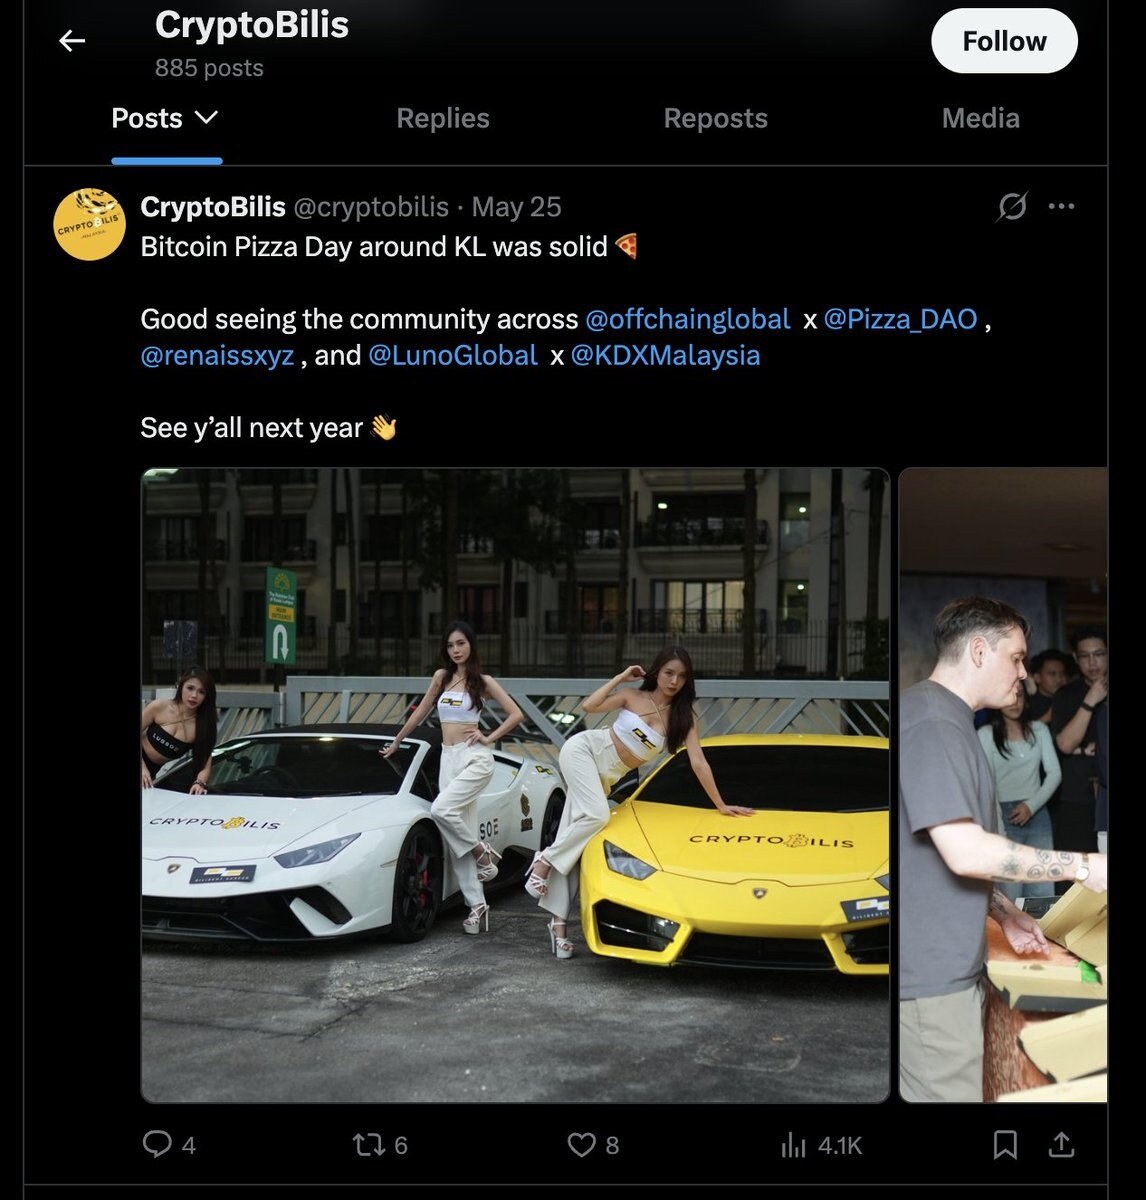
ผู้ใช้ในคอมมิวนิตี้ยังคงซักถามต่อว่า ในเมื่อบริษัทเปลี่ยนมือแล้ว ทำไมก่อนหน้านี้ไม่มีการประกาศอย่างเป็นทางการ โพสต์ล่าสุดของบัญชียังโชว์ Lamborghini อยู่เลย... Arravind Prabu ตอบกลับว่า โพสต์นั้นถูกเผยแพร่โดยทีมบริหารใหม่ ทีมเดิมต้องรอจนถึงวันที่ 19 ตุลาคมจึงจะประกาศการซื้อขายต่อสาธารณะได้เนื่องจากข้อกำหนดการรักษาความลับในสัญญา และปัจจุบันไม่สามารถเข้าถึงบัญชี ระบบหลังบ้าน และระบบปฏิบัติการของบริษัทได้แล้ว
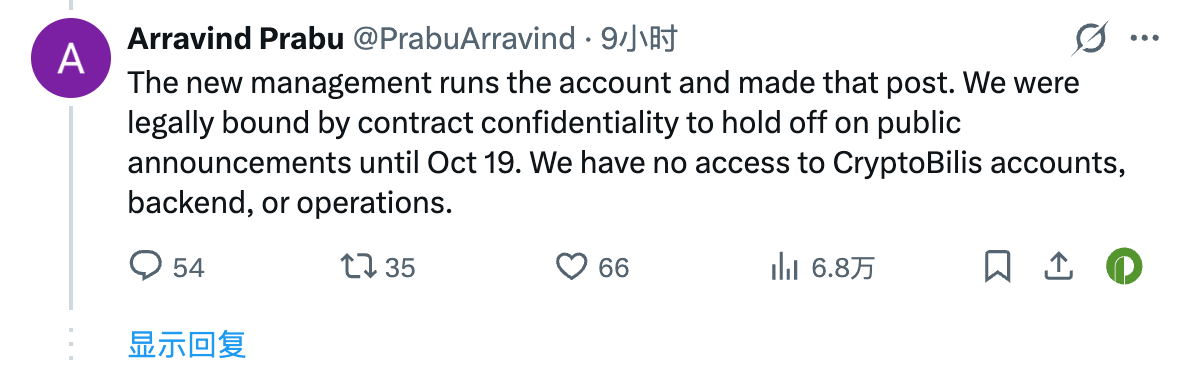
ทีมบริหารเดิมถอนตัวจากการดำเนินงานแล้ว เป็นคำกล่าวสาธารณะของอดีต CEO ส่วนสิ่งที่เกิดขึ้นภายในบริษัทหลังการส่งมอบนั้น ปัจจุบันยังขาดข้อมูลที่ผ่านการตรวจสอบอย่างเป็นอิสระ
เบาะแสอีก一條ที่ได้รับความสนใจมากกว่ามาจากหุ้นของบริษัท หลังจากเกิดเหตุ Bitcoin News เปิดเผยว่า บันทึกการโอนหุ้นที่เกี่ยวข้องแสดงว่า บุคคลชื่อ JIAMING ซึ่งมีที่อยู่จดทะเบียนในมณฑลเฮยหลงเจียง ประเทศจีน ได้ถือหุ้น 100% ของ CryptoBilis ตั้งแต่วันที่ 3 สิงหาคม
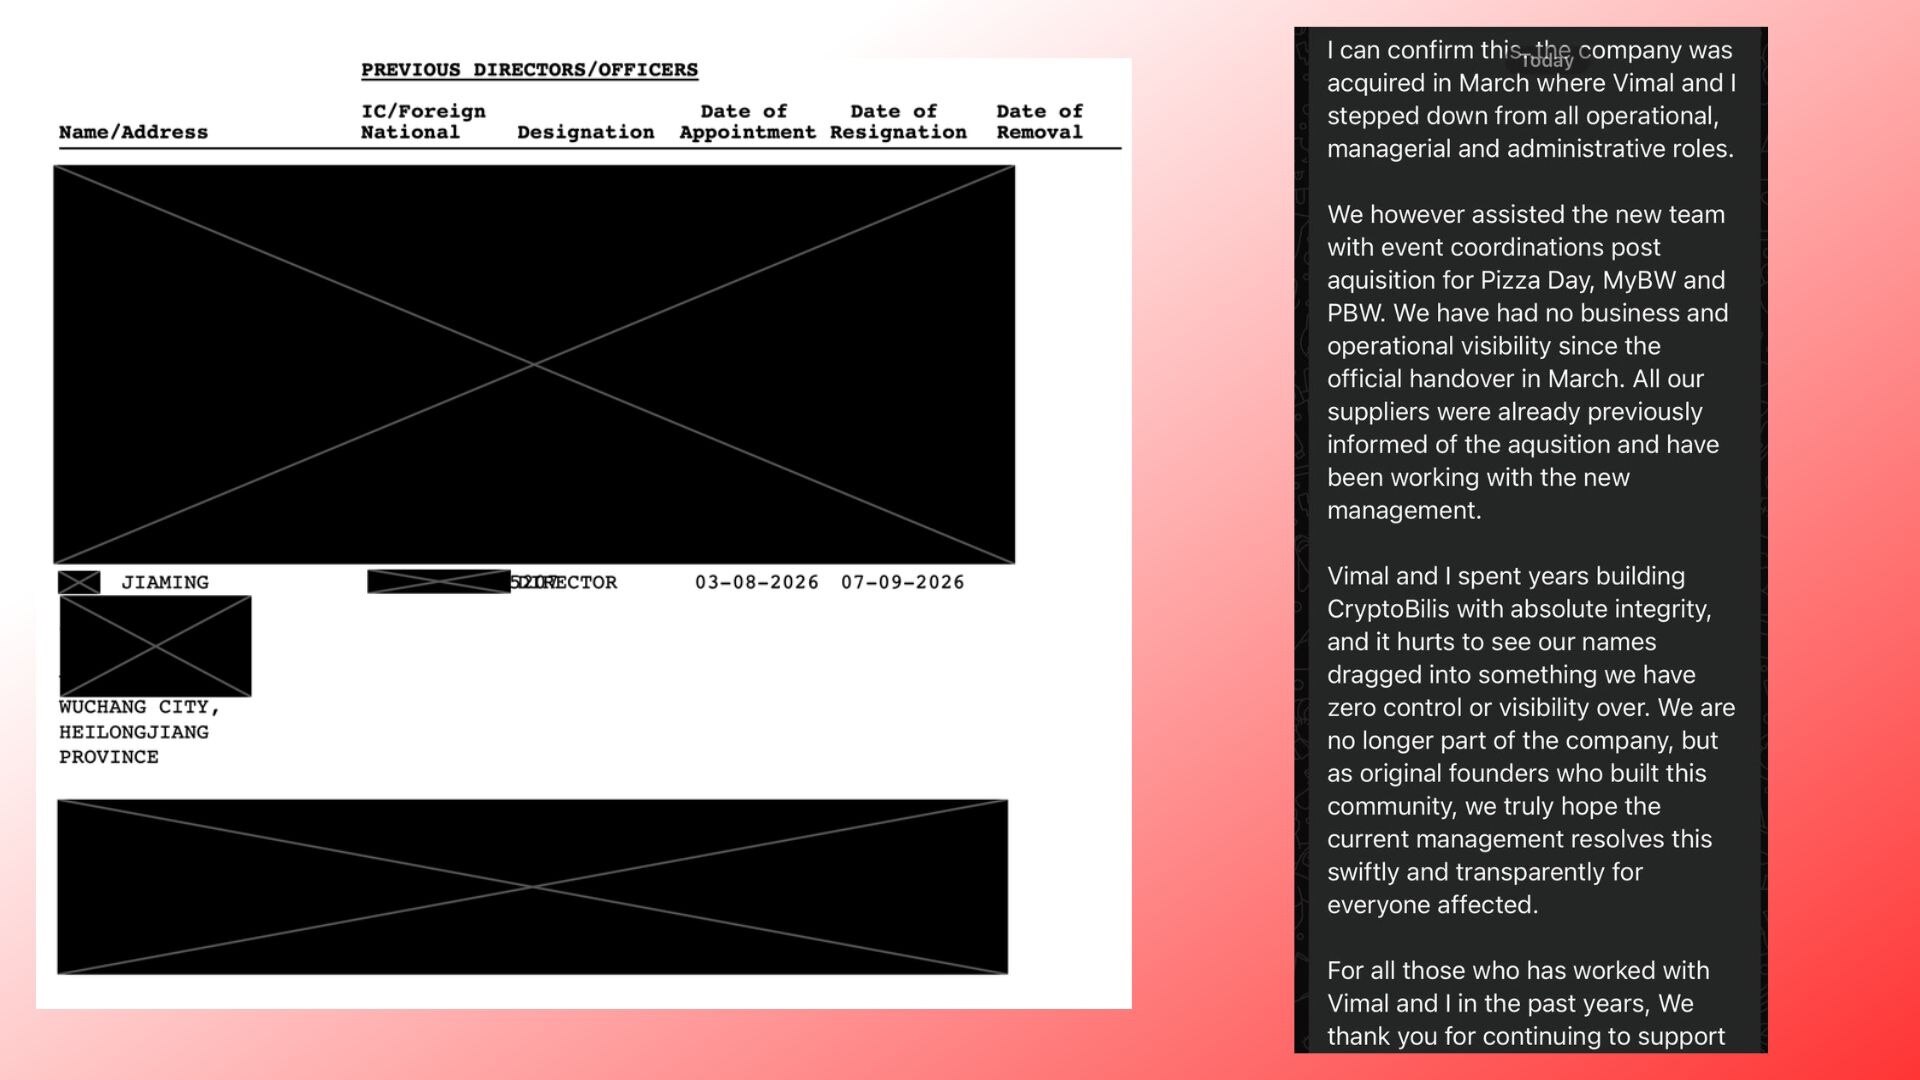
ซึ่งหมายความว่า อย่างน้อยจากข้อมูลสาธารณะ CryptoBilis เปลี่ยนมืออย่างเป็นทางการหลายเดือนก่อนที่การโจมตีในห่วงโซ่อุปทานที่ต้องสงสัยจะเกิดขึ้น อย่างไรก็ตาม รายละเอียดการซื้อขายในการเปลี่ยนแปลงหุ้น สถานะการดำเนินงานจริงของทีมบริหารใหม่ และว่าผู้ถือหุ้นรายใหม่เกี่ยวข้องกับอุปกรณ์ที่เกิดเหตุหรือไม่นั้น ปัจจุบันยังไม่มีหลักฐานที่ชัดเจนยืนยันได้ ไม่สามารถเชื่อมโยงผู้ถือหุ้นรายใหม่เข้ากับเหตุการณ์โจรกรรมโดยตรงเพียงเพราะที่อยู่จดทะเบียนหรือเวลาที่เข้าซื้อกิจการ
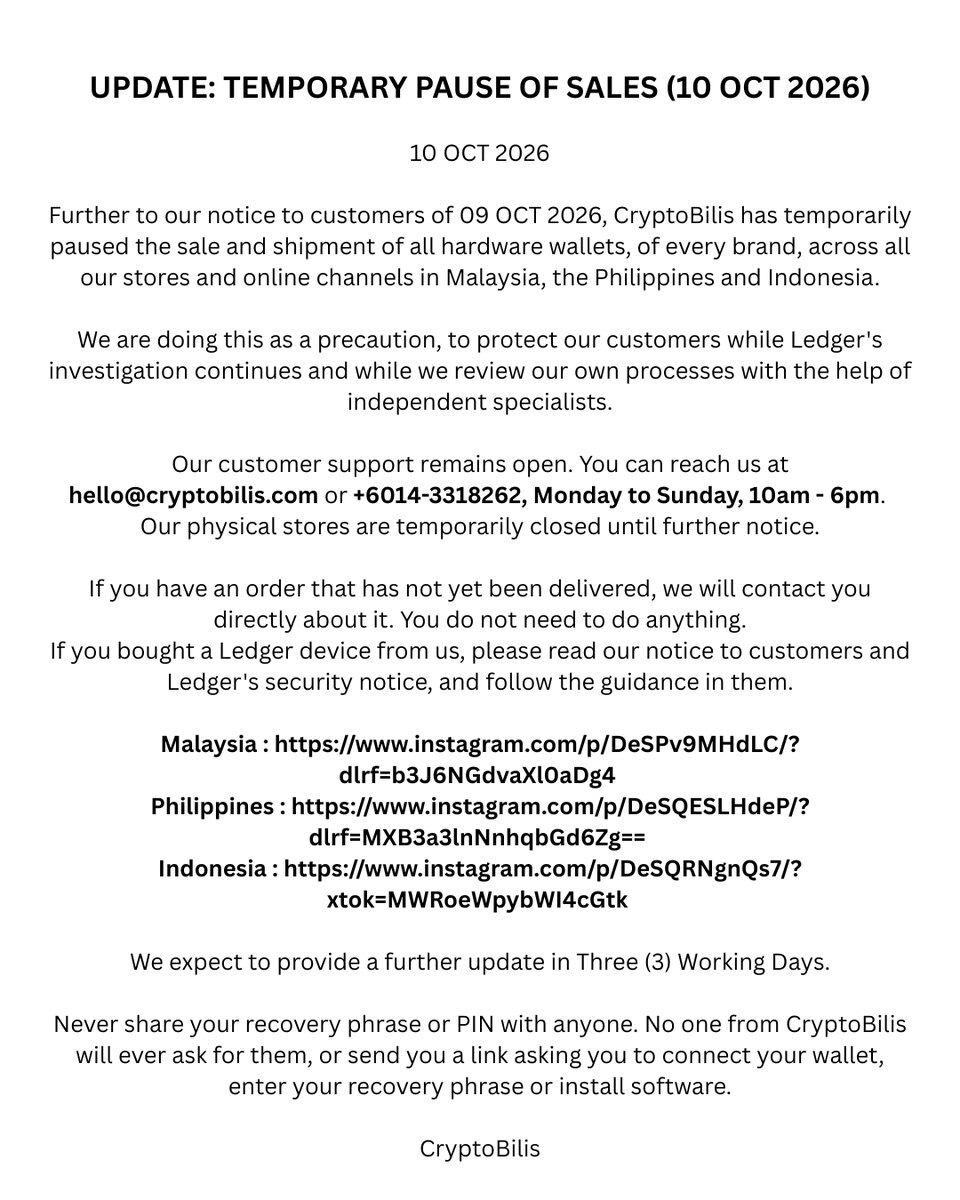
เมื่อเผชิญกับการสอบสวน CryptoBilis ได้ประกาศผ่านบัญชี X อย่างเป็นทางการว่า ระงับการขายและการจัดส่ง hardware wallet ในร้านค้าทุกแห่งและช่องทางออนไลน์ในมาเลเซีย ฟิลิปปินส์ และอินโดนีเซีย และปิดร้านค้าจริงชั่วคราว บริษัทระบุว่า การกระทำนี้มีจุดประสงค์เพื่อร่วมมือกับการสอบสวนเหตุการณ์ความปลอดภัยของ Ledger และยอมรับการตรวจสอบกระบวนการภายในโดยผู้เชี่ยวชาญอิสระ คำสั่งซื้อที่ยังไม่ได้จัดส่งจะได้รับการติดต่อจากฝ่ายบริการลูกค้า และความคืบหน้าเพิ่มเติมคาดว่าจะประกาศภายในสามวันทำการ
จนถึงเวลาที่เผยแพร่ คำถามที่สำคัญที่สุดของเหตุการณ์ยังไม่คลี่คลาย — อุปกรณ์ถูกดัดแปลงในขั้นตอนใด ห่วงโซ่อุปทานเดิมถูกใช้ประโยชน์หรือไม่ และทีมบริหารปัจจุบันสามารถให้บันทึกที่เพียงพอต่อการย้อนรอยกระบวนการส่งมอบได้หรือไม่ — คำถามเหล่านี้ต้องรอการสอบสวนและการเปิดเผยข้อมูลในภายหลังเพื่อให้คำตอบ
กรณีความเสียหายส่วนบุคคล: นักลงทุนรายใหญ่รายหนึ่งเพิ่งซื้อกระเป๋าเงินเมื่อสัปดาห์ก่อน...
จากสถานการณ์ติดตามบนเชนในปัจจุบัน ความเสียหายของเหตุการณ์ครั้งนี้ไม่เพียงแต่มีขนาดที่น่าตกใจเท่านั้น แต่ทิศทางของเงินยังแสดงลักษณะที่แตกต่างกันด้วย
Alex Thorn หัวหน้าฝ่ายวิจัยของ Galaxy วิเคราะห์ว่า ความเสียหาย Bitcoin ที่เกี่ยวข้องกับเหตุการณ์ห่วงโซ่อุปทาน Ledger และ CryptoBilis ครั้งนี้อยู่ที่ 213.42 BTC คิดเป็นมูลค่าประมาณ 17.7 ล้านดอลลาร์ ณ ราคาขณะนั้น โดยประมาณ 92% ของ Bitcoin ถูกถือครองไม่ถึง 90 วันเมื่อถูกรวมเข้าด้วยกัน ปัจจุบัน BTC ที่ติดตามได้ยังไม่ถูกใช้จ่าย รวมอยู่ที่ 3 ที่อยู่รวมเงิน

ความเสียหายของเหยื่อแต่ละรายน่าตกใจยิ่งกว่า Lookonchain ตรวจสอบพบว่า ผู้ใช้ที่มีที่อยู่กำกับว่า TY24Ya ซื้ออุปกรณ์ Ledger ที่เกี่ยวข้องเมื่อสามสัปดาห์ก่อน จากนั้นฝาก 7 ล้าน USDT เข้ากระเป๋าเงิน แต่เงินจำนวนนี้ถูกโอนออกไปทั้งหมดภายในประมาณ 10 ชั่วโมง ส่วนผู้ใช้อีกรายซื้อ 80 BTC ด้วยราคาประมาณ 5.2 ล้านดอลลาร์เมื่อสี่เดือนก่อน ระหว่างนั้นเคยมีกำไรลอยตัวประมาณ 1.38 ล้านดอลลาร์ แต่หลังจากซื้ออุปกรณ์ Ledger จาก CryptoBilis เมื่อสัปดาห์ก่อน ได้โอน BTC ทั้งหมดเข้าไปในอุปกรณ์ดังกล่าว และสุดท้ายสูญเสียทั้งหมด
เงินยังตามคืนได้ไหม?
ไม่นานหลังจากเหตุการณ์เกิดขึ้น ผู้โจมตีก็เริ่มกระบวนการฟอกเงินและผสมเหรียญอย่างรวดเร็ว
Onchain Lens สถาบันวิเคราะห์บนเชนติดตามพบว่า ผู้ต้องสงสัยว่าเป็นผู้โจมตีได้ฝาก 430.2 ETH มูลค่าประมาณ 1.07 ล้านดอลลาร์เข้า Tornado Cash ผ่าน 4 กระเป๋าเงิน พยายามตัดเส้นทางการสืบย้อนบนเชน Ethereum
ในขณะเดียวกัน อุตสาหกรรมก็เริ่ม "ปิดล้อม" เงินที่ผู้โจมตีได้มา Tether ได้อายัด USDT บางส่วนที่เกี่ยวข้องกับเหตุการณ์ครั้งนี้แล้ว แต่แฮกเกอร์ก็ตอบโต้อย่างเจ้าเล่ห์และมืออาชีพไม่แพ้กัน หลังจาก Tether ลงมือ ได้ใช้กลไก SUN.io และ USDD PSM ในระบบนิเวศ TRON แลก USDT ที่ยังไม่ถูกอายัดเป็น USDD stablecoin แบบ decentralized ที่ต้านทานการตรวจสอบได้สูงกว่าในพริบตา และการโอนบางส่วนยังเกี่ยวข้องกับ hot wallet ของ Binance (ซึ่งอาจกลายเป็นเบาะแสในการระบุตัวตนของแฮกเกอร์ในภายหลัง)
ในตอนนี้ กุญแจสำคัญในการติดตามทรัพย์สินคือความสามารถในการระบุและสกัดกั้นเงินที่ยังอยู่ในแพลตฟอร์มแบบรวมศูนย์หรือที่อยู่ในที่อยู่ stablecoin ที่อายัดได้ทันเวลา ส่วนทรัพย์สินที่เข้าสู่โปรโตคอลผสมเหรียญ การโอนข้ามเชน หรือเส้นทางที่ซับซ้อนอื่นๆ แล้ว ความยากในการติดตามและกู้คืนอาจเพิ่มขึ้นอีก
จนถึงปัจจุบัน Ledger ยังไม่เปิดเผยแผนการกู้คืนเงินที่สมบูรณ์ และยังไม่เปิดเผยการชดเชยให้เหยื่อ เมื่อการสอบสวนดำเนินต่อไปว่า ทรัพย์สินจะถูกกู้คืนได้หรือไม่ และใครจะรับผิดชอบ ยังต้องรอการยืนยันเพิ่มเติม
Cold wallet ไม่ใช่คำตอบที่ปลอดภัยสมบูรณ์อีกต่อไป
เป็นเวลานาน Cold wallet ถูกมองว่าเป็นหนึ่งในวิธีที่เชื่อถือได้มากที่สุดสำหรับการดูแลทรัพย์สินคริปโตด้วยตนเอง และ Ledger ก็เป็นแบรนด์ที่เป็นตัวแทนมากที่สุดในตลาดนี้ เมื่อเทียบกับการฝากไว้กับExchange การที่ผู้ใช้เก็บ private key เองนั้นแต่เดิมก็เพื่อลดการพึ่งพาบุคคลที่สาม แต่เหตุการณ์ครั้งนี้ได้ตั้งคำถามที่น่ากังวล — หากอุปกรณ์ที่ผู้ใช้ซื้อถูกดัดแปลงทางกายภาพก่อนการส่งมอบ แม้บรรจุภัณฑ์จะสมบูรณ์และ secure element หลักไม่ถูกเจาะ ทรัพย์สินก็ยังอาจเผชิญความเสี่ยงได้
แน่นอนว่า เส้นทางการโจมตีที่เฉพาะเจาะจงของเหตุการณ์ยังไม่ได้รับการยืนยันขั้นสุดท้าย และไม่สามารถใช้เหตุการณ์นี้ปฏิเสธความปลอดภัยโดยรวมของ hardware wallet ได้ แต่อย่างน้อยมันก็เตือนผู้ใช้ว่า ความปลอดภัยไม่ได้ขึ้นอยู่กับตัวอุปกรณ์เท่านั้น แต่ยังขึ้นอยู่กับช่องทางที่ซื้อ กระบวนการตั้งค่าเริ่มต้น และวิธีการเก็บรักษาวลีเมมโมนิกด้วย
เมื่อความเสี่ยงอาจเริ่มต้นจากต้นทางของห่วงโซ่อุปทาน แม้แต่วิธี self-custody ที่ดูเหมือนปลอดภัยที่สุดก็อาจล้มเหลวได้ ครั้งนี้确实是让人防不胜防





