


พันธมิตรของ Safeheron ตอบกลับความคิดเห็นของ Vitalik เกี่ยวกับ MPC: MPC และกระเป๋าเงินสัญญาอัจฉริยะไม่มีการแข่งขันกัน


ผู้แต่ง: Kane Wang รองประธานฝ่ายพันธมิตรและฝ่ายเทคโนโลยีของ Safeheron
เมื่อเร็ว ๆ นี้ Vitalik ผู้ก่อตั้ง Ethereum ได้แสดงความเห็นเกี่ยวกับข้อดีและข้อเสียของกระเป๋าเงิน MPC และกระเป๋าเงินสัญญาอัจฉริยะ ดังที่แสดงด้านล่าง:
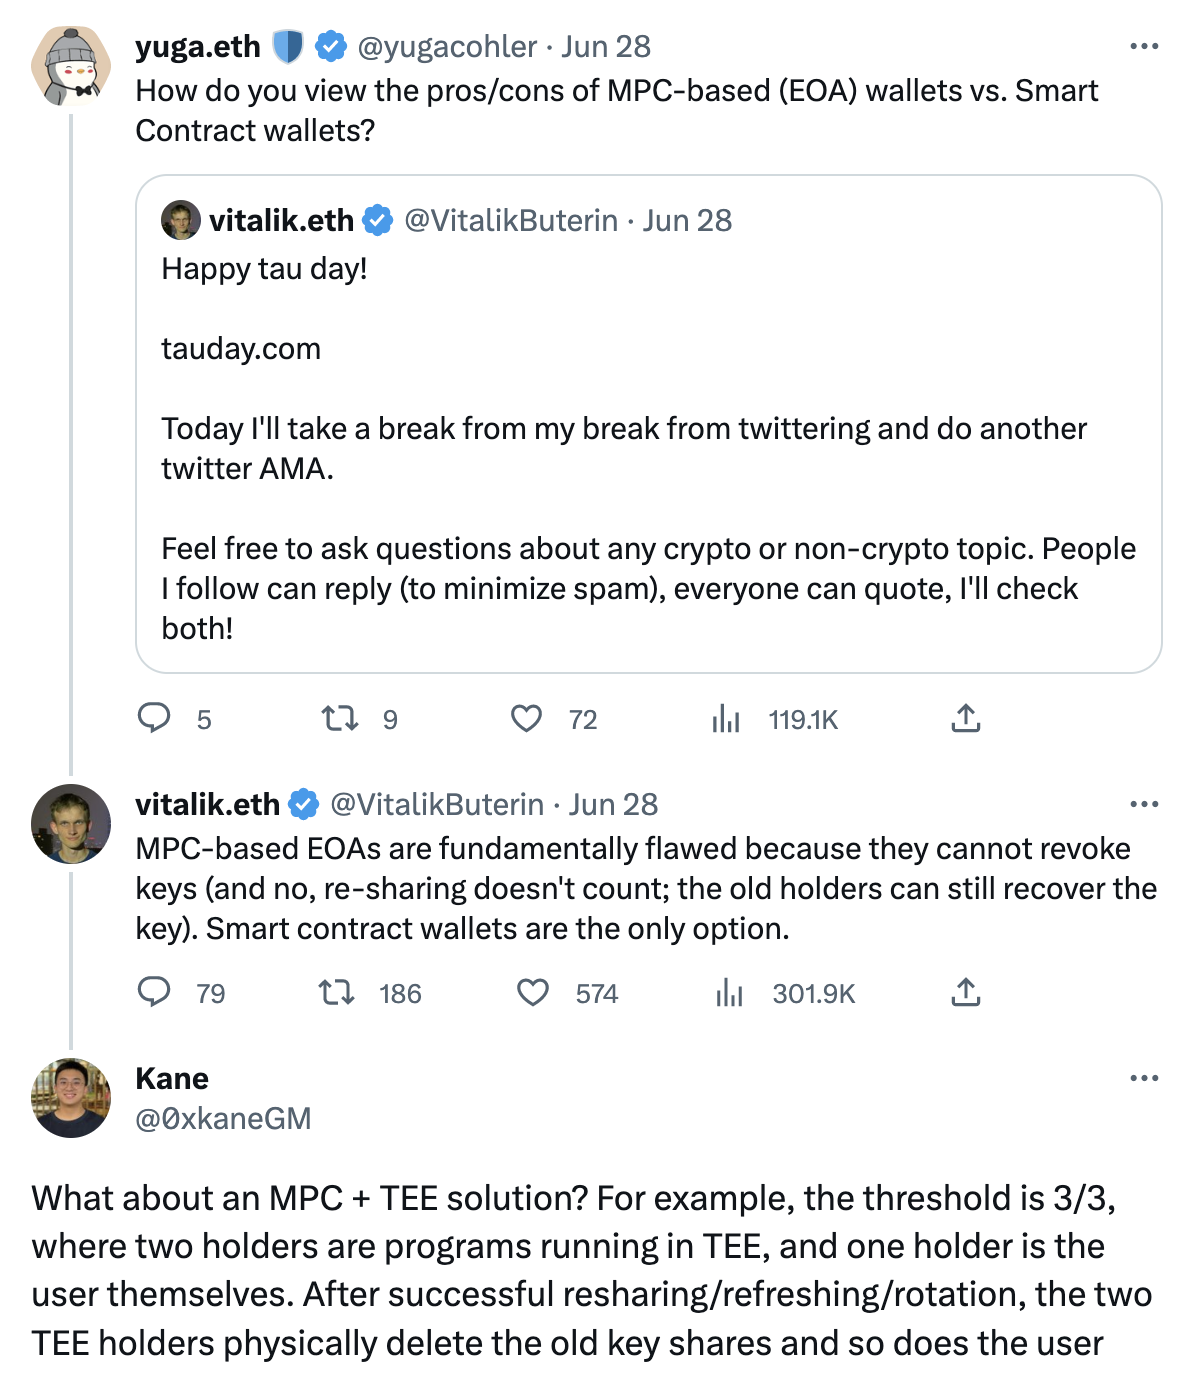
Vitalik เชื่อว่ามีข้อบกพร่องพื้นฐานในกระเป๋าเงิน EOA ที่ใช้ MPC เนื่องจากคีย์ไม่สามารถเพิกถอนได้และแม้แต่การแชร์ซ้ำ (การแชร์ซ้ำ) ก็ไม่สามารถแก้ปัญหานี้ได้ หลังจากการแบ่งส่วนซ้ำแล้ว ผู้ถือ shard เก่ายังสามารถกู้คืนได้ คีย์ส่วนตัว ดังนั้น กระเป๋าเงินสัญญาอัจฉริยะจึงเป็นทางเลือกเดียวเท่านั้น
สิ่งนี้ยังนำไปสู่การพูดคุยอย่างดุเดือดในชุมชนเกี่ยวกับกระเป๋าเงิน MPC และกระเป๋าเงินสัญญาอัจฉริยะ ก่อนที่จะโพสต์ มีเพื่อนบางคนถามฉันเกี่ยวกับความคิดเห็นเชิงลบของ MPC ของ Vitalik ด้วย โดยส่วนตัวแล้ว การอภิปรายเกี่ยวกับปัญหานี้ได้พัฒนาไปสู่การอภิปรายจุดยืนในที่สุด และไม่มีถูกหรือผิดในการอภิปรายเกี่ยวกับสมมติฐานของสถานการณ์แอปพลิเคชันและสถานการณ์ทางธุรกิจที่ไม่สอดคล้องกัน
แทนที่จะไปสู่จุดที่ตึงเครียด ควรชี้แจงประเด็นขัดแย้งให้กระจ่างดีกว่า: Vitalik ชี้ให้เห็นถึงกุญแจการเพิกถอนอะไรกันแน่ และเหมาะสมสำหรับสถานการณ์ใดบ้างกนง. กระเป๋าสตางค์กลไกการจัดการการแบ่งส่วนคีย์ส่วนตัวและกระเป๋าเงินสัญญาอัจฉริยะกลไกการจัดการคีย์ส่วนตัวแตกต่างกันอย่างไร
(1) การดำเนินการเพิกถอนคีย์ส่วนตัว (เพิกถอนคีย์) คืออะไร
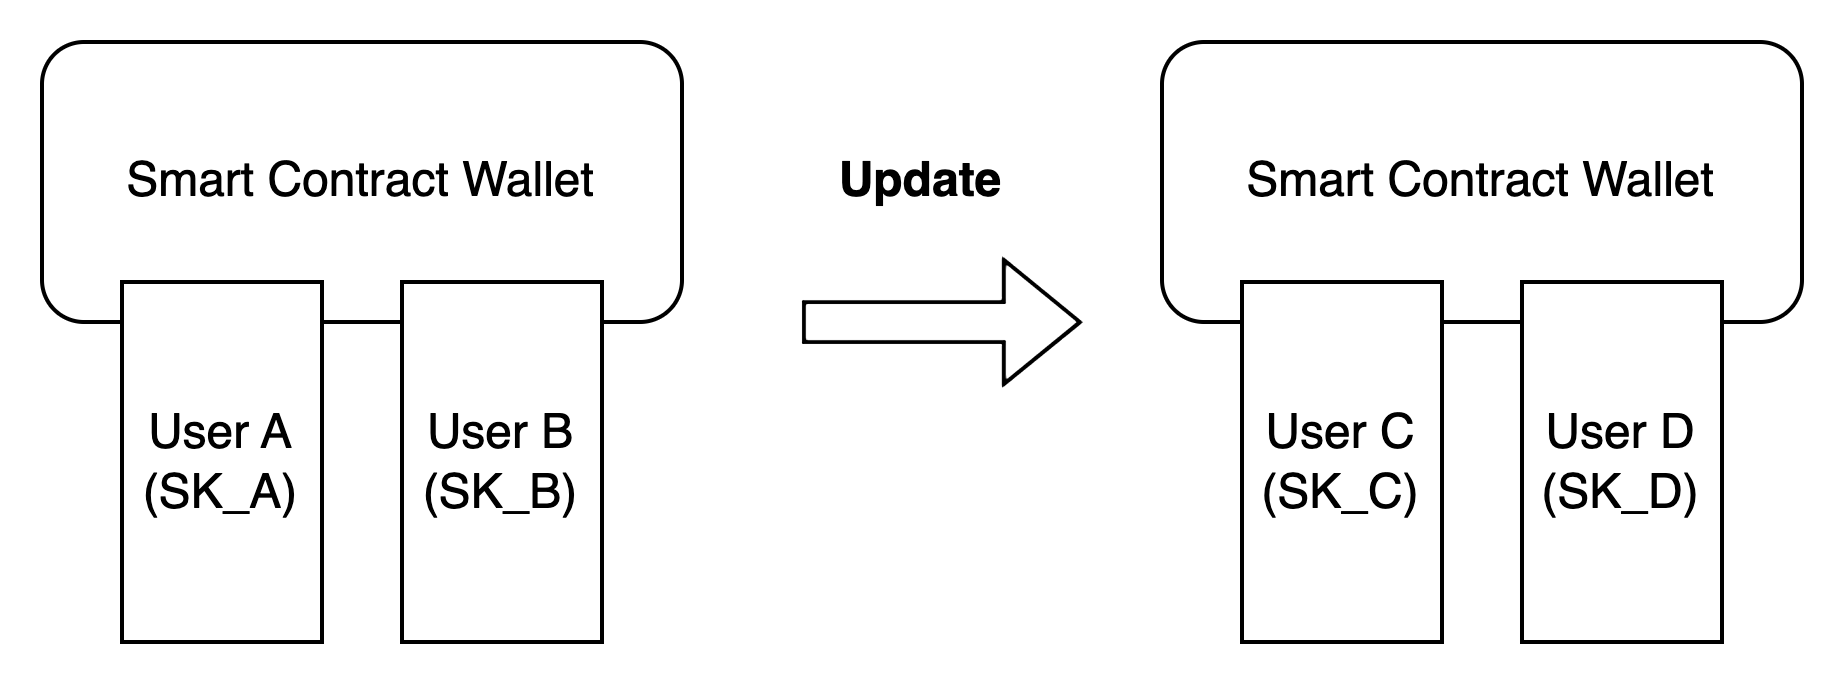
ตัวอย่างเช่น เมื่อใช้กระเป๋าเงินสัญญาอัจฉริยะ สมมติว่าที่อยู่กระเป๋าเงินคือที่อยู่ 1 ผู้ใช้ A ใช้คีย์ส่วนตัว SK_A และผู้ใช้ B ใช้ SK_B เพื่อจัดการกระเป๋าเงินสัญญาอัจฉริยะ ผู้ใช้ A และผู้ใช้ B จำเป็นต้องอนุญาตทั้งสองอย่างเมื่อใช้ กระเป๋าเงินสำหรับการโอนเงิน
หากผู้ใช้ต้องการเปลี่ยนอำนาจการจัดการของกระเป๋าเงิน เช่น ผู้ใช้ A และ B จัดการกระเป๋าเงินตั้งแต่แรก แต่ตอนนี้พวกเขาต้องการให้ที่อยู่กระเป๋าเงินไม่เปลี่ยนแปลง ให้เปลี่ยนเป็นผู้ใช้ C และ D เพื่อจัดการกระเป๋าเงิน และเพิกถอน สิทธิ์การดูแลระบบของผู้ใช้ A และ B ด้วยสัญญาอัจฉริยะ คุณสามารถเพิกถอนสิทธิ์การจัดการของคีย์ส่วนตัวที่เกี่ยวข้อง SK_A และ SK_B ของผู้ใช้ A และ B ไปยังกระเป๋าเงิน และแก้ไขสิทธิ์การจัดการที่เกี่ยวข้องกับคีย์ส่วนตัว SK_C และ SK_D ที่ใช้โดยผู้ใช้ C และ D
คีย์ส่วนตัว SK_A และ SK_B ยังสามารถลงนามเป็นคีย์ส่วนตัวและไม่สามารถเพิกถอนได้แต่ด้วยคุณสมบัติที่ตั้งโปรแกรมได้ของสัญญาอัจฉริยะ วิธีการตรวจสอบสิทธิ์ในการถ่ายโอนจะเปลี่ยนจากการตรวจสอบคีย์ส่วนตัว SK_A และ SK_B เป็นการตรวจสอบ SK_C และ SK_Dจากมุมมองของการใช้กระเป๋าเงิน เราสามารถพิจารณาได้ว่าคีย์ส่วนตัว SK_A และ SK_B ได้เพิกถอนอำนาจในการจัดการกระเป๋าเงินสัญญาแล้ว
(2) อะไรคือการแบ่งส่วนคีย์ส่วนตัวของ MPC ใหม่และการรีเฟรชส่วนคีย์ส่วนตัว
Secure Multi-Party Computation (MPC/SMPC) เป็นเทคโนโลยีการเข้ารหัสชนิดหนึ่งที่อยู่ภายใต้ห่วงโซ่ ซึ่งไม่เกี่ยวข้องกับบล็อกเชนเฉพาะเจาะจงที่ระดับอัลกอริธึมลายเซ็น โปรโตคอล MPC สามารถบรรลุลายเซ็นหลายลายเซ็น t/n ด้วยการประมวลผลแบบหลายฝ่าย ในระหว่างกระบวนการสร้างคีย์ส่วนตัว การใช้งาน รีเฟรช การแบ่งส่วนใหม่ ฯลฯ รับประกันว่าคีย์จะพร้อมใช้งานแต่จะมองไม่เห็น ดังนั้น กนง. จึงสามารถจัดการ EOA ได้โดยตรง และยังสามารถจัดการสินทรัพย์ร่วมกับกระเป๋าเงินสัญญาอัจฉริยะได้อีกด้วย
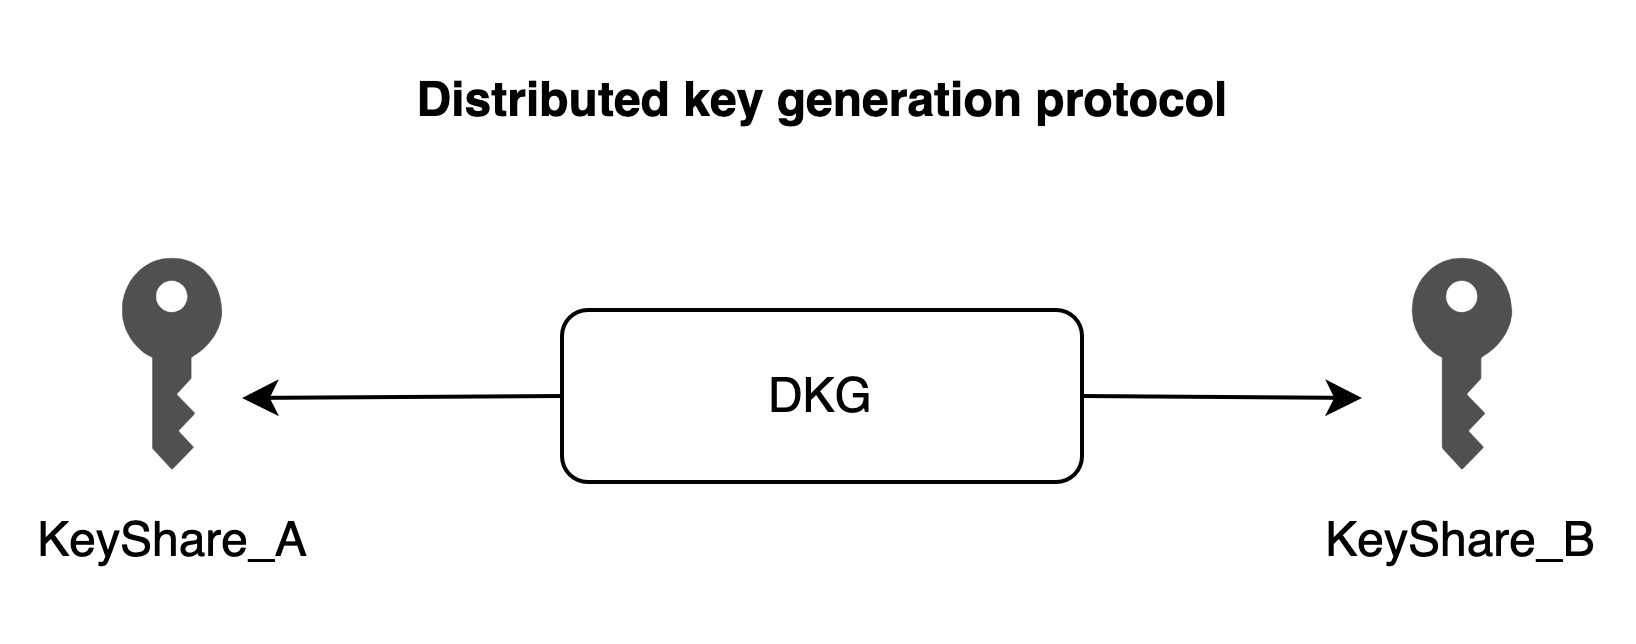
โดยทั่วไป เมื่อจัดการวอลเล็ตผ่าน MPC จำเป็นต้องสร้างแฟรกเมนต์คีย์ส่วนตัวในลักษณะกระจาย ตัวอย่างเช่น 2/2 ฝ่ายสร้างแฟรกเมนต์คีย์ส่วนตัว KeyShare_A และ KeyShare_B ตามลำดับ และที่อยู่วอลเล็ตที่เกี่ยวข้องคือ ที่อยู่ 2
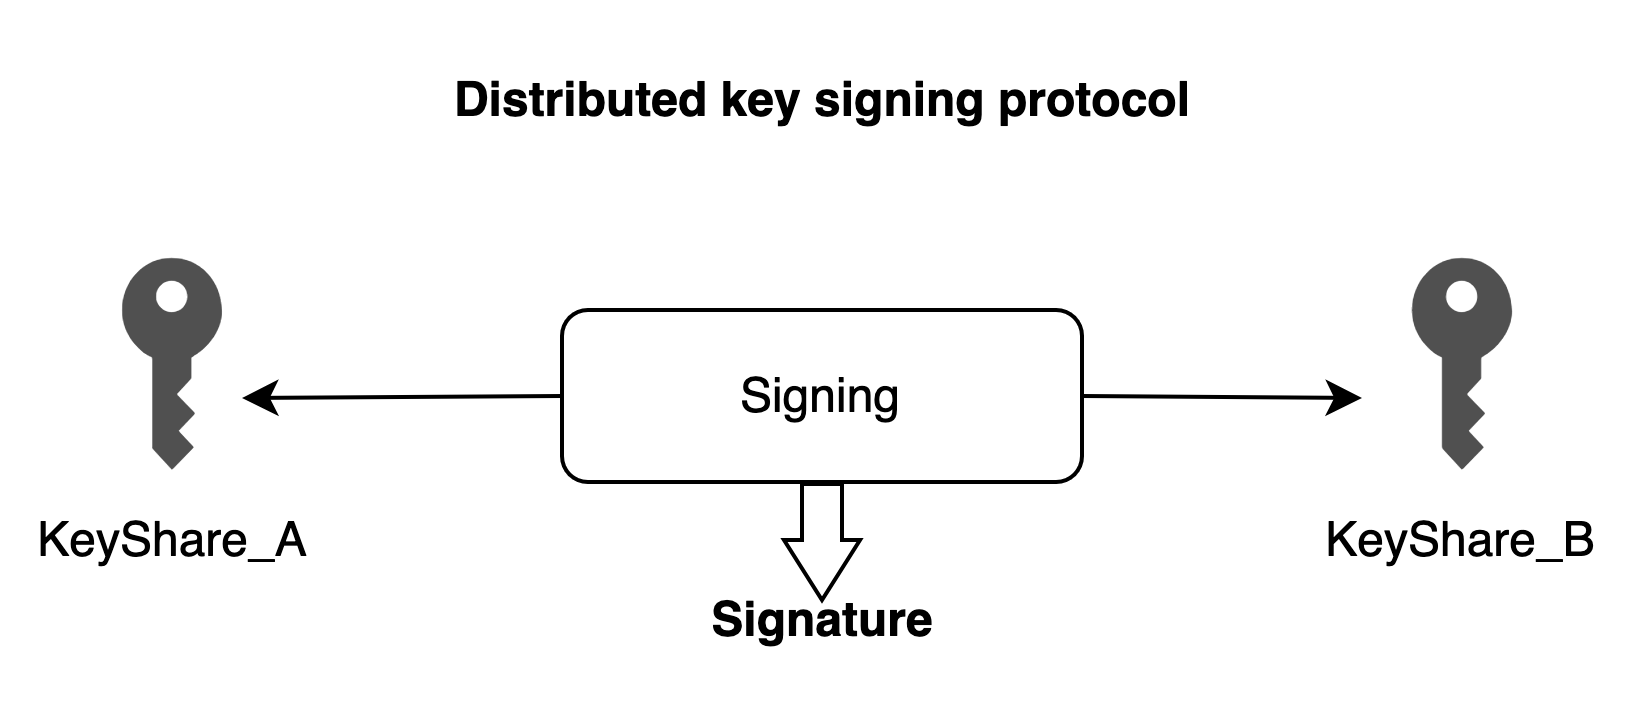
ใช้ลายเซ็นแบบกระจายเมื่อโอนเงิน ใช้ KeyShare_A และ KeyShare_B เพื่อดำเนินการข้อตกลงลายเซ็น และอนุญาตการโอนกระเป๋าสตางค์
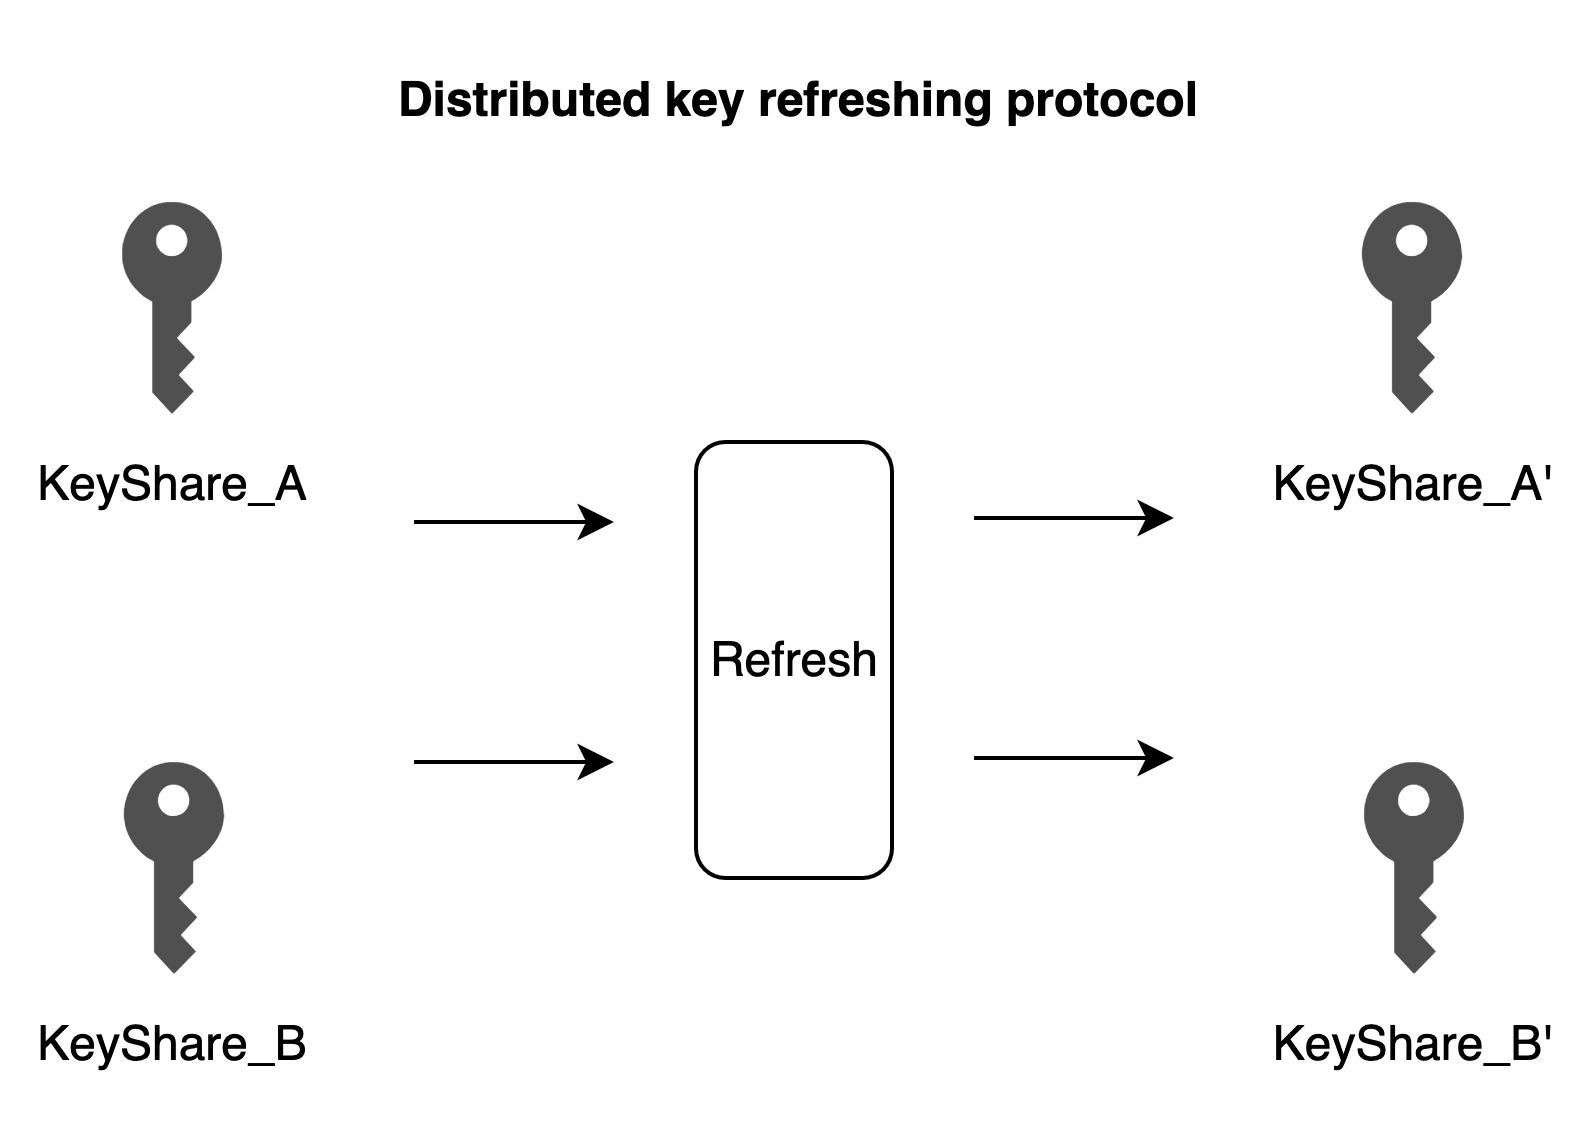
การรีเฟรชชิ้นส่วนคีย์ส่วนตัวหมายถึงการรักษาที่อยู่กระเป๋าเงินที่อยู่ 2 ไว้ไม่เปลี่ยนแปลง หลังจากที่กลุ่มชิ้นส่วนคีย์ส่วนตัวนี้ KeyShare_A และ KeyShare_B ผ่านโปรโตคอลการรีเฟรชแบบกระจาย ทั้งสองฝ่ายที่ถือชิ้นส่วนคีย์ส่วนตัวสามารถรับอันใหม่ได้ตามลำดับ คีย์ส่วนตัวแบบกลุ่ม คุณสามารถใช้ชาร์ด KeyShare_A' และ KeyShare_B' และ KeyShare_A' และ KeyShare_B' เพื่ออนุญาตการโอนกระเป๋าเงินในภายหลังได้ แต่ KeyShare_A และ KeyShare_B ยังคงสามารถใช้ได้
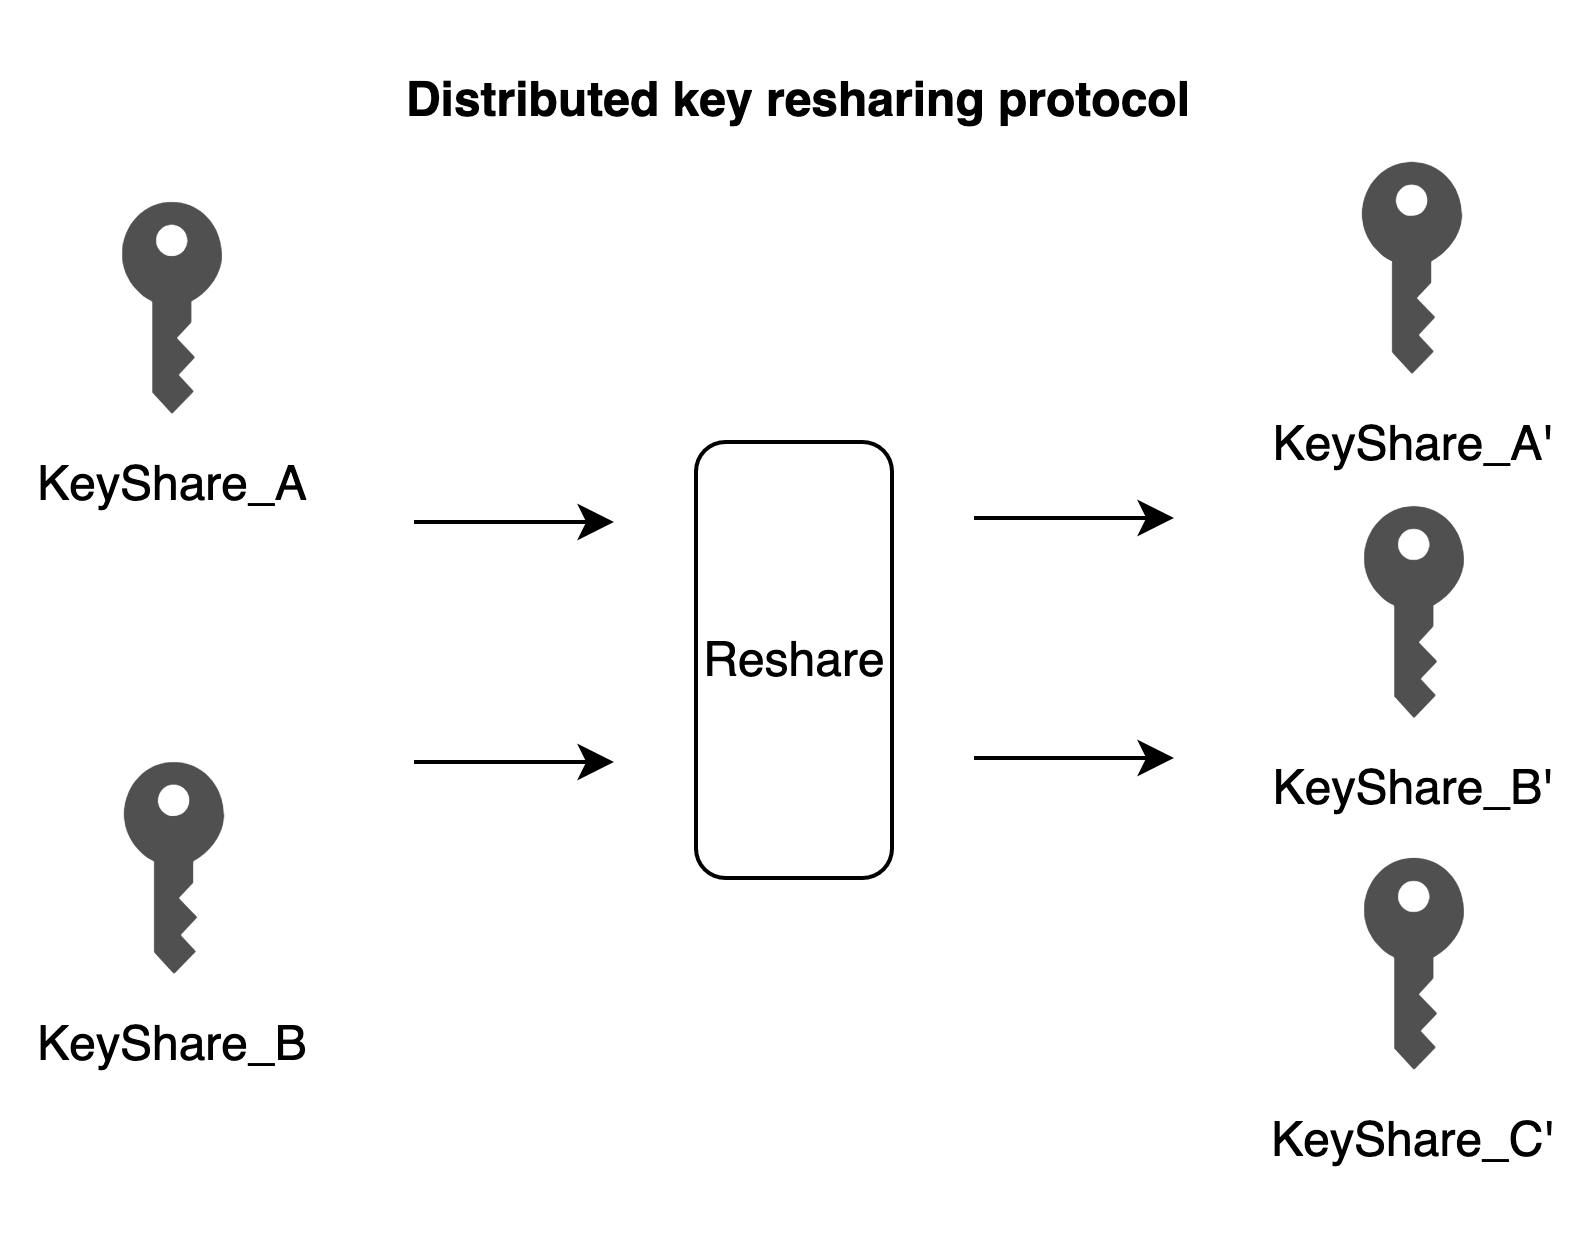
การแบ่งกลุ่มคีย์ส่วนตัวซ้ำ (การแบ่งปันซ้ำ) คล้ายกับการรีเฟรช และสิ่งที่แตกต่างจากการรีเฟรชก็คือการแบ่งกลุ่มคีย์ส่วนตัวใหม่สามารถปรับเปลี่ยนเกณฑ์ได้ เช่น ชุดของการแบ่งกลุ่มคีย์ส่วนตัว KeyShare_A และ KeyShare_B ที่สอดคล้องกับ 2/2 หลังจากดำเนินการ โปรโตคอลการแบ่งส่วนใหม่ เกณฑ์จะเปลี่ยนเป็น 3/3 และทั้งสองฝ่ายและฝ่ายที่เข้าร่วมใหม่จะได้รับชุดชาร์ดคีย์ส่วนตัวชุดใหม่ KeyShare_A', KeyShare_B' และ KeyShare_C' ตามลำดับ สำหรับชุดชาร์ดคีย์ส่วนตัวชุดใหม่ ต้องใช้คีย์ส่วนตัวสามส่วน สามารถลงนามลายเซ็นได้เมื่อมีการดำเนินการโปรโตคอลลายเซ็นแบบกระจายร่วมกันเท่านั้น แต่ KeyShare_A และ KeyShare_B ยังคงสามารถใช้ได้ตามเกณฑ์ 2/2
เป็นมูลค่าการกล่าวขวัญว่าในสี่กระบวนการข้างต้น คีย์ส่วนตัวดั้งเดิมที่อยู่ด้านหลังนั้นมีอยู่ในความหมายทางคณิตศาสตร์เท่านั้น และไม่ได้ปรากฏจริงในกระบวนการทั้งหมด และแต่ละฝ่ายไม่สามารถรับชิ้นส่วนคีย์ส่วนตัวของบุคคลอื่นได้
(3) ภายใต้สถานการณ์ใดที่กระเป๋าเงิน MPC ไม่สามารถเพิกถอนกุญแจได้
ก่อนอื่น จำเป็นต้องชี้แจงว่าโปรโตคอลการเข้ารหัส MPC และกระเป๋าเงิน MPC เป็นสองแนวคิด กระเป๋าเงิน MPC สร้างกระเป๋าเงินโดยการออกแบบการกระจายส่วนคีย์และกลไกการจัดการเกณฑ์ + โปรโตคอลการเข้ารหัส MPC กระเป๋าเงินสัญญาอัจฉริยะสามารถเข้าใจได้ว่าเป็นการใช้สัญญาอัจฉริยะที่ตั้งโปรแกรมได้เพื่อออกแบบกลไกการจัดการคีย์ส่วนตัว + อัลกอริธึมลายเซ็นเพื่อสร้างกระเป๋าเงิน นอกจากนี้ อัลกอริธึมลายเซ็นที่ใช้โดยสัญญาอัจฉริยะอาจเป็นอัลกอริธึมลายเซ็นคีย์ส่วนตัวเดี่ยว หรืออัลกอริธึมลายเซ็นขีดจำกัดตาม MPC
สำหรับโปรโตคอล MPC-TSS เนื่องจากลักษณะของการเข้ารหัส ดังที่อธิบายไว้ในคำถามที่สอง ปัญหาของการแบ่งย่อยและการรีเฟรช หลังจากการแบ่งย่อยและการรีเฟรชแล้ว ส่วนคีย์ส่วนตัวดั้งเดิม KeyShare_A และ KeyShare_B ยังคงมีให้ใช้งานได้ที่ระดับโปรโตคอล MPC ,ชาร์ดคีย์ส่วนตัวแต่ละชุดไม่สามารถเพิกถอนได้; ซึ่งคล้ายกับวิธีการยืนยันกระเป๋าเงินอัจฉริยะที่เปลี่ยนจากคีย์ส่วนตัว SK_A และ SK_B เป็นคีย์ส่วนตัว SK_C และ SK_D ในคำถามแรกคีย์ส่วนตัวที่เข้ารหัสลับ SK_A และ SK_B ยังคงมีอยู่และไม่สามารถเพิกถอนได้
ดังนั้นภายใต้สถานการณ์ใดที่กระเป๋าเงิน MPC ไม่สามารถเพิกถอนกุญแจได้ ตัวอย่างเช่น เกณฑ์การออกแบบกระเป๋าเงิน MPC คือ 2/2 และวิธีการจัดการได้รับการจัดการโดยผู้ใช้ A และผู้ใช้ B ซึ่งถือ KeyShare_A และ KeyShare_B ตามลำดับ หากคุณต้องการเปลี่ยนอำนาจการจัดการของกระเป๋าเงินนี้ ผู้ใช้ C และผู้ใช้ D จะได้รับ KeyShare_A' และ KeyShare_B' ผ่านทาง MPC รีเฟรช/การแบ่งส่วนโปรโตคอลใหม่ ในขณะที่รีเฟรชและแบ่งพาร์ติชันใหม่ ผู้ใช้ C และผู้ใช้ D สามารถจัดการกระเป๋าเงินได้แต่จากมุมมองของการใช้กระเป๋าเงิน ผู้ใช้ A และผู้ใช้ B ในฐานะผู้ถือ Shard เดิม ยังสามารถจัดการกระเป๋าเงินได้ กล่าวคือ กระเป๋าเงิน MPC ประเภทนี้ไม่สามารถเพิกถอนกุญแจได้
(4) กระเป๋าเงิน MPC สามารถเพิกถอนกุญแจได้ภายใต้สถานการณ์ใด
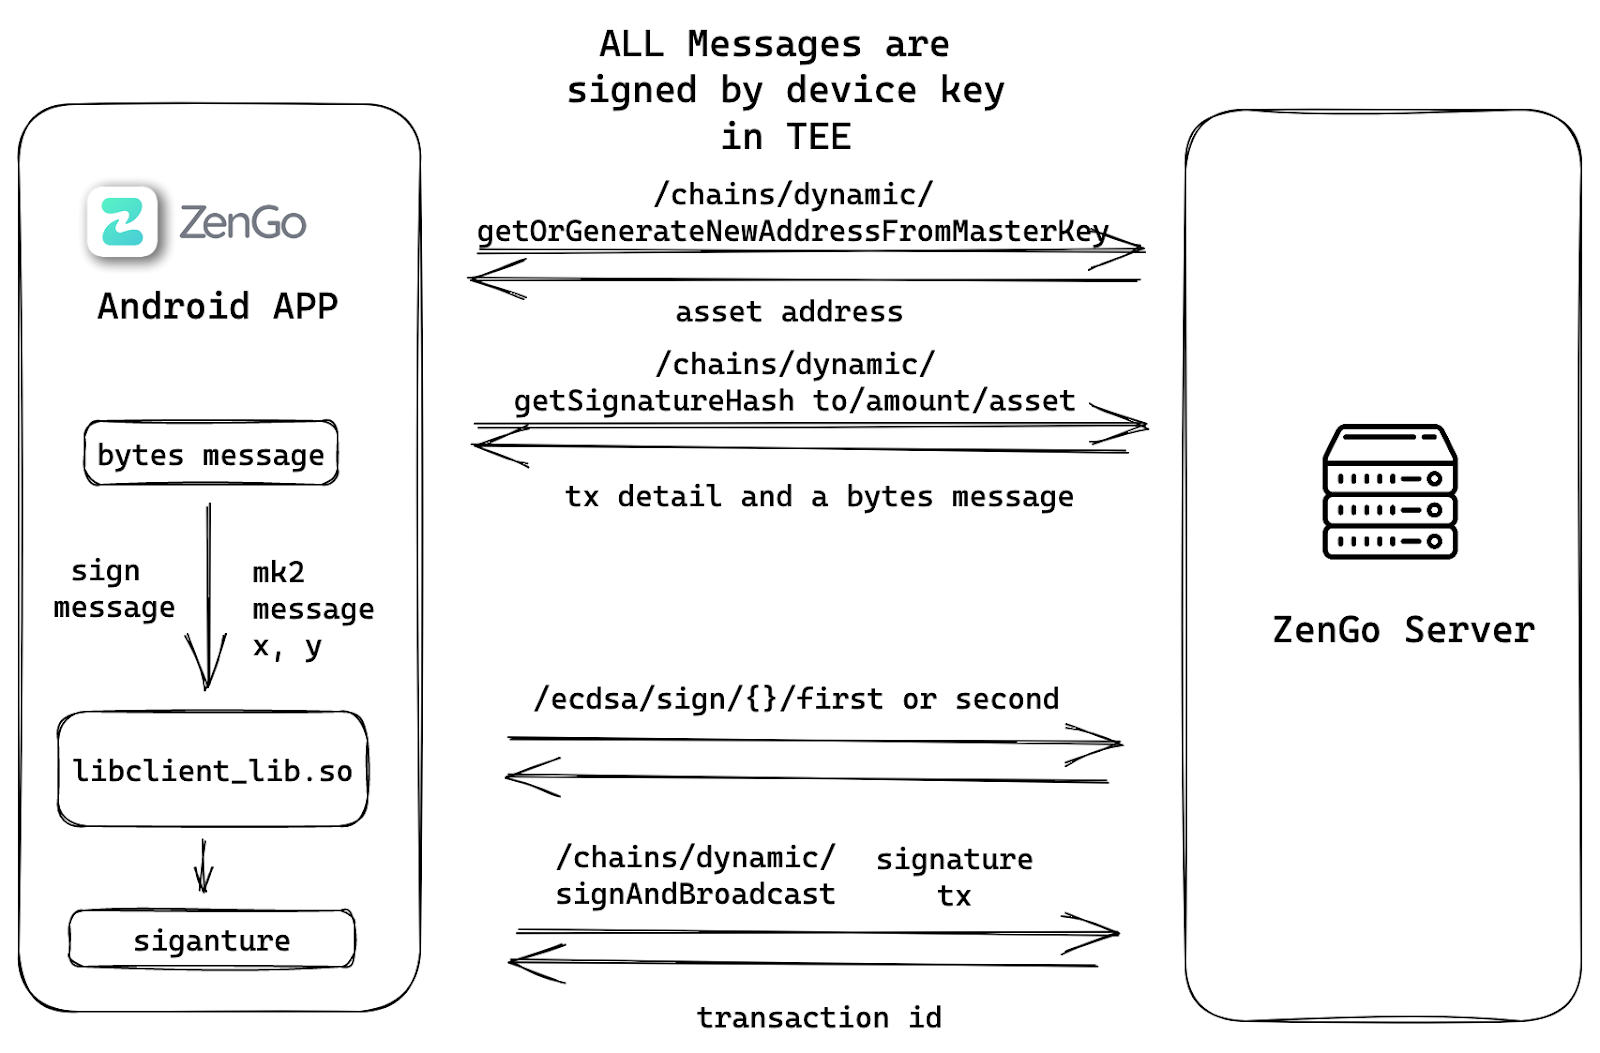
ยกตัวอย่างกระเป๋าสตางค์ส่วนตัว Zengo เกณฑ์ลายเซ็นพื้นฐานคือ 2/2 ผู้ใช้ถือส่วนแบ่งคีย์ส่วนตัว KeyShare_A และ Zengo ถือส่วนแบ่งคีย์ส่วนตัว KeyShare_B หากลูกค้าสงสัยว่าชิ้นส่วนคีย์ส่วนตัวของเขาถูกขโมย KeyShare_A ตามทฤษฎี บนพื้นฐานของการรักษาที่อยู่กระเป๋าเงินไว้ไม่เปลี่ยนแปลง ผู้ใช้สามารถขอการรีเฟรชคีย์กับ Zengo และทั้งสองฝ่ายจะได้รับ KeyShare_A' และ KeyShare_B' ตามลำดับ และ การรีเฟรชสำเร็จ หลังจากที่ Zengo ลบ KeyShare_B ทางกายภาพและปฏิเสธที่จะใช้ KeyShare_B เพื่อเข้าร่วมในลายเซ็นที่ตามมาต่อไป จะมีการใช้เฉพาะ KeyShare_B' เท่านั้น และผู้ใช้ใช้ KeyShare_A'จากมุมมองของการใช้กระเป๋าเงิน เนื่องจาก KeyShare_A และ KeyShare_B' ไม่สามารถคำนวณลายเซ็นที่ถูกต้องได้ KeyShare_A ที่ผู้โจมตีขโมยไปจึงถูกเพิกถอนในเวลานี้
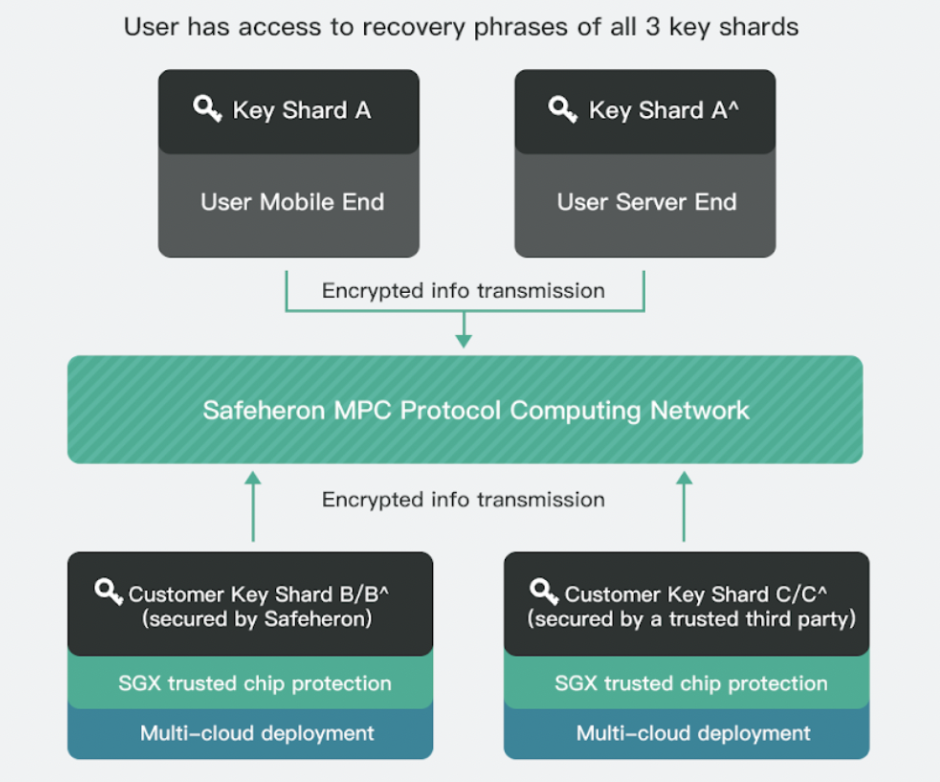
เมื่อใช้กระเป๋าสตางค์ระดับองค์กร Safeheron เป็นตัวอย่าง เกณฑ์ลายเซ็นพื้นฐานคือ 3/3 เมื่อสมาชิก 1 มีส่วนร่วมในการลงนาม การแจกจ่ายส่วนย่อยของคีย์ส่วนตัวจะเป็น KeyShare_A ในอุปกรณ์เคลื่อนที่ภายในเครื่องของสมาชิก KeyShare_B ในสภาพแวดล้อมการประมวลผลที่เชื่อถือได้ของ ระบบคลาวด์ Safeheron, KeyShare_C ของระบบคลาวด์บุคคลที่สามที่เชื่อถือได้ในสภาพแวดล้อมการประมวลผลที่เชื่อถือได้ เมื่อสมาชิก 1 สงสัยว่าชิ้นส่วนคีย์ส่วนตัวของเขา KeyShare_A ถูกขโมย สมาชิก 1 สามารถขอการรีเฟรชคีย์ด้วยระบบคลาวด์ภายใต้สมมติฐานของการรักษาที่อยู่กระเป๋าเงินไว้ไม่เปลี่ยนแปลง คล้ายกับสถานการณ์ Zengo หลังจากการรีเฟรชสำเร็จ ทั้งสามฝ่ายต่างฝ่ายต่าง รับชิ้นส่วนคีย์ส่วนตัวใหม่ KeyShare_A', KeyShare_B' และ KeyShare_C' และลบ KeyShare_B และ KeyShare_C ในสภาพแวดล้อมการดำเนินการบนคลาวด์ที่เชื่อถือได้ในขณะนี้ KeyShare_A ถูกเพิกถอนจากมุมมองของการใช้กระเป๋าเงิน
หากองค์กรจำเป็นต้องแทนที่สมาชิก 1 ด้วยสมาชิก 2 เพื่อจัดการสินทรัพย์ร่วมกันในระหว่างกระบวนการจัดการ สภาพแวดล้อมการดำเนินการบนคลาวด์ที่เชื่อถือได้จะลบส่วนคีย์ส่วนตัวทั้งสองส่วน KeyShare_B และ KeyShare_C ที่สอดคล้องกับสมาชิก 1 และเพิ่มสมาชิก 2 หลังจากผู้สร้างทีม เปิดใช้งาน ชุดใหม่ของชาร์ดคีย์ส่วนตัว KeyShare_A 2 , KeyShare_B 2 และ KeyShare_C 2 สำหรับสมาชิก 2 วิธีการแจกจ่ายคีย์ส่วนตัวของสมาชิก 2 จะเหมือนกับของสมาชิก 1สรุป
สรุป
หลังจากแยกประเด็นที่เป็นข้อขัดแย้งของการสนทนานี้ออกแล้ว มันก็ค่อนข้างง่ายสำหรับเราที่จะเข้าใจคำตอบของ Vitalik ในความเห็นของฉันในสถานการณ์ที่กล่าวถึงในคำถามที่สามข้างต้น มุมมองของวิทาลิกนั้นถูกต้อง แต่คำตอบของวิทาลิกนั้นเป็นเพียงบางส่วนเท่าที่เกี่ยวข้องกับคำตอบนั้น ไม่ใช่ว่ากระเป๋าเงิน MPC ทั้งหมดจะสามารถใช้งานได้โดยไม่เพิกถอนคีย์ และรูปแบบกระเป๋าเงิน MPC ต่างๆ ก็แตกต่างกันเช่นกัน กระเป๋าเงิน MPC และกระเป๋าเงินสัญญาอัจฉริยะมีการเน้นที่แตกต่างกันในการแก้ปัญหา กระเป๋าเงิน MPC มีแนวโน้มที่จะแก้ปัญหาการจัดการความปลอดภัยของสินทรัพย์แบบหลายสายโซ่และหลายลายเซ็นมากกว่า
นอกจากนี้ กระเป๋าเงิน MPC และกระเป๋าเงินสัญญาอัจฉริยะไม่เป็นศัตรูกัน ด้วยการรวมข้อดีของกระเป๋าเงินสัญญาอัจฉริยะแบบ off-chain และแบบออนไลน์เข้าด้วยกัน เชื่อว่าจะมีผลิตภัณฑ์และโซลูชันสัญญาอัจฉริยะ MPC + ที่เป็นนวัตกรรมมากมายในอนาคต





