






Beosin: รายงานสถานการณ์ความปลอดภัยของ Web3 Blockchain ทั่วโลกไตรมาสที่ 1 ปี 2023


แหล่งที่มาดั้งเดิม:Beosin
แหล่งที่มาดั้งเดิม:
มีแผนภูมิข้อมูลอยู่ที่นี่: Footprint Analytics: Crypto Analysis Dashboards
ภาพรวมของสถานการณ์ความปลอดภัยของ Web3 ในไตรมาสแรกของปี 2023ไตรมาสที่ 1 ปี 2566
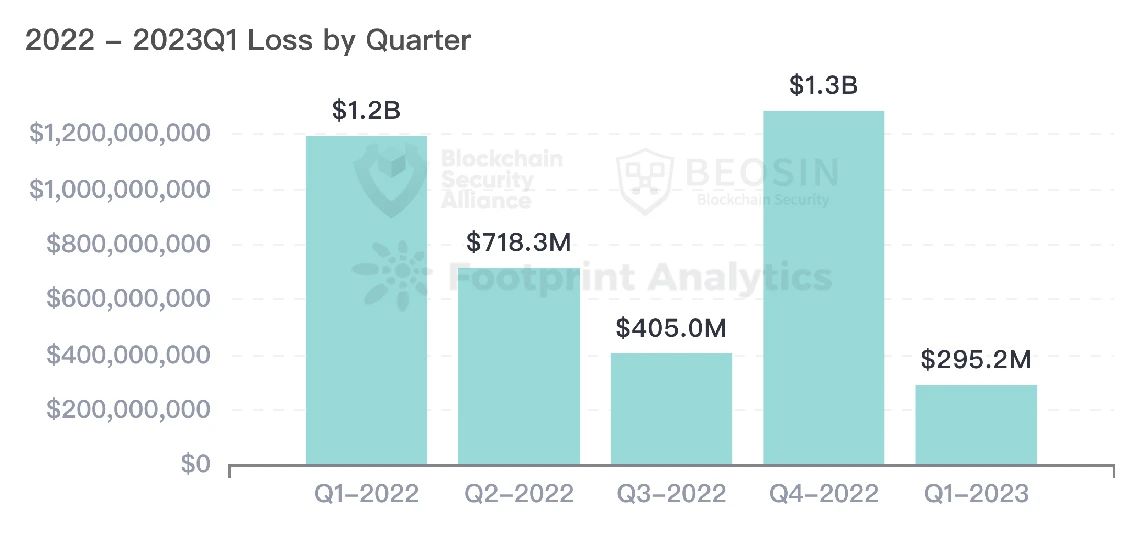
จากการตรวจสอบความเสี่ยงด้านความปลอดภัยของ Beosin EagleEye การเตือนล่วงหน้าและการบล็อกแพลตฟอร์มของบริษัทตรวจสอบความปลอดภัยของบล็อกเชน Beosin พบว่ามีการโจมตีครั้งใหญ่ทั้งหมด 61 รายการในฟิลด์ Web3 ซึ่งสูญเสียไปทั้งหมดประมาณ 295 ล้านดอลลาร์สหรัฐ ซึ่งลดลงจาก ประมาณ 77% เมื่อเทียบกับไตรมาสที่สี่ของปี 2022 % ยอดขาดทุนรวมในไตรมาสแรกของปี 2566 ต่ำกว่าทุกไตรมาสในปี 2565
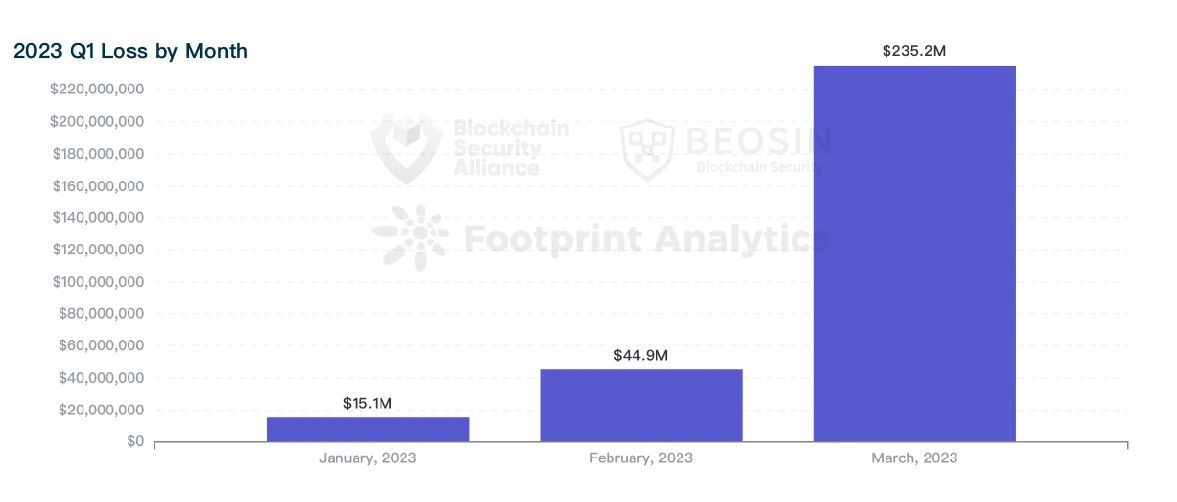
นอกจากเหตุการณ์โจมตีแล้ว ยังตรวจพบเหตุการณ์ Rug Pull หลัก 41 เหตุการณ์ในไตรมาสแรกของปี 2566 คิดเป็นมูลค่าประมาณ 20.34 ล้านดอลลาร์สหรัฐในเดือนมีนาคม ซึ่งเป็นเดือนที่มีการโจมตีบ่อยครั้ง ตัวเลขการสูญเสียทั้งหมดสูงถึง 235 ล้านดอลลาร์สหรัฐ คิดเป็น 79.7% ของตัวเลขการสูญเสียทั้งหมดในไตรมาสแรก
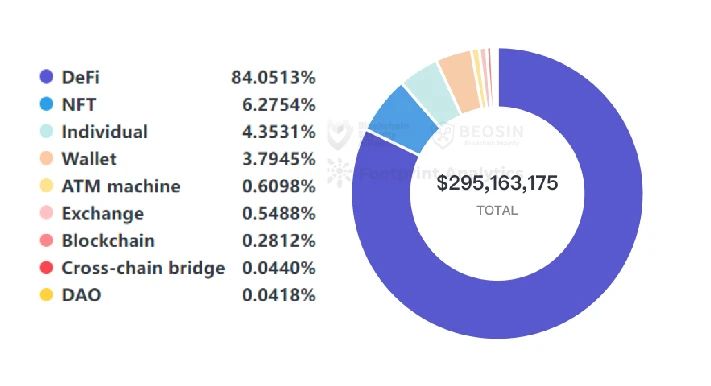
จากมุมมองของประเภทโครงการที่ถูกโจมตีDeFi เป็นประเภทโครงการที่มีการโจมตีบ่อยที่สุดและสูญเสียมากที่สุดในไตรมาสนี้ ยอดการสูญเสียจากเหตุการณ์ด้านความปลอดภัย 42 ครั้งสูงถึง 248 ล้านดอลลาร์สหรัฐ คิดเป็น 84% ของยอดการสูญเสียทั้งหมด
จากมุมมองของประเภทแพลตฟอร์มเชนจากมุมมองของประเภทแพลตฟอร์มเชน
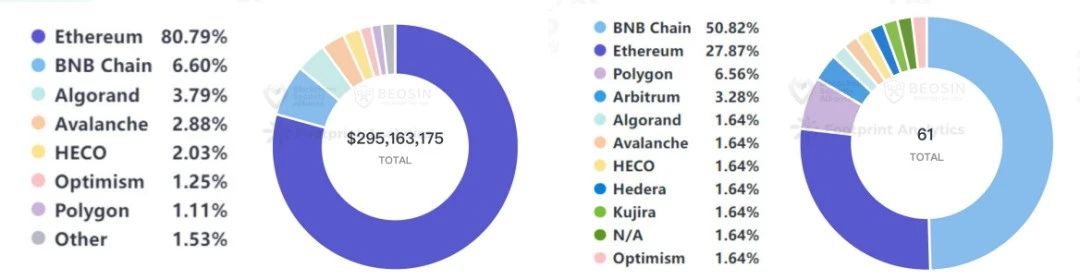
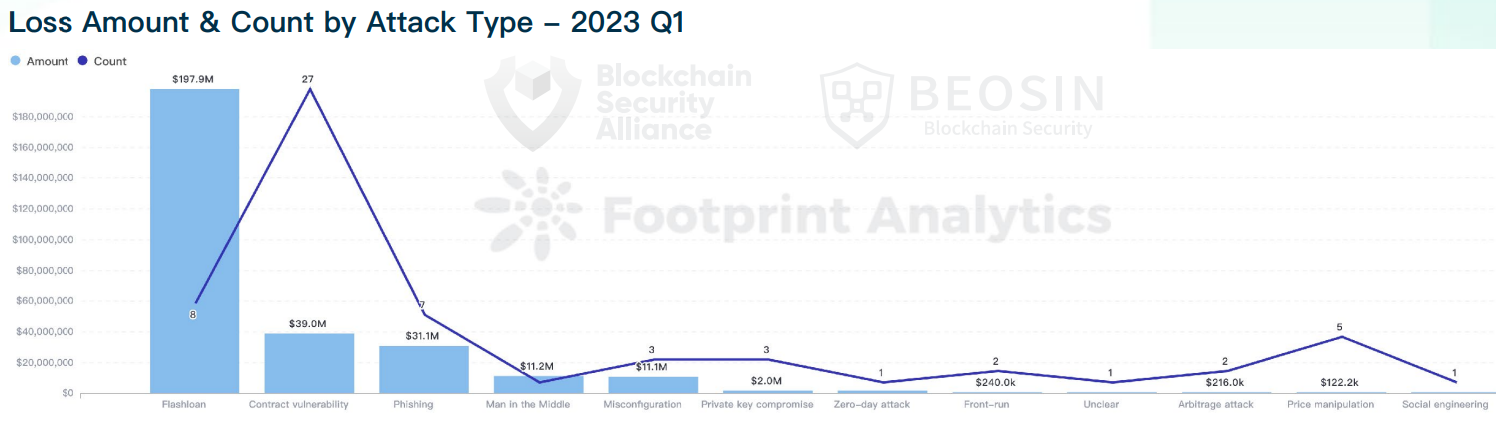
80.8% ของจำนวนเงินที่สูญเสียมาจาก Ethereum ซึ่งเป็นอันดับแรกในบรรดาแพลตฟอร์มเชนทั้งหมดวิธีโจมตีที่มีการสูญเสียสูงสุดในไตรมาสนี้คือการโจมตีด้วยเงินกู้ด่วน โดยสูญเสียประมาณ 198 ล้านดอลลาร์สหรัฐใน 8 เหตุการณ์ของสินเชื่อแฟลช วิธีโจมตีที่มีความถี่สูงสุดคือช่องโหว่ของสัญญา โดยมีการโจมตี 27 ครั้งคิดเป็น 44% ของเหตุการณ์ทั้งหมด
จากมุมมองของกระแสเงินทุนทรัพย์สินที่ถูกขโมยไปประมาณ 200 ล้านดอลลาร์ได้รับการกู้คืนในระหว่างไตรมาส การฟื้นตัวของเงินทุนในไตรมาสนี้ดีกว่าทุกไตรมาสในปี 2565
จากมุมมองของการตรวจสอบจากมุมมองของการตรวจสอบ
มีการตรวจสอบเพียง 41% ของโครงการที่ถูกโจมตี
ภาพรวมของเหตุการณ์การโจมตี
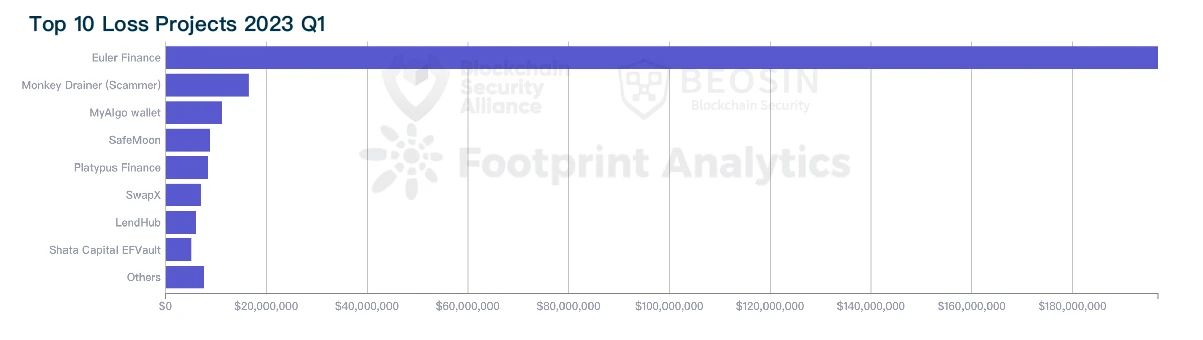
ในช่วงไตรมาสแรกของปี 2566 แพลตฟอร์มการตรวจสอบความเสี่ยงด้านความปลอดภัย Beosin EagleEye การเตือนล่วงหน้า และการบล็อกตรวจพบการโจมตีครั้งใหญ่ทั้งหมด 61 ครั้งในฟิลด์ Web3 โดยสูญเสียไปทั้งหมดประมาณ 295 ล้านดอลลาร์สหรัฐ ในหมู่พวกเขา มีเหตุการณ์ด้านความปลอดภัยหนึ่งเหตุการณ์ที่สูญเสียมากกว่า 100 ล้านดอลลาร์สหรัฐ (การโจมตีของ Euler Finance flash loan สูญเสีย 197 ล้านดอลลาร์สหรัฐ) มีเหตุการณ์ 2 เหตุการณ์ในช่วง 10 ล้านดอลลาร์สหรัฐถึง 100 ล้านดอลลาร์สหรัฐในการสูญเสีย และ 17 เหตุการณ์ในช่วง 1 ล้านดอลลาร์สหรัฐถึง 10 ล้านดอลลาร์สหรัฐ
ประเภทรายการที่ถูกโจมตี
ชื่อเรื่องรอง
84% ของการสูญเสียมาจากประเภท DeFi
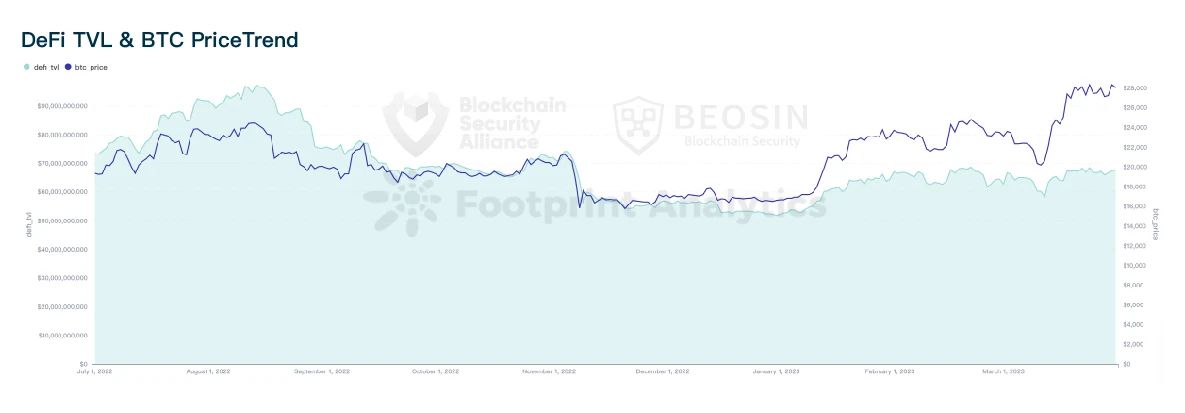
ตลาด Crypto ได้ผ่านจุดต่ำสุดหลังจากการชะลอตัวเป็นเวลานานหลายเดือนและเหตุการณ์หงส์ดำหลายเหตุการณ์เพื่อล้างเลเวอเรจ TVL ของ DeFi ดีดตัวขึ้นในไตรมาสแรกเนื่องจากราคาสกุลเงินมีความผันผวนในช่วงไตรมาสแรกของปี 2023 เหตุการณ์ด้านความปลอดภัยทั้งหมด 42 เหตุการณ์เกิดขึ้นในโครงการ DeFi ซึ่งคิดเป็น 68.9% ของจำนวนเหตุการณ์ทั้งหมด ยอดการสูญเสียทั้งหมดของ DeFi สูงถึง 248 ล้านดอลลาร์สหรัฐ คิดเป็น 84% ของยอดการสูญเสียทั้งหมด
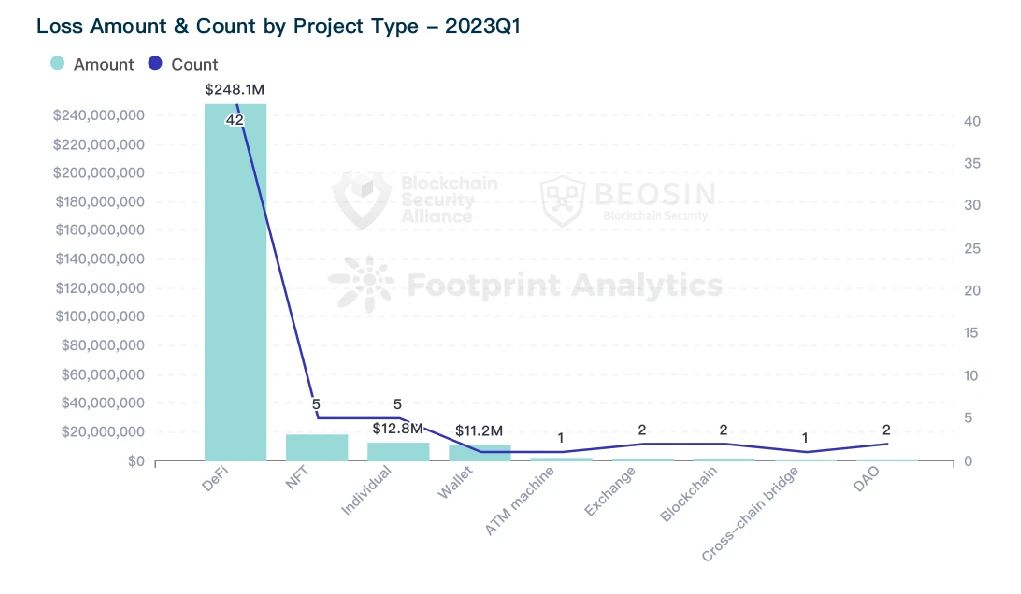
DeFi เป็นประเภทโครงการที่มีการโจมตีบ่อยที่สุดและสูญเสียมากที่สุดในไตรมาสนี้จำนวนการสูญเสียประเภท NFT อยู่ในอันดับที่สอง (18.52 ล้านดอลลาร์) ส่วนใหญ่มาจากเหตุการณ์ฟิชชิ่ง NFT ประเภทที่สามคือผู้ใช้รายบุคคล และประเภทนี้คือการโจมตีแบบฟิชชิ่งทั้งหมด อันดับที่สี่ในจำนวนเงินที่สูญเสียคือเหตุการณ์การโจมตีกระเป๋าเงิน จากมุมมองประเภท
ตัวเลขที่ 2 ถึง 4 ของจำนวนเงินที่สูญเสียนั้นเกี่ยวข้องกับความปลอดภัยของผู้ใช้อย่างใกล้ชิด
จำนวนการสูญเสียในแต่ละแพลตฟอร์มเชน
ชื่อเรื่องรอง
80.8% ของจำนวนเงินที่หายไปมาจาก Ethereum
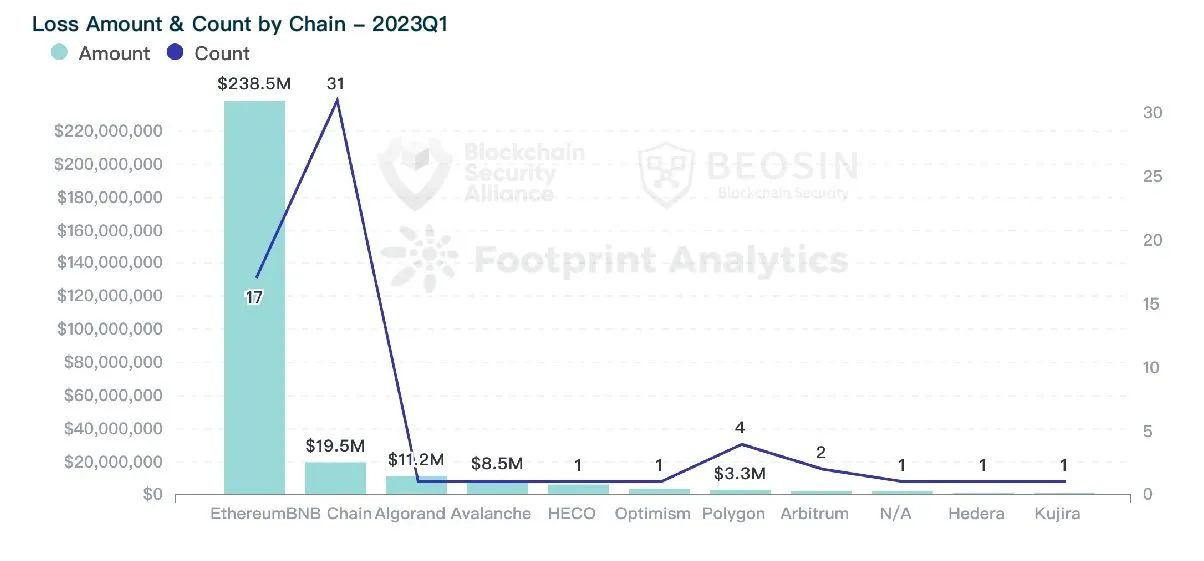
ในไตรมาสแรกของปี 2023 มีการโจมตีครั้งใหญ่ 17 ครั้งบนเครือข่าย Ethereum ซึ่งสูญเสียไปประมาณ 238 ล้านดอลลาร์ จำนวนการสูญเสียบนเชน Ethereum นั้นอยู่ในอันดับแรกของแพลตฟอร์มเชนทั้งหมด ซึ่งคิดเป็นประมาณ 80.8%
ตรวจพบการโจมตีมากที่สุดใน BNB Chain ถึง 31 ครั้ง การสูญเสียทั้งหมดอยู่ที่ 19.48 ล้านดอลลาร์ ซึ่งเป็นอันดับสองในบรรดาแพลตฟอร์มเชนทั้งหมด
เชนสาธารณะที่มีการสูญเสียมากเป็นอันดับสามคือ Algorand และการสูญเสียมาจากการขโมยกระเป๋าเงิน MyAlgo เครือข่าย Algorand ไม่มีเหตุการณ์ด้านความปลอดภัยที่สำคัญในปี 2565
เป็นมูลค่าการกล่าวขวัญว่าจำนวนการสูญเสียในเครือข่าย Solana ในปี 2565 อยู่ในอันดับที่สามในบรรดาเครือข่ายสาธารณะทั้งหมด และไม่พบการโจมตีครั้งใหญ่ในไตรมาสนี้
การวิเคราะห์วิธีการโจมตี
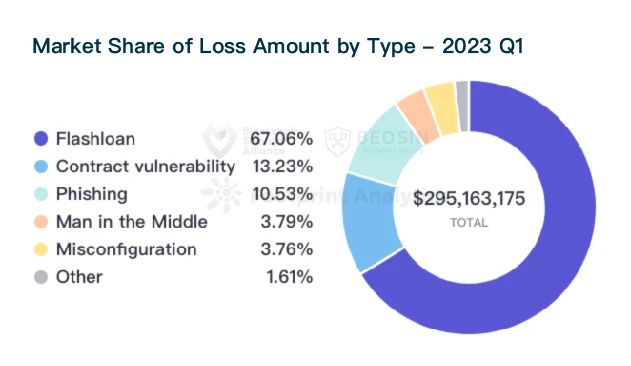
วิธีการโจมตีที่มีการสูญเสียสูงสุดในไตรมาสนี้ คือ สินเชื่อแฟลช 8 เหตุการณ์ สูญเสียเงินไปประมาณ 198 ล้านดอลลาร์สหรัฐ คิดเป็น 67% ของการสูญเสียทั้งหมดการโจมตีบ่อยที่สุด
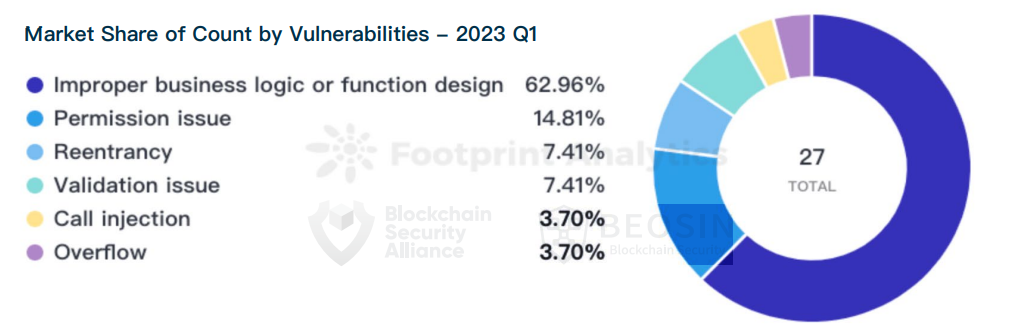
สำหรับการใช้ประโยชน์จากสัญญา การโจมตี 27 ครั้งคิดเป็น 44% ของเหตุการณ์ทั้งหมด ช่องโหว่ของสัญญาทำให้เกิดความสูญเสียรวม 39.05 ล้านดอลลาร์สหรัฐ ซึ่งเป็นอันดับสองในบรรดาการโจมตีทุกประเภท
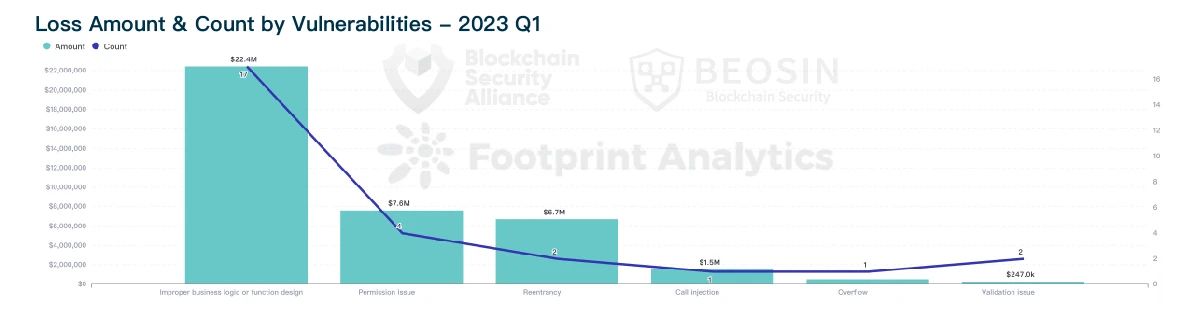
ตามประเภทของช่องโหว่ สามอันดับแรกที่ทำให้เกิดความสูญเสียมากที่สุด ได้แก่ การออกแบบตรรกะ/ฟังก์ชันทางธุรกิจที่ไม่เหมาะสม ปัญหาการอนุญาต และการกลับเข้ามาใหม่ ช่องโหว่ด้านตรรกะทางธุรกิจ/การออกแบบฟังก์ชัน 17 รายการ ส่งผลให้เกิดความเสียหายรวม 22.44 ล้านดอลลาร์
ชื่อระดับแรก
การวิเคราะห์วิธีการโจมตีในกรณีทั่วไป
1 เหตุการณ์ด้านความปลอดภัยของออยเลอร์ไฟแนนซ์
สรุปเหตุการณ์
เมื่อวันที่ 13 มีนาคม Euler Finance ซึ่งเป็นโครงการให้กู้ยืมในเครือข่าย Ethereum ถูกโจมตีโดยเงินกู้ด่วน และขาดทุนถึง 197 ล้านดอลลาร์สหรัฐ
เมื่อวันที่ 16 มีนาคม มูลนิธิออยเลอร์เสนอรางวัล 1 ล้านดอลลาร์สำหรับข้อมูลที่นำไปสู่การจับกุมแฮ็กเกอร์และคืนเงินที่ถูกขโมยไป
เมื่อวันที่ 17 มีนาคม Michael Bentley ซีอีโอของ Euler Labs ทวีตว่าออยเลอร์ "เป็นโครงการที่คำนึงถึงความปลอดภัยมาโดยตลอด" ตั้งแต่เดือนพฤษภาคม 2021 ถึงกันยายน 2022 Euler Finance ยอมรับการตรวจสอบ 10 รายการโดยบริษัทรักษาความปลอดภัยบล็อกเชน 6 แห่ง ได้แก่ Halborn, Solidified, ZK Labs, Certora, Sherlock และ Omnisica
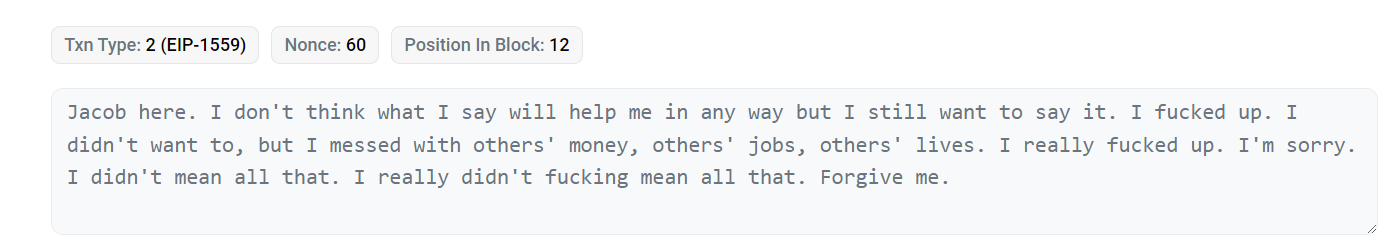
เมื่อวันที่ 4 เมษายน Euler Labs ทวีตว่าหลังจากการเจรจาสำเร็จ ผู้โจมตีได้คืนเงินที่ถูกขโมยไปทั้งหมด
การวิเคราะห์ช่องโหว่
การวิเคราะห์ช่องโหว่
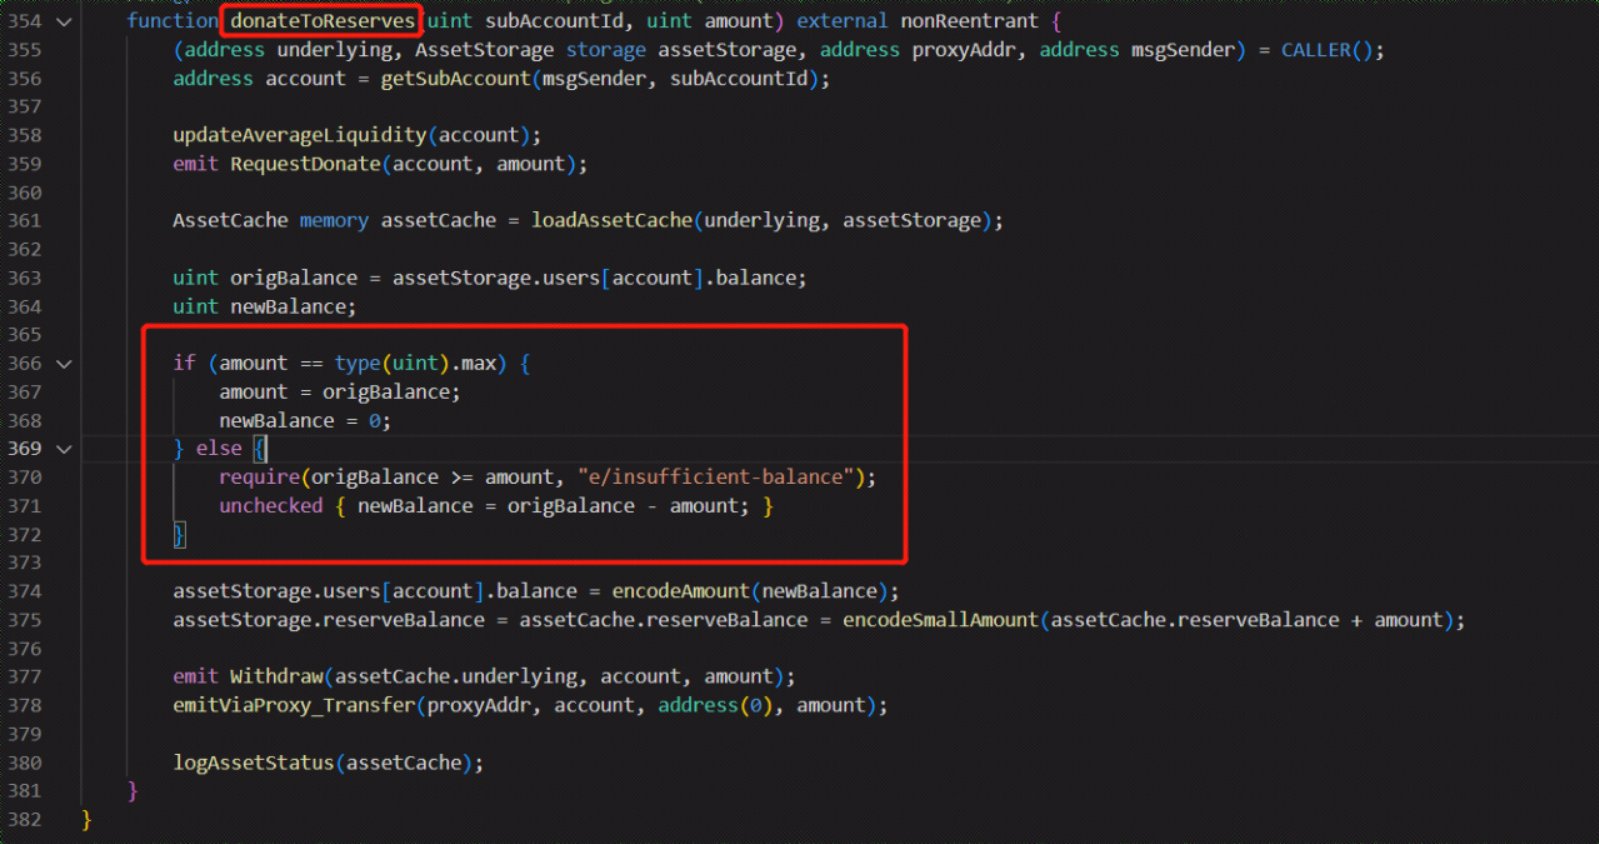
ในการโจมตีครั้งนี้ ฟังก์ชัน DonateToReserves ของสัญญา Etoken ไม่ได้ตรวจสอบจำนวนโทเค็นที่ผู้ใช้ถืออยู่จริงและสถานะสุขภาพของบัญชีแยกประเภทของผู้ใช้หลังจากการบริจาคอย่างถูกต้อง ผู้โจมตีใช้ประโยชน์จากช่องโหว่นี้และบริจาค eDAI 100 ล้าน แต่ในความเป็นจริงผู้โจมตีให้คำมั่นสัญญาเพียง 30 ล้าน DAI
ณ จุดนี้ สภาพของบัญชีแยกประเภทผู้ใช้ได้รับการกู้คืน และผู้ใช้สามารถถอนเงินได้ จำนวนเงินที่สามารถถอนได้คือความแตกต่างระหว่าง eDAI และ dDAI แต่จริงๆ แล้วมีเพียง 38.9 ล้าน DAI ในกลุ่ม ดังนั้นผู้ใช้สามารถถอนเงินจำนวนนี้ได้เท่านั้น
ชื่อเรื่องรอง
2 เหตุการณ์ด้านความปลอดภัย BonqDAO
เมื่อวันที่ 1 กุมภาพันธ์ โปรโตคอลการเข้ารหัส BonqDAO ถูกโจมตีโดยการปรับราคา ผู้โจมตีสร้างโทเค็น BEUR จำนวน 100 ล้านโทเค็น จากนั้นแลกเปลี่ยน BEUR เป็นโทเค็นอื่นบน Uniswap ราคาของ ALBT ลดลงจนเกือบเป็นศูนย์ ซึ่งทำให้ ALBT เกิดการชำระบัญชี . ตามราคาโทเค็น ณ เวลาที่ทำการแฮ็ก ความสูญเสียสูงถึง 88 ล้านดอลลาร์ แต่เนื่องจากสภาพคล่องหมดลง การสูญเสียที่เกิดขึ้นจริงในเหตุการณ์ดังกล่าวอยู่ที่ประมาณ 1.85 ล้านดอลลาร์
การวิเคราะห์ช่องโหว่
การวิเคราะห์ช่องโหว่
ในการโจมตีครั้งนี้ ผู้โจมตีดำเนินการโจมตีทั้งหมดสองครั้ง หนึ่งคือการควบคุมราคาเพื่อให้ยืมโทเค็นจำนวนมาก และอีกวิธีหนึ่งคือการควบคุมราคาเพื่อชำระทรัพย์สินของผู้อื่นเพื่อทำกำไร
ออราเคิลที่ใช้โดยแพลตฟอร์ม BonqDAO ใช้ฟังก์ชัน 'getCurrentValue' แทน 'getDataBefore'
แฮ็กเกอร์กลายเป็นผู้รายงานราคาโดยเดิมพันโทเค็น TRB 10 เหรียญ (มูลค่าเพียง $175) และแก้ไขราคาของโทเค็น WALBT ในออราเคิลโดยเรียกใช้ฟังก์ชัน sendValue หลังจากกำหนดราคาแล้ว ผู้โจมตีจะเรียกใช้ฟังก์ชัน createTrove ของสัญญา Bonq เพื่อสร้างสัญญา trove และจำนองโทเค็น WALBT 0.1 เหรียญในสัญญาสำหรับการดำเนินการยืม โดยปกติวงเงินกู้ควรน้อยกว่า 0.1 WALBT เพื่อให้แน่ใจว่าอัตราการจำนองจะคงอยู่ในช่วงที่ปลอดภัย แต่ในกระบวนการกู้ยืมของสัญญานี้ วิธีการคำนวณมูลค่าของหลักประกันจะรับรู้ผ่านสัญญา TellorFlex . ในขั้นตอนก่อนหน้านี้ ผู้โจมตีได้เพิ่มราคาของ WALBT ไปสู่ระดับสูงผิดปกติแล้ว ทำให้ผู้โจมตีให้ยืมโทเค็น BEUR 100 ล้านในการกู้ยืมนี้
ผู้โจมตีตั้งราคา WALBT ต่ำผิดปกติในการทำธุรกรรมครั้งที่สอง ดังนั้นจึงใช้ต้นทุนเพียงเล็กน้อยในการชำระโทเค็น WALBT ที่ผู้ใช้รายอื่นจำนองไว้
3 เหตุการณ์ด้านความปลอดภัยของ Platypus Finance
สรุปเหตุการณ์
เมื่อวันที่ 17 กุมภาพันธ์ Platypus Finance บนแพลตฟอร์ม Avalanche ถูกโจมตีเนื่องจากปัญหาเกี่ยวกับกลไกการตรวจสอบการทำงาน ส่งผลให้สูญเสียเงินประมาณ 8.5 ล้านดอลลาร์ อย่างไรก็ตาม ผู้โจมตีไม่ได้ใช้ฟังก์ชันถอนเงินในสัญญา ส่งผลให้รายได้จากการโจมตีถูกเก็บไว้ในสัญญาการโจมตีและไม่สามารถถอนออกได้
เมื่อวันที่ 26 กุมภาพันธ์ สำนักงานตำรวจแห่งชาติฝรั่งเศสได้จับกุมและออกหมายเรียกผู้ต้องสงสัย 2 คนในการโจมตีตุ่นปากเป็ด
การวิเคราะห์ช่องโหว่
การวิเคราะห์ช่องโหว่
สาเหตุของการโจมตีคือมีปัญหากับกลไกการตรวจสอบฟังก์ชั่นการถอนฉุกเฉินในสัญญา MasterPlatypusV 4 โดยจะตรวจพบว่าจำนวนเงินกู้ของผู้ใช้เกินการยืม LimitUSP ของผู้ใช้ (วงเงินสินเชื่อ) แต่ไม่ได้ตรวจสอบว่าผู้ใช้ได้ชำระคืน หนี้.
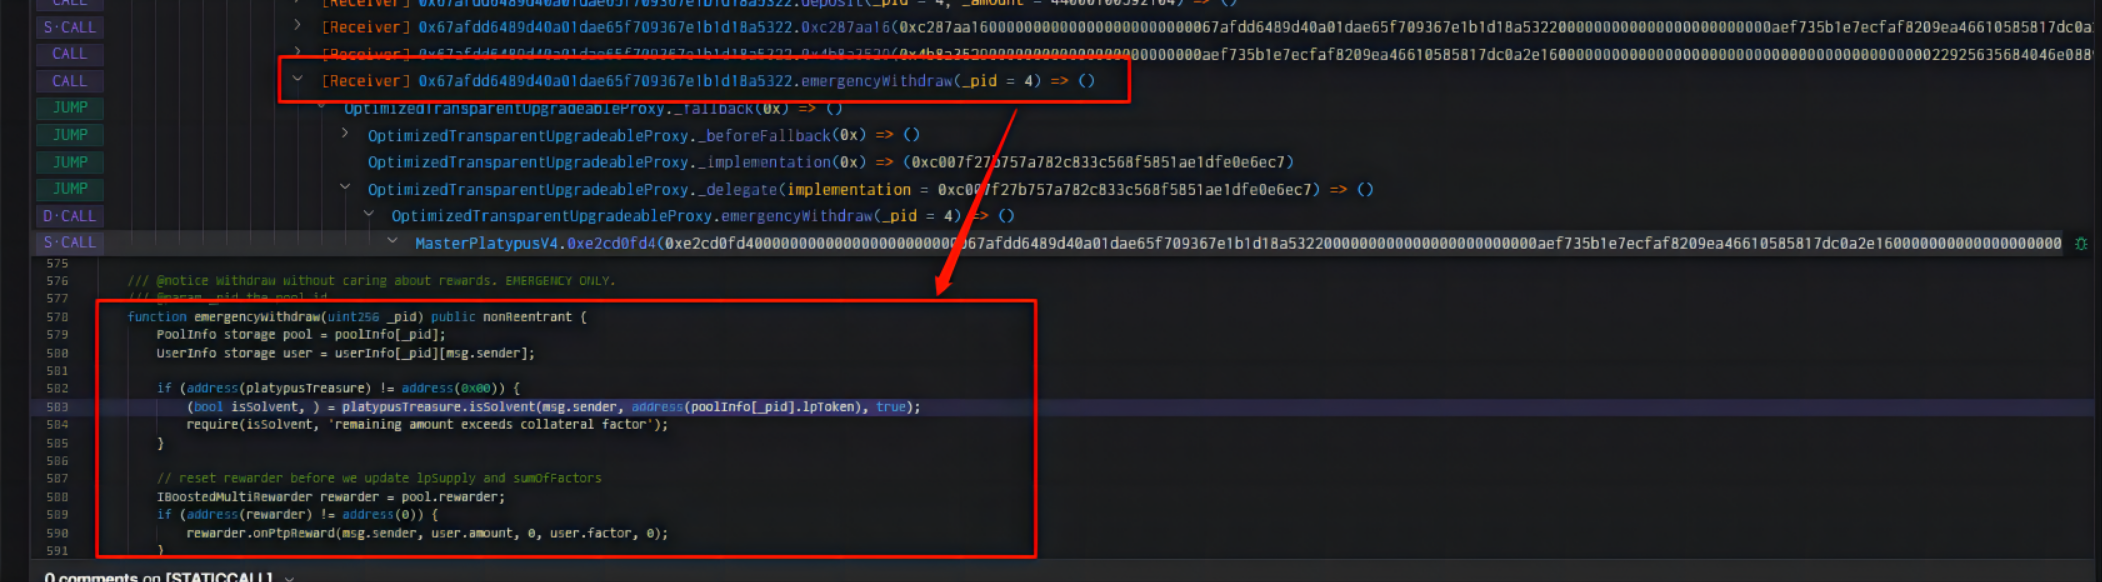
ผู้โจมตีได้ยืมเงินจำนวน 44 ล้าน USDC ไปยังสัญญา Pool ผ่านทางสัญญากู้ยืมแบบแฟลชของ AAVE จากนั้นจึงสร้าง LP-USDC จำนวน 44 ล้านดอลลาร์ จากนั้นผู้โจมตีเรียกฟังก์ชันการยืมเพื่อให้ยืม 41.79 ล้าน USP แล้วเรียกฟังก์ชัน EmergencyWithdraw ทันที
มีฟังก์ชัน isSolvent ในฟังก์ชัน EmergencyWithdraw เพื่อตรวจสอบว่ายอดเงินกู้เกินมูลค่าที่ยืมได้สูงสุด และถ้าค่าดังกล่าวคืนค่าจริง ก็สามารถเข้าสู่การดำเนินการโอนย้ายได้ โดยไม่ต้องพิจารณาการตรวจสอบว่าได้ชำระคืนจำนวนหนี้แล้วหรือไม่ ดังนั้นผู้โจมตีสามารถโทรโดยตรงและถอนเงิน LP-USDC ที่จำนำไว้ก่อนหน้านี้ 44 ล้านได้สำเร็จโดยไม่ต้องชำระหนี้
การวิเคราะห์กระแสเงินทุนทรัพย์สินที่ถูกขโมยไปประมาณ $200,146,821 ได้รับการกู้คืนในไตรมาสที่ 1 ปี 2023 คิดเป็น 67.8% ของทรัพย์สินที่ถูกขโมยทั้งหมด ในหมู่พวกเขา ทรัพย์สินที่ถูกขโมยไปมูลค่า 197 ล้านดอลลาร์จาก Euler Finance ถูกแฮ็กเกอร์ส่งคืนทั้งหมด ตัวอย่างเพิ่มเติมของการกู้คืน ได้แก่: เมื่อวันที่ 13 กุมภาพันธ์ แฮ็กเกอร์ที่โจมตี dForce ได้คืนเงินที่ถูกขโมยไปทั้งหมดจำนวน 3.65 ล้านดอลลาร์ เมื่อวันที่ 7 มีนาคม แฮ็กเกอร์หมวกขาวที่โจมตี Tender.fi ได้คืนเงินที่ถูกขโมยไปและได้รับ 62 Bounties ใน ETH
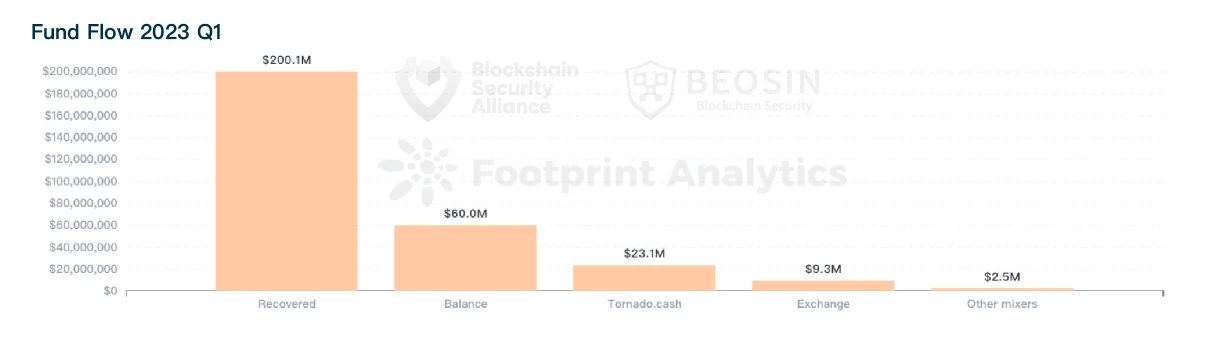
การฟื้นตัวของเงินทุนในไตรมาสนี้ดีกว่าทุกไตรมาสในปี 2565แพลตฟอร์มวิเคราะห์การต่อต้านการฟอกเงิน Beosin KYT
สินทรัพย์ประมาณ 23.13 ล้านดอลลาร์ (7.8%) ถูกโอนไปยัง Tornado Cash และอีก 2.54 ล้านดอลลาร์ถูกโอนไปยังมิกเซอร์รายอื่น เมื่อเทียบกับปีที่แล้ว สัดส่วนของเงินที่ถูกขโมยที่โอนไปยังมิกเซอร์ลดลงอย่างมากในไตรมาสนี้ ในความเป็นจริง เนื่องจาก Tornado Cash ถูกคว่ำบาตรในเดือนสิงหาคมปีที่แล้ว สัดส่วนของเงินที่ถูกขโมยที่โอนไปยัง Tornado Cash จึงมีแนวโน้มลดลงอย่างต่อเนื่องตั้งแต่ไตรมาสที่ 3 ปี 2022
ในขณะเดียวกัน แพลตฟอร์มวิเคราะห์การต่อต้านการฟอกเงิน Beosin KYT พบว่าทรัพย์สินประมาณ 60.02 ล้านดอลลาร์ (20.3%) ยังคงอยู่ในความสมดุลของที่อยู่ของแฮ็กเกอร์ ทรัพย์สินที่ถูกขโมยไปจำนวน 9.32 ล้านดอลลาร์ (3.1%) ถูกโอนไปยังการแลกเปลี่ยน เหตุการณ์ส่วนใหญ่ที่ถ่ายโอนไปยังการแลกเปลี่ยนคือการโจมตีที่เกี่ยวข้องกับเงินจำนวนเล็กน้อย และส่วนเล็ก ๆ เป็นเหตุการณ์ฟิชชิ่งที่สาธารณชนไม่สังเกตเห็นจนกระทั่งอีกสองสามวันต่อมา เนื่องจากเหตุผลต่างๆ เช่น ความสนใจต่ำหรือความสนใจล่าช้า แฮ็กเกอร์มีโอกาสที่จะโอนเงินที่ถูกขโมยไปยังการแลกเปลี่ยน
การวิเคราะห์สถานการณ์การตรวจสอบโครงการ
ในบรรดาโครงการที่ถูกโจมตีในไตรมาสแรกของปี 2023 ยกเว้น 8 เหตุการณ์ที่ไม่สามารถวัดได้ด้วยการตรวจสอบ (เช่น การโจมตีแบบฟิชชิ่งที่ผู้ใช้บางคนประสบ เป็นต้น) ในบรรดาโครงการที่ถูกโจมตีที่เหลือ 28 รายการได้รับการตรวจสอบแล้ว 25 รายการยังไม่ได้ตรวจสอบ ได้รับการตรวจสอบ
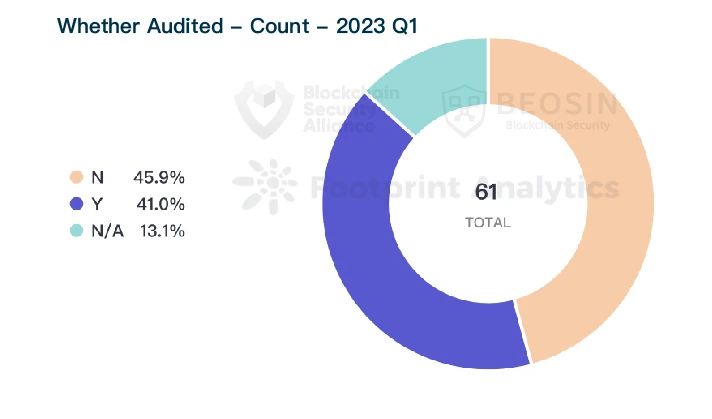
ในไตรมาสนี้มีการโจมตี 27 ครั้งที่เกิดจากการใช้ประโยชน์จากช่องโหว่ของสัญญา โดย 15 โครงการได้รับการตรวจสอบ (ขาดทุนประมาณ 31.19 ล้านดอลลาร์) และ 12 โครงการไม่ได้รับการตรวจสอบ (ขาดทุนประมาณ 7.86 ล้านดอลลาร์) คุณภาพการตรวจสอบของตลาดทั้งหมดยังคงไม่ดี. แนะนำว่าฝ่ายโครงการต้องทำการเปรียบเทียบเพิ่มเติมก่อนที่จะเลือก บริษัท ตรวจสอบ โดยการเลือก บริษัท ตรวจสอบมืออาชีพเท่านั้นที่สามารถรับประกันความปลอดภัยของโครงการได้อย่างมีประสิทธิภาพ
การวิเคราะห์การดึงพรม
ในช่วงไตรมาสแรกของปี 2023 มีการติดตามเหตุการณ์ Rug Pull หลักทั้งหมด 41 เหตุการณ์ในฟิลด์ Web3 ซึ่งคิดเป็นมูลค่าประมาณ 20.34 ล้านดอลลาร์สหรัฐ
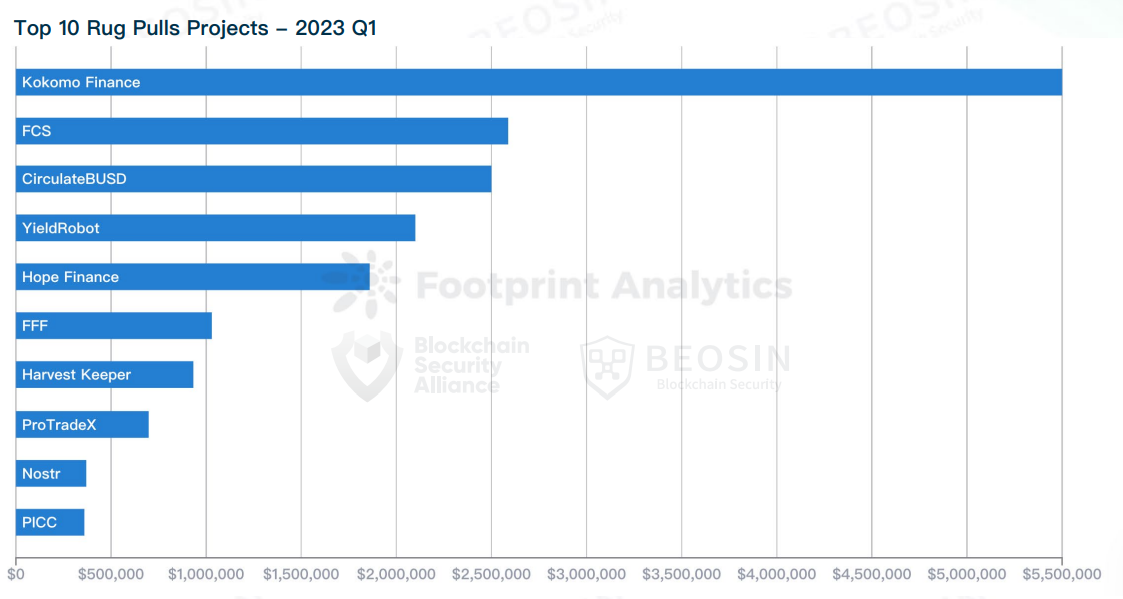
ในแง่ของมูลค่า เหตุการณ์ Rug Pull 6 ครั้ง (14.6%) มีมูลค่าสูงกว่า 1 ล้านเหรียญสหรัฐ 12 ครั้ง (29.2%) มีมูลค่าระหว่าง 100,000 ถึง 1 ล้านเหรียญสหรัฐ และ 23 ครั้ง (56%) มีมูลค่าต่ำกว่า 100,000 เหรียญสหรัฐ %)
ในบรรดางาน Rug Pull 41 งาน มี 34 โครงการถูกนำไปใช้งานบน BNB Chain ซึ่งคิดเป็น 83% ทำไมหลายโครงการฉ้อฉลถึงเลือก BNB Chain? เหตุผลอาจเป็นดังนี้:
1) BNB Chain มีค่าธรรมเนียม GAS ที่ต่ำกว่าและช่วงเวลาการสร้างบล็อคที่สั้นกว่า
2) BNB Chain มีผู้ใช้งานมากกว่า โครงการหลอกลวงจะให้ความสำคัญกับเครือข่ายสาธารณะที่มีผู้ใช้งานมากกว่า
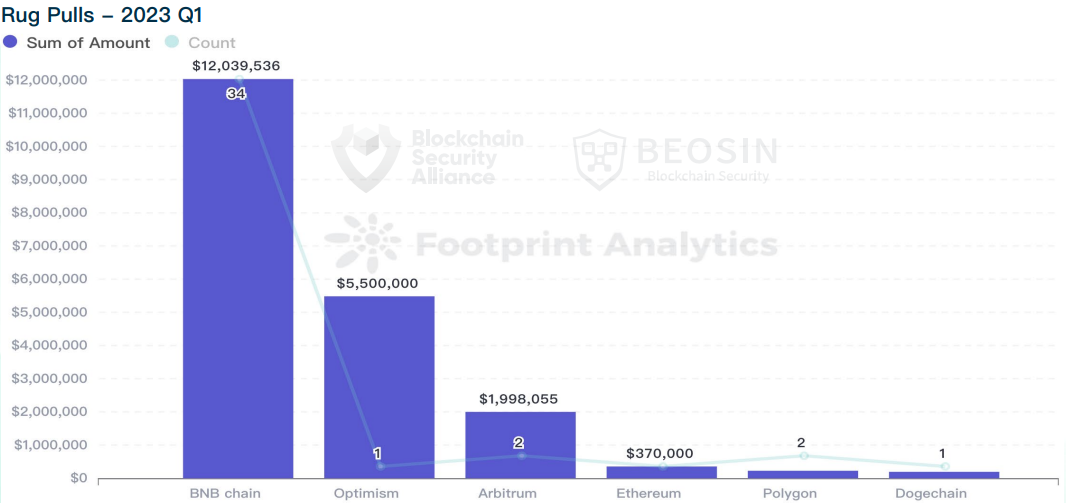
3) ผู้ใช้ BNB Chain สะดวกและรวดเร็วกว่าในการใช้ Binance เพื่อฝากและถอนเงิน
สรุปสถานการณ์ความปลอดภัยไตรมาสที่ 1 ปี 2023
โดยรวมแล้ว จำนวนการสูญเสียทั้งหมดของเหตุการณ์โจมตีในไตรมาสแรกของปี 2566 นั้นต่ำกว่าไตรมาสใดๆ ของปี 2565 และการฟื้นตัวของเงินทุนก็ดีกว่าทุกไตรมาสของปี 2565 หลังจากหนึ่งปีที่แฮ็กเกอร์ออกอาละวาดในปี 2022 ความปลอดภัยโดยรวมของฟิลด์ Web3 ได้รับการปรับปรุงอย่างมากในไตรมาสนี้
DeFi เป็นประเภทโครงการที่มีการโจมตีบ่อยที่สุดและสูญเสียมากที่สุดในไตรมาสนี้ เหตุการณ์ด้านความปลอดภัยทั้งหมด 42 เหตุการณ์เกิดขึ้นในฟิลด์ DeFi โดย 22 เหตุการณ์มาจากการใช้ประโยชน์จากช่องโหว่ของสัญญา (22 โครงการที่ตรวจสอบแล้ว และ 11 โครงการที่ไม่ผ่านการตรวจสอบ) หากคุณมองหาบริษัทรักษาความปลอดภัยมืออาชีพเพื่อทำการตรวจสอบ ช่องโหว่ส่วนใหญ่สามารถค้นพบและซ่อมแซมได้ในระหว่างขั้นตอนการตรวจสอบ
เหตุการณ์ Rug Pull ยังคงเกิดขึ้นบ่อยครั้งในไตรมาสนี้ และ 56% ของโครงการหนีไปด้วยจำนวนเงินน้อยกว่า 100,000 ดอลลาร์ โครงการดังกล่าวมักจะไม่มีเว็บไซต์อย่างเป็นทางการ, Twitter, Telegram, Github และข้อมูลอื่นๆ ไม่มี Roadmap หรือ white paper และข้อมูลของสมาชิกในทีมก็น่าสงสัย ระยะเวลาตั้งแต่เปิดตัวโครงการไปจนถึงการดำเนินการขั้นสุดท้ายไม่เกิน 3 เดือน ขอแนะนำให้ผู้ใช้ทำการตรวจสอบประวัติในโครงการเพื่อหลีกเลี่ยงการสูญเสียเงินทุน
ชื่อเรื่องรอง
เกี่ยวกับ บีโอซิน





