






จาก Binance สู่ PHP2Shell: ในยุค AI เส้นป้องกันความปลอดภัยของเว็บจำเป็นต้องถูกนิยามใหม่


- ประเด็นหลัก: เมื่อเร็วๆ นี้ Bybit, Bitget และ Binance เกิดเหตุการณ์ด้านความปลอดภัยครั้งสำคัญติดต่อกัน ผู้โจมตีไม่ได้เจาะกุญแจส่วนตัวโดยตรงอีกต่อไป แต่เจาะทะลุผ่านทั้ง "ห่วงโซ่ความเชื่อมั่น" ไม่ว่าจะเป็นอุปกรณ์ปลายทางของพนักงาน ผลิตภัณฑ์ของบุคคลที่สาม หรือห่วงโซ่อุปทานซอฟต์แวร์ และ AI กำลังขยายความเสี่ยงเชิงโครงสร้างนี้อย่างมีนัยสำคัญ
- ปัจจัยสำคัญ:
- เหตุการณ์ Binance มีผลกระทบสูงถึง 6.3 พันล้านดอลลาร์ โดยได้ร่วมอายัดทรัพย์สินประมาณ 3 พันล้านดอลลาร์แล้ว เส้นทางการโจมตีสงสัยว่าเริ่มจากการบุกรุกแล็ปท็อปของวิศวกร DevOps
- ในช่วงหนึ่งปีที่ผ่านมา เกิดเหตุการณ์ด้านความปลอดภัยของ-exchange ชั้นนำอย่างหนาแน่น: Bybit ประมาณ 1.46 พันล้านดอลลาร์, Bitget ประมาณ 387.5 ล้านดอลลาร์ โดยจุดเข้าของการโจมตี分别是โครงสร้างพื้นฐานกระเป๋าเงินของบุคคลที่สาม ผลิตภัณฑ์ด้านความปลอดภัยของบุคคลที่สาม และสภาพแวดล้อมการปฏิบัติการภายใน
- เอนจินหลักของ PHP เผยช่องโหว่ระดับสูงที่ซ่อนตัวมากว่าสิบปี (CVSS 9.2) โดยมีอินสแตนซ์บนอินเทอร์เน็ตสาธารณะทั่วโลกกว่า 22.6 ล้านถึง 36.7 ล้านรายได้รับผลกระทบ และช่องโหว่นี้ถูกค้นพบโดยอาศัย AI
- Vitalik ชี้ว่า AI ทำให้การค้นหาช่องโหว่ zero-day เป็นอุตสาหกรรม และหน้าต่างเวลาสำหรับการแพตช์ถูกบีบอัดอย่างสุดขีด ทำให้ความไม่สมดุลเชิงโครงสร้างระหว่างการโจมตีและการป้องกันทวีความรุนแรงขึ้น
- Vitalik เสนอให้ใช้การตรวจสอบอย่างเป็นทางการ (การพิสูจน์ความปลอดภัยของโค้ดด้วยคณิตศาสตร์) และการลดฐานการคำนวณที่เชื่อถือได้ให้น้อยที่สุด (การจำกัดขอบเขตการอนุญาตหลักให้แคบลง) เพื่อสร้างวิธีการพัฒนาซอฟต์แวร์ใหม่
- d/acc หรือลัทธิเร่งความเร็วเชิงป้องกัน เน้นการให้ความสำคัญกับการพัฒนเทคโนโลยีป้องกันในสี่มิติ ได้แก่ เครือข่าย ชีวภาพ กายภาพ และข้อมูล และเสนอให้ลงทุนมากกว่า 1% ของ GDP เพื่อเสริมความแข็งแกร่งด้านความปลอดภัย
เช้าวันที่ 30 ตุลาคม ตลาดคริปโตก็เกิดเหตุการณ์ขโมยเหรียญระดับประวัติศาสตร์ขึ้นอีกครั้ง คราวนี้轮到 Binance
จากการสอบสวนเบื้องต้น ผู้โจมตีอาจเจาะเข้าแล็ปท็อปของวิศวกร DevOps คนหนึ่ง เข้าสู่คอนเทนเนอร์บริการบางตัว และส่งธุรกรรมถอนเงินที่ไม่ได้รับอนุญาต Binance ประเมินอย่างเป็นทางการว่าผลกระทบรวมของเหตุการณ์สูงถึง 6.3 พันล้านดอลลาร์ และปัจจุบันได้ร่วมอายัดสินทรัพย์ที่เกี่ยวข้องได้ประมาณ 3 พันล้านดอลลาร์
พูดแล้ว ตลอดหนึ่งปีที่ผ่านมา เหตุการณ์ด้านความปลอดภัยของ交易所ชั้นนำเริ่มหนาแน่นจนทำให้รู้สึกจนใจ:
ปีที่แล้ว Bybit ประสบเหตุสินทรัพย์สูญหายประมาณ 1.46 พันล้านดอลลาร์ กันยายนปีนี้ Bitget มีสินทรัพย์ประมาณ 387.5 ล้านดอลลาร์ถูกโอนโดยไม่ได้รับอนุญาต และตอนนี้แม้แต่ Binance ก็ถูกพัวพันกับอีกวิกฤตใหม่
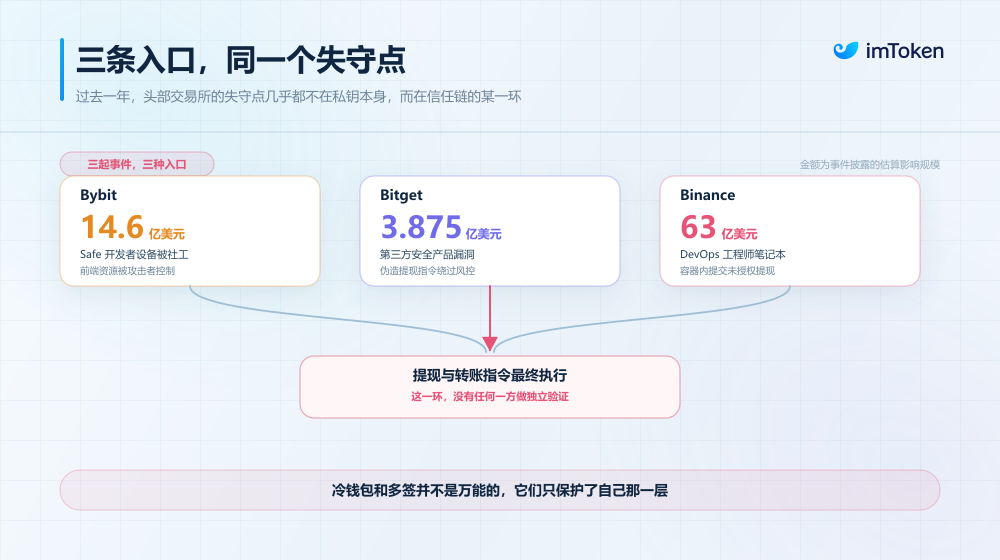
หากนำเหตุการณ์ด้านความปลอดภัยล่าสุดมาพิจารณาร่วมกัน จะเห็นแนวโน้มที่ชัดเจนประการหนึ่ง: ผู้โจมตี減少ลงเรื่อยๆ ในการเจาะเข้ารหัสลับและคีย์ส่วนตัวโดยตรง แต่กลับเริ่มมุ่งเน้นไปที่ "ห่วงโซ่ความไว้วางใจ" ทั้งสาย——ตั้งแต่เครื่องปลายทางของพนักงาน ผลิตภัณฑ์ความปลอดภัยของบุคคลที่สาม ไปจนถึงห่วงโซ่อุปทานซอฟต์แวร์ คอนเทนเนอร์บริการ และแม้แต่กระบวนการอนุญาตธุรกรรม หากมีรอยร้าวในจุดใดจุดหนึ่ง แนวป้องกันทั้งหมดก็อาจแตกสลาย
การพัฒนา AI อย่างรวดเร็วก็กำลังขยายความเสี่ยงนี้ให้เพิ่มขึ้นอีก
วันที่ 22 ตุลาคม Vitalik Buterin ผู้ร่วมก่อตั้ง Ethereum ได้เสนอการประเมินใหม่ว่า: ในยุค AI จุดจบของความปลอดภัยไซเบอร์อาจเอื้อประโยชน์ต่อฝ่ายป้องกัน แต่ช่วงเปลี่ยนผ่านไปสู่จุดจบนั้นจะยากลำบากมาก
1. จาก Bybit ถึง PHP2Shell: ผู้โจมตีกำลังเจาะทะลุห่วงโซ่ความไว้วางใจทั้งสาย
ก่อนอื่นขอย้อนกลับไปดูเหตุการณ์เหล่านี้
เส้นทางการโจมตีของ它們ไม่เหมือนกัน แต่มีจุดร่วมประการหนึ่ง นั่นคือผู้โจมตีไม่ได้อาศัยการถอดรหัสคีย์ส่วนตัวหรือเจาะโปรโตคอลพื้นฐานของบล็อกเชนโดยตรง แต่พวกเขาเพียงพบจุดเชื่อมต่อบางจุดในระบบที่ได้รับความไว้วางใจโดยปริยาย
- อย่างในเหตุการณ์ Bybit ผู้โจมตีใช้วิศวกรรมสังคมเจาะอุปกรณ์ของนักพัฒนาคนหนึ่งของ Safe ได้รับข้อมูลรับรองการเข้าถึงที่เกี่ยวข้อง แล้วควบคุมทรัพยากรฟรอนต์เอนด์ในโครงสร้างพื้นฐานกระเป๋าเงิน Safe
- ในเหตุการณ์ Bitget ผู้โจมตีใช้ช่องโหว่ของผลิตภัณฑ์ความปลอดภัยบุคคลที่สาม ได้รับข้อมูลรับรองสิทธิ์สูงภายใน จากนั้นใช้คำสั่งถอนเงินปลอมเพื่อหลีกเลี่ยงกลไกควบคุมความเสี่ยงเดิม
- จนถึงเหตุการณ์ Binance ล่าสุด เส้นทางการโจมตีอาจเริ่มต้นจากการที่แล็ปท็อปของวิศวกร DevOps คนหนึ่งถูกเจาะ
สามเหตุการณ์เกี่ยวข้องกับโครงสร้างพื้นฐานกระเป๋าเงินบุคคลที่สาม ผลิตภัณฑ์ความปลอดภัยบุคคลที่สาม และสภาพแวดล้อมการพัฒนาและปฏิบัติการภายในตามลำดับ
นี่ก็อธิบายว่าทำไมกระเป๋าเงินเย็นแบบดั้งเดิมและกลไกมัลติซิกจึงไม่สามารถรักษาได้ทุกโรค เพราะสิ่งที่ผู้โจมตีใช้ประโยชน์จริงๆ คือห่วงโซ่ความไว้วางใจที่สามารถส่งผลต่อการดำเนินการธุรกรรมขั้นสุดท้ายแต่ไม่ได้รับการตรวจสอบอย่างอิสระอย่างเพียงพอ
และวิกฤตห่วงโซ่ความไว้วางใจลักษณะนี้ไม่ได้มีอยู่เฉพาะใน交易所คริปโตเท่านั้น
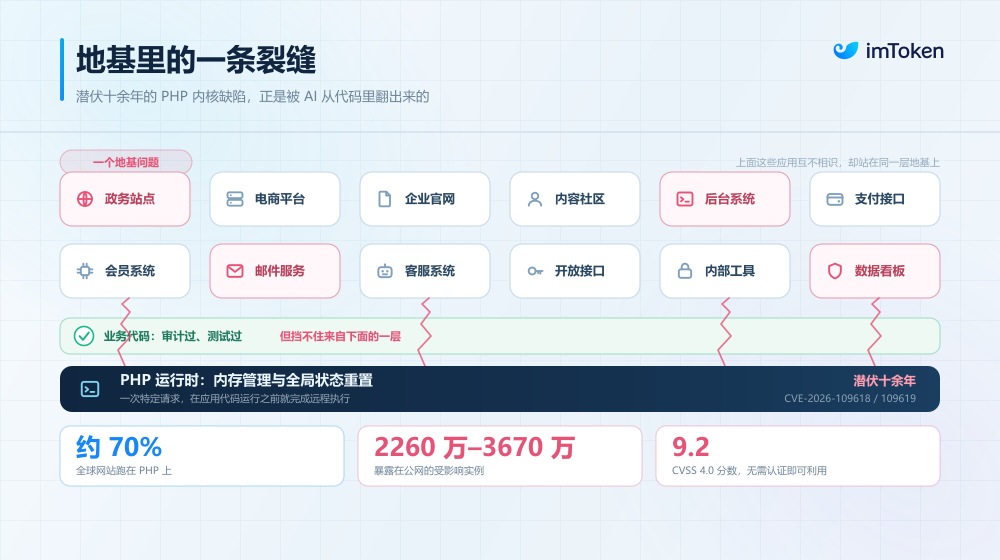
เพียงหนึ่งสัปดาห์ก่อนที่ Binance จะถูกโจมตี CZ ผู้ก่อตั้ง Binance ได้ทวีตเตือนโดยเฉพาะว่าในอีกไม่กี่วันข้างหน้าทุกคนควรระมัดระวังเป็นพิเศษเมื่อเข้าชมเว็บไซต์ใดๆ——ตอนนั้นช่องโหว่ระดับสูงสุดเป็นประวัติการณ์สองรายการของ PHP core engine ชื่อ PHP2Shell (CVE-2026-109618 และ CVE-2026-109619 คะแนน CVSS v4.0 สูงถึง 9.2) กำลังสร้างความตื่นตระหนกไปทั่วทั้งเครือข่าย
ในฐานะภาษาฝั่งเซิร์ฟเวอร์โอเพนซอร์สที่รองรับเว็บไซต์ประมาณ 70% ของโลก แพลตฟอร์มกระแสหลักอย่าง WordPress, Magento และ Drupal ล้วนสร้างอยู่บน PHP
และช่องโหว่การจัดการหน่วยความจำและการรีเซ็ตสถานะทั่วโลกสองรายการที่ซ่อนตัวมากว่าสิบปีนี้ อนุญาตให้ผู้โจมตี在不ต้องมีการยืนยันตัวตน ด้วยคำขอเว็บเฉพาะเพียงครั้งเดียว ก็สามารถทำ Remote Code Execution (RCE) ก่อนที่โค้ดแอปพลิเคชันของเว็บไซต์เองจะทำงาน เข้าควบคุมเซิร์ฟเวอร์โดยตรงและฝัง backdoor หรือขโมยข้อมูลรับรองผู้ใช้
ข้อมูลการสแกนของ Palo Alto Networks และ Censys หน่วยงานด้านความปลอดภัยไซเบอร์แสดงว่า มีอินสแตนซ์ที่เปิดเผยต่ออินเทอร์เน็ตสาธารณะมากกว่า 22.6 ล้านถึง 36.7 ล้านรายการทั่วโลกที่อยู่ในรัศมีเสี่ยง
ที่เหลือเชื่อยิ่งกว่าคือ ตามการเปิดเผยของหน่วยงานด้านความปลอดภัย ช่องโหว่สถานะหน่วยความจำระดับพื้นฐานสองรายการที่หลับใหลมากว่าสิบปีและยากมากที่ผู้ตรวจสอบมนุษย์จะสังเกตเห็นนี้ ถูกขุดพบด้วยเทคโนโลยี AI กล่าวอีกนัยหนึ่ง AI ลดเกณฑ์การเปลี่ยนข้อบกพร่องเชิงตรรกะระดับลึกที่ซ่อนอยู่ให้กลายเป็นเพย์โหลดโจมตีที่ใช้งานได้อย่างมาก
ก่อนหน้านี้เราได้พูดคุยกันหลายครั้งเกี่ยวกับการเปลี่ยนแปลงเชิงคุณภาพสามประการของวิธีการโจมตีไซเบอร์ในยุค AI (อ่านเพิ่มเติม《เมื่อแฮกเกอร์ "มีประสิทธิภาพมากขึ้น" ด้วย AI การแข่งขันทางอาวุธ "หอกกับโล่" ของ Web3 จะยกระดับอย่างไร?》):
- การ "ทำให้เป็นอุตสาหกรรม" ของการขุดช่องโหว่ zero-day (0-day): ในอดีต การค้นหาช่องโหว่หน่วยความจำระดับลึกเช่น PHP core engine หรือเฟิร์มแวร์ ต้องให้ผู้เชี่ยวชาญด้านความปลอดภัยชั้นนำใช้เวลาหลายเดือนในการตรวจสอบโค้ดด้วยมือและการ fuzzing ตอนนี้ AI สามารถสแกนโค้ดโอเพนซอร์สทั่วโลกได้ตลอด 24 ชั่วโมงด้วยต้นทุนต่ำมาก เปลี่ยนบั๊กเก่าแก่ที่ซ่อนมาสิบปีให้กลายเป็นอาวุธร้ายแรงเป็นชุดๆ
- การบีบอัด "หน้าต่างเวลาการแพตช์" (N-day) อย่างสุดขีด: เมื่อข้อมูลช่องโหว่รั่วไหลหรือโค้ดแพตช์ถูกส่ง ผู้โจมตีที่มุ่งร้ายใช้ AI สามารถ reverse แพตช์ สร้าง Exploit แบบ Variant อัตโนมัติ และสแกนพร้อม inject ทั่วทั้งเครือข่ายแบบอัตโนมัติได้ภายในไม่กี่นาที ตารางการอัปเกรดที่ทีมปฏิบัติการแบบดั้งเดิมคำนวณเป็นวันหรือสัปดาห์ กลายเป็นสิ่งไร้ความหมายเมื่อเผชิญกับสคริปต์โจมตี AI ที่ตอบสนองในระดับมิลลิวินาที
- ห่วงโซ่อุปทานซอฟต์แวร์และ DevOps กลายเป็นจุดเจาะอันดับหนึ่ง: ระบบ Web3 และการเงินสมัยใหม่ไม่ได้สร้างขึ้นในสุญญากาศ ปฏิสัมพันธ์ฟรอนต์เอนด์ คอนเทนเนอร์แบ็กเอนด์ แพ็กเกจพึ่งพา NPM/PyPI ของบุคคลที่สาม และสภาพแวดล้อมการพัฒนาท้องถิ่นของวิศวกร ล้วนประกอบกันเป็นห่วงโซ่อุปทานโอเพนซอร์สที่ใหญ่โตและเปราะบางอย่างยิ่ง
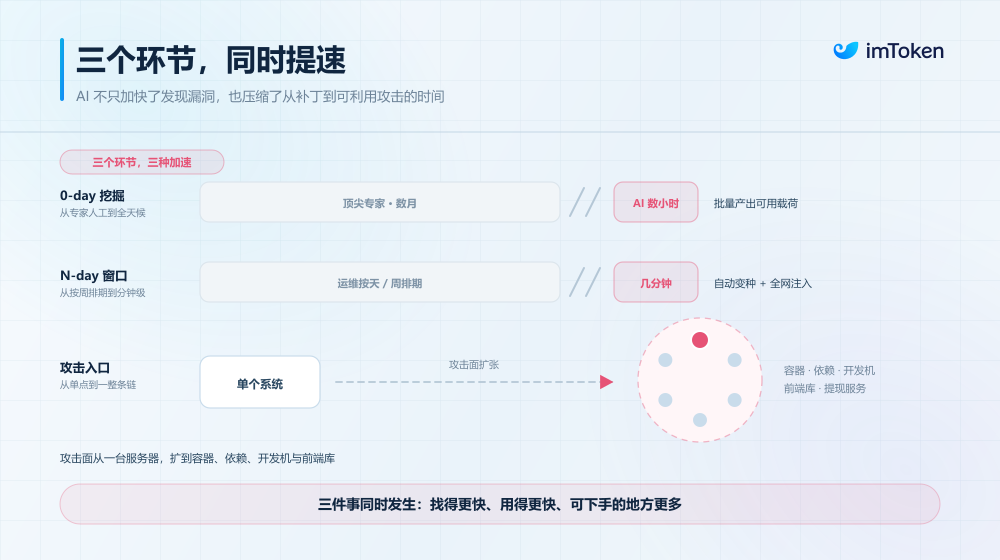
เช่นเดียวกับคอนเทนเนอร์ DevOps ของ Binance ที่ถูกเจาะในครั้งนี้ และการถูกดัดแปลงห่วงโซ่อุปทานฟรอนต์เอนด์ที่ Bybit ประสบ เนื่องจาก攻击บนเชนสามารถเปลี่ยนเป็นเงินสดได้ง่ายที่สุด อุตสาหกรรมคริปโตจึงกำลังเผชิญกับ "คลื่นการโจมตีแฮกเกอร์ AI ทั่วโลกในระดับที่เทียบได้กับการระบาดใหญ่" เป็นแห่งแรก
แน่นอนว่าไม่ใช่การโจมตีทั้งหมดข้างต้นที่ AI ริเริ่มหรือดำเนินการโดยตรง แต่ AI กำลังขยายความสามารถของทั้งผู้โจมตีและฝ่ายป้องกันพร้อมกัน และภายใต้ระบบวิศวกรรมซอฟต์แวร์ที่มีอยู่ในปัจจุบัน ผลการขยายนี้กลับทำให้ความไม่สมมาตรเชิงโครงสร้างที่มีอยู่เดิมระหว่างสองฝ่ายรุนแรงขึ้น
2. Vitalik: จุดจบอาจเอื้อต่อฝ่ายป้องกัน แต่ "ช่วงเปลี่ยนผ่าน" จะยากลำบากอย่างยิ่ง
เมื่อเผชิญกับกระแส discussion ในอุตสาหกรรมที่เกิดจาก AI ค้นพบช่องโหว่ระดับลึกอย่าง PHP2Shell Vitalik Buterin ได้ให้การประเมินที่เยือกเย็นมากเมื่อวันที่ 22 ตุลาคม: จุดจบระยะยาวของความปลอดภัยไซเบอร์อาจก่อให้เกิดรูปแบบที่เอื้อประโยชน์ต่อฝ่ายป้องกัน เพียงแต่ช่วงเปลี่ยนผ่านจะยากลำบากมาก
ทำไม?
เพราะภายใต้กระบวนทัศน์วิศวกรรมซอฟต์แวร์ที่มีอยู่ ฝ่ายโจมตีและฝ่ายป้องกันมีความไม่สมมาตรโดยธรรมชาติ ระบบซอฟต์แวร์ขนาดใหญ่อาจประกอบด้วยโค้ดเก่าหลายล้านบรรทัด ส่วนพึ่งพาภายนอกหลายร้อยรายการ และเส้นทางการอนุญาตและการดำเนินการที่ซับซ้อนจำนวนมาก
ฝ่ายป้องกันต้องมั่นใจว่าทุกจุดเชื่อมต่อสำคัญปลอดภัยเพียงพอ ขณะที่ผู้โจมตีเพียงต้องหาช่องโหว่หนึ่งจุดที่ยังไม่ถูกค้นพบ
Vitalik ระบุเป็นพิเศษว่า การพึ่งพานักวิจัยด้านความปลอดภัยในการค้นหาช่องโหว่ในซอฟต์แวร์ที่เผยแพร่แล้วก่อนแฮกเกอร์เพียงอย่างเดียว ไม่สามารถสร้างความได้เปรียบในการป้องกันได้จริง เพราะหากทั้งสองฝ่ายใช้ AI ที่ทรงพลังมากขึ้นเรื่อยๆ โดยพื้นฐานแล้วก็ยังเป็นการแข่งขันว่าใครจะพบช่องโหว่ได้เร็วกว่า
สิ่งที่ต้องเปลี่ยนแปลงจริงๆ คือวิธีการสร้างซอฟต์แวร์เอง เช่นสองทิศทางหลักที่เขาเสนอ ได้แก่ การตรวจสอบเชิงรูปแบบ (Formal Verification) และการลดฐานการคำนวณที่เชื่อถือได้ (Trusted Computing Base, TCB) ให้เหลือน้อยที่สุด
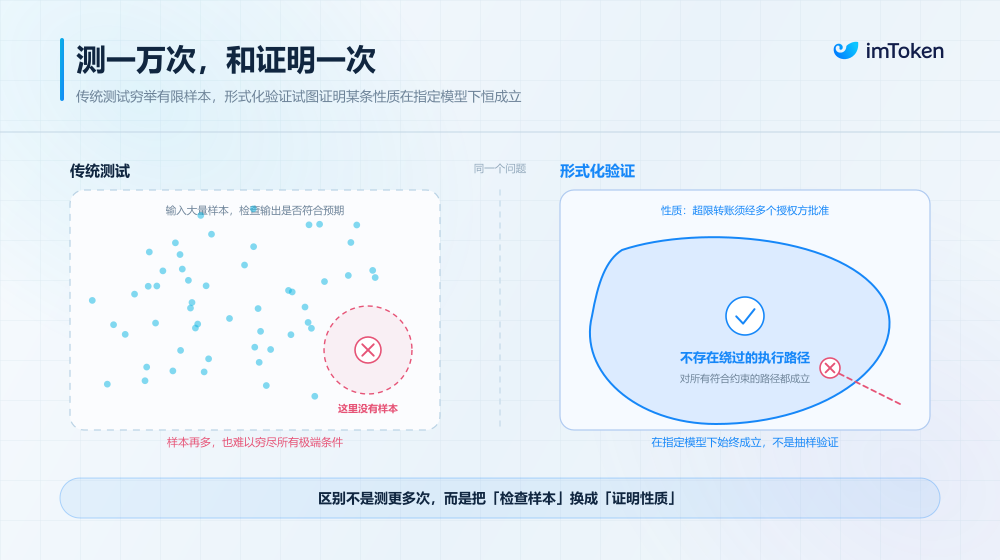
ประการแรกคือการตรวจสอบเชิงรูปแบบ ซึ่งมีจุดมุ่งหมายเพื่อใช้การพิสูจน์ทางคณิตศาสตร์แทน "การแก้บั๊กตามประสบการณ์"
การทดสอบซอฟต์แวร์แบบดั้งเดิมสามารถพิสูจน์ได้เพียงว่า "ในสถานการณ์ที่ทดสอบแล้วไม่พบบั๊ก" แต่ไม่สามารถพิสูจน์ได้ตลอดไปว่า "โค้ดไม่มีบั๊กอย่างแน่นอน" ขณะที่การตรวจสอบเชิงรูปแบบใช้ตรรกะทางคณิตศาสตร์ที่รัดกุมเพื่อพิสูจน์ว่าโค้ดโปรแกรมหนึ่งๆ ภายใต้ข้อมูลนำเข้าและการเปลี่ยนสถานะที่เป็นไปได้ทั้งหมด สอดคล้องกับข้อกำหนดด้านความปลอดภัยที่คาดหวังอย่างเคร่งครัด ไม่มีข้อบกพร่องเช่นหน่วยความจำล้น สถานะไม่ถูกรีเซ็ต (เช่น PHP2Shell) หรือ reentrancy เชิงตรรกะ
ในอดีต ต้นทุนของการตรวจสอบเชิงรูปแบบสูงมาก ปริมาณโค้ดสำหรับเขียนการพิสูจน์ทางคณิตศาสตร์มักเป็นหลายเท่าของโค้ดธุรกิจ มีเพียงการบินและอวกาศหรือโปรโตคอลการเข้ารหัสลับหลักเท่านั้นที่ใช้ได้
แต่ในยุค AI, AI ไม่เพียงสามารถค้นหาช่องโหว่ได้ แต่ยังสามารถเป็นผู้ช่วยชั้นยอดในการเขียนการพิสูจน์การตรวจสอบเชิงรูปแบบได้ด้วย ดังนั้น Vitalik จึงทำนายว่าในอนาคต "การตรวจสอบเชิงรูปแบบที่ช่วยโดย AI" จะกลายเป็นรูปแบบสุดท้ายของการพัฒนาซอฟต์แวร์——ไม่ว่าจะเป็นโปรโตคอลการสื่อสารเข้ารหัสอย่าง Signal, TLS, ZK-EVM หรือสัญญาอัจฉริยะในชั้นแอปพลิเคชัน ล้วนสามารถสร้างการพิสูจน์ความปลอดภัยทางคณิตศาสตร์แบบ end-to-end โดยอัตโนมัติผ่าน AI ก่อนเผยแพร่โค้ด
เมื่อโค้ดหนึ่งได้รับการพิสูจน์ทางคณิตศาสตร์ว่า "ไร้ที่ติ" แล้ว ไม่ว่าพลังการคำนวณ AI ของผู้โจมตีจะแข็งแกร่งเพียงใด ก็ไม่สามารถค้นหาช่องโหว่ที่ไม่มีอยู่ได้
ประการที่สองคือการลดฐานการคำนวณที่เชื่อถือได้ (TCB) ให้เหลือน้อยที่สุด ซึ่งมีจุดมุ่งหมายเพื่อบีบพื้นผิวการโจมตีให้เหลือน้อยที่สุด
ฐานการคำนวณที่เชื่อถือได้ (TCB) คืออะไร? พูดง่ายๆ คือผลรวมของส่วนประกอบฮาร์ดแวร์และซอฟต์แวร์ทั้งหมดที่ระบบ "ต้องเชื่ออย่างไม่มีเงื่อนไขว่าจะไม่ผิดพลาด" เพื่อรับประกันความปลอดภัย
ย้อนกลับไปดูเหตุการณ์ความปลอดภัย 6.3 พันล้านดอลลาร์ของ Binance และเหตุการณ์มัลติซิกของ Bybit ถูกยึด: ทำไมอัลกอริทึมคีย์ส่วนตัวระดับล่างไม่ถูกเจาะ แต่สินทรัพย์กลับสูญหาย? เพราะ TCB ของ它們ใหญ่โตเกินไป——คลัสเตอร์คอนเทนเนอร์ขนาดใหญ่ ท่อสิทธิ์การปฏิบัติการที่ซับซ้อน ระบบปฏิบัติการแล็ปท็อปของนักพัฒนา ไลบรารี JavaScript ที่เรนเดอร์ฟรอนต์เอนด์ ล้วนถูกนับรวมอยู่ในห่วงโซ่ความไว้วางใจที่ "หากถูกเจาะจะทำให้เงินทุนรั่วไหล"
แนวคิดหลักของการลด TCB ให้เหลือน้อยที่สุด คือการลบและการแยก: รวมฟังก์ชันที่เกี่ยวข้องกับการปกป้องคีย์ส่วนตัว การตรวจสอบลายเซ็น และการอนุญาตหลักที่แท้จริง ไว้ในสภาพแวดล้อมความปลอดภัยที่มีขนาดเล็กกว่า ขอบเขตชัดเจนกว่า และสามารถรับการตรวจสอบอย่างเข้มงวดได้ ส่วนฟังก์ชันที่ซับซ้อนอื่นๆ ให้พยายามรันในสภาพแวดล้อม外围ที่มีสิทธิ์จำกัด
แม้เบราว์เซอร์ ปลั๊กอิน บริการฟรอนต์เอนด์ หรือ AI Agent จะถูกโจมตี ก็ไม่ควรได้รับความสามารถในการเคลื่อนย้ายสินทรัพย์ของผู้ใช้ได้





