


รายงาน Paka Labs 4D: ภาพพาโนรามาของเทคโนโลยี Cross-chain และแบบฟอร์มใบสมัคร (1)


ผู้เขียนต้นฉบับ: MIDDLE.X นักวิจัยจาก Paka Labs
บรรณาธิการต้นฉบับ: Shawn Lin ผู้ก่อตั้ง 1 PAR Research
ขอบคุณ:
บัฟฟาโล สถาปนิกระบบ Bifrost
Robin Wei ผู้เชี่ยวชาญด้านการศึกษาด้านเทคนิคของ Darwinia
Xu Liucheng ผู้อำนวยการด้านเทคนิคของ ChainX
มีการให้ความช่วยเหลือด้านคำปรึกษาระหว่างการเขียนบทความนี้
ชื่อระดับแรก
1. บทนำ
เทคโนโลยีครอสเชนถือเป็นจอกศักดิ์สิทธิ์ในด้านบล็อกเชนและเป็นเทคโนโลยีหลักที่ทำให้เครือข่ายหมื่นเชนสามารถทำงานร่วมกันได้ ผู้คนมักจะเปรียบเทียบความสำคัญของมันกับ TCP/IP ของอินเทอร์เน็ต เป็นเพราะคลัสเตอร์โปรโตคอล TCP/IP มีกลไกการเชื่อมโยงแบบจุดต่อจุดที่กำหนดมาตรฐานวิธีการบรรจุข้อมูล ระบุที่อยู่ ส่ง กำหนดเส้นทาง และวิธีการรับข้อมูลที่ปลายทาง เพื่อให้เทอร์มินัลทั่วโลกเชื่อมต่อกัน เครือข่าย พัฒนาเป็นสิ่งที่เรารู้จักกันในปัจจุบันว่าเป็นอินเทอร์เน็ต
ด้วยการพัฒนาอย่างรวดเร็วของอุตสาหกรรมบล็อกเชน เชนสาธารณะและเชนที่ได้รับอนุญาตต่าง ๆ จึงเกิดขึ้น และดอกไม้กว่าร้อยดอกก็กำลังผลิบาน อย่างไรก็ตาม เนื่องจากเหตุผลด้านเทคนิค ระบบนิเวศน์ การแข่งขัน และเหตุผลอื่น ๆ เชนส่วนใหญ่จึงไม่สามารถเชื่อมต่อและสื่อสารระหว่างกันได้ ซึ่งนำไปสู่การแยกส่วนของผู้ใช้ สินทรัพย์ แอปพลิเคชัน และข้อมูล ก่อตัวเป็น "เอฟเฟกต์เกาะ" โดยพื้นฐานแล้ว เหตุผลหลักสำหรับสถานการณ์นี้คือ: ความหลากหลายของความต้องการของผู้ใช้และข้อจำกัดของความสามารถในการปรับขนาดของบล็อกเชน
ชื่อระดับแรก
ชื่อเรื่องรอง
2.1 การแลกเปลี่ยนโทเค็น
แต่ละบล็อกเชนมีโทเค็นดั้งเดิมของตัวเอง โทเค็นกลายเป็นพาหะของมูลค่าเพราะมันห่อหุ้มสิทธิ์และผลประโยชน์บางอย่าง ใบรับรองภายในห่วงโซ่สามารถแลกเปลี่ยนได้อย่างน่าเชื่อถือ แต่การแลกเปลี่ยนใบรับรองระหว่างห่วงโซ่นั้นเป็น "โซ่ที่แยกจากกันเหมือนภูเขา" โดยการตระหนักถึงการแลกเปลี่ยนใบรับรองที่เชื่อถือได้ระหว่างเชนเท่านั้นที่สามารถรับรู้บทบาทสำคัญของบล็อกเชนในฐานะ "อินเทอร์เน็ตแห่งคุณค่า"
ชื่อเรื่องรอง
2.2 การโอนโทเค็น
การโอนโทเค็นหมายถึงการหมุนเวียนสินทรัพย์พื้นเมืองบนเชนหนึ่งไปยังอีกเชนหนึ่ง สิ่งนี้ไม่สามารถทำได้โดยตรง และโทเค็นใดๆ สามารถแนบกับโฮสต์เชนเท่านั้น โดยทั่วไป การส่งผ่านจะทำได้โดยการล็อคสินทรัพย์ดั้งเดิมบนห่วงโซ่ต้นทาง และในขณะเดียวกันก็ออกสินทรัพย์ยึดในจำนวนที่เท่ากันซึ่งจำลองสินทรัพย์ดั้งเดิมบนเชนเป้าหมาย วิธีการรับรองความปลอดภัยและความน่าเชื่อถือของกระบวนการนี้เป็นความท้าทายที่สำคัญสำหรับเทคโนโลยีข้ามสายโซ่
ชื่อเรื่องรอง
2.3 การส่งข้อมูล
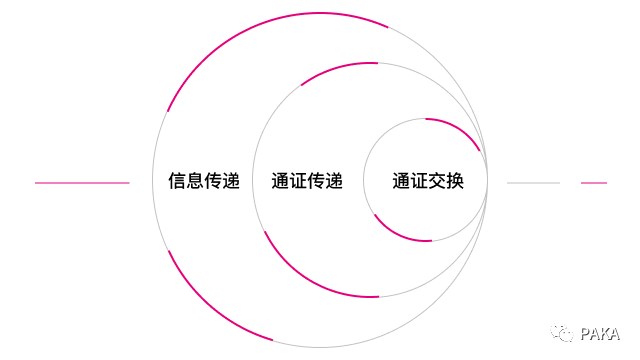
ความหมายที่แท้จริงของ cross-chain ควรอนุญาตให้มีการส่งข้อความใด ๆ ระหว่าง chain ได้อย่างน่าเชื่อถือ โดยหลักแล้ว ธุรกรรมข้ามสายใด ๆ นั้นประกอบด้วยชุดของการถ่ายโอนข้อความข้ามสาย ตัวอย่างเช่น การโอนโทเค็นเป็นธุรกรรมข้ามสายประเภทหนึ่ง ประกอบด้วย การถ่ายโอนข้อความข้ามสายสองรายการ ซึ่งได้แก่:
เชนต้นทางล็อกใบรับรอง และส่งข้อความล็อกอัพและหลักฐานไปยังเชนเป้าหมาย
ลิงก์เป้าหมายได้รับข้อมูล ยืนยันความถูกต้อง สร้างแผนที่ผ่าน และส่งใบเสร็จกลับไปยังห่วงโซ่ต้นทาง
ดังนั้นเราจึงสามารถพูดได้ว่าการถ่ายโอนข้อมูลข้ามสายโซ่รวมถึงการถ่ายโอนโทเค็นข้ามสาย ปัญหาที่ได้รับการแก้ไขโดยการถ่ายโอนข้อมูลข้ามสายโซ่นั้นเป็นส่วนหนึ่งของการถ่ายโอนโทเค็นข้ามสายโซ่
ชื่อระดับแรก
3. ภาพรวมของเทคโนโลยีข้ามโซ่
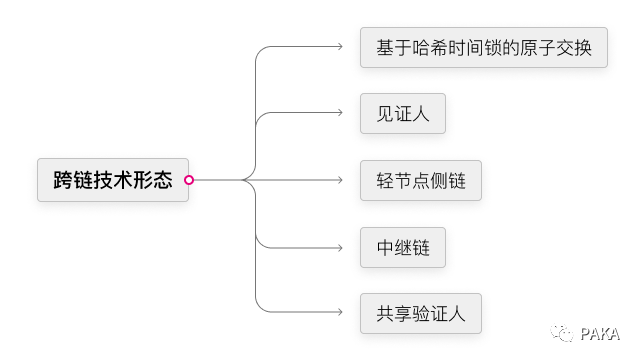
เทคโนโลยี cross-chain ในปัจจุบันบางรูปแบบรับรู้เฉพาะการแลกเปลี่ยนโทเค็น เช่น การล็อคเวลาแฮชและ DEX แบบข้ามโซ่ บางรูปแบบส่งต่อข้อความและตรวจสอบสถานะด้วยการสร้างชุดของบทบาทบนสายโซ่ และบางรูปแบบเสนอชุดการสื่อสาร โปรโตคอล ตระหนักถึงการสื่อสารระหว่าง blockchains บางคนเสนอสถาปัตยกรรมระบบใหม่และโปรโตคอลการสร้างลูกโซ่เพื่อสนับสนุนการเข้าถึง blockchains มากขึ้น
ชื่อเรื่องรอง
3.1 Atomic swap ขึ้นอยู่กับการล็อคเวลาแฮช
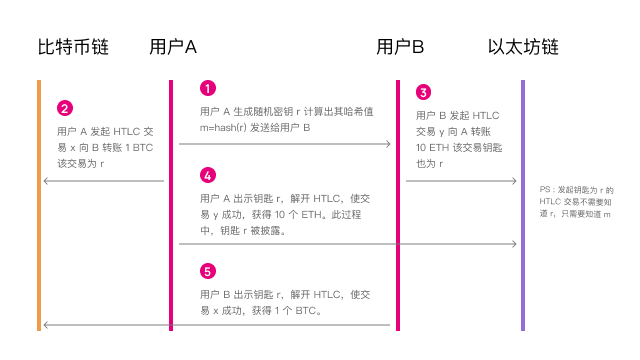
การล็อคเวลาแฮชเป็นชุดของวิธีการเข้ารหัสที่สามารถรับรู้ธุรกรรมสินทรัพย์ข้ามสายที่ไม่น่าเชื่อถือ ตัวอย่างเช่น ถ้าฉันใช้ 1 BTC และธุรกรรม 10 ETH ของคุณ ธุรกรรมระดับปรมาณูสามารถรับรู้ได้ผ่านการล็อกแฮช หลักการคร่าวๆดังนี้
ผู้ใช้ A สร้างรหัสผ่านแบบสุ่ม r และคำนวณค่าแฮช m=hash(r) ของ r และส่งค่า m ให้กับผู้ใช้ B
ในเวลาเดียวกัน ผู้ใช้ A เริ่มต้นการทำธุรกรรมและโอน 1 BTC ให้กับผู้ใช้ B ความสำเร็จของการทำธุรกรรมนั้นมีเงื่อนไข และผู้ใช้ B จะต้องแสดงรหัสผ่าน r จึงจะสำเร็จ มิฉะนั้น การทำธุรกรรมจะล้มเหลวโดยอัตโนมัติหลังจากเวลาที่กำหนดไว้
หลังจากที่ผู้ใช้ B เห็นธุรกรรมที่เริ่มต้นโดย A เขายังเริ่มธุรกรรมเพื่อโอน 10 ETH ให้กับผู้ใช้ A ความสำเร็จของธุรกรรมนี้มีเงื่อนไขด้วย ผู้ใช้ A ต้องแสดง r จึงจะสำเร็จ หากเกินเวลาที่ตั้งไว้ ธุรกรรม จะล้มเหลวโดยอัตโนมัติ ประเด็นสำคัญคือผู้ใช้ B ไม่จำเป็นต้องได้รับค่าของรหัสผ่าน r เพื่อสร้างธุรกรรมดังกล่าวโดยมี r เป็นเงื่อนไขความสำเร็จ แต่จำเป็นต้องรู้ค่าของ m เท่านั้นเพื่อสร้าง และเรารู้ว่าการดำเนินการแฮชนั้น กลับไม่ได้ การรู้ m ไม่สามารถสรุป r;
หลังจากที่ผู้ใช้ A เห็นธุรกรรมที่เริ่มต้นโดย B เขาจะแสดงมูลค่า r ทำให้ธุรกรรมที่เริ่มต้นโดย B ประสบความสำเร็จ และได้รับ 10 ETH ที่โอนโดย B และค่า r จะถูกเปิดเผย
ผู้ใช้ B ยังได้รับค่า r ที่ A แสดงในขั้นตอนก่อนหน้านี้ ทำให้การทำธุรกรรมที่เริ่มต้นโดย A สำเร็จและได้รับ 1 BTC ที่โอนโดย A
ด้วยกลไกข้างต้น การทำธุรกรรมบนเครือข่ายที่แตกต่างกันสองรายการจะถูกรวมเข้าด้วยกันเป็นเหตุการณ์เดียว ซึ่งจะสำเร็จหรือล้มเหลวโดยรวมเท่านั้น จะไม่มีสถานการณ์ใดที่การถ่ายโอนจาก A ไป B สำเร็จ แต่การถ่ายโอนจาก B ไปยัง ล้มเหลวและในทางกลับกัน แน่นอน
การทำให้กลไกนี้เป็นจริงขึ้นอยู่กับสองเทคโนโลยี นั่นคือ "การทำธุรกรรมสำเร็จแบบมีเงื่อนไข" และ "ธุรกรรมล้มเหลวแบบมีเงื่อนไข" หากไม่ได้สร้างภาพพรีแฮช r เกินกว่าเวลาที่ตั้งไว้ เราเรียกว่า แฮชล็อค และ ไทม์ล็อค ได้ ตามลำดับ
ใน BTC การล็อคเวลาแฮชสามารถทำได้ผ่านรหัส CLTV หรือรหัส CSV และบนเชนทัวริงที่สมบูรณ์เช่น Ethereum การล็อคเวลาแฮชสามารถทำได้ผ่านสัญญาอัจฉริยะ ในความเป็นจริง สัญญาอัจฉริยะสามารถใช้ธุรกรรมสำเร็จแบบมีเงื่อนไขที่หลากหลายและซับซ้อนและธุรกรรมที่มีเงื่อนไขล้มเหลวได้มากกว่าการล็อกเวลาแบบแฮช
เราจะเห็นว่าการล็อคเวลาแฮชทำให้ธุรกรรมปรมาณูตัวกลางระหว่างทั้งสองฝ่ายทั่วทั้งห่วงโซ่เป็นจริงโดยไม่มีข้อสันนิษฐานที่เชื่อถือได้ ในเวลาเดียวกัน เรายังตระหนักดีว่าวิธีการทำธุรกรรมนี้ไม่เป็นมิตรกับผู้ใช้ ซึ่งสะท้อนให้เห็นในสามด้านต่อไปนี้เป็นหลัก:
ทั้งสองฝ่ายในการทำธุรกรรมต้องออนไลน์พร้อมกันและมีการบังคับใช้กระบวนการมีส่วนร่วมอย่างเคร่งครัด ดังนั้น หากผู้เริ่มต้นธุรกรรมไม่สามารถหาคู่สัญญาออนไลน์ได้ ก็ต้องรอ
สำหรับ BTC การสร้างธุรกรรมที่มีการล็อกเวลาแฮชจะเสร็จสมบูรณ์โดยการสร้างธุรกรรม 2 รายการที่ชั้นล่างสุด เนื่องจากความซับซ้อนของกลไกพื้นฐาน จึงมีความเรียบง่ายและแสดงเป็นธุรกรรมเดียวในกระบวนการธุรกรรมที่กล่าวถึงข้างต้น หากการทำธุรกรรมสำเร็จ จะต้องอัปโหลดธุรกรรมทั้งสองไปยังเชน และต้องจ่ายค่าธรรมเนียมเพิ่มเติม
ในการทำธุรกรรมจริงจะมีปัญหาเรื่องอัตราแลกเปลี่ยนและคู่สัญญาสามารถเลือกได้ว่าจะทำธุรกรรมให้เสร็จสิ้นตามอัตราแลกเปลี่ยนที่เป็นประโยชน์ต่อตนเองหรือไม่ โดยเฉพาะอย่างยิ่งเมื่อจำนวนเงินมีมาก คู่สัญญามีแรงจูงใจที่แข็งแกร่งในการทำเช่นนั้น ซึ่งอาจทำให้ธุรกรรมปรมาณูไม่เหมาะสมสำหรับธุรกรรมขนาดใหญ่
ชื่อเรื่องรอง
3.2 พยาน
พยาน ภาษาอังกฤษคือ Notary ซึ่งบางครั้งแปลว่าทนายความ เป็นบทบาทพิเศษที่ตั้งขึ้นสำหรับการส่งข้อมูลข้ามสายโซ่และการดูแลทรัพย์สินข้ามสาย ในปี 2012 Ripple ได้เปิดตัว InterLedge Protocol (ILP) ซึ่งเป็นครั้งแรกที่รับรู้การถ่ายโอนข้ามเชนผ่านพยานบุคคลที่สาม ตั้งแต่นั้นมา กลไกพยานได้ถูกนำไปใช้ในโครงการข้ามเชนหลายโครงการที่ยึดหลักโดย BTC
โครงการ cross-chain ที่แตกต่างกันมีการตั้งค่าที่แตกต่างกันสำหรับพยาน: พยานอาจเป็นเรื่องเดียว แต่ในกรณีส่วนใหญ่จะเป็นหลาย ๆ เรื่อง การสร้างพยานอาจได้รับอนุญาตหรือเข้าถึงได้ฟรี เพื่อให้เกิดการข้ามสายสินทรัพย์ พยาน จะต้องจัดการบัญชี escrow และวิธีการจัดการบัญชี escrow อาจเป็นการควบคุมโดยอิสระหรือการควบคุมหลายฝ่าย ฐานความไว้วางใจของผู้ใช้สำหรับพยานอาจมาจากเครดิตของพยานเอง หรือจากพยานที่มีหลักประกันมากเกินไป
3.2.1 วิธีการสร้างพยาน
วิธีที่ง่ายที่สุดคือการจัดตั้งกลุ่มพยานที่ได้รับอนุญาต สมาชิกจะได้รับการแก้ไขโดยทั่วไป และการเข้าร่วมและออกจากสมาชิกจะได้รับการตรวจสอบและลงคะแนนโดยสมาชิกปัจจุบัน วิธีนี้ค่อนข้างรวมศูนย์และวิธีที่กระจายอำนาจมากกว่าคือวิธีการเข้าถึงฟรี วัตถุใด ๆ สามารถเป็นพยานได้ตราบเท่าที่เป็นไปตามเงื่อนไขที่กำหนดไว้ เช่น การจำนองทรัพย์สินที่เกี่ยวข้อง การเข้าถึงฟรีนำมาซึ่งความเสี่ยงเพิ่มเติม ซึ่งอาจนำมาซึ่งพยานที่เป็นอันตราย สร้างความเสี่ยงต่อการสมรู้ร่วมคิด ดังนั้น โปรโตคอลข้ามสายบางส่วนเลือกที่จะเพิ่มกลไกการสกัดแบบสุ่ม: การดำเนินการแต่ละครั้งไม่ได้ลงนามโดยพยานทั้งหมด แต่กลุ่มของพยานจะถูกสุ่มเลือกจากชุดของพยานที่มีคุณสมบัติเหมาะสม ด้วยวิธีนี้ จำนวนพยานสามารถเพิ่มขึ้นได้ . ค่าสมรู้ร่วมคิด.
3.2.2 พื้นฐานความน่าเชื่อถือของผู้ใช้สำหรับพยาน
พยานสามารถได้รับความไว้วางใจผ่านการค้ำประกันมากเกินไป ซึ่งหมายความว่ามูลค่าจำนองของพยานจะต้องมากกว่ามูลค่าของบัญชีทรัพย์สินที่อยู่ภายใต้การดูแล หากทรัพย์สินภายใต้การดูแลสูญหาย ผู้ใช้จะได้รับค่าชดเชยจากเงินฝาก การค้ำประกันมากเกินไปทำให้สินทรัพย์ที่จัดการโดยผู้ใช้มีความปลอดภัยสูง แต่การค้ำประกันมากเกินไปทำให้ต้นทุนของพยานเป็นต้นทุน และต้นทุนของพยานจะถูกแปลงเป็นค่าธรรมเนียมการจัดการข้ามสายโซ่ที่สูง
พยานยังสามารถพึ่งพาความปรารถนาดีของตนเองในการรับรองแม้ว่าจะมีข้อสันนิษฐานที่น่าเชื่อถือ แต่ข้อดีคือ ค่าธรรมเนียมข้ามเครือข่ายต่ำและฟรีด้วยซ้ำ ดังนั้น จึงยังคงดึงดูดผู้ใช้จำนวนมาก
3.2.3 วิธีการดูแลทรัพย์สิน: ที่อยู่ควบคุมอิสระและที่อยู่ควบคุมหลายฝ่าย
พยานแต่ละคนอาจควบคุมที่อยู่ควบคุมอิสระเพื่อสร้างเมทริกซ์ที่อยู่การควบคุมตัวเพื่อทำหน้าที่ดูแลทรัพย์สินของผู้ใช้ ควรสังเกตว่าที่อยู่ควบคุมอิสระไม่จำเป็นต้องเป็นที่อยู่ที่มีลายเซ็นเดียว เพื่อความปลอดภัย พยานอาจใช้เทคโนโลยีการแบ่งส่วนคีย์หลายลายเซ็นและไพรเวตคีย์เพื่อจัดการที่อยู่ควบคุมอิสระ สำหรับหลายๆ บริษัท ที่อยู่ของพยาน อาจได้รับการจัดการร่วมกันโดยผู้บริหารหลายคนหรือผู้ถือหุ้นของบริษัทผ่านการแบ่งรหัสแบบหลายลายเซ็นและไพรเวตคีย์ อย่างไรก็ตาม ไม่ว่าจะใช้เทคโนโลยีใดในการจัดการที่อยู่ ตราบใดที่พวกเขาถูกควบคุมโดยบุคคลเดียว เราจะเรียกพวกเขาว่าที่อยู่ควบคุมโดยอิสระ
ในกรณีอื่นๆ ที่อยู่เอสโครว์คือที่อยู่ที่ควบคุมร่วมกันโดยหลายฝ่าย เป็นไปได้ที่พยานทั้งหมดร่วมกันจัดการที่อยู่ หรืออาจเป็นไปได้ว่าจะแบ่งพยานออกเป็นกลุ่ม และแต่ละกลุ่มร่วมกันจัดการที่อยู่ ในกรณีนี้ ต้องใช้เทคโนโลยีการควบคุมหลายฝ่าย เช่น การแบ่งรหัสหลายลายเซ็นหรือคีย์ส่วนตัว
3.2.3.1 หลายลายเซ็น
Multi-Signature หรือ Multi-Signature ภาษาอังกฤษคือ Muti-Sig ซึ่งเป็นเทคโนโลยีที่คีย์ส่วนตัวหลายคีย์ร่วมกันควบคุมบัญชี เทคโนโลยี Multi-Signature สามารถรับรู้ได้ว่าที่อยู่ต้องลงนามโดยผู้ลงนาม M-of-N เพื่อโอนเงิน , 1 ≤ M≤N
ใน BTC ที่อยู่แบบหลายลายเซ็นคือที่อยู่ประเภท P2SH ที่อยู่ BTC ธรรมดาได้จากการแฮชคีย์สาธารณะ และที่อยู่แบบหลายลายเซ็นจะขึ้นอยู่กับสคริปต์แฮช ที่อยู่ประเภทนี้มีขีดจำกัดของค่า N คือ N≤15 ในบล็อกเชนที่สมบูรณ์ของทัวริง เช่น Ethereum ที่อยู่แบบหลายลายเซ็นสามารถรับรู้ได้ผ่านสัญญาอัจฉริยะ และค่า N สามารถเป็นค่าอนันต์ได้
3.2.3.2 การแบ่งคีย์ส่วนตัว
เทคโนโลยีไพรเวทคีย์ชาร์ดดิ้ง หรือที่เรียกว่าเทคโนโลยีคีย์กระจาย เป็นเทคโนโลยีการควบคุมหลายฝ่ายที่มีความปลอดภัยทางทฤษฎีสูงกว่า เทคโนโลยีนี้ถือกำเนิดขึ้นจากการประมวลผลแบบหลายฝ่ายที่ปลอดภัย (sMPC, Secure Muti-Party Computation) ร่วมกับเทคโนโลยี Threshold (TSS) ยังสามารถใช้การจัดการลายเซ็น M-of-N เทคโนโลยีนี้สนับสนุนการแยกคีย์ส่วนตัวของบัญชีออกเป็นหลายส่วนและกำหนดให้กับผู้ลงนามหลายคน เมื่อจำนวนของคีย์ส่วนตัวที่แยกส่วนแล้วลงนามถึงเกณฑ์ สินทรัพย์ของบัญชีจะสามารถดำเนินการได้ ในแง่ของการใช้งานเฉพาะ มีวิธีการใช้งานทางเทคนิคมากมายสำหรับการแชร์คีย์ส่วนตัว ซึ่งเกี่ยวข้องกับความรู้การเข้ารหัสที่ซับซ้อน ซึ่งจะไม่ขยายความในบทความนี้
เหตุผลที่การแบ่งกลุ่มคีย์ส่วนตัวมีความปลอดภัยมากกว่าคือการที่มีการรีเฟรชการแบ่งกลุ่มย่อยอย่างต่อเนื่อง กล่าวคือ การแบ่งกลุ่มย่อยจะทำอีกครั้งในบางครั้ง และการแบ่งกลุ่มย่อยที่มอบให้กับแต่ละคนจะเปลี่ยนไป หากผู้ไม่ประสงค์ดีต้องการขโมยทรัพย์สินโดยได้รับเศษของทุกคน เขาจะต้องได้รับรหัสส่วนตัวของผู้ลงนามที่แตกต่างกันในหน่วยเวลาเดียวกัน มิฉะนั้น ปากของลาจะผิดและไม่สามารถสังเคราะห์รหัสส่วนตัวที่สมบูรณ์ได้
3.2.3.3 การจัดการสมาชิกกลุ่มผู้ลงนาม
ไม่ว่าจะเป็นการแบ่งกลุ่มลายเซ็นแบบหลายลายเซ็นหรือคีย์ส่วนตัว กลุ่มผู้ลงนามไม่สามารถเป็นกลุ่มที่มีสมาชิกคงที่เสมอได้ ดังนั้นจึงเกี่ยวข้องกับการเพิ่มหรือลดสมาชิกของกลุ่มผู้ลงนาม ในเทคโนโลยีไพรเวตคีย์ชาร์ดดิ้ง จำเป็นต้องชาร์ดใหม่และกระจายแฟรกเมนต์ไปยังกลุ่มผู้ลงนามใหม่ที่สร้างขึ้นหลังจากการเพิ่มหรือลด ในเทคโนโลยีหลายลายเซ็น มีสองสถานการณ์:
บนบล็อคเชนที่สมบูรณ์ของทัวริง เช่น Ethereum กฎการจัดการของสมาชิกกลุ่มผู้ลงนามสามารถตั้งค่าได้ผ่านการเขียนโปรแกรมสัญญาอัจฉริยะ ตัวอย่างเช่น มากกว่า 2/3 ของผู้ลงนามที่มีอยู่ลงนามและตกลงที่จะอนุมัติการเพิ่มผู้ลงนามใหม่หรืออนุมัติ การถอดถอนผู้ลงนามเก่า
ใน BTC สมาชิกกลุ่มผู้ลงนามของที่อยู่แบบหลายลายเซ็น P 2 SH ไม่สามารถแก้ไขได้ หากคีย์ส่วนตัวของผู้ลงนามรั่วไหลหรือจำเป็นต้องถอนออก ที่อยู่แบบหลายลายเซ็น P 2 SH ใหม่จะสามารถสร้างใหม่ได้เท่านั้น และสินทรัพย์ จะถูกโอนไปยังที่อยู่ใหม่
3.2.4 การปรับปรุงไปสู่การกระจายอำนาจ
ชื่อเรื่องรอง
3.3 ไซด์เชนของโหนดเบา
การเกิดขึ้นของ side chains เกิดจากความพยายามของผู้คนในการขยาย BTC ในเดือนตุลาคม 2014 ทีมงานของ BlockStream ได้เผยแพร่ "เอกสารไวท์เปเปอร์เกี่ยวกับไซด์เชน" ซึ่งนำเสนอโซลูชันข้ามเชนแบบ "สมอ" เป็นครั้งแรก สมอ (Pegged) บางครั้งแปลว่า "ลิ่ม" เป็นการแสดงสถานะที่อ่านได้ของโซ่ที่ยึดกับโซ่สมอ สถานะนี้เรียกอีกอย่างว่า "โซ่สมอคือโซ่ด้านข้างของโซ่ที่ยึด"
ในตอนแรกผู้คนต่างหวังที่จะลดแรงกดดันในห่วงโซ่หลักของ BTC โดยการโอนธุรกรรม BTC จากห่วงโซ่หลัก BTC ไปยังห่วงโซ่ด้านข้าง RSK ที่พัฒนาโดยทีม RootStock ในปี 2559 ถือเป็นห่วงโซ่ด้านข้างที่เก่าแก่ที่สุดของ BTC สาระสำคัญของเทคโนโลยีโซ่ด้านข้างคือการทำให้โซ่หลักสามารถอ่านได้จากโซ่ด้านข้างโดยการรวมโหนดแสงของโซ่หลักเข้ากับโซ่ด้านข้าง เทคโนโลยีนี้สามารถนำไปใช้กับ cross-chains ด้วยการเปลี่ยนแปลงเพียงเล็กน้อย เราเพียงใช้ light node contract ของ source chain บน target chain เพื่อแปลง target chain เป็น side chain ของ source chain และตระหนักถึงการถ่ายโอนจาก ห่วงโซ่ต้นทางไปยังเป้าหมาย โซ่ข้ามทางเดียว
ที่เรียกว่าโหนดแสงหมายถึงโหนดขนาดเล็กที่เก็บเฉพาะข้อมูลส่วนหัวของบล็อก โหนดแสงไม่เก็บธุรกรรมทั้งหมดบนเชน แต่สามารถตรวจสอบว่ามีธุรกรรมบางอย่างอยู่บนเชนผ่านข้อมูลส่วนหัวของบล็อกหรือไม่ สัญญาไลท์โหนดเป็นสัญญาอัจฉริยะที่มีโหนดไลท์ ด้วยการปรับใช้สัญญาโหนดแสงของเชนต้นทางบนเชนเป้าหมาย การตรวจสอบความถูกต้องของข้อความจากเชนต้นทางสามารถรับรู้ได้ กระบวนการมีดังนี้:
เมื่อเชนต้นทาง A ร้องขอให้ส่งข้อมูลธุรกรรมข้ามเชนไปยังเชนเป้าหมาย B ผู้ริเริ่มธุรกรรมจะส่งเนื้อหาโดยละเอียดของธุรกรรม ความสูงของบล็อก และใบรับรอง SPV ของธุรกรรม (อ้างอิงถึงเส้นทาง Mekre ของ การทำธุรกรรม) ไปยังห่วงโซ่ B;
สัญญาไลท์โหนดของเชน A ที่ปรับใช้บนเชน B ผ่านการพิสูจน์ SPV จะคำนวณค่าแฮชของส่วนหัวของบล็อกของบล็อกที่การแลกเปลี่ยนตั้งอยู่ใหม่
ค่าแฮชที่ได้รับจะถูกเปรียบเทียบกับค่าแฮชของส่วนหัวของบล็อกที่สอดคล้องกันในโหนดไลท์ หากสอดคล้องกัน แสดงว่าธุรกรรมเกิดขึ้นในบล็อก หากไม่เป็นเช่นนั้น แสดงว่าไม่มีธุรกรรมอยู่ในบล็อก
แม้ว่าใครก็ตามสามารถส่งรายละเอียดธุรกรรมและหลักฐาน SPV ของตนไปยังเชนเป้าหมายได้ แต่ในแอปพลิเคชันข้ามเชนจริง มักมีบทบาทเฉพาะในการดำเนินการนี้ แทนที่จะเป็นผู้ริเริ่มธุรกรรม เราเรียกบทบาทนี้ว่า Relayer ในบทความนี้ นอกจากจะรับผิดชอบในการช่วยผู้ใช้ส่งข้อความข้ามเชนแล้ว Relayer ยังต้องรับผิดชอบในการส่งบล็อกส่วนหัวของซอร์สเชนไปยังเชนเป้าหมายเพื่อสร้างสัญญาไลท์โหนด
ผู้ส่งต่อก็เหมือนกับพยาน เป็นบทบาทเฉพาะสำหรับการส่งข้อความข้ามสายโซ่ แต่มีความแตกต่างสองประการระหว่างผู้ส่งต่อและผู้เห็นเหตุการณ์:
Relayer ไม่รับผิดชอบต่อการดูแลสินทรัพย์ หากใช้กลไก side chain เพื่อให้บรรลุ cross-chain โทเค็นที่ถูกล็อคระหว่างกระบวนการ cross-chain จะถูก escrowed ในสัญญา escrow เฉพาะ
สมมติฐานความน่าเชื่อถือสำหรับผู้ถ่ายทอดข้อมูลนั้นหลวมกว่าผู้เห็นเหตุการณ์ เราต้องเชื่อมั่นว่าพยานส่วนใหญ่มีความซื่อสัตย์ แต่ตราบใดที่มีผู้ถ่ายทอดอย่างน้อยหนึ่งคนซื่อสัตย์ เราก็สามารถวางใจได้ว่าการส่งข้อความข้ามสายโซ่นั้นเชื่อถือได้ เราจะหารือเพิ่มเติมในหัวข้อ 3.3.3
รีเลย์ถูกเรียกต่างกันในโครงการข้ามโซ่ที่แตกต่างกัน ในบางโครงการ บทบาทของ Realyer ถูกแยกออก และ Relayer (Head Relayer) ที่รับผิดชอบในการส่งส่วนหัวของบล็อก และ Relayer (Message Relayer) ที่รับผิดชอบในการส่งข้อความธุรกรรมถูกกำหนดเป็นสองบทบาท ในบางโครงการ ไม่มีบทบาท Relayer โดยเฉพาะ และฟังก์ชันของ Relayer จะรวมเข้ากับบทบาทอื่น ตัวอย่างเช่น ตัวตรวจสอบความถูกต้องของห่วงโซ่ต้นทางจะรับบทบาทของ Relayer โดยตรง อย่างไรก็ตาม ทุกอย่างยังคงเหมือนเดิม สาระสำคัญทางเทคนิคของโซลูชัน side chain ของโหนดแสงอยู่เสมอ: Relayer ถ่ายโอนส่วนหัวของบล็อกของ chain ต้นทางไปยัง chain เป้าหมาย สร้าง light node จากนั้นเมื่อ Relayer ถ่ายโอนข้อมูลการทำธุรกรรมจาก ห่วงโซ่ต้นทางไปยังห่วงโซ่เป้าหมาย จะใช้ข้อมูลส่วนหัวของบล็อกบนโหนดแสงตรวจสอบความถูกต้องของข้อมูลธุรกรรม
3.3.1 การยึดแบบสองทาง
สิ่งที่เราต้องเข้าใจคือความสัมพันธ์ระหว่าง main chain และ side chain นั้นสัมพันธ์กัน และทั้งสอง chain สามารถเป็น side chain ของกันและกันได้ "ห่วงโซ่ต้นทาง" และ "ห่วงโซ่เป้าหมาย" ที่เรากล่าวถึงข้างต้นยังเป็นแนวคิดที่สัมพันธ์กัน ในเหตุการณ์ การส่งข้อความข้ามสาย แหล่งที่มาของข้อความมักเรียกว่า ห่วงโซ่ต้นทาง และผู้รับข้อความเรียกว่า ห่วงโซ่เป้าหมาย
โดยการฝัง Light Node ของกันและกัน ทั้งสองฝ่ายในห่วงโซ่สามารถอ่านข้อมูลในห่วงโซ่ของกันและกันและสื่อสารกันได้ แบบฟอร์มนี้ เรียกว่า การตรึงแบบสองทาง (Two-Way-Pegging) ในรูปแบบนี้ โซ่ทั้งสองกลายเป็นแต่ละอัน โซ่ด้านข้างของผู้อื่น มีกลุ่ม Relayer ทั้งสองทิศทางที่รับผิดชอบในการส่งข้อมูลถึงกัน แน่นอนว่า Relayer ทั้งสองกลุ่ม (B→A Relayer & A→B Reayer) ก็อาจเป็นคนกลุ่มเดียวกันที่รวมอยู่ในบทบาทเดียวกันและ มีหน้าที่รับผิดชอบในการส่งข้อมูลแบบสองทาง
3.3.2 โซ่ข้างและโซ่ย่อย
เมื่อพูดถึงไซด์เชน จำเป็นต้องแยกความแตกต่างจากแนวคิดอื่นที่สับสนได้ง่าย นั่นคือ ซับเชน ห่วงโซ่ย่อยไม่มีกลไกฉันทามติและใบรับรองดั้งเดิมของตนเอง และความปลอดภัยนั้นขึ้นอยู่กับห่วงโซ่หลักซึ่งเป็นทิศทางเดียว ไซด์เชนเองเป็นบล็อกเชนที่ทำงานอย่างอิสระ และความสัมพันธ์ระหว่างไซด์เชนและเชนหลักเป็นแนวคิดที่สัมพันธ์กันและมีลักษณะเป็นสองทิศทาง
ห่วงโซ่การขยายตัวของ Ethereum บางส่วนอยู่ในรูปแบบของห่วงโซ่ด้านข้าง ในขณะที่ส่วนอื่น ๆ อยู่ในรูปแบบของห่วงโซ่ย่อย โซ่ขยายที่ใช้วิธี Plasma และวิธี side chain คือ side chain ของ Ethereum (Plasma side chain เป็นอีกรูปแบบหนึ่งของ side chain ไม่ใช่ light node side chain) ในขณะที่ขยายโดยใช้ state channel และวิธีการ Rollup คือ ห่วงโซ่ย่อยของ Ethereum Fang
ห่วงโซ่ย่อยขยายประสิทธิภาพของห่วงโซ่หลักโดยการย้ายธุรกรรมจากห่วงโซ่หลักไปยังห่วงโซ่ย่อยและซิงโครไนซ์สถานะสุดท้ายกับห่วงโซ่หลักเป็นระยะ ดังนั้น ห่วงโซ่ย่อยจึงเรียกอีกอย่างว่า "คอมมิตเชน" ชื่อของ sub-chain นั้นใกล้เคียงกับสาระสำคัญทางเทคนิคมากขึ้น
วัตถุประสงค์ของ sub-chain คือการขยายความจุ สาระสำคัญของการขยายความจุคือเพื่อประหยัดทรัพยากรของ main chain ดังนั้น main chain จะไม่ใช้ทรัพยากรคอมพิวเตอร์เพื่อตรวจสอบธุรกรรมที่ส่งมาโดย sub-chain ซับเชนต้องการกลไกในการพิสูจน์ความถูกต้องของเนื้อหาที่ส่งเมื่อส่ง ในหมู่พวกเขา ช่องทางของรัฐ Optimistic Rollup และ Arbitrum Rollup ใช้หลักฐานการฉ้อโกงในการพิสูจน์ ในขณะที่ Zk Rollup และ Validium ใช้การพิสูจน์ที่ไม่มีความรู้เพื่อสร้างหลักฐานความถูกต้อง
ปฏิสัมพันธ์การส่งข้อมูลทางเดียวระหว่าง sub-chain และ main chain ยังถือเป็นรูปแบบหนึ่งของเทคโนโลยี cross-chain ในบางวรรณกรรม แต่ Paka Labs เชื่อว่าแม้ว่าทั้ง side-chain และ sub-chain จะเกิดในพื้นที่เดียวกัน พยายามขยายบล็อกเชน แต่เทคโนโลยีที่เกี่ยวข้องกับซับเชนสามารถใช้เพื่อสร้างเชนขยายเท่านั้น และไม่สามารถใช้กับครอสเชนระหว่างสองบล็อกเชนอิสระ และไม่ควรจัดประเภทเป็นเทคโนโลยีครอสเชน
3.3.3 ข้อดีของไซด์เชนโหนดเบา
หากกลไกพยานมุ่งเน้นไปที่ Trust (ความเชื่อถือ) เทคโนโลยีด้านโหนดโหนดแสงจะมุ่งเน้นไปที่ Verify (การยืนยัน) ข้อมูลธุรกรรมได้รับการตรวจสอบผ่านส่วนหัวของบล็อกและรับประกันความน่าเชื่อถือในการเข้ารหัส คุณรู้ คุณรู้ แน่นอน
ส่วนหัวของบล็อกที่ส่งต่อโดย Relayers นั้นไม่สามารถปลอมแปลงได้ เนื่องจากสัญญาของไลท์โหนดสามารถตรวจสอบบล็อกได้เหมือนกับโหนดแบบเต็มอย่างเคร่งครัด และส่วนหัวของบล็อกเท็จจะไม่สามารถผ่านการตรวจสอบได้ ขั้นตอนการตรวจสอบของ light node นั้นเหมือนกันทุกประการกับขั้นตอนการตรวจสอบของ miner node ในเครือข่ายซอร์สเชน โดยยกตัวอย่าง BTC จะต้องตรวจสอบตามขั้นตอนต่อไปนี้:
โครงสร้างข้อมูลบล็อกนั้นถูกต้องตามวากยสัมพันธ์
ตรวจสอบหลักฐานการทำงาน แฮชของส่วนหัวบล็อกน้อยกว่าความยากเป้าหมาย (การยืนยันมีหลักฐานการทำงานเพียงพอ)
การประทับเวลาของบล็อกนั้นเร็วกว่าเวลาการตรวจสอบสองชั่วโมง (อนุญาตให้มีข้อผิดพลาดของเวลาได้)
ตรวจสอบว่าขนาดบล็อกอยู่ภายในขีดจำกัดความยาว นั่นคือ ดูว่าขนาดบล็อกอยู่ในช่วงที่ตั้งไว้หรือไม่
ธุรกรรมแรก (และเฉพาะรายการแรกเท่านั้น) เป็นธุรกรรมฐานเหรียญ นั่นคือบล็อก และนักขุดสามารถให้รางวัลตัวเองได้เพียงครั้งเดียวเท่านั้น
ตรวจสอบธุรกรรมในบล็อกและตรวจสอบความถูกต้อง: ตรวจสอบว่าได้ MerkleRoot จากธุรกรรมในเนื้อหาของบล็อกหรือไม่ นั่นคือรากของต้นไม้ที่ได้รับจากการสร้าง Merkle tree ของบล็อกขึ้นใหม่ เพื่อดูว่าเท่ากับ hashMerkleRoot หรือไม่ ค่าในส่วนหัวของบล็อก
หาก Relayers ที่เป็นอันตรายสมรู้ร่วมคิดที่จะทำสิ่งชั่วร้าย วิธีเดียวที่เป็นไปได้คือส่งบล็อกส่วนหัวของบล็อกไปยังเครือข่ายแบบแยก แต่สำหรับเครือข่ายที่สมบูรณ์ ห่วงโซ่แบบแยกจะไม่กลายเป็นห่วงโซ่ที่ยาวที่สุดในตอนท้าย และโหนดแสงจะทำสัญญา เพียงต้องรอให้เพียงพอ การยืนยันหลายบล็อกก็เพียงพอแล้ว (สำหรับ BTC light nodes เพียงรอ 6 บล็อก) สำหรับเชน BFT สัญญาโหนดแสงจำเป็นต้องตรวจสอบหมายเลขลายเซ็นของบล็อกเท่านั้นเพื่อให้ทราบว่าบล็อกนั้นสิ้นสุดหรือไม่
เมื่อมีการจัดระเบียบห่วงโซ่ต้นทางหรือห่วงโซ่เป้าหมายใหม่เท่านั้น ความปลอดภัยของสัญญาโหนดแสงจะได้รับผลกระทบ อันตรายที่รีเลย์อาจก่อให้เกิดกับเครือข่ายจำกัดอยู่ที่การประท้วงแบบรวม ซึ่งทำให้เครือข่ายหยุดให้บริการ
นอกจากนี้ ผู้ส่งต่อจะไม่รับผิดชอบในการจัดการทรัพย์สินที่ถูกอารักขา และผู้ส่งต่อที่ประสงค์ร้ายจะไม่สามารถขโมยทรัพย์สินที่ถูกอารักขาได้เหมือนกับพยานที่ประสงค์ร้าย สินทรัพย์ที่ถูกล็อคเนื่องจาก cross-chain นั้นโฮสต์อยู่ในสัญญา และสินทรัพย์ที่โฮสต์ในสัญญา หากไม่มีปัญหากับรหัสสัญญา ความปลอดภัยของมันจะอยู่ที่ระดับของเชนที่สัญญาตั้งอยู่
เนื่องจากเงื่อนไขสำหรับ Relayers ในการทำสิ่งชั่วร้ายนั้นรุนแรงและเป็นอันตรายน้อยกว่า Relayers ใน side chain ของโหนดแสงจึงไม่จำเป็นต้องค้ำประกันมากเกินไปเหมือนพยาน สามารถออกสินทรัพย์สมอข้ามสายโซ่ได้มากขึ้นด้วยต้นทุนที่น้อยลง
จะเห็นได้ว่าโซลูชัน side chain ของโหนดแบบเบามีข้อได้เปรียบมากกว่าโซลูชันแบบพยานในแง่ของต้นทุนและความปลอดภัยแบบ cross-chain และเป็นโซลูชันทางเทคนิคที่ต้องการเพื่อให้เกิดการ cross-chain ระหว่างสอง chain อย่างไรก็ตาม บางเชนไม่รองรับสัญญาอัจฉริยะและไม่สามารถปรับใช้สัญญาไลท์โหนดและสัญญาเอสโครว์ได้ ในกรณีนี้ ทางเลือกเดียวคือการนำแผนพยานมาใช้
3.3.4 การพัฒนาเทคโนโลยีโหนดแสง: "ลดน้ำหนัก" และ "ลดภาระ"
เราทราบดีว่าขนาดบล็อกของ BTC คือ 1 M และส่วนหัวของบล็อกมีขนาดเพียง 80 ไบต์ จนถึงเวลาที่เผยแพร่บทความนี้ ขนาดส่วนหัวของบล็อกที่ผ่านมาของ BTC ไม่เกิน 60 M (ความสูงประมาณ 690,000) ผลรวม ของส่วนหัวของบล็อกที่ผ่านมาเกิน 5 G (สูงประมาณ 13 ล้าน) ด้วยการพัฒนาที่หลากหลายของบล็อกเชน บล็อกเชนที่เกิดขึ้นใหม่บางบล็อกเน้นไปที่ TPS สูง และความเร็วของการสร้างบล็อกนั้นเร็วมาก ปริมาณอาจแซงหน้าเร็วๆ นี้ อีเธอเรียม
แนวโน้มนี้ได้นำความท้าทายมาสู่ side chain ของโหนดแสง ซึ่งส่วนใหญ่สะท้อนให้เห็นในสองด้าน:
ส่วนหัวของบล็อกที่ใหญ่ขึ้นจะทำให้โหนดแสงหดตัวยุ่งยากและใช้พื้นที่เก็บข้อมูลขนาดใหญ่ของเชนเป้าหมาย
ความเร็วในการสร้างบล็อกที่เร็วขึ้นของซอร์สเชนจะทำให้สัญญาโหนดเบาซิงโครไนซ์และตรวจสอบบล็อกใหม่บ่อยครั้ง
ทั้งสองอย่างนี้จะทำให้เกิดการใช้ก๊าซปริมาณมากของสัญญาโหนดเบาบนเชนเป้าหมาย และในกรณีที่รุนแรง จะไม่สามารถใช้เทคโนโลยีเชนโหนดโหนดเบาเพื่อให้เกิดการข้ามเชนในเชิงเศรษฐกิจได้
จะทำอย่างไร? กลับไปที่โครงการพยาน? แต่ความเหนือกว่าของเทคโนโลยี light node sidechain นั้นน่าดึงดูดมาก เรายังคงหวังว่าจะใช้มันต่อไป มีวิธีสำหรับสัญญาโหนดแสงในการแปลงและขยายโดยไม่สูญเสียความสามารถในการตรวจสอบ SPV หรือไม่
นักวิจัยในอุตสาหกรรมบล็อกเชนได้ปรับปรุงเทคโนโลยี light node sidechain ในสองทิศทาง อย่างแรกคือการ "ลดขนาด" สัญญาของโหนดแสงเพื่อให้มีขนาดเล็กลงและไม่ขยายเป็นเส้นตรงตามการเพิ่มขึ้นของบล็อก ประการที่สองคือ "ลดภาระ" ของสัญญาโหนดแสงและย้ายลิงก์การตรวจสอบการบล็อกออกจากสายโซ่ ดังนั้นสัญญาโหนดแสงจะทำการตรวจสอบธุรกรรม SPV เท่านั้น
3.3.4.1 "ลดขนาด" ของสัญญาโหนดแสง
เราจำเป็นต้องเข้าใจโปรโตคอลใหม่ที่เรียกว่า "FlyClient" ซึ่งเป็นโปรโตคอลโหนดแสงใหม่ที่เสนอโดย Benedikt Bunz et al. แห่ง Stanford University ในเอกสาร "FlyClient: Super-Light Clients for Cryptocurrencies" โหนดแสงของ Flyclient ไม่จำเป็นต้องจัดเก็บส่วนหัวของบล็อกทั้งหมด แต่จำเป็นต้องจัดเก็บเฉพาะส่วนหัวของบล็อกล่าสุดเท่านั้น ด้วยส่วนหัวของบล็อกล่าสุด ส่วนหัวของบล็อกที่ผ่านมาทั้งหมดสามารถ "กู้คืน" ได้ตลอดเวลา ฟังก์ชันนี้รับรู้ได้ผ่านอัลกอริธึมการเข้ารหัสที่เรียกว่า "Merkel Mountain"
Merkle Mountain Range (MMR) เรียกสั้นๆ ว่า Merke Tree เราใช้ค่าแฮชของบล็อกประวัติทั้งหมดของ blockchain เป็นโหนดลีฟ และผ่านอัลกอริทึม MMR สร้างค่ารูท MMR และเขียนค่านี้ลงใน ส่วนหัวของบล็อกล่าสุด ซึ่งสามารถใช้เพื่อตรวจสอบส่วนหัวของบล็อกที่ผ่านมาทั้งหมด
ไลท์โหนด FlyClient สามารถลบส่วนหัวของบล็อกในอดีตได้อย่างต่อเนื่อง และเก็บเฉพาะส่วนหัวของบล็อกล่าสุดเพื่อให้ "สว่าง" เมื่อจำเป็นต้องกู้คืนส่วนหัวของบล็อกบางส่วน สามารถรับได้จากโหนดเต็มอีกครั้งผ่านรีเลย์ และสามารถใช้ค่ารูท MMR ในส่วนหัวของบล็อกล่าสุดเพื่อตรวจสอบว่าส่วนหัวของบล็อกที่กู้คืนนั้นถูกต้องหรือไม่
หากซอร์สเชนเป็นเชนสุดท้ายที่น่าจะเป็น เมื่อโหนดแสง Flyclient ได้รับส่วนหัวของบล็อกล่าสุดที่ส่งโดย Relayer จะมีขั้นตอนการตรวจสอบเพิ่มเติม ซึ่งก็คือขอให้ Relayer สุ่มให้ส่วนหัวของบล็อกในอดีตสำหรับการตรวจสอบเฉพาะจุด . สิ่งนี้ทำขึ้นเพื่อป้องกันการฉ้อโกงรูปแบบใหม่เฉพาะสำหรับ Light Node ของ Flyclient วิธีการฉ้อฉลที่เฉพาะเจาะจงและอัลกอริทึมการตรวจสอบจุดนั้นค่อนข้างซับซ้อน ดังนั้น เราจะไม่ขยายความในส่วนนี้ ในบทแนะนำกรณีต่อ ๆ ไป เราจะแนะนำโครงการข้ามเครือข่ายเฉพาะ
โหนดแสงของ Flyclient ตระหนักถึง "การบีบช้างลงในบิสกิต" อย่างแท้จริง ทำให้สัญญาโหนดแสงของซอร์สเชนที่ใช้งานบนเชนเป้าหมายนั้นเบาและเรียบง่าย และทำให้การข้ามโซ่ของไซด์เชนของโหนดเบามีความเป็นไปได้ในเชิงเศรษฐกิจมากขึ้น แต่สำหรับบล็อกเชนปัจจุบันส่วนใหญ่ ค่ารูท MMR ไม่ใช่ส่วนที่ตายตัวของส่วนหัวบล็อก ดังนั้น รีเลย์จะต้องรันโหนดทั้งหมดเอง คำนวณค่ารูท MMR เพิ่มค่า MMR ไปที่ส่วนหัวบล็อกแล้วส่งผ่าน ไปยังโหนดแสง บล็อกเชนที่ใหม่กว่าบางตัวได้ทำให้ค่ารูท MMR เป็นส่วนคงที่ของส่วนหัวของบล็อกแล้ว เชนสาธารณะที่ค่อนข้างสมบูรณ์ที่มีอยู่บางส่วนยังเสนอการอัปเกรด soft fork เพื่อเพิ่มค่ารูท MMR ให้กับโครงสร้างคงที่ของส่วนหัวของบล็อก บล็อกเชนที่มีค่า MMR โดยธรรมชาติในส่วนหัวของบล็อกจะเป็นมิตรกับการพัฒนาข้ามเชนมากกว่า
3.3.4.2 "การลดภาระ" ของสัญญาไลท์โหนด
สำหรับสัญญา Light Node การตรวจสอบส่วนหัวของบล็อกล่าสุดคือลิงก์ที่ใช้ Gas มากที่สุด การใช้ลิงก์นี้ไม่เกี่ยวข้องกับจำนวนคำขอข้ามเชนของผู้ใช้ ห่วงโซ่แหล่งที่มา หากความเร็วในการสร้างบล็อกของซอร์สเชนเร็ว ปริมาณการใช้แก๊สของลิงก์นี้อาจสูงจนไม่สามารถยอมรับได้
ชื่อเรื่องรอง
ข้อความ
เพื่อสร้างเครือข่ายข้ามสายโซ่ที่กว้างขึ้น บ่อยกว่านั้น เราจำเป็นต้องเชื่อมต่อไม่เพียงแต่สองสายโซ่ แต่หลายสาย หากมีการสร้างลิ่มสองทางที่กล่าวถึงข้างต้นระหว่างแต่ละสองสาย โซ่ จำนวนการเชื่อมต่อและค่าใช้จ่ายในการปรับตัวจะเพิ่มขึ้นอย่างทวีคูณตามจำนวนโซ่ที่เพิ่มขึ้นดังนั้นจึงมีการเสนอแนวคิดของรีเลย์: สร้างโซ่รีเลย์และโซ่อื่น ๆ ทั้งหมดเชื่อมต่อกับโซ่รีเลย์ มันคือ เช่นเดียวกับการเชื่อมต่ออุปกรณ์ปลายทางที่บ้านกับเราเตอร์ ด้วยวิธีนี้ ต้นทุนจะลดลงทันทีจาก n(n-1)/2 เป็น n (โดยที่ n คือจำนวนของเชน)
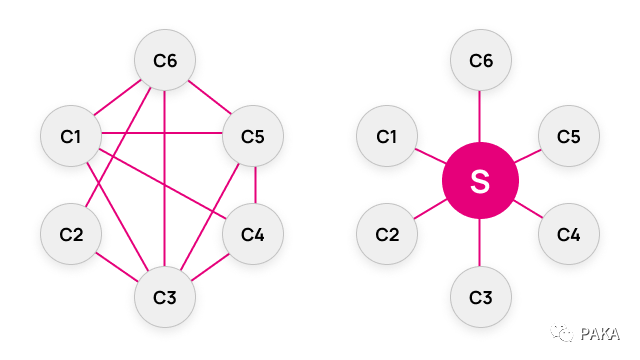
แบบแผนรีเลย์เป็นรูปแบบที่แตกต่างกันของแบบแผนไซด์เชน และมีเหตุผลที่จะจัดประเภทแบบแผนด้วยไซด์เชนเป็นแบบแผนทางเทคนิค แบบแผนรีเลย์มีความสามารถในการปรับขยายได้สูงและปัจจุบันเป็นแบบแผนข้ามโซ่ที่ใช้กันอย่างแพร่หลายมากที่สุด เพื่ออธิบายแบบแผนรีเลย์ทั้งหมด บทความนี้จะแสดงรายการแยกจากกัน
บางครั้งในโมเดลแบบ cross-chain แบบ dual-chain นั้น Relayers จะทำงานเป็นตัวตรวจสอบความถูกต้องของ blockchain อิสระ เชนอิสระนี้ถือว่าโดยรวมทำหน้าที่จัดการส่วนหัวของบล็อกและการจัดการข้อความข้ามเชน และ Relayers อยู่ภายใน บรรลุฉันทามติในข้อมูลที่จะย้าย บล็อกเชนอิสระประเภทนี้มักเรียกว่าบริดจ์เชน แต่ไม่ใช่รีเลย์เชน ตัวอย่างเช่น สะพาน PoS ของ Polygon และสะพานสายรุ้ง PoA ของ Near เป็นเพียงสะพานโซ่ ไม่ใช่โซ่รีเลย์
กุญแจสำคัญในการแยกแยะทั้งสองอยู่ที่ความแตกต่างในเส้นทางการสื่อสารข้ามสายโซ่:
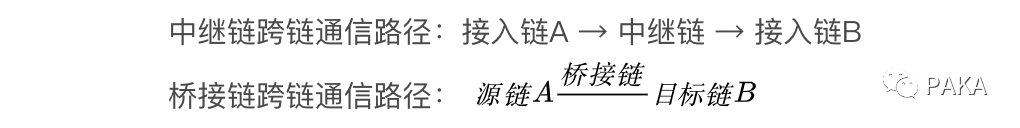
บริดจ์เชนสามารถเข้าใจได้ว่าเป็นเพียงคอนเทนเนอร์ของรีเลย์ และหน้าที่ของมันยังคงเป็นการส่งต่อส่วนหัวของบล็อกและข้อความข้ามเชน ในขณะที่รีเลย์เชนเป็นสถานีถ่ายโอนข้อความที่สร้างความสัมพันธ์ของเชนด้านข้างร่วมกันกับแต่ละเชนการเข้าถึง วรรณกรรมจำนวนมากไม่ได้แยกความแตกต่างอย่างชัดเจนระหว่างแนวคิดทั้งสองนี้ แต่สาระสำคัญของทั้งสองนั้นแตกต่างกันอย่างสิ้นเชิง
3.4.1 เชื่อมต่อบล็อกเชนที่มีอยู่
ในโหมดรีเลย์ ตัวตรวจสอบความถูกต้องของรีเลย์เชนมักจะรับผิดชอบในการรับฟังก์ชันรีเลย์และส่งต่อข้อความระหว่างเชน เมื่อเทียบกับการยึดแบบสองทาง โหมดรีเลย์เชนมีความสามารถในการปรับขยายได้มากกว่า และเชนที่เชื่อมต่อกับรีเลย์เชนเรียกว่า แอคเซสเชน
ในการเชื่อมต่อกับบล็อกเชนที่มีอยู่ จำเป็นต้องใช้รีเลย์เชนเพื่อปรับการเข้าถึงเชนตามลำดับ แม้ว่าโหมดรีเลย์เชนจะช่วยประหยัดค่าใช้จ่ายในการเชื่อมต่อได้อย่างมาก แต่ก็ยังเผชิญกับความท้าทายต่อไปนี้:
จำเป็นต้องกำหนดโครงร่างการปรับตัวที่แตกต่างกันตามลักษณะของเครือข่ายการเข้าถึงที่แตกต่างกัน และต้องทำความเข้ากันได้ที่ใช้งานอยู่ ซึ่งต้องใช้ปริมาณงานมาก
ความปลอดภัยของเชนต่างๆ นั้นแตกต่างกัน และจะเกี่ยวข้องกับการให้เครดิตข้ามเชนของเชนการเข้าถึงต่างๆ เพื่อปกป้องความปลอดภัยของเครือข่ายข้ามเชนทั้งหมด
บล็อกเชนใหม่ๆ เกิดขึ้นเรื่อยๆ หากมี access chain ที่มีคุณสมบัติใหม่ๆ จำเป็นต้องพัฒนาโซลูชันการปรับตัวใหม่
3.4.2 โปรโตคอลการสื่อสารแบบคลัสเตอร์ + โปรโตคอลการสร้างเครือข่าย
เมื่อเทียบกับความเข้ากันได้ที่ใช้งานอยู่มีวิธีที่ปราศจากปัญหามากขึ้นซึ่งก็คือการสร้างมาตรฐานการสร้าง blockchain chain ใหม่ล่าสุด blockchain ที่พัฒนาตามมาตรฐานนี้มี Cryptographic Primitives กลไกที่สอดคล้องกันและสถาปัตยกรรมการสื่อสารเหมือนกัน ทำได้ง่าย เชื่อมต่อกับรีเลย์เชนเพื่อให้เกิดความเข้ากันได้แบบพาสซีฟ Polkdot และ Cosmos ดูโอ้ cross-chain ฝึกฝนแนวคิดนี้ ทั้งคู่สร้างชุดมาตรฐานการสร้างห่วงโซ่ Polkadot สร้าง Substrate และ Cosmos สร้าง Cosmos SDK อย่างไรก็ตาม จำเป็นต้องมีความเข้ากันได้ที่ใช้งานอยู่สำหรับบล็อกเชนที่สำคัญที่มีอยู่ ทั้ง Polkadot และ Cosmos ได้ออกแบบโมดูลครอสเชนที่แตกต่างกันเพื่อเชื่อมต่อเชน Ethereum และเชน BTC
โครงการข้ามสายโซ่ของโปรโตคอลการสื่อสารคลัสเตอร์ + โปรโตคอลการสร้างสายโซ่เป็นไปในเชิงบวก เหตุผลหลัก คือ คาดว่าจะช่วยแก้ปัญหาข้ามสายโซ่ได้ในคราวเดียว บางทีวิสัยทัศน์การเชื่อมต่อเครือข่าย Wanchain ที่เรารอคอยในท้ายที่สุดอาจไม่ใช่โครงสร้างเครือข่าย แต่เป็นโครงสร้างแบบต้นไม้ นั่นคือการทำให้รีเลย์เชนกลายเป็นเลเยอร์ 0 ของโลกบล็อกเชน และเชนอื่นๆ รวมถึงโซ่ไอโซมอร์ฟิกส่วนใหญ่ และ ห่วงโซ่ที่แตกต่างกันของชนกลุ่มน้อยเชื่อมต่อกันในรูปแบบของชั้น 1 ชั้น 2….
ชื่อเรื่องรอง
3.5 ตัวตรวจสอบที่ใช้ร่วมกัน
Cosmos และ Polkadot ซึ่งเป็นกลุ่มโปรโตคอลการสื่อสาร + โปรโตคอลการสร้างสายโซ่ ทั้งคู่มีแนวคิดของการถ่ายทอด แต่ด้วยความสนใจเพียงเล็กน้อย เราพบว่าความแตกต่างระหว่างสองสิ่งนี้มีมาก
ฮับและโซนของ Cosmos สร้างความสัมพันธ์แบบ "จุดยึด 2 ทาง" โดยทั่วไป โปรโตคอลการส่งข้อความข้ามสายโซ่ของ Cosmos IBC ยังคงอาศัยสัญญาโหนดแสงที่สร้างขึ้นในสายการรับเพื่อดำเนินการตรวจสอบ SPV บนข้อความข้ามสาย โปรโตคอลการส่งข้อความลูกโซ่ XCMP ไม่ใช้เทคโนโลยีโหนดแสงเพื่อตรวจสอบความถูกต้องของข้อความข้ามสายโซ่ แต่ใช้วิธีอื่นซึ่ง Paka Labs แยกออกมาและเรียกว่า “Shared Verification People” โดยแสดงเป็นหมวดหมู่แยกต่างหากของเทคโนโลยีข้ามสาย (การวิเคราะห์เพิ่มเติมเกี่ยวกับ XCMP และ IBC จะดำเนินการในบทต่อๆ ไปพร้อมตัวอย่าง)
รูปแบบตัวตรวจสอบความถูกต้องที่ใช้ร่วมกันหมายถึงรูปแบบที่เชนหลายตัวใช้ตัวตรวจสอบความถูกต้องชุดเดียวกันร่วมกัน และตัวตรวจสอบความถูกต้องทั่วไปเหล่านี้มีหน้าที่รับผิดชอบในการตรวจสอบข้อความข้ามสายโซ่ Polkadot แยกการรวบรวมและการตรวจสอบบล็อกออกเป็นสองฟังก์ชันซึ่งมีหน้าที่รับผิดชอบสองกลุ่ม ได้แก่ ตัวรวบรวม (Colllator) และตัวตรวจสอบความถูกต้อง (Validator) พาราเชนแต่ละตัวมีตัวสะสมของตัวเอง แต่พาราเชนไม่มีตัวตรวจสอบความถูกต้องของตัวเอง การตรวจสอบบล็อกเป็นความรับผิดชอบของตัวตรวจสอบความถูกต้องของรีเลย์เชน นี่เท่ากับว่าพาราเชนแต่ละอันถ่ายโอนส่วนหนึ่งของกระบวนการฉันทามติไปยังรีเลย์เชน ดังนั้น Parachain ของ Polkadot จึงสามารถโต้ตอบได้เหมือนกับพาร์ติชันต่างๆ ของบล็อกเชนเดียวกัน และไม่จำเป็นต้องมีกลไกความน่าเชื่อถือเพิ่มเติม
ควรสังเกตว่า Polkadot ไม่อนุญาตให้ตัวตรวจสอบทั้งหมดตรวจสอบห่วงโซ่ทั้งหมด แต่ใช้วิธีการที่ประหยัดกว่า ในช่วงเวลาหนึ่ง กลุ่มผู้ตรวจสอบของแต่ละ parachain จะแตกต่างกัน กลุ่มผู้ตรวจสอบของแต่ละ parachain ถูกกำหนดแบบสุ่มโดยรีเลย์เชน และจะถูกกำหนดใหม่ทุก ๆ ครั้ง ด้วยกลไกการกำหนดแบบสุ่ม ปล่อยให้มันเป็นเรื่องยากสำหรับ ผู้ตรวจสอบที่เป็นอันตรายพร้อมผนึกกำลังกันทำสิ่งชั่วร้าย กลไกนี้สามารถเปรียบเทียบได้กับระบบทหารของราชวงศ์ซ่งในจีนโบราณ ทหารไม่มีนายพลถาวร และนายพลไม่มีทหารถาวร
ชื่อระดับแรก
4. กรอบความเข้าใจของเทคโนโลยีข้ามสายโซ่
ปัจจุบันมีโครงการ cross-chain ที่ใช้งานอยู่เกือบร้อยโครงการ สะพานข้ามสายที่แตกต่างกันใช้โซลูชันทางเทคนิคแบบข้ามสายที่แตกต่างกัน โครงการที่ใช้โซลูชันทางเทคนิคประเภทเดียวกันมีการออกแบบที่แตกต่างกันและชื่อที่แตกต่างกันสำหรับบทบาทของระบบ การแยก การสร้างบทบาทเพิ่มเติม การรวม ฟังก์ชั่นบทบาท ละเว้นบางบทบาท และบางโครงการที่ใช้เทคโนโลยีข้ามโซ่หลายตัวอย่างครอบคลุม อาจกล่าวได้ว่าแพรวพราว แต่ถ้าคุณเข้าใจแก่นแท้ของเทคโนโลยีข้ามโซ่อย่างชัดเจน คุณก็จะสามารถขจัดความเท็จและรักษาความจริงได้ และทำความเข้าใจอย่างถ่องแท้ สำหรับสิ่งนี้ เราจำเป็นต้องมีกรอบความคิดเพื่อทำความเข้าใจเทคโนโลยีข้ามสายโซ่
เราสามารถเริ่มต้นด้วยปัญหาที่จะแก้ไขในห่วงโซ่:
4.1 วิธีตรวจสอบความแน่นอนของการทำธุรกรรมข้ามสายโซ่
ปัญหานี้หมายถึงการทำธุรกรรมข้ามสายโซ่โดยสมบูรณ์ต้องดำเนินการให้สำเร็จหรือล้มเหลวทั้งหมด ต้องไม่สำเร็จบางส่วนหรือล้มเหลวบางส่วน มิฉะนั้นผู้ใช้ที่ใช้ฟังก์ชันข้ามสายอาจประสบกับการสูญเสียทรัพย์สิน มีสองวิธีในการบรรลุสิ่งนี้: วิธีหนึ่งคือการรวมธุรกรรมย่อยหลายรายการในธุรกรรมข้ามเชนด้วยวิธีการเข้ารหัสลับ เช่น แผน Atomic swap ตามการล็อกเวลาแฮช อีกวิธีคือทำธุรกรรมข้ามเชน ย่อยหลายรายการ การทำธุรกรรมมีเวลาที่เข้มงวดและเวลามีความหมายสามประการ:
เฉพาะเมื่อธุรกรรมย่อย 1 สำเร็จอย่างสมบูรณ์เท่านั้น (ความสำเร็จเต็มรูปแบบหมายความว่าธุรกรรมถูกรวมเป็นบล็อกและรูปแบบสุดท้าย) ธุรกรรมย่อย 2 จะดำเนินการได้ และอื่น ๆ เฉพาะเมื่อธุรกรรมย่อย 2 สำเร็จอย่างสมบูรณ์เท่านั้นที่สามารถทำได้ ธุรกรรมย่อย 3 จะดำเนินการ;
หากธุรกรรมย่อย 3 ล้มเหลว ให้คงสถานะความสำเร็จของธุรกรรมย่อย 2 เพื่อให้ผู้ใช้สามารถลองธุรกรรมย่อย 3 ซ้ำได้หลายครั้ง
หากธุรกรรมย่อย 3 ล้มเหลวเสมอ ผู้ใช้สามารถถอนธุรกรรมย่อย 2 และธุรกรรมย่อย 1 ตามลำดับได้
ยกเว้นการล็อกเวลาแฮช โซลูชันข้ามเชนอื่นๆ ส่วนใหญ่ใช้วิธีหลังเพื่อให้แน่ใจว่าธุรกรรมข้ามเชนมีความเป็นปรมาณู สิ่งนี้เกี่ยวข้องกับคำถาม จะตัดสินได้อย่างไรว่าการทำธุรกรรมได้ก่อตัวขึ้นในขั้นสุดท้ายแล้ว? มีกลไกฉันทามติหลายประเภทใน blockchain แต่ตามกลไกการสร้างขั้นสุดท้ายนั้นสามารถแบ่งออกเป็นสองประเภท: ขั้นสุดท้ายที่พิสูจน์ได้และขั้นสุดท้ายที่น่าจะเป็น ในบล็อกเชนประเภท BFT บล็อกจะถูกกำหนดผ่านการลงคะแนนของผู้ตรวจสอบความถูกต้องและเรียกว่า Confirmed การบล็อกถือเป็นที่สิ้นสุดและไม่สามารถย้อนกลับได้ อย่างไรก็ตาม สำหรับบล็อกเชนที่ไม่ใช่ BFT นั้น เชนที่ยาวที่สุดถือเป็นเชนสุดท้าย แต่ เชนที่ยาวที่สุดอาจเปลี่ยนแปลงได้เนื่องจากส้อม ดังนั้น ธุรกรรมที่ได้รับการบรรจุอาจถูกกลับรายการได้ ต้องเผชิญกับสถานการณ์นี้ วิธีการที่นำมาใช้โดยทั่วไป ต้องรอการยืนยันการบล็อกเพิ่มเติมจนกว่าความเป็นไปได้ที่ธุรกรรมจะถูกกลับรายการในบล็อกนั้นต่ำมาก
ชื่อเรื่องรอง
ข้อความ
ระบบบล็อกเชนปิดและเป็นอิสระจากระบบบล็อกเชนอื่น แต่ละเชนคือ "Walled Garden" และไม่สามารถรับรู้ธุรกรรมและสถานะโดยตรงในเชนอื่น เชนหนึ่งเป็นระบบนอกเชนสำหรับอีกเชนหนึ่ง ดังนั้นการรับรู้ของเชนหนึ่งต่ออีกเชนหนึ่งจึงเป็นปัญหาของออราเคิล
ดังนั้นเทคโนโลยีข้ามสายใด ๆ ไม่ว่าจะพัฒนาอย่างไรก็ไม่อาจหลีกเลี่ยงบทบาทของ "คนกลาง" ได้ และระบบต่าง ๆ เป็นอิสระจากกัน เมื่อธุรกรรมข้ามสายเริ่มต้นขึ้น กลุ่มเป้าหมายจะยืนยันตัวตนได้อย่างไร ของซอร์สเชนก่อนออกสินทรัพย์ที่แมป ธุรกรรมล็อก ตำแหน่งเสร็จสมบูรณ์แล้วหรือไม่ "คนกลาง" ที่เชื่อถือได้จะรับผิดชอบในการส่งและตรวจสอบข้อความข้ามสายระหว่างทั้งสองสาย ตัวกลางในโครงร่างพยานถูกรวมเป็นชุดพยานที่มีหัวเรื่องเดียวหรือหลายหัวเรื่อง ในโครงร่างไซด์เชน/รีเลย์ จะรวมเป็นชุดรีเลย์ ในโครงการตัวตรวจสอบความถูกต้องที่ใช้ร่วมกัน เป็นชุดตัวตรวจสอบที่ใช้ร่วมกัน โดยหลักการแล้วมีเพียงเทคโนโลยีล็อคเวลาแฮชเท่านั้นที่ไม่ต้องใช้ตัวกลาง แต่กำหนดให้ผู้เริ่มต้นธุรกรรมและคู่สัญญาต้องออนไลน์พร้อมกัน เพื่อปรับปรุงประสบการณ์ เราจำเป็นต้องมีตัวกลางเพื่อทำหน้าที่เป็นคู่สัญญาสาธารณะ หรือที่เราเรียกว่า ผู้ให้บริการสภาพคล่อง
ชื่อเรื่องรอง
4.3 วิธีการดูแลสินทรัพย์ Lien อย่างปลอดภัย
ปัญหาของการดูแลทรัพย์สินที่เก็บรักษามีอยู่ในสถานการณ์ของการโอนทรัพย์สินข้ามสายโซ่ ดังที่ได้กล่าวไว้ข้างต้น สาระสำคัญของการโอนสินทรัพย์ข้ามสายโซ่คือการปล่อยให้สินทรัพย์ถูกล็อคในห่วงโซ่ต้นทางและสร้างสินทรัพย์จำลองบนห่วงโซ่เป้าหมาย จากนั้นการรักษาความปลอดภัยในการดูแลทรัพย์สินที่เก็บไว้เป็นส่วนสำคัญของการรักษาความปลอดภัยข้ามสายโซ่
มีที่อยู่ควบคุมสี่ประเภท ได้แก่ บัญชีควบคุมอิสระ, บัญชีหลายลายเซ็นหลายฝ่าย, บัญชีย่อยคีย์ส่วนตัวหลายฝ่าย, และบัญชีสัญญา การรวมกันของสามรายการแรกและกลไกพยานก่อให้เกิดประเภทย่อยที่แตกต่างกันของกลไกพยาน ; ในโซลูชัน cross-chain แบบ chain/relay บัญชีสัญญาจะใช้ในการจัดการสินทรัพย์ที่เก็บไว้ ในความเป็นจริง โซลูชัน sidechain/รีเลย์ยังสามารถใช้ร่วมกับโซลูชันการดูแลของบัญชีที่ไม่ใช่สัญญา แต่แทบไม่มีโครงการใดได้รับการออกแบบในลักษณะนี้ เนื่องจากบัญชีสัญญามีความปลอดภัยสูงกว่า แม้ว่าบางโครงการจะทำงานในลักษณะนี้จริง ๆ ก็ตาม มีโอกาสมากขึ้น มันเป็นวิธีแก้ปัญหาในช่วงเปลี่ยนผ่านก่อนที่การพัฒนาสัญญาเอสโครว์จะเสร็จสมบูรณ์
ชื่อเรื่องรอง
4.4 วิธีดำเนินการปรับแบบหลายสายโซ่
วิธีแก้ปัญหาสำหรับการปรับแบบหลายเชนของโครงร่างไซด์เชนคือโครงร่างรีเลย์ โดยผ่านรีเลย์เชน ความสัมพันธ์กับเชนการเข้าถึงถูกสร้างขึ้นเป็นเชนข้างทีละอัน เมื่อเทียบกับการสร้างความสัมพันธ์นี้ระหว่างเชนการเข้าถึง จะเหมาะสมกว่าต้นทุนการจัดจำหน่ายต่ำกว่ามาก ถึงกระนั้น ก็ยังลำบากมากที่รีเลย์เชนจะเข้ากันได้อย่างแข็งขันกับเชนการเข้าถึงที่แตกต่างกันหลาย ๆ ตัว จำเป็นต้องปรับแยกจากกันเป็นการดีกว่าที่จะสร้างชุดมาตรฐานการสื่อสารและมาตรฐานการสร้างโซ่จากบนลงล่างเพียงครั้งเดียวและสำหรับ ทั้งหมดเพื่อให้โซ่ใหม่ ๆ กลายเป็นโซ่ไอโซมอร์ฟิคที่เข้ากันได้โดยตรงและแบบพาสซีฟ
รูปแบบพยานและรูปแบบล็อคเวลาแฮชนั้นกว้างกว่ารูปแบบไซด์เชน/รีเลย์เชน แบบแรก ต้องตั้งค่าบัญชีเอสโครว์บนเชนการเข้าถึงใหม่เพื่อให้เข้ากันได้กับเชนการเข้าถึงใหม่ เข้ากันได้เฉพาะเมื่อ access chain รองรับฟังก์ชัน hash lock และ time lock
ชื่อเรื่องรอง
4.5 สรุป
ภาพรวมของ 5 หมวดหมู่ผ่านเทคโนโลยี cross-chain ข้างต้น:
Atomic Swap ขึ้นอยู่กับ Hash Timelock
กลไกพยาน
โซ่รีเลย์
โซ่รีเลย์
ตัวตรวจสอบที่ใช้ร่วมกัน
และสี่มิติของความเข้าใจเทคโนโลยีข้ามสายโซ่:
Atomicity ของการทำธุรกรรมข้ามสายโซ่
การยืนยันข้อความข้ามสายโซ่
การดูแลทรัพย์สิน
การปรับตัวแบบหลายสายโซ่
โดยพื้นฐานแล้ว เราสามารถเข้าใจบริบทของโซลูชันข้ามสายโซ่ได้อย่างแม่นยำ และสร้างกรอบความเข้าใจ ในบทต่อไปนี้ เราจะยกตัวอย่างและการวิเคราะห์ทางเทคนิคของโครงการข้ามสายโซ่ทั่วไปในปัจจุบัน





