


量子コンピューティング時代、暗号資産はまだ安全なのか?イーサリアムのポスト量子ロードマップから考える


- 核心的な見解:量子コンピューティングによるブロックチェーンへの脅威は、理論上の推論からエンジニアリング実装の段階へと移行している。イーサリアム財団は2029年末までにL1でポスト量子耐性を全面的に実現する目標を設定しており、暗号技術の移行には数年前からの準備が必要である。ウォレットの役割は秘密鍵管理ツールから、長期的な資産安全管理インフラへと進化するだろう。
- 重要な要素:
- イーサリアム財団はPost-Quantum Security専門チームを設立し、2029年12月までに実行層、コンセンサス層、データ層でポスト量子耐性を全面的に実現する計画である。
- ECDSAやBLSなどの楕円曲線署名が最初に影響を受ける。Shorのアルゴリズムは理論上、多項式時間で秘密鍵を逆算できる。一方、Keccak-256などのハッシュ関数はGroverのアルゴリズムによる加速が平方根級にとどまるため、耐性がより強い。
- オンチェーン取引を一度でも发起したEOAアカウントのみが完全な公開鍵を露出する。一度も外部に署名したことのないコールドウォレットアドレスはハッシュの一方向性によって保護されており、リスクは均等ではない。
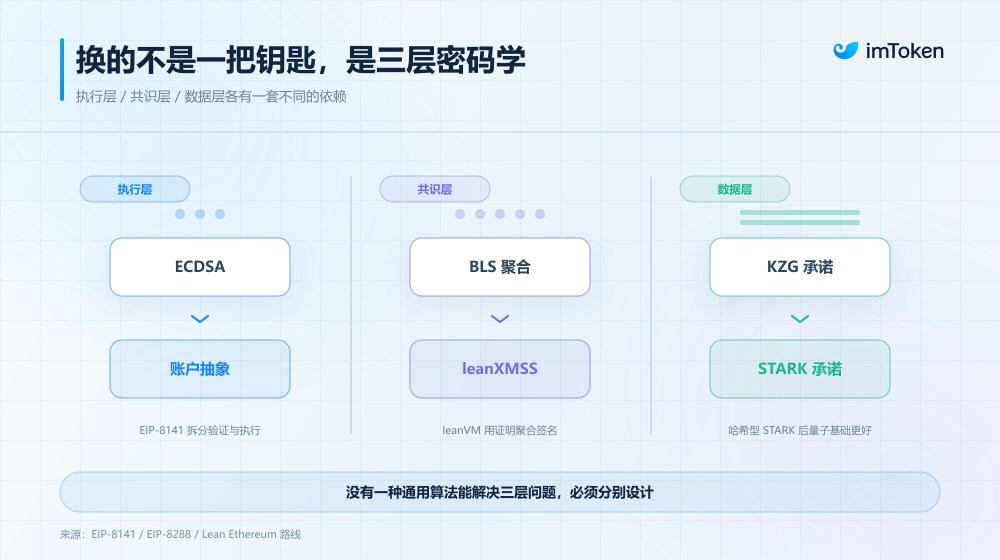
- 実行層ではEIP-8141によるネイティブアカウント抽象化で鍵ローテーションを実現し、EIP-8288では再帰的STARKでポスト量子署名を集約・圧縮する。コンセンサス層ではleanXMSSハッシュ署名とleanVM集約方案を模索している。
- KZG多項式コミットメントや楕円曲線ペアリングに依存する一部のSNARKも同様に量子リスクに直面している。ハッシュベースのSTARKはポスト量子安全性の特性がより高く、移行はL2とRollupにも及ぶ必要がある。
- ユーザー移行の核心的な課題は、元のアカウントアドレスと資産の関係を維持することにある。既存システムがまだ安全なうちに、新しい鍵による引き継ぎを主体的に認可する必要があり、量子パニックを利用して助記詞の漏洩を誘導する新たな攻撃にも警戒すべきである。
もしある日、量子コンピュータが極めて短時間で、チェーン上にすでに公開されている公開鍵から秘密鍵を導き出せるようになったとしたら、今日暗号学の上に築かれている暗号資産の安全体系は、なお成立し続けるのだろうか?
長い間、暗号資産業界における量子計算に関する議論は主に理論的な推測の段階にとどまっていた。すなわち、ビットコインやイーサリアムなど主流のブロックチェーンが広く使用している楕円曲線暗号が、将来、十分な計算能力を持つ量子コンピュータによって破られる可能性があることは認めつつも、それはまだ比較的遠い話だという認識である。
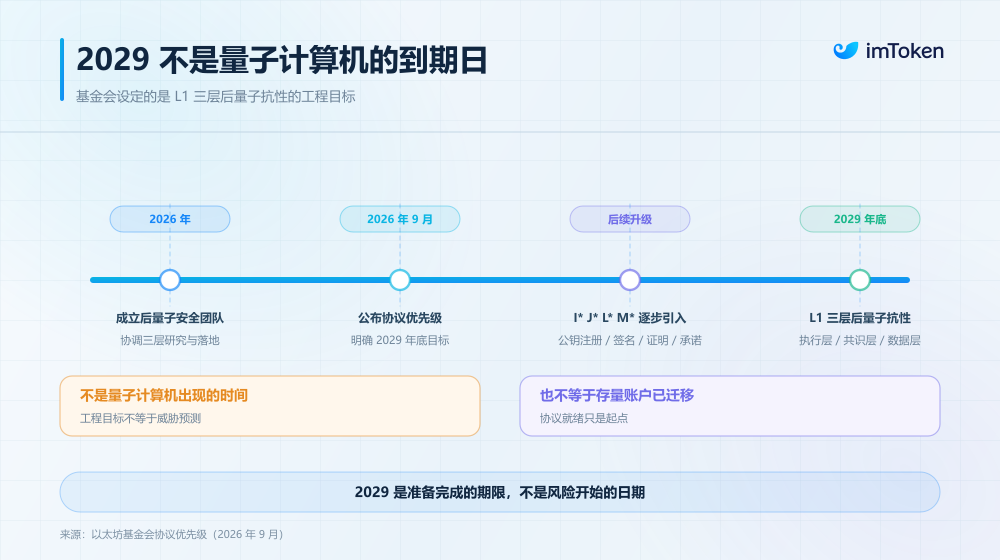
実際、2026年になると、この議題はすでに正式にエンジニアリング実装の段階に入っている——イーサリアム財団は専門のポスト量子セキュリティ研究チームを設立しただけでなく、最新のプロトコル計画において、2029年末までにL1の実行層、コンセンサス層、データ層でポスト量子耐性を全面的に実現するというエンジニアリング目標を設定している。
数億のアカウント、膨大な資産規模、複雑なアプリケーションエコシステムを持つオープンネットワークにとって、暗号体系の入れ替えは決して単純なソフトウェアアップグレードではない。
特に一般ユーザーの視点に立てば、真の課題はしばしば「いかに新しい耐量子秘密鍵を生成するか」ではなく、署名アルゴリズムを交換するプロセスにおいて、いかに安全かつシームレスに元のアカウントと資産を制御し続けるかにある。
一、量子計算が本当に脅かすものは何か?
量子計算が暗号資産に与える影響を理解するには、まずブロックチェーンの安全体系を分解して見る必要がある。
現在イーサリアムは主に4種類の暗号コンポーネントに依存して運営されており、それぞれアカウント、コンセンサス、データ可用性、アプリケーション層の証明に役立っている。それらが解決する問題はそれぞれ異なり、量子計算に直面するリスクエクスポージャーも均等ではない:
- ECDSA:一般ユーザーアカウントが使用する楕円曲線デジタル署名アルゴリズムで、取引発起者の所有権を証明するために用いられる;
- BLS:イーサリアムPoSコンセンサス層が使用する署名アルゴリズムで、数十万のバリデータの投票を効率的に単一の署名に集約できる;
- ZK-proof systems:Rollupなどのアプリケーションが使用するゼロ知識証明システム;
- KZG:BlobおよびRollupのデータ可用性(DA)検証に用いられる多項式コミットメントスキーム;
そのうち、真っ先に影響を受けるのはECDSAやBLSのような楕円曲線離散対数問題に基づく非対称暗号である。
周知の通り、従来のコンピュータが公開鍵から秘密鍵を逆算することは計算上ほぼ不可能だが、Shorアルゴリズムを実行するフォールトトレラント量子コンピュータは、理論上、多項式時間で楕円曲線離散対数問題を解くことができ、それによってECDSAやBLSなど関連する数学的仮定に基づく公開鍵暗号の安全性を破壊する。
一度秘密鍵が復元されれば、攻撃者はニーモニックを盗む必要もなく、ウォレットクライアントを突破する必要もなく、直接合法的な署名を偽造して資産を移転できる。同様に、バリデータ鍵、プロトコルのマルチシグ管理権限、クロスチェーンブリッジの制御鍵も、同様の長期的な試練に直面している。
対照的に、Keccak-256に代表されるハッシュ関数は量子計算に対してより耐性がある。Groverアルゴリズムは平方根級の加速をもたらすことができるが、Shorアルゴリズムのように直接指数関数的なセキュリティ問題を多項式時間で解ける問題に変えることはない。
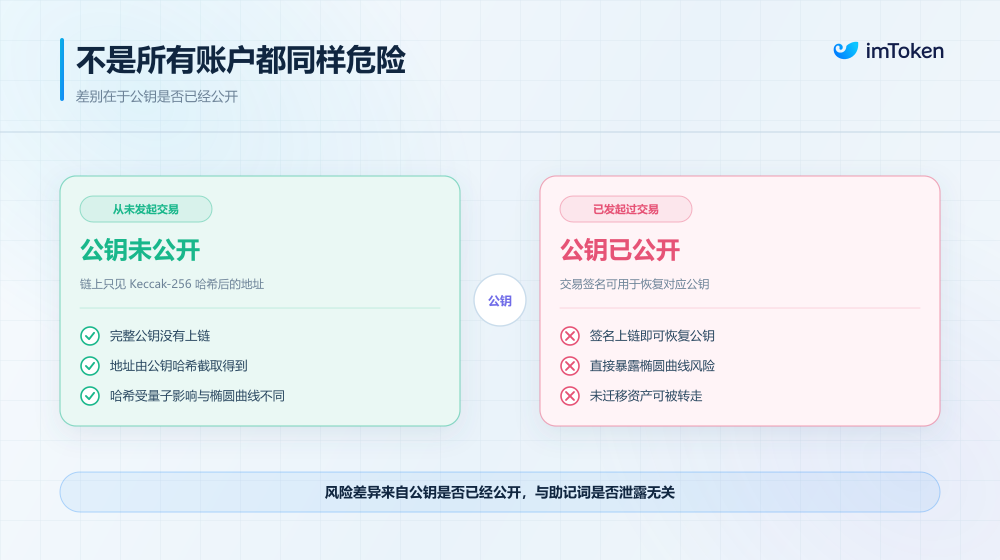
これはまた、しばしば見落とされがちな重要な詳細を引き起こす。すなわち、すべてのイーサリアムアカウントが量子の脅威に対して同等のリスク状態にあるわけではないということだ。
イーサリアムの通常のEOAのアドレスは、公開鍵をKeccak-256でハッシュ化した後に切り取って得られる。
したがって、もしあるコールドウォレットがこれまで一度もオンチェーン取引を外部に发起したことがなく、オフチェーンで署名を公開したこともなければ、チェーン上に記録されるのはハッシュ化されたアドレスのみであり、完全な公開鍵は決して露出しておらず、依然としてハッシュの一方向性によって保護されている;しかし、そのアドレスが一度でも送金やコントラクトの承認を行えば、攻撃者は公開された取引署名を通じて完全な公開鍵を復元でき、将来の楕円曲線が破られるリスクに直接さらされることになる。
もちろん、現段階では世界に暗号解読能力を持つ量子コンピュータはまだ登場しておらず、一般ユーザーはこれによってパニックに陥って資産を移転する必要は全くない。
イーサリアム財団のポスト量子チームも繰り返し強調している。実際の脅威となるフォールトトレラント量子コンピュータは、依然として大量のハードウェア規模と量子誤り訂正のエンジニアリング上のギャップを乗り越える必要がある(関連記事『量子計算到底脅威了什么?一份通向后量子时代的Crypto用户指南』)。
しかし問題は、暗号の移行自体に何年もかかるということであり、もし脅威が実際に現れてから準備を始めたのでは、すでに手遅れかもしれない。
二、イーサリアムはどのような準備を進めているのか?
2026年、イーサリアム財団は専門のPost-Quantum Securityチームを設立し、ポスト量子暗号のプロトコル層における研究とエンジニアリング実装の調整を担当している。
単に新しい署名アルゴリズムを探すのとは異なり、イーサリアムは実行層、コンセンサス層、データ層の3つの方向から同時に暗号体系のアップグレードを推進しようとしている。
1. 実行層:アカウントが一つの秘密鍵に永久に縛られないようにする
一般ユーザーにとって、最も直接的な変化は実行層から来る。
従来のイーサリアムEOAのアカウント認可ロジックは比較的固定されており、ユーザーがsecp256k1秘密鍵で署名を生成し、ネットワークがECDSAで署名が合法かどうかを検証する。
この設計は十分にシンプルで、長期的な検証も経ているが、アカウントのアイデンティティを特定の署名体系に高度に縛り付けている。もし将来ECDSAが安全でなくなれば、ユーザーは署名アルゴリズムを交換する必要があるが、単に新しい秘密鍵に交換するだけでは、しばしば新しいアカウントアドレスの生成を意味し、元の資産、コントラクトのインタラクション記録、アプリケーションの関係も再移行が必要になるかもしれない。
これは明らかに理想的な解決策ではない。
この枷を打破するために、イーサリアムはネイティブアカウント抽象化を加速して推進しており、その中で最も代表的なものがEIP-8141である(関連記事『原生账户抽象 + 抗量子威胁:EIP-8141为何还没成为以太坊Hegotá的头牌?』)。
これは取引の検証、実際の実行、Gas支払いを異なる実行段階に分割し、アカウントがプログラマブルなロジックを通じて取引が有効かどうかを決定できるようにすることで、アカウントが徐々にECDSA秘密鍵への固定的な依存から脱却し、ネイティブな鍵ローテーションを実現し、将来異なる署名検証アルゴリズムを導入するためのスペースを残すことを試みている。
同時に、イーサリアムはポスト量子署名検証プリコンパイルについても研究しており、スマートコントラクトとアカウント検証ロジックが新しい署名タイプをより効率的にネイティブに検証できるようにしている。
しかしこれはまだ第一歩に過ぎない。ポスト量子署名は通常、従来のECDSA/BLS署名よりもはるかに大きいため、イーサリアムはそれによって生じるデータと計算コストの問題も解決する必要がある。例えばEIP-8288は、再帰的STARK集約を利用して、大量のポスト量子署名の検証結果をよりコンパクトな証明に圧縮し、それによってオンチェーンデータと検証の負担を軽減することを提案している。
2. コンセンサス層:従来のBLSをハッシュ署名で置き換える
実行層に加えて、コンセンサス層はイーサリアムネットワークの基盤となるPoS運用メカニズムに関わる。
そして現在のPoSコンセンサスはBLS署名の集約特性に高度に依存しており、もし直接通常のポスト量子署名に置き換えると、膨大な署名サイズがノード間のP2Pネットワーク伝播、ストレージ、検証コストを著しく増加させる。
このため、イーサリアムのLean Ethereumロードマップは2つの注目すべき技術的方向性を提示している。
- leanXMSS:ハッシュ関数に基づくポスト量子署名スキームで、バリデータが現在使用しているBLS署名を置き換える予定であり、根本から楕円曲線依存を排除する;
- leanVM:ポスト量子署名を効率的に集約するために特別に設計されたミニマルなゼロ知識仮想マシンで、再帰的STARKなどの耐量子ゼロ知識証明を通じて、大量のバリデータのハッシュ署名をコンパクトな証明に圧縮し、耐量子安全性を確保しながらコンセンサスパフォーマンスの最低ラインを守ることを試みる;
これはまた、ポスト量子アップグレードには「万能」の汎用アルゴリズムが存在せず、バリデータコンセンサスと一般ユーザーウォレットがそれぞれ最も適合する暗号ツールをマッチングさせる必要があることを示している。
3. データ層:KZGとZK証明も量子安全を考慮する必要がある
アカウント署名とバリデータ署名に加えて、データ層にも長期的な課題が存在する。
イーサリアムは近年、KZG多項式コミットメントメカニズムを大量に使用しており、特にBlobとRollupのデータ可用性の面でそうであるが、KZGの安全性は楕円曲線ペアリングに関連する数学的仮定に依存しているため、将来の量子計算による影響も考慮する必要がある。
また、アプリケーション層では、Rollupなどのシステムが使用する一部のZK証明にも同様の問題が存在し、特に楕円曲線ペアリングに依存する一部のSNARKは、その安全仮定も同様にShorアルゴリズムの影響を受ける可能性がある;対照的に、ハッシュ関数に基づいて構築されたSTARKは楕円曲線離散対数仮定に依存しないため、より優れたポスト量子安全属性を持っている。
これは、ポスト量子移行がイーサリアムL1だけの問題ではなく、将来L2、Rollup、およびさまざまなオンチェーンアプリケーションに徐々に拡張する必要があることを意味している。
スケジュールから見ると、イーサリアム財団は2026年9月に公布したプロトコル優先順位の中で、2029年12月までにEthereum L1の実行層、コンセンサス層、データ層でポスト量子耐性を実現することを明確に目指しており、後続のアップグレードノードでもポスト量子公開鍵登録、署名検証、コンセンサス証明、データコミットメントなどのインフラを徐々に導入する予定である。
これはエコシステム全体に関わる長期的なエンジニアリングとなる。
三、ユーザーが安全に資産移行を完了するにはどうすればよいか?
前半の2つの部分がイーサリアムがどのように基盤となる暗号問題を解決するかについての議論だとしたら、一般ユーザーにとって最も注目すべきは、実は既存の署名体系をアップグレードする必要があるとき、私たちのウォレットはどうすべきか?ということである。
これは新しい秘密鍵を再生成するよりもはるかに複雑である。
まず解決すべきはアカウントのアイデンティティ問題である。
従来のEOAにとって、アカウントアドレスと公開鍵には直接的な数学的関連があり、もしユーザーが直接新しいポスト量子鍵体系を使用すると、通常は新しいアカウントアイデンティティを生成し、元の資産を移転する必要がある。
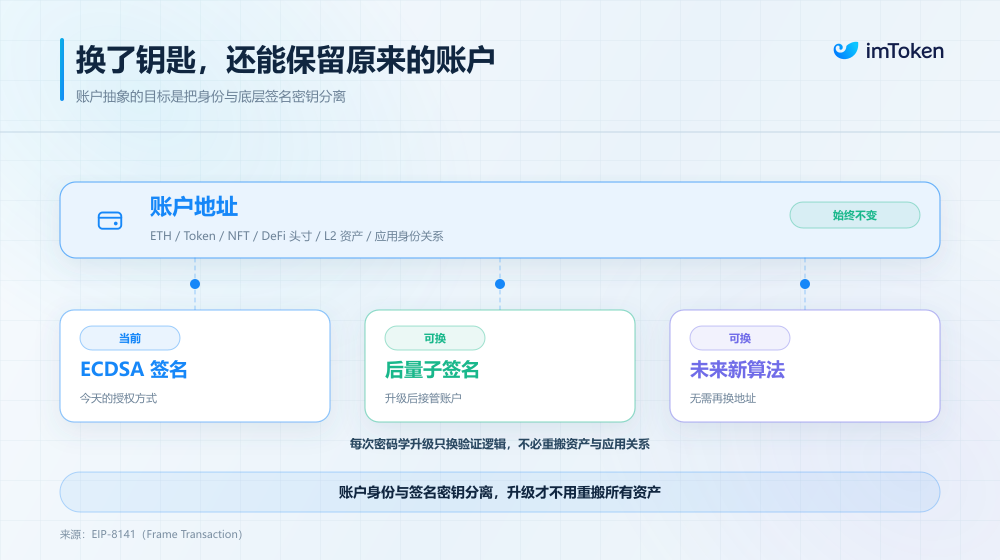
しかしこれには一連の問題が生じる。ETHやERC-20トークンに加えて、ユーザーはNFT、DeFiプロトコルにおける預金やポジション、および異なるL2ネットワーク上の資産を保有している可能性があり、一部のアプリケーションはユーザーアドレスに基づいて権限、ポイント、履歴インタラクション、アイデンティティ関係を記録している。
もし暗号アップグレードのたびにアカウントアドレスを変更する必要があれば、ユーザーはこれらの資産とアプリケーション関係を再処理しなければならず、移行コストは非常に高くなる。
したがって、アカウント抽象化の重要性がここに現れる。それは可能な限りアカウントのアイデンティティを基盤となる署名鍵から分離し、アカウントがプログラマブルな検証ロジックを通じて誰が資産を制御する権利を持つかを決定できるようにする。
理論的には、これはユーザーが将来、元のアカウントアドレスを保持したまま基盤となる署名アルゴリズムを交換でき、すべての資産を別のアドレスに再び移動する必要がない可能性を意味している。
これはEIP-8141が提供することを望んでいる能力の一つでもある。
次に、新旧の鍵の間の移行である。理想的な移行フローは、既存の暗号体系がまだ安全であるうちに、ユーザーが主体的に新しいポスト量子鍵によるアカウントの引き継ぎを認可することであるべきだ。
例えば、ウォレットはまず安全な環境で新しいポスト量子鍵を生成し、次に既存のアカウントの有効な署名を通じて、アカウントの検証ルールの更新を認可することができる。
もし元のECDSA秘密鍵がまだ安全であれば、このプロセス





