


10億規模の機関が精密な標的に、Lighter「盗難」の一部始終を振り返る


- 核心的見解:Lighterで約1500万ドル相当の資金の異常流出が発生したが、プロトコル自体は突破されておらず、攻撃者はAbraxas Capitalから漏洩した取引APIキーを悪用し、パブリックプールへの内部送金ではシェアが増加しないという設計上の欠陥を突いて不正に出金した疑いがある。
- 重要ポイント:
- 攻撃用ウォレットは約1万ドルから始め、まず少額で経路を検証してから操作を拡大し、2つの被害アカウントからそれぞれ約1039万USDCと509.7万USDCを引き出した。
- 核心的な脆弱性:被害アカウントがAPIを通じてパブリックプールへ内部送金する際にシェアが増加せず、99.99%のシェアを保有する攻撃者が資産を超過引き出しできた。
- 被害アカウントはAbraxas Capitalとオンチェーンで関連があり、攻撃者はその取引APIキーを入手した疑いがある。同機関の運用資産は常時10億ドルを超える。
- LITパーペチュアル契約は数分間で約14.8%下落し、Lighterは19:02に予防措置として全出金とパブリックプールの作成を一時停止した。
- 資金はArbitrum経由でクロスチェーンしてHyperliquidに入り、約552枚のXMR1を購入し、1件あたり160 ETHに分割して移動させた。
11月16日夕方、オンチェーン探偵のMLMがLighter上で1039万USDCの異常な出金を監視し、Lighterをセキュリティインシデントの渦中に押し上げた。わずか約1万ドルで立ち上げられたウォレットが、プラットフォームから大口資金を引き出し、迅速にETHへ交換し、さらに異なるアドレスへ分割した。同時に、LITの価格は短時間で約8%下落した。
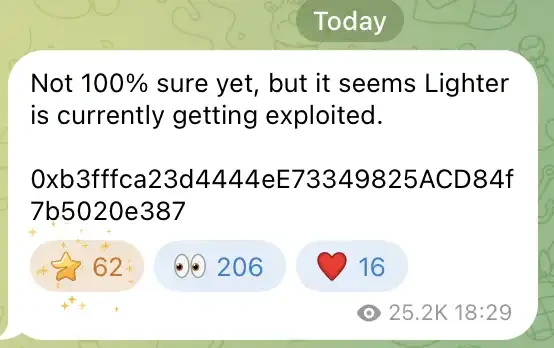
「Lighterがハッキングされた」というニュースはすぐに広まった。しかし資金経路が次第に明らかになるにつれ、その後の分析では攻撃対象が機関アカウントに指摘され、手がかりはAbraxas Capitalへと至った。攻撃者は同社の取引APIキーを入手したとみられ、さらにパブリックプールの権限設計を悪用して、アカウント内の資金を自分の手中に移した。Lighterプロトコル自体はハッキングされていない。
攻撃は少額の試行から始まった
攻撃アドレスは0xb3ffで終わるウォレットで、Lighterアカウント#769455に対応する。その準備は、コミュニティの警告より数時間早かった。
14:47:23、このアドレスはRelayルーティングを通じて、少額のETHを29.959999 USDCに交換し、直接Lighterへ入金した。
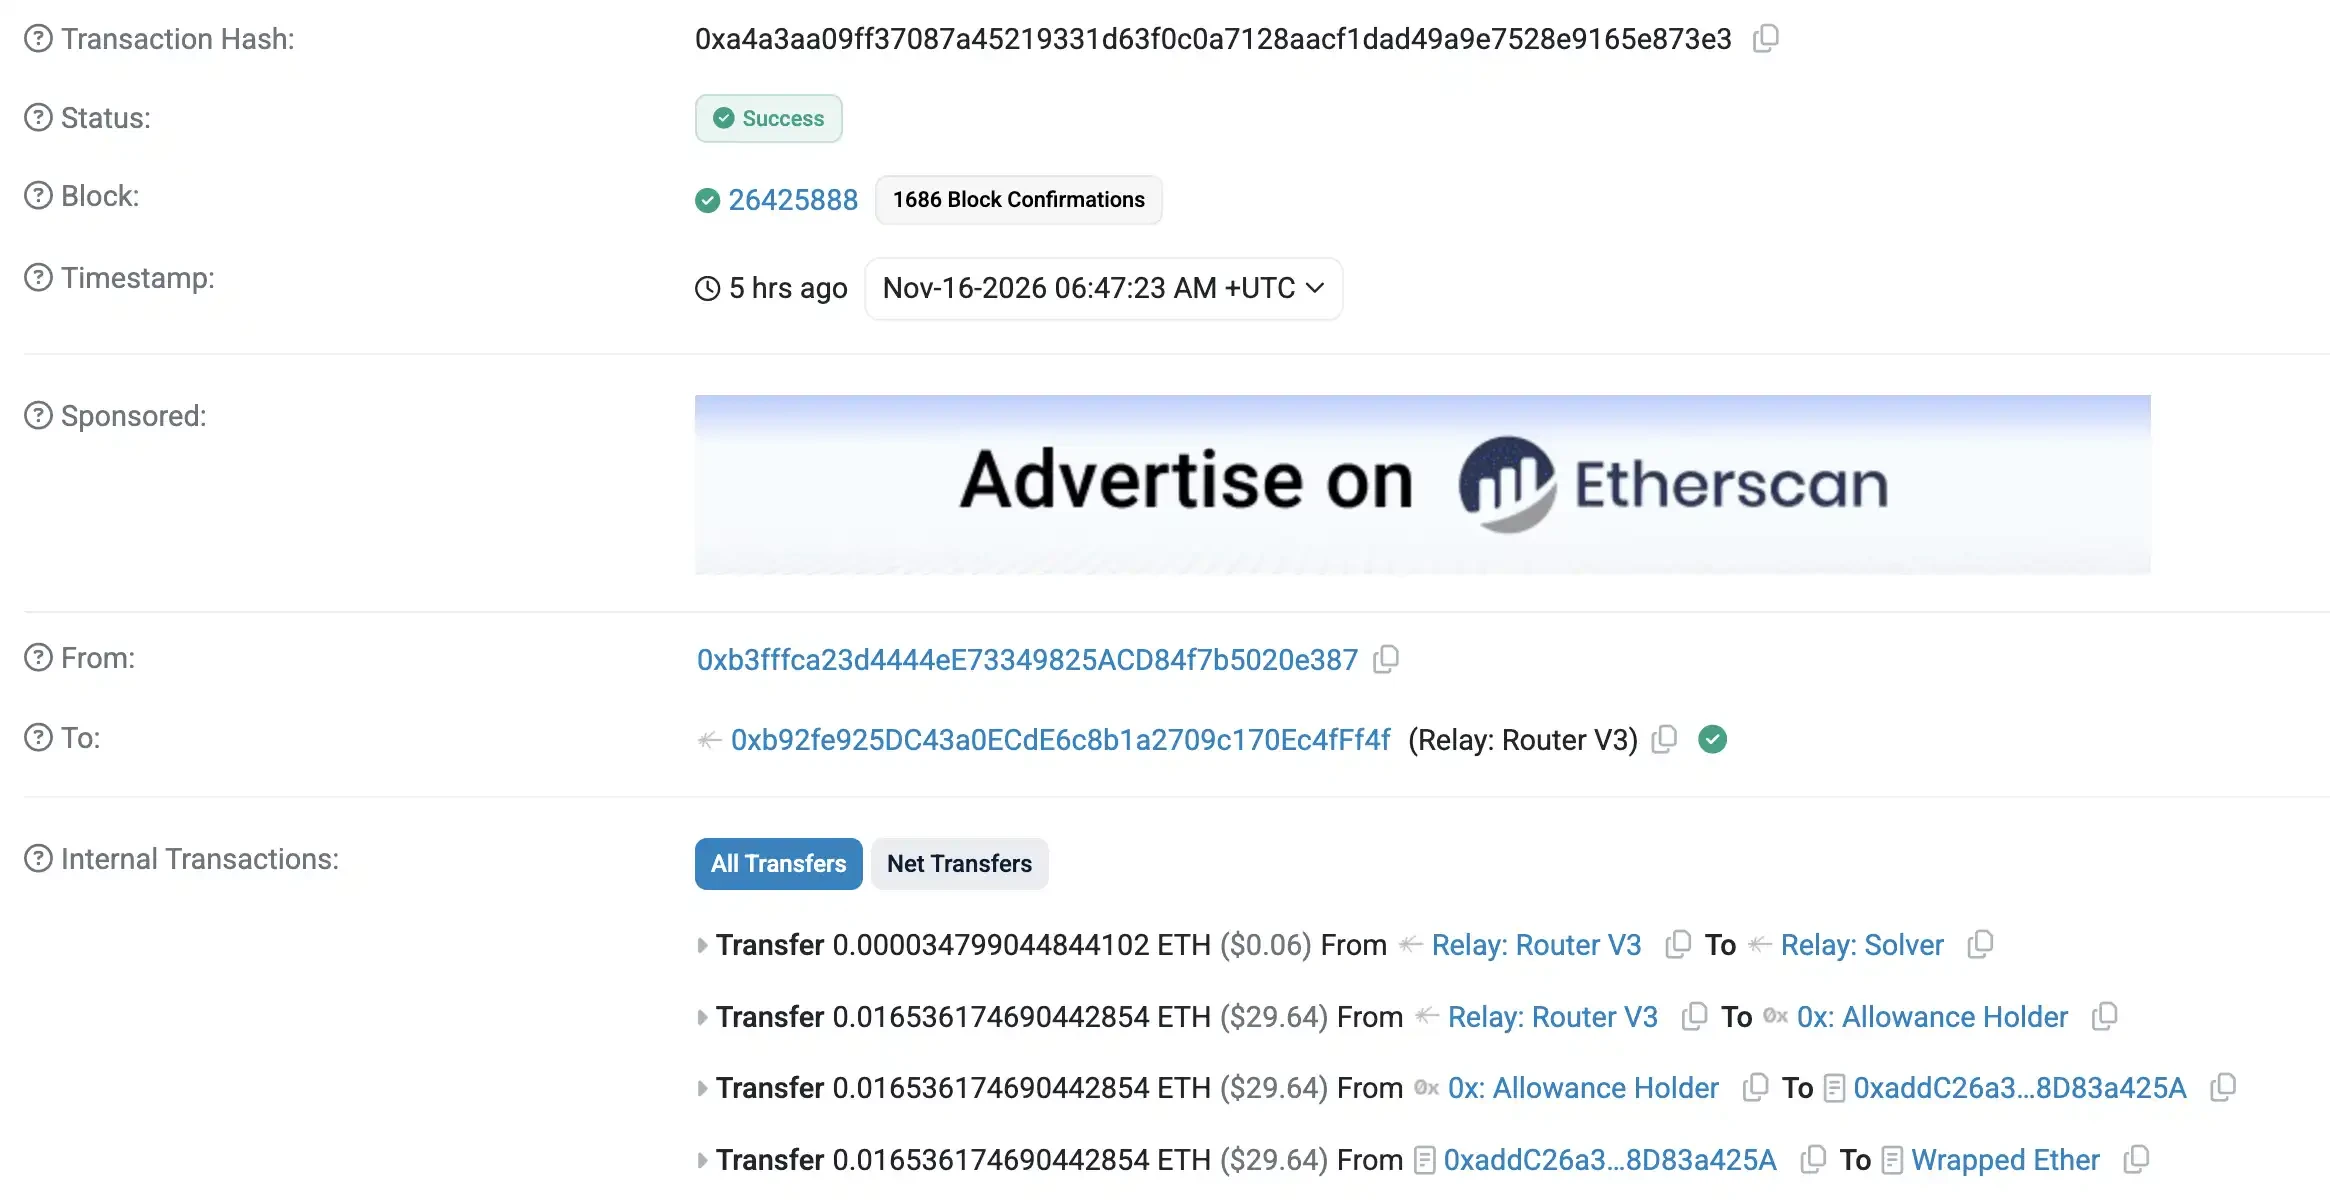
16:45、約1.05万USDCがクロスチェーン経由でこのアドレスに到着した。17:35、ハッカーはLighterに10200 USDCを入金し、最初のラウンドの操作準備を始めた。
17:40:10、Lighterアカウント714710(被害アカウント)が手数料0のパブリックプールを作成した。当初、被害アカウントは1 USDCでプールシェアを購入し、ハッカーは9999 USDCをプールに入れて99.99%のシェアを取得した。
この仕組みはパブリックプールの2つの身分を利用している。
プール作成者(被害アカウント)にとって、パブリックプールは自身のイーサリアムアドレス名義のアカウントに属し、APIを通じて内部資金移動が可能で、もはや署名は不要である。外部参加者にとって、パブリックプールはシェアの購入を許可し、保有比率に応じて資産を償還できる。
通常の申购は相応のシェアと引き換えになる。今回、被害アカウントが使用したのは「内部送金」であり、資金がプール内に入った際、それに対応するシェアは増加しなかった。そのため、資金がプールにより多く移されるほど、すでに99.99%のシェアを保有する攻撃者が償還できる資産は増える。これはおそらくLighterのバグと理解できる。
攻撃者はまず1 USDCでこの経路を検証した。
17:44:13、被害アカウントはパブリックプールへ内部送金で1 USDCを移した。3秒も経たず、攻撃者は9999.9999 USDCを償還した。その後、攻撃者は資金を再びプールへ投入し、同じ操作の拡大を始めた。
17:45、被害アカウントは各100万USDCの10件を連続して送金し、さらに約38.4万USDCの残額を追加した。17:45:38、攻撃者は約1039.3万USDCを償還し、直ちにメインネット出金を開始した。
タイムライン
18:11:47、最初の出金が完了した。イーサリアムのトランザクションレシートによると、Lighterメインネットコントラクトは攻撃アドレスへ10,393,056.789298 USDCを支払った。
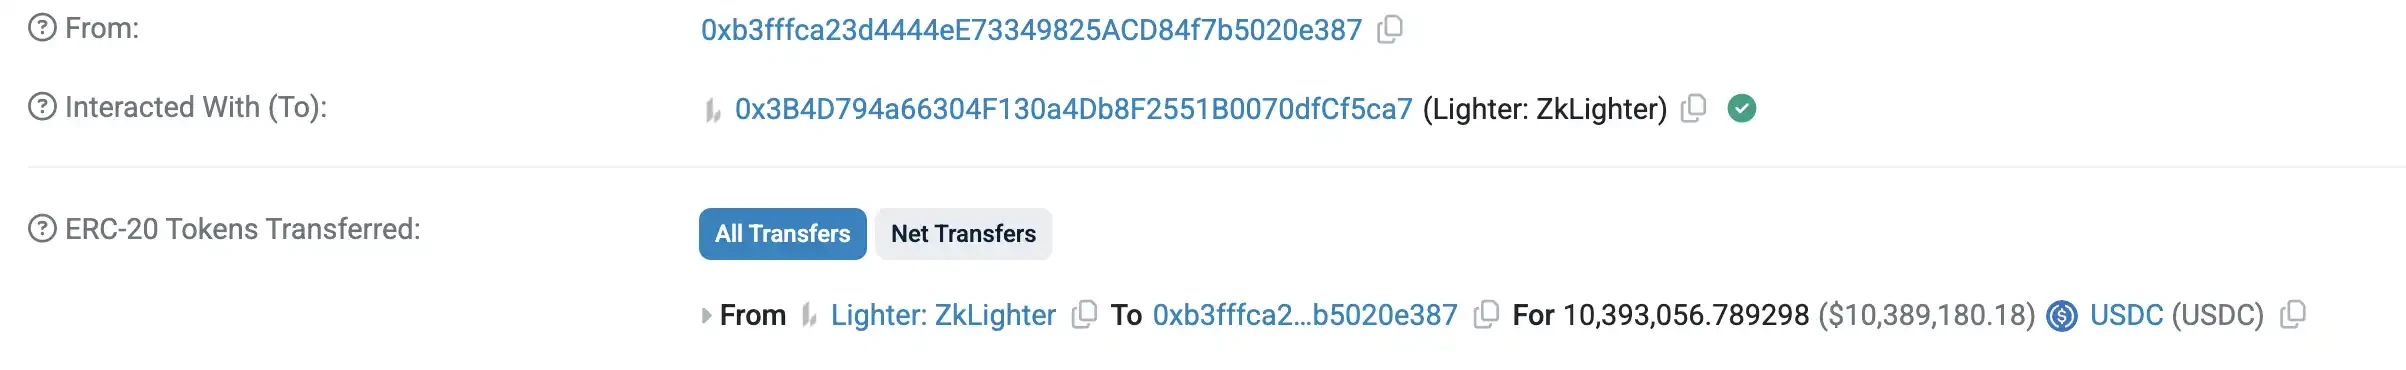
資金を入手した後、攻撃者は再びLighterに10200 USDCを入金し、同じ手口を2つ目の被害アカウント714723に使用した。
18:25、2つ目のパブリックプールが作成された。被害アカウントは1 USDCを投入し、攻撃者は9999 USDCを投入し、その後さらに1 USDCの内部送金と償還テストを一度行った。18:27、各100万USDCの5件と残額1件がプールに入り、攻撃者は再び償還した。18:28:45、約509.7万USDCの2件目の出金リクエストが提出された。
18:29、MLMはtgチャンネルでこの資金流出を監視した。
Binanceの分足相場はその直後の売りを記録した。LITUSDT無期限契約は18:29に2.725ドルで始まり、18:34には最安値2.3218ドルに達し、数分間で約14.8%の下落となった。
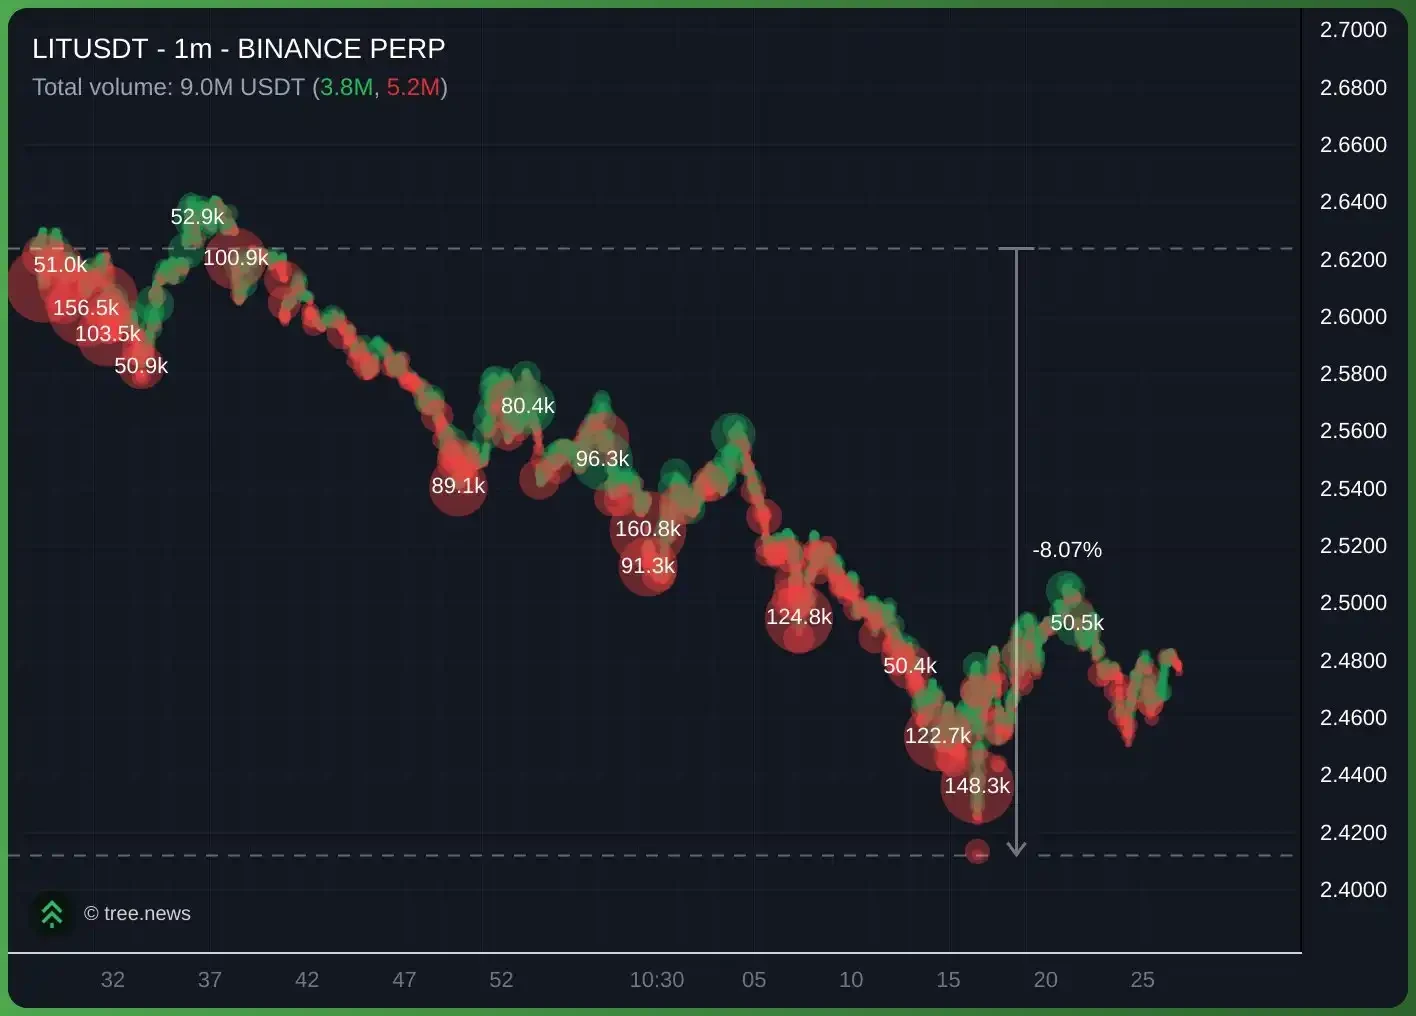
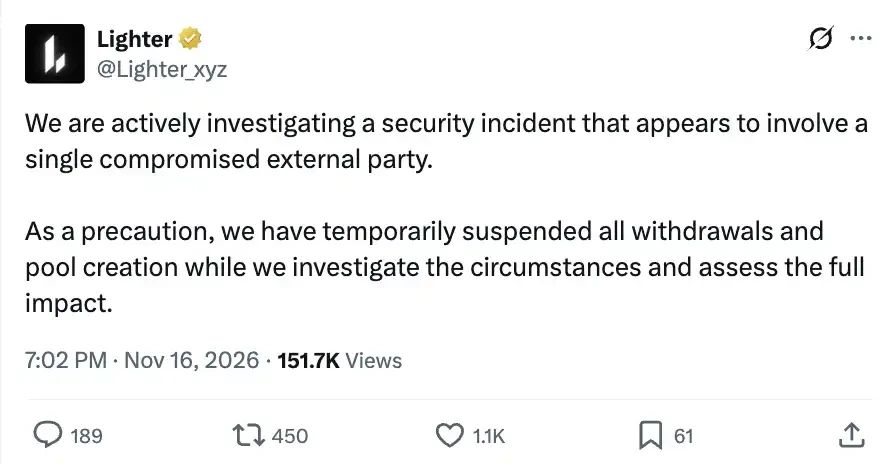
19:02、Lighterはセキュリティインシデントの調査を発表し、単一の外部主体が関与しているとみられると述べ、予防的にすべての出金とパブリックプールの作成を一時停止した。
資金はArbitrumを経てHyperliquidへ
最初の出金が到着した後、攻撃者は6件の取引を通じて約1038.3万USDCを売却し、合計5764.47枚のETH相当資産を得た。
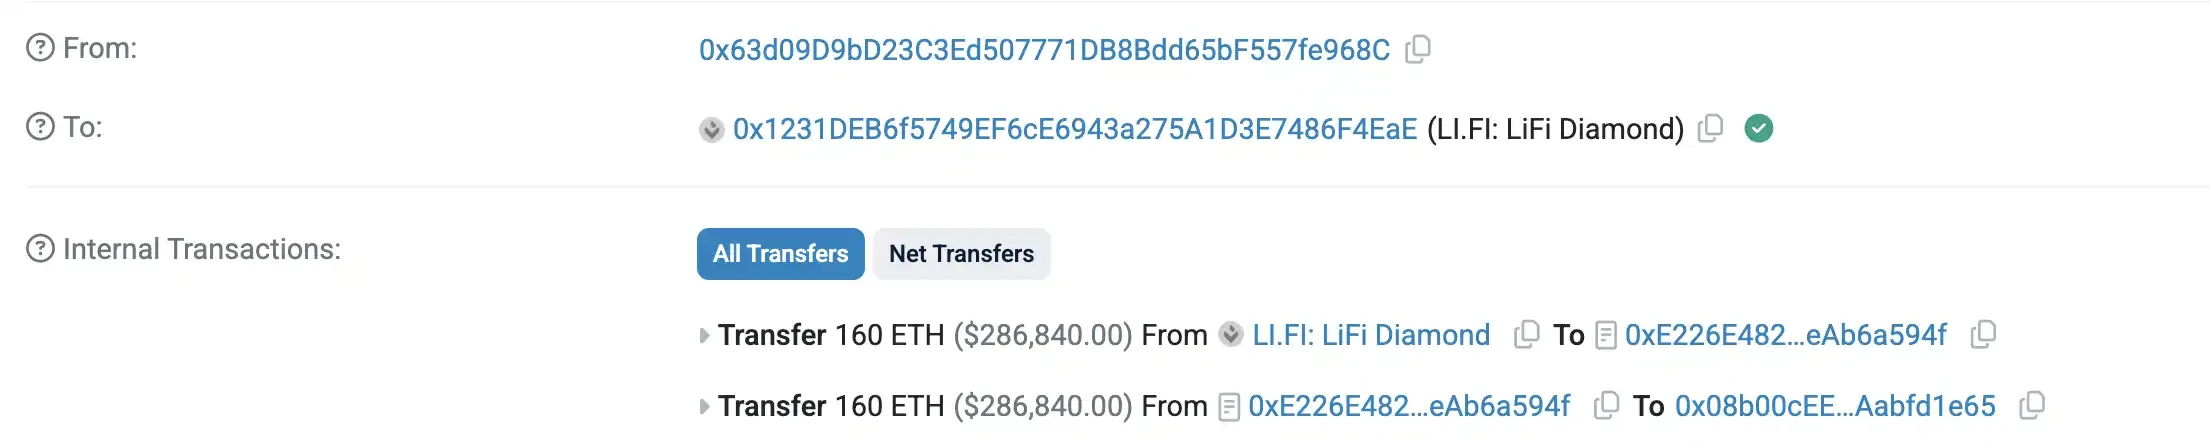
続いて、資金は1件あたり160 ETHの規模で分割され始めた。
0x63d09で始まる子アドレスを例にすると、18:19:59にメインアドレスから160 ETHを受け取った。2分も経たずに、この子アドレスはLiFiを呼び出し、LayerSwapを通じてクロスチェーンを実行した。
18:37、Arbitrum上の同一アドレスが287,557.5548 USDCを受け取り、18:39にまったく同じ金額をHyperliquidの入金ブリッジへ送金した。
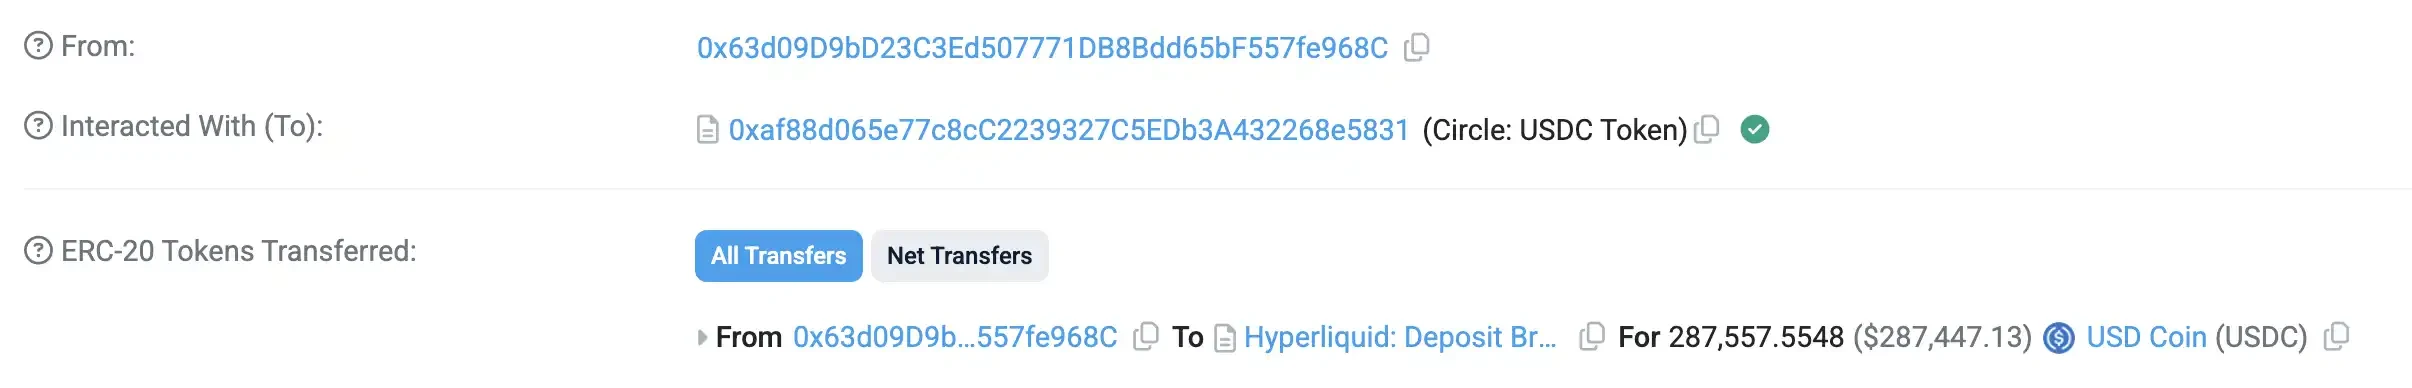
資金がHyperliquidの現物アカウントへ移された後、ハッカーは連続して552枚のXMR1(Monero)を購入した。
ハッカーの他の子アドレスもこのルートを繰り返している。ETHがイーサリアムからクロスチェーンされた後、ArbitrumでUSDCを受け取り、さらにHyperliquidへ入って現物トークンXMR1を購入する。
被害アカウント
次に被害者を見てみよう。
Lighterアカウント714710に対応するイーサリアムアドレスは0x0d1Dで始まり0x0d1Dで終わるウォレットである。2月16日、以前にAbraxasとタグ付けされていたHyperliquidウォレット0xb83deが、Arbitrumでこのアドレスへ0.1 ETHを送金し、このアドレスの手数料を補充した。
この記録は、ハッキングされたLighterアカウントがAbraxas Capitalと関係があるという判断を裏付けている。
当社の以前の機関紹介によると、Abraxas Capitalは伝統的銀行出身のFabio FrontiniとLuca Celatiによって2002年にロンドンで設立され、初期はグローバルマクロ取引に従事し、2017年にデジタル資産へ転換した。2018年に立ち上げたElysium Global Arbitrage Fundは、ビットコインのクロスマーケット裁定から始まり、その後ステーブルコイン裁定へ拡大した。オンチェーンデータによると、同機関が運用する資産は常年在10億ドルを超えている。
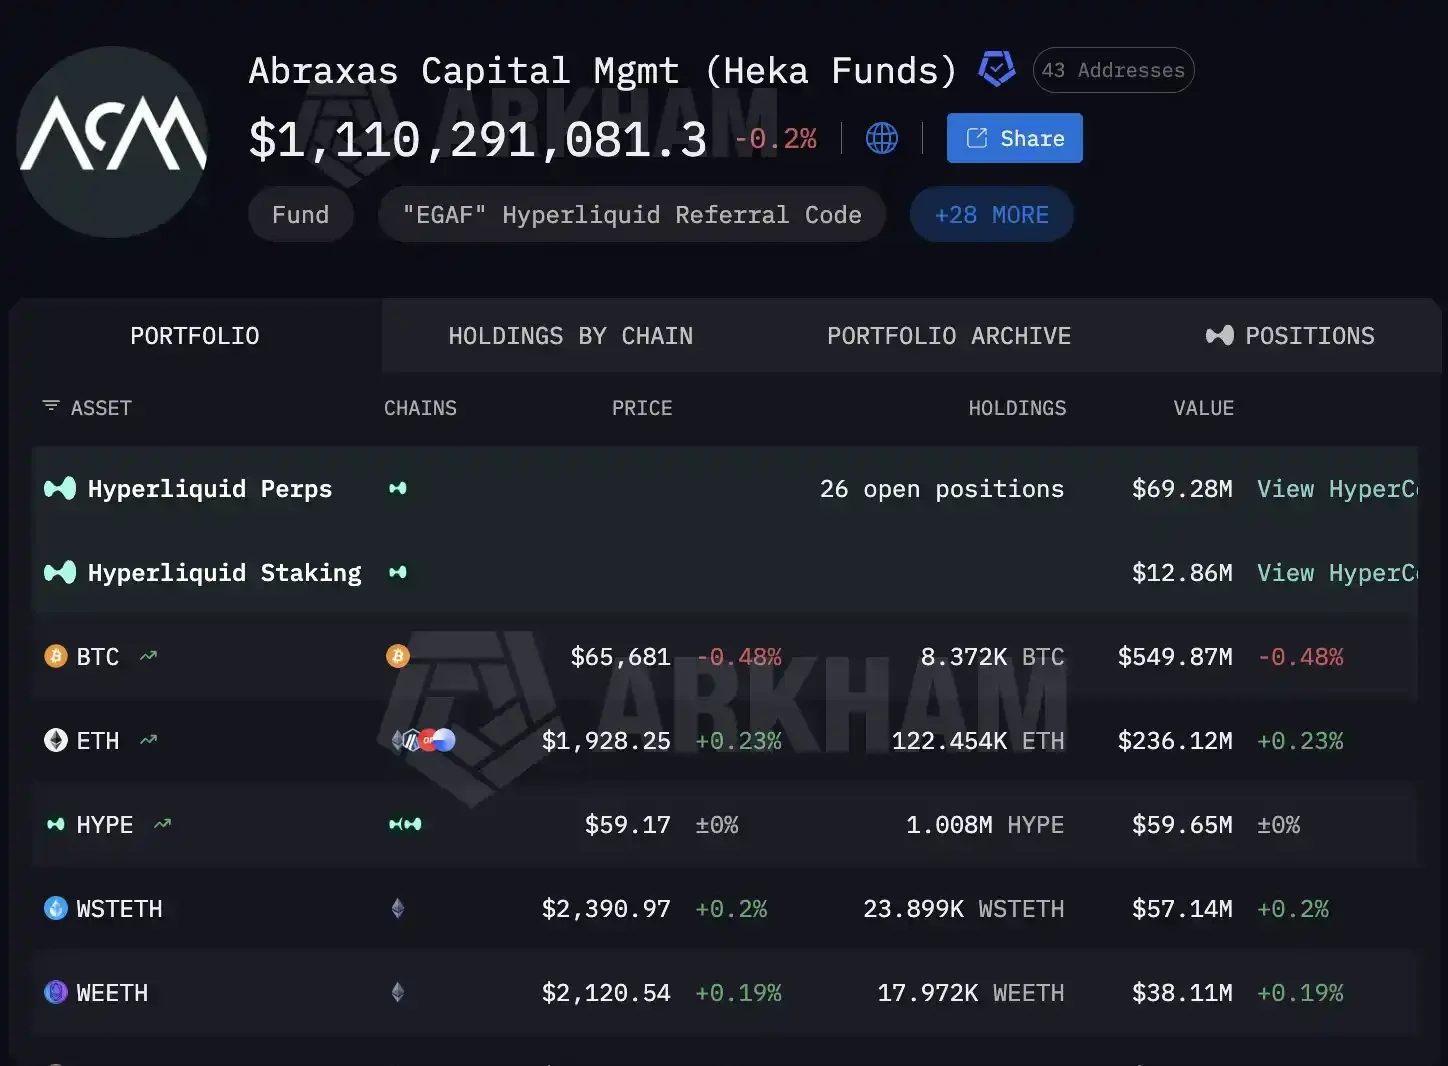
この種のプログラム取引、クロスプラットフォームのポジション調整、資金周转に依存する機関にとって、APIの保管は日常運営の一部である。しかし万全を期しても漏れはあり、漏洩したAPIがハッカーに利用された。
10月末のBinanceハッキングの衝撃がまだ去らない中、Lighterも今回のセキュリティインシデントにより出金を一時停止した。
AIの更なる発展に伴い、頻発するセキュリティインシデントにより、より多くの資金が不安を感じ、あるいは直接引き出して離脱する可能性があることは容易に予想できる。ハッカーによる脅威は、依然として暗号資産業界に長く影を落とす雲である。





