


ランボルギーニ、秘密保持契約、黒竜江省の老板……Ledger盗難事件は疑問だらけ


- 核心的な見解:Ledgerコールドウォレットのユーザーがサプライチェーン攻撃の疑いにより8,600万ドル以上を失った。攻撃者は販売代理店CryptoBilisを通じてデバイスに悪意のあるモジュールを植え込み、ニーモニックフレーズを窃取した可能性があり、ハードウェアウォレットのセルフカストディの安全性に対する根本的な疑問を引き起こしている。
- 重要な要素:
- イーサリアム、TRON、ビットコインなどのチェーン上の数百のウォレットから8,600万ドル以上が盗まれ、販売代理店CryptoBilisが関与している。
- 元Mt. Gox CEOは、偽造されたLedgerデバイスのスクリーンパッドの下にSIMカードモジュールが隠されており、ニーモニックフレーズを傍受してLTE経由で送信できることを明らかにした。
- CryptoBilisは今年3月に所有者が変わり、8月から中国黒竜江省籍の個人がその100%の株式を保有している。元経営陣は秘密保持条項のために公開しなかったと述べている。
- あるユーザーは700万USDTを入金し、約10時間以内に全て送金された。別のユーザーは520万ドルでBTCを購入した後、全額を失った。
- 攻撃者はすでにTornado Cashを通じて430枚のETHをマネーロンダリングしており、Tetherが一部のUSDTを凍結した後、ハッカーは迅速にUSDDに交換した。
- ビットコインの損失は暫定213.42枚(約1,770万ドル)で、92%が90日未満の保有であり、3つの集約アドレスに集中している。
オリジナル | Odaily(@OdailyChina)
著者|Azuma(@azuma_eth)
これまで「最も安全なコイン保管方法」とされてきたコールドウォレットが、もはや安全ではなくなった。
10月9日夜、オンチェーン探偵のSpecterが投稿し、XとReddit上でLedgerユーザーのウォレットが相次いで盗まれたとの報告が複数確認されたと述べた。関連アドレスを追跡した結果、Specterは関与したアドレスがイーサリアム、TRON、ビットコインなど複数の主要ブロックチェーン上の数百のウォレットから資金を受け取っており、累計損失は8600万ドルを超えることを発見した。
サプライチェーンの異常からハードウェアへの埋め込み疑惑まで、問題はどこにあるのか?
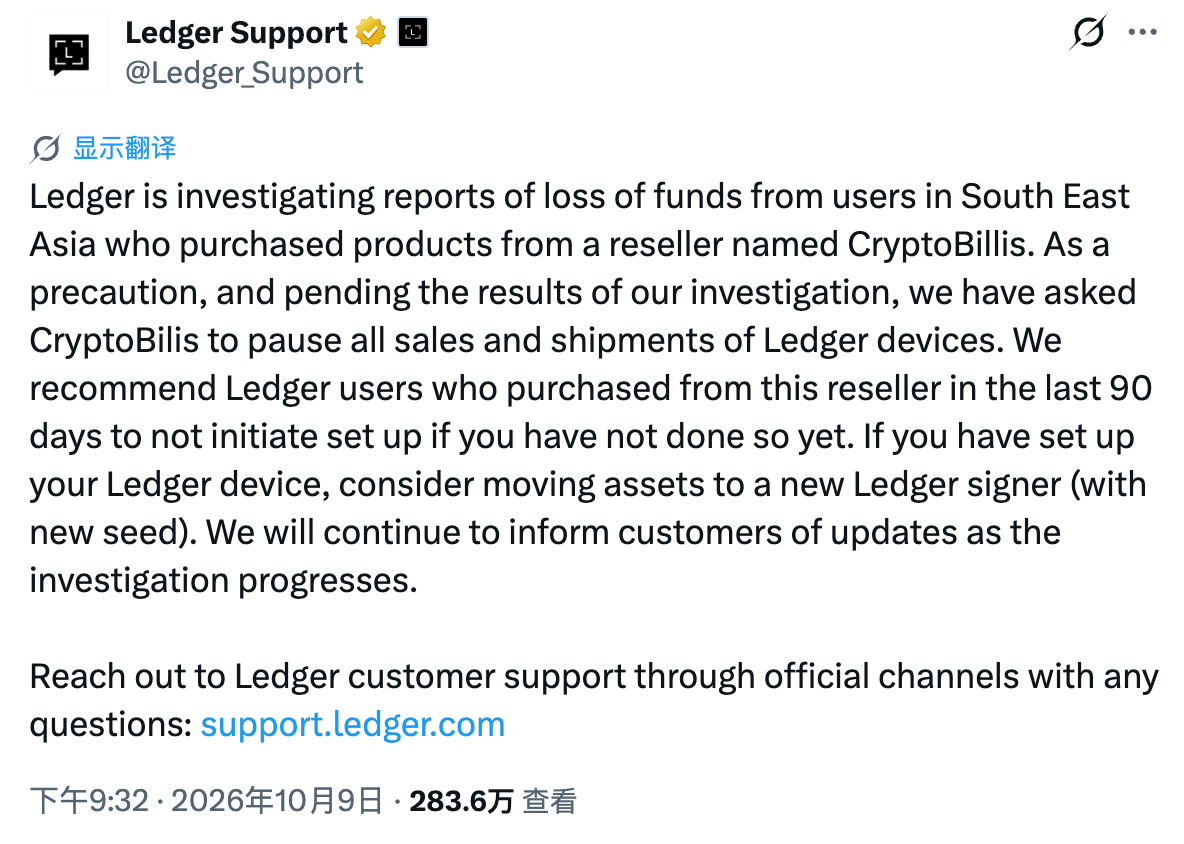
盗難事件发生后,Ledgerは直ちに声明を発表し、調査の手がかりをCryptoBilisというディーラーに向けた。
Ledgerは、東南アジアのユーザーに関わる資産盗難事件を調査中であり、当該ユーザーは以前にディーラーCryptoBilisを通じてデバイスを購入していたと述べた。Ledgerは同ディーラーに対し販売および出荷の停止を求め、過去90日以内にこのチャネルでデバイスを購入したユーザーには初期化を控えるよう勧告した。すでにセットアップを完了したユーザーは、新しいニーモニックを使用して新しいLedger署名デバイスを作成し、資産を新しいウォレットに移すべきである。
より具体的な手がかりは、元Mt. Gox CEOのMark Karpelèsからもたらされた。10月8日の時点で、Karpelèsは市場で隠しSIMカードを内蔵した偽造または改ざんされたLedgerデバイスが販売されていると警告しており、これらのSIMカードは盗まれたニーモニックを送信することができるという。
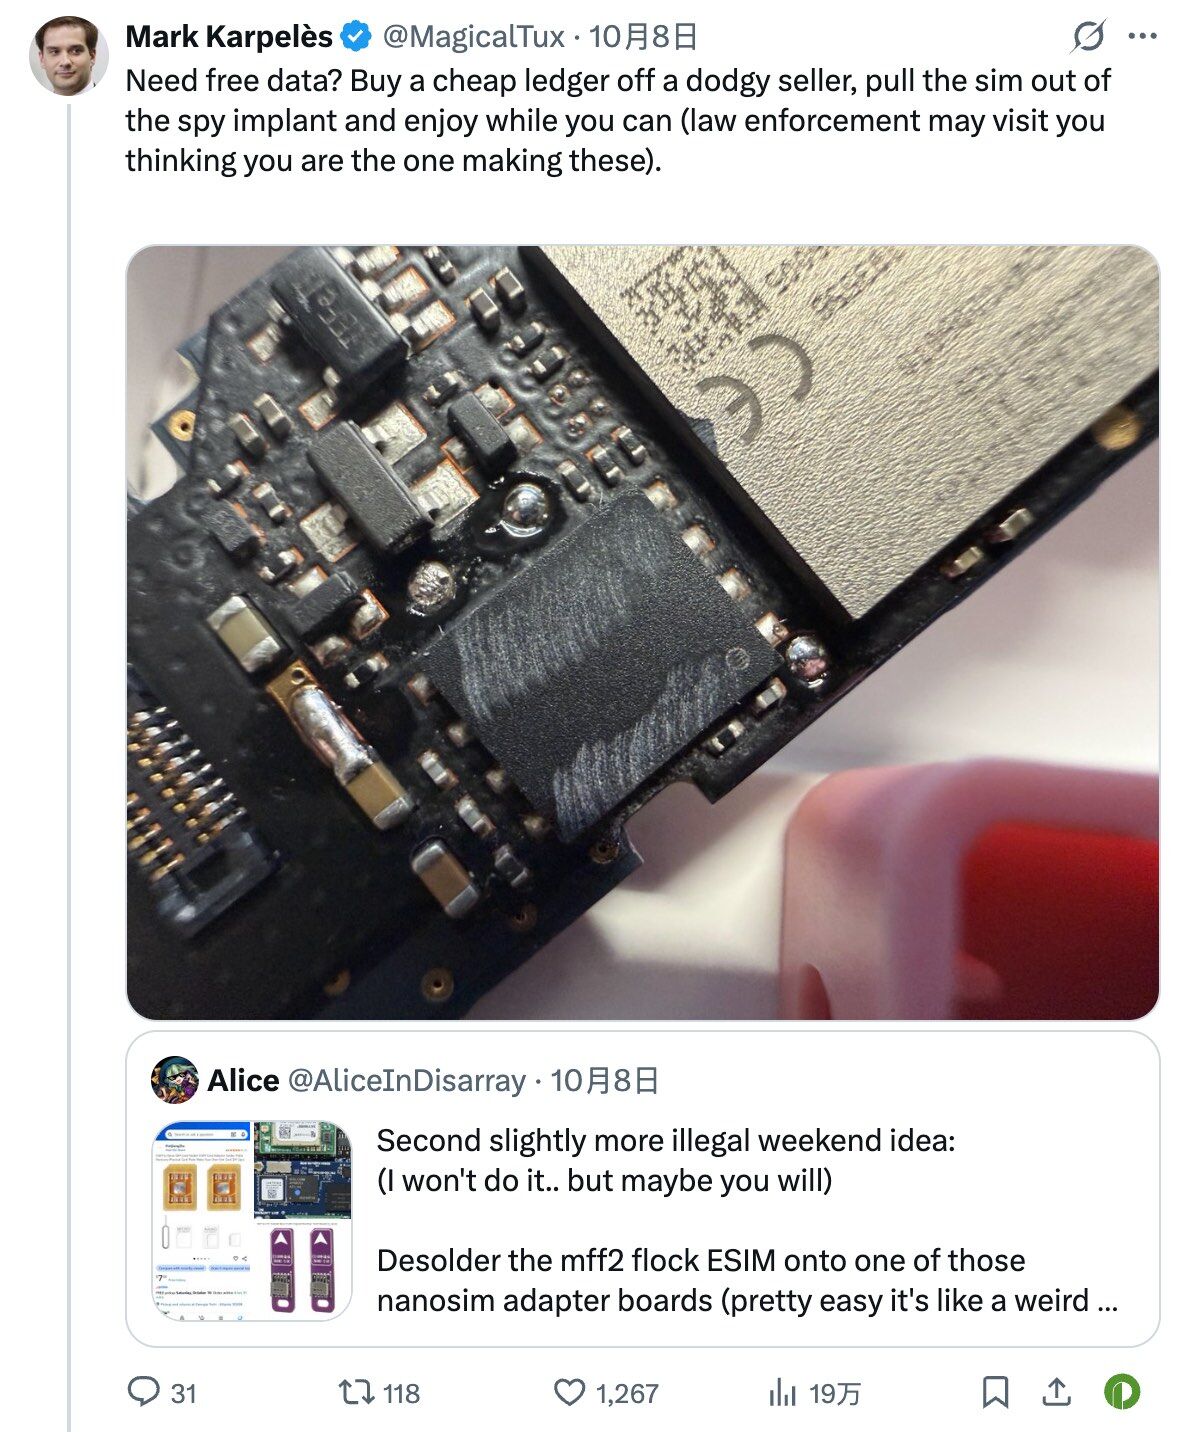
そして事件发生后、Karpelèsはさらに、自身がマレーシアから購入したLedgerハードウェアウォレットの外装は無傷だったが、スクリーンパッドの下にSIMカードチップを備えた不審なモジュールが隠されていたことを明らかにした。

SlowMistの最高情報セキュリティ責任者23pdsはこれに基づき、攻撃者が悪意のあるモジュールを通じてデバイスのスクリーンに表示されたデータを傍受し、ユーザーがウォレットを初期化してニーモニックを確認する際にリカバリーフレーズを記録し、LTEまたはeSIMを通じて情報を送信した可能性があると推測した。
この種の攻撃の危険性は、ハードウェアウォレットの安全性に対するユーザーの通常の認識を回避する可能性がある点にある。ハードウェアウォレットのセキュアエレメントは秘密鍵を保護し、直接読み取られることを防ぐことができるが、周辺ハードウェアがスクリーン情報を傍受することを必ずしも阻止できるわけではない。言い換えれば、中核となるセキュアエレメントが破られていなくても、デバイスが物理的に改ざんされることで、ニーモニックが漏洩する可能性がある。
ただし、上述の攻撃メカニズムは現時点では技術的な推測に過ぎず、今回のセキュリティ事件の具体的な原因はまだ検証が必要である。別の見方では、攻撃者が昨日行動を選択したのは、Karpelèsの警告が徐々に広まっており、攻撃者が行動がすでに露見したことを懸念して資金の移動を開始したためだという。
もしこの攻撃経路が最終的に確認されれば、今回の事件が露呈するのは特定のウォレットのセキュリティ問題だけでなく、より根本的なリスクである:ユーザーが手にしたハードウェアが出荷から配送まで信頼できることを確認できないとき、セルフカストディはどれほど安全であり得るのか?
ランボルギーニ、秘密保持制限、株式の持ち主交代……CryptoBilisは疑問だらけ
調査が進むにつれ、関与したディーラーCryptoBilisの背景も徐々に明らかになってきた。
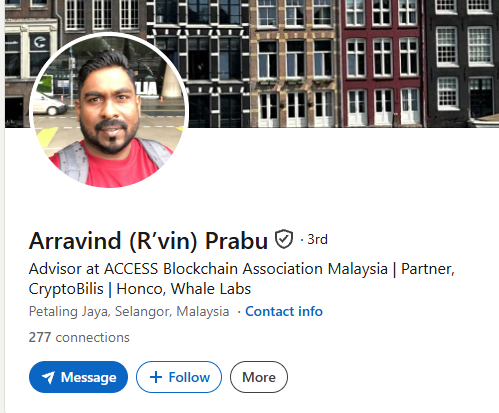
CryptoBilisはマレーシアのペタリン・ジャヤに拠点を置くWeb3電子商取引およびセルフカストディツールの販売業者で、ハードウェアウォレットなどの製品を扱っている。公開情報によると、同社はArravind PrabuとVimal Selvamanyが共同で設立し、前者がCEO、後者がCTOを務めている。
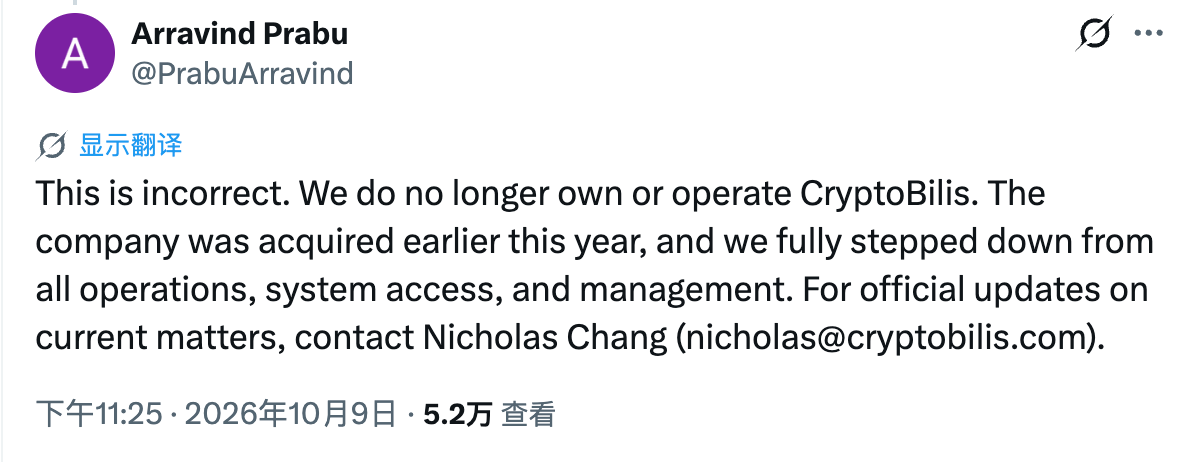
しかし事件が注目を集めた後、Arravind PrabuはすぐにXで、自身が依然としてCryptoBilisを運営しているという外部の主張は正確ではないと明らかにした。同社は今年3月にすでに買収されており、元の管理チームはすべての運営、管理、システム権限から退出している。今回の事件については、現在の責任者であるNicholas Chang(nicholas@cryptobilis.com)に連絡するよう勧めた。
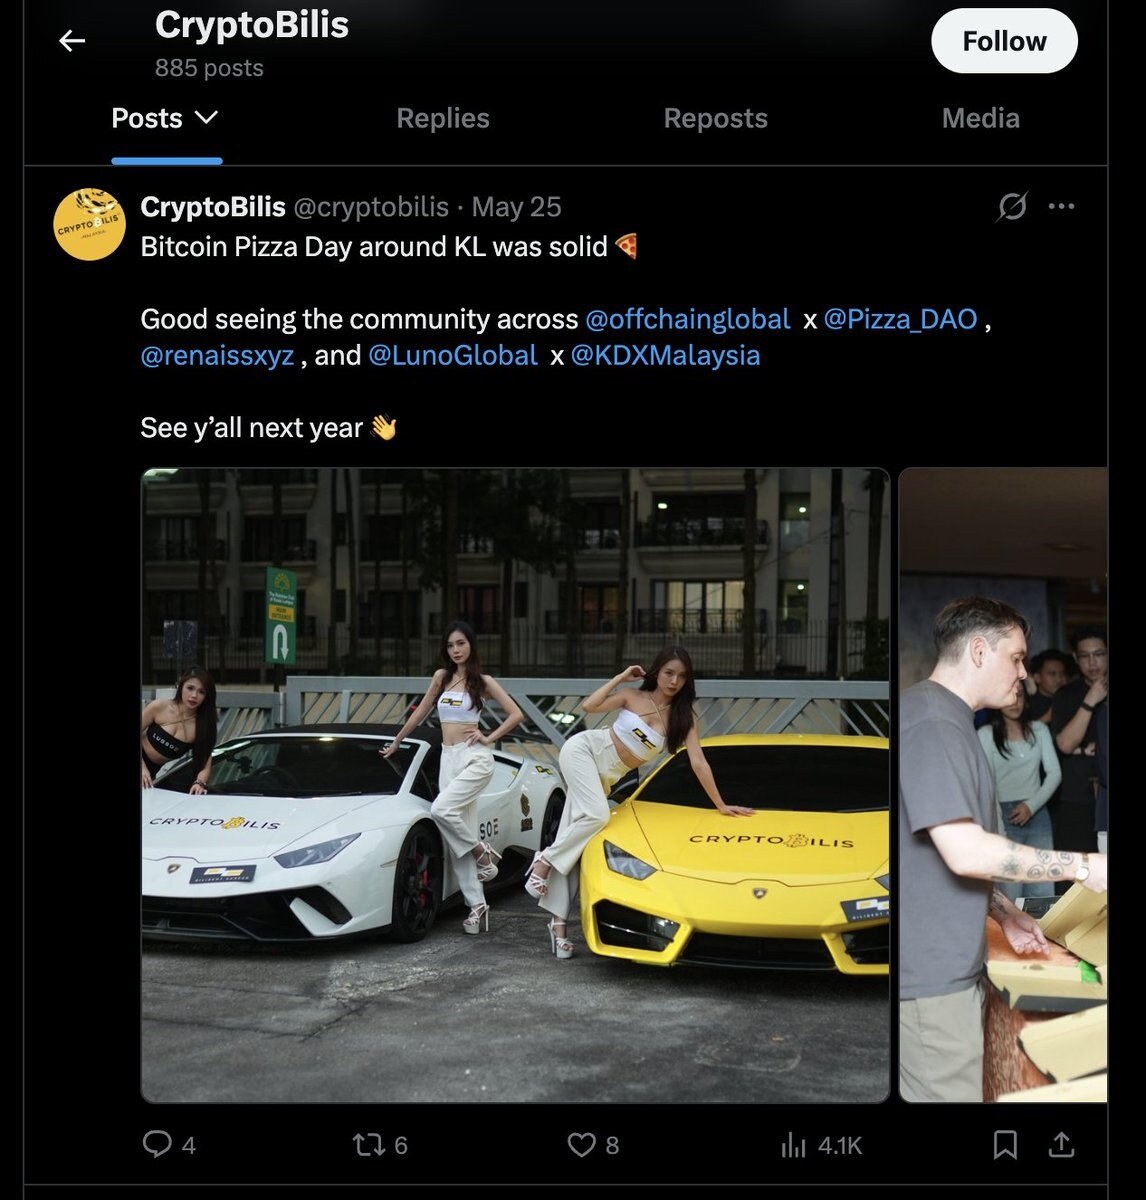
コミュニティユーザーはすぐにさらに追问し、会社がすでに持ち主を変えているのなら、なぜ以前に公式発表がなかったのか、アカウントの最新の投稿はランボルギーニを披露しているではないかと問いただした……Arravind Prabuはこれに対し、この投稿は新しい管理チームによって发布されたものであり、元チームは契約の秘密保持条項により、10月19日まで取引を公開発表することができず、現在は会社のアカウント、バックエンド、運営システムにアクセスすることもできないと応じた。
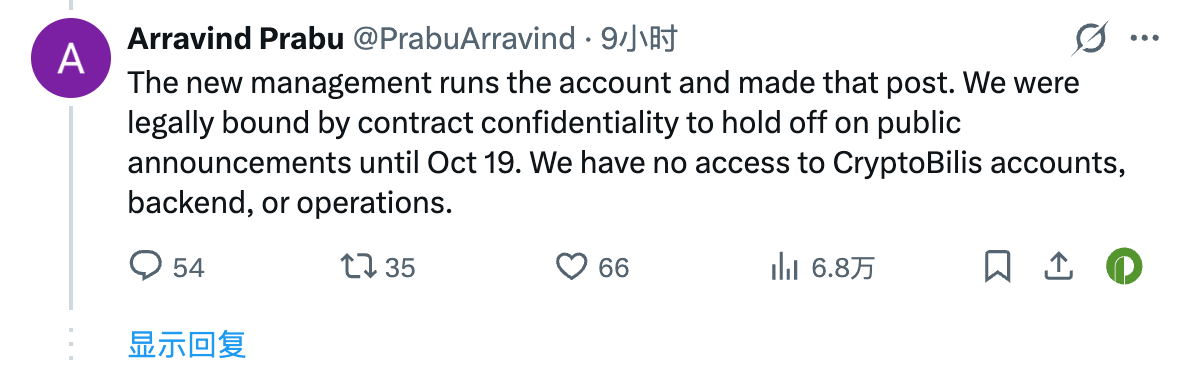
元の管理層がすでに運営から退出しているというのは、元CEOの公開発言である。引き継ぎ後に会社内部で実際に何が起きたかについては、まだ独立した検証が可能な情報は不足している。
もう一つのより注目される手がかりは会社の株式からもたらされた。Bitcoin Newsは事件发生后、関連する株式移転記録を公開し、JIAMINGという名前で登録住所が中国黒竜江省にある個人が、8月3日以降CryptoBilisの100%の株式を保有していることを示した。
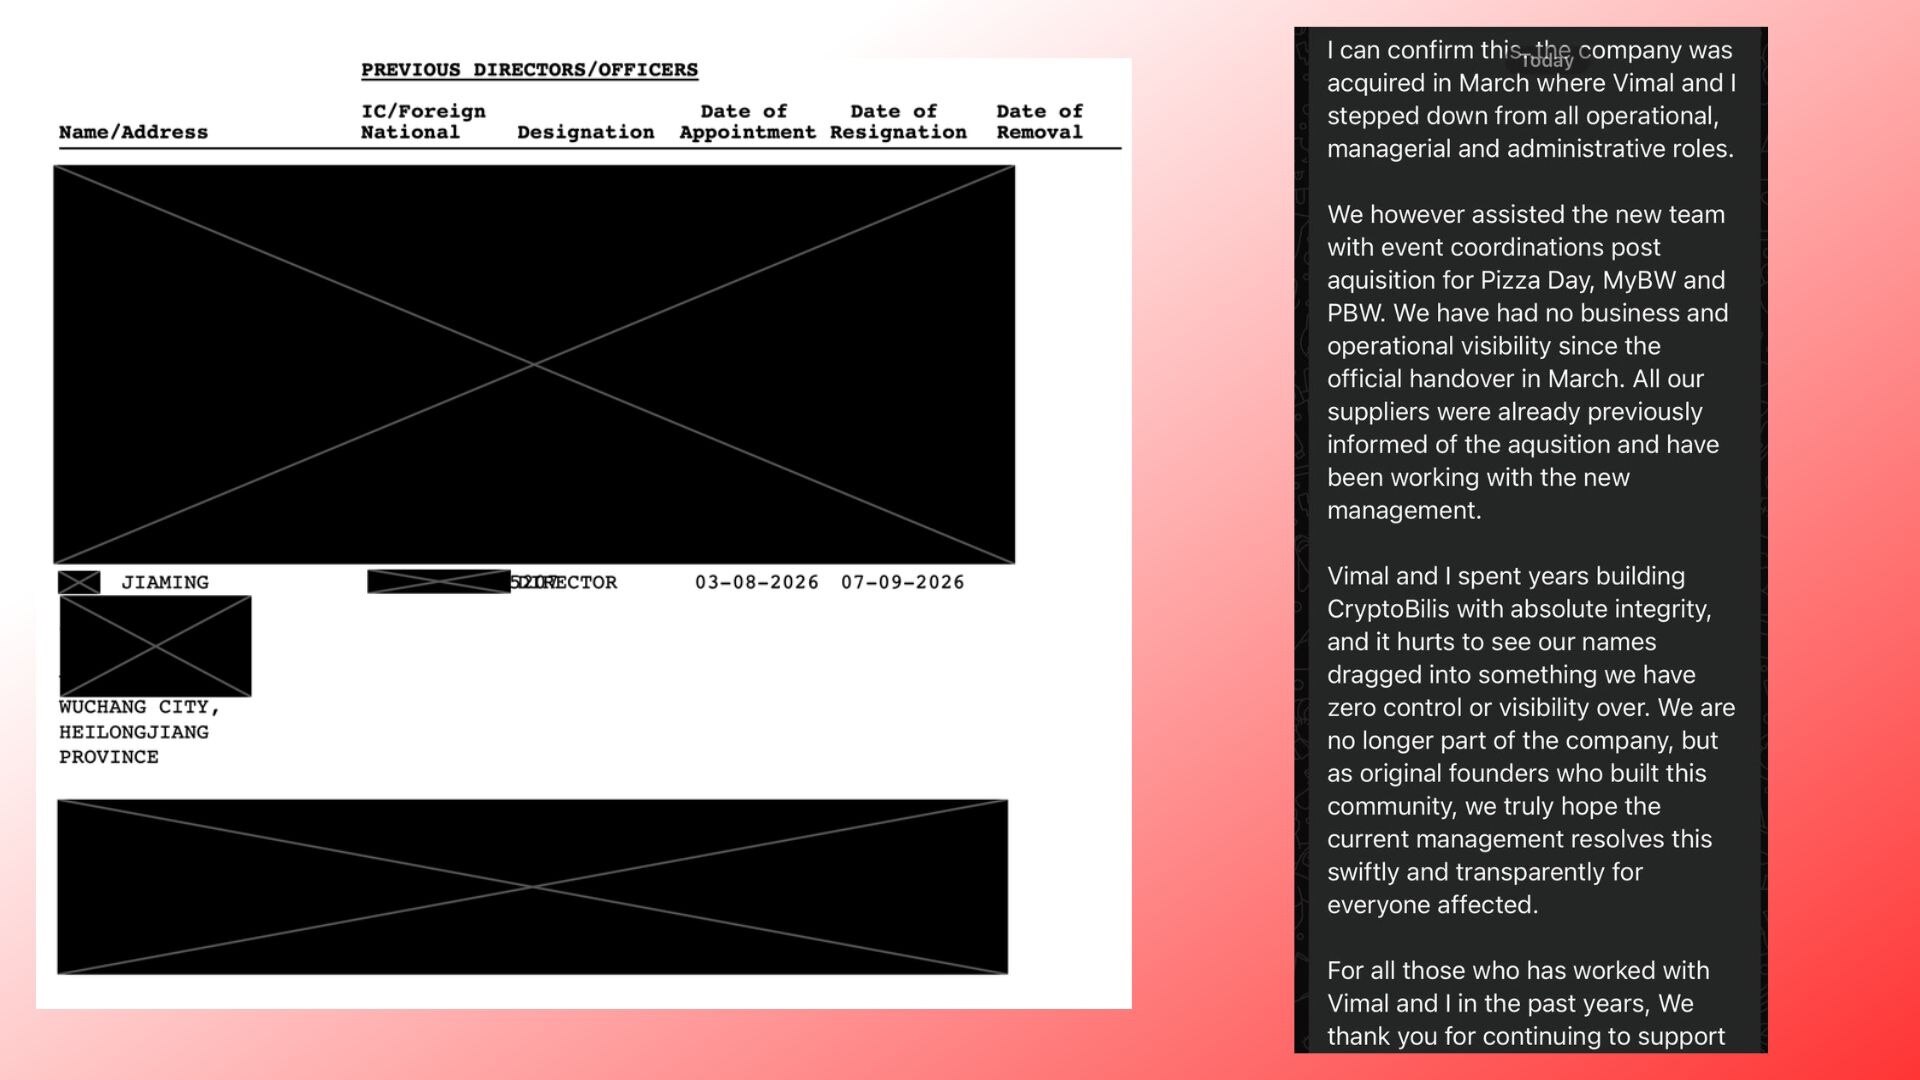
これは、少なくとも公開情報を見る限り、CryptoBilisが表面的には確かにサプライチェーン攻撃の疑いが発生する数ヶ月前に持ち主を変えていたことを意味する。ただし、株式変更の具体的な取引の取り決め、新しい管理層の実際の運営状況、および新株主が問題のデバイスと関係があるかどうかについては、現時点で確たる証拠は確認できていない。新株主の登録住所や買収時期だけをもって、盗難事件と直接結びつけることはできない。
調査に対して、CryptoBilisは公式Xアカウントを通じて、マレーシア、フィリピン、インドネシアのすべての店舗およびオンラインチャネルでのハードウェアウォレットの販売および出荷を停止し、実店舗を一時閉鎖すると公表した。同社は、この措置はLedgerのセキュリティ事件の調査に協力し、独立した専門家による内部プロセスの審査を受け入れることを目的としていると述べている。未配送の注文はカスタマーサービスが積極的に連絡して処理し、さらなる進展は3営業日以内に公表される見込みである。
本稿执笔時点で、事件の最も重要な疑問は依然として解かれていない——デバイスはどの段階で改ざんされたのか、既存のサプライチェーンが何者かに利用されたのか、そして現在の管理チームが配送プロセスを復元するのに十分な記録を提供できるか——これらの問題は、今後の調査と情報開示が答えを出すのを待つ必要がある。
個別の損失事例:ある大口投資家は1週間前にウォレットを買ったばかりだった……
現在のオンチェーン追跡状況から見ると、今回の事件の損失は規模が驚異的なだけでなく、資金の流れも異なる特徴を示している。
Galaxyのリサーチ責任者Alex Thornは分析の中で、今回のLedger、CryptoBilisのサプライチェーン事件に関連するビットコインの損失は現時点で213.42枚であり、当時の価格で約1770万ドルに相当すると述べた。うち約92%のビットコインは集約される際、保有期間が90日未満であった。現在追跡されている関連BTCはまだ未使用であり、3つの集約アドレスに集中保管されている。

個々の被害者の損失はさらに目を覆うばかりである。Lookonchainのモニタリングによると、アドレスがTY24Yaとマークされたユーザーは3週間前に関連するLedgerデバイスを購入し、その後ウォレットに700万枚のUSDTを入金したが、この資金は約10時間以内にすべて転送された。また別のユーザーは4ヶ月前に約520万ドルで80枚のBTCを購入し、その間一時的に約138万ドルの含み益があったが、1週間前にCryptoBilisからLedgerデバイスを購入した後、すべてのBTCをそのデバイスに移し、最終的に全額の損失を被った。
資金はまだ取り戻せるのか?
事件发生后まもなく、攻撃者は迅速にマネーロンダリングとミキシングのプロセスを開始した。
オンチェーン分析機関Onchain Lensの追跡によると、攻撃者と疑われる人物はすでに4つのウォレットを通じてTornado Cashに430.2枚のETH、価値約107万ドルを入金し、イーサリアムチェーン上の追跡経路を断ち切ろうと試みている。
同時に、業界も攻撃者の不正資金の「包囲」を開始した。Tetherは現在、今回の事件に関連する一部のUSDTを凍結しているが、ハッカーの対応も同様に狡猾かつ専門的であり、Tetherの措置の後、迅速にTronエコシステムのSUN.ioとUSDD PSMメカニズムを利用して、凍結されていないUSDTをより検閲耐性の強い分散型ステーブルコインUSDDに即座に交換した。一部の送金はBinanceのホットウォレットにも関与している(後にハッカーの身元を特定する手がかりとなる可能性がある)。
現時点で、不正資金回収の鍵は、まだ中央集権型プラットフォームまたは凍結可能なステーブルコインアドレスに残っている資金を適時に識別し阻止できるかどうかにある。すでにミキシングプロトコル、クロスチェーン転送、その他の複雑な経路に入った資産は、追跡と回収の難易度がさらに上がる可能性がある。
今のところ、Ledgerは完全な資金回収計画を公表しておらず、被害者への補償の取り決めも開示していない。調査が進むにつれ、資産を回収できるか、責任を誰が負うかは、さらなる確認を待つ必要がある。
コールドウォレットは、もはや絶対安全な答えではない
長い間、コールドウォレットは暗号資産のセルフカストディにおいて最も信頼できる方法の一つと見なされており、Ledgerはこの市場で最も代表的なブランドである。取引所のカストディと比較して、ユーザーが自分で秘密鍵を保管することは、そもそも第三者への依存を減らすためであった。しかし今回の事件は、不安な問いを投げかけた——もしユーザーが購入したデバイスが配送前に物理的に改ざんされていれば、たとえ外装が無傷で中核のセキュアエレメントが破られていなくても、資産は依然としてリスクにさらされる可能性がある。
もちろん、現在の事件の具体的な攻撃経路はまだ最終的に確認されておらず、これをもってハードウェアウォレット全体の安全性を否定することはできない。しかし、少なくともユーザーに注意を促すものである:安全性はデバイス自体だけでなく、購入チャネル、初期化プロセス、そしてニーモニックの保管方法にも依存する。
リスクがサプライチェーンの源から始まる可能性があるとき、最も安全に見えるセルフカストディ方案さえも破綻する可能性がある。今回ばかりは、本当に防ぎようがない。





