


FomoPeek 被盗事件之后:你需要这份全新的私钥安全指南


- 核心的な見解:Meme 監視ツール FomoPeek は、iOS カーネル脆弱性を悪用してサンドボックスを脱出し、キーチェーンを復号して秘密鍵を窃取した。これはハッカー攻撃が従来のフィッシングから「KOL ソーシャルエンジニアリング洗脳 + システム低層悪用」という高次元ハンティングモデルへとアップグレードしたことを示している。
- 重要な要素:
- SlowMist と OKX セキュリティチームの合同調査により、FomoPeek バージョン 1.1~1.2 に iOS カーネル権限昇格コードが組み込まれており、ユーザーの操作を必要とせず密かに秘密鍵を窃取し外部に送信していたことが確認された。
- ハッカー攻撃チェーン:KOL への商業案件投下に資金を投入して信頼を構築 → 本物の機能とリベートを餌に提供 → インストール基数が拡大したところでカーネルレベルの悪意あるコードをリリース。
- Apple App Store の審査機構が機能不全に陥り、悪意あるアプリは動的な指令配信によって審査を回避。iOS サンドボックス分離はカーネル脆弱性によって突破され、旧型システムへのパッチ配信は遅延している。
- 防御の核心原則:ニーモニックは絶対にデジタル化して痕跡を残さない(スクリーンショット/メモ帳/クラウドストレージ/クリップボード禁止)。オフラインでの手書きまたは金属ニーモニックプレートによる物理バックアップを採用する。
- 資産は段階的に階層化する必要がある:70%~80% コールドストレージ、15%~20% ウォームウォレット、5%~10% ホットウォレット。さらに「検毒専用機」を設置して物理的環境の隔離を実現する。
- 署名防御の要点:Transfer/Approve/Permit の種類を区別し、Rabby、Scam Sniffer などのシミュレーションプラグインを使用し、定期的に Revoke.cash で承認を整理する。
- 日常的な自己審査の3ステップ:プロモーション頻度を確認、ビジネスロジックを精査、KOL の権威付けという幻想を打破し、メイン端末での一票否決と秘密鍵の完全オフラインを徹底する。
01、FomoPeek 盗難、暗号資産界の暗黒森林に再び牙が姿を現す
ここ最近、相場は持ち直しの兆しを見せていたが、Twitter 上で突然衝撃的な情報が飛び出した。複数のオンチェーンプレイヤーが、異常なインタラクションを一切行っていないにもかかわらず、ウォレット資産が瞬時に空にされたのだ。SlowMist と OKX セキュリティチームの共同調査により、元凶は Meme 監視ツール——FomoPeek(バージョン 1.1〜1.2)であることが判明した。
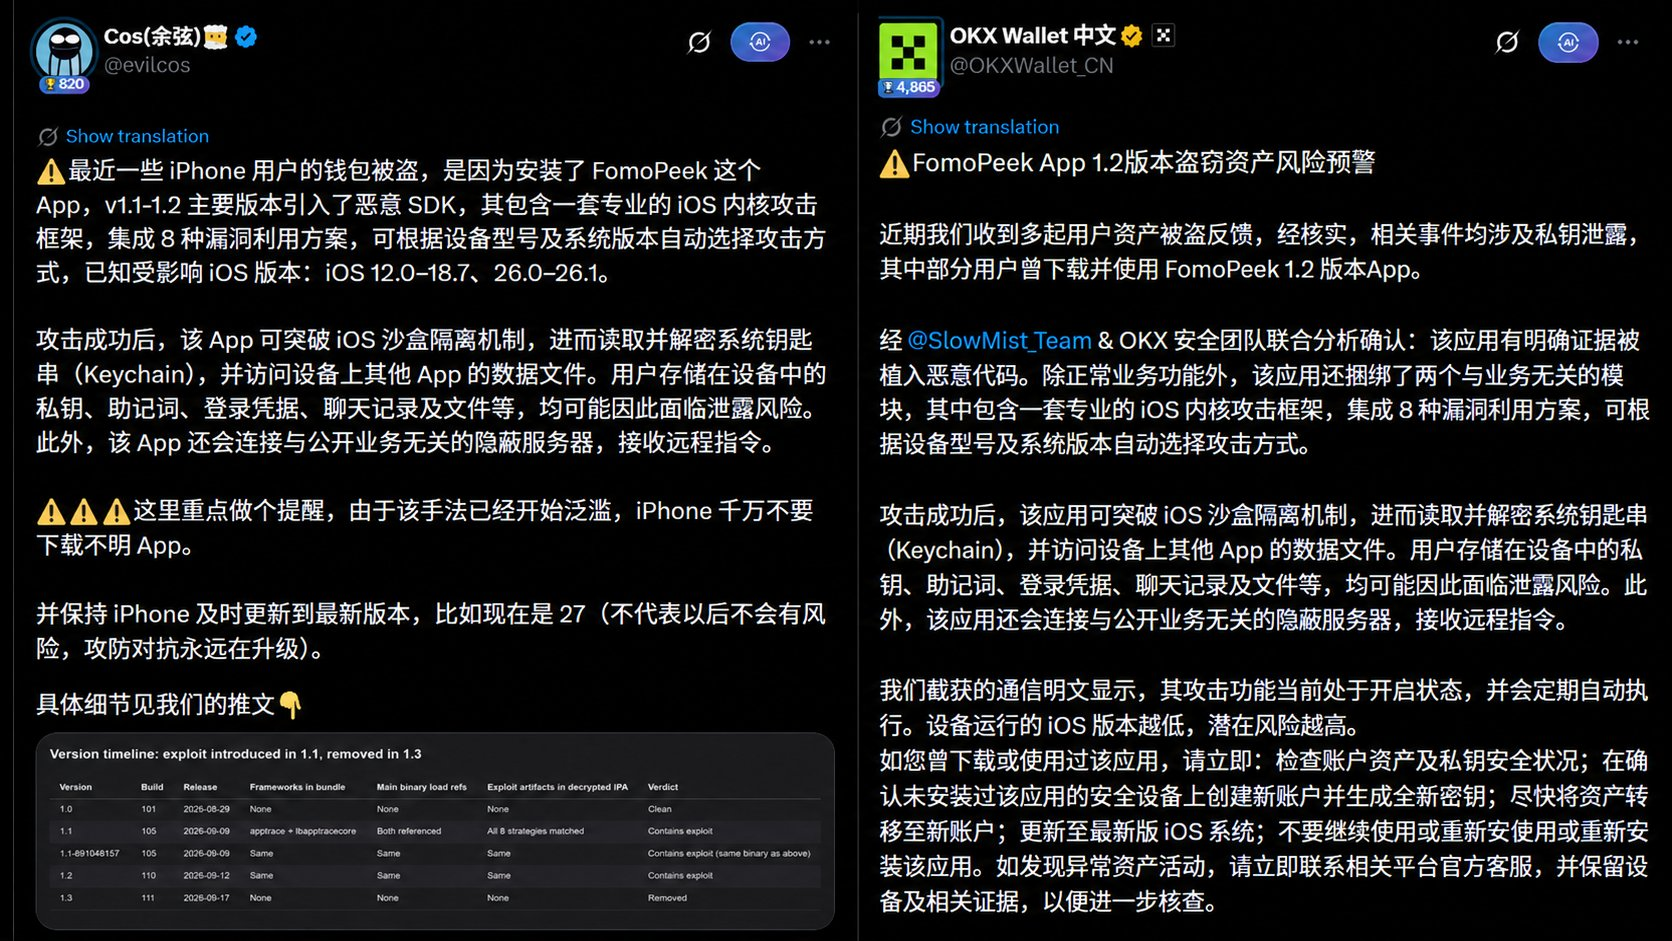
リバースエンジニアリング分析により、背筋が凍るような詳細が明らかになった:
- 従来のフィッシングではない:ユーザーは偽サイトにニーモニックを貼り付けておらず、悪意のあるコントラクトで胡乱に署名を行ってもいない;
- システムカーネルレベルの悪用:この App には iOS カーネルエクスプロイトコードが組み込まれており、異なる機種や OS バージョンに応じて自動的に権限を昇格させることができる;
- サンドボックスエスケープと静かなる窃取:iOS アプリのサンドボックス制限を突破し、システムキーチェーン(Keychain)を直接復号化、さらには同一端末上の他のウォレットデータやシステムメモをスキャンし、平文の秘密鍵を静かにハッカーのサーバーへ送信していた。

FomoPeek の以前の iOS ダウンロード画面
この悪質な事件は、暗号資産業界における「iOS App」の安全神話を直接打ち破り、さらに残酷な現実を露呈させた:暗号資産界の暗黒森林での戦いは、再びエスカレートしたのだ。あなたは秘密鍵を保護するための方法論をアップデートしなければならない。
02、ハッカーの新型「ソーシャルエンジニアリング狩り」全チェーン分析
かつてハッカーがよく使っていた「偽エアドロップ、偽カスタマーサポート、Twitter なりすましアカウント」は、今日ではベテランプレイヤーを騙すことが難しくなっている。そこで、ハッカーチームは攻撃の重心をより高度なソーシャルエンジニアリング(Social Engineering)の騙しの連鎖へと移した:
🔗巨額を投じて KOL 案件を投放 ──> リベートと本物の機能を提供 ──> ユーザーがスマホにインストール ──> スマホのシステム脆弱性を利用して秘密鍵を根こそぎ奪取
段階 1:「買収」による KOL の信用資産の掌握
多くのブロガーや KOL はリバースエンジニアリングやコード監査の能力を持っておらず、数千甚至は数万 U の広告予算やリベート手数料を前にすると警戒心を失いがちだ。個人投資家は、長年フォローしてきた研究者やトレーダーがツイートで推薦しているのを見て、心理的防衛線が一瞬で崩壊する:「大物が使っているなら、間違いないだろう。」

段階 2:「実用的な機能 + 少額リベート」を餌にする
従来のフィッシングサイトは開いた瞬間に悪意のある空殼サイトだったが、今回の悪意のある App はフロントエンド機能が実在し実用的であるだけでなく、「招待リベート機制」まで付属していた。個人投資家は「相場も見られて毎日数十 U のリベートも稼げる」という誘惑の下、ソフトウェアの基盤権限に対する警戒心を完全に失ってしまった。
段階 3:信頼の頂点で「技術的な毒丸」を放出
ハッカーは初日から手を出すことはなく、インストール基盤が拡大し、ターゲットの大口資産が蓄積されるのを待った。悪意のあるコードは常駐する必要すらなく、システム脆弱性を利用して音もなくサンドボックスを脱出し、キーチェーンを読み取り、ローカルメモを漁り、ユーザーのウォレット秘密鍵をまとめて持ち去った。
03、核心チュートリアル:Web3 秘密鍵の究極保護ガイド
ハッカーのソーシャルエンジニアリングの騙しとシステム 0-Day 脆弱性が防ぎきれない以上、一般プレイヤーはどう自衛すべきか?
⭐答えはシンプルであり、難しい:自分の秘密鍵をしっかり守ることだ。
「多層防御と物理的隔離」体系を構築し、たとえ一部の KOL に誤導され、悪意のある App をダウンロードしてしまっても、ハッカーが物理的に我々の秘密鍵に触れられないようにする。
第一防線:デバイスとシステムの衛生管理を徹底する
今回の FomoPeek 攻撃が成功した最も根本的な原因は、iOS システムの脆弱性が突破されたことにある。Apple のエコシステム神話も、今回の事件でその内実を露呈した。
👇Apple iOS の失守と過失
- 審査機制の機能不全:多くの人が「App Store に掲載されているものは安全だ」と信じているが、ハッカーは動的な指令配信や二次業務モジュールの隠蔽的難読化などの手法により、Apple の人手と自動化による審査を容易に回避し、カーネル攻撃フレームワークを含む悪意のある App を公式ストアで堂々と流通させた。
- 脆弱性対応と修正の遅れ:iOS が長年標榜してきた「サンドボックス隔離」は堅牢ではなかった。ハッカーが利用したカーネル脆弱性の多くは、すでにダークウェブやセキュリティコミュニティで流布しており、Apple は旧バージョンシステムへのセキュリティパッチ配信に積極的ではなく、その結果、古い iOS バージョンに留まる大量の iPhone がハッカーの「ATM」と化した。
👇デバイス環境の自己浄化原則
- システムは最新に保つ、アップデートを面倒がらない:Web3 において、システムのマイナーバージョンアップデートのたびに、本質的にはハッカーが利用している 0-Day / N-Day カーネル攻撃チェーンを修補している。旧システムに留まることは、暗黒森林の夜道を裸で歩くようなものだ。
- 怪しい App はダウンロードしない:必要不可欠でない、トップ企業製でない、オープンソースでないマイナーな相場監視ツールや補助ソフトは、資産を保管しているメイン端末には一切インストールしない;さらに、素性不明の「構成プロファイル(Mobileconfig)」や Web 企業署名アプリのインストールは厳禁だ。
- 脱獄(Jailbreak)しない:脱獄は OS の最後の安全扉を自ら閉めることに等しい。
第二防線:ニーモニックは「絶対にデジタル痕跡を残さない」
多くのマルウェアの大きな特徴の一つは、ローカルの暗号化されていないメモをスキャンすることだ。多くの被害者は「ニーモニックを誰にも送っていない」と思い込んでいるが、実際には手間を省くため、12 個の単語を iPhone のローカルパスワード、メモ、スマホのアルバム、またはチャットアプリに何気なく保存してしまっている。
👇必ず禁止すべき「丸裸」行為
- ❌ スマホのスクリーンショット / 写真をアルバムに保存:現代のスマホアルバムには OCR テキスト認識と自動クラウド同期が搭載されており、権限を盗まれた App に极易に抽出される;
- ❌ メモ、Notion、クラウドストレージ、メールの下書きに保存:デバイスのサンドボックスが突破されれば、こうしたファイルはすべて平文で丸裸だ;
- ❌ WeChat の「ファイル転送助手」や TG の「Saved Messages」に送信;
- ❌ PC とスマホ間でニーモニックをコピー&ペースト:入力法やバックグラウンドのクリップボード監視スクリプトは、数ミリ秒でクリップボードの内容を奪い去ることができる。
👇正しい規範的な物理バックアップの方法
- ✅ オフラインでの物理的手書き:カメラのないプライベートな空間で、紙のカードに手書きし、二度繰り返し照合する;
- ✅ 金属ニーモニックプレート(Crypto Steel):核心資産に対しては、紙は湿気や腐食に弱い。ステンレスやチタン合金の文字板に打ち込んで封印保存し、防火・防水・防食を実現し、二か所に分けて异地保管する。
第三防線:資産の段階的階層化と「専用機の専用利用」
すべての資産を同じスマホウォレットに入れて新ツールを試したり、ミームコインを買ったりするのは、全身に金を纏って乱市を歩き回るに等しい。したがって、物理レベルの資金隔離も構築しなければならない。
👇「3:5:2」資産梯次アーキテクチャを実施する
【コールドストレージ / 金庫倉】 70%〜80% 大口資金 ──> ハードウェアコールドウォレット / マルチシグ Safe、秘密鍵は永遠にネットに触れず、日常的な承認にも永遠に参加しない │
【インタラクション中継 / 温倉】 15%〜20% 中短期資金 ──> クリーンで独立した PC プラグイン端末、トップで監査済みの主流プロトコルとのみインタラクション │
【専用承認 / 熱倉】 5%〜10% インタラクション消耗資金 ──> 独立した予備機 / ホットウォレット、ミームコインの購入、新ツールの試用、エアドロップ狩り専用 │
📱「試毒専用機」を設置し、物理環境の隔離を実現する
- メイン資産機(金庫機):スマホのネイティブシステム、公式認証アプリ、ハードウェアウォレット付属 App のみをインストール。マイナーな相場監視ソフト、補助プラグイン、先回りスクリプトは断固としてインストールせず、雑多なグループにも参加しない。
- 試毒機(予備機):使っていない予備機を用意し、ツイートを見たり、KOL が推薦する新ツールを体験したり、リベート Bot を掛けたりする專用にする。この端末はサンドボックスが突破され、ハッカーに完全に掌握されても、数十 U の消耗資金しかなく、大口倉は無傷だ。
第四防線:権限の縮小と署名防御
たとえ秘密鍵が盗まれなくても、フィッシングハッカーは署名を騙し取ることで資金を根こそぎ奪う可能性がある。
👇まず署名の種類を区別しよう:
- Transfer は直接コインを転送する;
- Approve はトークン枠を指定のスマートコントラクトに承認する(素性不明のプロトコルへの無制限 Unlimited 承認は厳禁);
- Permit / Permit2 は Gas 不要のオフライン承認署名であり、詐欺サイトが「ウォレット接続」や「エアドロップ受取」に偽装するのが最も好きな手口だ。署名前に必ず Spender(被承認者)と引き落とし枠を確認せよ。
👉トランザクションシミュレーションプラグインを使用する:Rabby Wallet やブラウザプラグインの Scam Sniffer、Pocket Universe をインストールし、クリック前に資産変動のシミュレーションを明確に確認する;
👉定期的に承認を清理する(Revoke):毎週または毎月 Revoke.cashにアクセスし、長期間使用していないプロトコルの承認を清理する。
第五防線:日常的なインタラクションの「自己審査」
暗黒森林において、最良の防御は手を慎むことだ。KOL に新プロジェクトを勧められ、高額リベートに心が動き、新しいアプリをダウンロードしようとしたり、署名をクリックしようとする前に、必ず以下の三步で自己審査を完了しなければならない:
👇 ソーシャルエンジニアリングの罠を見破る
- プロモーション頻度を調べる:このツールは突然 1〜2 日以内に大量の KOL に集中的に推薦されていないか?
- ビジネスロジックを見る:極めて高いリベートや新規誘導で真の収益モデルを覆い隠していないか?
- 推薦の幻想を打ち破る:常に「KOL 案件は広告に過ぎない」と銘記し、DYOR。
👇操作環境を隔離する
- メイン機は一票否決:大口のメイン資産を保管しているメイン端末に、試し用のアプリやスクリプトを絶対にインストールしない。
- 試毒予備機を堅持する:新ツールを体験し、少額リベートを玩ぶ際、本当に独立した使っていない予備機で操作しているか?
- 敏感な権限に警戒する:ソフトウェアが素性不明の「構成プロファイル(Mobileconfig)」、企業署名証明書のインストールやアプリストアを迂回したインストールを誘導していないか?こうした要求があれば直ちに中止する。
👇秘密鍵の境界を死守する
- ローカル痕跡の清理:本機のメモ、アルバム、スクリーンショ





