


AI Agentが加速的にイントラネットへ流入する中で、「サイバーセキュリティ」の主戦場が変わった


- 核心的見解:AI Agentが企業に導入されると、セキュリティの矛盾は「モデルの知能」から「制御不能な権限」へと移行する。サイバーセキュリティのコントロールプレーンはネットワークとエンドポイントから、アイデンティティ、データ、ランタイムへと移行しており、Agentのセキュリティ需要をいち早くARR成長に転換できる企業が、今回の再評価を勝ち取ることになる。
- 主要ポイント:
- Agentは正当な資格情報を持ちながらも、論理のドリフトや悪意あるPromptによって越権操作を実行し得る。従来の「人とデバイスを管理する」セキュリティアーキテクチャは無効化され、企業は「行為が当初の認可目的に合致しているか」という新たな判断軸を追加する必要がある。
- PANWのプラットフォーム化が最も徹底しており、Prisma AIRSはモデル、データ、Agent、Runtimeをカバー。四半期収益は34.1億ドルで前年同期比34%増。プラットフォーム型企業は最短の商業化経路を持つ。
- CRWDはFalconのエンドポイントテレメトリをRuntimeへと拡張し、収益は前年同期比26%増、ARRは25%増。SはPurple AIでSecurity Agentによる初級アナリストワークフローの接管を模索している。
- SAILはAI-driven ARRが7,000万ドル超を開示し、AI製品が純新規ARRの30%超を貢献。Identityガバナンスがプロダクトストーリーから実際の契約段階へ移行したことを検証している。
- VRNSの総収益は前年同期比約18%増、SaaS ARRは52%増(移行分を除くと約25%)。AI Data Securityが成長を引き継げるかが重要な観察ポイントである。
- ZSは収益とARRがいずれも約25%増。Employee→AppからAgent→AppへのZero Trustの新たな需要へと拡大中。FTNTはPrivate AIがもたらすネットワーク分離とセキュリティ調達サイクルに賭けている。
- バリュエーションの分化が顕著:CRWD、NETは高いプレミアムを維持し、PANW、FTNTはクオリティ・ディフェンシブ。SAIL、VRNS、ZS、OKTAは弾力性が未証明であり、Agentによる純増ARRをいち早く証明した企業がバリュエーション修正を迎えることになる。
過去2年間、シリコンバレーとテック業界は必死になって大規模モデルを「賢く」しようとしてきた。
しかし、モデルが対話ボックスを抜け出し、社員証を下げてAgentになると、PalantirのAIPの現場から各社の導入済みイントラネットに至るまで、企業のCTOたちは突然気づいた。知能はもはや主要な矛盾ではなく、制御を失った権限こそが災害の根源なのだ。
あるAgentにアカウントを割り当てれば、それは瞬時にSharePointを読み、SQLを実行し、コードを修正し、さらにはERPで支払承認をクリックすることもできる。それは従業員ではないが、システム資格情報を持っている。それは従来のソフトウェアではないが、能動的にツールを呼び出し、データにアクセスし、タスクを実行することができる。
過去20年間、企業のサイバーセキュリティの潜在的な意味は「人とデバイスを管理し、自宅の庭を守る」ことに過ぎなかった。しかし今日、合法的なAgentが合法的なTokenを持ち、合法的な業務フローの中で、論理のドリフトや1つの毒入りPromptによって、誰も予想しなかった権限逸脱操作を行いうるのだ。
この時、誰が決定権を持つのか?
これこそが今回のサイバーセキュリティ再評価が過去と最も異なる点である。AIは一方で攻撃の敷居を下げ、他方で新たなセキュリティ対象を生み出した:モデル、Agent、MCP、マシンアイデンティティ、企業データ、そしてRuntime(実行環境)である。
言い換えれば、サイバーセキュリティの制御面は、不可逆的に周辺ネットワークと端末から、アイデンティティ、データ、Runtime(実行環境)へと向かっている。
一、「サイバーセキュリティ」はなぜ突然再びAIの主軸になったのか
過去十数年間、企業のサイバーセキュリティはおおよそ安定した分業体制を形成してきた。
ファイアウォールはネットワーク入口を担当し、EDRは端末を監視し、IAMはアイデンティティとログインを管理し、データセキュリティは機密情報を担当し、SOCはすでに発生したアラートの処理を担当する。
この体系の根底にある論理はとてもシンプルである。常に人とデバイスを中心に展開してきた——操作者は従業員か、あるいは侵入者か。だからこそ、この人物が誰であるか、デバイスが信頼できるか、ネットワーク接続が安全かを識別できれば、ほとんどの問題にはすでに比較的成熟した処理方法があった。
Agentはこの論理を粉々に打ち砕いた。
あるAgentは、たとえアイデンティティが合法でログインが正常であっても、権限が過大であったり、ツールを誤って呼び出したり、悪意のあるPromptや外部コンテンツの影響を受けたりすることで、本来誰も予期しなかった行動をとる可能性がある。
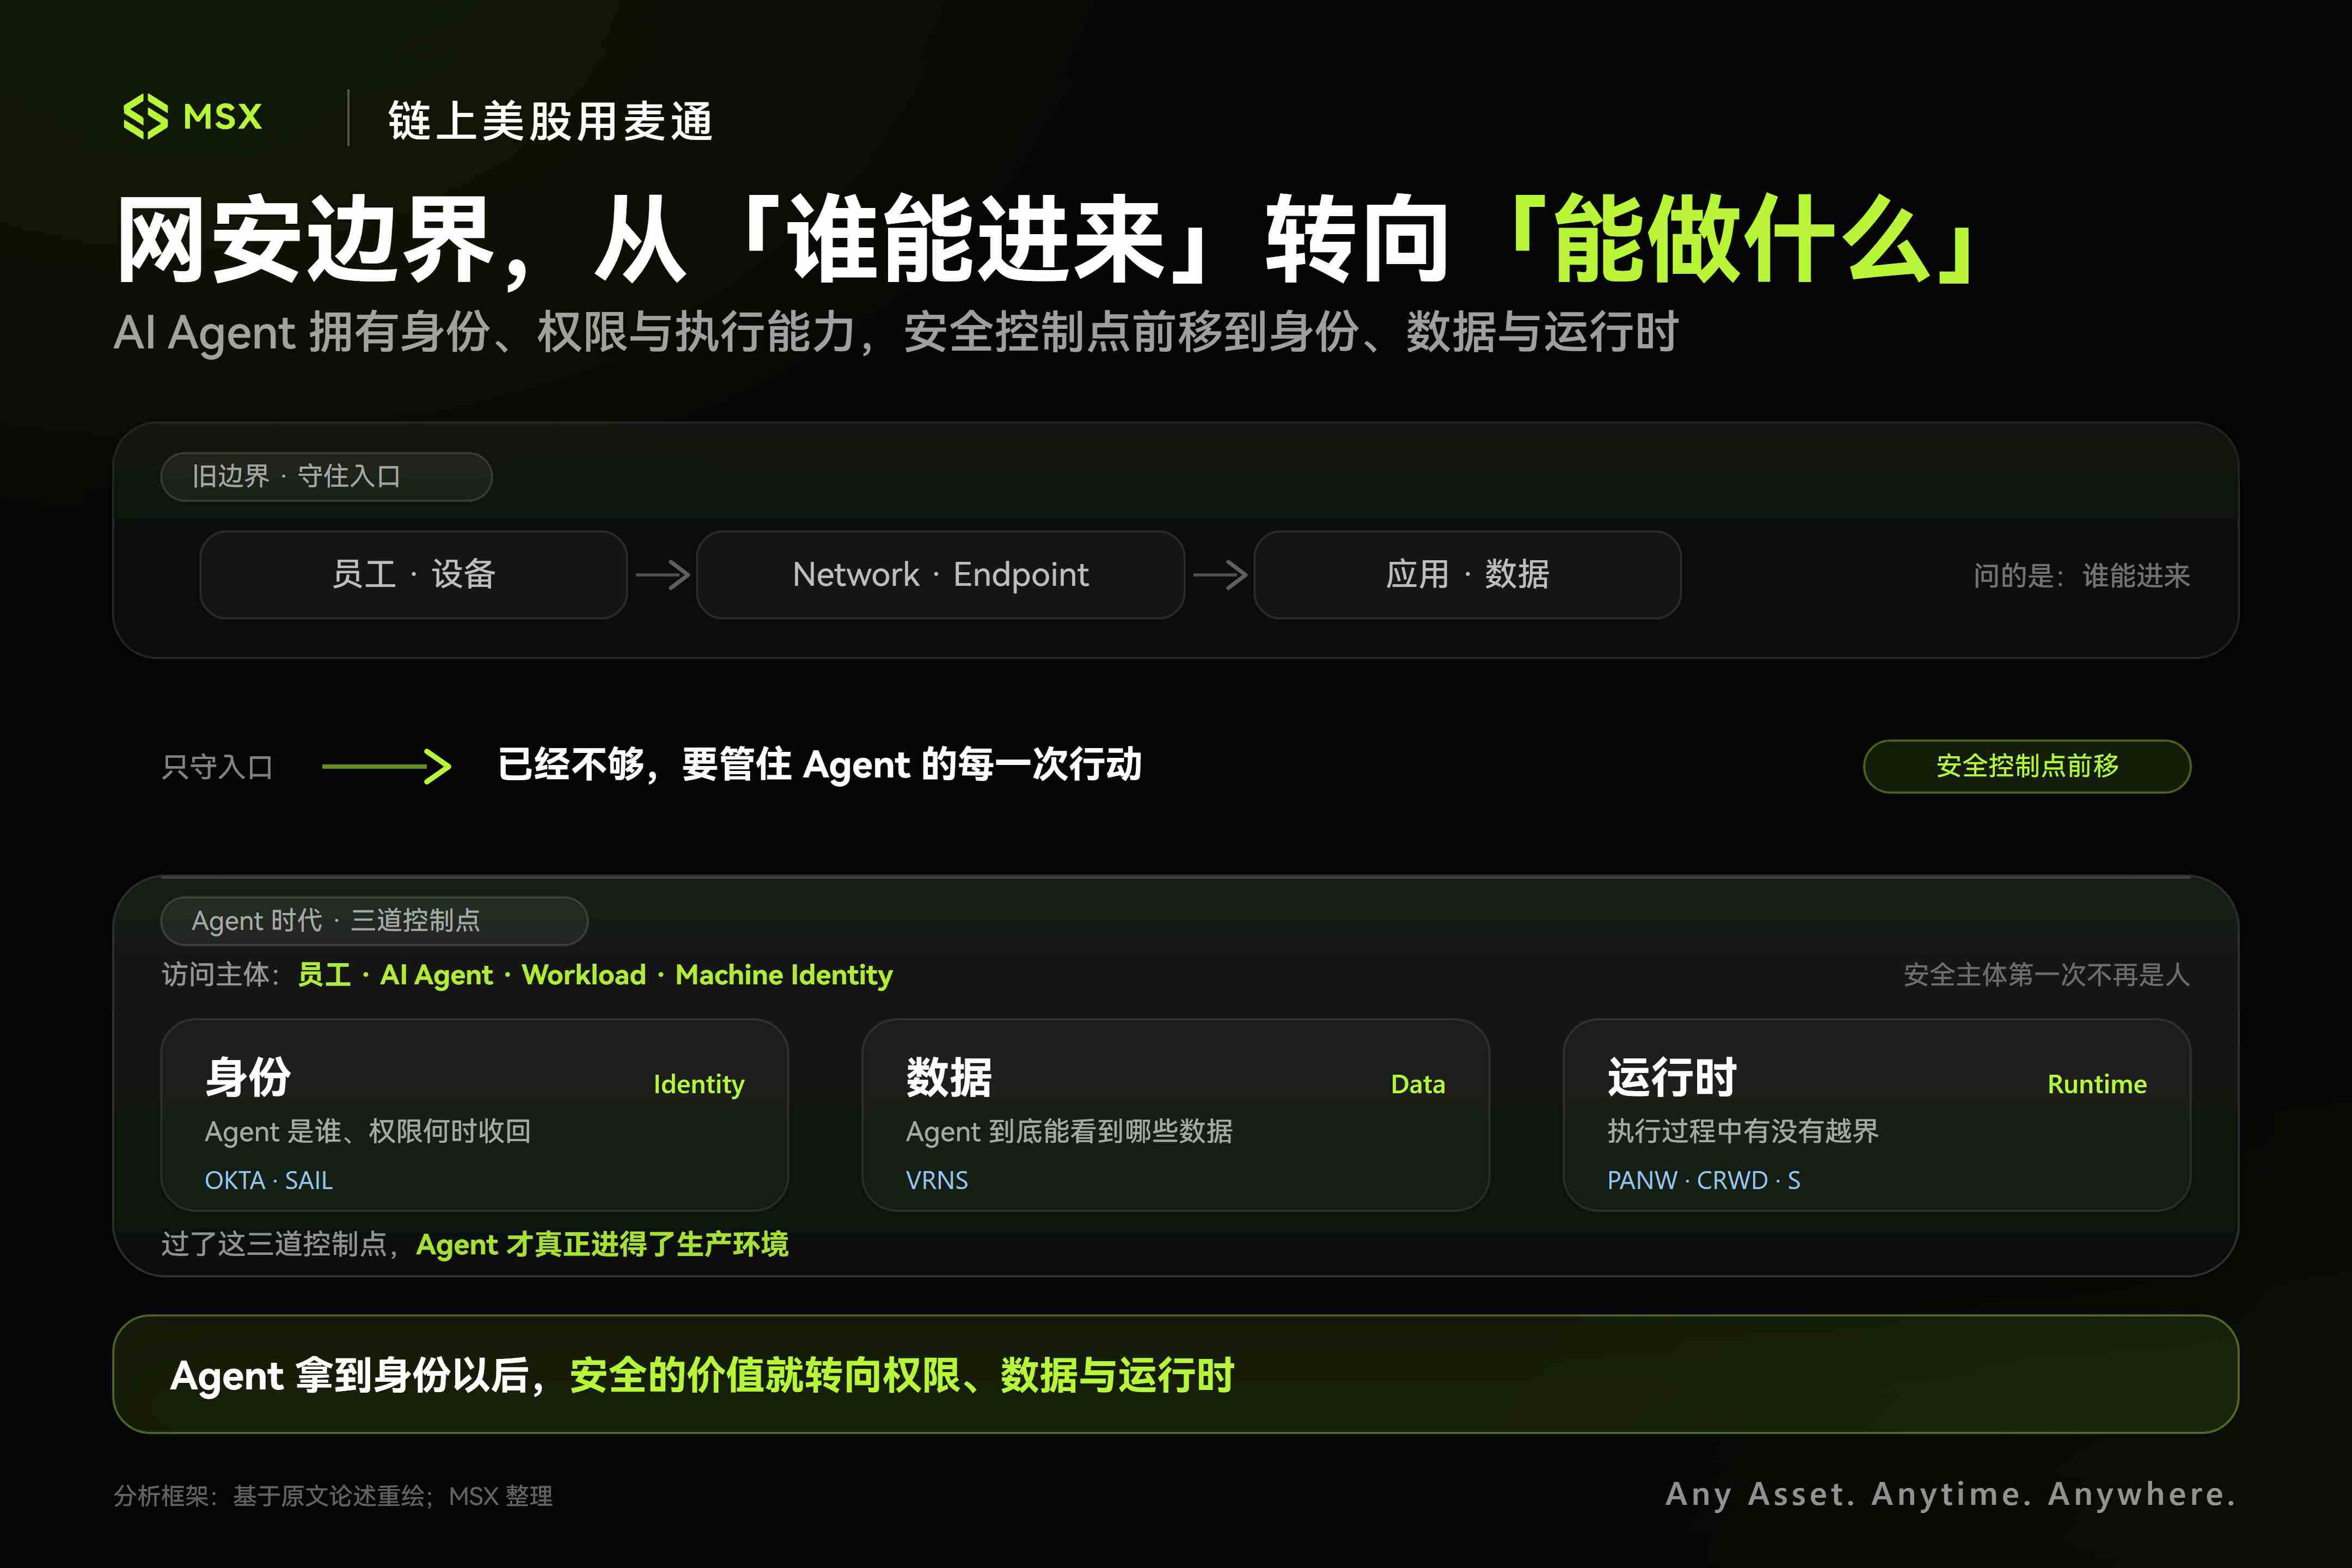
したがって、企業セキュリティは過去に一度も遭遇したことのない問題にもう一つ答えなければならない。それはそれが今行っていることは、そもそも最初にそれに認可された目的にまだ適合しているのか?ということである。
Agentが実際に企業に入った後のチェーンに沿って見ると、現在のこのサイバーセキュリティ企業群は実際には三つの派閥に分けることができる。一類はプラットフォーム構築を担当し、一類はアイデンティティとデータを制御し、もう一類はネットワークとアクセス入口を守る。
二、PANW、CRWDからSAIL、VRNSまで、誰が本当の咽喉を押さえているのか?

1. PANW、CRWD、S:プラットフォーム型巨頭、最短の商業化収益化経路
Palo Alto Networks(PANW)は依然として最も徹底的にプラットフォーム化した一社である。
それはもはや伝統的なファイアウォールだけに依存しておらず、Network Security、Cloud Security、SOC、Identity、AI Securityを絶えず一つのプラットフォームに収めている。Prisma AIRSは現在、モデル、データ、AI Application、Agentをカバーし、同時にAI Runtime Firewall、Red Teamingなどの能力を加えている。
したがってPANWが解決しようとしているのは実際にはチェーン全体であり、AIがどのモデルを使用するか、どのデータにアクセスするか、どのツールを呼び出すか、そして実際に稼働した後に異常な行動が発生していないかを含む。最新四半期の会社収入は34.1億ドルに達し、前年同期比34%増加した。買収による増分を含んでいるとはいえ、それでも、新たなセキュリティ予算が出現した時、大規模プラットフォームは通常最短の商業化経路を持つことを示している。
何しろ顧客はすでにそこにおり、契約はすでにそこにあり、新製品は直接既存の体系にクロスセルすることができる。
CrowdStrike(CRWD)の切り口は異なり、より実行層に焦点を当てている。
Agentの推論はおそらくクラウド上にあるが、実際のアクションの着地——スクリプトの実行、一時ファイルの書き込み、システムプロセスの呼び出し——は最終的にサーバー、コンテナ、または従業員の端末上で発生する。これはまさにFalconプラットフォームのコンフォートゾーンであり、エンドポイントテレメトリ(Telemetry)を当然のようにRuntimeへと延長する。CRWDは生まれながらにしてアクションが発生する第一現場に立っている。
したがってCRWDの最も核心的な資産は常にFalconプラットフォームであり、大量のEndpointとCloud Workloadから蓄積されたTelemetryである。最新四半期の収入は前年同期比26%増、ARRは前年同期比25%増、純新規ARRの表現はより強く、CRWDがEndpointからIdentity、Cloud、Runtime、SOCへと拡大していることを示している。
SentinelOne(S)も同様の方向に進んでいるが、規模は明らかに小さい。
そのPurple AIの野心はより急進的である。補助ツールを作るよりも、Security Agentに初級アナリストのワークフローを引き継がせ、さらに自動調査、イベント相関、応答のトリガーへと進もうとしている。
もしこのステップが本当に軌道に乗れば、AIが変えるのはサイバーセキュリティ企業の製品機能だけでなく、セキュリティソフトウェア自体の使用方法と課金モデルである。
2. OKTA、SAIL、VRNS:増分純度が最も高い新たなセキュリティの錠
PANWやCRWDのようなプラットフォームが規模で勝っているとすれば、Agentがもたらすネイティブな増分が最初に打撃を与えるのは、実はIdentityとDataである。
Okta(OKTA)とSailPoint(SAIL)はどちらもAgent Identityへと拡大しているが、両社の伝統的な強みは異なる。
OktaはよりAuthenticationとAccess Managementに近く、「あなたは誰か、ログインできるか、どのアプリケーションにアクセスできるか」を扱う。SailPointはよりIdentity Governanceに偏り、ある権限がなぜ存在するのか、誰が承認したのか、どのくらい保持すべきか、タスク終了後に回収すべきかに関心を持つ。
人間に対しては、このガバナンスはすでに非常に複雑である。Agentに対しては、問題は間違いなくより厄介になる。なぜならAgentのライフサイクルは非常に短いかもしれず、長期間存在するかもしれず、複数のツールを呼び出し、ユーザー権限を継承し、さらには新たなAgentを生成する可能性もあるからだ。
これもSAILの最近のデータの中で比較的注目に値する部分である。最新四半期のARRは前年同期比25%増、SaaS ARRは36%増、さらに重要なことに、会社が開示したAI-driven ARRはすでに7000万ドルを超え、AI製品が30%以上の純新規ARRに貢献した。これはIdentityがすでに製品ストーリーから実際の契約へと入ったことを証明している。
対照的に、OKTAの最新四半期の収入増加は約11%で、キャッシュフローと利益率は持続的に改善しているが、全体的な成長率は明らかにトップクラスのサイバーセキュリティプラットフォームを下回っている。したがって次の段階で本当に証明する必要があるのは、これらの新製品がいつ全体的な成長曲線に再び影響を与えることができるかである。
VRNSは別の非常に直接的なAgent論理に立っている。つまりデータであり、長期的に行ってきたのは機密データの発見、権限分析、データ分類、脅威検出であり、現在はAI GovernanceとAI Runtimeを同じ体系に加え始めている。
何しろAgentが強力になるほど、企業はまず一つのことをはっきりさせる必要がある。このAgentは一体何を見ることができるのか。最新四半期のVRNSの総収入は前年同期比約18%増、SaaS ARRは前年同期比52%増。もちろんこの52%には大量の伝統的顧客のSaaSへの移行の影響が含まれており、conversionを除けば、SaaS ARRの成長率は約25%である。
したがってVRNSで現在本当に観察に値するのは、SaaS転換効果が徐々に薄れた後、AI Data Securityが成長を引き継ぐことができるかである。
もしAgentが本当に企業の生産環境に入れば、データ権限はおそらく「オプションのセキュリティモジュール」ではなく、展開前にまず解決しなければならない問題となるだろう。
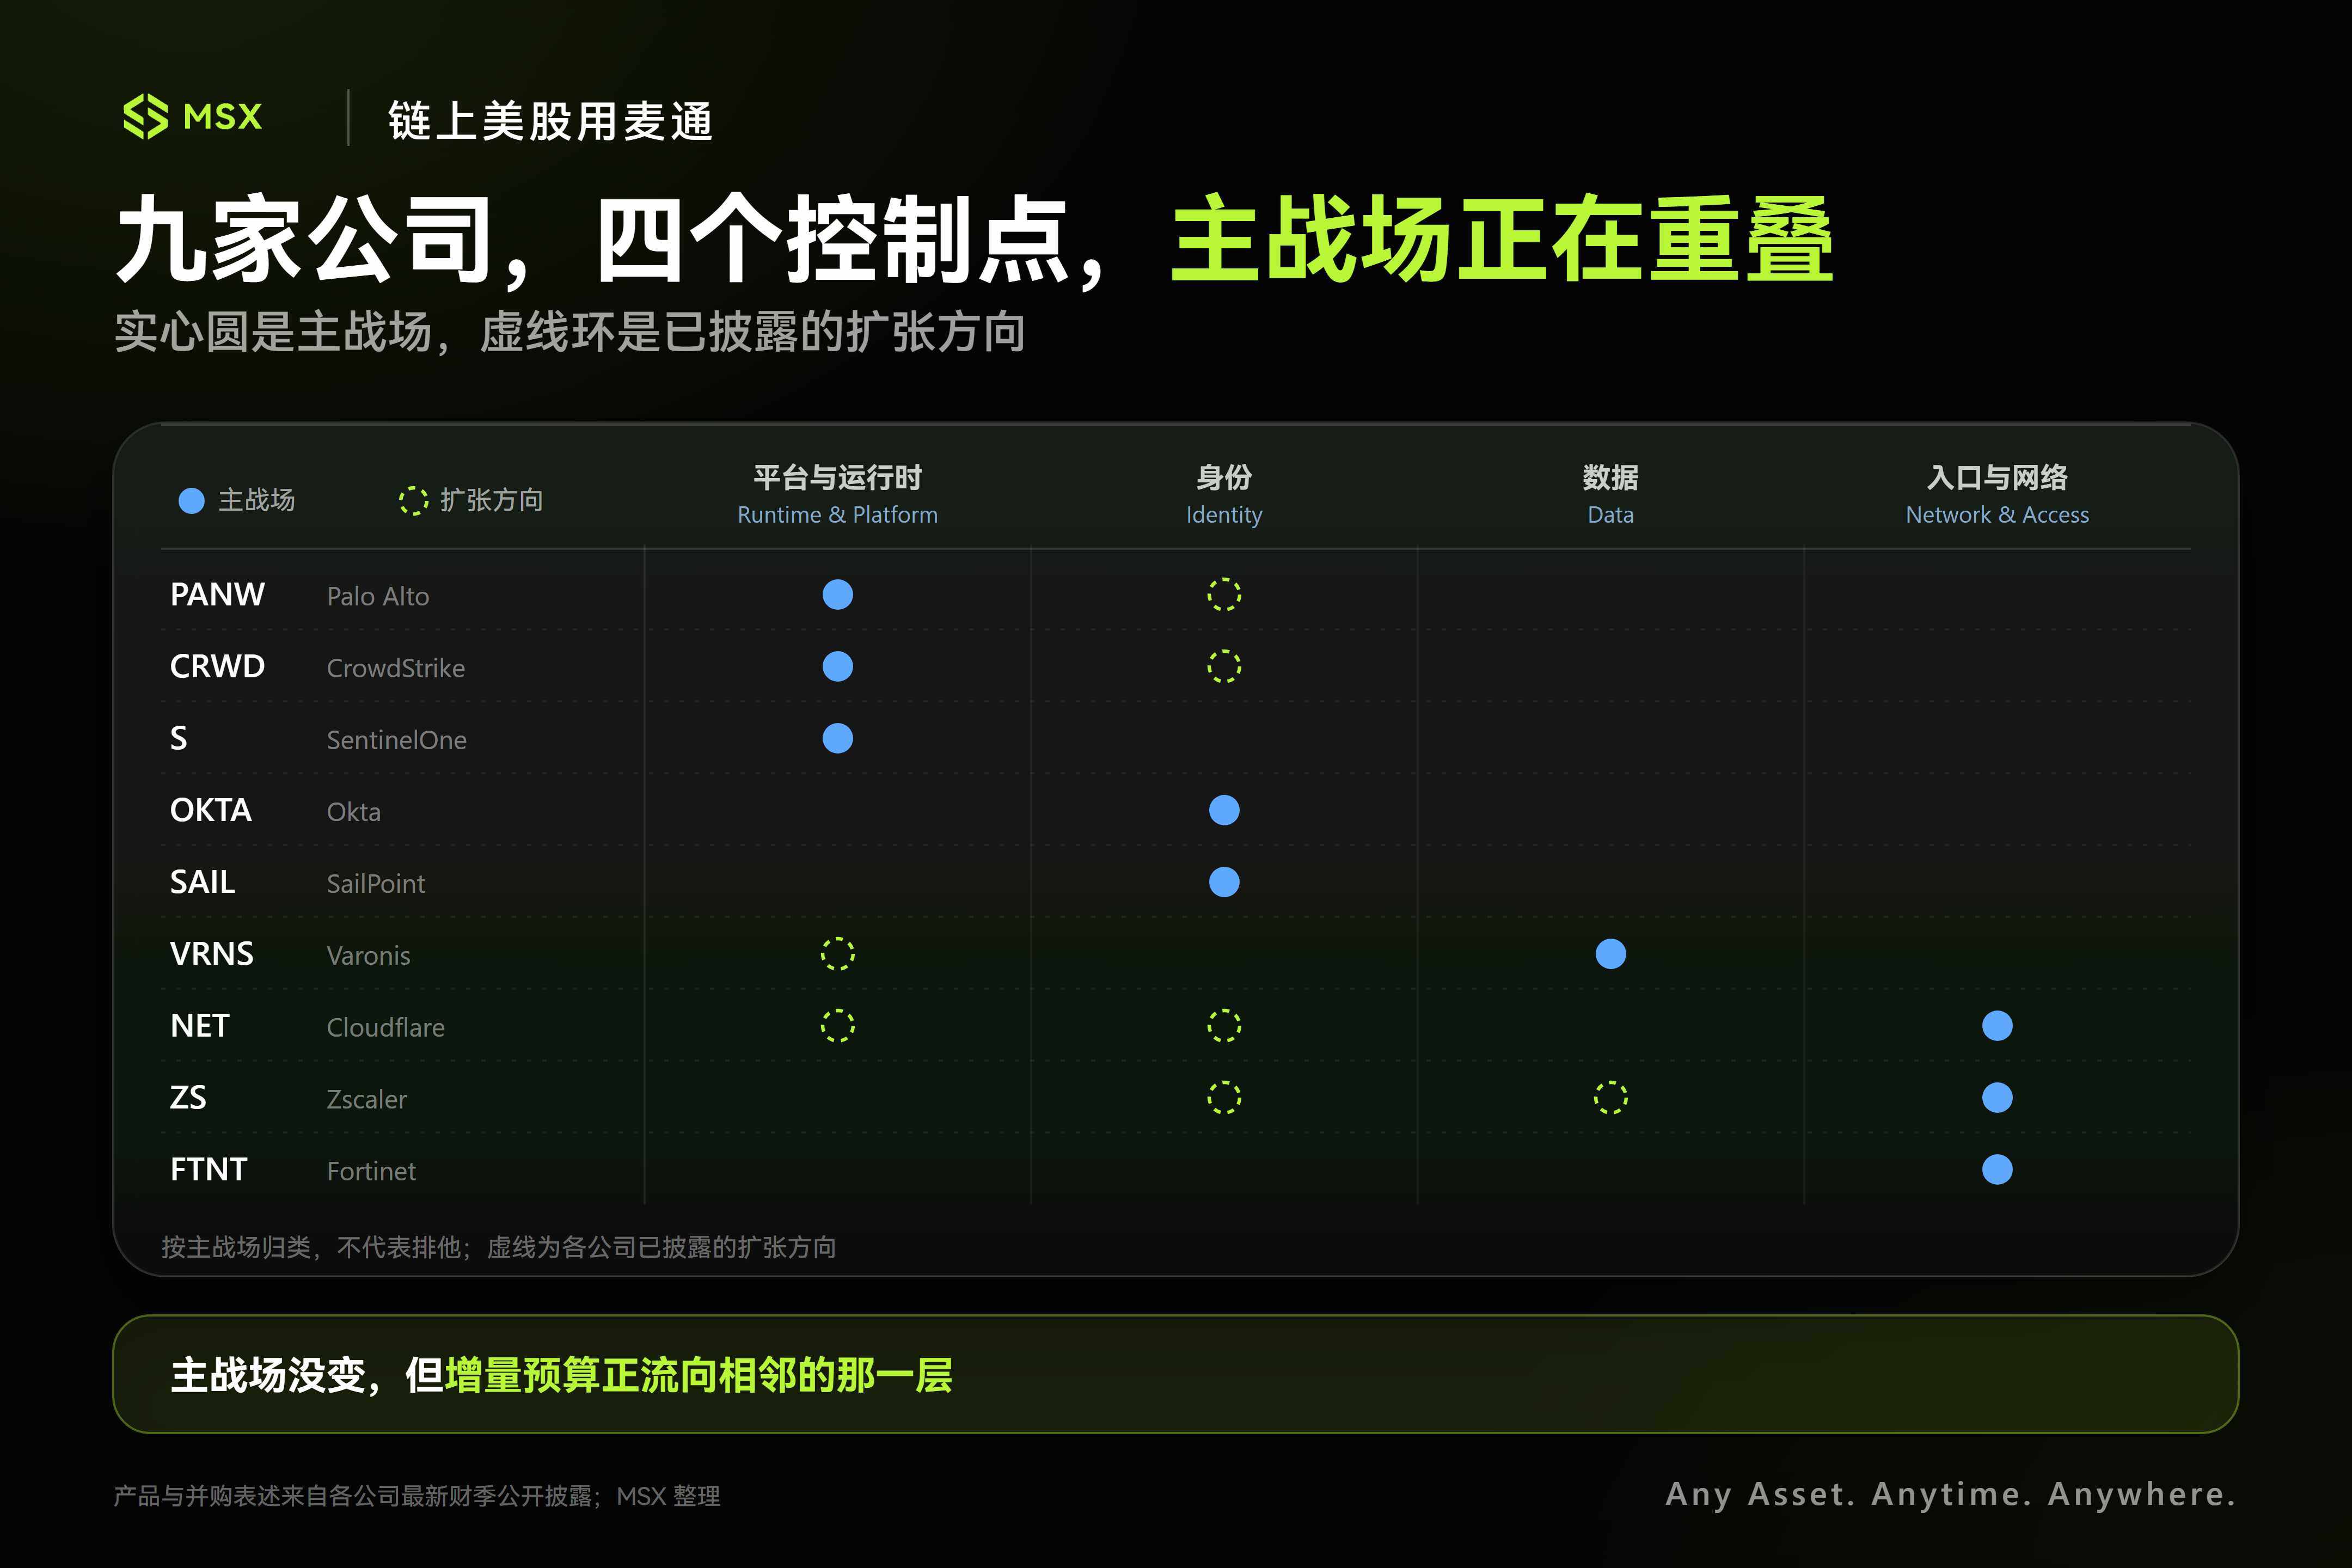
3. FTNT、ZS、NET:ネットワーク主体は変わったが、パイプは依然として存在する
Agentがもたらす変化は、伝統的なネットワークセキュリティが価値を失うことを意味するものではない。ただ将来企業アプリケーションとインターネットにアクセスするのは、もはや従業員とデバイスだけではないということである。
Zscaler(ZS)のZero Trustは過去には主にEmployee → Applicationを管理していたが、将来は徐々にEmployee + Workload + Agent → Applicationへと拡張されるだろう。Agentの数が増えれば増えるほど、認証、認可、隔離が必要なマシンアクセスも増える。
したがって、マシンアクセスのトラフィックが指数関数的に爆発する限り、Zero Trustゲートウェイの課金ポイントは存在する。
最新四半期のZSの収入とARRはどちらも約25%増加したが、Red Canary買収の影響を除けば、両項目の成長率はより20%に近い。この観点から見ると、ZSが後に本当に検証すべきは、Agent-to-Appという新たな需要が新規ARRの加速を再び推進できるかである。
Fortinet(FTNT)のAI論理はよりインフラ寄りで、私有化展開の恩恵を受けている。
それは典型的なAgent Security企業ではないが、ますます多くの金融、医療、大企業、政府プロジェクトが自らのGPUクラスター、Private Cloud、AI Factoryを構築すれば、ネットワーク分離、東西トラフィック、ファイアウォール、SASE、セキュリティ運用の需要は自然に増加する。
これらはまさにFortinetが長期的に蓄積してきた能力である。言い換えれば、それが賭けているのは、新たな計算力サイクルにおける伝統的インフラの剛需、そしてPrivate AIが新たな企業ネットワークとセキュリティ調達サイクルを開くかどうかである。
Cloudflareはさらに特殊で、その胃口は最も大きく、バリュエーションも最も高い(関連記事『GPT、Claude、Grokが一斉にダウン、なぜみんなCloudflareを疑うのか?』)。
NETはもともと単純にサイバーセキュリティ企業に分類することはできない。CDN、WAF、DDoS、Zero Trust、Workers、そしてグローバルEdge Networkにより、それは同時にインターネットインフラ、クラウド、セキュリティのいくつかの位置に存在している。Agentが普及した後、インターネット自体のトラフィック構造も変わる可能性がある。
過去にはよりHuman-to-Webであったが、将来はますます多くのAgent-to-API、Agent-to-Agentが出現するだろう。Agentは自分でウェブサイトにアクセスし、モデルを呼び出し、コードを実行し、さらにはマシン決済を完了する。結局のところ、Cloudflareが本当に賭けているのは、単にAI Securityだけでなく、より大きな変化である:
もしインターネットのトラフィックのますます多くがマシンによって能動的に生成されるなら、NETはこの層のAgent Internetの重要な入口になれるのか。これも他のサイバーセキュリティ企業と比べての最大の違いである——想像の余地はより大きいが、バリュエーションに事前に反映されている期待もより多い。

三、バリュエーションの分水嶺:誰が最初にAgentをARRに算入するか
産業論理をファンダメンタルとバリュエーションに戻すと、市場は実際にはすでに非常に正直な足による投票を示している:
- 高プレミアム陣営(CRWD、NET):20%+あるいはそれ以上の成長期待を維持し、市場が取引しているのは、彼らがAIを借りてTAMを拡大し続ける想像力であり、与えられるEV/Salesは常に最高の一档にある;
- 品質防御陣営(PANW、FTNT):成長率はそれほど狂暴ではないが、プラットフォームの深さ、ネットワークインフラ属性、そして極めて堅実なフリーキャッシュフローによって支えられている;
- 弾力性待証明陣営(SAIL、VRNS、ZS、OKTA):バリュエーションの中枢は比較的抑制されているが、それは機会を意味する。一社でもAgent製品が実質的に純増ARRを牽引していることを最初に証明できれば、バリュエーション修復の一轮を迎えやすい;
ここまで来ると、サイバーセキュリティのAIナラティブはすでに「ハッカーもAIを使っている、だから全業界が受益する」という胡椒を撒く段階を過ぎている。
なぜならこの論理はあまりにも広すぎて、ほとんどすべてのサイバーセキュリティ企業が語ることができ、Copilot、Agent、Runtime Security、Agent Identityを発表でき、AIがなぜ自らのTAMを拡大するのかを説明できるからである。
今本当に分化が現れているのは、企業自身がAIを大規模に使い始めたことであり、それゆえ元のセキュリティアーキテクチャもそれに合わせて





