


Vitalik さんのアカウントは「ハッキング」され、フィッシング情報が投稿されており、資金を騙し取るこうした手口にはユーザーの警戒が必要です。


9月10日、イーサリアム共同創設者ヴィタリック・ブテリン氏のXプラットフォーム(旧Twitter)アカウントがハッキングされ、フィッシングリンクが投稿された。コンテンツは、ダンクシャーディングに関する記念NFTを受け取るための無料リンクです。ツイートはほぼ削除されたものの、ハッカーたちは依然として約70万ドルを盗んだ。
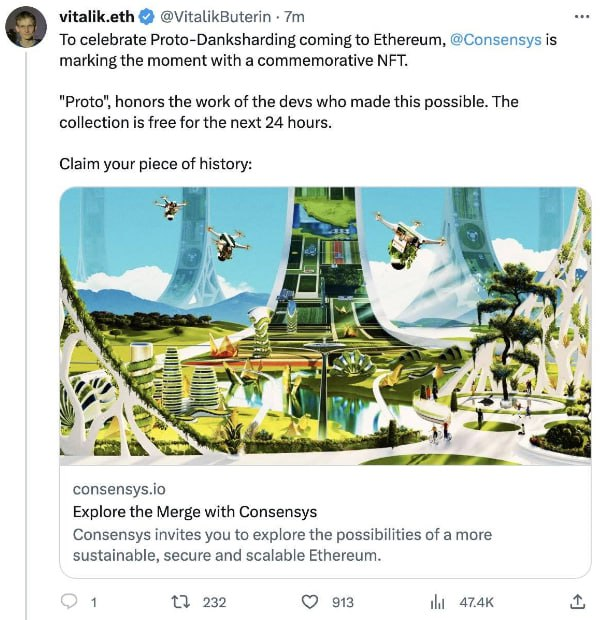
これに先立って7月には、Uniswap創設者ヘイデン・アダムスのXプラットフォーム(旧Twitter)アカウントもハッキングされ、フィッシングリンクを含むツイートが投稿された。最近もブロックチェーンエコシステムにおいてフィッシング攻撃などのセキュリティインシデントが多発していることがわかります。
以前、Beosin はフィッシング攻撃について詳しく説明しました。詳細については、以下を参照してください。UNIBOT は人気がありますが、Telegram ボットに関連するフィッシングや詐欺を防ぐにはどうすればよいですか?
署名が盗まれたのか? Uniswapを利用したことがある方はご注意ください! Permit 2 署名フィッシングを解明する
フィッシング攻撃に加えて、ユーザーが注意すべき資金詐欺の方法にはどのようなものがありますか?最近、Beosin チームは、詐欺師や価格操作事件もユーザーの資金に多大な損失をもたらしていることを発見しました。
ブロックチェーンテクノロジーがますます成熟するにつれて、コードレベルでの問題はますます少なくなり、詐欺やビジネスロジックの問題が発生しやすくなります。この記事では、ユーザーが一部の資金の詐欺を根本的に回避できるように、最近の一般的な資金セキュリティの問題を検討します。
最近の詐欺師などの事件では、事業者は主にコントラクトバックドアやPixiuディスクなどを通じて資金を騙し取っていますが、実際、ユーザーはこれらの手法を回避することができます。重要なのはコントラクトの操作方法とコードの原理を理解することです。最近のプロジェクトを例に挙げて説明しましょう。この種の詐欺の特徴をまとめます。
1. プロジェクトのバックドアに関する注意事項
1. 特権アドレスのバランスを変更する
一般に、詐欺に関与するプロジェクトには特権アドレスがあり、他人の残高を自由に鋳造したり、燃やしたり、設定したりすることができます。この種のプロジェクトは暴走するリスクがあり、ユーザーが多額の資金を使ってプロジェクトトークンを購入した場合、プロジェクト当事者が特権機能を通じてバリューコインを直接換金し、プロジェクトトークンの価値がゼロに戻ってしまいます。 。
CUZK プロジェクト コードを例に挙げます。
CUZK トークン コントラクトにはバックドアがあり、次のコードに示すように、特権アドレスは自分のアカウントの総供給量を超えるトークンを直接設定できます。
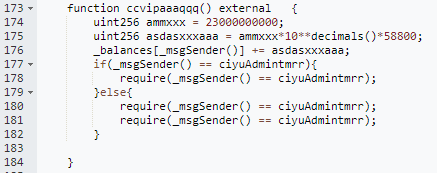
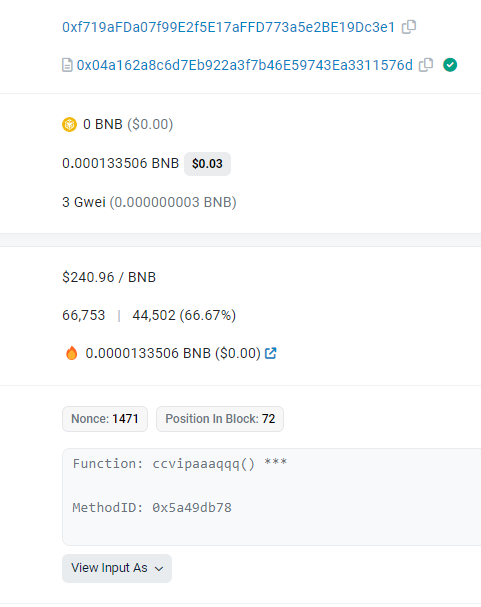
ccvipaaaqqq() 関数は、呼び出し元に大量の CUZK トークンを追加し、呼び出し元が ciyuAdmintmrr であるかどうかを最終的に判断します。このアドレスは、コントラクトの初期化時に作成者によって設定されたアドレスです (0x f 719)。
プロジェクト当事者は、ccvipaaaqqq() 関数を呼び出して、大量のトークン (0x f 719) を自分自身に追加しました。
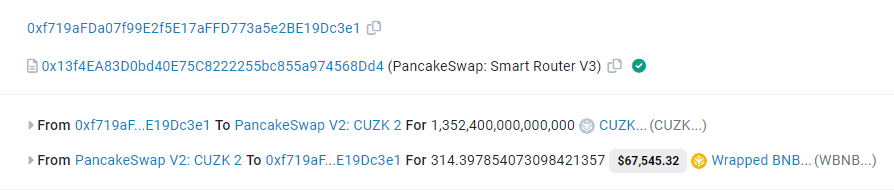
その後、特権アドレスはセットされたトークンを使用してペア内のすべての WBNB を償還し、CUZK 通貨価格をゼロに戻しました。
2. 隠されたバックドア、間接的にバランスを追加
アドレストークン残高を直接操作する機能を持たないプロジェクトもあるが、特権アドレスが間接的に大量のトークンを取得することでバリューコインをすべて交換し、トークン価格をゼロに戻すことができる。
BNB チェーンの Flashmall プロジェクトを例に挙げます。
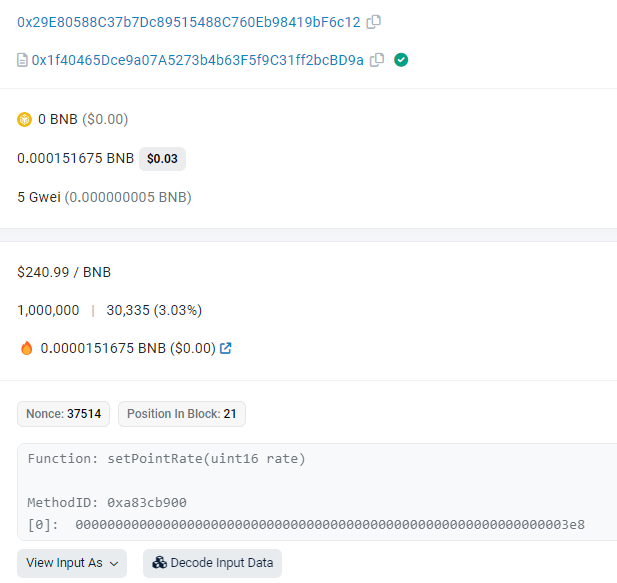
FlashMall コントラクトには、為替レートの設定に使用される setPointRate 関数があり、この関数は特権アドレスによってのみ呼び出すことができます。
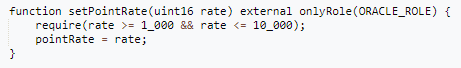
この実行中のインシデントは主に次の手順に分かれています。
為替レートを設定 -> 為替 -> 為替レートを設定 -> 為替
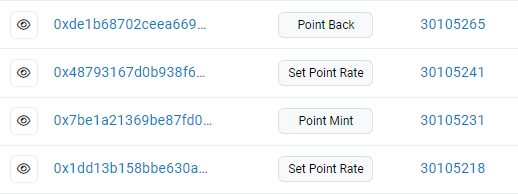
詳細な手順は次のとおりです。
1. 特権アドレス設定率は10000です。
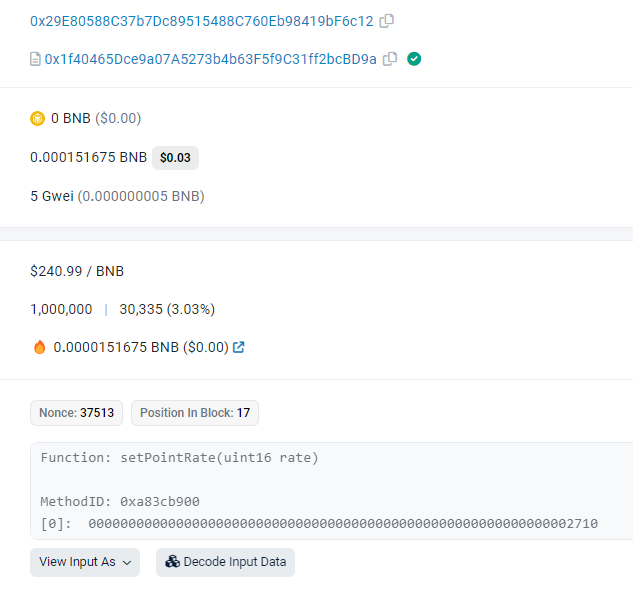
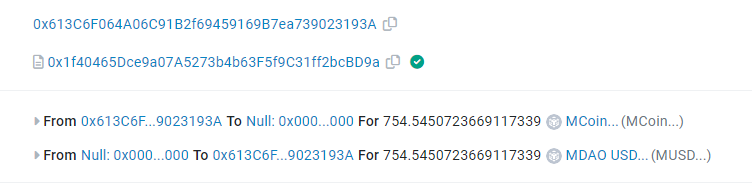
2.0x 613 C アドレスは MUSD を 10x MCoin に交換できます。
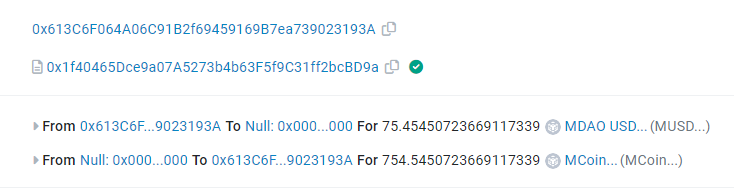
3. 特権アドレス設定率は1000です。
4.0x 613 C アドレスは、MCoin を同額の MUSD と交換できます。
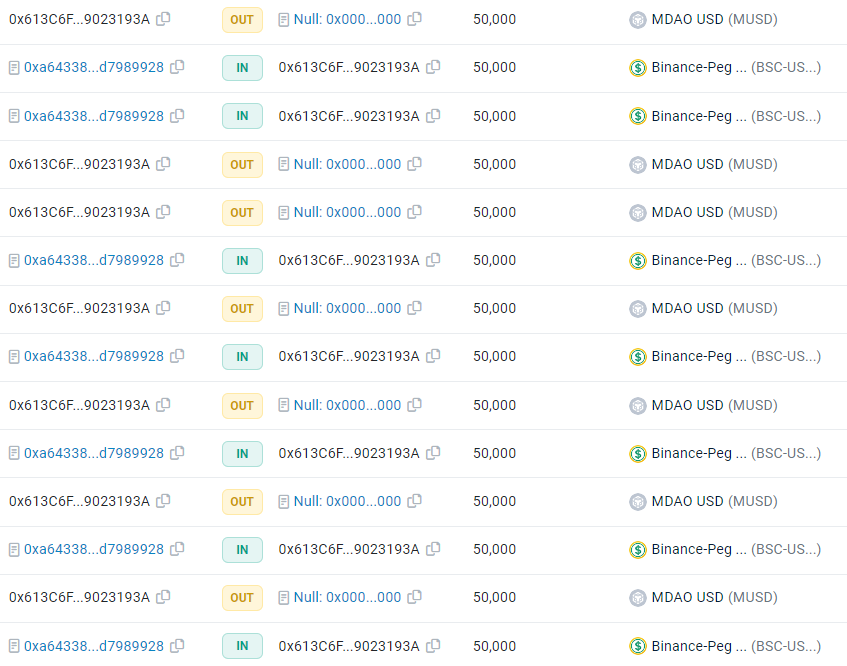
5. 複数の変換を通じて、0x 613 C は大量の MUSD を所有し、最終的にすべての USDT を交換しました。
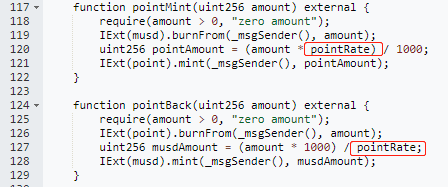
以下は MCoin と MUSD の引き換えコードです。数量は pointRate によって決まります。
要約: コントラクトにバックドアがあるかどうかは、主に、任意のアドレスからのトークンを制御できる特権機能があるかどうか、または特権アドレスからトークンを追加発行するための論理機能があるかどうかによって決まります。さらに、プロジェクト当事者が流動性証明書のほとんどを所有している場合、暴走が起こる可能性もあります。ユーザーは、契約によって特権アドレスが放棄されているか、特権アドレスが通常のビジネス契約アドレスであるかを確認することでリスクの度合いを判断することができ、同時に流動性証明書がEOA口座によって所有されているか、通常の口座によって所有されているかを確認することができます。ビジネス契約。
2.貔貅パンプロジェクト詐欺
このタイプのプロジェクトの特徴は、主にプロジェクト トークンを購入できることに反映されていますが、ユーザーが販売したい場合は、トランザクションでエラーが報告されます。このタイプの詐欺コントラクト コードの主な兆候は、最初のトークン転送時に、が行われると、何らかの契約ステータスが設定され、その後送金ができなくなり、ユーザーはトークンを購入し、契約ステータスを設定した後、販売できなくなります。
偽の EDU トークン プロジェクトを例に挙げます。
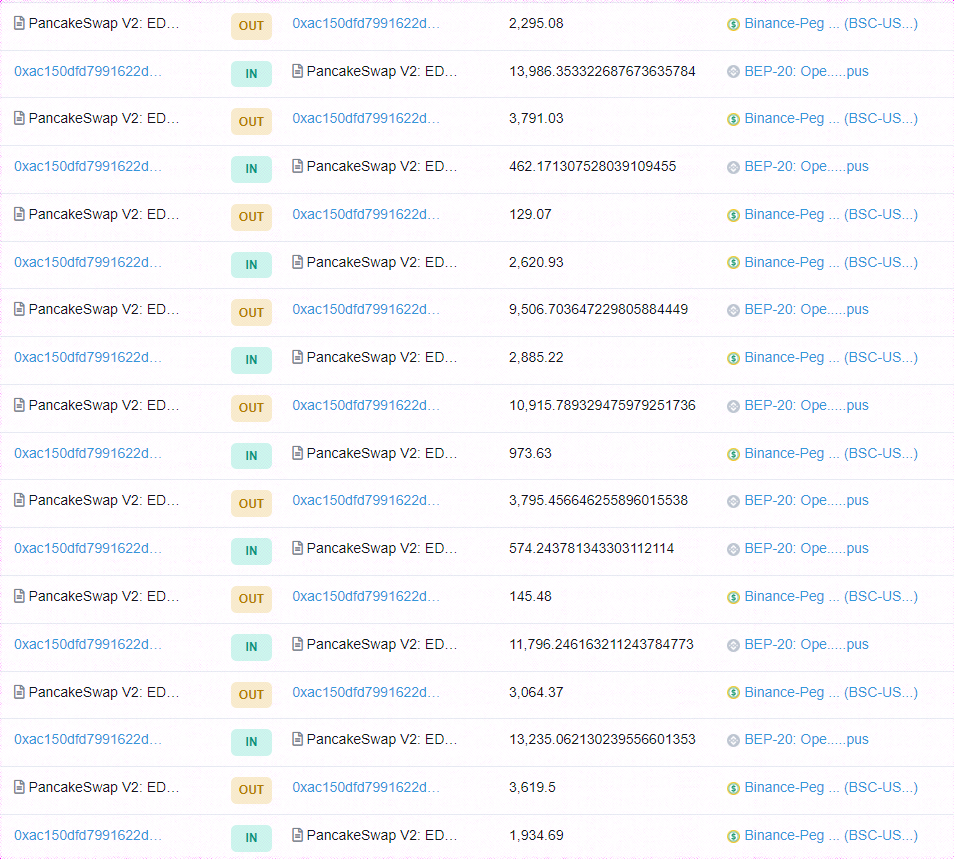
このプロジェクトの契約アドレスは 0x 4749 で、EDU と同名のプロジェクトです。トークン所有者 (0x ac 15) は、EDU ペア 0x E 3 f 2 アドレスでトークンを売買し、保持しているトークンを Binance ウォレットと取引所に送信して、多くの人が参加しているかのような錯覚を生み出します (下図を参照) )。
以下のコードでは、最初の転送(コインの購入)後、tokenGreylist[to](toはユーザーアドレス)がtrueに設定されますが、コード内のホワイトリストアドレスのステータスが公開されていないため、転送関数は使用できません。スイッチ ステータスとホワイトリストのアドレスは所有者によって制御されます。プロジェクトに参加しているユーザーの場合、デフォルトではトークンを販売できません。
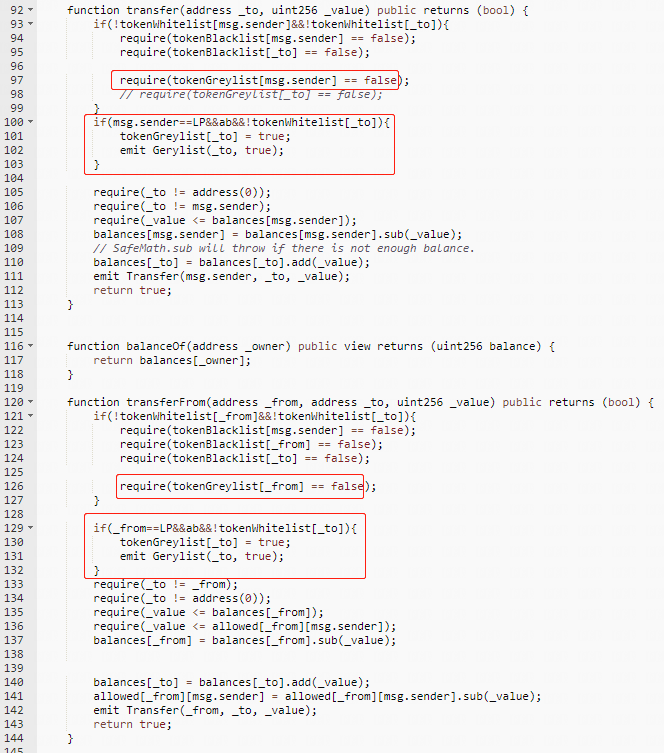
まとめ:貔貅潘プロジェクトの特徴は買うことはできるが売ることはできないことですが、実際のtransferとtransferfromのロジックを確認することで、相互に制約があるかどうかが分かります。技術的な資格を持っている人は、関連する機能をローカルでシミュレートして実行できます。





