


兰博基尼、保密协议、黑龙江老板……Ledger被盗事件疑点重重


- Quan điểm cốt lõi:Người dùng ví lạnh Ledger thiệt hại hơn 86 triệu USD do nghi ngờ bị tấn công chuỗi cung ứng, kẻ tấn công có thể đã cài đặt module độc hại vào thiết bị thông qua nhà phân phối CryptoBilis để đánh cắp seed phrase, làm dấy lên nghi ngờ căn bản về tính an toàn của ví cứng tự lưu trữ.
- Yếu tố then chốt:
- Hơn 86 triệu USD bị đánh cắp từ hàng trăm ví trên các chuỗi Ethereum, TRON, Bitcoin, liên quan đến nhà phân phối CryptoBilis.
- Cựu CEO Mt. Gox tiết lộ thiết bị Ledger giả có module SIM giấu dưới lớp đệm màn hình, có thể chặn seed phrase và truyền ra ngoài qua LTE.
- CryptoBilis đổi chủ vào tháng 3 năm nay, từ tháng 8 một cá nhân mang quốc tịch Trung Quốc gốc Hắc Long Giang nắm giữ 100% cổ phần, ban lãnh đạo cũ cho biết không công khai do điều khoản bảo mật.
- Một người dùng nạp 7 triệu USDT bị chuyển toàn bộ trong khoảng 10 giờ; một người dùng khác mua BTC bằng 5,2 triệu USD và mất toàn bộ.
- Kẻ tấn công đã rửa 430 ETH qua Tornado Cash, Tether đóng băng một phần USDT thì hacker nhanh chóng đổi sang USDD.
- Tổn thất Bitcoin tạm thời là 213,42 BTC (khoảng 17,7 triệu USD), 92% số này được nắm giữ dưới 90 ngày, tập trung vào 3 địa chỉ gom tiền.
Bài gốc | Odaily (OdailyChina)
Tác giả|Azuma(@azuma_eth)
Ví lạnh (cold wallet) vốn luôn được xem là "phương án tích trữ coin an toàn nhất", nay cũng không còn an toàn nữa.
Tối ngày 9 tháng 10, thám tử on-chain Specter đăng bài cho biết đã phát hiện nhiều báo cáo về việc ví Ledger của người dùng bị đánh cắp xuất hiện liên tục trên X và Reddit. Sau khi truy vết các địa chỉ liên quan, Specter phát hiện, địa chỉ liên quan đã nhận được tiền từ hàng trăm ví trên nhiều blockchain lớn như Ethereum, TRON, Bitcoin, với tổng thiệt hại lũy kế vượt 86 triệu USD.
Từ bất thường chuỗi cung ứng đến nghi ngờ cài cắm phần cứng, vấn đề nằm ở đâu?
Sau khi sự việc bị đánh cắp xảy ra, Ledger chính thức ngay lập tức ra tuyên bố, hướng manh mối điều tra về một nhà phân phối có tên CryptoBilis.
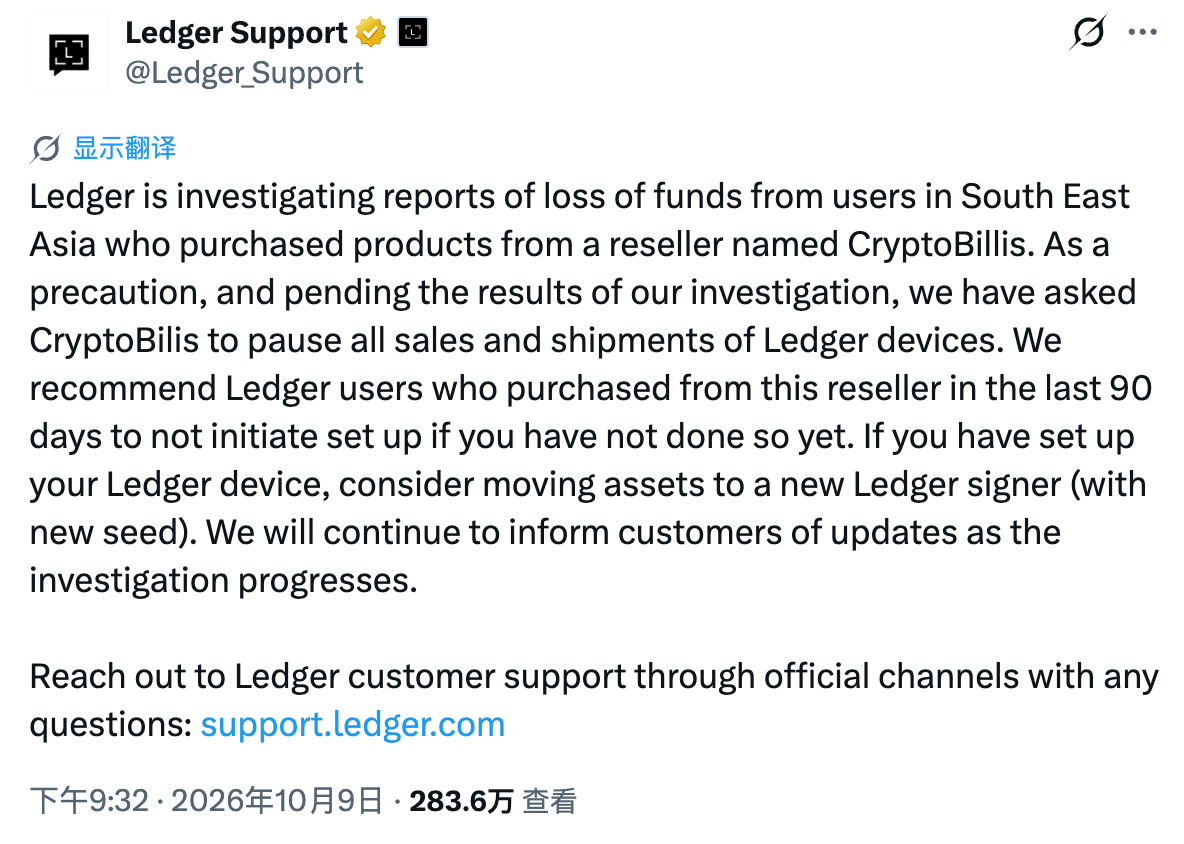
Ledger cho biết, công ty đang điều tra một vụ việc tài sản của người dùng khu vực Đông Nam Á bị đánh cắp, những người dùng liên quan trước đó đã mua thiết bị thông qua nhà phân phối CryptoBilis. Ledger đã yêu cầu nhà phân phối này tạm dừng bán và giao hàng, đồng thời khuyến nghị người dùng đã mua thiết bị qua kênh này trong 90 ngày qua tạm thời không khởi tạo; người dùng đã hoàn tất thiết lập thì nên dùng cụm từ ghi nhớ (seed phrase) mới để tạo thiết bị ký Ledger mới, và chuyển tài sản sang ví mới.
Manh mối cụ thể hơn đến từ cựu CEO của Mt. Gox, Mark Karpelès. Ngay từ ngày 8 tháng 10, Karpelès đã từng cảnh báo rằng trên thị trường có người đang bán các thiết bị Ledger giả mạo hoặc bị can thiệp có gắn SIM ẩn, những SIM này có thể truyền cụm từ ghi nhớ bị đánh cắp.
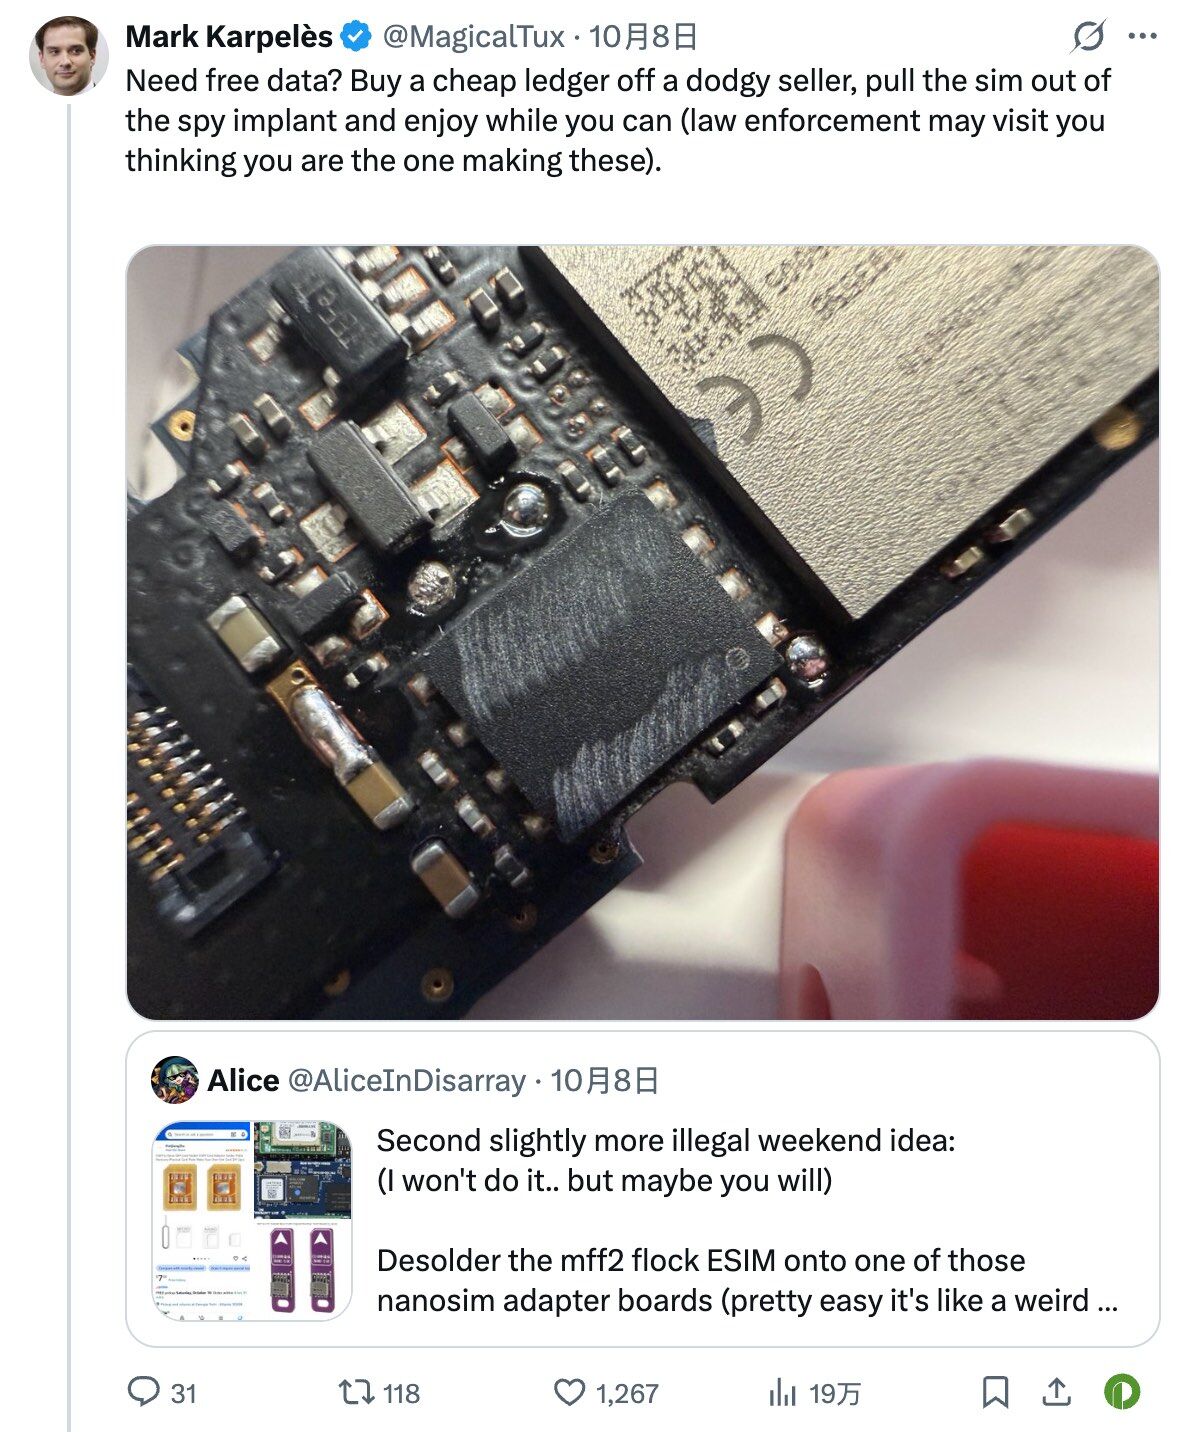
Và sau khi sự việc xảy ra, Karpelès tiếp tục tiết lộ rằng, một chiếc ví cứng Ledger ông mua từ Malaysia có bao bì bên ngoài nguyên vẹn, nhưng bên dưới đệm màn hình lại giấu một mô-đun khả nghi có chip SIM.

Giám đốc an ninh thông tin của SlowMist, 23pds, theo đó suy đoán rằng kẻ tấn công có thể thông qua mô-đun độc hại để chặn dữ liệu hiển thị trên màn hình thiết bị, ghi lại cụm từ khôi phục khi người dùng khởi tạo ví và xem cụm từ ghi nhớ, rồi truyền thông tin ra ngoài qua LTE hoặc eSIM.
Điểm nguy hiểm của kiểu tấn công này nằm ở chỗ nó có thể lách qua nhận thức thông thường của người dùng về tính bảo mật của ví cứng. Phần tử bảo mật của ví cứng có thể bảo vệ khóa riêng tư, tránh bị đọc trực tiếp, nhưng không nhất thiết ngăn được phần cứng ngoại vi chặn thông tin màn hình. Nói cách khác, ngay cả khi phần tử bảo mật cốt lõi không bị phá vỡ, thiết bị bị can thiệp vật lý vẫn có thể dẫn đến rò rỉ cụm từ ghi nhớ.
Tuy nhiên, cơ chế tấn công nêu trên hiện vẫn thuộc phạm vi suy đoán kỹ thuật, nguyên nhân cụ thể của sự cố bảo mật lần này vẫn cần được xác minh thêm. Một số ý kiến khác cho rằng, lý do kẻ tấn công chọn hành động vào ngày hôm qua chính là vì cảnh báo của Karpelès đang dần lan truyền, kẻ tấn công lo sợ hành động đã bị lộ nên mới bắt đầu chuyển tiền.
Nếu đường tấn công này cuối cùng được xác nhận, thì sự việc lần này phơi bày không chỉ là vấn đề bảo mật của một loại ví nào đó, mà là một rủi ro mang tính căn bản hơn: khi người dùng không thể xác nhận thiết bị phần cứng trong tay mình vẫn đáng tin cậy từ lúc xuất xưởng đến lúc giao hàng, thì tự lưu giữ (self-custody) còn có thể an toàn đến đâu?
Lamborghini, điều khoản bảo mật, cổ phần đổi chủ… CryptoBilis đầy rẫy nghi vấn
Khi điều tra đi sâu, bối cảnh của nhà phân phối liên quan CryptoBilis cũng dần lộ diện.
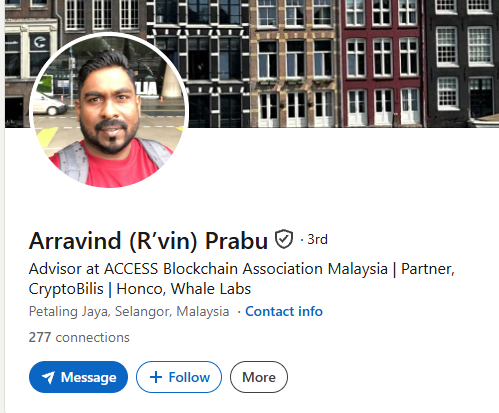
CryptoBilis là một nhà bán lẻ thương mại điện tử Web3 và công cụ tự lưu giữ có trụ sở tại Petaling Jaya, Malaysia, hoạt động kinh doanh bao gồm các sản phẩm như ví cứng. Theo thông tin công khai, công ty được đồng sáng lập bởi Arravind Prabu và Vimal Selvamany, người trước giữ chức CEO, người sau giữ chức CTO.
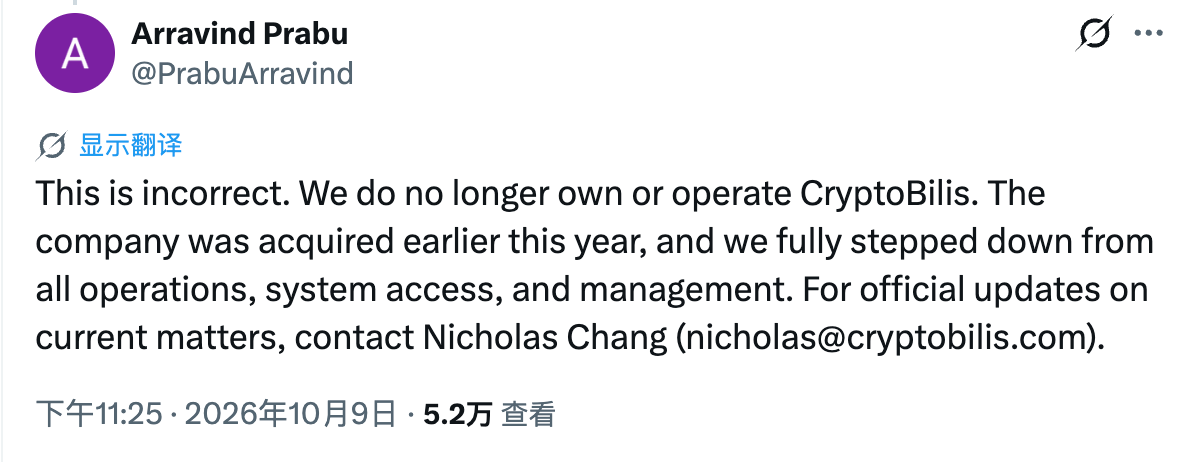
Nhưng sau khi sự việc gây chú ý, Arravind Prabu nhanh chóng làm rõ trên X, cho rằng thông tin bên ngoài về việc ông vẫn đang điều hành CryptoBilis là không chính xác. Công ty đã được mua lại từ tháng 3 năm nay, đội ngũ quản lý cũ đã rút khỏi mọi quyền vận hành, quản lý và hệ thống. Với sự việc hiện tại, ông khuyến nghị liên hệ với một người phụ trách hiện tại là Nicholas Chang (nicholas@cryptobilis.com).
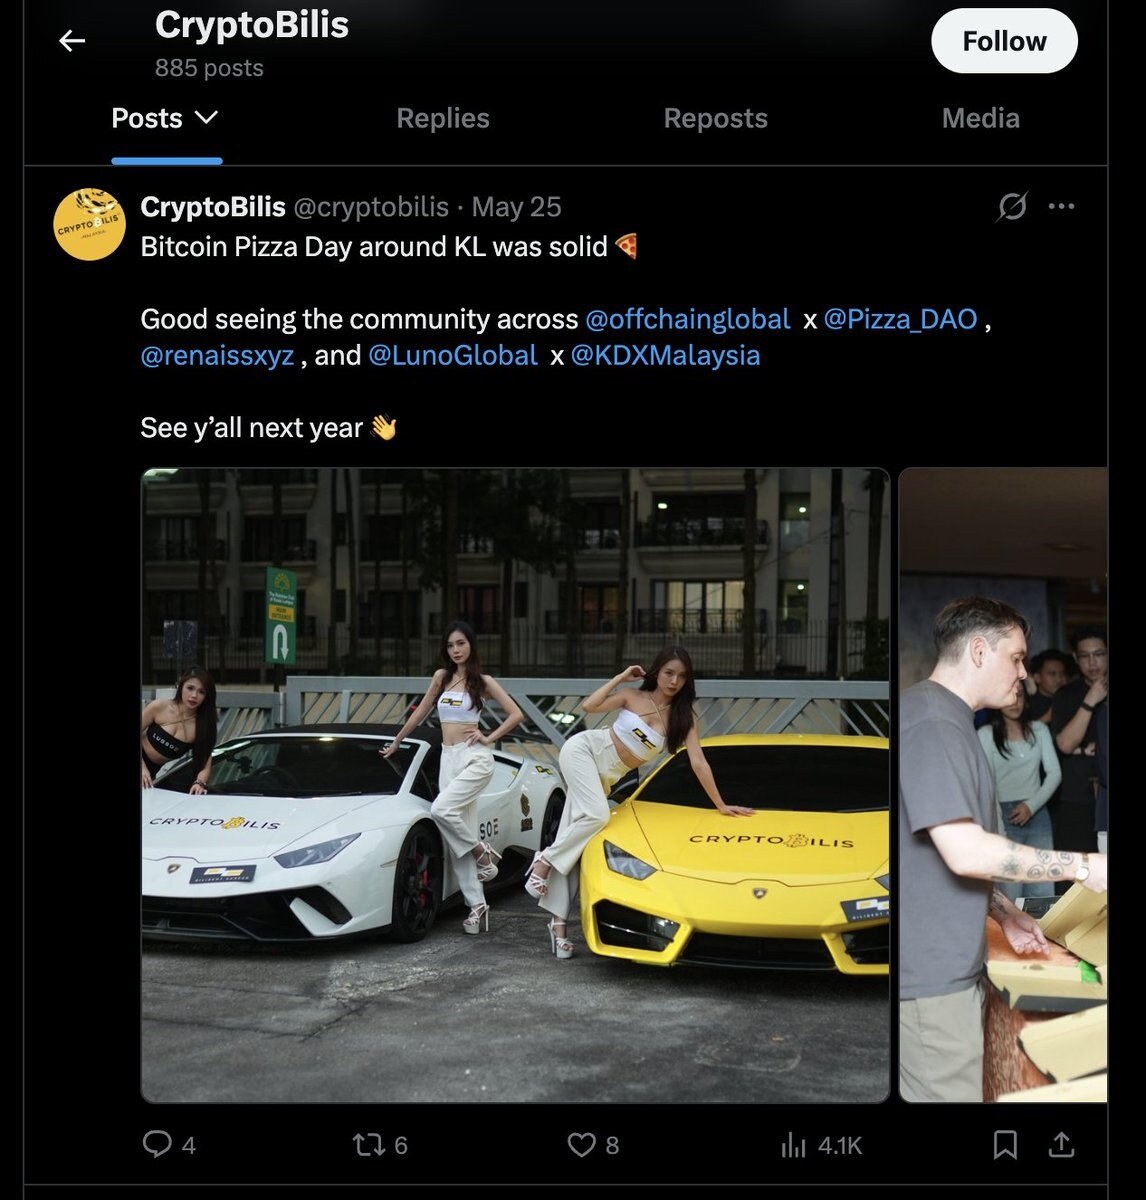
Người dùng cộng đồng ngay sau đó tiếp tục truy hỏi, nếu công ty đã đổi chủ, tại sao trước đó không công bố chính thức, thậm chí bài đăng mới nhất của tài khoản còn đang khoe Lamborghini… Arravind Prabu trả lời rằng, bài đăng đó do đội ngũ quản lý mới đăng, đội ngũ cũ do điều khoản bảo mật trong hợp đồng, phải đợi đến ngày 19 tháng 10 mới có thể công bố giao dịch, và hiện đã không thể truy cập tài khoản, backend cũng như hệ thống vận hành của công ty.
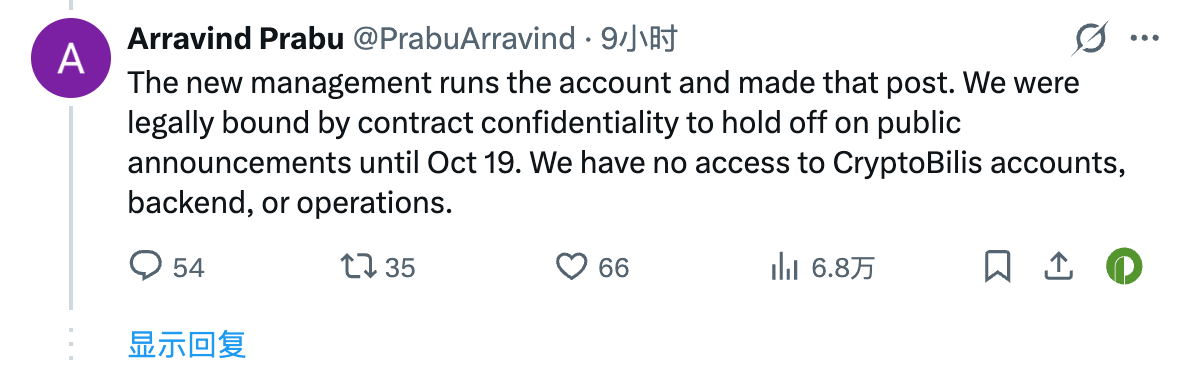
Đội ngũ quản lý cũ đã rút khỏi vận hành, đây là tuyên bố công khai của cựu CEO; còn việc sau khi bàn giao nội bộ công ty thực sự đã xảy ra chuyện gì, hiện vẫn thiếu thông tin được xác minh độc lập.
Một manh mối khác được chú ý hơn đến từ cổ phần công ty. Sau sự việc, Bitcoin News tiết lộ, hồ sơ chuyển nhượng cổ phần liên quan cho thấy, một cá nhân tên JIAMING, có địa chỉ đăng ký tại tỉnh Hắc Long Giang, Trung Quốc, đã nắm giữ 100% cổ phần của CryptoBilis kể từ ngày 3 tháng 8.
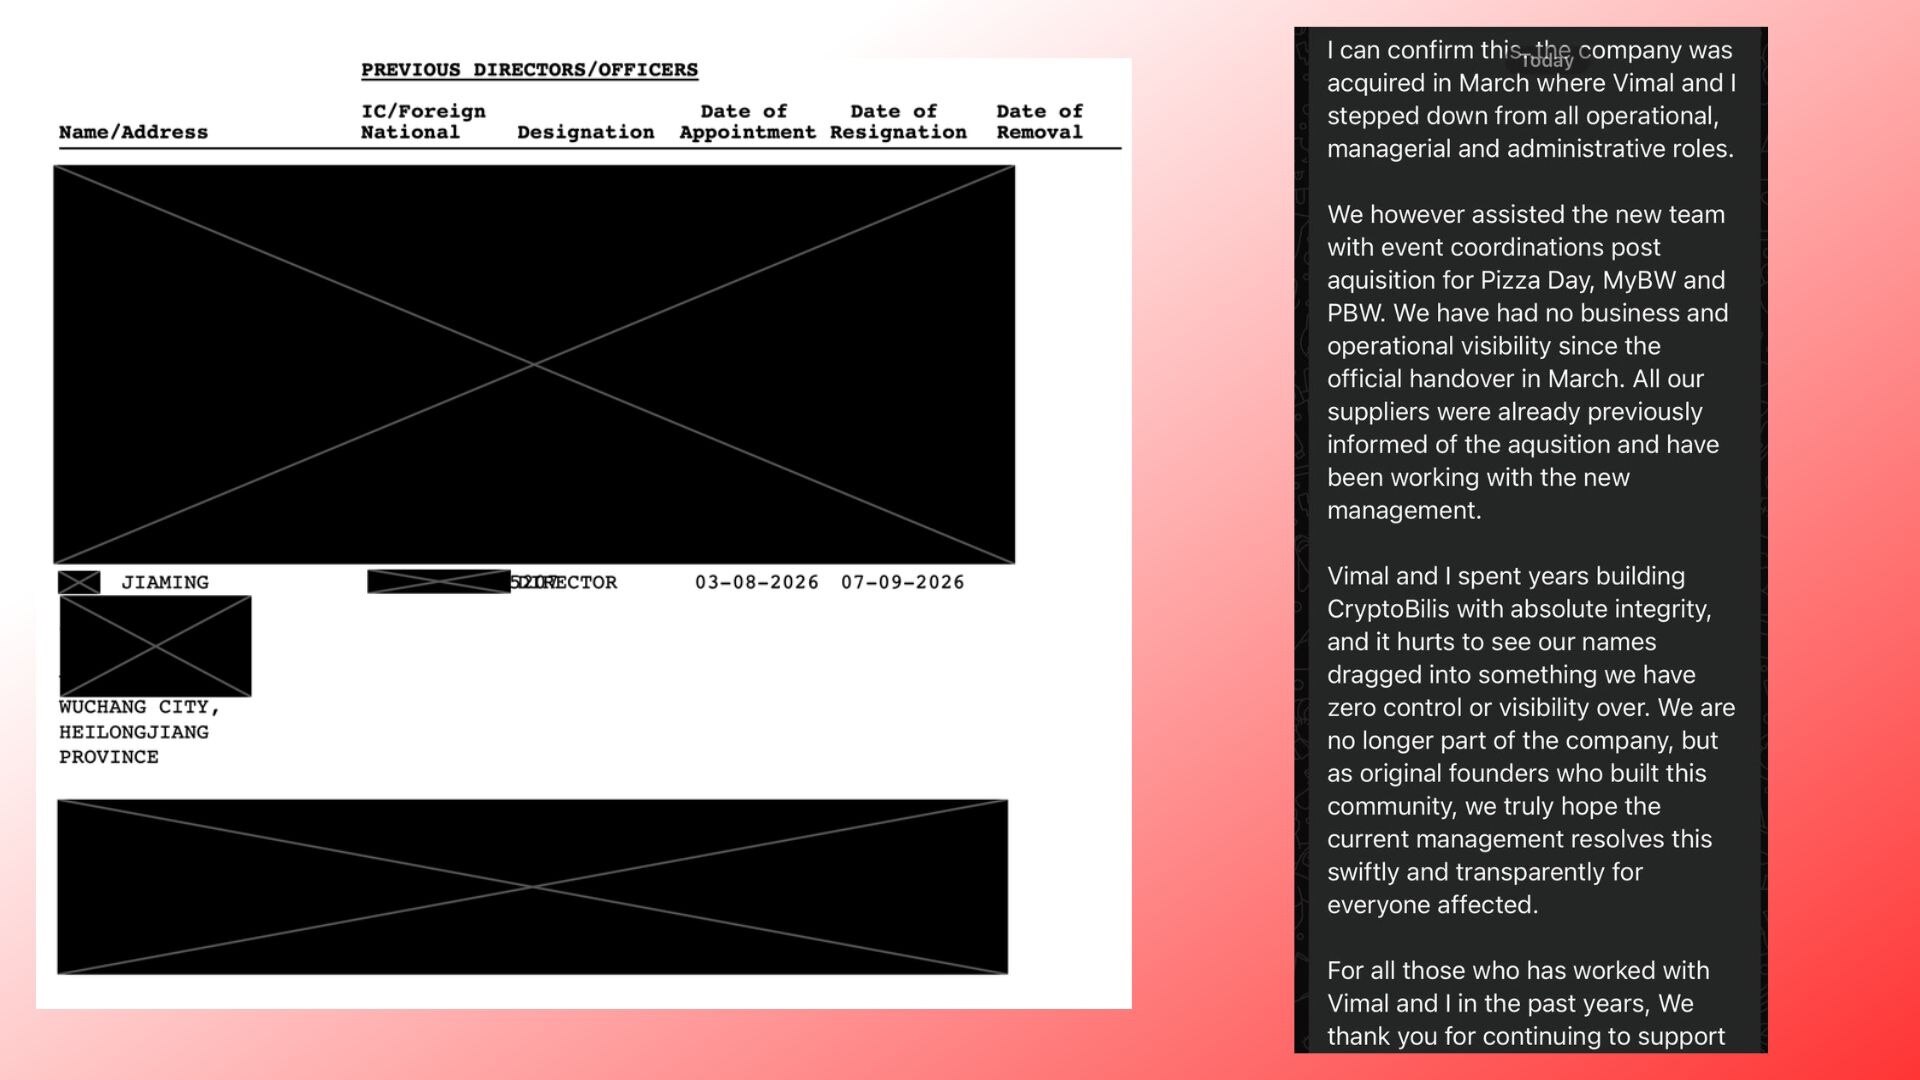
Điều này có nghĩa là, ít nhất từ thông tin công khai, CryptoBilis trên danh nghĩa đúng là đã đổi chủ vài tháng trước khi vụ tấn công chuỗi cung ứng nghi ngờ xảy ra. Tuy nhiên, thỏa thuận giao dịch cụ thể của việc thay đổi cổ phần, tình hình vận hành thực tế của ban quản lý mới, cũng như việc cổ đông mới có liên quan đến thiết bị liên quan hay không, hiện đều không có bằng chứng xác thực để khẳng định. Không thể chỉ dựa vào địa chỉ đăng ký của cổ đông mới hay thời điểm mua lại để trực tiếp liên hệ họ với vụ trộm cắp.
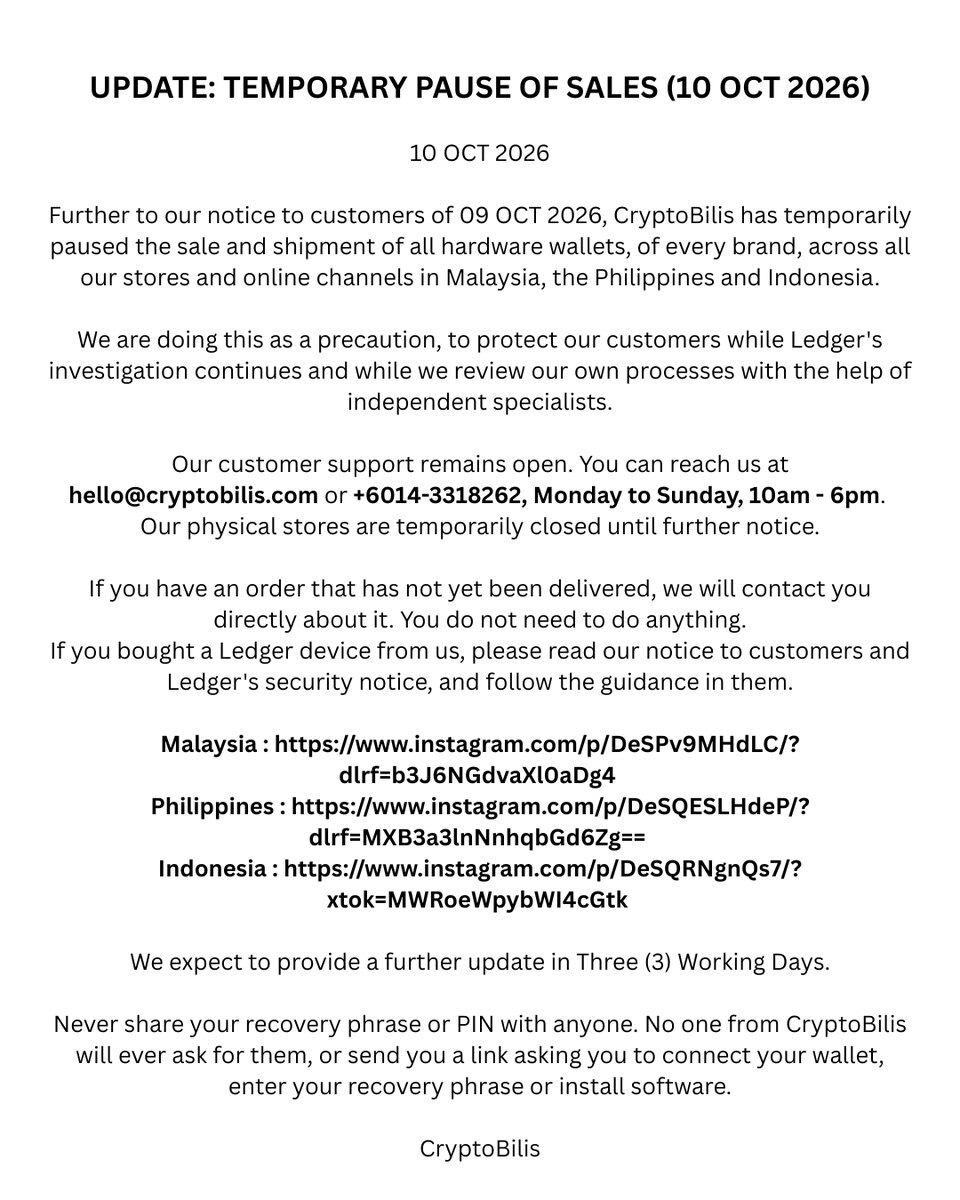
Đối mặt với điều tra, CryptoBilis đã thông qua tài khoản X chính thức công bố tạm dừng bán và giao hàng ví cứng tại tất cả cửa hàng và kênh trực tuyến ở Malaysia, Philippines và Indonesia, cửa hàng vật lý tạm thời đóng cửa. Công ty cho biết, động thái này nhằm phối hợp điều tra sự cố bảo mật của Ledger, và chấp nhận việc các chuyên gia độc lập rà soát quy trình nội bộ; các đơn hàng chưa giao sẽ do bộ phận chăm sóc khách hàng chủ động liên hệ xử lý, tiến triển thêm dự kiến sẽ được công bố trong vòng ba ngày làm việc.
Tính đến thời điểm đăng bài, câu hỏi then chốt nhất của sự việc vẫn chưa được giải đáp — thiết bị rốt cuộc bị can thiệp ở khâu nào, chuỗi cung ứng ban đầu có bị kẻ nào lợi dụng hay không, và liệu đội ngũ quản lý hiện tại có thể cung cấp hồ sơ đủ để tái hiện quá trình giao hàng hay không — những câu hỏi này đều cần chờ điều tra và công bố tiếp theo để có câu trả lời.
Trường hợp thiệt hại cá nhân: Một "cá voi" mới mua ví cách đây một tuần…
Từ tình hình truy vết on-chain hiện tại, thiệt hại của sự việc lần này không chỉ có quy mô đáng kinh ngạc, mà dòng tiền cũng thể hiện những đặc điểm khác nhau.
Giám đốc nghiên cứu của Galaxy, Alex Thorn, phân tích cho biết, thiệt hại Bitcoin liên quan đến sự cố chuỗi cung ứng Ledger, CryptoBilis lần này tạm thời là 213,42 BTC, theo giá lúc đó tương đương khoảng 17,7 triệu USD. Trong đó, khoảng 92% Bitcoin khi được tập hợp có thời gian nắm giữ dưới 90 ngày. Số BTC liên quan được truy vết hiện vẫn chưa được chi tiêu, tập trung ở 3 địa chỉ tập hợp.

Thiệt hại của các nạn nhân cá nhân càng đáng kinh ngạc hơn. Lookonchain theo dõi cho biết, một người dùng có địa chỉ được đánh dấu là TY24Ya đã mua thiết bị Ledger liên quan ba tuần trước, sau đó nạp 7 triệu USDT vào ví, nhưng số tiền này đã bị chuyển đi toàn bộ trong khoảng 10 giờ; một người dùng khác bốn tháng trước đã mua 80 BTC với giá khoảng 5,2 triệu USD, trong thời gian đó từng có lãi nổi (unrealized gain) khoảng 1,38 triệu USD, nhưng sau khi mua thiết bị Ledger từ CryptoBilis một tuần trước, đã chuyển toàn bộ BTC vào thiết bị đó, cuối cùng chịu thiệt hại toàn bộ.
Tiền có thể thu hồi được không?
Không lâu sau khi sự việc xảy ra, kẻ tấn công đã nhanh chóng bắt đầu quá trình rửa tiền và trộn coin.
Tổ chức phân tích on-chain Onchain Lens theo dõi cho biết, kẻ tấn công nghi ngờ đã thông qua 4 ví nạp 430,2 ETH vào Tornado Cash, trị giá khoảng 1,07 triệu USD, nhằm cắt đứt chuỗi truy vết trên Ethereum.
Đồng thời, giới chuyên môn cũng bắt đầu "bao vây" số tiền bẩn của kẻ tấn công. Tether hiện đã đóng băng một phần USDT liên quan đến sự việc này, nhưng hacker cũng ứng phó một cách xảo quyệt và chuyên nghiệp không kém, sau khi Tether ra tay đã nhanh chóng lợi dụng cơ chế SUN.io và USDD PSM trong hệ sinh thái TRON để nhanh chóng đổi





