


FomoPeek bị hack: Bạn cần cẩm nang an toàn khóa riêng tư mới này


- Quan điểm cốt lõi:Công cụ giám sát Meme FomoPeek đã lợi dụng lỗ hổng kernel iOS để thoát khỏi sandbox, giải mã keychain và đánh cắp khóa riêng tư, đánh dấu bước chuyển mình của các cuộc tấn công hacker từ lừa đảo truyền thống sang mô hình săn mồi cấp cao "tẩy não xã hội KOL + khai thác tầng sâu hệ thống".
- Yếu tố then chốt:
- SlowMist và đội ngũ bảo mật OKX phối hợp điều tra xác nhận, phiên bản FomoPeek 1.1–1.2 đã tích hợp mã nâng quyền kernel iOS, có thể âm thầm đánh cắp khóa riêng tư và gửi về mà không cần người dùng tương tác.
- Chuỗi tấn công của hacker: Chi tiền đặt đơn quảng cáo KOL để xây dựng niềm tin → Cung cấp chức năng thực và mồi hoàn tiền → Sau khi cơ sở người cài đặt mở rộng thì phát hành mã độc cấp kernel.
- Cơ chế kiểm duyệt của Apple App Store thất bại, ứng dụng độc hại vượt qua kiểm duyệt bằng cách gửi lệnh động; cách ly sandbox iOS bị lỗ hổng kernel xuyên thủng, bản vá hệ thống cũ được đẩy đi chậm trễ.
- Nguyên tắc bảo vệ cốt lõi: Cụm từ khôi phục tuyệt đối không được lưu dấu kỹ thuật số (cấm chụp ảnh màn hình/ghi chú/ổ đám mây/clipboard), sử dụng sao chép thủ công ngoại tuyến hoặc bảng kim loại cụm từ khôi phục để sao lưu vật lý.
- Tài sản phải được phân tầng theo cấp bậc: 70%–80% lưu trữ lạnh, 15%–20% ví ấm, 5%–10% ví nóng, và thiết lập "máy chuyên dụng thử độc" để cách ly môi trường vật lý.
- Điểm phòng thủ khi ký giao dịch: Phân biệt loại Transfer/Approve/Permit, sử dụng plugin mô phỏng như Rabby, Scam Sniffer, định kỳ dọn dẹp quyền ủy quyền qua Revoke.cash.
- Ba bước tự kiểm tra hàng ngày: Kiểm tra tần suất quảng bá, xem logic thương mại, phá bỏ ảo giác về sự bảo chứng của KOL, kiên trì nguyên tắc một phiếu phủ quyết trên máy chính và khóa riêng tư hoàn toàn ngắt kết nối mạng.
01、FomoPeek bị hack, nanh vuốt của khu rừng đen tối trong giới crypto lại xuất hiện
Hai ngày gần đây, thị trường bắt đầu có dấu hiệu hồi phục, nhưng trên Twitter bất ngờ nổ ra tin chấn động: nhiều người chơi on-chain bị xóa sạch tài sản trong ví mà không hề có tương tác bất thường nào. Sau khi SlowMist và đội ngũ bảo mật OKX phối hợp điều tra, thủ phạm được xác định là công cụ theo dõi Meme——FomoPeek (phiên bản 1.1–1.2).
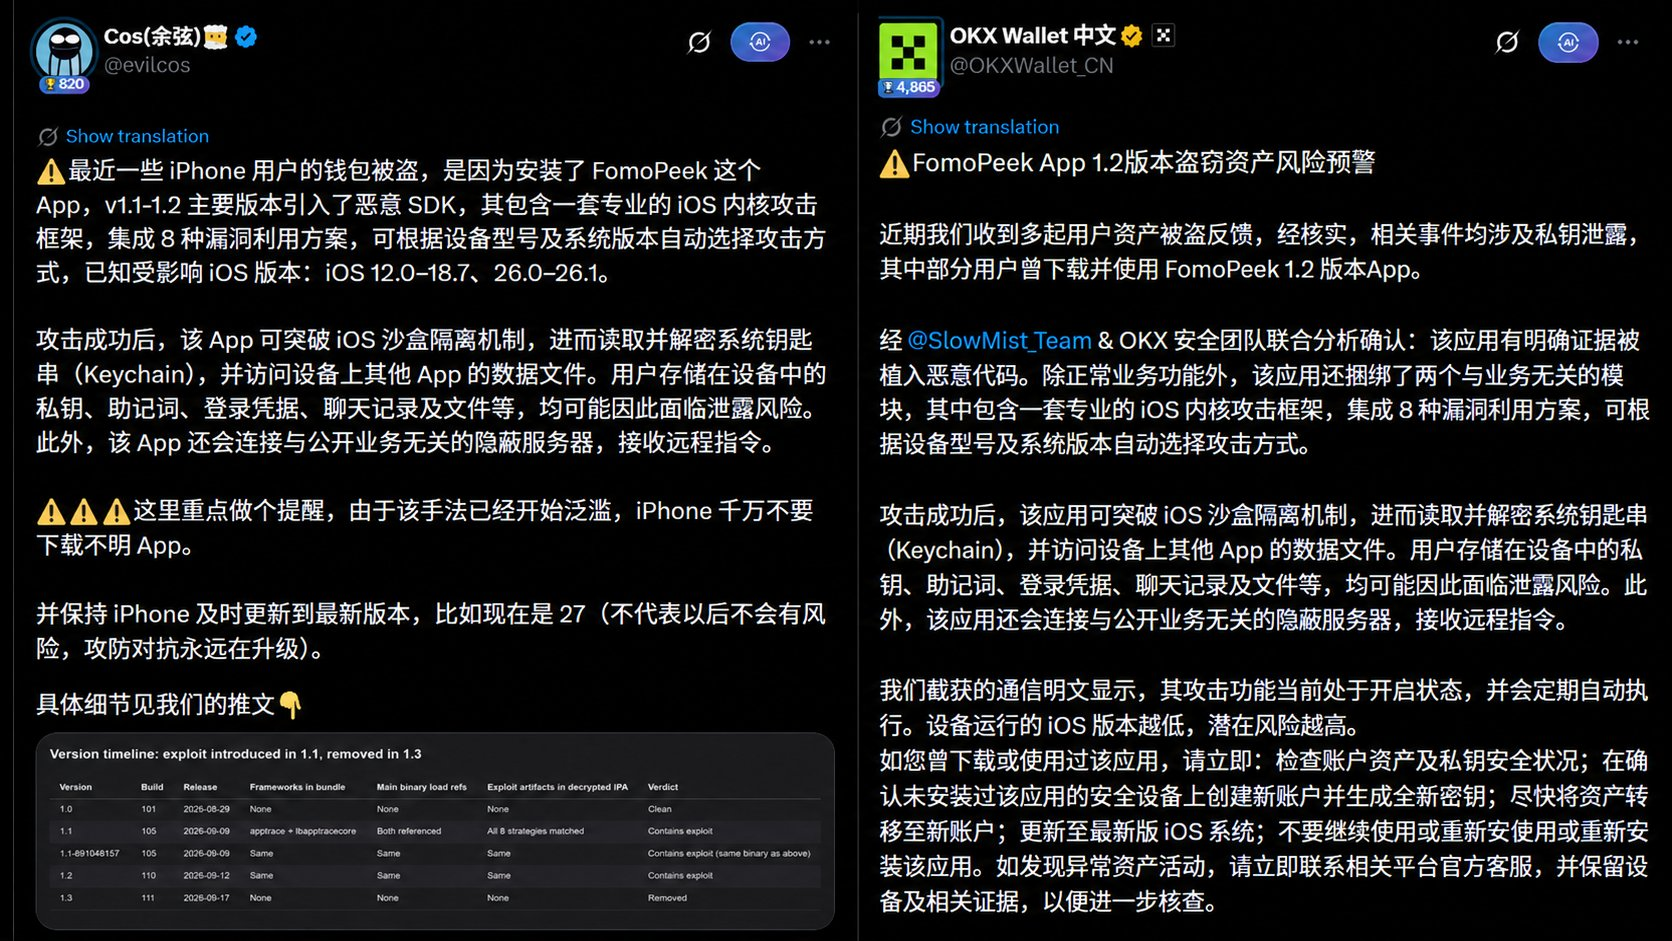
Phân tích ngược đã hé lộ những chi tiết khiến người ta lạnh gáy:
- Không phải lừa đảo truyền thống: người dùng không hề dán cụm từ khôi phục (seed phrase) lên bất kỳ trang web giả mạo nào, cũng không ký bừa trên các hợp đồng độc hại;
- Khai thác ở cấp hạt nhân hệ thống: ứng dụng này đóng gói một bộ mã khai thác kernel iOS, có thể tự động nâng quyền (privilege escalation) tùy theo model máy và phiên bản hệ thống;
- Thoát khỏi sandbox và âm thầm đánh cắp: vượt qua giới hạn sandbox của ứng dụng iOS, giải mã trực tiếp chuỗi khóa hệ thống (Keychain), thậm chí quét dữ liệu ví khác và ghi chú hệ thống trên cùng máy, rồi âm thầm gửi khóa riêng dạng văn bản thuần về máy chủ của hacker.

Giao diện tải xuống iOS trước đây của FomoPeek
Sự kiện ác tính này đã trực tiếp phá vỡ ảo tưởng về an toàn của "ứng dụng iOS" trong giới crypto, đồng thời phơi bày một thực tế tàn khốc: cuộc chiến trong khu rừng đen tối của giới crypto lại một lần nữa nâng cấp. Bạn buộc phải cập nhật một bộ phương pháp luận mới để bảo vệ khóa riêng.
02、Tổng hợp toàn bộ chuỗi "săn lùng bằng kỹ thuật xã hội" mới của hacker
Những chiêu cũ mà hacker thường dùng như "airdrop giả, nhân viên hỗ trợ giả, tài khoản Twitter nhái" ngày nay đã rất khó lừa được người chơi lâu năm. Vì vậy, các nhóm hacker đã chuyển trọng tâm tấn công sang chuỗi dàn dựng bằng kỹ thuật xã hội (Social Engineering) cao cấp hơn:
🔗Bỏ tiền chạy quảng cáo cho KOL ──> Ra mắt cơ chế hoàn hoa hồng và tính năng thật ──> Người dùng cài vào điện thoại ──> Lợi dụng lỗ hổng hệ thống điện thoại để dọn sạch khóa riêng
Giai đoạn 1: "Mua đứt" tài sản uy tín của KOL
Nhiều blogger và KOL không có khả năng reverse engineering hay kiểm toán mã nguồn, nên khi đối mặt với ngân sách quảng cáo vài nghìn thậm chí vài chục nghìn U cùng hoa hồng giới thiệu, họ cũng dễ dàng mất cảnh giác. Nhà đầu tư nhỏ lẻ thấy những nhà nghiên cứu, trader mà mình theo dõi lâu nay đều đăng tweet nhiệt tình giới thiệu, phòng tuyến tâm lý lập tức sụp đổ: "Đại gia còn dùng, chắc chắn không sao."

Giai đoạn 2: Dùng "tính năng hữu ích + hoa hồng nhỏ" làm mồi nhử
Các trang web lừa đảo trước đây vừa mở ra là thấy ngay trang rỗng độc hại, nhưng ứng dụng độc hại lần này lại có giao diện với tính năng thật sự tồn tại, có tính thực dụng, còn kèm theo "cơ chế hoàn hoa hồng khi mời". Dưới sự cám dỗ của việc "vừa xem chart vừa kiếm vài chục U hoa hồng mỗi ngày", nhà đầu tư nhỏ lẻ hoàn toàn mất đi sự cảnh giác với quyền hạn cấp thấp của phần mềm.
Giai đoạn 3: Tung "viên thuốc độc công nghệ" vào đỉnh cao niềm tin
Hacker không ra tay ngay từ ngày đầu tiên, mà chờ đến khi cơ sở người cài đặt mở rộng, tài sản của mục tiêu lớn đã tích tụ. Mã độc thậm chí không cần thường trú ở foreground, mà lợi dụng lỗ hổng hệ thống để âm thầm thoát khỏi sandbox, đọc chuỗi khóa, lục tìm ghi chú cục bộ, rồi đóng gói mang đi khóa riêng ví của người dùng.
03、Hướng dẫn cốt lõi: Cẩm nang bảo vệ khóa riêng Web3 tối thượng
Khi bẫy kỹ thuật xã hội và lỗ hổng 0-Day hệ thống của hacker khó phòng khó chống, người chơi bình thường phải tự bảo vệ mình như thế nào?
⭐Câu trả lời rất đơn giản, cũng rất khó: bảo vệ khóa riêng của mình thật tốt.
Thiết lập hệ thống "phòng thủ nhiều lớp và cách ly vật lý", đảm bảo rằng dù bị một phần KOL dẫn dắt sai lệch, dù đã tải ứng dụng độc hại, hacker cũng không thể về mặt vật lý chạm tới khóa riêng của chúng ta.
Phòng tuyến thứ nhất: Chú trọng vệ sinh thiết bị và hệ thống
Lý do sâu xa nhất khiến cuộc tấn công FomoPeek lần này thành công là lỗ hổng của hệ thống iOS đã bị xuyên phá. Huyền thoại về hệ sinh thái Apple cũng đã lộ rõ điểm yếu trong sự kiện này.
👇Sự thất thủ và sai sót của Apple iOS
- Cơ chế kiểm duyệt tê liệt: nhiều người tin chắc rằng "thứ lên được App Store đều an toàn", nhưng hacker đã dễ dàng vượt qua kiểm duyệt thủ công và tự động của Apple bằng cách gửi lệnh động, làm rối loạn một cách tinh vi các module nghiệp vụ phụ, khiến ứng dụng độc hại mang khung tấn công kernel lưu hành công khai trên cửa hàng chính thức.
- Phản ứng và khắc phục lỗ hổng chậm trễ: "cách ly sandbox" mà iOS luôn tự hào không hề bất khả xâm phạm. Nhiều lỗ hổng kernel mà hacker lợi dụng đã lưu truyền từ lâu trên dark web hoặc trong giới bảo mật, trong khi Apple không tích cực đẩy các bản vá bảo mật cho các phiên bản hệ thống cũ, khiến một lượng lớn iPhone vẫn dừng ở phiên bản iOS cũ cuối cùng trở thành "máy rút tiền" của hacker.
👇Nguyên tắc tự thanh lọc môi trường thiết bị
- Giữ hệ thống luôn mới nhất, đừng ngại cập nhật phiền phức: trong Web3, mỗi lần cập nhật phiên bản nhỏ của hệ thống về bản chất đều là vá lại chuỗi tấn công kernel 0-Day / N-Day mà hacker đang lợi dụng. Dừng lại ở hệ thống cũ chẳng khác nào đi đêm trong khu rừng đen tối mà không mặc gì.
- Không tải những ứng dụng vô cớ: bất kỳ công cụ xem chart, phần mềm phụ trợ nhỏ lẻ nào không cần thiết, không phải đầu ngành, không mã nguồn mở, đều tuyệt đối không cài trên chiếc điện thoại chính có chứa tài sản; càng nghiêm cấm cài đặt "tệp mô tả (Mobileconfig)" hay ứng dụng ký doanh nghiệp qua web không rõ nguồn gốc.
- Không jailbreak: jailbreak đồng nghĩa với việc chủ động đóng cánh cửa an toàn cuối cùng của hệ điều hành.
Phòng tuyến thứ hai: Cụm từ khôi phục "tuyệt đối không để lại dấu vết số hóa"
Một đặc điểm lớn của nhiều phần mềm độc hại là quét ghi chú cục bộ chưa mã hóa. Nhiều nạn nhân tưởng rằng "mình chưa từng gửi cụm từ khôi phục cho bất kỳ ai", nhưng thực tế để cho tiện, họ đã sớm lưu 12 từ vào mật khẩu cục bộ, ghi chú, album ảnh điện thoại hoặc phần mềm chat trên iPhone.
👇Những hành vi "phơi thân" bắt buộc phải cấm
- ❌ Chụp ảnh màn hình / chụp ảnh lưu vào album: album ảnh điện thoại hiện đại có sẵn nhận dạng văn bản OCR và tự động đồng bộ đám mây, rất dễ bị ứng dụng bị đánh cắp quyền trích xuất;
- ❌ Lưu trong ghi chú, Notion, ổ đĩa đám mây, bản nháp email: chỉ cần sandbox thiết bị bị xuyên phá, những tệp này đều phơi bày dạng văn bản thuần;
- ❌ Gửi vào "File Transfer Assistant" của WeChat hoặc "Saved Messages" của TG;
- ❌ Sao chép dán cụm từ khôi phục giữa máy tính và điện thoại: bàn phím nhập liệu, script theo dõi clipboard chạy nền có thể lấy nội dung clipboard trong vài mili giây.
👇Tư thế sao lưu vật lý đúng chuẩn
- ✅ Sao chép thủ công ngoại tuyến: trong không gian riêng tư không có camera, chép tay lên thẻ giấy, kiểm tra đi kiểm tra lại hai lần;
- ✅ Bảng cụm từ khôi phục kim loại (Crypto Steel): đối với tài sản cốt lõi, giấy dễ bị ẩm mốc. Sử dụng bảng chữ inox hoặc hợp kim titan để dập niêm phong, chống cháy, chống nước, chống ăn mòn, bảo quản ở hai nơi khác nhau.
Phòng tuyến thứ ba: Phân tầng tài sản theo cấp bậc và "máy chuyên dụng"
Đặt toàn bộ tài sản vào cùng một ví điện thoại để thử công cụ mới, chơi token rác, chẳng khác nào đeo vàng khắp người đi khoe giữa chợ hỗn loạn. Vì vậy, cũng bắt buộc phải thiết lập cách ly vốn ở cấp độ vật lý.
👇Thực hiện cấu trúc tài sản theo cấp "3:5:2"
【Lưu trữ lạnh / Kho bạc】 70%~80% vốn lớn ──> Ví cứng lạnh / đa chữ ký Safe, khóa riêng không bao giờ chạm mạng, không bao giờ tham gia ủy quyền hàng ngày │
【Trung chuyển tương tác / Kho ấm】 15%~20% vốn trung và ngắn hạn ──> PC độc lập sạch với plugin, chỉ tương tác với các giao thức chính thống đầu ngành đã được kiểm toán │
【Ủy quyền chuyên dụng / Kho nóng】 5%~10% vốn hao mòn khi tương tác ──> Máy dự phòng độc lập / ví nóng, chuyên dùng để chơi token rác, thử công cụ mới, farm airdrop │
📱Thiết lập "máy chuyên thử độc", thực hiện cách ly môi trường vật lý
- Máy tài sản chính (máy kho bạc): chỉ cài hệ thống gốc của điện thoại, trình xác thực chính thức, ứng dụng đi kèm ví cứng. Kiên quyết không cài bất kỳ phần mềm xem chart, plugin phụ trợ, script chạy trước nào, không tham gia các nhóm linh tinh.
- Máy thử độc (máy dự phòng): chuẩn bị một chiếc máy dự phòng nhàn rỗi, chuyên dùng để lướt Twitter, tr





