


当 AI Agent 加速涌入内网:「网安」的主战场,变了


- 核心观点:AI Agent 进入企业后,安全矛盾从"模型智商"转向"失控的权限",网安控制面正从网络和终端转向身份、数据与运行时,谁能率先将 Agent 安全需求转化为 ARR 增长,谁就能赢得本轮重估。
- 关键要素:
- Agent 拥有合法凭证却能因逻辑漂移或恶意 Prompt 执行越权操作,传统"管人管设备"的安全架构失效,企业须新增"行为是否符合初始授权目的"这一判断维度。
- PANW 平台化最彻底,Prisma AIRS 覆盖模型、数据、Agent 与 Runtime,季度收入 34.1 亿美元同比增长 34%,平台型公司拥有最短商业化路径。
- CRWD 以 Falcon 端点遥测延展至 Runtime,收入同比增长 26%,ARR 增长 25%;S 则以 Purple AI 探索 Security Agent 接管初级分析师工作流。
- SAIL 披露 AI-driven ARR 超 7000 万美元,AI 产品贡献超 30% 净新增 ARR,验证 Identity 治理从产品故事进入真实合同阶段。
- VRNS 总收入同比增长约 18%,SaaS ARR 增长 52%(剔除迁移约 25%),AI Data Security 能否接棒增长是关键观察点。
- ZS 收入与 ARR 均增长约 25%,正从 Employee→App 扩展至 Agent→App 的 Zero Trust 新需求;FTNT 押注 Private AI 带来的网络隔离与安全采购周期。
- 估值分化明显:CRWD、NET 维持高溢价,PANW、FTNT 属质量防御,SAIL、VRNS、ZS、OKTA 弹性待证,率先证明 Agent 拉动净增 ARR 者将迎估值修复。
Trong hai năm qua, Thung lũng Silicon và giới công nghệ đã cố gắng hết sức để khiến các mô hình lớn trở nên "thông minh hơn".
Nhưng khi mô hình bước ra khỏi hộp thoại, đeo thẻ nhân viên và trở thành Agent, từ hiện trường AIP của Palantir đến mạng nội bộ triển khai của các ông lớn, các CTO doanh nghiệp bỗng nhận ra rằng, chỉ số IQ không còn là mâu thuẫn hàng đầu nữa, mà quyền hạn mất kiểm soát mới chính là nguồn gốc của thảm họa.
Cấp cho một Agent một tài khoản, nó có thể đọc SharePoint trong tích tắc, chạy SQL, sửa mã, thậm chí nhấn nút phê duyệt thanh toán trong ERP. Nó không phải là nhân viên, nhưng lại có thông tin xác thực hệ thống; nó không phải là phần mềm truyền thống, nhưng lại có thể chủ động gọi công cụ, truy cập dữ liệu và thực thi nhiệm vụ.
Trong hai mươi năm qua, ẩn ý của an ninh mạng doanh nghiệp chẳng qua chỉ là "quản lý con người và thiết bị, giữ gìn sân nhà của mình", nhưng ngày nay, một Agent hợp pháp cầm một Token hợp pháp, trong một luồng nghiệp vụ hợp pháp, vì trôi dạt logic hoặc một câu Prompt độc hại, có thể thực hiện những thao tác vượt quyền mà không ai ngờ tới.
Lúc này, ai mới là người quyết định?
Đây cũng là điểm khác biệt lớn nhất giữa đợt tái định giá an ninh mạng lần này và quá khứ, AI một mặt làm giảm ngưỡng tấn công, mặt khác lại tạo ra những đối tượng an ninh mới: mô hình, Agent, MCP, danh tính máy, dữ liệu doanh nghiệp và Runtime (thời gian chạy).
Nói cách khác, bề mặt kiểm soát của an ninh mạng đang không thể đảo ngược mà lao từ mạng ngoại vi và thiết bị đầu cuối về phía danh tính, dữ liệu và Runtime (thời gian chạy).
1. Tại sao "an ninh mạng" bỗng nhiên lại trở thành mạch chính của AI
Trong hơn mười năm qua, an ninh mạng doanh nghiệp đại khái đã hình thành một bộ phân công ổn định.
Tường lửa phụ trách cổng vào mạng, EDR theo dõi thiết bị đầu cuối, IAM quản lý danh tính và đăng nhập, an ninh dữ liệu phụ trách thông tin nhạy cảm, còn SOC phụ trách xử lý các cảnh báo đã xảy ra.
Logic nền tảng của hệ thống này rất đơn giản, luôn xoay quanh con người và thiết bị — người vận hành hoặc là nhân viên, hoặc là kẻ xâm nhập, vậy chỉ cần có thể nhận diện người này là ai, thiết bị có đáng tin cậy không, kết nối mạng có an toàn không, thì phần lớn vấn đề đã có cách xử lý tương đối trưởng thành.
Agent đã đập nát logic này thành từng mảnh.
Một Agent dù có danh tính hợp pháp, đăng nhập bình thường, vẫn có thể vì quyền hạn quá lớn, gọi công cụ sai, hoặc bị ảnh hưởng bởi Prompt độc hại và nội dung bên ngoài, mà thực hiện những hành vi mà không ai dự đoán trước.
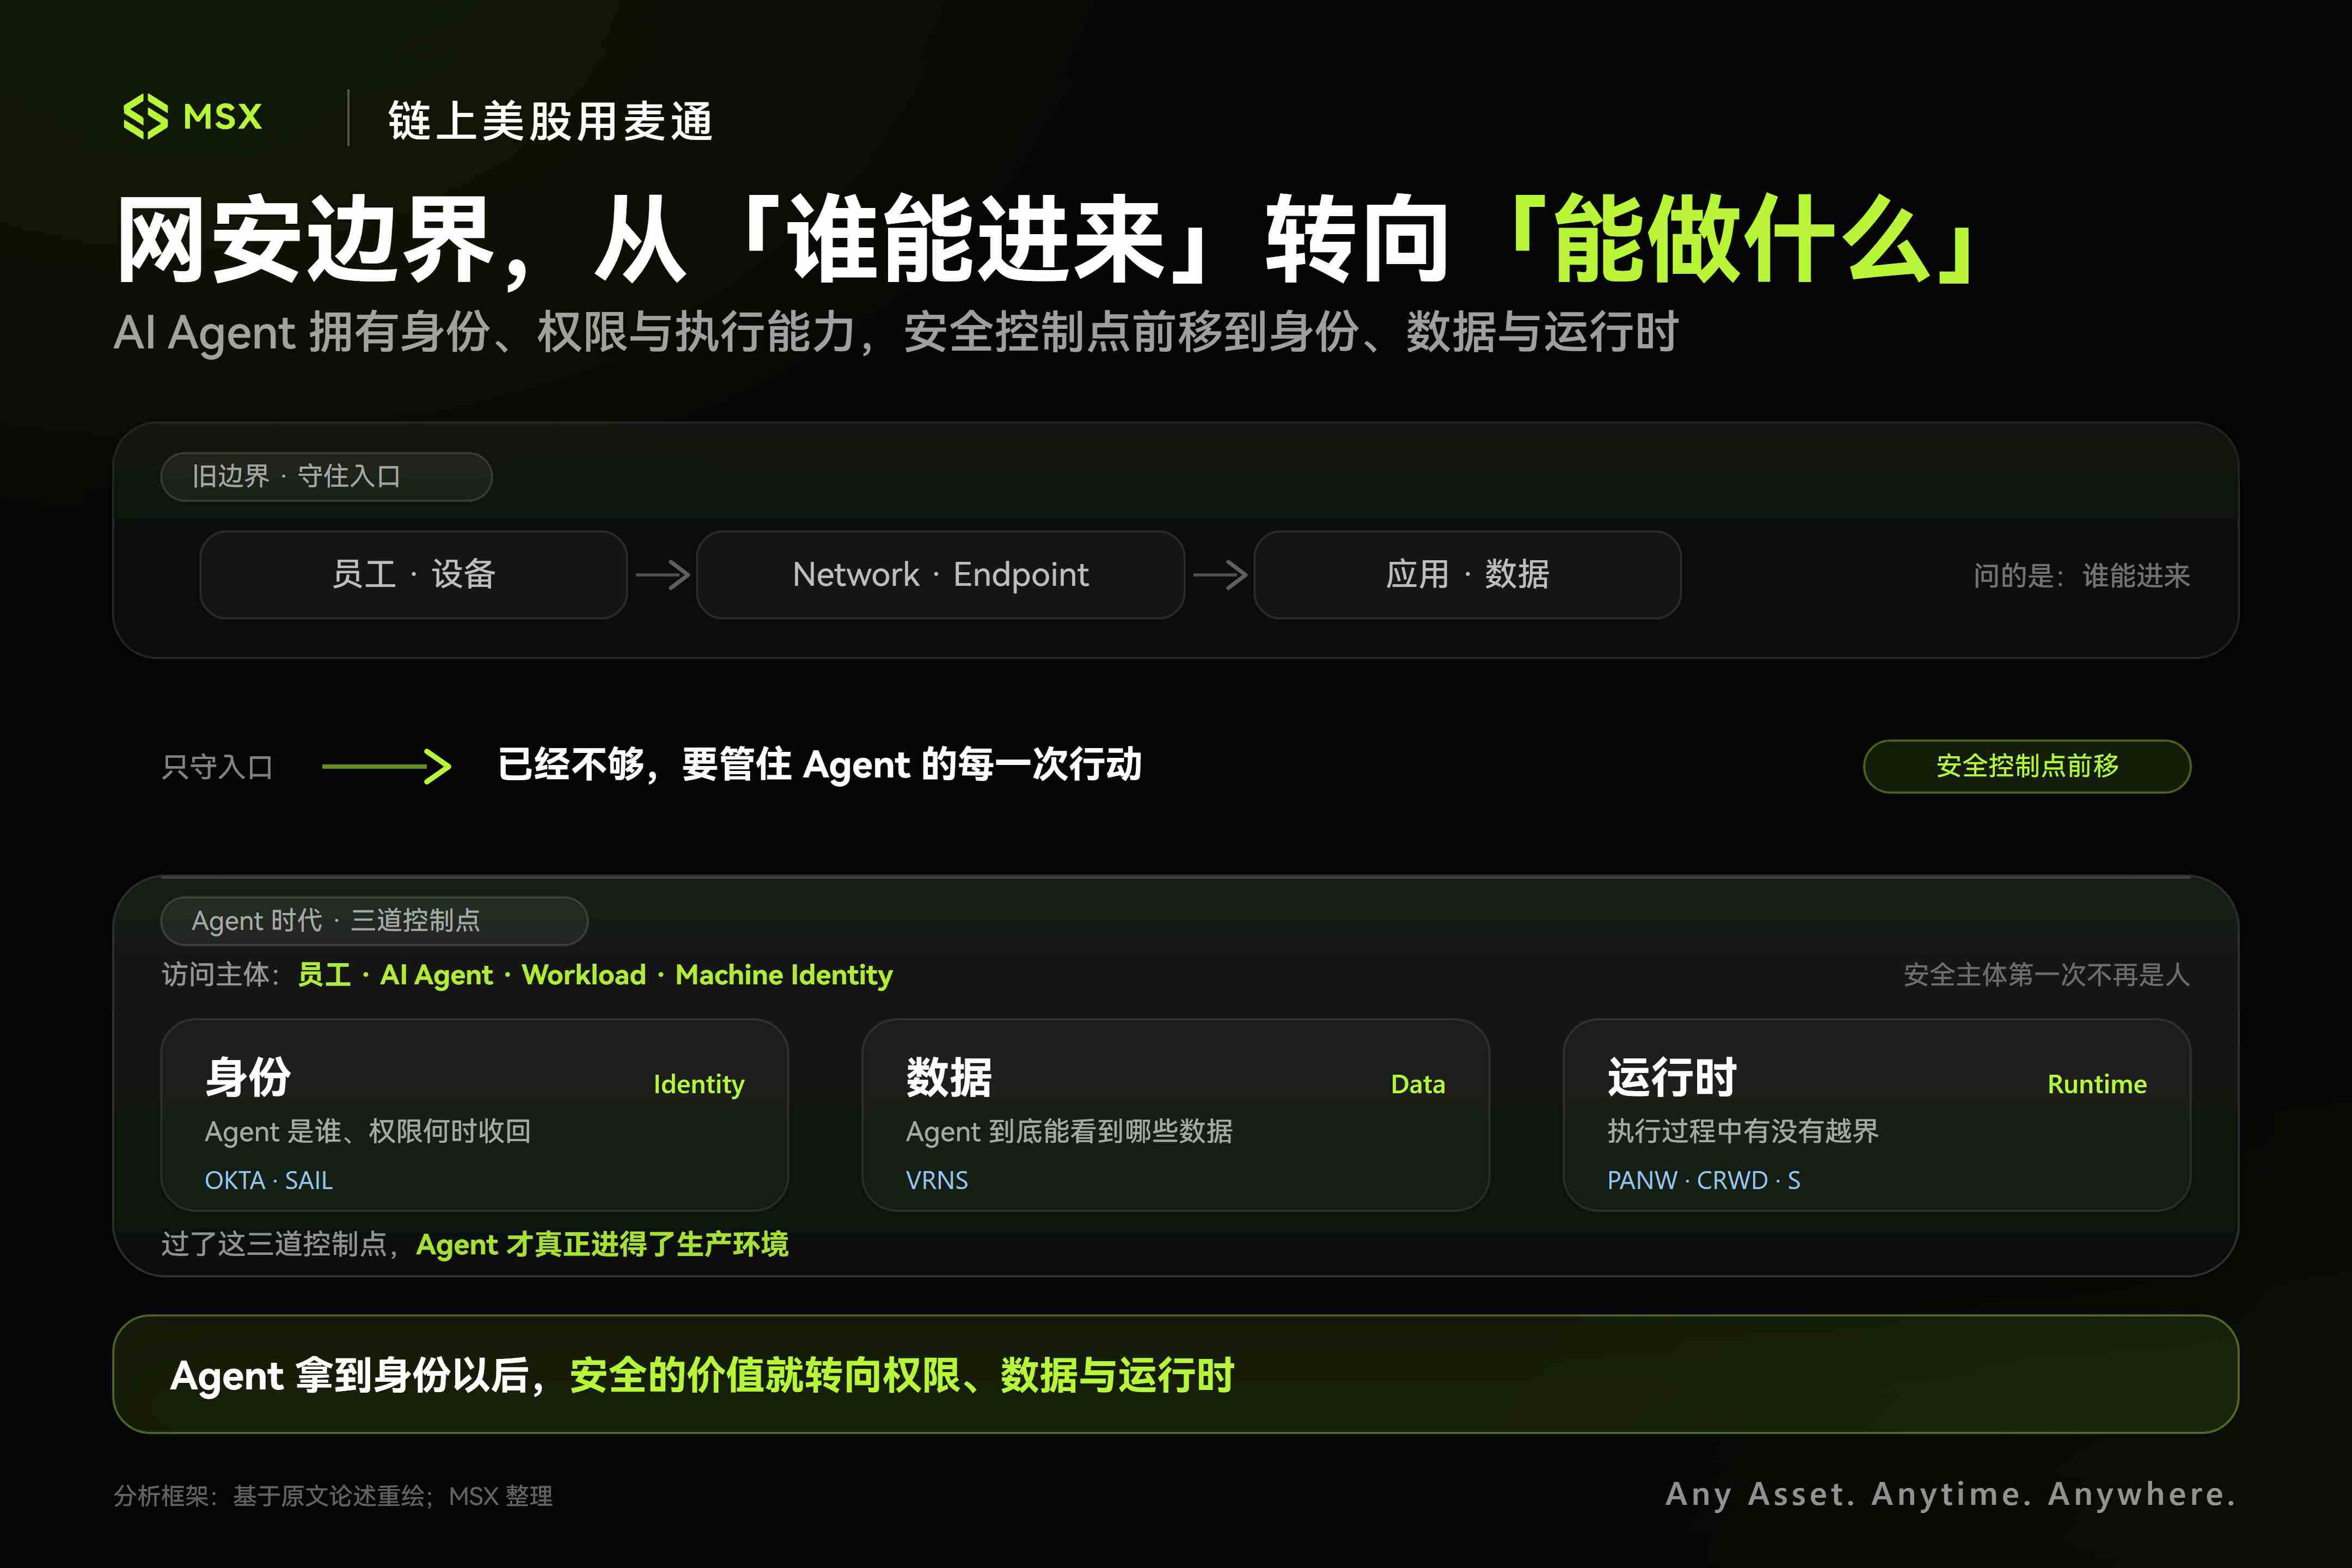
Do đó, an ninh doanh nghiệp buộc phải trả lời thêm một câu hỏi mà trước đây chưa từng gặp, đó là việc nó đang làm bây giờ, rốt cuộc còn phù hợp với mục đích được cấp quyền ban đầu hay không?
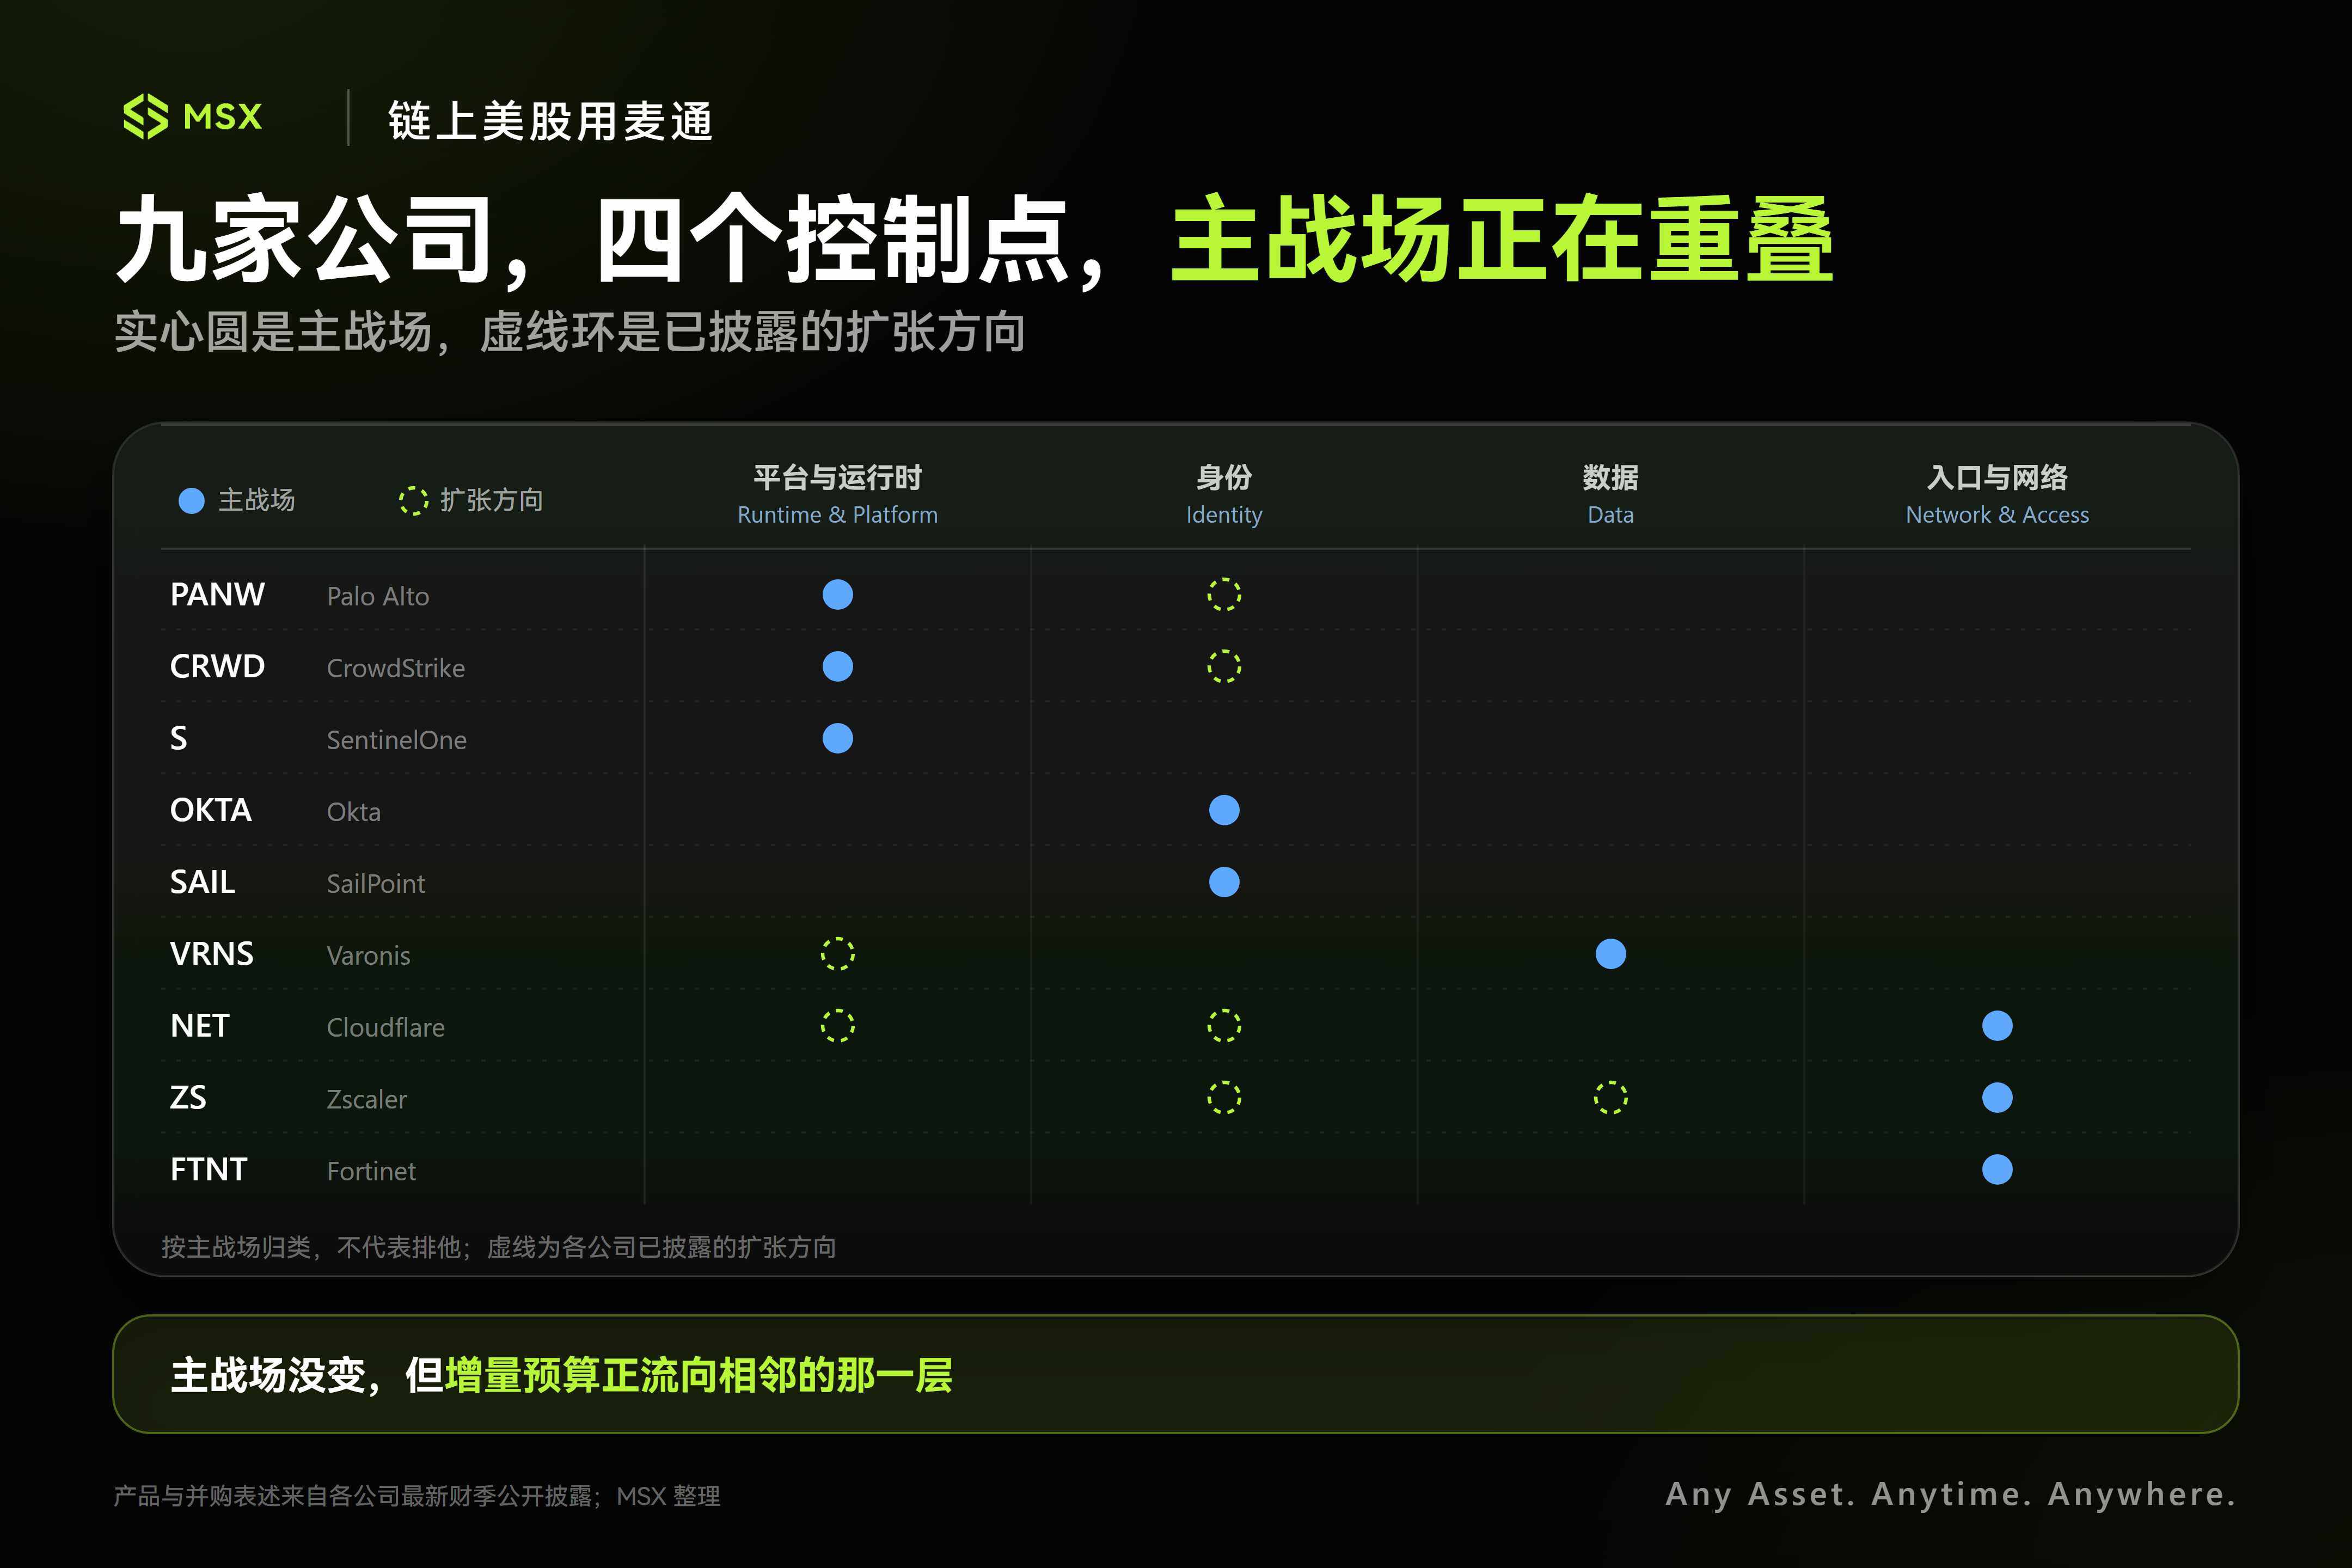
Nếu nhìn theo chuỗi liên kết sau khi Agent thực sự bước vào doanh nghiệp, thì lô công ty an ninh mạng hiện nay thực ra có thể chia thành ba phái: một loại phụ trách xây nền tảng, một loại kiểm soát danh tính và dữ liệu, loại còn lại giữ vững mạng lưới và cổng truy cập.
2. Từ PANW, CRWD đến SAIL, VRNS, ai đang kẹt ở đúng yết hầu thực sự?

1. PANW, CRWD, S: Những gã khổng lồ dạng nền tảng, con đường thương mại hóa ngắn nhất
Palo Alto Networks (PANW) vẫn là công ty nền tảng hóa triệt để nhất.
Nó đã từ lâu không còn chỉ dựa vào tường lửa truyền thống, mà liên tục thu Network Security, Cloud Security, SOC, Identity và AI Security vào một nền tảng, Prisma AIRS hiện đã bao phủ mô hình, dữ liệu, AI Application và Agent, đồng thời bổ sung các năng lực như AI Runtime Firewall, Red Teaming.
Vì vậy điều PANW muốn giải quyết thực ra là cả chuỗi liên kết, bao gồm AI sử dụng mô hình gì, truy cập dữ liệu gì, gọi công cụ gì, và sau khi thực sự vận hành, có xảy ra hành vi bất thường hay không. Doanh thu quý mới nhất của công ty đạt 3,41 tỷ USD, tăng 34% so với cùng kỳ, dù bao gồm phần tăng thêm từ mua bán sáp nhập, nhưng vẫn cho thấy rằng, khi ngân sách an ninh mới xuất hiện, các nền tảng lớn thường có con đường thương mại hóa ngắn nhất.
Dù sao khách hàng đã ở đó, hợp đồng đã ở đó, sản phẩm mới có thể trực tiếp bán chéo vào hệ thống cũ.
Điểm tiếp cận của CrowdStrike (CRWD) lại khác, thiên về tầng thực thi hơn.
Suy luận của Agent có thể ở trên đám mây, nhưng hành động thực sự diễn ra — chạy script, ghi tệp tạm, gọi tiến trình hệ thống, cuối cùng vẫn xảy ra trên máy chủ, container hoặc thiết bị đầu cuối của nhân viên, đây chính là vùng thoải mái của nền tảng Falcon, mở rộng telemetry thiết bị đầu cuối (Telemetry) một cách tự nhiên sang Runtime, CRWD sinh ra đã đứng ngay tại hiện trường đầu tiên nơi hành động diễn ra.
Vì vậy tài sản cốt lõi nhất của CRWD luôn là nền tảng Falcon, cùng Telemetry tích lũy từ lượng lớn Endpoint và Cloud Workload, doanh thu quý mới nhất tăng 26% so với cùng kỳ, ARR tăng 25% so với cùng kỳ, hiệu suất ARR mới ròng còn mạnh hơn, cũng cho thấy CRWD đang mở rộng từ Endpoint sang Identity, Cloud, Runtime và SOC.
SentinelOne (S) cũng đi theo hướng tương tự, chỉ là quy mô nhỏ hơn rõ rệt.
Purple AI của nó có tham vọng táo bạo hơn một chút, thay vì làm công cụ hỗ trợ, chi bằng để Security Agent tiếp quản quy trình làm việc của chuyên viên phân tích cấp thấp, tiến xa hơn đến điều tra tự động, liên kết sự kiện và kích hoạt phản hồi.
Nếu bước này thực sự chạy thông, thì AI thay đổi không chỉ là chức năng sản phẩm của công ty an ninh mạng, mà là cách sử dụng và mô hình tính phí của chính phần mềm an ninh.
2. OKTA, SAIL, VRNS: Những ổ khóa an ninh mới có độ tinh khiết tăng thêm cao nhất
Nếu nói các nền tảng như PANW và CRWD thắng ở quy mô, thì phần tăng thêm nguyên bản mà Agent mang lại, thứ bị đánh trúng đầu tiên thực ra là Identity và Data.
Okta (OKTA) và SailPoint (SAIL) đều đang mở rộng sang Agent Identity, chỉ là lợi thế truyền thống của hai nhà khác nhau.
Okta gần với Authentication và Access Management hơn, xử lý "bạn là ai, có thể đăng nhập không, có thể truy cập ứng dụng nào"; SailPoint thì thiên về Identity Governance hơn, quan tâm đến việc một quyền hạn tại sao tồn tại, ai phê duyệt, nên giữ bao lâu, và sau khi nhiệm vụ kết thúc có nên bị thu hồi hay không.
Đặt trên con người, việc quản trị này đã rất phức tạp, đặt trên Agent, vấn đề chắc chắn sẽ còn khó nhằn hơn. Bởi vì vòng đời của Agent có thể rất ngắn, cũng có thể tồn tại lâu dài, còn có thể gọi nhiều công cụ, kế thừa quyền hạn người dùng, thậm chí tạo ra Agent mới.
Đây cũng là phần đáng xem hơn trong dữ liệu gần đây của SAIL, ARR quý mới nhất tăng 25% so với cùng kỳ, SaaS ARR tăng 36%, quan trọng hơn, công ty tiết lộ AI-driven ARR đã vượt 70 triệu USD, sản phẩm AI đóng góp hơn 30% ARR mới ròng, chứng minh Identity đã từ câu chuyện sản phẩm bước vào hợp đồng thực tế.
So sánh ra, doanh thu quý mới nhất của OKTA tăng khoảng 11%, dòng tiền và biên lợi nhuận tiếp tục cải thiện, nhưng tốc độ tăng trưởng tổng thể rõ rệt thấp hơn các nền tảng an ninh mạng hàng đầu, nên điều thực sự cần chứng minh ở giai đoạn tiếp theo, là khi nào những sản phẩm mới này có thể ảnh hưởng trở lại đường cong tăng trưởng tổng thể.
VRNS thì đứng trên một logic Agent rất trực tiếp khác, đó là dữ liệu, và việc nó làm lâu dài chính là phát hiện dữ liệu nhạy cảm, phân tích quyền hạn, phân loại dữ liệu và phát hiện mối đe dọa, hiện nay lại bắt đầu đưa AI Governance và AI Runtime vào cùng một hệ thống.
Dù sao Agent càng mạnh, doanh nghiệp càng cần làm rõ một điều trước tiên, Agent này rốt cuộc có thể nhìn thấy gì. Tổng doanh thu quý mới nhất của VRNS tăng khoảng 18% so với cùng kỳ, SaaS ARR tăng 52% so với cùng kỳ, tất nhiên trong 52% này bao gồm ảnh hưởng lớn từ việc khách hàng truyền thống chuyển sang SaaS, nếu loại bỏ conversion, tốc độ tăng SaaS ARR khoảng 25%.
Vậy nên điều thực sự đáng quan sát ở VRNS hiện nay, là sau khi hiệu ứng chuyển đổi SaaS dần phai nhạt, AI Data Security có thể tiếp nhận tăng trưởng hay không.
Nếu Agent thực sự bước vào môi trường sản xuất doanh nghiệp, thì quyền hạn dữ liệu rất có thể không phải là một "mô-đun an ninh tùy chọn", mà sẽ trở thành vấn đề phải giải quyết trước khi triển khai.
3. FTNT, ZS, NET: Chủ thể mạng đã thay đổi, nhưng đường ống vẫn còn
Những thay đổi mà Agent mang lại, không có nghĩa là an ninh mạng truyền thống sẽ mất đi giá trị, chỉ là trong tương lai, thứ truy cập ứng dụng doanh nghiệp và internet, sẽ không chỉ còn là nhân viên và thiết bị.
Zero Trust của Zscaler (ZS) trước đây chủ yếu quản lý Employee → Application, tương lai sẽ dần mở rộng thành Employee + Workload + Agent → Application, vậy số lượng Agent càng nhiều, lượng truy cập máy cần được xác thực, cấp quyền và cô lập cũng sẽ càng nhiều.
Vì vậy chỉ cần lưu lượng truy cập máy bùng nổ theo cấp số nhân, điểm tính phí của cổng Zero Trust vẫn còn đó.
Doanh thu và ARR quý mới nhất của ZS đều tăng khoảng 25%, tuy nhiên sau khi loại bỏ ảnh hưởng mua bán sáp nhập Red Canary, tốc độ tăng của hai chỉ số gần 20% hơn, từ góc độ này, điều ZS thực sự cần xác minh sau này, là liệu nhu cầu mới Agent-to-App có thể thúc đẩy ARR mới tăng tốc trở lại hay không.
Logic AI của Fortinet (FTNT) thì thiên về hạ tầng hơn, hưởng lợi từ việc triển khai riêng tư.
Nó không phải là công ty Agent Security điển hình, nhưng nếu ngày càng nhiều dự án tài chính, y tế, doanh nghiệp lớn và chính phủ xây dựng cụm GPU, Private Cloud và AI Factory của riêng mình, thì nhu cầu cô lập mạng, lưu lượng đông-tây, tường lửa, SASE và vận hành an ninh tự nhiên sẽ tăng lên.
Đây chính xác là những năng lực Fortinet tích lũy lâu d





