


หลัง FomoPeek ถูกแฮก: คุณจำเป็นต้องมีคู่มือความปลอดภัยของ Private Key ฉบับใหม่นี้


- ประเด็นหลัก: เครื่องมือติดตาม Meme อย่าง FomoPeek ใช้ช่องโหว่เคอร์เนล iOS เพื่อหลบหนี Sandbox และถอดรหัส Keychain เพื่อขโมย Private Key ซึ่งเป็นสัญญาณว่าการโจมตีของแฮกเกอร์ได้ยกระดับจาก Phishing แบบดั้งเดิมไปสู่โหมดล่าสูงมิติที่ใช้ "การล้างสมองด้วย Social Engineering ผ่าน KOL + การใช้ประโยชน์จากระบบระดับล่าง"
- องค์ประกอบสำคัญ:
- ทีมความปลอดภัยของ SlowMist และ OKX ร่วมกันวิเคราะห์ยืนยันว่า FomoPeek เวอร์ชัน 1.1–1.2 ฝังโค้ดยกระดับสิทธิ์เคอร์เนล iOS ซึ่งสามารถขโมย Private Key แบบเงียบ ๆ และส่งข้อมูลกลับได้โดยไม่ต้องมีการโต้ตอบจากผู้ใช้
- เส้นทางการโจมตีของแฮกเกอร์: ลงทุนซื้อโฆษณากับ KOL เพื่อสร้างความไว้วางใจ → มอบฟังก์ชันจริงและค่าคอมมิชชั่นเป็นเหยื่อล่อ → เมื่อฐานผู้ติดตั้งขยายตัวแล้วจึงปล่อยโค้ดอันตรายระดับเคอร์เนล
- กลไกการตรวจสอบของ Apple App Store ล้มเหลว แอปอันตรายหลบเลี่ยงการตรวจสอบด้วยการส่งคำสั่งแบบไดนามิก; การแยก Sandbox ของ iOS ถูกเจาะทะลุด้วยช่องโหว่เคอร์เนล และการ推送แพตช์สำหรับระบบเก่ามีความล่าช้า
- หลักการป้องกันหลัก: Seed Phrase ห้ามถูกบันทึกเป็นดิจิทัลโดยเด็ดขาด (ห้าม Screenshot/Notes/Cloud/Clipboard) ให้ใช้การจดด้วยมือแบบออฟไลน์หรือแผ่น Seed Phrase โลหะสำหรับสำรองข้อมูลทางกายภาพ
- สินทรัพย์ต้องแบ่งเป็นชั้นบันได: 70%–80% Cold Storage, 15%–20% Warm Wallet, 5%–10% Hot Wallet และจัดตั้ง "เครื่องเฉพาะสำหรับทดสอบอันตราย" เพื่อแยกสภาพแวดล้อมทางกายภาพ
- จุดสำคัญของการป้องกันการเซ็นชื่อ: แยกแยะประเภท Transfer/Approve/Permit ใช้ปลั๊กอินจำลองอย่าง Rabby, Scam Sniffer และล้างการอนุมัติผ่าน Revoke.cash เป็นประจำ
- สามขั้นตอนการตรวจสอบตนเองในชีวิตประจำวัน: ตรวจสอบความถี่ในการโปรโมต ดูตรรกะทางธุรกิจ ทำลายภาพลวงของการรับรองจาก KOL ยึดหลักการใช้เครื่องหลักเพียงเครื่องเดียวและตัดการเชื่อมต่อ Private Key จากเครือข่ายอย่างสิ้นเชิง
01、FomoPeek ถูกแฮก ฟันเขี้ยวแห่งป่าดำในวงการคริปโตปรากฏขึ้นอีกครั้ง
สองวันที่ผ่านมา ตลาดเริ่มส่งสัญญาณฟื้นตัว แต่บน Twitter กลับระเบิดข่าวใหญ่: นักเล่นบนเชนหลายรายพบว่าทรัพย์สินในกระเป๋าเงินถูกดูดหายไปในพริบตา โดยไม่มีการโต้ตอบที่ผิดปกติใดๆ จากการสอบสวนร่วมกันของ SlowMist และทีมความปลอดภัย OKX พบว่าต้นตอชี้ไปที่เครื่องมือมอนิเตอร์ Meme อย่าง FomoPeek (เวอร์ชัน 1.1–1.2)
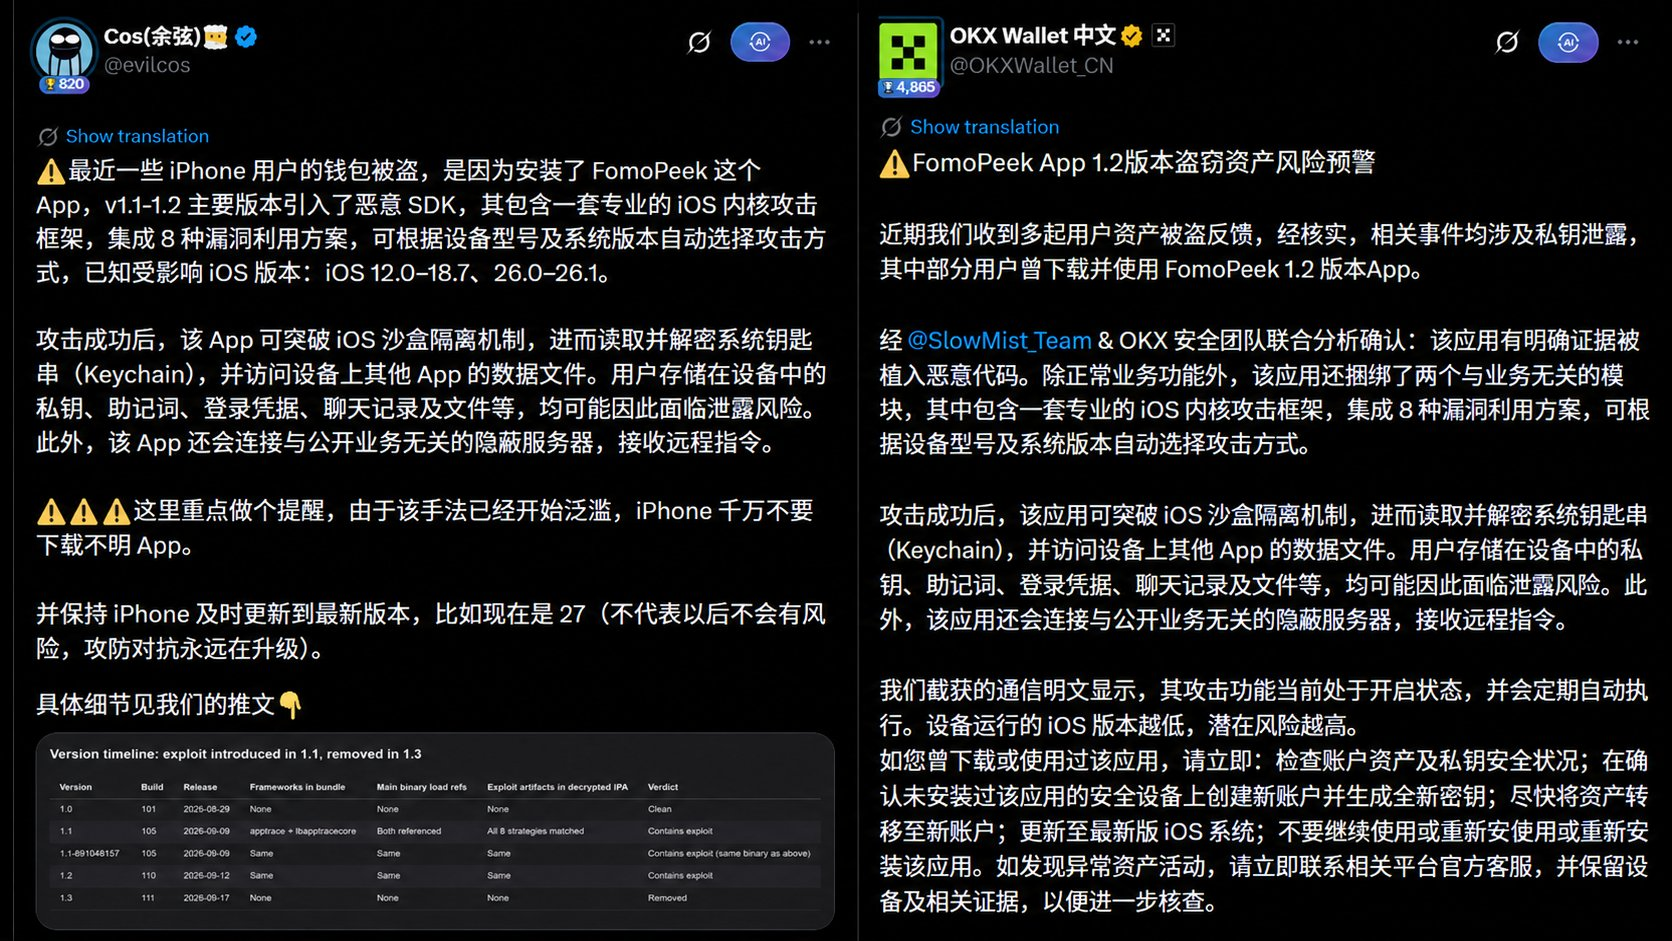
การวิเคราะห์แบบย้อนกลับเผยรายละเอียดที่ทำเอาเสียวสันหลัง:
- ไม่ใช่ฟิชชิงแบบดั้งเดิม: ผู้ใช้ไม่ได้วางวลีช่วยจำ (Seed Phrase) บนเว็บไซต์ปลอมใดๆ และไม่ได้กดเซ็นชื่อบนสัญญาอันตรายใดๆ
- การใช้ประโยชน์ระดับเคอร์เนลระบบ: แอปนี้ฝังชุดโค้ดโจมตีเคอร์เนล iOS ที่สามารถยกระดับสิทธิ์อัตโนมัติตามรุ่นเครื่องและเวอร์ชันระบบที่แตกต่างกัน
- หลุดออกจากแซนด์บ็อกซ์และขโมยแบบเงียบๆ: เจาะทะลุข้อจำกัดแซนด์บ็อกซ์ของแอป iOS ถอดรหัส Keychain ของระบบโดยตรง ไปจนถึงสแกนข้อมูลกระเป๋าเงินอื่นบนเครื่องเดียวกันและบันทึกช่วยจำของระบบ แล้วส่ง Private Key แบบข้อความธรรมดากลับไปยังเซิร์ฟเวอร์ของแฮกเกอร์อย่างเงียบเชียบ

หน้าดาวน์โหลด iOS ของ FomoPeek ก่อนหน้านี้
เหตุการณ์ร้ายแรงนี้ทำลายภาพลวงตาด้านความปลอดภัยของ "แอป iOS" ในวงการคริปโตโดยตรง และยังเผยให้เห็นความจริงอันโหดร้าย: การต่อสู้ในป่าดำของวงการคริปโตได้ยกระดับขึ้นอีกครั้งแล้ว คุณจำเป็นต้องอัปเดตชุดระเบียบวิธีในการปกป้อง Private Key ใหม่
02、เจาะลึกห่วงโซ่การล่าเหยื่อด้วยวิศวกรรมสังคมรูปแบบใหม่ของแฮกเกอร์
วิธีการแบบเดิมที่แฮกเกอร์ใช้ เช่น "แอร์ดรอปปลอม ฝ่ายบริการลูกค้าปลอม บัญชีปลอมบน Twitter" ในวันนี้แทบหลอกนักเล่นรุ่นเก่าไม่ได้แล้ว ดังนั้นทีมแฮกเกอร์จึงหันจุดโฟกัสการโจมตีไปที่ห่วงโซ่การตั้งเกมวิศวกรรมสังคม (Social Engineering) ระดับสูงขึ้น:
🔗ทุ่มงบซื้อโพสต์โฆษณาจาก KOL ──> เปิดตัวระบบคอมมิชชั่นและฟีเจอร์จริง ──> ผู้ใช้ติดตั้งลงมือถือ ──> ใช้ช่องโหว่ระบบมือถือกวาด Private Key เกลี้ยง
ระยะที่ 1: "ซื้อขาด" สินทรัพย์ด้านความน่าเชื่อถือของ KOL
บล็อกเกอร์และ KOL หลายคนไม่มีความสามารถด้านวิศวกรรมย้อนกลับหรือการตรวจสอบโค้ด เมื่อเจองบโฆษณาหลายพัน甚至上万 U บวกกับค่าคอมมิชชั่น ก็มักจะลดความระวังลงได้ง่าย นักลงทุนรายย่อยเห็นนักวิจัยและเทรดเดอร์ที่ติดตามมานานต่างโพสต์แนะนำ กำแพงทางจิตใจก็พังทลายในพริบตา: "ระดับเจ้าพ่อยังใช้เลย ต้องไม่มีปัญหาแน่"

ระยะที่ 2: ใช้ "ฟีเจอร์ที่มีประโยชน์ + คอมมิชชั่นเล็กน้อย" เป็นเหยื่อล่อ
เว็บฟิชชิงในอดีตเปิดมาเจอแต่เว็บเปลือกอันตราย แต่แอปอันตรายครั้งนี้ไม่ได้มีแค่ฟีเจอร์หน้าบ้านที่ใช้งานได้จริงและมีประโยชน์เท่านั้น ยังแนบ "กลไกคอมมิชชั่นจากการเชิญชวน" มาด้วย ภายใต้สิ่งล่อใจที่ว่า "ทั้งดูกราฟได้ ทั้งได้คอมมิชชั่นวันละหลายสิบ U" นักลงทุนรายย่อยจึงสูญเสียความระวังต่อสิทธิ์ระดับล่างของซอฟต์แวร์ไปโดยสิ้นเชิง
ระยะที่ 3: ปล่อย "ยาพิษทางเทคนิค" ในจุดสูงสุดของความไว้วางใจ
แฮกเกอร์ไม่ได้ลงมือตั้งแต่วันแรก แต่รอให้ฐานผู้ติดตั้งขยายตัวและทรัพย์สินของเป้าหมายรายใหญ่สะสมเพียงพอ โค้ดอันตรายไม่จำเป็นต้องรันอยู่หน้าจอตลอดเวลา ใช้ช่องโหว่ระบบหลบหนีแซนด์บ็อกซ์อย่างไร้ร่องรอย อ่าน Keychain ค้นหาบันทึกช่วยจำในเครื่อง แล้วหอบ Private Key ของกระเป๋าเงินผู้ใช้ออกไป
03、บทเรียนหลัก: คู่มือปกป้อง Private Key ขั้นสูงสุดสำหรับ Web3
ในเมื่อเกมวิศวกรรมสังคมของแฮกเกอร์และช่องโหว่ 0-Day ของระบบป้องกันได้ยาก นักเล่นทั่วไปจะป้องกันตัวเองได้อย่างไร?
⭐คำตอบง่ายมาก แต่ก็ยากมากเช่นกัน: ปกป้อง Private Key ของตัวเองให้ดี
สร้างระบบ "การป้องกันหลายชั้นและการแยกทางกายภาพ" เพื่อให้มั่นใจว่าแม้ถูก KOL บางส่วนชักนำผิดทาง แม้ดาวน์โหลดแอปอันตราย แฮกเกอร์ก็ไม่สามารถแตะต้อง Private Key ของเราทางกายภาพได้
แนวป้องกันที่หนึ่ง: ใส่ใจสุขอนามัยของอุปกรณ์และระบบ
เหตุผลพื้นฐานที่สุดที่การโจมตี FomoPeek ครั้งนี้สำเร็จ คือช่องโหว่ของระบบ iOS ถูกเจาะทะลุ ตำนานระบบนิเวศของ Apple ก็ถูกเผยความจริงในเหตุการณ์ครั้งนี้
👇ความล้มเหลวและความผิดพลาดของ Apple iOS
- กลไกตรวจสอบล้มเหลว: หลายคนเชื่อมั่นว่า "แอปที่ขึ้น App Store ได้ต้องปลอดภัย" แต่แฮกเกอร์ใช้วิธีส่งคำสั่งแบบไดนามิก ซ่อนโมดูลธุรกิจรองด้วยการทำให้สับสน ฯลฯ เลี่ยงการตรวจสอบทั้งแบบมนุษย์และอัตโนมัติของ Apple ได้อย่างง่ายดาย ทำให้แอปอันตรายที่มีเฟรมเวิร์กโจมตีเคอร์เนลไหลเวียนอยู่ในร้านค้าอย่างเป็นทางการได้อย่างเปิดเผย
- การตอบสนองและแก้ไขช่องโหว่ล่าช้า: "การแยกแซนด์บ็อกซ์" ที่ iOS โฆษณามาเนิ่นนานไม่ได้แข็งแกร่งจนทำลายไม่ได้ ช่องโหว่เคอร์เนลที่แฮกเกอร์ใช้หลายตัวแพร่หลายอยู่ในดาร์กเว็บหรือวงการความปลอดภัยมานานแล้ว แต่ Apple ไม่เร่งผลักดันแพตช์ความปลอดภัยสำหรับระบบเวอร์ชันเก่า ส่งผลให้ iPhone จำนวนมากที่ค้างอยู่บน iOS เวอร์ชันเก่ากลายเป็น "ตู้เอทีเอ็ม" ของแฮกเกอร์ในที่สุด
👇หลักการชำระล้างสภาพแวดล้อมอุปกรณ์ด้วยตัวเอง
- รักษาระบบให้เป็นเวอร์ชันล่าสุด อย่าขี้เกียจอัปเดต: ใน Web3 การอัปเดตระบบเวอร์ชันเล็กทุกครั้ง แท้จริงคือการปิดช่องโหว่ห่วงโซ่การโจมตีเคอร์เนล 0-Day / N-Day ที่แฮกเกอร์กำลังใช้อยู่ การค้างอยู่บนระบบเก่าเท่ากับเดินกลางคืนในป่าดำโดยเปลือยกาย
- ไม่ดาวน์โหลดแอปที่ไม่รู้จัก: เครื่องมือดูกราฟหรือซอฟต์แวร์เสริม小众ใดๆ ที่ไม่จำเป็น ไม่ใช่เจ้าตลาด ไม่โอเพนซอร์ส ห้ามติดตั้งบนมือถือเครื่องหลักที่เก็บทรัพย์สินโดยเด็ดขาด ยิ่งห้ามติดตั้ง "ไฟล์โปรไฟล์ (Mobileconfig)" หรือแอปที่เซ็นชื่อองค์กรผ่านเว็บที่ไม่รู้จัก
- ไม่ Jailbreak: การ Jailbreak เท่ากับปิดประตูความปลอดภัยบานสุดท้ายของระบบปฏิบัติการด้วยตัวเอง
แนวป้องกันที่สอง: วลีช่วยจำ "ต้องไม่ทิ้งร่องรอยดิจิทัลเด็ดขาด"
ลักษณะสำคัญอย่างหนึ่งของมัลแวร์หลายตัวคือการสแกนบันทึกช่วยจำในเครื่องที่ไม่ได้เข้ารหัส เหยื่อหลายคนคิดว่า "ไม่ได้ส่งวลีช่วยจำให้ใคร" แต่จริงๆ แล้วเพื่อความสะดวก ได้เก็บ 12 คำนั้นไว้ในรหัสผ่านในเครื่อง บันทึกช่วยจำ อัลบั้มรูป หรือแอปแชทของ iPhone ตั้งแต่เนิ่นๆ
👇พฤติกรรม "เปลือยกาย" ที่ต้องห้ามเด็ดขาด
- ❌ แคปหน้าจอ / ถ่ายรูปเก็บในอัลบั้ม: อัลบั้มรูปมือถือสมัยใหม่มี OCR แบบข้อความและการซิงก์คลาวด์อัตโนมัติ ถูกแอปที่สิทธิ์ถูกขโมยดึงออกไปได้ง่ายมาก
- ❌ เก็บบนบันทึกช่วยจำ Notion คลาวด์ดิสก์ ร่างอีเมล: ตราบใดที่แซนด์บ็อกซ์อุปกรณ์ถูกเจาะ ไฟล์ประเภทนี้ล้วนเปลือยกายเป็นข้อความธรรมดา
- ❌ ส่งไปยัง "File Transfer Assistant" ของ WeChat หรือ "Saved Messages" ของ TG
- ❌ คัดลอกวางวลีช่วยจำระหว่างคอมพิวเตอร์กับมือถือ: แป้นพิมพ์หรือสคริปต์ดักฟังคลิปบอร์ดเบื้องหลังสามารถคว้าเนื้อหาคลิปบอร์ดได้ในไม่กี่มิลลิวินาที
👇ท่าทางสำรองข้อมูลทางกายภาพที่ถูกต้องตามมาตรฐาน
- ✅ จดด้วยมือแบบออฟไลน์: ในพื้นที่ส่วนตัวที่ไม่มีกล้อง จดด้วยมือลงการ์ดกระดาษ ตรวจสอบซ้ำสองรอบ
- ✅ แผ่นเหล็กวลีช่วยจำ (Crypto Steel): สำหรับทรัพย์สินหลัก กระดาษเสื่อมสภาพง่ายจากความชื้น ใช้แผ่นสแตนเลสหรือไทเทเนียมปั๊มและผนึก กันไฟ กันน้ำ กันการกัดกร่อน แยกเก็บไว้สองที่ต่างถิ่น
แนวป้องกันที่สาม: การแบ่งชั้นทรัพย์สินแบบขั้นบันไดและ "เครื่องเฉพาะงาน"
เอาเงินทั้งหมดใส่กระเป๋าเงินมือถือเครื่องเดียวกันเพื่อลองเครื่องมือใหม่ๆ หรือเล่นเหรียญขยะ ไม่ต่างจากการเดินอวดทองทั้งตัวในตลาดที่วุ่นวาย ดังนั้นจึงต้องสร้างการแยกเงินในระดับกายภาพด้วย
👇ใช้โครงสร้างทรัพย์สินแบบขั้นบันได "3:5:2"
【ที่เก็บเย็น / คลังทองคำ】 เงินก้อนใหญ่ 70%~80% ──> ฮาร์ดแวร์วอลเล็ตเย็น / Multi-sig Safe, Private Key ไม่แตะเครือข่ายตลอดกาล ไม่ร่วมในการอนุมัติประจำวัน │
【ตัวกลางโต้ตอบ / คลังอุ่น】 เงินระยะกลาง-สั้น 15%~20% ──> ปลั๊กอินบน PC แยกอิสระที่สะอาด โต้ตอบเฉพาะกับโปรโตคอลกระแสหลักที่ผ่านการตรวจสอบแล้วเท่านั้น │
【อนุมัติเฉพาะ / คลังร้อน】 เงินสำหรับการสึกหรอจากการโต้ตอบ 5%~10% ──> เครื่องสำรองอิสระ / Hot Wallet ใช้เฉพาะเล่นเหรียญขยะ ลองเครื่องมือใหม่ ฟาร์มแอร์ดรอป │
📱ตั้ง "เครื่องเฉพาะสำหรับทดสอบพิษ" เพื่อแยกสภาพแวดล้อมทางกายภาพ
- เครื่องหลักสำหรับทรัพย์สิน (เครื่องคลังทองคำ): ติดตั้งเฉพาะระบบปฏิบัติการมือถือดั้งเดิม Authenticator อย่างเป็นทางการ แอปคู่ฮาร์ดแวร์วอลเล็ต ห้ามติดตั้งซอฟต์แวร์ดูกราฟ小众 ปลั๊กอินเสริม สคริปต์แข่งความเร็วใดๆ โดยเด็ดขาด ไม่เข้ากลุ่มมั่วซั่ว
- เครื่องทดสอบพิษ (เครื่องสำรอง): เตรียมเครื่องสำรองที่ไม่ใช้แล้วหนึ่งเครื่อง ใช้เฉพาะเลื่อนทวิต ลองเครื่องมือใหม่ที่ KOL แนะนำ ติดบอทคอมมิชชั่น ฯลฯ ต่อให้เครื่องนี้ถูกเจาะแซนด์บ็อกซ์ ถูกแฮกเกอร์ยึดได้ทั้งหมด ข้างในก็มีแค่เงินสึกหรอไม่กี่สิบ U คลังใหญ่ไม่เสียหายแม้แต่นิดเดียว
แนวป้องกันที่สี่: การลดทอนสิทธิ์และการป้องกันการเซ็นชื่อ
แม้ Private Key ไม่ถูกขโมย แฮกเกอร์ฟิชชิงก็อาจกวาดเงินจนเกลี้ยงได้ด้วยการหลอกให้เซ็นชื่อ
👇แยกแยะประเภทการเซ็นชื่อก่อน:
- Transfer คือโอนเหรียญออกไปโดยตรง
- Approve คือการอนุมัติวงเงินโทเคนให้กับสัญญาอัจฉริยะที่ระบุ (ห้ามเปิดการอนุมัติแบบไม่จำกัด Unlimited ให้โปรโตคอลที่ไม่รู้จักเด็ดขาด)
- Permit / Permit2 คือการเซ็นชื่ออนุมัติแบบออฟไลน์ที่ไม่ต้องใช้ Gas เว็บหลอกลวงชอบปลอมเป็น "เชื่อมต่อกระเป๋าเงิน" หรือ "รับแอร์ดรอป" ก่อนเซ็นชื่อต้องดู Spender (ผู้ได้รับอนุมัติ) และวงเงินที่หักให้ชัดเจน
👉ใช้ปลั๊กอินจำลองธุรกรรม: ติดตั้ง Rabby Wallet หรือปลั๊กอินเบราว์เซอร์ Scam Sniffer, Pocket Universe เพื่อดูการจำลองการเปลี่ยนแปลงสินทรัพย์อย่างชัดเจนก่อนคลิก
👉ล้างการอนุมัติเป็นประจำ (Revoke): เข้าเว็บ Revoke.cash ทุกสัปดาห์หรือทุกเดือน เพื่อล้างการอนุมัติโปรโตคอลที่ไม่ได้ใช้มานาน
แนวป้องกันที่ห้า: "การตรวจสอบตัวเอง" ในการโต้ตอบประจำวัน
ในป่าดำ การป้องกันที่ดีที่สุดคือการคุมมือ ก่อนที่ทุกครั้งจะถูก KOL แนะนำโปรเจกต์ใหม่ ใจเต้นกับคอมมิชชั่นสูง เตรียมดาวน์โหลดแอปใหม่ หรือกดเซ็นชื่อ ต้องผ่านสามขั้นตอนการตรวจสอบตัวเองดังนี้:
👇จับได้ว่าติดกับดักวิศวกรรมสังคม
- ตรวจความถี่ในการโปรโม





