


当 AI Agent 加速涌入内网:「网安」的主战场,变了


- 核心观点:AI Agent 进入企业后,安全矛盾从"模型智商"转向"失控的权限",网安控制面正从网络和终端转向身份、数据与运行时,谁能率先将 Agent 安全需求转化为 ARR 增长,谁就能赢得本轮重估。
- 关键要素:
- Agent 拥有合法凭证却能因逻辑漂移或恶意 Prompt 执行越权操作,传统"管人管设备"的安全架构失效,企业须新增"行为是否符合初始授权目的"这一判断维度。
- PANW 平台化最彻底,Prisma AIRS 覆盖模型、数据、Agent 与 Runtime,季度收入 34.1 亿美元同比增长 34%,平台型公司拥有最短商业化路径。
- CRWD 以 Falcon 端点遥测延展至 Runtime,收入同比增长 26%,ARR 增长 25%;S 则以 Purple AI 探索 Security Agent 接管初级分析师工作流。
- SAIL 披露 AI-driven ARR 超 7000 万美元,AI 产品贡献超 30% 净新增 ARR,验证 Identity 治理从产品故事进入真实合同阶段。
- VRNS 总收入同比增长约 18%,SaaS ARR 增长 52%(剔除迁移约 25%),AI Data Security 能否接棒增长是关键观察点。
- ZS 收入与 ARR 均增长约 25%,正从 Employee→App 扩展至 Agent→App 的 Zero Trust 新需求;FTNT 押注 Private AI 带来的网络隔离与安全采购周期。
- 估值分化明显:CRWD、NET 维持高溢价,PANW、FTNT 属质量防御,SAIL、VRNS、ZS、OKTA 弹性待证,率先证明 Agent 拉动净增 ARR 者将迎估值修复。
ในช่วงสองปีที่ผ่านมา ซิลิคอนวัลเลย์และวงการเทคโนโลยีได้พยายามอย่างหนักเพื่อทำให้โมเดลขนาดใหญ่ "ฉลาดขึ้น"
แต่เมื่อโมเดลก้าวออกจากกล่องสนทนา สวมบัตรพนักงานและกลายเป็น Agent ไม่ว่าจะเป็นในงาน AIP ของ Palantir ไปจนถึงเครือข่ายภายในของบริษัทเทคโนโลยีชั้นนำต่างๆ CTO ขององค์กรก็ค้นพบว่า ความฉลาดไม่ใช่ความขัดแย้งหลักอีกต่อไป สิทธิ์ที่หลุดการควบคุมต่างหากที่เป็นต้นตอของหายนะ
หากมอบบัญชีให้ Agent หนึ่งตัว มันสามารถอ่าน SharePoint ได้ในพริบตา รัน SQL แก้ไขโค้ด และแม้แต่กดอนุมัติการจ่ายเงินใน ERP มันไม่ใช่พนักงาน แต่มีข้อมูลรับรองของระบบ มันไม่ใช่ซอฟต์แวร์แบบดั้งเดิม แต่สามารถเรียกใช้เครื่องมือ เข้าถึงข้อมูล และดำเนินการตามภารกิจได้เอง
ในยี่สิบปีที่ผ่านมา นัยแฝงของความปลอดภัยไซเบอร์องค์กรไม่พ้น "ควบคุมคนและอุปกรณ์ ปกป้องบ้านของตัวเอง" แต่ทุกวันนี้ Agent ที่ถูกกฎหมายถือ Token ที่ถูกกฎหมาย อยู่ในกระบวนการธุรกิจที่ถูกกฎหมาย กลับสามารถก่อการกระทำเกินสิทธิ์ที่ไม่มีใครคาดคิดได้ เพราะความคลาดเคลื่อนของตรรกะหรือ Prompt ที่เป็นพิษเพียงประโยคเดียว
ถึงตอนนี้ ใครเป็นคนตัดสิน?
นี่ก็เป็นความแตกต่างที่ใหญ่ที่สุดระหว่างการประเมินความปลอดภัยไซเบอร์รอบใหม่นี้กับครั้งก่อนๆ AI ในด้านหนึ่งลดกำแพงของการโจมตี อีกด้านหนึ่งก็สร้างวัตถุความปลอดภัยใหม่ขึ้นมา: โมเดล Agent MCP ตัวตนของเครื่อง ข้อมูลองค์กร และ Runtime (สภาพแวดล้อมการทำงาน)
กล่าวอีกนัยหนึ่ง ระนาบการควบคุมของความปลอดภัยไซเบอร์กำลังเปลี่ยนทิศอย่างไม่สามารถย้อนกลับได้ จากเครือข่ายรอบนอกและอุปกรณ์ปลายทาง ไปสู่ตัวตน ข้อมูล และ Runtime (สภาพแวดล้อมการทำงาน)
1. ทำไม "ความปลอดภัยไซเบอร์" ถึงกลายเป็นแกนหลักของ AI อีกครั้งในทันที
ในทศวรรษที่ผ่านมา ความปลอดภัยไซเบอร์องค์กรได้ก่อตัวเป็นการแบ่งงานที่ค่อนข้างมั่นคงขึ้นมาชุดหนึ่ง
ไฟร์วอลล์รับผิดชอบทางเข้าของเครือข่าย EDR เฝ้าดูอุปกรณ์ปลายทาง IAM จัดการตัวตนและการเข้าสู่ระบบ ความปลอดภัยข้อมูลรับผิดชอบข้อมูลที่ละเอียดอ่อน ส่วน SOC รับผิดชอบจัดการการแจ้งเตือนที่เกิดขึ้นแล้ว
ตรรกะพื้นฐานของระบบนี้เรียบง่ายมาก มันหมุนรอบคนและอุปกรณ์มาตลอด—ผู้ปฏิบัติการไม่ใช่พนักงานก็เป็นผู้บุกรุก ดังนั้นขอเพียงระบุได้ว่าคนนี้คือใคร อุปกรณ์เชื่อถือได้หรือไม่ การเชื่อมต่อเครือข่ายปลอดภัยหรือไม่ ปัญหาส่วนใหญ่ก็มีวิธีจัดการที่ค่อนข้างสมบูรณ์แล้ว
Agent ทำให้ตรรกะนี้แตกกระจายเป็นเสี่ยงๆ
Agent ตัวหนึ่งแม้ตัวตนจะถูกกฎหมาย เข้าสู่ระบบเป็นปกติ ก็ยังอาจแสดงพฤติกรรมที่ไม่มีใครคาดคิดได้ เพราะสิทธิ์มากเกินไป เรียกใช้เครื่องมือผิดพลาด หรือได้รับอิทธิพลจาก Prompt ที่เป็นอันตรายและเนื้อหาภายนอก
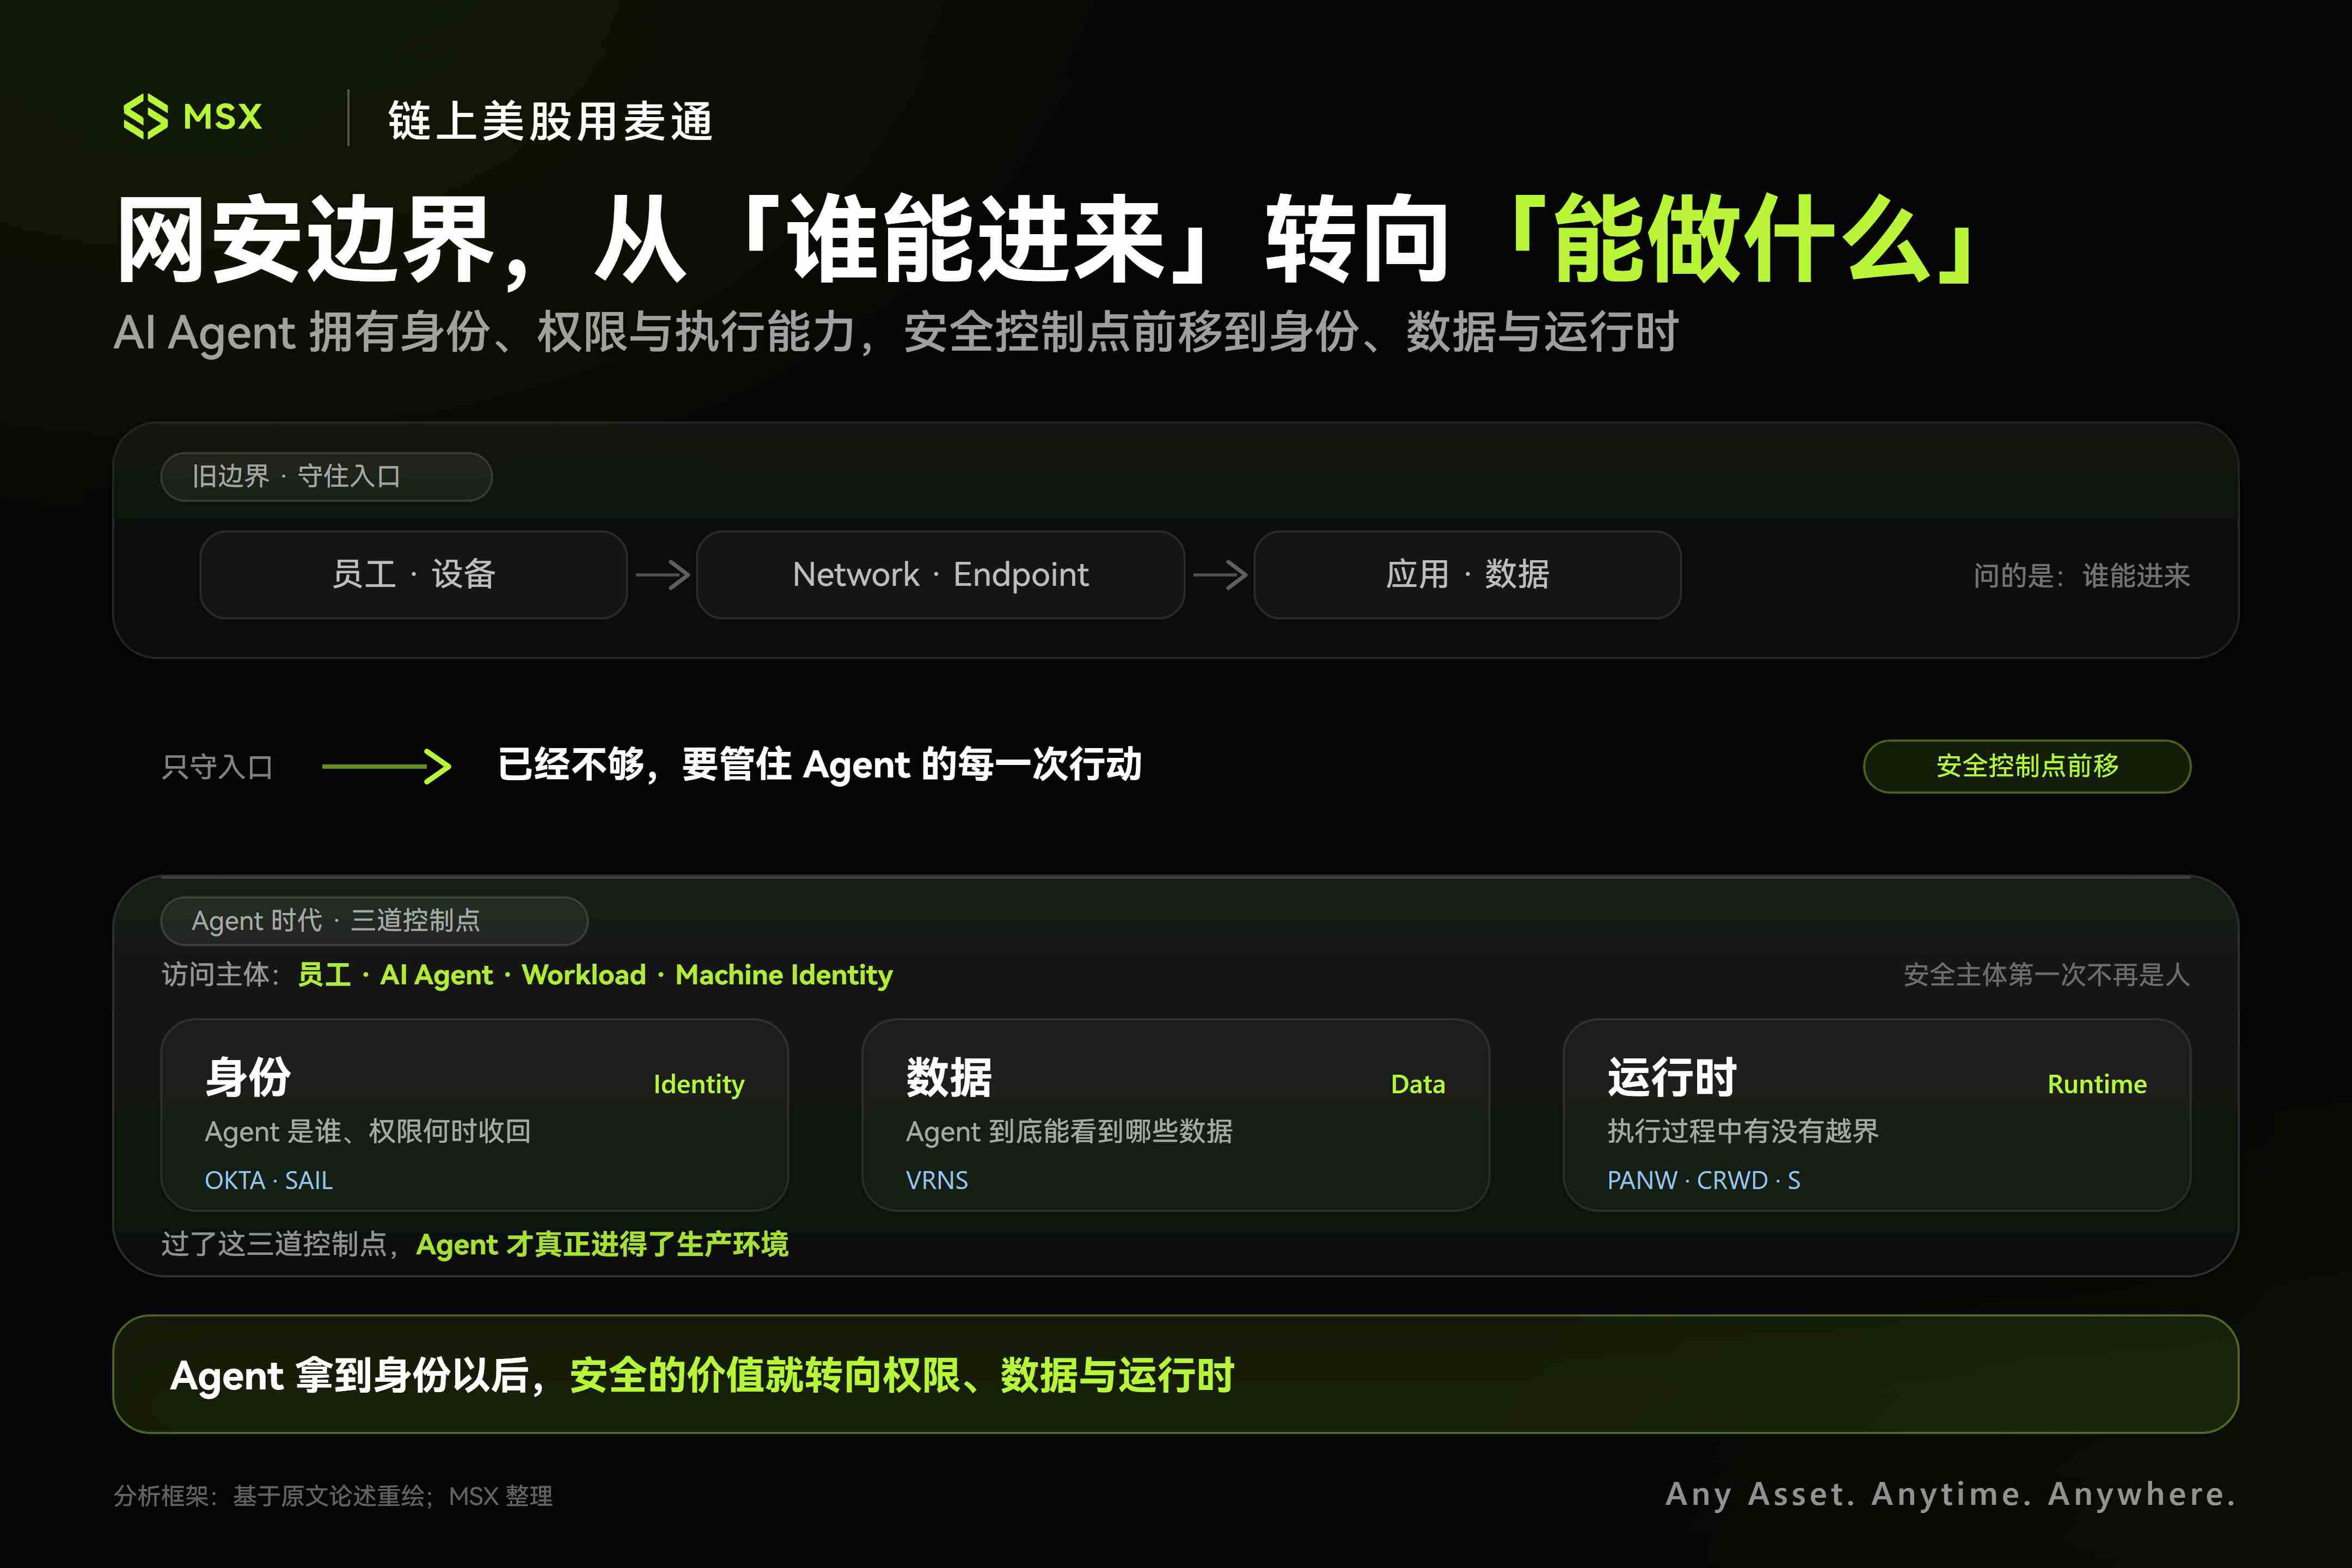
ดังนั้น ความปลอดภัยองค์กรต้องตอบคำถามเพิ่มอีกข้อที่เคยไม่เคยพบมาก่อน นั่นคือ สิ่งที่มันกำลังทำอยู่ตอนนี้ ยังสอดคล้องกับวัตถุประสงค์เดิมที่ให้สิทธิ์มันหรือไม่?
หากมองตามเส้นทางหลังจากที่ Agent เข้าสู่องค์กรจริงๆ แล้ว กลุ่มบริษัทความปลอดภัยไซเบอร์ชุดนี้ในปัจจุบันสามารถแบ่งได้เป็นสามสาย: สายหนึ่งรับผิดชอบสร้างแพลตฟอร์ม สายหนึ่งควบคุมตัวตนและข้อมูล อีกสายหนึ่งปกป้องเครือข่ายและทางเข้าของการเข้าถึง
2. จาก PANW, CRWD ถึง SAIL, VRNS ใครติดอยู่ที่คอหอยที่แท้จริง?

1. PANW, CRWD, S: ยักษ์ใหญ่สายแพลตฟอร์ม เส้นทางการสร้างรายได้ที่สั้นที่สุด
Palo Alto Networks (PANW) ยังคงเป็นบริษัทที่สร้างแพลตฟอร์มได้สมบูรณ์ที่สุด
มันไม่ได้พึ่งพาไฟร์วอลล์แบบดั้งเดิมอีกต่อไปแล้ว แต่ค่อยๆ รวบรวม Network Security, Cloud Security, SOC, Identity และ AI Security เข้าสู่แพลตฟอร์มเดียว Prisma AIRS ตอนนี้ครอบคลุมโมเดล ข้อมูล AI Application และ Agent พร้อมทั้งเพิ่มความสามารถอย่าง AI Runtime Firewall, Red Teaming เข้าไปด้วย
ดังนั้นสิ่งที่ PANW ต้องการแก้จริงๆ คือทั้งเส้นทาง ตั้งแต่ AI ใช้โมเดลอะไร เข้าถึงข้อมูลอะไร เรียกใช้เครื่องมืออะไร ไปจนถึงเมื่อทำงานจริงแล้วมีพฤติกรรมผิดปกติเกิดขึ้นหรือไม่ ไตรมาสล่าสุดบริษัทมีรายได้ถึง 3.41 พันล้านดอลลาร์ เติบโต 34% เมื่อเทียบปีต่อปี แม้จะรวมส่วนเพิ่มจากการควบรวมกิจการ แต่ก็ยังแสดงให้เห็นว่า เมื่องบประมาณความปลอดภัยใหม่เกิดขึ้น แพลตฟอร์มขนาดใหญ่มักมีเส้นทางการสร้างรายได้ที่สั้นที่สุด
เพราะลูกค้าอยู่ตรงนั้นแล้ว สัญญาอยู่ตรงนั้นแล้ว สินค้าใหม่สามารถขายเพิ่มเข้าระบบเดิมได้โดยตรง
จุด切入ของ CrowdStrike (CRWD) ต่างออกไป ค่อนข้างเน้นชั้นการปฏิบัติการมากกว่า
การอนุมานของ Agent อาจอยู่บนคลาวด์ แต่การกระทำที่เกิดขึ้นจริง—รันสคริปต์ เขียนไฟล์ชั่วคราว เรียกใช้โปรเซสของระบบ—สุดท้ายก็เกิดขึ้นบนเซิร์ฟเวอร์ คอนเทนเนอร์ หรืออุปกรณ์ปลายทางของพนักงาน นี่恰好เป็นพื้นที่สบายๆ ของแพลตฟอร์ม Falcon การขยาย Endpoint Telemetry (ข้อมูลจากอุปกรณ์ปลายทาง) ไปสู่ Runtime อย่างเป็นธรรมชาติ ทำให้ CRWD ยืนอยู่ที่จุดเกิดเหตุจริงของการกระทำโดยกำเนิด
ดังนั้นสินทรัพย์หลักที่สุดของ CRWD จึงเป็นแพลตฟอร์ม Falcon มาตลอด รวมถึง Telemetry ที่สะสมจาก Endpoint และ Cloud Workload จำนวนมาก ไตรมาสล่าสุดรายได้เติบโต 26% เมื่อเทียบปีต่อปี ARR เติบโต 25% เมื่อเทียบปีต่อปี ส่วน ARR ที่เพิ่มใหม่สุทธิ表現แข็งแกร่งกว่า ซึ่งแสดงว่า CRWD กำลังขยายจาก Endpoint ไปสู่ Identity, Cloud, Runtime และ SOC
SentinelOne (S) ก็เดินในทิศทางที่คล้ายกัน เพียงแต่ขนาดเล็กกว่าอย่างชัดเจน
Purple AI ของมันทะเยอทะยานกว่านั้นอีก แทนที่จะเป็นเครื่องมือช่วย กลับให้ Security Agent เข้ายึด workflow ของนักวิเคราะห์ระดับต้น ไปสู่การสอบสวนอัตโนมัติ เชื่อมโยงเหตุการณ์ และกระตุ้นการตอบสนอง
หากขั้นตอนนี้ทำงานได้จริง สิ่งที่ AI เปลี่ยนแปลงจะไม่ใช่แค่ฟังก์ชันผลิตภัณฑ์ของบริษัทความปลอดภัยไซเบอร์ แต่เป็นวิธีใช้งานและรูปแบบการคิดค่าบริการของซอฟต์แวร์ความปลอดภัยเอง
2. OKTA, SAIL, VRNS: กุญแจความปลอดภัยใหม่ที่มีความบริสุทธิ์ของส่วนเพิ่มสูงที่สุด
หากแพลตฟอร์มอย่าง PANW และ CRWD ชนะที่ขนาด ส่วนเพิ่มโดยกำเนิดที่ Agent นำมา สิ่งแรกที่ถูกกระแทกจริงๆ คือ Identity และ Data
Okta (OKTA) และ SailPoint (SAIL) ต่างขยายไปสู่ Agent Identity เพียงแต่จุดแข็งดั้งเดิมของสองบริษัทต่างกัน
Okta ใกล้ชิดกับ Authentication และ Access Management มากกว่า จัดการเรื่อง "คุณเป็นใคร เข้าสู่ระบบได้หรือไม่ เข้าถึงแอปไหนได้"; SailPoint เอนไปทาง Identity Governance มากกว่า สนใจว่าสิทธิ์หนึ่งมีอยู่ทำไม ใครอนุมัติ ควรเก็บไว้นานแค่ไหน และเมื่อภารกิจจบควรถูกเรียกคืนหรือไม่
ใช้กับคน การจัดการชุดนี้ก็ซับซ้อนมากแล้ว ใช้กับ Agent ปัญหาย่อมหนักหนากว่า เพราะวงจรชีวิตของ Agent อาจสั้นมาก อาจอยู่ยาว อาจเรียกใช้หลายเครื่องมือ สืบทอดสิทธิ์ของผู้ใช้ และอาจสร้าง Agent ใหม่ขึ้นมาอีก
นี่ก็เป็นส่วนที่น่าจับตามองกว่าในข้อมูลล่าสุดของ SAIL ARR ไตรมาสล่าสุดเติบโต 25% เมื่อเทียบปีต่อปี SaaS ARR เติบโต 36% และที่สำคัญกว่าคือ บริษัทเปิดเผยว่า AI-driven ARR เกิน 70 ล้านดอลลาร์แล้ว ผลิตภัณฑ์ AI สร้าง ARR ที่เพิ่มใหม่สุทธิกว่า 30% พิสูจน์ว่า Identity ได้ก้าวจากเรื่องราวผลิตภัณฑ์เข้าสู่สัญญาจริงแล้ว
เมื่อเทียบกัน รายได้ไตรมาสล่าสุดของ OKTA เติบโตประมาณ 11% กระแสเงินสดและอัตรากำไรดีขึ้นอย่างต่อเนื่อง แต่อัตราการเติบโตโดยรวมต่ำกว่าแพลตฟอร์มความปลอดภัยไซเบอร์ชั้นนำอย่างชัดเจน ดังนั้นสิ่งที่ต้องพิสูจน์จริงๆ ในขั้นถัดไป คือเมื่อไหร่ผลิตภัณฑ์ใหม่เหล่านี้จะกลับมากระทบเส้นโค้งการเติบโตโดยรวมได้อีกครั้ง
VRNS ยืนอยู่บนตรรกะ Agent ที่ตรงมากอีกเส้นหนึ่ง นั่นคือข้อมูล และสิ่งที่มันทำมาโดยตลอดคือการค้นหาข้อมูลที่ละเอียดอ่อน การวิเคราะห์สิทธิ์ การจำแนกข้อมูล และการตรวจจับภัยคุกคาม ตอนนี้ก็เริ่มเพิ่ม AI Governance และ AI Runtime เข้าสู่ระบบเดียวกัน
ยิ่ง Agent เก่ง องค์กรยิ่งต้องเข้าใจสิ่งหนึ่งก่อน นั่นคือ Agent ตัวนี้มองเห็นอะไรได้บ้าง รายได้รวมไตรมาสล่าสุดของ VRNS เติบโตประมาณ 18% เมื่อเทียบปีต่อปี SaaS ARR เติบโต 52% เมื่อเทียบปีต่อปี แน่นอนว่า 52% นี้รวมผลกระทบจากการที่ลูกค้าดั้งเดิมจำนวนมากย้ายไป SaaS หากตัด conversion ออก อัตราการเติบโตของ SaaS ARR อยู่ที่ประมาณ 25%
ดังนั้นสิ่งที่ VRNS น่าจับตามองจริงๆ ตอนนี้ คือหลังจากผลของการเปลี่ยนผ่านสู่ SaaS จางลง AI Data Security จะรับช่วงการเติบโตได้หรือไม่
หาก Agent เข้าสู่สภาพแวดล้อมการผลิตขององค์กรจริง สิทธิ์ของข้อมูลอาจไม่ใช่ "โมดูลความปลอดภัยทางเลือก" แต่จะกลายเป็นปัญหาที่ต้องแก้ก่อนการติดตั้งใช้งาน
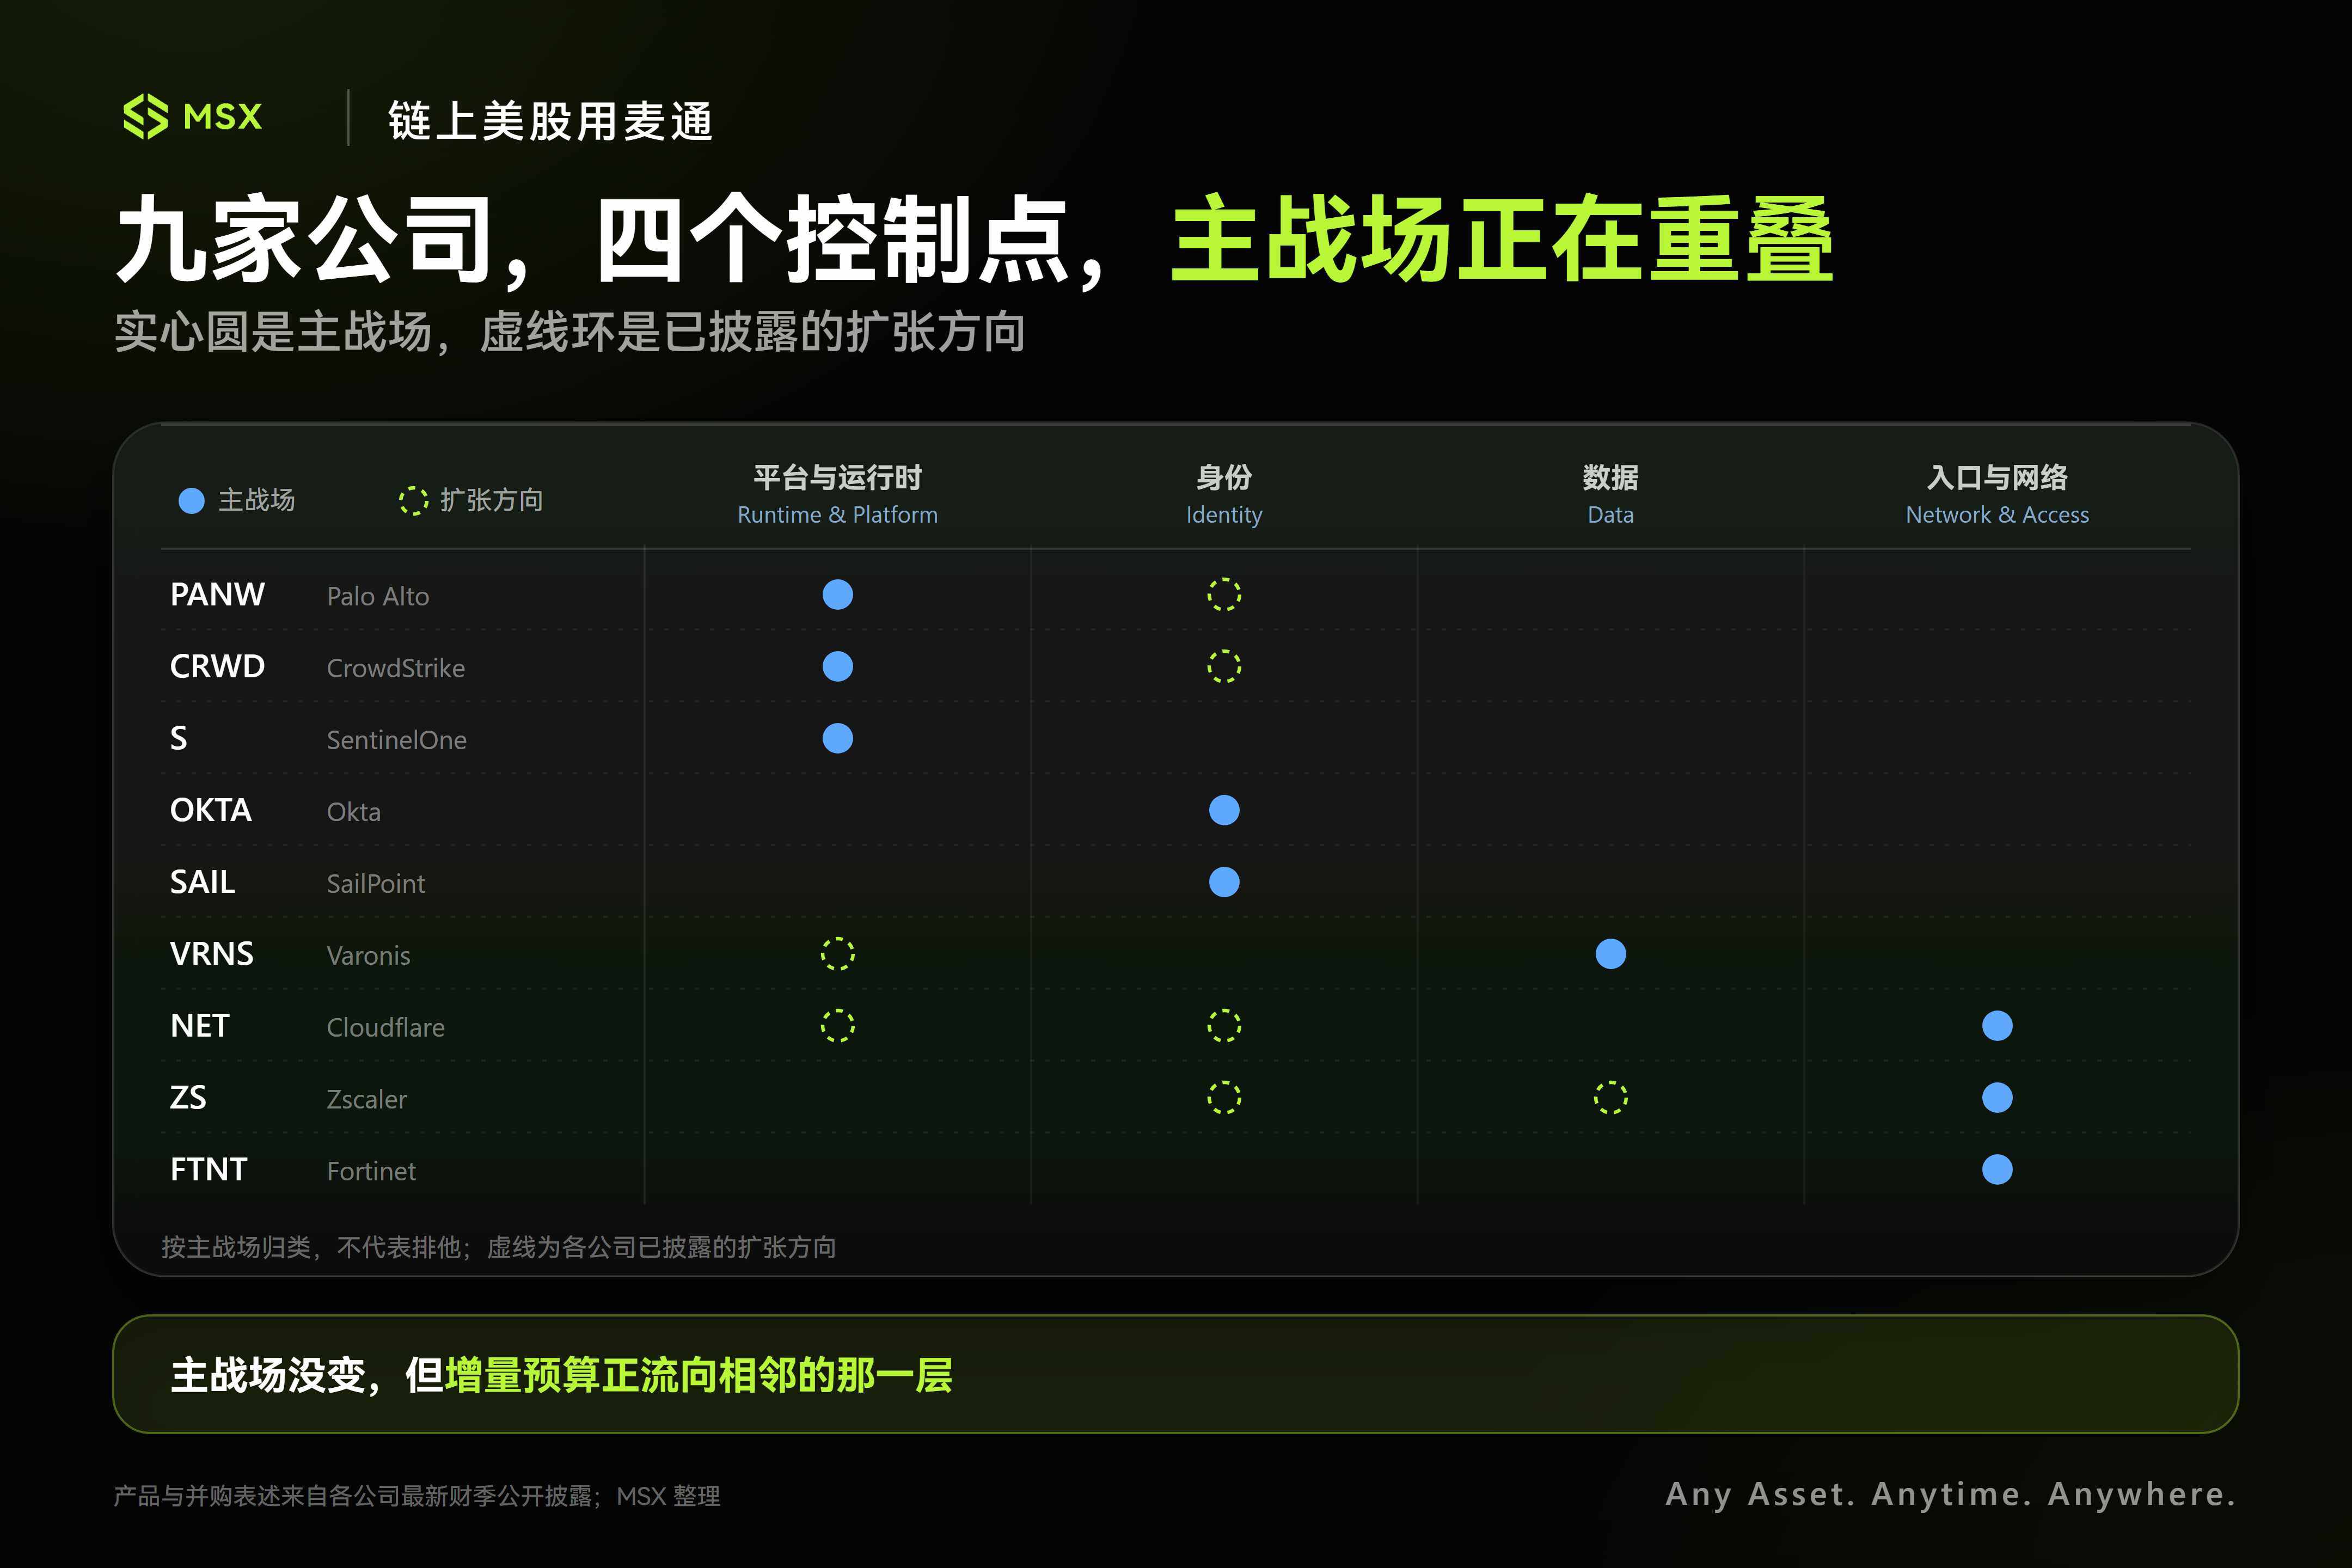
3. FTNT, ZS, NET: 主体ของเครือข่ายเปลี่ยนไป แต่ท่อส่งยังอยู่
การเปลี่ยนแปลงที่ Agent นำมาไม่ได้หมายความว่าเครือข่ายความปลอดภัยแบบดั้งเดิมจะสูญเสียคุณค่า เพียงแต่ในอนาคตสิ่งที่เข้าถึงแอปองค์กรและอินเทอร์เน็ตจะไม่ใช่แค่พนักงานและอุปกรณ์อีกต่อไป
Zero Trust ของ Zscaler (ZS) ในอดีตจัดการหลักๆ คือ Employee → Application ในอนาคตจะค่อยๆ ขยายเป็น Employee + Workload + Agent → Application ยิ่ง Agent มีจำนวนมาก การเข้าถึงของเครื่องที่ต้องถูกยืนยันตัวตน ให้สิทธิ์ และแยกออกจากกันก็จะยิ่งมากขึ้น
ดังนั้นขอเพียงปริมาณการเข้าถึงของเครื่องระเบิดแบบทวีคูณ จุดคิดค่าบริการของ Zero Trust Gateway ก็ยังอยู่
รายได้และ ARR ไตรมาสล่าสุดของ ZS ต่างเติบโตประมาณ 25% แต่หากตัดผลกระทบจากการควบรวม Red Canary ออก อัตราการเติบโตทั้งสองจะใกล้ 20% มองจากมุมนี้ สิ่งที่ ZS ต้องพิสูจน์จริงๆ ต่อไป คือความต้องการใหม่แบบ Agent-to-App นี้จะผลักดันให้ ARR ที่เพิ่มใหม่เร่งตัวขึ้นได้อีกหรือไม่
ตรรกะ AI ของ Fortinet (FTNT) เอนไปทางโครงสร้างพื้นฐานมากกว่า ได้ประโยชน์จากกระแสการติดตั้งแบบส่วนตัว
มันไม่ใช่บริษัท Agent Security แบบฉบับ แต่หากโครงการในภาคการเงิน การแพทย์ องค์กรขนาดใหญ่ และรัฐบาลจำนวนมากขึ้นสร้างคลัสเตอร์ GPU, Private Cloud และ AI Factory ของตัวเอง ความต้องการแยกเครือข่าย การจราจรฝั่งตะวันออก-ตะวันตก ไฟร์วอลล์ SASE และการดำเนินงานความปลอดภัยก็จะเพิ่มขึ้นตามธรรมชาติ
สิ่งเหล่านี้恰好เป็นความสามารถที่ Fortinet สะสมมาเป็นเวลานาน กล่าวอีกนัยหนึ่ง มันพนันในความจำเป็น刚性ของโครงสร้างพื้นฐานแบบดั้งเดิมในรอบการคำนวณใหม่ และ Private AI จะเปิดรอบการจัดซื้อเครือข่ายและความปลอดภัยขององค์กรรอบใหม่หรือไม่
Cloudflare ยิ่งพิเศษกว่า มันมี胃口ที่ใหญ่ที่สุดและมีมูลค่าแพงที่สุด (อ่านเพิ่มเติม《GPT, Claude, Grok ล่มพร้อมกัน ทำไมทุกคนถึงสงสัย Cloudflare?》)
NET ไม่สามารถจัดประเภทเป็นบริษัทความปลอดภัยไซเบอร์แบบง่ายๆ ได้ CDN, WAF, DDoS, Zero Trust, Workers และ Edge Network ทั่วโลก ทำให้มันอยู่ทั้งในตำแหน่งโครงสร้างพื้นฐานอินเทอร์เน็ต คลาวด์ และความปลอดภัย หลังจาก Agent แพร่หลาย โครงสร้างการจราจรของอินเทอร์เน็ตเองก็อาจเปลี่ยนไป
ในอดีตส่วนใหญ่เป็น Human-to-Web อนาคตจะมี Agent-to-API, Agent-to-Agent มากขึ้นเรื่อยๆ Agent จะเข้าถึงเว็บไซต์เอง เรียกใช้โมเดล รันโค้ด และแม้แต่ทำการชำระเงินของเครื่อง กล่าวโดยสรุป สิ่งที่ Cloudflare เดิมพันจริงๆ ไม่ใช่แค่ AI Security แต่เป็นการเปลี่ยนแปลงที่ใหญ่กว่านั้น:
หากการจราจรของอินเทอร์เน็ตส่วนใหญ่ถูกสร้างขึ้นโดยเครื่องเอง NET จะเป็นทางเข้าที่สำคัญของชั้น Agent Internet นี้ได้หรือไม่ นี่ก็เป็นความแตกต่างที่ใหญ่ที่สุดจากบริษัทความปลอดภัยไซเบอร์อื่นๆ—พื้นที่จินตนาการใหญ่กว่า แต่ความคาดหวังที่สะท้อนในมูลค่าก็มากกว่าเช่นกัน

3. เส้นแบ่งการประเมินมูลค่า: ดูว่าใครนับ Agent เข้า ARR ก่อน
นำตรรกะอุตสาหกรรมกลับสู่พื้นฐานและมูลค่า ตลาดให้การลงคะแนนด้วยเท้าที่ซื่อสัตย์มากแล้ว:
- กลุ่มพรีเมียมสูง (CRWD, NET): รักษาความคาดหวังการเติบโต 20%+ หรือสูงกว่า สิ่งที่ตลาดซื้อขายคือจินตนาการที่พวกเขาใช้ AI ขยาย TAM ต่อ EV/Sales ที่ให้จึงอยู่ในระดับสูงสุดเสมอ
- กลุ่มคุณภาพเชิงป้องกัน (PANW, FTNT): อัตราการเติบโตไม่ดุดันเท่า แต่อาศัยความลึกของแพลตฟอร์ม คุณสมบัติโครงสร้างพื้นฐานเครือข่าย และกระแสเงินสดอิสระที่แข็งแกร่งมากในการหนุน
- กลุ่มยืดหยุ่นรอพิสูจน์ (SAIL, VRNS, ZS, OKTA): ศูนย์กลางการประเมินมูลค่าค่อนข้าง restrained แต่ก็หมายถึงโอกาส ขอเพียงมีบริษัทหนึ่งที่พิสูจน์ได้ก่อนว่าผลิตภัณฑ์ Agent กำลังดึง ARR ที่เพิ่มใหม่





