


突发:북한 해커 다시 활동, Bitget 핫월렛 3억 5천만 달러 이상 손실


- 핵심 관점: Bitget 핫월렛이 해커 공격을 받아 약 3억 5,160만 달러의 손실이 발생했으며, 공식 측은 콜드월렛과 대부분의 자산은 영향받지 않았고 사용자 보호 기금으로 전액 커버할 수 있다고 밝혔다. 이번 사건은 핫월렛 단계의 보안 취약점을 드러냈다.
- 핵심 요소:
- 공격은 새벽 2시 31분에 발생했으며, 해커는 월렛 인프라 백엔드 시스템에 침입하여 거래 데이터를 위조했고, 프라이빗 키 유출 가능성은 배제되었다.
- 도난당한 자산에는 ETH, USDT, USDC, XAUT, BNB, AVAX 등이 포함되며, Arbitrum, Avalanche 등 여러 퍼블릭 체인에 걸쳐 있다.
- Bitget은 핫, 웜, 콜드 3계층 월렛 아키텍처를 채택하고 있으며, 이번에는 일부 핫월렛과 웜월렛만 영향을 받았고 콜드월렛은 안전하다.
- 플랫폼은 출금을 일시 중단했으며, 법 집행 기관이 조사에 착수했고, 사용자 보호 기금 규모는 4억 6,400만 달러 이상으로 손실을 커버할 수 있다.
- CEO Gracy Chen은 일부 IP가 북한 해커 조직의 VPN과 일치한다고 밝혔으나 최종 확인은 되지 않았으며, 내부 인원의 소행 가능성은 잠정적으로 배제되었다.
原创|Odaily 星球日报(@OdailyChina)
作者|Wenser(@wenser 2010)

또 한 번의 중추절(中秋节)이 찾아왔지만, 명절보다 더 먼저 찾아온 것은 업계의 또 다른 CEX 대규모 해킹 사건이었다.
오늘 새벽 2시 31분, Bitget의 일부 핫월렛에서 대규모 이상 이체가 발생했으며, 초기 온체인 모니터링 기준 도난 자금 규모는 1억 달러를 넘어섰다. 이후 Bitget 공식 관계자의 확인을 거쳐 이 수치는 곧 3억 5,160만 달러로 확대되었다.
공식 발표에 따르면 콜드월렛 및 플랫폼 자산 대부분은 영향을 받지 않았다. Bitget 사용자 보호 기금은 현재 4억 6,400만 달러 이상으로, 도난 자산을 전액 커버할 수 있다. 현재 자금 안전을 고려하여 Bitget 플랫폼의 출금 기능은 일시적으로 중단되었으며, 보안 검증 완료 후 순차적으로 재개될 예정이다. 법 집행 기관 및 온체인 보안 기관이 조사에 착수했으며, 플랫폼은 이후 시간 단위로 지속 업데이트하고 24시간 이내에 근본 원인 분석 및 개선 조치를 포함한 완전한 사건 보고서를 발표할 예정이다.
사용자 신뢰를 제고하기 위해 Bitget CEO Gracy Chen도 라이브 방송을 진행하며 실시간으로 사건 진행 상황과 현재 상태를 공유했다.
바이낸스부터 Bybit까지, 거의 모든 주요 거래소가 이와 유사한 해킹 공격과 정면으로 맞서온 적이 있다. 마침 Bitget 창립 8주년을 맞이한 시점에서, 이번 공격은 이 노포 거래소에게 중요한 세례가 될 수도 있다. 이는 단순히 보안 방어선만을 시험하는 것이 아니라, 신뢰의 두께, 대응의 회복탄력성, 브랜드의 가치를 검증하는 것이기도 하다.
핫월렛이 해커에게 털려... 피해 규모 3억 5천만 달러 이상
새벽 3시 57분, 암호화폐 트레이더 DCF GOD는 글을 올려 Bitget 핫월렛이 공격을 받은 것으로 의심되며 피해 금액은 2,000만 달러라고 밝혔다. 구체적으로, 새 월렛 주소 0xe410이 6분 만에 UniswapX + 1inch Fusion을 통해 Bitget 핫월렛에서 나온 1,967만 USDT를 사용하여 Arbitrum 체인에서 7,111 ETH를 매수했으며, 프리미엄은 최대 현물가의 5%에 달했다. 당시 WETH/USDC 유동성 풀 규모는 2,870달러였으므로, 누군가 단순히 ETH를 사려는 것이라면 이는 전혀 말이 되지 않는다.
외부 시각: 해커의 테스트 이체, Bitget 신속 대응으로 출금 중단 및 자산 집결
새벽 4시 8분, The Block 리서치 책임자 Steven은 이어서 글을 올려 "지난 한 시간 동안 약 1억 7,400만 달러의 자금이 여러 퍼블릭 체인을 통해 콜드월렛과 핫월렛에서 주소 0x770b10b273fC44Fe9197D6bF20F145c2e98463Ee로 이체되었다"고 밝혔다. 주목할 점은, 이번 공격은 기존의 신속한 대규모 이체 방식의 보안 사건과 달리, 온체인 데이터상 해커가 소액 이체 테스트까지 수행했다는 것이다.
4시 12분경, Steven은 Bitget이 출금을 중단한 것으로 의심된다고 모니터링했으며, 당시 관련 콜드월렛과 핫월렛 내 자산은 여전히 5억 달러에 달해 추가 손실을 방지했다. 그는 자신의 추측도 밝혔는데, "나는 이것이 실제 해킹 공격이라고 보는 경향이 있지만, 대규모 공격이 아니라 보안이 취약한 소수 월렛이 취약점을 노출한 것"이라고 말했다.
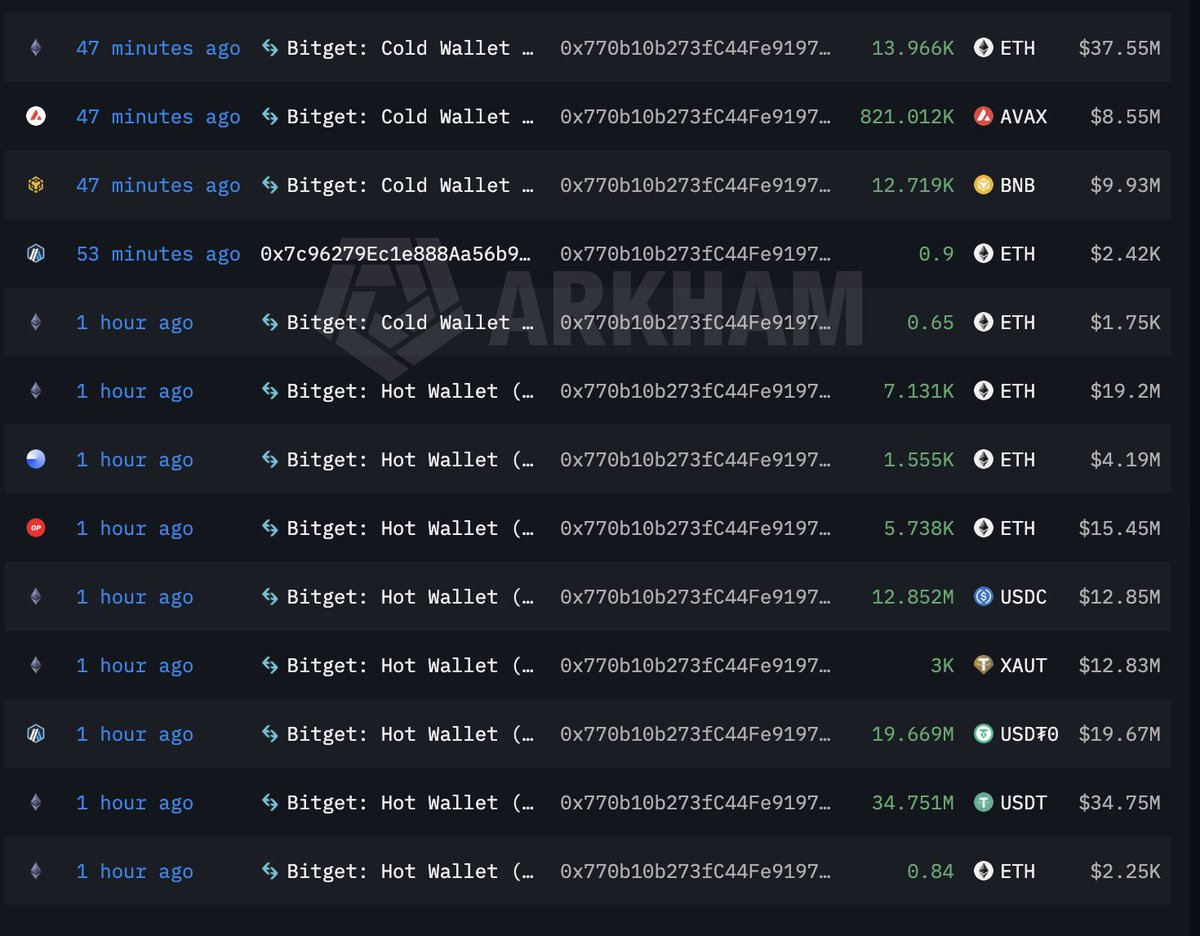
4시 50분, 온체인 데이터에 따르면 Bitget 일부 핫월렛 자산이 콜드월렛 주소 0xffa8DB7B38579e6A2D14f9B347a9acE4d044cD54로 집결되었으나, 해당 콜드월렛은 이후 자금을 해커 주소로 이체했다.
업계 전문가들은 이번 사건이 거래소 개인키 도난이 아니라 Bitget의 특정 대형 고객 소행일 가능성이 있다고 본다. 그래서 (1) 해커가 Bitget 월렛의 모든 자금을 훔치지 않았고, (2) Bitget 월렛 주소가 공격자에게 자금을 이체한 적 있는 월렛 주소로 자금을 집결했다는 현상이 나타난 것이다.
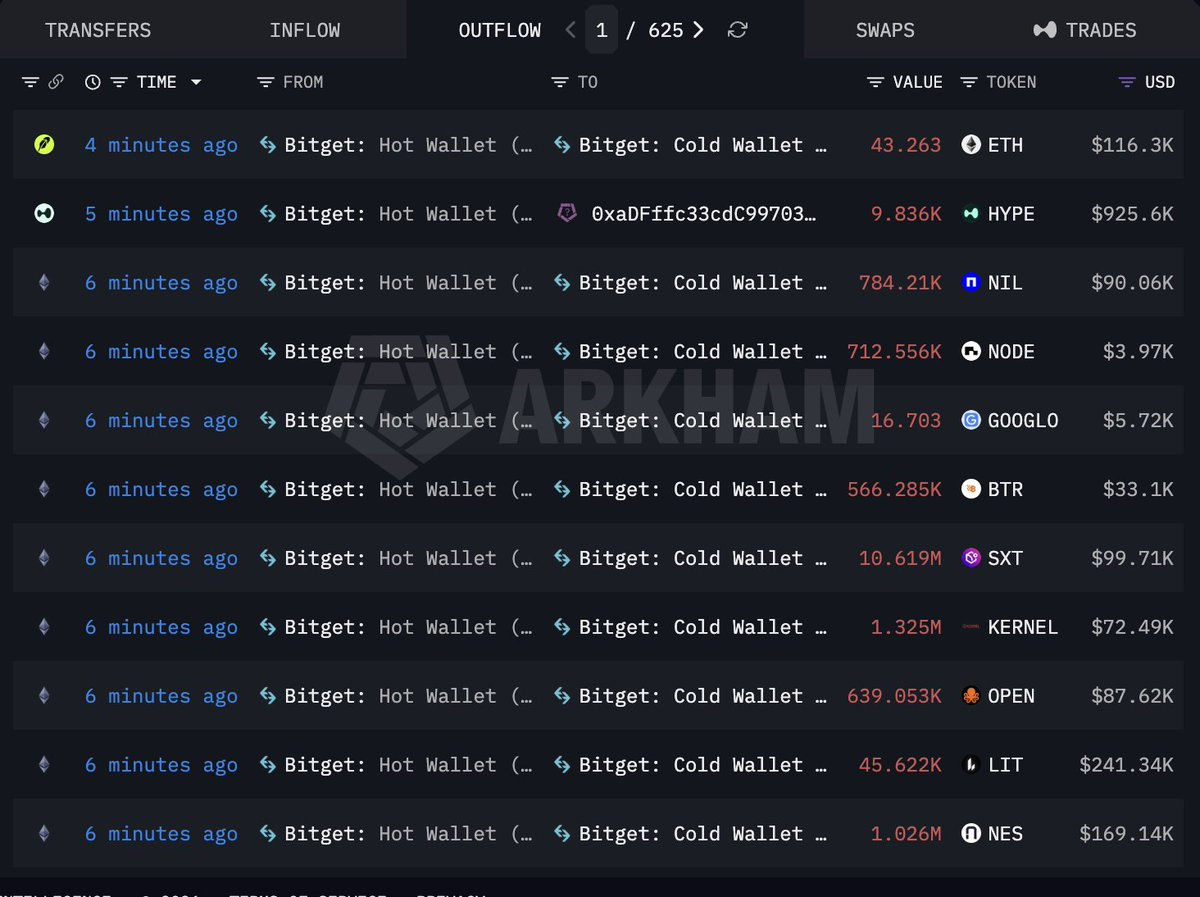
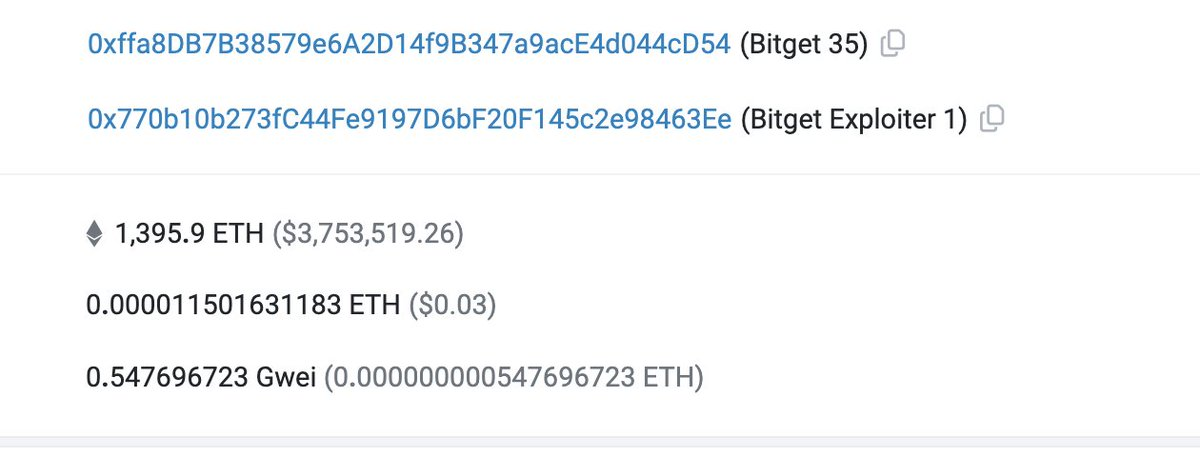
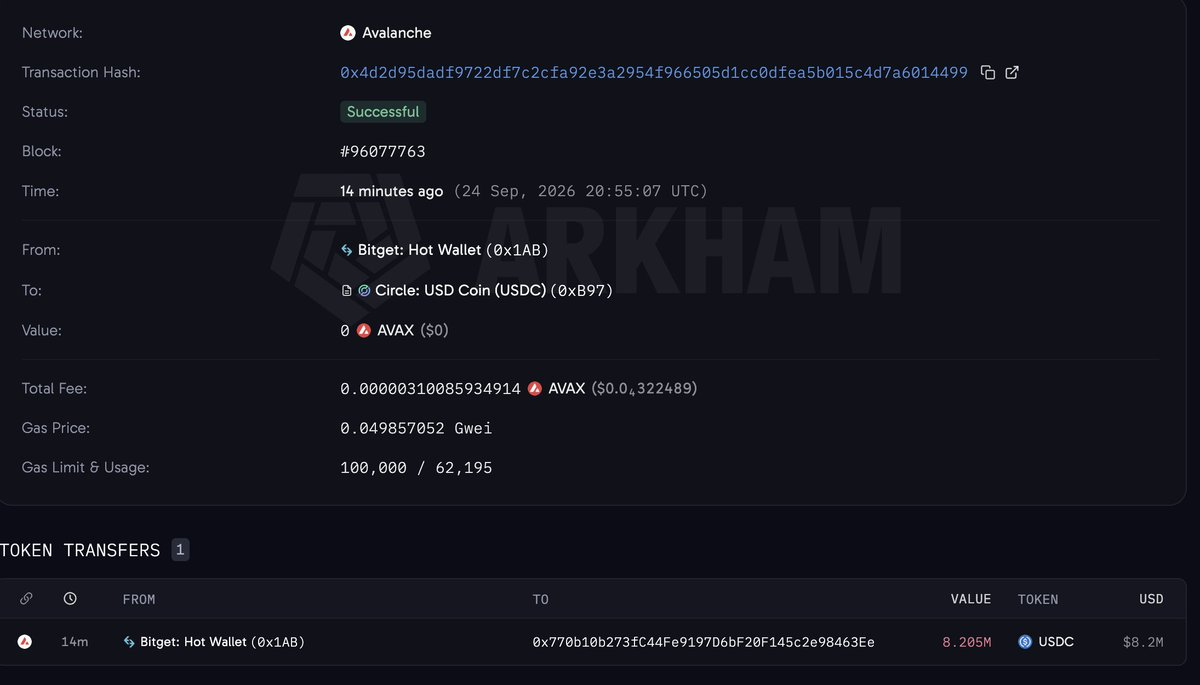
새벽 5시 10분, 온체인 데이터에 따르면 Avalanche 체인에서 800만 달러 상당의 USDC가 해커 주소로 이체되었으며, 취약점 공격은 계속 진행 중이었다.
5시 30분, Bitget CEO Gracy Chen이 공식 발표를 통해 도난 자금 규모, 시간, 비상 대응 계획 및 후속 절차를 상세히 설명했으며, 관련 보안 처리 시스템이 질서정연하게 신속히 가동되기 시작했다. Bitget 중화권 책임자 谢家印(Xie Jiayin)도 이어서 이번 해킹 공격의 구체적 상황을 신속히 전달하는 글을 올렸다. 주목할 점은, 이후 CEO 라이브 방송에서 Gracy Chen이 Bitget 플랫폼은 핫월렛, 웜월렛, 콜드월렛 3계층 월렛 구조를 채택하고 있으며, 이번 해킹은 일부 핫월렛과 웜월렛에만 관련되었고 콜드월렛 및 플랫폼 자산 대부분은 영향을 받지 않았다고 강조했다는 것이다.
해킹 공격 핵심 정보: 해커 월렛 주소, Bitget 공식 월렛 주소, 피해 자산 세부 내역
5시경, 온체인 모니터링 플랫폼 Bubblemaps가 글을 올려 해커가 먼저 자금을 0x770b10b273fC44Fe9197D6bF20F145c2e98463Ee로 집결시켰으며, 이후 자산을 환전한 뒤 다음 주소로 추가 분배했다고 밝혔다.
- 0x469Ac1406dE92f82C0563477240a3627057425DC;
- 0xe410a2E5710Ee787bcaa63f52A3943ff71F0d946;
- 0xD2C2f029eFF5caCc686F24377CfdDcfc82d9F899;
- 0x7c96279Ec1e888Aa56b9B836e0dB26ca48573E1C;
- 0x94A43df7687A8494948Be937400e9d5D33135DA0;
- 0xA6dD3F218B65E32Ccc37BE30f74884133c655545.
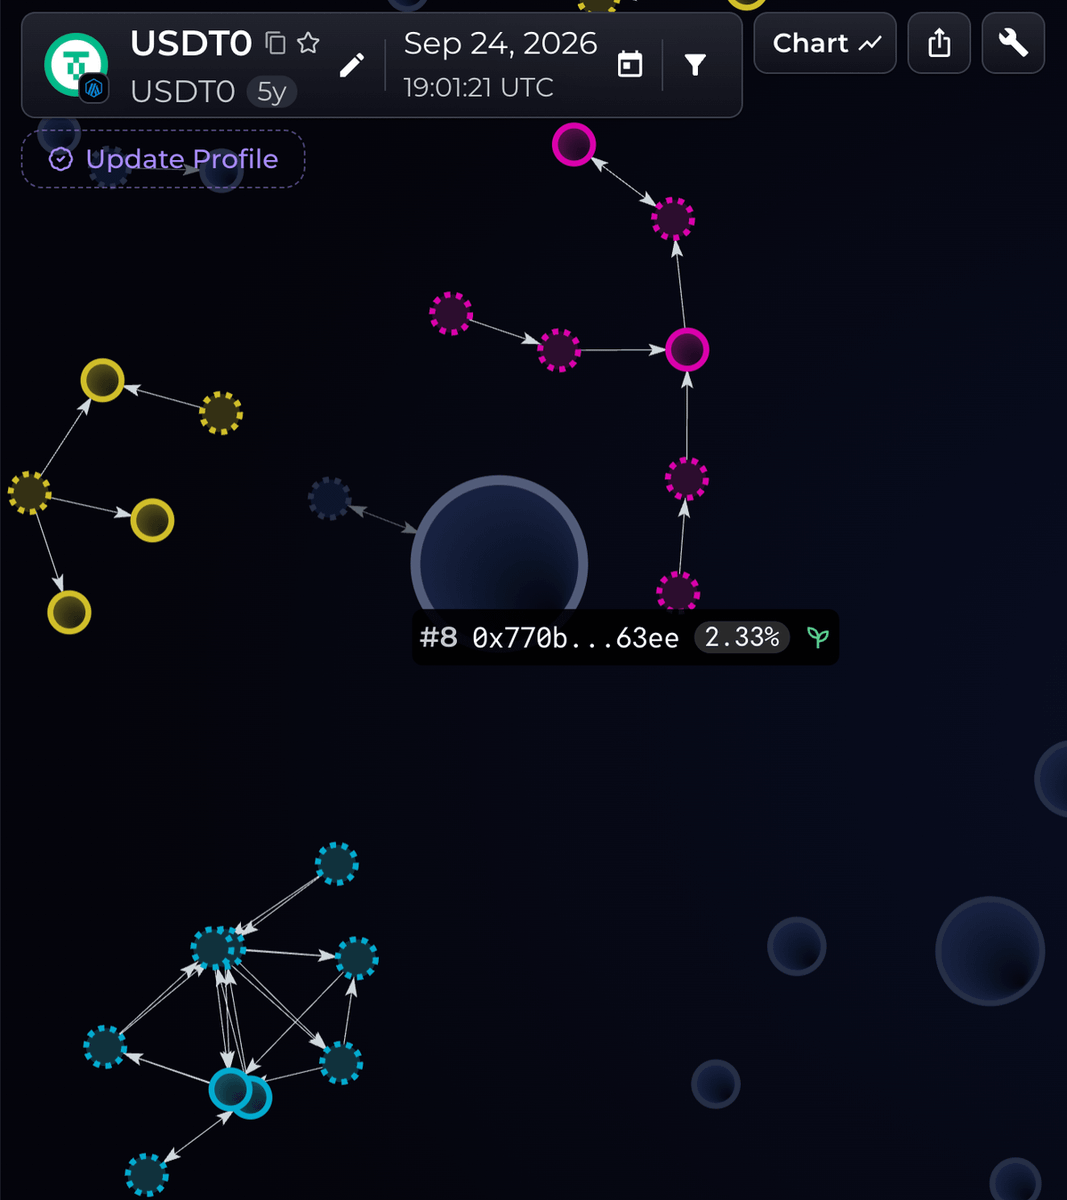
Bitget 도난 핫월렛 주소는 다음과 같다.
- 0x1AB4973a48dc892Cd9971ECE8e01DcC7688f8F23;
- 0xffa8DB7B38579e6A2D14f9B347a9acE4d044cD54;
- 0x97b9D2102A9a65A26E1EE82D59e42d1B73B68689;
- 0x5bdf85216ec1e38D6458C870992A69e38e03F7Ef;
- 0x1AB4973a48dc892Cd9971ECE8e01DcC7688f8F23.
5시 42분, Bitget Wallet이 공식 공지를 발표하고, 사용자들에게 월렛 관련 컨트랙트 승인을 일시적으로 취소하고 공식의 추가 심사 확인을 기다릴 것을 권고했다.
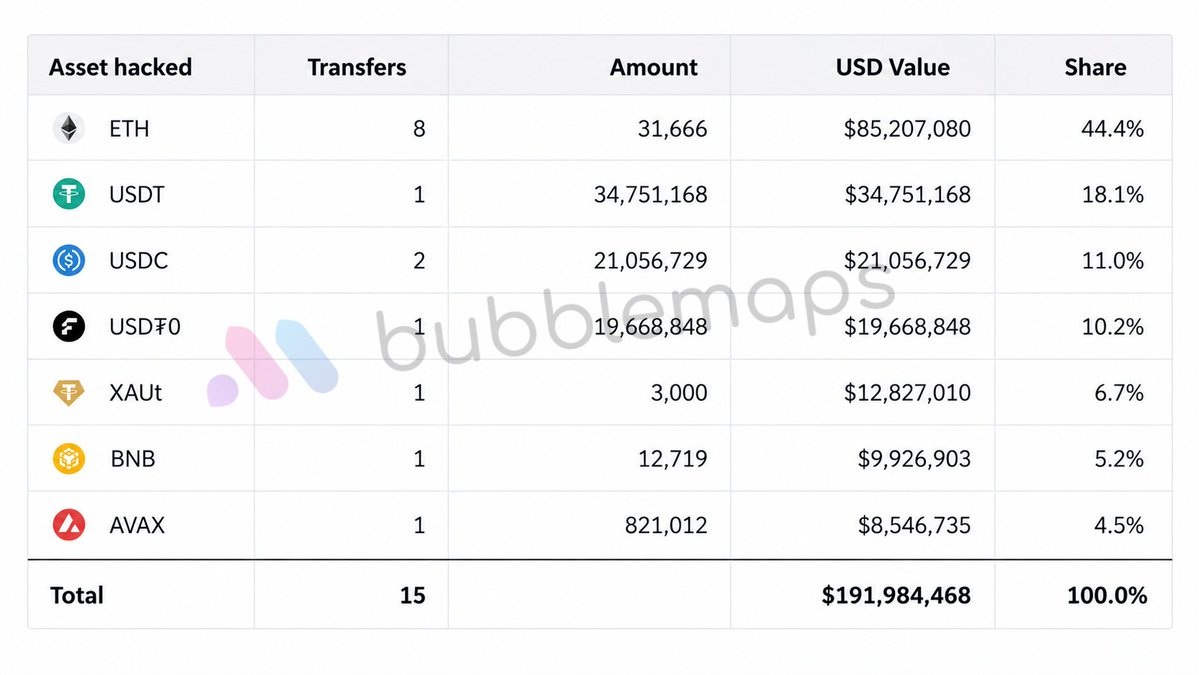
5시 33분 기준 Bitget 공식 관계자가 공지를 발표했을 때, Bubblemaps 모니터링에 따르면 Bitget 이번 해킹으로 도난된 자금 총액은 1억 9,100만 달러에 달했으며, 주요 도난 자산은 ETH, USDT, USDC, USDT0, XAUT, BNB, AVAX였다. 구체적 데이터는 다음과 같다.
도난 원인: 북한 해커? 퇴사 직원? 아니면 다른 무언가?
기고 시점까지 Bitget의 이번 거액 자산 도난 사건의 구체적 세부 사항은 아직 공개되지 않았다. 시장에서는 Bybit 15억 달러 도난 사건의 주범인 북한 해커 조직 Lazarus Group의 소행일 수 있다는 추측이 나오고 있다. 암호화폐 KOL이자 Hertzflow 창립자인 加密韦陀(Encryption Veda)는 Bitget 공식에 경고하며 "기술 부서 퇴사자를 철저히 조사할 것을 권고한다"고 밝혔다.
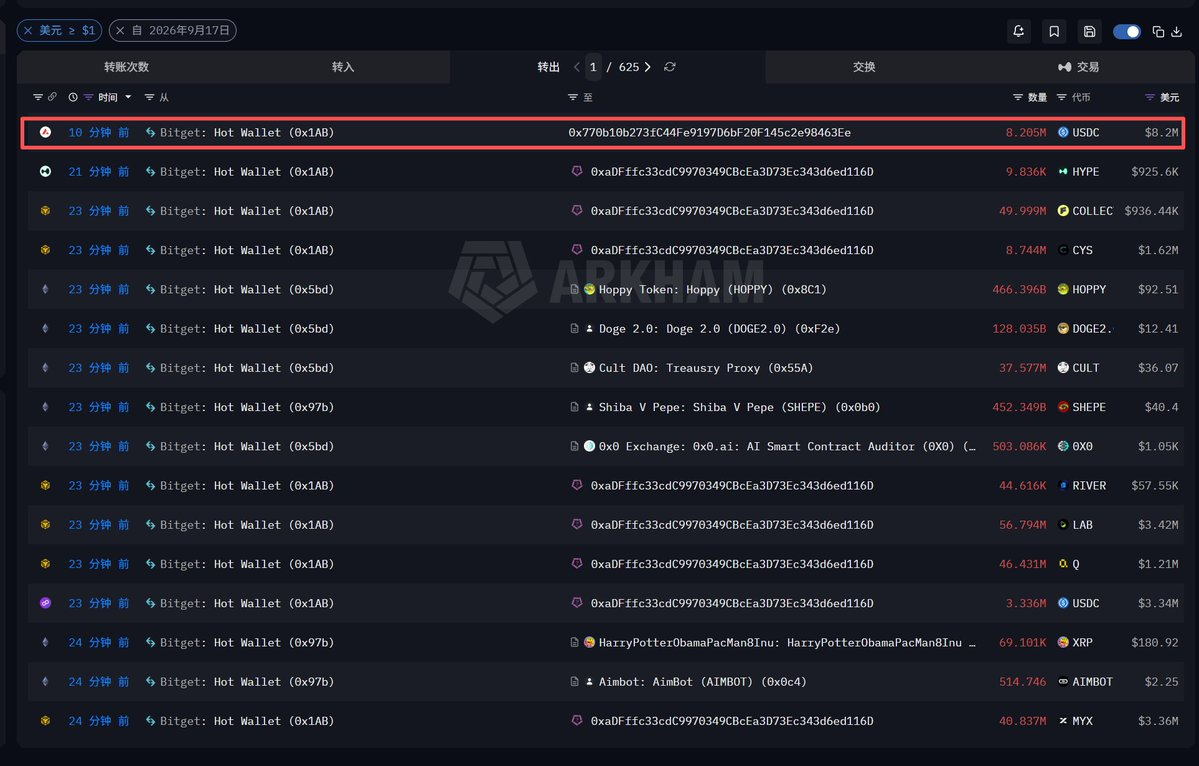
현재까지의 정보를 고려할 때, 보안 취약점은 핫월렛 단계에서 발생했으며, 내부 직원 소행일 수 있다는 추측도 많다. 이는 Bitget이 출금을 중단한 이후에도 약 800만 달러의 자금이 핫월렛에서 해커의 메인 주소로 이체된 행적과 부합한다.
최신 소식으로, Bitget CEO는 대외 글을 통해 "현재 확인된 사항: 공격 단계: Bitget 보안팀은 공격 출처 추적에서 초기 진전을 이루었다. 해커가 월렛 인프라 내 핵심 백엔드 시스템에 침입하여 해당 시스템을 이용해 거래 데이터를 위조하고 우리의 승인 프로세스를 촉발하여 자금을 이체했다. 현재 개인키 유출 가능성은 배제된 상태이다. 이는 더 심각한 관련 시나리오가 성립하지 않음을 의미한다. 자금 손실은 통제되었으며, 이후 추가적인 무단 이체는 발생하지 않을 것이다. 구체적인 시스템 침입 수법은 여전히 적극적으로 조사 중이며, 관련 정보가 확인되는 대로 완전한 기술 보고서를 발표할 것이다.
출금 재개 관련: 여러 기술팀이 시스템 복구와 보안 강화 작업을 동시에 진행하고 있으며, 출금 재개 준비도 병행하고 있다. 구체적 일정이 확정되는 즉시 Bitget 공식이 최우선으로 공지할 것이다.
또한, 플랫폼 보안 사





