


アカウントが「プログラマブル」になるとき:EIP-7702、ERC-4337からNative AAまでの抑制と取捨選択


- 核心的观点:アカウント抽象化はイーサリアムアカウントを固定秘密鍵モデルからプログラマブル体系へと移行させるが、利便性の裏側には安全上の確実性の低下がある。ウォレットは機能革新とユーザー資産の安全の間で慎重に取捨選択する必要があり、ネイティブアカウント抽象化(Native AA)が長期的にはより優れた方向性となる可能性がある。
- 重要な要素:
- EIP-7702はEOAがスマートコントラクトの実行を委任することを可能にし、一度の承認がアカウント全体の動作境界を変え得るため、リスクは単一の取引から全資産にまで波及する可能性がある。
- ERC-4337は検証、実行、Gas支払いを複数のモジュールに分割し、コンポーネントの連鎖が複雑であるため、ウォレットはより高い互換性、保守、セキュリティ審査のコストを負担する必要がある。
- 従来のEOAは体験が煩雑であるものの、アカウントの制御関係と検証ルールが比較的確定しており、この安全上の利点は長らく過小評価されてきた。
- imTokenはEIP-7702に対して慎重に様子見を選択し、ERC-4337の新規製品化投入を停止して、Native AAの研究へと転換した。
- イーサリアム財団はすでにNative AAを「Improve UX」の核心的方向性に位置づけており、EIP-8141(Frame Transactions)が代表的な提案であるが、現在もまだDraft段階にある。
- Native AAの目標は、BundlerやRelayerなどの周辺インフラへの依存を減らし、追加のGasオーバーヘッドとアーキテクチャの複雑さを低減することにある。
暗号資産ウォレットの過去10年間の最も中心的な役割が、秘密鍵の管理、取引の署名、資産の表示であったとすれば、これからはウォレットがより多くのことを担う必要があるかもしれません。
ユーザーはもはや取引ごとに個別にGasを支払うことを望まず、1回の署名で複数ステップの操作を完了し、ステーブルコインで手数料を支払い、さらにはソーシャルリカバリーやセッションキー、柔軟な権限管理によって単一の秘密鍵への絶対的な依存から脱却することを望んでいます。
これらのニーズの背後にあるのは、同じ技術的方向性です。すなわち、アカウント抽象化(Account Abstraction、AA)です。
EIP-7702やERC-4337などの方案の発展に伴い、イーサリアムのアカウントは、従来の比較的固定された取引実行モデルから、より柔軟でプログラマブルなアカウント体系へと徐々に移行しつつあります。
しかし、問題もまた生じてきます。
あるアカウントが資産を受け取り、取引に署名できるだけでなく、複雑なスマートコントラクトのロジックを実行し、異なるレベルの権限を管理し、さらには第三者にGasを代払いしてもらう場合、ユーザーはより多くの制御能力を得ているのか、それとも自分では理解できないより多くのセキュリティリスクを導入しているのか。
一、EOAからAAへ:イーサリアムのアカウントはなぜ「プログラマブル」になる必要があるのか?
アカウント抽象化を理解するには、まずイーサリアムの最も基本的なアカウントモデルに立ち返る必要があります。
長い間、一般ユーザーが主に使用してきたのはEOA(Externally Owned Account、外部所有アカウント)であり、これらは秘密鍵によって制御され、ユーザーは秘密鍵を通じて取引に署名します。アカウント構造はシンプルで、権限関係は明確であり、取引実行の経路も比較的理解しやすいものでした。
しかし、この設計には体験上の限界も存在します。
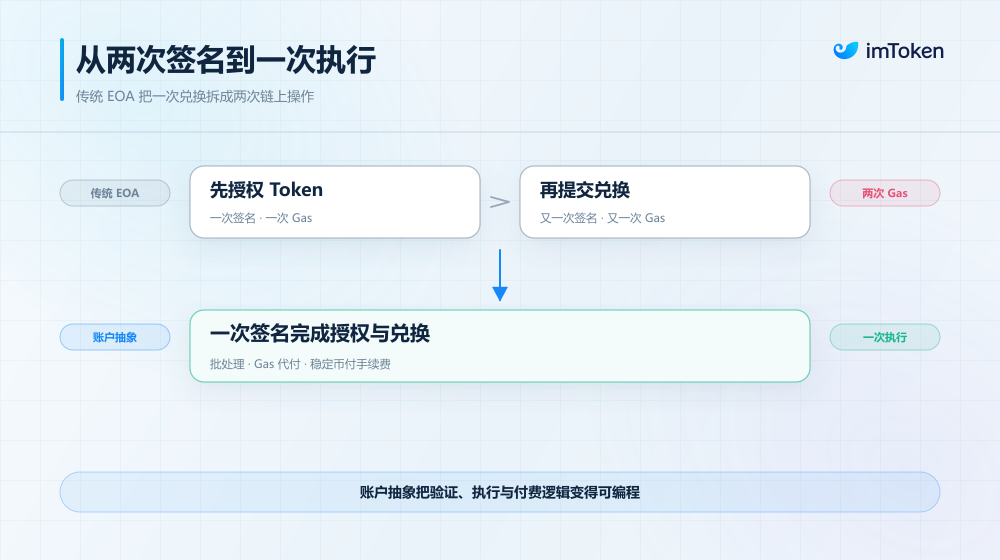
例えば、ユーザーがUniswapで1回のトークンスワップを完了したい場合、通常はまずERC-20トークンを承認し、その後スワップ取引を提出する必要があります。これは2回の独立したオンチェーン操作、2回の署名、そして2回のGas支払いを意味します。
ユーザーがUSDTでGasを支払いたい場合、あるいはアプリに取引手数料を負担してもらいたい場合、従来のEOAではアカウント自身の検証ロジックを通じてこれらのことを直接完了することはできません。
さらに重要なのは、秘密鍵を掌握すれば基本的にアカウントの全制御権を掌握することになり、ユーザーがアカウントレベルで日次の支出上限を設定したり、アプリの権限を制限したり、異なる利用シーンごとに異なる署名ルールを設定したりすることが難しいことです。
AAが変えようとしているのは、まさにこれらの制限です。
その核心的な考え方は、アカウントの検証、実行、手数料支払いのロジックをプログラマブルにし、ユーザーが固定された1セットの秘密鍵署名ルールにのみ依存するのではなく、必要に応じてアカウントがどのように身元を検証し、操作を実行し、手数料を支払うかを定義できるようにすることです(関連記事:《33.5億ドルの「アカウント税」:EOAがシステム的コストとなったとき、AAはWeb3に何をもたらすのか?》)。
結局のところ、アカウント抽象化の最大の価値は、ウォレットが過去には実現困難であった操作を完了できるようにすることにありますが、セキュリティの観点から見ると、問題もまさにここに現れます。
何しろ、これまでユーザーは自分が正しい取引に署名しているかどうか、署名が悪用されていないかどうかにのみ注意を払えばよかったのです。しかしスマートアカウント体系では、一見普通の承認の背後に、アカウント実行コード、権限モジュール、第三者の支払いサービス、そして複数の異なる役割間の協働が関わっている可能性があります。
ユーザーが見るのは1回の確認だけかもしれませんが、実際に起きているのはアカウント制御ロジック全体の変化かもしれません。
この弁証的な観点から見ると、従来のEOAアカウントは体験上確かに鈍重に見えますが、長年にわたり暗号資産の世界全体に対して、極めて過小評価されがちなセキュリティ上の恩恵、すなわちアカウント制御関係と検証ルールの相対的な確実性を提供してきました。
ユーザーが秘密鍵を保有し直接署名して取引を承認する場合、秘密鍵の漏洩、悪意ある承認、フィッシングのリスクは常に存在しますが、アカウント自体が各取引の検証と実行を裁定するために複雑なスマートコントラクトロジックを読み込む必要はありません。
AAはこの単一構造を打ち破ります。
二、AAの利便性のもう一つの側面:アカウントが「確実性」を失うとき
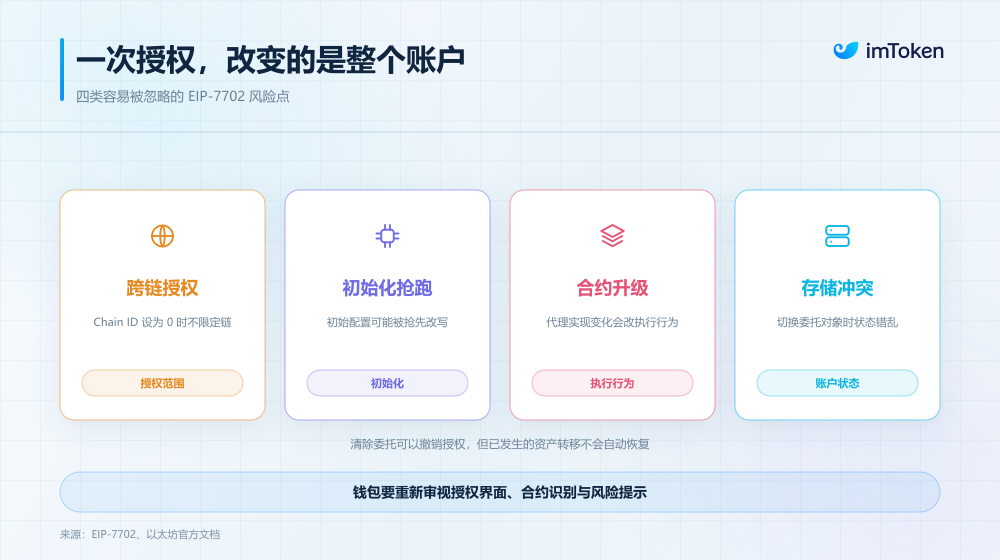
アカウントがより強力なプログラマビリティとバッチ実行能力を備えると、ユーザーが誤って署名する対象は、もはやあるトークンの承認だけでなく、アカウントの委任、実行モジュール、より広範な操作権限に関わる可能性があり、これらの権限に明確な境界が欠けていると、リスクは単一の取引から急速にアカウント全体へと広がります。
これが、AA路線において、EIP-7702とERC-4337はどちらもアカウント体験を改善しているものの、ウォレットのセキュリティ面で露呈するリスクエクスポージャーがまったく異なる理由です。なお、両者は完全に排他的な方案ではなく、後者は前者への互換サポートを既に取り込んでいます。ここで両者を分けて論じるのは、主にそれぞれの典型的なアカウント実装方式と、製品セキュリティ面で直面する異なる課題を理解するためです。
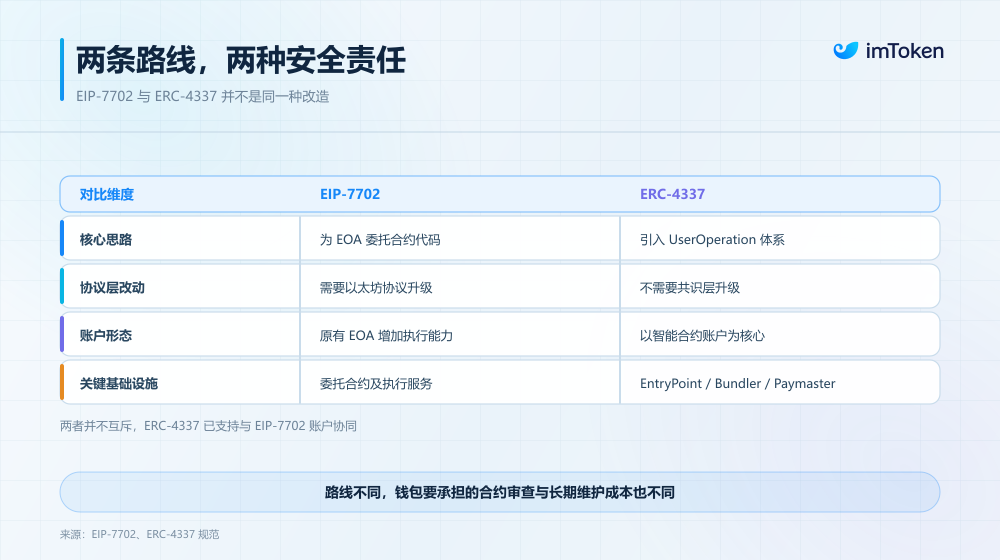
1. EIP-7702:1回の承認が、アカウント全体の行動境界を変えうる
EIP-7702で最も警戒すべきセキュリティ命題は、アカウント委任(Delegation)にあります。
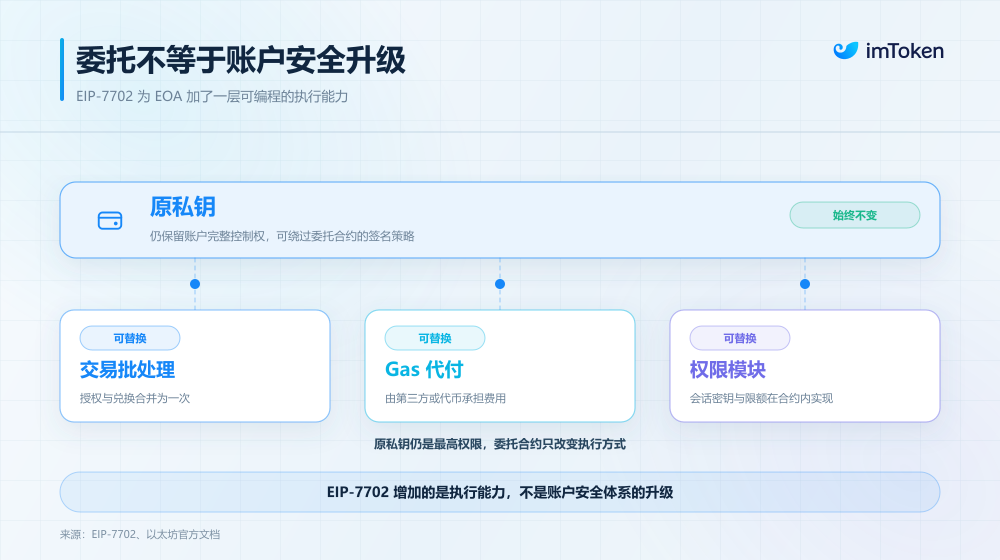
1つの承認メッセージに署名することで、本来ルールが固定されたEOAは、自身をあるデプロイ済みのスマートコントラクトアドレスに委任し、そのコントラクトコードに従って直接動作することができます。
十分に監査され、権限が厳密なコントラクトであれば、確かに低コストで既存アカウントにバッチ取引やGas代払いなどの能力を付与できます。しかし一度でも悪意あるコントラクトや重大な脆弱性を持つコントラクトに誤って委任してしまうと、リスクは直接アカウント資産にまで貫通します。
これは通常のDAppとのインタラクションとは明確に異なります。DeFiアプリで誤って悪意ある承認に署名した場合、リスクは通常まず特定のトークン、承認额度、対象コントラクトによって画定される権限範囲に限定されます。ただし、ユーザーが無制限の额度を付与した場合、損失は同様に非常に深刻になる可能性があります。
一方、EIP-7702の委任シナリオでは、承認されたコードがアカウントのコンテキスト上で直接実行されます。委任コードが無制限の資産移転やコントラクト呼び出しの能力を持つ場合、リスクは特定のトークンの承認からアカウント全体に拡大し、ETH、各種ERC-20資産、さらにはその後の取引操作にまで影響を及ぼす可能性があります。
ただし、EIP-7702は元の秘密鍵によるEOAへの制御権を剥奪するものではありません。たとえユーザーがアカウントをマルチシグロジックを持つコントラクトに委任したとしても、元の秘密鍵は依然としてアカウントを直接制御でき、委任コントラクトが設定した一部の署名ポリシーを迂回できます。
言い換えれば、EOAにスマートコントラクトの実行能力を重ねることは、基盤となる秘密鍵の権限制約を自動的に厳格化することと同じではありません。同様に、ユーザーは空のアドレスに再承認することで委任を解除できますが、取り消しの動作は既に発生した資産移転やオンチェーンの状態変更をロールバックすることはできません。
これにより、ウォレットはEIP-7702を単なる新しい署名方式として簡単に扱うことは絶対にできず、承認画面、コントラクト識別、権限表示、委任の取り消し、リスク管理の注意喚起を中心に、セキュリティ防御線を一整套再構築しなければならないことが決まります。
2. ERC-4337:リスクはアカウントコントラクトだけにとどまらない
既存のEOAを改造するのとは異なり、ERC-4337はアカウント検証、取引実行、Gas支払いを独立したモジュールに分割し、開発者に柔軟な組み合わせの余地を与える一方で、ウォレットにはより膨大なコンポーネント管理コストを負わせます。
1つのUserOperationが作成されてからオンチェーンされるまで、通常は一連の協働チェーンを経ます。ウォレットが操作を生成し署名を完了 → BundlerがUserOperationを受信し、EntryPointのシミュレーション検証ロジックを通じてオフチェーンチェックを実施 → Bundlerが検証を通過した操作をパッケージ化し、オンチェーンのEntryPointに提出 → EntryPointがアカウントと支払い側の検証ロジックを再度実行し、通過後に実際の操作を実行します。
手数料の代払いが関わる場合、さらにPaymasterが検証と手数料決済に参加する必要があります。新しいスマートアカウントを作成する必要がある場合、Factoryコントラクトのデプロイと初期化が関わる可能性があります。
コンポーネントの数が急増するにつれて、ウォレットはより複雑な互換性、運用の信頼性、セキュリティ監査の課題に同時に対応しなければなりません。さらに、スマートアカウントは既存のEOAに機能スイッチを追加するものではないため、そのコントラクト実装、署名検証方式、モジュール設定、EntryPointのバージョンおよび付随設備は、将来の進化経路に深く影響します。
イーサリアムが徐々にNative AAへと向かう中で、既存アカウントが新プロトコルとどう互換性を保つか、元の権限をどう移行するか、アカウントアドレスと資産の連続性をどう維持するかは、事前に考慮に入れる必要があります。
結局のところ、ウォレットにとって、ある技術を今日導入する真のコストは、開発とリリースだけにとどまらず、今後数年間の継続的な維持と下支えにこそあるのです。
三、アプリケーション層AAからNative AAへ:技術路線の抑制と取捨選択
2つの路線の背後にあるセキュリティの複雑さと維持コストを見極めた後、ウォレット製品はどう選択すべきか、その答えは実は徐々に明確になってきています。ある技術を採用するかどうかは、それがどれだけの機能を実現できるかだけを見るのではなく、技術の成熟度、ユーザーの認知ハードル、そして長期的なアーキテクチャの持続可能性をより重視すべきです。
imTokenのアカウント抽象化における実践を例にとると、チームは複数の路線を評価した後、明確な取捨選択を行いました。EIP-7702については慎重に様子を見守り、同時にERC-4337への新規製品化投資を停止し、研究の重心を徐々にイーサリアムネイティブのアカウント抽象化(Native AA)へと移すというものです。
まずEIP-7702について、技術的能力は評価に値しますが、全面製品化を急ぐ必要はありません。
率直に言えば、既にイーサリアムメインネットに入ったEIP-7702は、従来のアカウントにバッチ取引やGas代払いなどの能力を付与でき、そのエンジニアリング設計と体験の向上は誰の目にも明らかです。
しかし、本当に大規模な一般ユーザー向けに開放する前に、まだ完全には成熟していない核心的な前提がいくつかあります。ユーザーは「アカウント委任」と通常の署名の違いを直感的に理解できるでしょうか。業界は委任コントラクトのセキュリティ監査、権限表示の規範、異常時の救援について信頼できるコンセンサスを既に形成しているでしょうか。
これらの問題はEIP-7702のシナリオでは特に重要です。もし一般ユーザーが自分が署名する承認の意味を明確に理解できなければ、たとえ技術自体が複雑なセキュリティポリシーを実現できても、実際にユーザーのセキュリティ水準を向上させているとは限りません。
したがって、imTokenはEIP-7702に対して慎重に様子を見守ることを選び、当面は製品体系へ全面的に導入することを急がず、関連する実装、権限管理メカニズム、業界の実践がより長期的な検証を経るのを辛抱強く待つことにしました。これも、技術的能力とユーザーの実際の理解能力との間に、より信頼できるセキュリティ境界を築きたいという願いからです。
それに比べて、ERC-4337は既に豊富な本番実践を通じてスマートアカウントの実現可能性を証明し、業界に貴重な経験を蓄積してきました。
しかし、より長い技術サイクルから見ると、イーサリアムの発展方向が徐々にプロトコル層のネイティブサポートを明確に指し示す中で、アプリケーション層のアカウント抽象化アーキテクチャを中心に製品化投資を拡大し続けるには、周辺インフラの継続的な維持コスト、および将来ネイティブプロトコル能力と接続する際に生じる可能性のある互換性と移行のコストを再評価する必要があります。
したがって、imTokenがERC-4337への新規製品化投資を停止し、研究の重心を徐々にNative AAへと移すことを決定したのは、ERC-4337の技術的価値を否定するものではなく、むしろ既存アーキテクチャ上に複雑さを積み重ね続けることを避け、限られたエンジニアリングとセキュリティ研究のリソースを、長期的な発





