63億ドルが盗まれた後、北朝鮮のハッカーはどのように資金洗浄を行っているのか?


通常のハッカー集団とは異なり、Lazarus は朝鮮偵察総局と密接な関係があると考えられている。米国の法執行機関は複数回にわたり、朝鮮が暗号資産の窃取を通じて外貨を獲得し、さらには国際制裁を受けている武器計画の資金にまで充てていると指摘している。
今回のバイナンス盗難後、ハッカーは再び大規模な資金移動を展開した。最新のオンチェーン追跡と、Ronin、Bybit などの過去の事例を踏まえ、我々は朝鮮ハッカーのマネーロンダリング経路、そしてこれらの盗難資金がどのように現実の金融システムへ流入していくのかを整理した。
資産の兌換:ハッカーはなぜステーブルコインを急いで売却するのか?
10 月 29 日、朝鮮ハッカーはバイナンスの 17 個のホットウォレットから約 63 億ドル相当の資産を盗み出した。Ethereum、Bitcoin、Tron、Solana など 9 つのブロックチェーンにまたがる。
盗まれた資産には大量の USDT、USDC などの中央集権型トークンが含まれているため、発行体には凍結権限があり、一部の L2 ネットワークも緊急管理権限を保持しており、該当資産を強制的に移動させることさえ可能である。
そのため、ハッカーは得手後すぐにステーブルコインを複数の中継ウォレットへ移し、移動しながら DEX を通じて ETH、TRX などのネイティブ資産に兌換した。
しかし、依然として大量の資産を移し切れなかった。Bitquery の統計によると、約 27 億ドル相当の資産が発行体および関連機関によって凍結または管理され、うち約 7 億 2,900 万ドル相当の USDT は凍結前に移転に成功した。
クロスチェーン移転:資金はどのプロトコルを経由したのか?
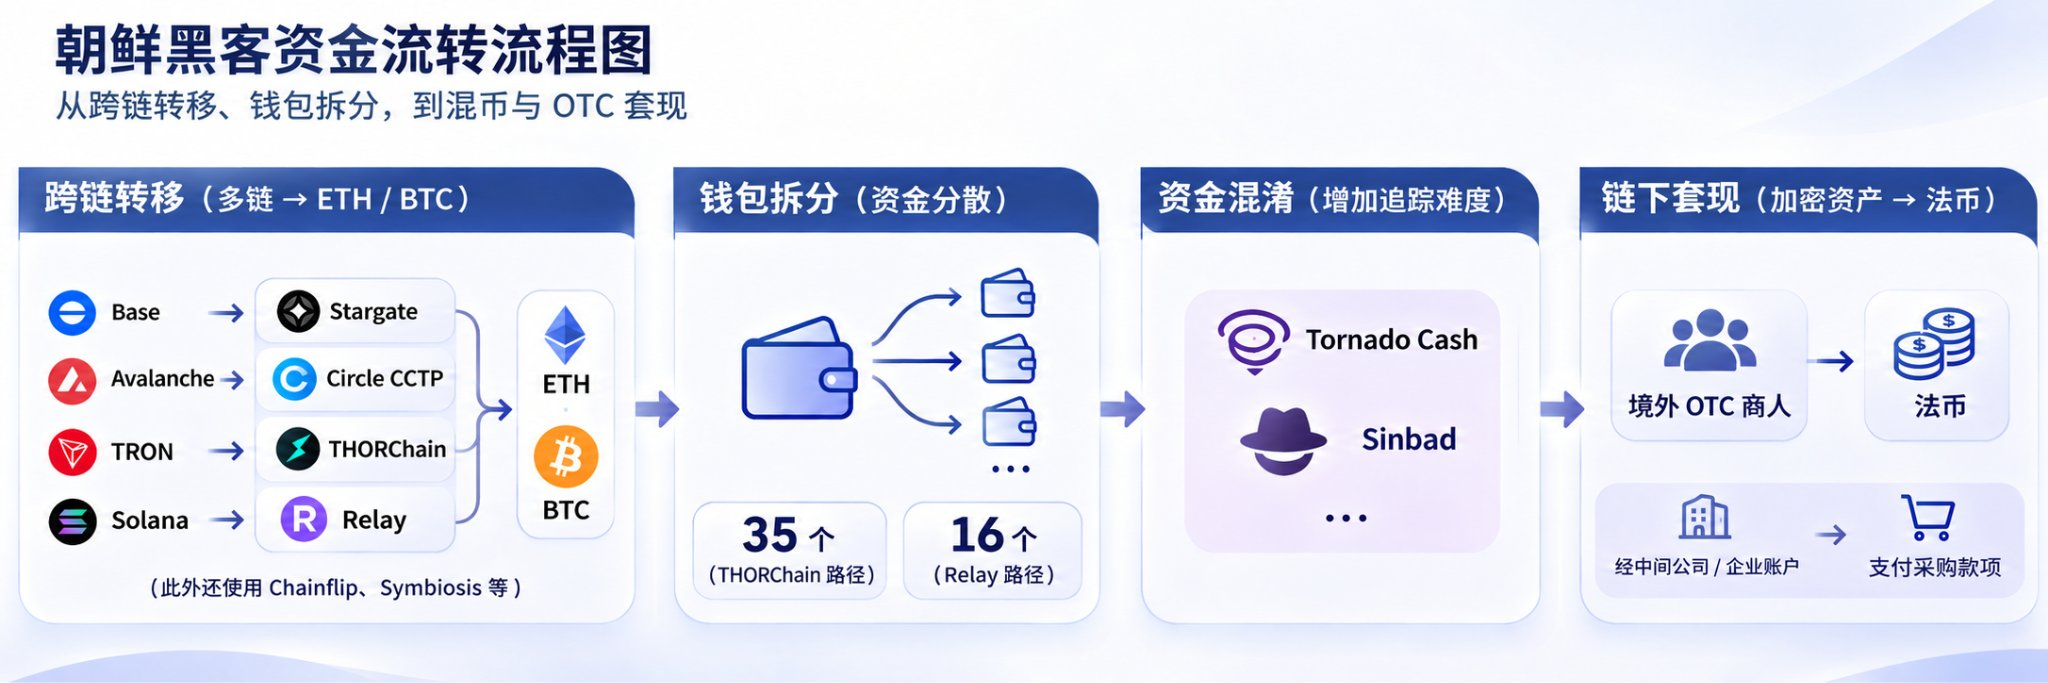
第一輪の資産兌換を完了すると、ハッカーはクロスチェーンプロトコルを利用し、異なるネットワークに分散した資金を Ethereum、Bitcoin などのネットワークへ移し、さらに大量の新規ウォレットを通じて資金を分散させ始めた。
中でも、TRON 上の資金が最も代表的な事例である。ハッカーはまず約 2 億 3,400 万ドル相当の USDT を 6 億 3,800 万 TRX に兌換し、その後複数のウォレットへ分割し、THORChain など少なくとも 6 つのクロスチェーンプロトコルを通じて移転した。これらの資金はクロスチェーンの過程で絶えず分割・swap されるため、その大部分は最終的に Ethereum 上の ETH へと変換された。
他のブロックチェーン上の資金も同様の操作が行われている。例えば:
- Base 上の一部資産は Stargate を通じて Ethereum へクロスチェーンされ、最終的に約 1,187 ETH に集約された
- Avalanche 上の資産はまず USDC に兌換され、その後 Circle CCTP を通じて Ethereum へ移され、最終的に約 7,243 ETH に交換された。
さらに、ハッカーは各チェーン上の流動性の深さに応じて、Relay、Chainflip、Symbiosis などのクロスチェーンプロトコルを選択し、資金を分割して移転することで、大口兌換によるスリッページを軽減している。
クロスチェーン後も、資金はすぐに取引所へ流入せず、引き続き大量の新規ウォレットへ分割された。例えば、THORChain 経由で兌換された ETH の一部は 35 個のアドレスに分散され、別の Relay 経由で移転された資金は CoW Swap を通じて ETH に兌換され、さらに別の 16 個のウォレットへ分散された。
プロセス全体は高度に自動化された特徴を示している。Elliptic によると、ハッカーの主要な TRON 資金配布ウォレットは 10 月 30 日から 11 月 1 日までの間に 1,100 件以上の送金を完了し、資金を受け取った新規アドレスは通常 2 分以内に再び送金を行った。クロスチェーンが失敗した場合でも、一部の資金は再度クロスチェーンを申請した。
FBI が遮断を呼びかけ、クロスチェーンプロトコルの反応は様々
10 月 31 日、FBI は米国シークレットサービス、国税庁刑事調査部門と共同で公告を発表し、朝鮮ハッカーに関連するアドレスを公表するとともに、THORNode、RPC ノード運営者、さらには即時兌換プラットフォームや DeFi サービスプロバイダーなどに対して、該当取引を阻止するよう呼びかけた。
一部のプロトコルも対応策を講じ始めている。
- Symbiosis は、該当資金がプロトコルを通じて移転されようとしていることを確認し、Binance に連絡したことを認めた。
- Relay はアドレスリスクスクリーニング機能を備えているものの、オンチェーンでは依然として該当資金が同プロトコルを通じて移転されているのが観察されている
中でも、FBI が特に名指しした THORNode が属するネットワーク THORChain は、以前からハッカー資金を複数回処理してきたことで論争を引き起こしている。
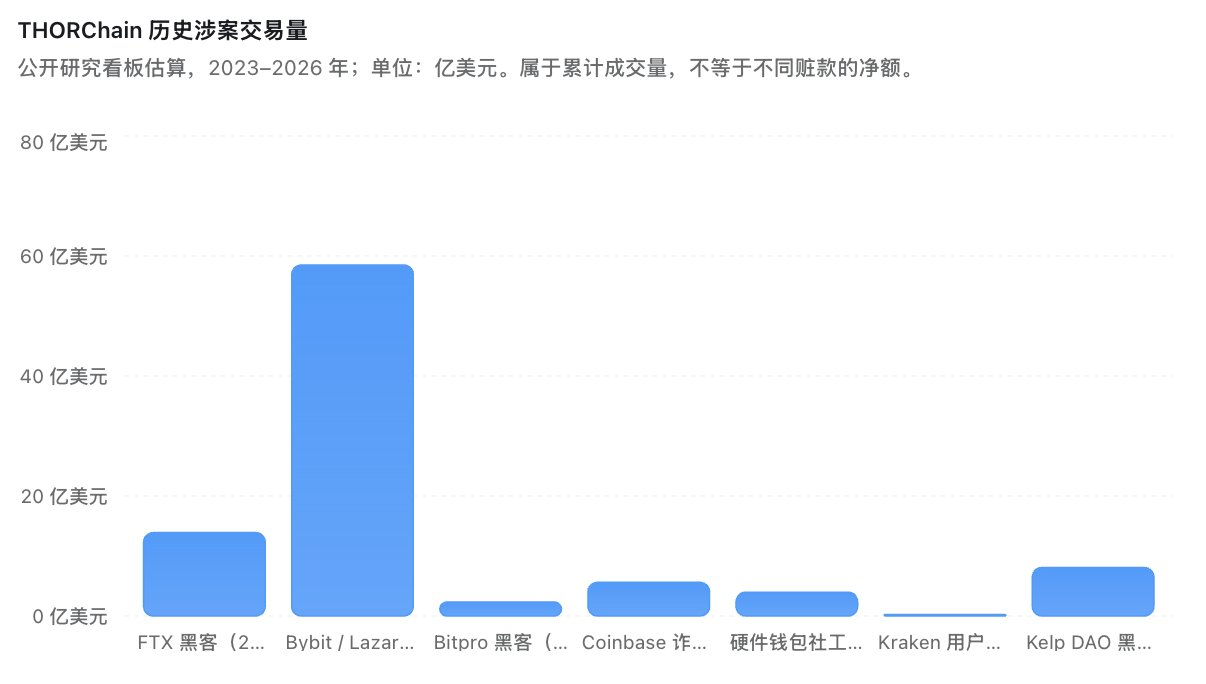
2023 年から 2026 年にかけて、THORChain は FTX、Bybit、Kelp DAO など 7 件のハッキングまたは詐欺事件において、累計約 92 億 7,000 万ドル相当の取引量、1,247 万ドル相当の手数料を生み出した。うち、2025 年の Bybit 盗難事件だけで約 863 万ドル相当の手数料が発生している。
今回のバイナンス盗難事件でも、THORChain は再びハッカーのクロスチェーン経路となった。FBI の調査要請に対し、共同創業者 Chad Barraford @CBarraford は、ノードデータはもともと公開されており、召喚状は不要だと述べた。
劇的なことに、最終的に THORChain の大部分のクロスチェーン取引を停止させたのは FBI ではなく、10 ETH の異常な返金だった。10 月 31 日、イーサリアムのブロック再編が緊急一時停止メカニズムを発動し、11 月 1 日時点で Bitcoin、Ethereum、Tron など 10 チェーンの関連取引が依然として影響を受けている。
歴史の暴露:朝鮮はどのように OTC を通じて盗難資金を現金化してきたのか?
朝鮮ハッカーの過去の事例を見ると、クロスチェーン移転はマネーロンダリングの一部に過ぎない。その後は通常、ミキサーを通じて資金追跡の難易度を高め、さらに地下 OTC 業者を利用して暗号資産を法定通貨に兌換する。
2025 年 4 月、Bybit CEO の Ben Zhou は、盗まれた資産の約 28% がすでに追跡困難となっており、関連資金は主にミキサー、クロスチェーンブリッジを経て、最終的に P2P および OTC 兌換チャネルへ流出していると明らかにした。
同年 10 月、11 か国で構成される多国間制裁監視チーム(MSMT)が、オフチェーンの出金ネットワークをさらに明らかにした。
調査によると、2025 年 4 月時点で、朝鮮関係者は香港の仲介業者を通じて、1 億ドル超の Bybit 盗難資金の現金化を手配していた。さらに、朝鮮はロシアの仲介業者を通じて少なくとも 6,000 万ドル相当の暗号資産を現金化しており、その中には Bybit の盗難資金の一部も含まれている。
カンボジアの役割は異なる。調査によると、朝鮮関係者はカンボジアに居住する朝鮮籍の人物と協力し、暗号資産を指定ウォレットへ移して後の兌換に備えて集約し、さらに香港を含む他の地域を通じて現金化を手配していた。
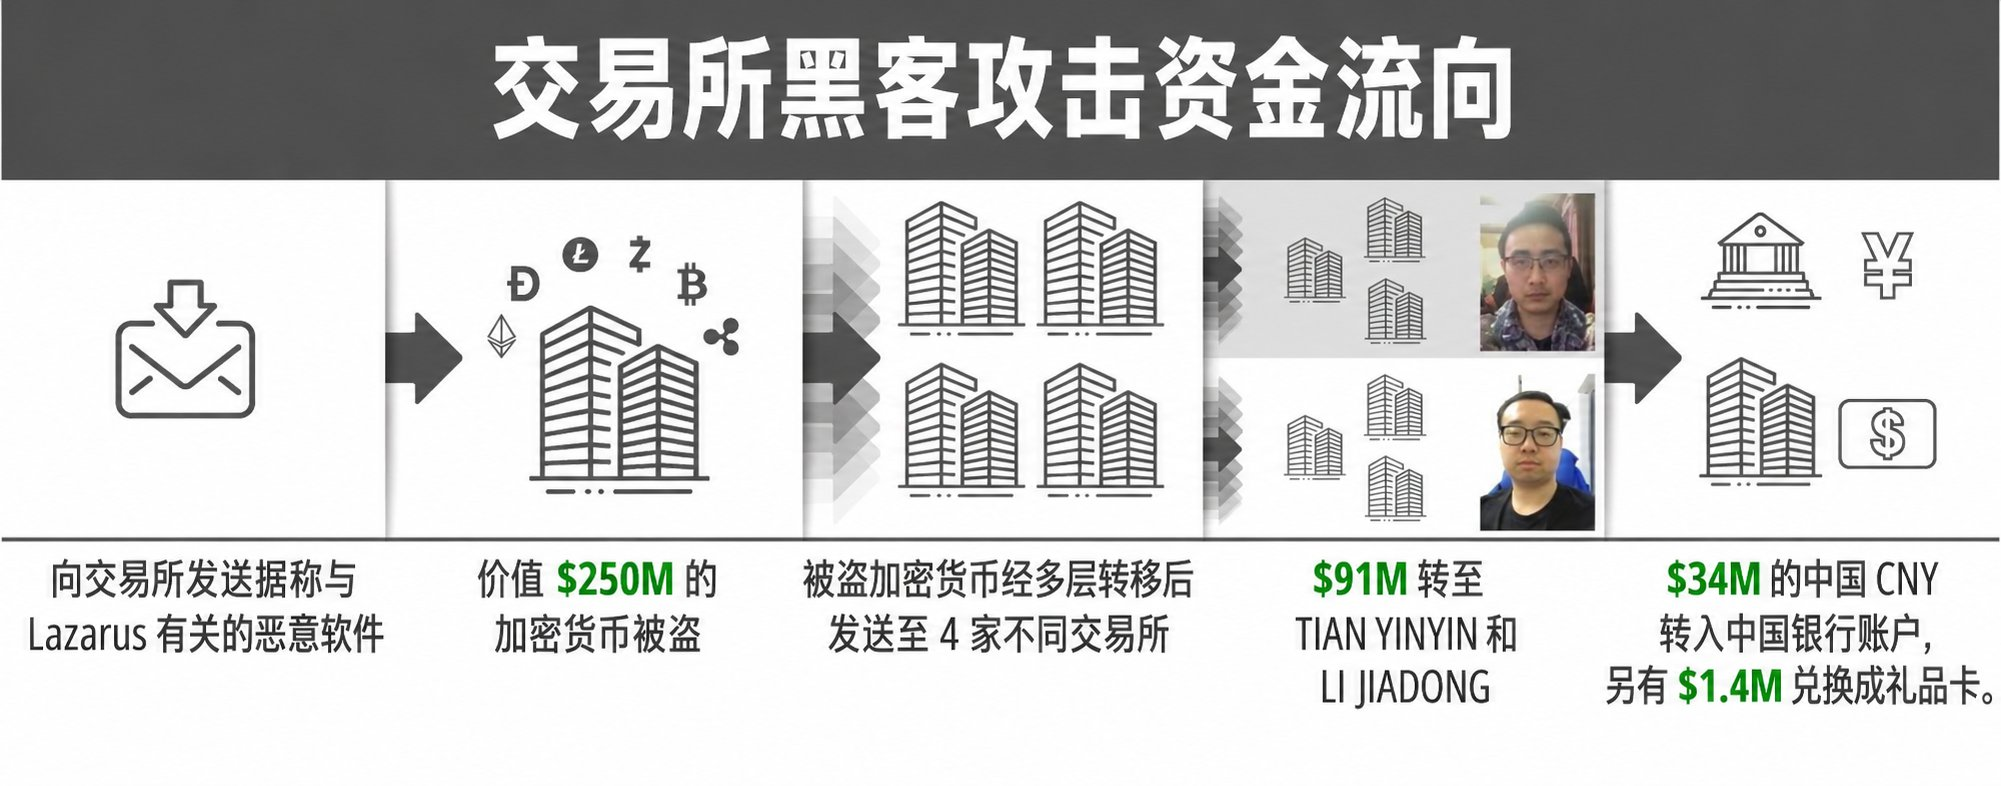
同様の操作はすでに 2018 年にも見られていた。当時 Lazarus はある取引所から約 2 億 5,000 万ドルを盗み出し、その後そのうち約 9,100 万ドルを 2 名の中国籍仲介業者に処理させた。米国財務省は後に、うち 1 名が銀行口座を通じて 3,400 万ドル超を移転し、さらに一部の BTC を Apple の iTunes ギフトカードに兌換していたことを突き止めた。
今回のバイナンス盗難事件については、ハッカーは現在も資産の兌換、クロスチェーン、ウォレット分割を続けている。しかし過去の事例から見ると、朝鮮は比較的成熟したオフチェーン出金ネットワークを有している。
最後に
過去 10 数年間、Crypto 業界は幾度もの強気・弱気相場を経験し、取引所や DeFi プロトコルは絶えず入れ替わってきたが、Lazarus は活動を止めたことがない。
彼らは市場の騰落を気にせず、強気相場を待つ必要もない。盗める資産がある限り、彼らは次の標的を探し続ける。
彼らは求職者、投資家、パートナー、さらには数か月もやり取りしてきた普通のネットユーザーを装っているかもしれない。一見普通の会議の招待や 1 通の仕事のファイルが、攻撃の起点になり得る。
結局のところ、画面の向こう側でやり取りしているのが一体誰なのか、あなたには決して分からないのだから。