


「秘密鍵が漏洩していない」は、最も危険なプラセボ効果:本当に信頼できる暗号資産製品をどう選ぶか?


もし暗号資産製品でユーザーの秘密鍵の漏洩が一度も発生していなければ、それは十分に安全だと言えるのだろうか?
答えは明らかにそれほど単純ではない。
周知の通り、9月下旬から10月末にかけて、暗号資産業界はかなり集中的なセキュリティ試練を経験した。世界トップクラスの中央集権型取引所から老舗の有名ハードウェアウォレットメーカーに至るまで、影響の大きいセキュリティインシデントが相次いで発生した。
これらの事件後の公式発表を注意深く見ると、繰り返し現れる表現がある。「秘密鍵が漏洩した証拠はない」、あるいは「ユーザーの秘密鍵とニーモニックは影響を受けていない」というものだ。
しかし攻撃者が探す入口は、必ずしも秘密鍵にあるわけではない。取引所の内部権限が悪用されたり、サードパーティのセキュリティ製品が管理システムへの足がかりになったり、ハードウェアデバイスに悪意のあるモジュールが埋め込まれたり、さらにはユーザーの実名・連絡先・自宅住所がデータ漏洩によって暴露されたりする場合、「秘密鍵は漏洩していない」と単に強調するだけでは、ユーザーが直面する全てのリスクをカバーできないのは明らかだ。
結局のところ、秘密鍵の安全は暗号資産の安全の出発点に過ぎず、終着点ではない。
これはつまり、私たちが一つの問題を再考する必要があるということだ。今日の暗号世界において、ある製品が本当に安全で信頼できるかどうかを、いったいどう判断すればよいのか?
一、攻撃者はどのように秘密鍵を回避し、資産とデータはどのように失われたのか?
前回の記事でも触れたが、最近のセキュリティインシデントをまとめて観察すると、明らかな傾向が見えてくる。攻撃者は必ずしも暗号技術や秘密鍵そのものを直接突破する必要はなく、むしろ「信頼の連鎖」全体から突破口を探す可能性がある。
従業員の端末、サードパーティのセキュリティ製品から、ソフトウェアサプライチェーン、サービスコンテナ、さらには取引承認フローに至るまで、どの环节に亀裂が生じても、一見堅牢に見えたセキュリティ体制が機能しなくなる可能性がある:
- Bybitの事件では、攻撃者がソーシャルエンジニアリング手法でSafeの開発者のデバイスに侵入し、その関連アクセス認証情報を取得して、Safeウォレット基盤のフロントエンドリソースを制御した。
- Bitgetの事件では、攻撃者がサードパーティのセキュリティ製品の脆弱性を利用して内部の高権限認証情報を取得し、その後偽造した出金指示で既存のリスク管理機構を回避した。
- 最新のBinanceの事件では、攻撃経路はあるDevOpsエンジニアのノートPCへの侵入から始まった可能性が高い(ただしBinanceはその後、さらなる調査で他の侵入点も発見され、完全な攻撃経路はまだ確認中であると述べている)。
三つの事件は、それぞれサードパーティのウォレット基盤、サードパーティのセキュリティ製品、内部の開発運用環境に関係している。
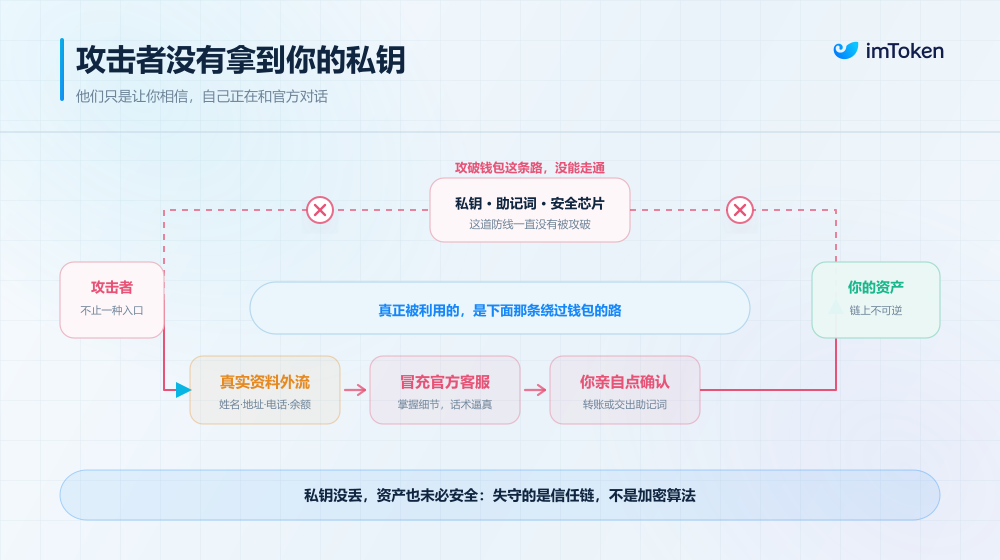
これは、従来のコールドウォレットやマルチシグ機構が万能薬ではない理由を説明している。結局のところ、攻撃者が実際に利用しているのは、最終的な取引実行に影響を与えながらも、十分に独立した検証がなされていない信頼の环节に他ならない。
要するに、中央集権型の資産管理体制では、攻撃者は必ずしもユーザーの秘密鍵を直接取得する必要はなく、取引指示、承認プロセス、またはウォレット実行システムを制御できれば、未承認の資産移動を引き起こす可能性がある。
そして資産実行の連鎖以外にも、一般ユーザーが過小評価しがちなもう一つのリスクがある。それがデータ漏洩だ。
2025年5月、Coinbaseは内部関係者によるデータ窃取事件を公表した。攻撃者は一部の海外カスタマーサポート担当者に賄賂を贈り、その通常の業務権限を利用して内部の顧客サポートシステムにアクセスし、一部のユーザーの個人情報、アカウント資料、取引関連情報を窃取した。
Coinbaseは、事件によってユーザーのパスワード、秘密鍵、資金が直接漏洩したわけではないと述べているが、攻撃者がこれらの資料を取得した目的は、まさにその後の標的型ソーシャルエンジニアリング攻撃を実施し、公式カスタマーサポートを装ってユーザーを誘導し資産を移転させることにあった。
Keystoneの事件はさらに、ユーザーデータの漏洩がハードウェアウォレットのデバイス真正性検証にも影響を及ぼし得ることを示している。
10月20日、Keystoneの公式サイトが未承認のアクセスを受けた。その後の開示によると、攻撃者はサイトのサードパーティデータ監視ツールの脆弱性を利用して、一部のユーザーの購入記録、およびデバイスの真偽を検証するためのWebAuthキーを取得した。
これはつまり、ユーザーのニーモニックと秘密鍵が直接漏洩していなくても、攻撃者は盗んだ検証キーを利用して公式認証を通過する偽造デバイスを作り出し、ユーザーが知らないうちにリスクのあるハードウェアウォレットを使用させる可能性があるということだ。
ましてやLedgerが暴露したデバイスとサプライチェーンのセキュリティ問題は、メーカーがハードウェアの生産、認証、物流、販売の過程で、デバイスの交換、改ざん、悪意のあるモジュールの埋め込みを杜绝しなければならないことを要求している。
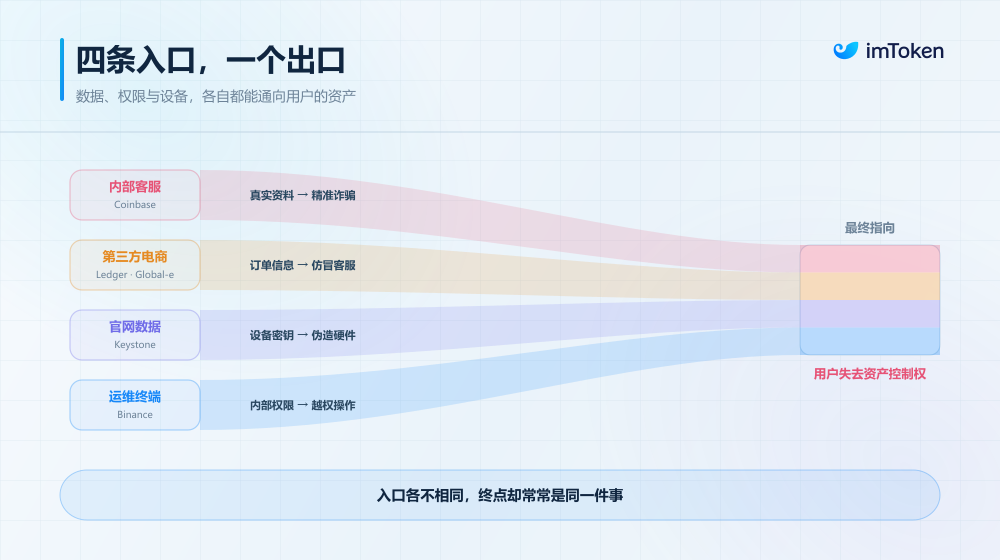
これらの問題は一見製品の異なる部位で発生しているように見えるが、最終的には同じ結果に集約される可能性がある。それはユーザーが自分の資産に対するコントロールを失うことだ。
だからこそ、秘密鍵が直接漏洩していないことは、製品全体のセキュリティ体制が失守していないことを意味しない。特にAIの急速な発展が、このリスクをさらに増幅させている。
二、ある暗号資産製品が安全で信頼できるかどうかをどう判断するのか?
これらの事件を理解した上で、一般ユーザーが本当に直面する問題に戻ろう。比較的安全で信頼できる暗号資産製品を選びたいなら、いったい何を見るべきなのか?
ブランドの知名度、製品機能、マーケティング宣伝と比較して、imTokenは少なくとも三つの次元を優先的に検討する価値があると考えている。
1. 秘密鍵のコントロール権:資産は結局誰が掌握しているのか?
これは暗号資産製品のセキュリティアーキテクチャを判断する際の、最も基本で最も重要な問題だ。
まず二つの全く異なるモデルを区別する必要がある。カストディアルとノンカストディアルだ。
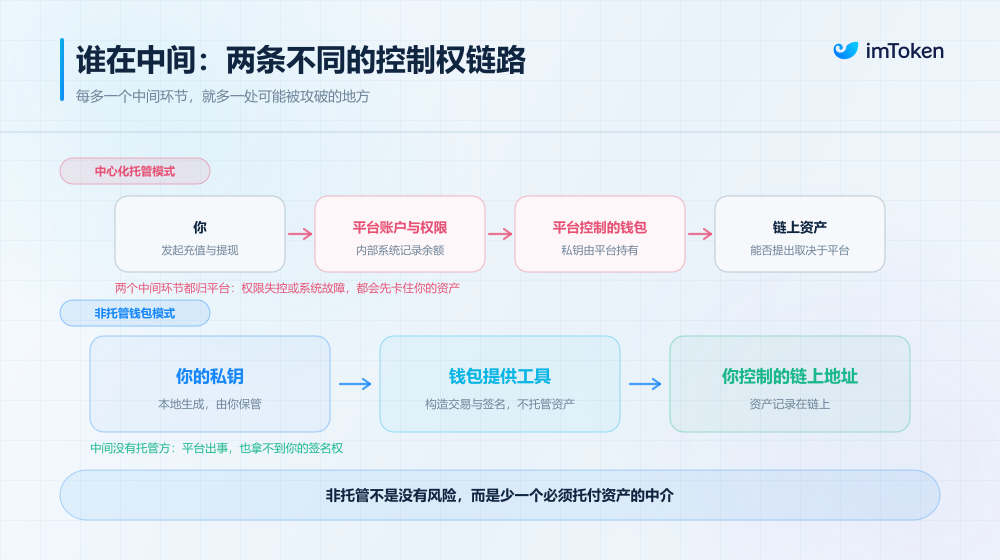
中央集権型取引所を例にとると、ユーザーは通常アカウント体系を通じて自分の資産を管理する。入金後、資産は取引所が管理するウォレット体系に入り、プラットフォームは内部アカウントシステムでユーザー残高を記録し、出金、リスク管理、資金管理を担当する。
このモデルの利点は使いやすさにある。ユーザーは自分で秘密鍵を管理する必要がないが、プラットフォームの資産カストディ、内部権限、運営管理機構を信頼する必要がある。一旦プラットフォームでシステム障害、内部権限の失控、資金管理問題が発生すると、ユーザーは資産に正常にアクセスしたり引き出したりできなくなる可能性がある。
ノンカストディアルウォレットは異なる。
ユーザーがウォレットを作成する際、秘密鍵はローカル環境で生成され、ユーザー自身が保管する。ウォレットは主に鍵管理、取引構築、署名などの機能を担い、実際の資産はブロックチェーン上に記録される。
構造的に見ると、両者には明らかな違いがある:
- 中央集権型カストディ:ユーザー → プラットフォームアカウントと権限体系 → プラットフォーム管理のウォレット → オンチェーン資産
- ノンカストディアルウォレット:ユーザーが秘密鍵を掌握 → ウォレットが管理と署名ツールを提供 → ユーザーが直接コントロールするオンチェーンアドレス
これはつまり、ノンカストディアルモデルはプラットフォームの資産カストディアンとしての役割を減少させ、ユーザーが資産をコントロールするために中央集権型プラットフォームに依存しなければならない环节も減少させるということだ。
もちろん、これはノンカストディアルウォレットが絶対的に安全であることを意味しない。
ユーザーは自分でニーモニックをバックアップし、デバイスの安全を保護し、各取引と署名に責任を持つ必要がある。一旦ニーモニックが漏洩したり、ユーザーが自ら悪意のある取引に署名したりすると、資産は依然として損失する可能性がある。
したがって、ウォレットを選ぶ際には、少なくとも三つの問題を明確にすべきだ。秘密鍵はユーザーのデバイス上で生成されるのか、それともサーバー側で生成されるのか?秘密鍵とニーモニックはサービスプロバイダーのサーバーにアップロードされるのか?ユーザーは本当に署名権を掌握しており、他の互換ウォレットで自分の資産を復元できるのか?
2. データプライバシー:製品は結局あなたに関するどのくらいの情報を収集しているのか?
第二の次元は、多くのユーザーが見落としがちなプライバシー保護だ。
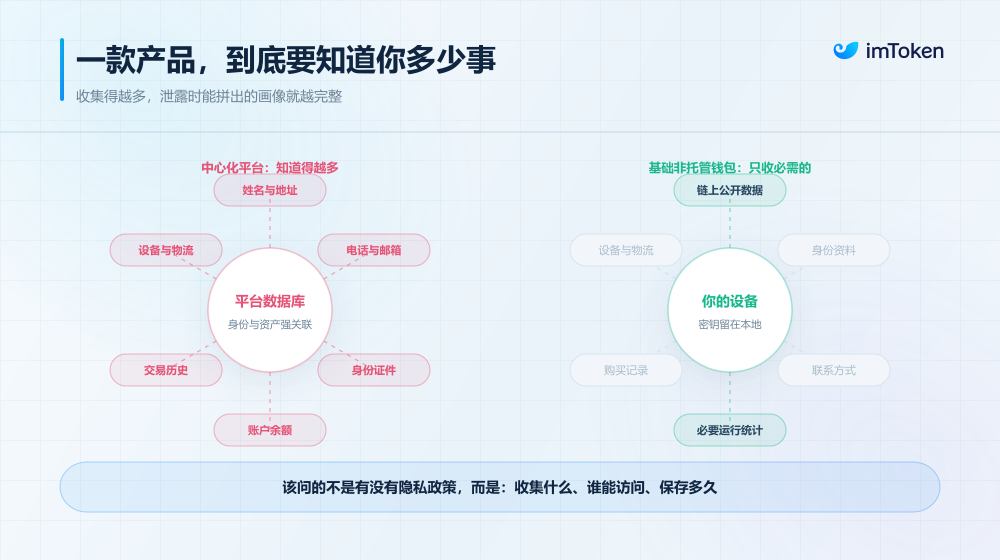
暗号資産製品を使用する過程で、ユーザーは大量の情報を残す可能性がある。メールアドレス、電話番号、本人確認資料、デバイス情報、購入記録、物流アドレス、さらにはアカウント残高や取引履歴などだ。
これらのデータは、すべての製品が必ずしも収集しなければならないものではない。
例えば、中央集権型取引所はアカウント体系とコンプライアンス要件に関わるため、通常は本人確認が必要だ。一方、基本的なノンカストディアルウォレットの核心機能はローカルでの鍵管理とオンチェーン取引の開始であり、同じようにユーザーの実名情報を掌握する必要はない。
ここで最も注目すべきは、製品がデータ最小化の原則に従っているかどうかだ。
例えば、ユーザーの実名、連絡先、デバイス情報、オンチェーンアドレスの間に不必要な関連性が存在しないか?
一旦これらのデータが集中的に保存されると、攻撃者はより容易に完全なユーザープロファイルを構築でき、「5ドルレンチ攻撃」を引き起こす。結局のところ、どんなに強力な暗号アルゴリズムでも、攻撃者が資産保有者を直接見つける問題を解決できない(関連記事『Web3ウォレットの「多事之秋」:AI時代に、Cryptoセキュリティの「矛と盾」の進化をどう理解するか?』)。
3. セキュリティアーキテクチャ:継続的に検証されたセキュリティ機構があるか?
第三の次元は、製品の背後にある技術的セキュリティ能力だ。
ソフトウェアウォレットの場合、秘密鍵の生成、暗号化保存、取引署名、コードセキュリティに重点を置くべきだ。ハードウェアウォレットの場合、さらにセキュリティチップ、ファームウェアの完全性、デバイス認証、サプライチェーン管理にも注目する必要がある。
しかしどのような製品であれ、通用的な判断基準がいくつかある。
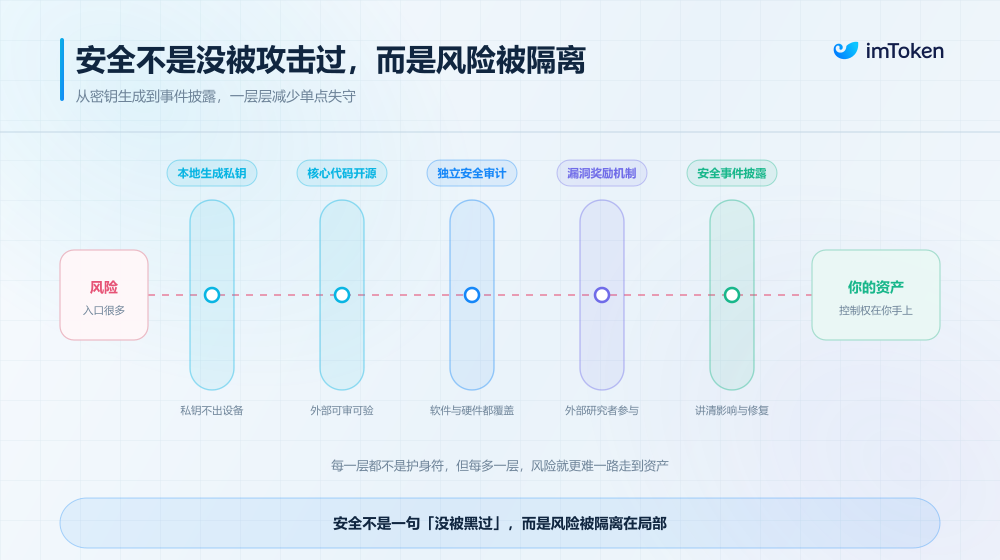
まず、コアコードにレビュー可能性があるかどうか。オープンソースは絶対的な安全を意味しないが、少なくとも外部の開発者やセキュリティ研究者が重要なコードをレビューする機会を持つことができる。
次に、独立したセキュリティ監査を受けているかどうか。製品が専門のセキュリティ機関と協力しているか、監査がどのモジュールをカバーし、どのバージョンに対応し、発見された問題が修正されたかどうかに注目できる。
注意すべきは、監査報告書は特定の時点と特定の範囲におけるセキュリティ評価に過ぎず、製品全体に今後脆弱性が存在しないことを意味しないということだ。
さらに、脆弱性報奨と継続的テストの仕組みを構築しているかどうか。セキュリティは一度きりの作業ではなく、製品が不断にアップグレードされ、新しいチェーンやサードパーティコンポーネントが接続されるにつれて、攻撃面も継続的に変化する。だからこそ、公開された脆弱性フィードバックチャネル、脆弱性報奨プログラム、そして充実したバージョンレビューと権限管理の仕組みがあるかどうかは、注目に値する指標だ。
最後に、製品に十分なセキュリティの透明性があるかどうかも見るべきだ。セキュリティインシデント発生後に、影響範囲、攻撃原因、ユーザーの対応措置、修正進捗をタイムリーに開示できるかどうかも、製品が長期的に信頼するに値するかどうかを測る重要な基準だ。
結局のところ、セキュリティ監査、オープンソース、ハードウェア分離、バグバウンティは単独の護符ではない。
本当に信頼できるセキュリティ体制は、リスクを可能な限り局所的に隔離し、ある环节で問題が発生しても、それが容易にユーザーの資産コントロール権の全面的な失守に発展しないようにすべきだ。
三、Web3製品は、どのように長期的なセキュリティ体制を構築するのか?
ウォレット製品自体に戻り、imTokenのセキュリティ理念を例にとると、核心は可能な限りユーザー自身が資産のコントロール権を掌握し、同時に製品アーキテクチャと継続的なセキュリティレビューを通じて、





