






ShawがPump.funのコントラクトを公開リバースエンジニアリング:オープンソースの大義のため?それとも新プロジェクトの宣伝?


- 核心的な見解:Eliza Labsの創設者Shawは、AI大規模モデルを活用してPump.funのコントラクトの約90%のリバースエンジニアリングを完了したと発表した。「強制オープンソース」の名の下にバイト単位の復元を推進しているが、実態は自身の新プロジェクトslop.cashの宣伝である。
- 重要な要素:
- ShawはすでにGitHubリポジトリを公開し、Pumpメインプログラム、PumpSwap、Pump Fees、Mayhemのオンチェーン展開証拠を収録しているが、4つの核心プログラムはいずれもバイトレベルの復元が未完了である。
- 目標は模倣版ではなくピクセルレベルの復元であり、バイナリとオンチェーン原本をバイト単位で一致させること、かつ元のロジックの欠陥を修正しないことを求めており、難易度はコントラクトの書き直しをはるかに超える。
- リバースエンジニアリングの主力ツールはChatGPT Max(月額200ドル)であり、GLM-5.3、Kimi K3.1が代替として挙げられ、Geminiはパフォーマンスが悪く、Claudeはコンプライアンス制限により実行を拒否したと批判している。
- ShawはSolanaエコシステムのコントラクトのクローズドソース化が常態化していると批判し、過去1年間にクローズドソースコントラクトの脆弱性により盗まれた資金が4000万ドルを超えるというデータを引用している。
- 新プロジェクトslop.cashはUmia Financeでローンチを予定しており、インターネットセキュリティとプライベートバグバウンティに焦点を当て、復元されたソースコードを収録し、関連するMemeコインの手数料を買い戻しとバウンティプールに充てる。
- コミュニティの意見は明確に分かれている:支持者は透明化が共同監査に有益と考える一方、反対者はバグをそのまま公開することでハッカー攻撃のハードルが下がると懸念している。
- 業界では一般に、ソースコードの公開はPump.funの地位を揺るがすことは難しいと考えられている。その堀はエコシステムのネットワーク効果、ウォレットとターミナルの接続、ユーザーの信頼にあり、コントラクトコードそのものではない。
オリジナル | Odaily(@OdailyChina)
著者|Azuma(@azuma_eth)
「絶対に安全なものなど何もなく、神聖不可侵なものも存在しない。光明森林(The bright forest)がすでに到来した。」
10月25日、Eliza Labs(より広く知られている名前は ai16z)の創設者であるShaw(@shawmakesmagic)がXプラットフォームで最新の動向を発表した。ShawはSolanaエコシステムのトップ発行プラットフォームであるPump.funに矛先を向け、Pump.fun関連のスマートコントラクトの約90%のリバースエンジニアリングを完了したと主張し、残りの作業も当晚中に完了する見込みだと述べた。
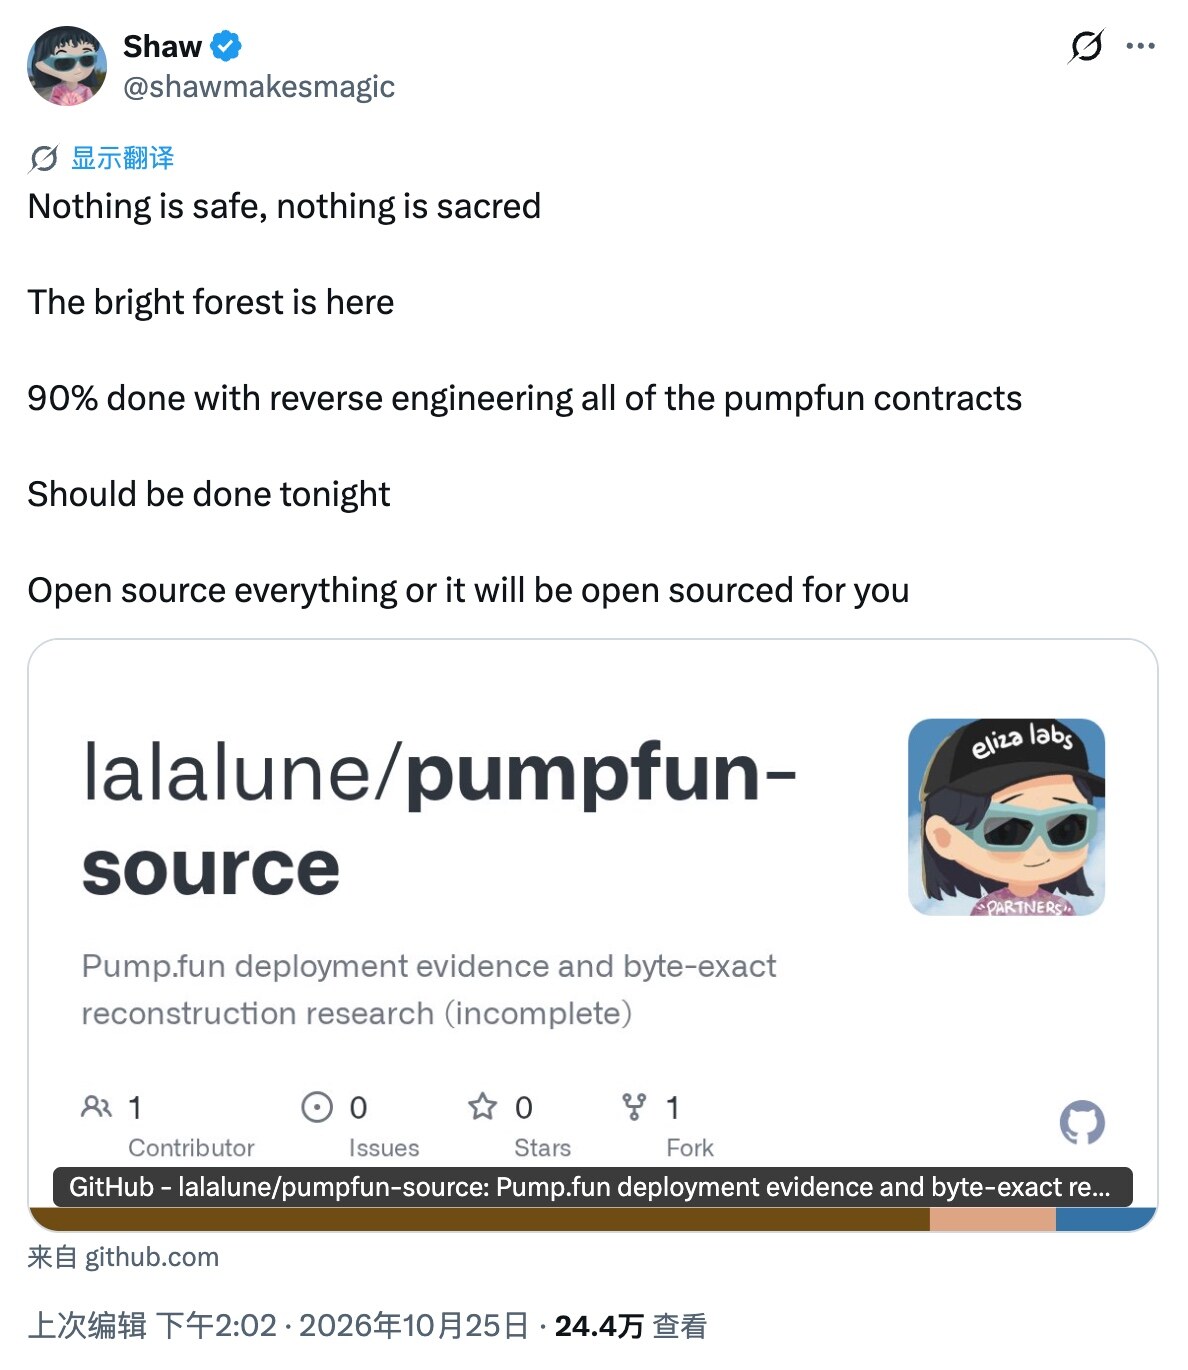
Xの投稿の中で、Shawの言葉は挑発的な意味合いを帯びていた。「すべてをオープンソース化しなければ、私が代わりにオープンソース化するだけだ。」
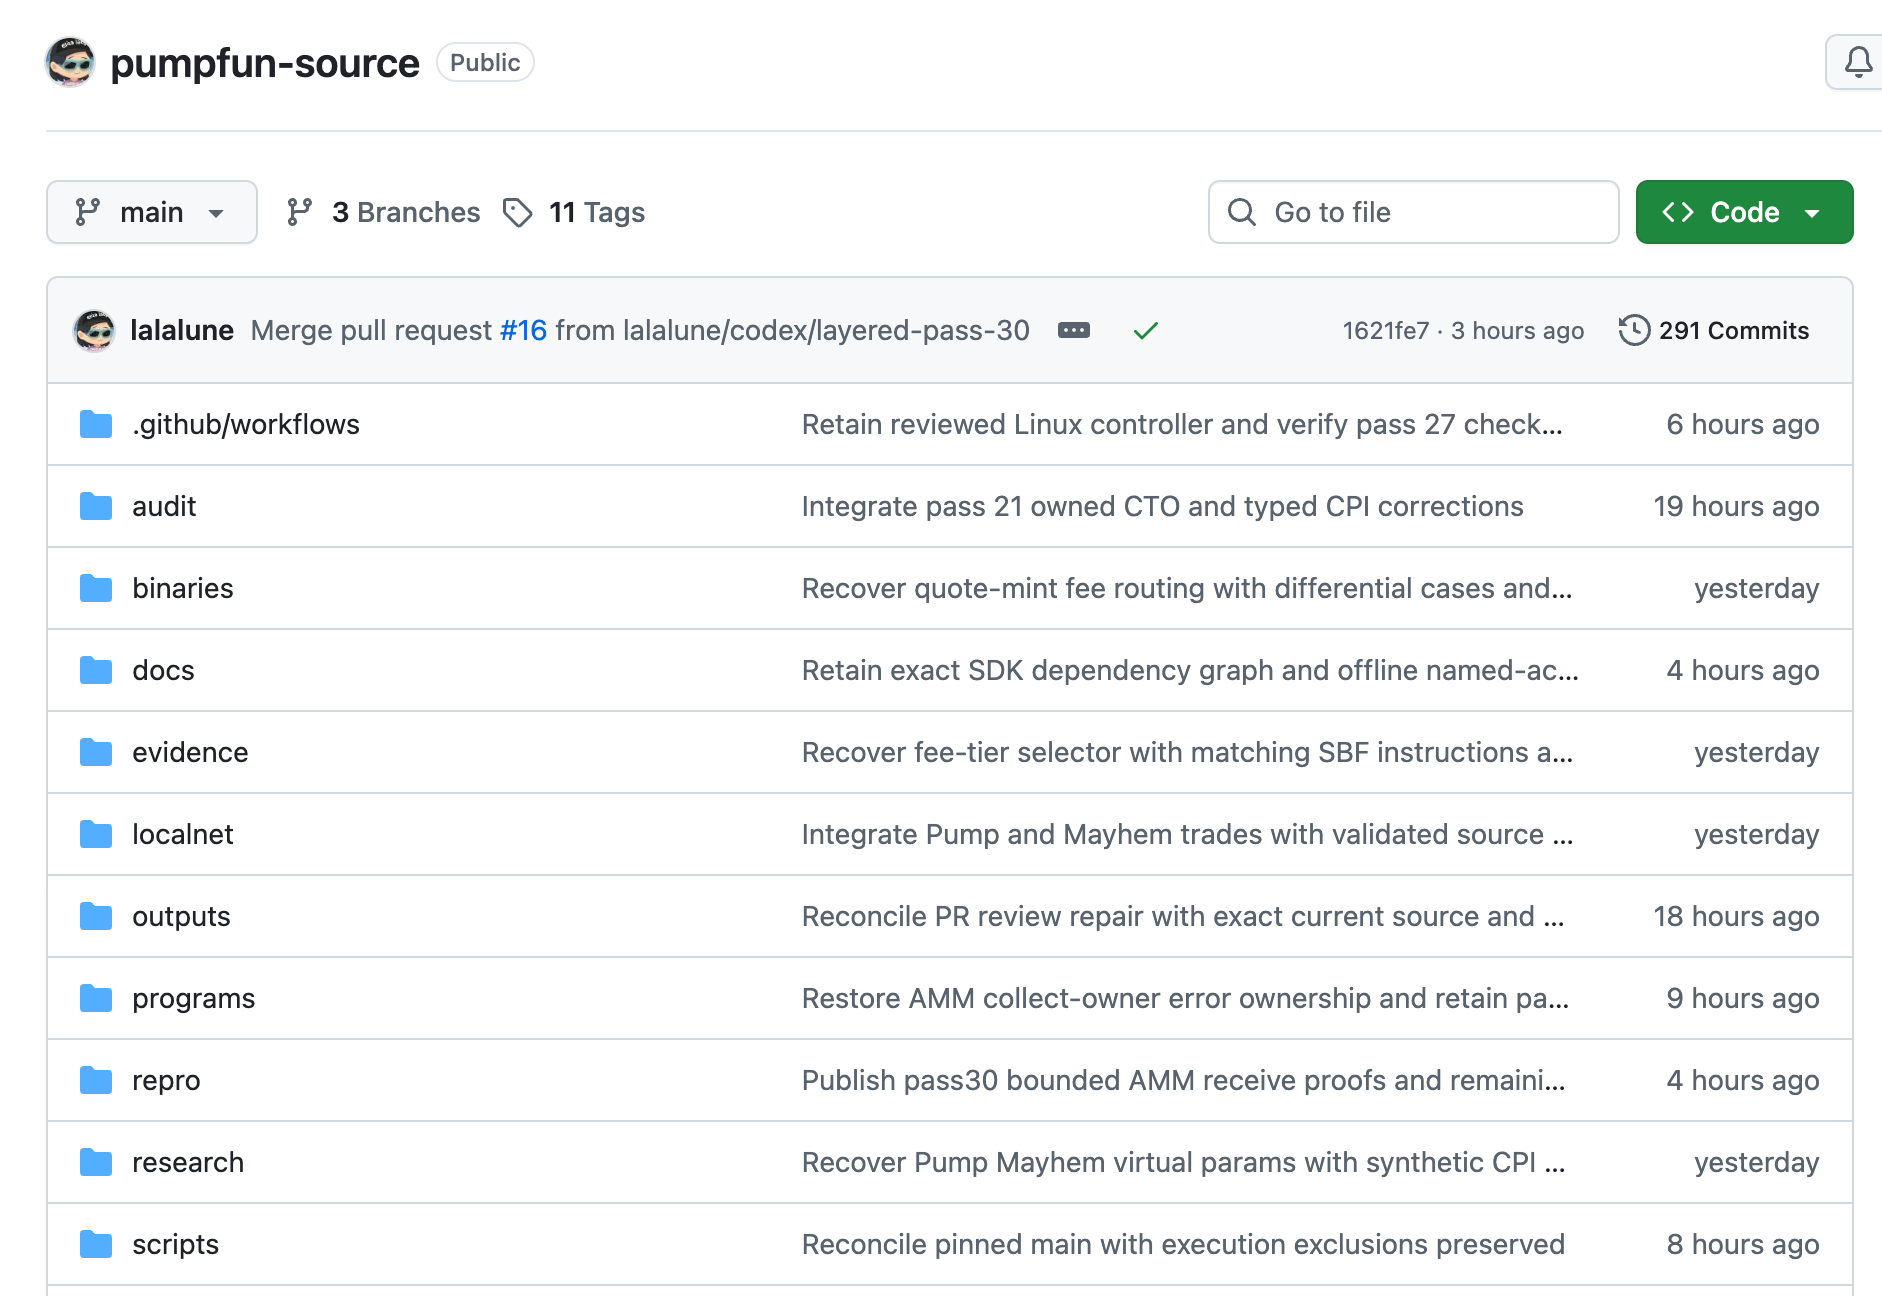
現在、Shawに関連するGitHubリポジトリはすでに公開されている。リポジトリの内容を見ると、Pumpメインプログラム、PumpSwap、Pump Fees、Mayhemなどのコアプログラムを含む完全なオンチェーン展開の証拠が収録されており、バイナリファイルを逆コンパイルしてバイト単位で可読なソースコードに復元する試みが進められている。ただし、このリポジトリには4つのコアPump.funプログラムの完全なバイトレベルでの復元がいずれも未完了であることが明確に記されている。現在は一部のハンドラ実装と多数の差分テスト結果があるものの、プログラム全体のバイトコードはオリジナル版と差異が存在する。さらに、部分的なテストの通過はプログラム全体が復元されたことを意味するわけではなく、セキュリティ監査が完了したことを意味するものでもない。
模倣品の再作成ではなく、ピクセル単位の復元
このニュースが伝わると、コミュニティの多くの開発者が最初に抱いたのはその必要性への疑問だった。何しろ、既存の開発ツールを使えば、Pump.funに類似したボンディングカーブ(Bonding Curve)によるトークン発行コントラクトを書くのに、通常は十数分しかかからないからだ。
こうした声に対して、Shawはその後再び長文を投稿して回答した。Shawは、自分がやろうとしているのは機能が似た模倣品を別途書くことではなく、可能な限り元のプログラムを復元し、最終的に再構築版をコンパイルして生成されるバイナリファイルをオンチェーンのオリジナル版とバイト単位で一致させることだと強調した。彼の目標によれば、元のプログラムにある論理的な欠陥も勝手に修正してはならず、そうでなければ真の復元とは言えない。
ゼロから新しいコントラクトを書くのと比べ、ソースコードの設計図がない状態で逆コンパイルを通じて下書きを復元するこの作業は、技術的難易度が明らかに桁違いである。そしてShawが迅速に90%の進捗まで進められた核心的なツールこそ、現在主流の大規模言語モデルである。
Shawは投稿の中で自身のリバースエンジニアリングのプロセスを公開し、さらにはコミュニティ参加を呼びかける「クラウドソーシングチュートリアル」を提供し、市販の主要AIモデルについて効用の評価も行った。
- 主力ツール:まず推奨するのは月額200ドルのChatGPT Maxプランのサブスクリプションで、高頻度・高強度のコードリバースエンジニアリングタスクにおいて「完全に元が取れる」と評価している。
- 代替製品:Shawは中国のGLM-5.3やKimi K3.1を代替案として明確に指名している。
- 「使えない」代表:ShawはGeminiのパフォーマンスが非常に悪い(garbage)と直言し、Claudeは内蔵のセキュリティコンプライアンス制限によりリバースエンジニアリングの指示を拒否するため、Opus 4.8などの旧バージョンに戻さない限り使えないと述べている。
Shawが示した操作手順によれば、開発者はオープンソースのリバースエンジニアリングツールと組み合わせて、特定のプロンプトをAI Agentに入力するだけで、自動的に逆コンパイルを実行し、バイトコードを比較してPR(プルリクエスト)を提出させ、「あらゆるもの」のリバースエンジニアリングが可能になる。
クローズドソース批判の裏に潜む新プロジェクトのマーケティング
なぜ手間と時間をかけてPump.funを解析するのかについて、Shawは投稿の中で鮮明な二重の動機を示している。表向きはパブリックチェーンのセキュリティ文化への批判であり、その裏には自身の新プロジェクトのプロモーションという動機も潜んでいる。
理念の面では、ShawはまずSolanaエコシステムに長く存在する「コントラクトのクローズドソース化の常態化」現象を厳しく批判した。「スマートコントラクトは決してクローズドソースであるべきではない。これは公共インフラ上の癌だ。」
Shawは、2019年のDeFi萌芽期には、クローズドソースのコントラクトは業界内でほぼハイリスクあるいは詐欺プロジェクトと同義だったと述べている。しかし、いつからかクローズドソースがSolanaエコシステムの中で当然のこととなった。Shawはデータを引用し、過去1年間にクローズドソースコントラクトの致命的なセキュリティ脆弱性によりハッカーに盗まれた資金が4000万ドルを超えたと指摘した。彼の考えでは、コードを完全に公開してこそ、ホワイトハッカーやAIが適時に脆弱性を調査・報告できるのである。
しかし、業界のセキュリティ上の課題を論じた後、Shawは話を転じ、真の主役を引き出した。Shawが構築中の新プロジェクトslop.cashである。
Shawの紹介によれば、slop.cashはUmia Finance上でローンチする予定で、核心的な方向性はインターネットセキュリティとプライベートバグバウンティの仕組みである。コミュニティがPump.funのコード復元を支援することを促すため、Shawはある関連Memeコインが生み出すクリエイター取引手数料をトークンの買い戻しに充てており、この資金をバウンティプールとして、「バイト単位の復元」の実現を支援するすべてのコード貢献者に分配する計画を明かした。slop.cashのメインネットアップグレードが完了すれば、この復元されたPump.funのソースコードは直接プラットフォームに収録される予定である。
容易にわかるように、Shawが進めている「クローズドソースの混乱に終止符を打つ」という旗印を掲げた高調なリバースエンジニアリングショーは、本質的にはslop.cashの極めてギーク色の強いコールドスタートマーケティングでもある。
リバースオープンソースは実現可能かもしれないが、Pump.funの堀を揺るがすのは難しい
記事執筆時点で、Pump.funとその創設者Alonは公開チャネルでShawのリバースオープンソースプロジェクトに対して回应していない。
マーケティング面の考慮を除けば、もしPump.funのこの日銭を稼ぎまくる基盤コントラクトが本当に100%復元されて公開された場合、エコシステムにどのような影響を与えるのか。現在、コミュニティの見方はかなり分かれている。
セキュリティ面では、支持者は、Pump.funのように大量の個人投資家資金が蓄積されたトッププロトコルが長期間ブラックボックスで運用されること自体がシステミックリスクであり、透明化はコミュニティによる共同監査や潜在的な問題の排除に役立つと考える。しかし反対者にも懸念がある。Shawが追求しているのは「バグさえもそのまま復元する」ことであるため、公式が自発的に協力してアップグレードしない前提で、コアロジックを直接公表することは、ハッカーが攻撃経路を見つけるハードルを大幅に下げることになるのは間違いない。
商業競争の面では、ソースコードの公開が同類の発行プラットフォームをより多く生み出すと考える人もいるが、業界では一般的に、これがPump.funの市場地位を真に脅かすことは難しいと考えられている。過去1年間、Pump.funに挑戦しようとするフォークプロジェクトが次々と現れたが、その绝大多数は一時的な急騰の後に沈黙した。今日の発行プラットフォームにとって、真の堀はもはやその数行のスマートコントラクトコードではなく、プラットフォームを中心に構築されたエコシステムのネットワーク効果である。これには主要な取引ターミナルやウォレットアプリの深い統合、ユーザーのコントラクトセキュリティに対する長期的な信頼、そしてプラットフォームが富の効果を持つベンチマークトークンを生み出したかどうかが含まれる。
この観点から見れば、ShawはAIを使ってPump.funの全套コードを復元できるかもしれないが、オープンソース化だけで後者の商業基盤を揺るがそうとするのは、明らかにそれほど容易ではない。





