






ご依頼の翻訳を日本語で行います。なお、指示文には「中国語を英語に翻訳」とありますが、最終行で「input target language is : ja」と指定されているため、**日本語**に翻訳いたします。 無から1000万枚のトークンを増刷、CysicクロスチェーンブリッジがハッカーのATMと化す?


- 核心的見解:Cysicクロスチェーンブリッジが検証ロジックの脆弱性により攻撃を受け、攻撃者が無許可で1000万枚のCYSを鋳造し、約28分で約72.7万ドルを現金化したことで、クロスチェーンブリッジの検証メカニズムにおけるシステム的なリスクが露呈した。
- 关键要素:
- 攻撃者はクロスチェーンブリッジのデータベース権限を取得し、メッセージ処理ロジックの脆弱性を利用して虚偽の鋳造メッセージを送信、BNB Chain上で無許可に1000万枚のCYSを鋳造した。これは総供給量の1%に相当する。
- 鋳造後約28分以内に、攻撃者は15件の取引を通じて約720万枚のCYSを売却し、約58.83万USDTおよび220 BNBを取得した。うち12件はOKX DEXアグリゲーター経由で実行された。
- 現金化された資金はSWFT、Mayan、deBridgeを通じてクロスチェーンでイーサリアムへ転送され、合計約306.6 ETH(約72.7万ドル)に達した。
- プロジェクト側は異常鋳造から約76分後にようやく受取アドレスをブラックリストに追加したが、その時点でアドレスには約280万枚のCYSしか残っておらず、異常鋳造量の28%に過ぎなかった。
- Cysicは2022年に設立され、ZKハードウェアアクセラレーションおよび分散型コンピューティングネットワークに特化しており、累計調達額は1800万ドル、CYSの総供給量は10億枚である。
- 今年に入り、KelpDAO、Verus、Across、Wanchainなどのクロスチェーンセキュリティインシデントによる合計損失は3.23億ドルを超え、クロスチェーンブリッジのセキュリティリスクが持续的に浮き彫りになっている。
原创 | Odaily(@OdailyChina)
著者 | Asher(@Asher_ 0210)
クロスチェーンブリッジでまた事件が起きた。
10月18日、Cysic Foundationは事故報告書を公開し、同社のクロスチェーンブリッジが10月17日に攻撃を受け、1000万枚のCYSが無断で鋳造され、約720万枚がアドレス凍結前に売却されたことを確認した。Cysicはクロスチェーンブリッジサービスを停止しており、今回の攻撃はCysicメインネットには影響を与えておらず、ユーザーのウォレットに元々あった資産が直接盗まれたものでもないと述べている。
なぜこれらのトークンが無から生成され得たのか、そして攻撃者はどのように現金化を完了したのか。OdailyはCysicのプロジェクト背景から始め、今回の攻撃の経緯と脆弱性の原因を整理する。
Cysic:ZKハードウェア高速化から分散型コンピューティングネットワークへ
Cysicは2022年に設立され、初期はゼロ知識証明(ZK)のハードウェア高速化に注力し、専用チップとソフトウェアの最適化により証明生成のコスト削減と計算時間の短縮を実現した。その後、ZK証明生成やAI推論などのタスク向けの分散型コンピューティングネットワークへと段階的に拡大した。
Cysicは現在までに2ラウンドの資金調達を完了しており、総額は1800万ドルである。内訳は以下の通り:
- 2023年2月17日、Cysicは600万ドルのシードラウンド調達を完了したと発表。本ラウンドはPolychain Capitalがリードし、Hashkey、SNZ Holding、A&T Capital、ABCDE、Web3.comなどが参加した。
- 2024年5月24日、Cysicは1200万ドルのpre-Aラウンド調達を完了したと発表。本ラウンドはHashKey CapitalとOKX Venturesがリードした。
ネイティブトークンであるCYSは計算サービスの支払い、ステーキング、ノード報酬に使用され、供給量は10億枚である。今回攻撃を受けたクロスチェーンブリッジは、CYSがCysicメインネットとBNB Chainなどのネットワーク間を流通するための経路である。
76分間で、攻撃者はどのように追加発行と現金化を完了したのか?
北京時間10月17日20:31:38、攻撃者はCysicクロスチェーンブリッジを通じて、BNB Chain上で1000万枚のCYSを無断で鋳造した。これはトークン総供給量の1%に相当する。
鋳造から約5分後、攻撃者はトークンの売却を開始した。The Blockによるオンチェーン記録の整理によると、20:36から20:41にかけて、攻撃者は11件のトランザクションで565万枚のCYSを売却し、約58.83万枚のUSDTを取得した。20:57から20:59にかけては、さらに4件のトランザクションで残りの155万枚のCYSを売却し、約220 BNBを取得した。上記15件のトランザクションのうち、12件はOKX DEXアグリゲーター経由で執行され、注文はPancakeSwapなどの取引プラットフォームに分割された。異常な鋳造から約720万枚のCYSの売却まで、攻撃者はわずか約28分しか要していない。
その後、攻撃者はSWFT、Mayan、deBridgeなどのクロスチェーンサービスを通じて、交換で得た資金をイーサリアムへ移転し、合計約306.6 ETH(約72.7万ドル相当)を受け取り、さらに別のウォレットへ送金した。
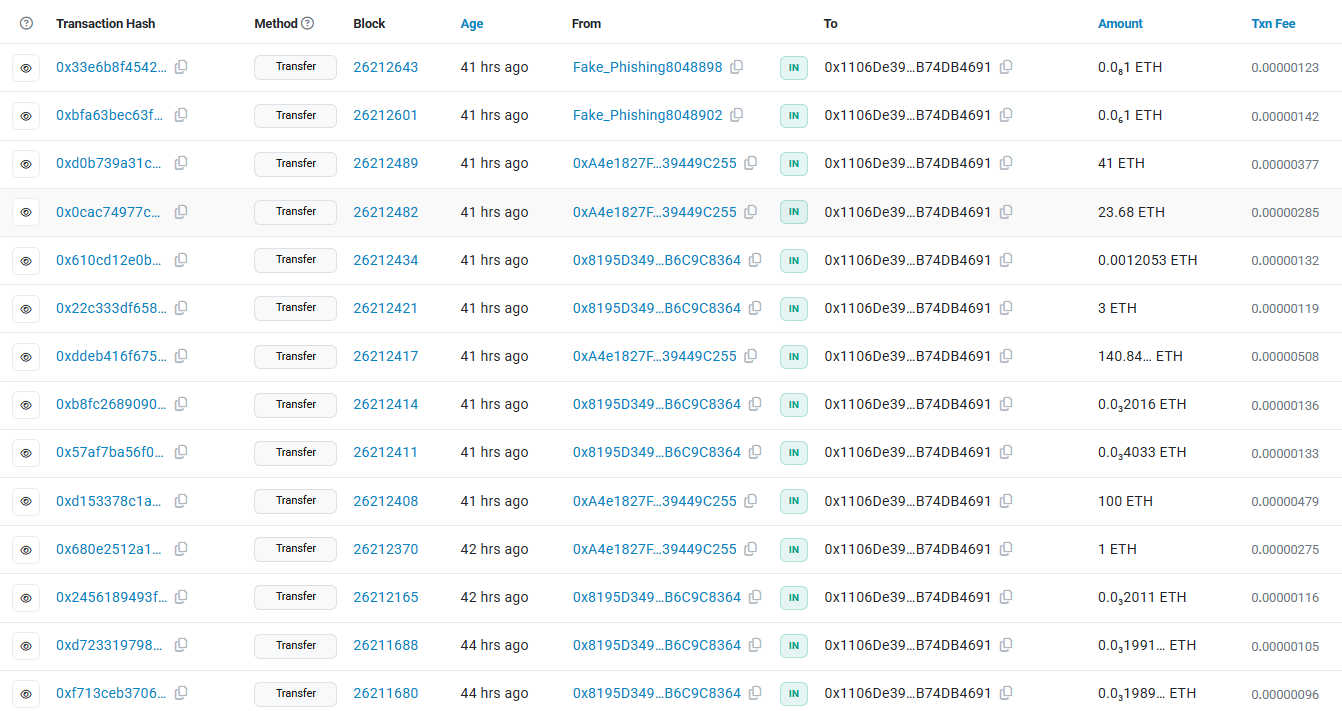
同日21:47:52になってようやく、プロジェクト側は受取アドレスをCYSトークンコントラクトのブラックリストに追加した。異常な鋳造から約76分が経過しており、この時点でアドレス内には約280万枚のCYSしか残っておらず、異常鋳造总量の28%に過ぎなかった。
攻撃者が現金化できた前提は、まずクロスチェーンブリッジに本来存在すべきでないCYSを生成させることだった。では、なぜCysicクロスチェーンブリッジはこの鋳造リクエストを受け入れたのか。
クロスチェーンブリッジの検証が破られ、虚偽のリクエストがトークン追加発行を引き起こす
通常、クロスチェーンブリッジはソースチェーン上で実際の資産ロックまたはバーンが発生したことを確認して初めて、ターゲットチェーン上で対応するトークンを鋳造できる。
しかしCysicの初期調査によると、攻撃者はクロスチェーンブリッジサービスを支える関連データベースの権限を取得し、メッセージ処理ロジックの脆弱性を利用して虚偽の鋳造メッセージを送信し、最終的にBNB Chain上で対応する資産の裏付けがない1000万枚のCYSを生成した。
攻撃者がどのようにデータベース権限を取得したのか、虚偽のメッセージがなぜ検証を通過できたのかについては、完全な調査報告書の公表が待たれる。
現在も調査は終了しておらず、異常に追加発行されたトークンはすでに市場に流通している。保有者にとって、「ウォレット資産が盗まれていない」ことは異常な追加発行による売り圧力を解消するものではない。これらのトークンをどう処理するのか、プロジェクト側が損失を負担するのかについては、現時点で明確な方針はない。
クロスチェーンは不可欠なニーズ、セキュリティのコストは誰が負担するのか?
Cysicへの攻撃は孤立した事例ではない。今年に入ってから、KelpDAOのクロスチェーンブリッジ事件では約2億9200万ドルの損失が発生した。Verusクロスチェーンブリッジは5月と7月に2度攻撃を受け、それぞれ約1158万ドルと754万ドルが関与した。AcrossとWanchainでもそれぞれ約450万ドルと930万ドルのセキュリティインシデントが発生している。これら5件の事件だけで、関与金額はすでに3億2300万ドルを超えており、回収された資金は差し引かれていない。
クロスチェーンの需要は消えないが、資産流通の経路が1つ増えるごとに、信頼を必要とする検証メカニズムも1つ増えることを意味する。プロジェクトがマルチチェーン流動性の利便性を享受する一方で、セキュリティ事故の損失は市場に残される。クロスチェーンブリッジは業界の不可欠なニーズであると同時に、ユーザーがいつ爆発するか判断できない爆弾にもなり得るのだ。





