著名なホワイトハットハッカー、中国人マネーロンダリングチームへの潜入取材記録


- 核心的な見解:著名なホワイトハットハッカーZachXBTが、中国人マネーロンダリングチームに潜入し、北朝鮮のLazarus GroupによるBybitの15億ドル相当の盗難資金の洗浄を支援した証拠を入手した。さらに一部資金の凍結を支援し、手がかりを法執行機関に引き渡した。
- 重要な要素:
- ZachXBTはマネーロンダリングの顧客を装い、自ら34万9,700 USDCを立て替えて、偽名「Jimmy Green」というチームメンバーと複数の取引を完了し、信頼を得るために各取引で5%の損失を負担した。
- Jimmy Greenは、自身のチームがBybitから盗まれた15億ドル相当の資金の大部分のマネーロンダリングを支援したと主張し、さらに資金移動の方向を事前に漏らすことができ、これはオンチェーンの観察と一致していた。
- 取引のスクリーンショットとオンチェーン上の照合を通じて、ZachXBTはBybitの盗難資金1,200万ドル以上に関連するSolanaアドレスクラスターを特定した。このクラスターはBTC→ETH→SOL→Tronのクロスチェーン交換を経由していた。
- クラスターに関連する44万2,000 USDTがTetherによって凍結された。またこのチームは、非流動性トークンをUniswap LP内でマネーロンダリングする新たな手法も採用していた。
- Jimmyは、別の顧客のために300万ドル相当の詐欺資金を洗浄したことを明かし、その資金は制裁対象となった汇旺担保のホットウォレットまで遡ることができた。
- ZachXBTは2022年以来、北朝鮮のハッカー事件に関連する7,500万ドル以上の資金凍結を支援しており、調査結果は法執行機関に共有されている。
本記事の出典:ZachXBT
翻訳|Odaily(@OdailyChina);訳者|Azuma(@azuma_eth)
編集者注:本記事は、著名なホワイトハッカーZachXBTが、以前にある華人のマネーロンダリングチームに対して行った潜入調査に関する最新記事です。文中でZachXBTは、マネーロンダリングを必要とする顧客を装い、チームのメンバーとやり取りした詳細を紹介しています。メンバーの信頼を得た後、ZachXBTは相手から、このチームがBybitから盗まれた約15億ドル相当の資金の大部分を自らの手で洗浄したことを聞き出しました。ZachXBTは調査で一定の手がかりを得た後、盗まれた資金の一部の凍結を支援し、手がかりを法執行機関に引き渡しました。
以下はZachXBTの原文内容で、Odailyが翻訳しました。
私は最近、組織的な華人犯罪チームに潜入調査を行いました。このチームは複数のハッキング事件において、北朝鮮のハッカー組織Lazarus Groupのために10億ドル以上をマネーロンダリングしていました。
私は顧客を装って情報収集を行い、2025年2月のBybitハッキング事件で盗まれた資金の凍結を支援し、オンチェーンで違法活動の追跡と帰属分析を完了しました。
事の発端は2025年2月、北朝鮮のハッカー組織「TraderTraitor」がBybitから15億ドルを窃取した直後のことでした。私はある異常な現象に気づきました——15以上のアカウントがTelegramやDiscordの公開グループで、盗まれた資金に直接関連する注文についてカスタマーサポートを求める投稿を公然と行っていたのです。
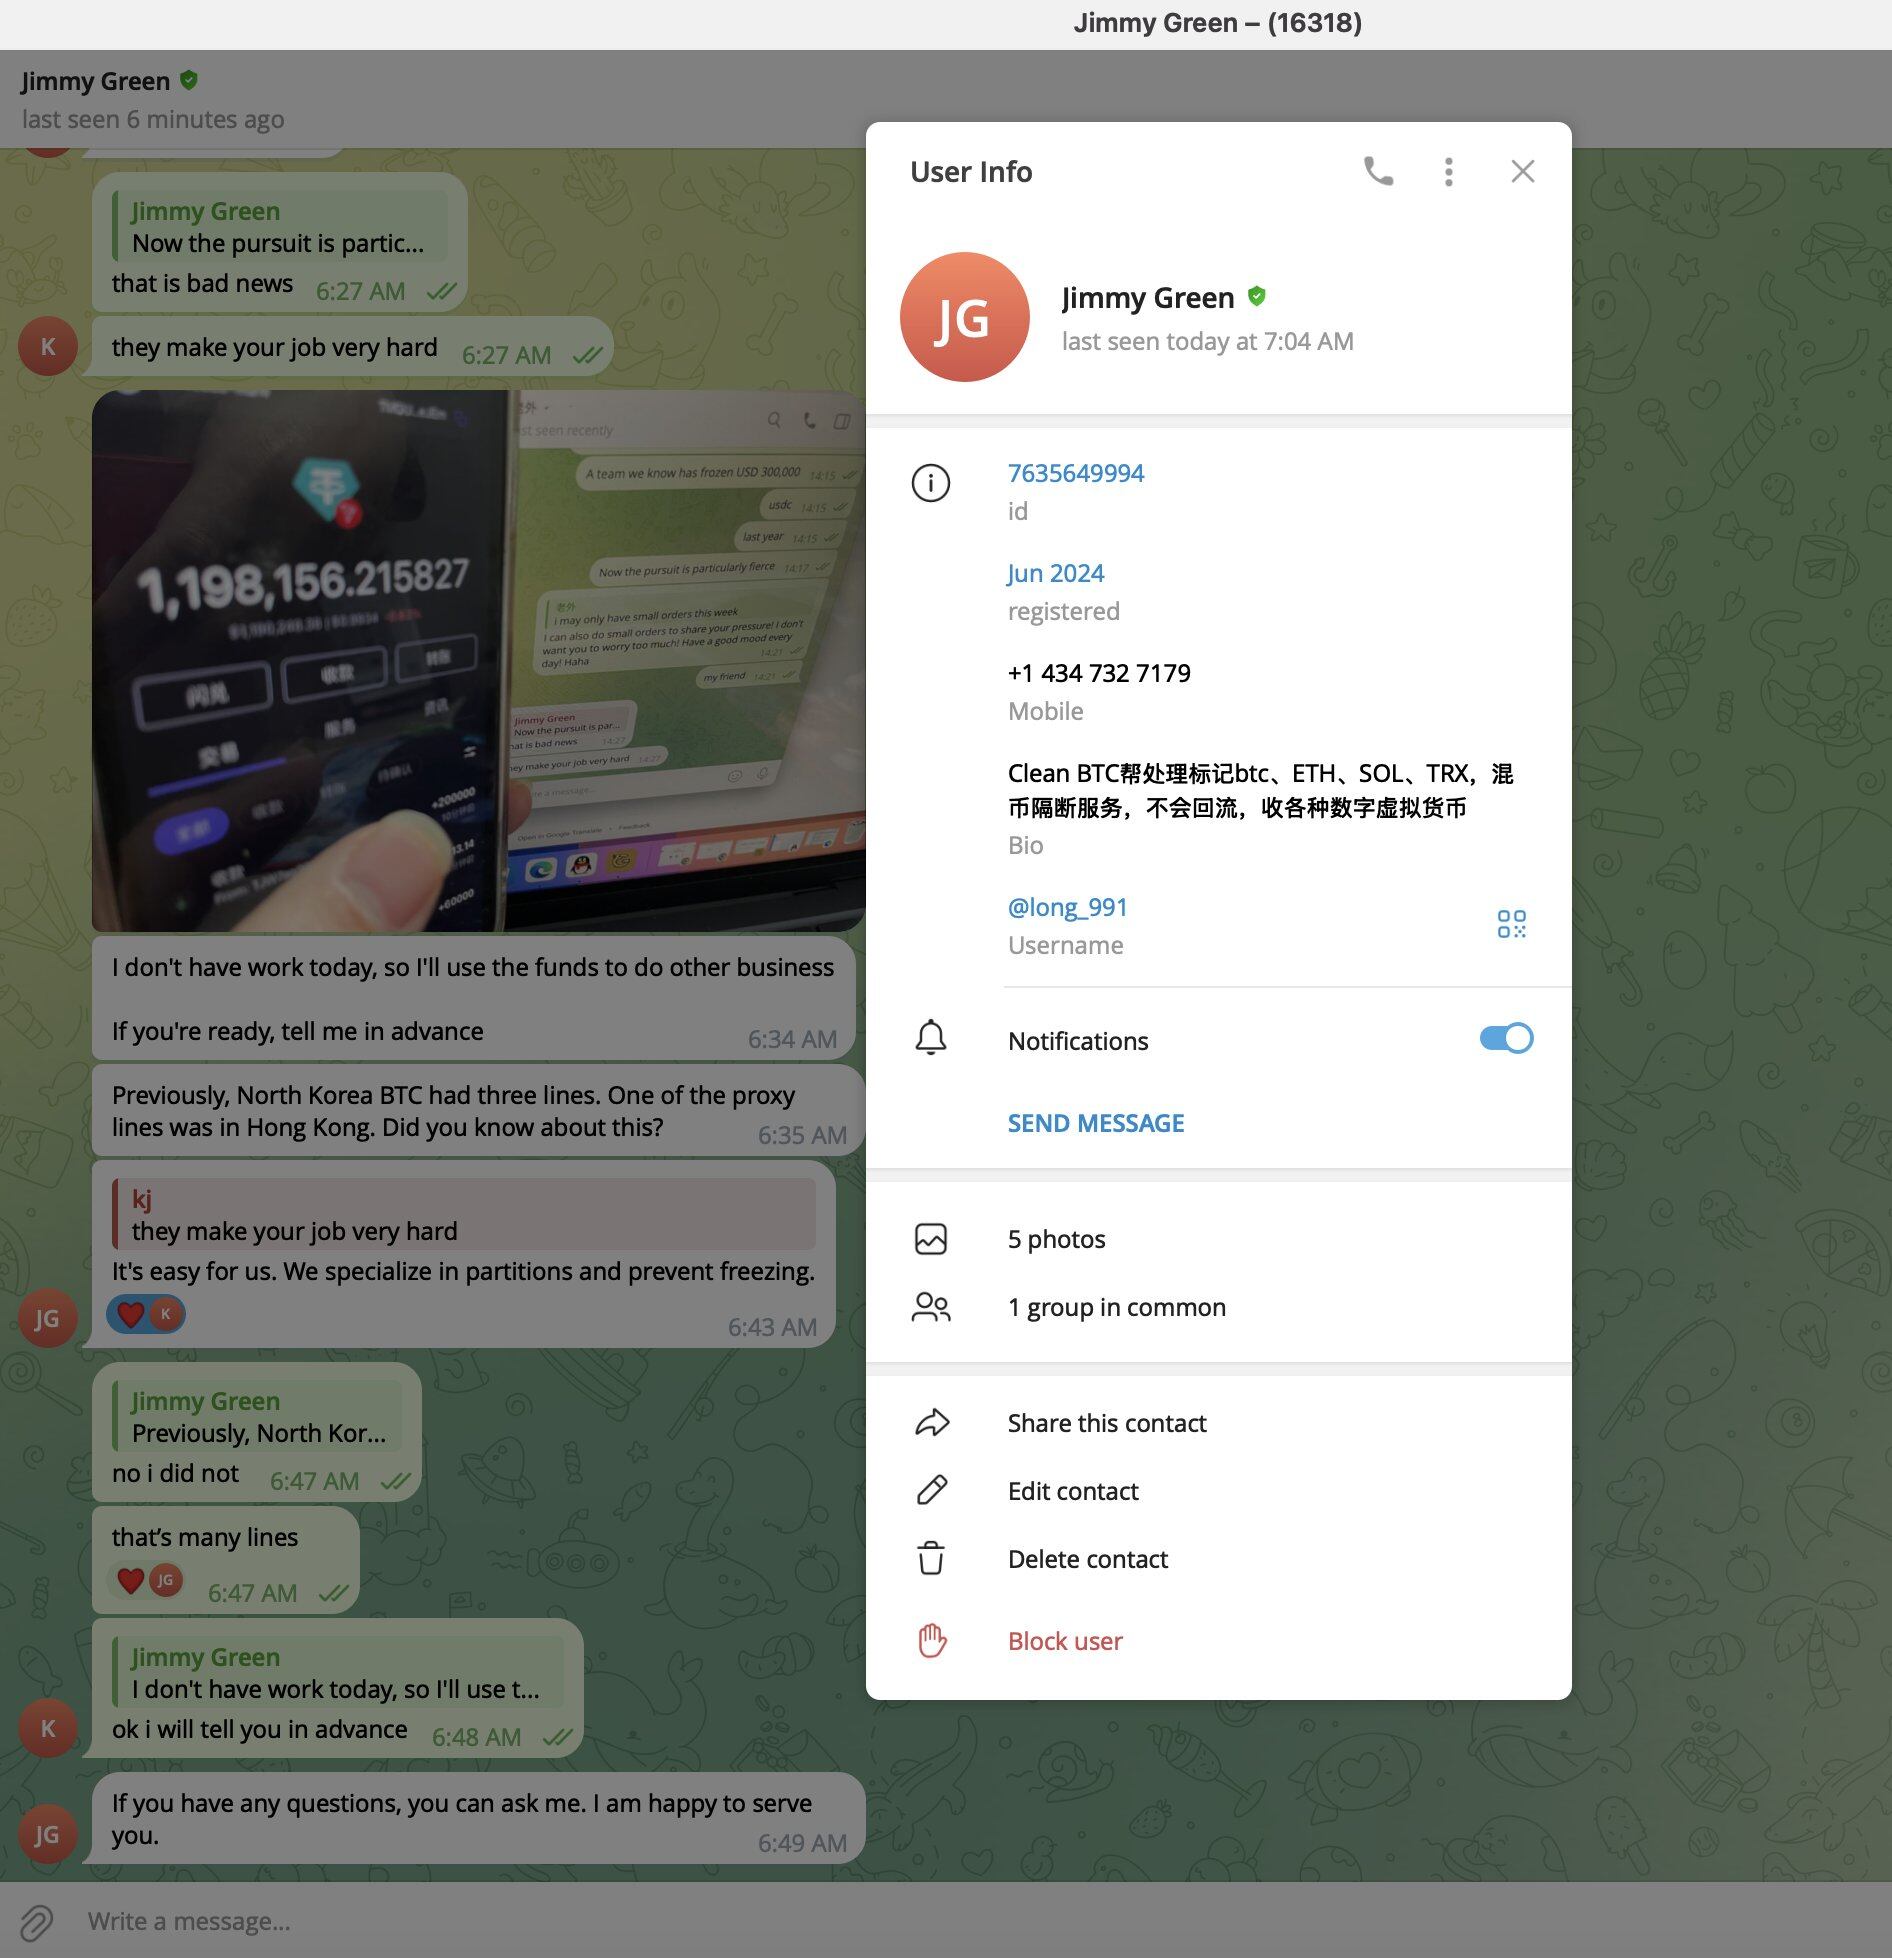
私はこれらのアカウントに積極的に接触し始めました。そのうちの一人がTelegramで使用していた偽名は「Jimmy Green」でした。
- Jimmy GreenのTelegramユーザー名:long_991
- Jimmy GreenのTelegram ID:7635649994
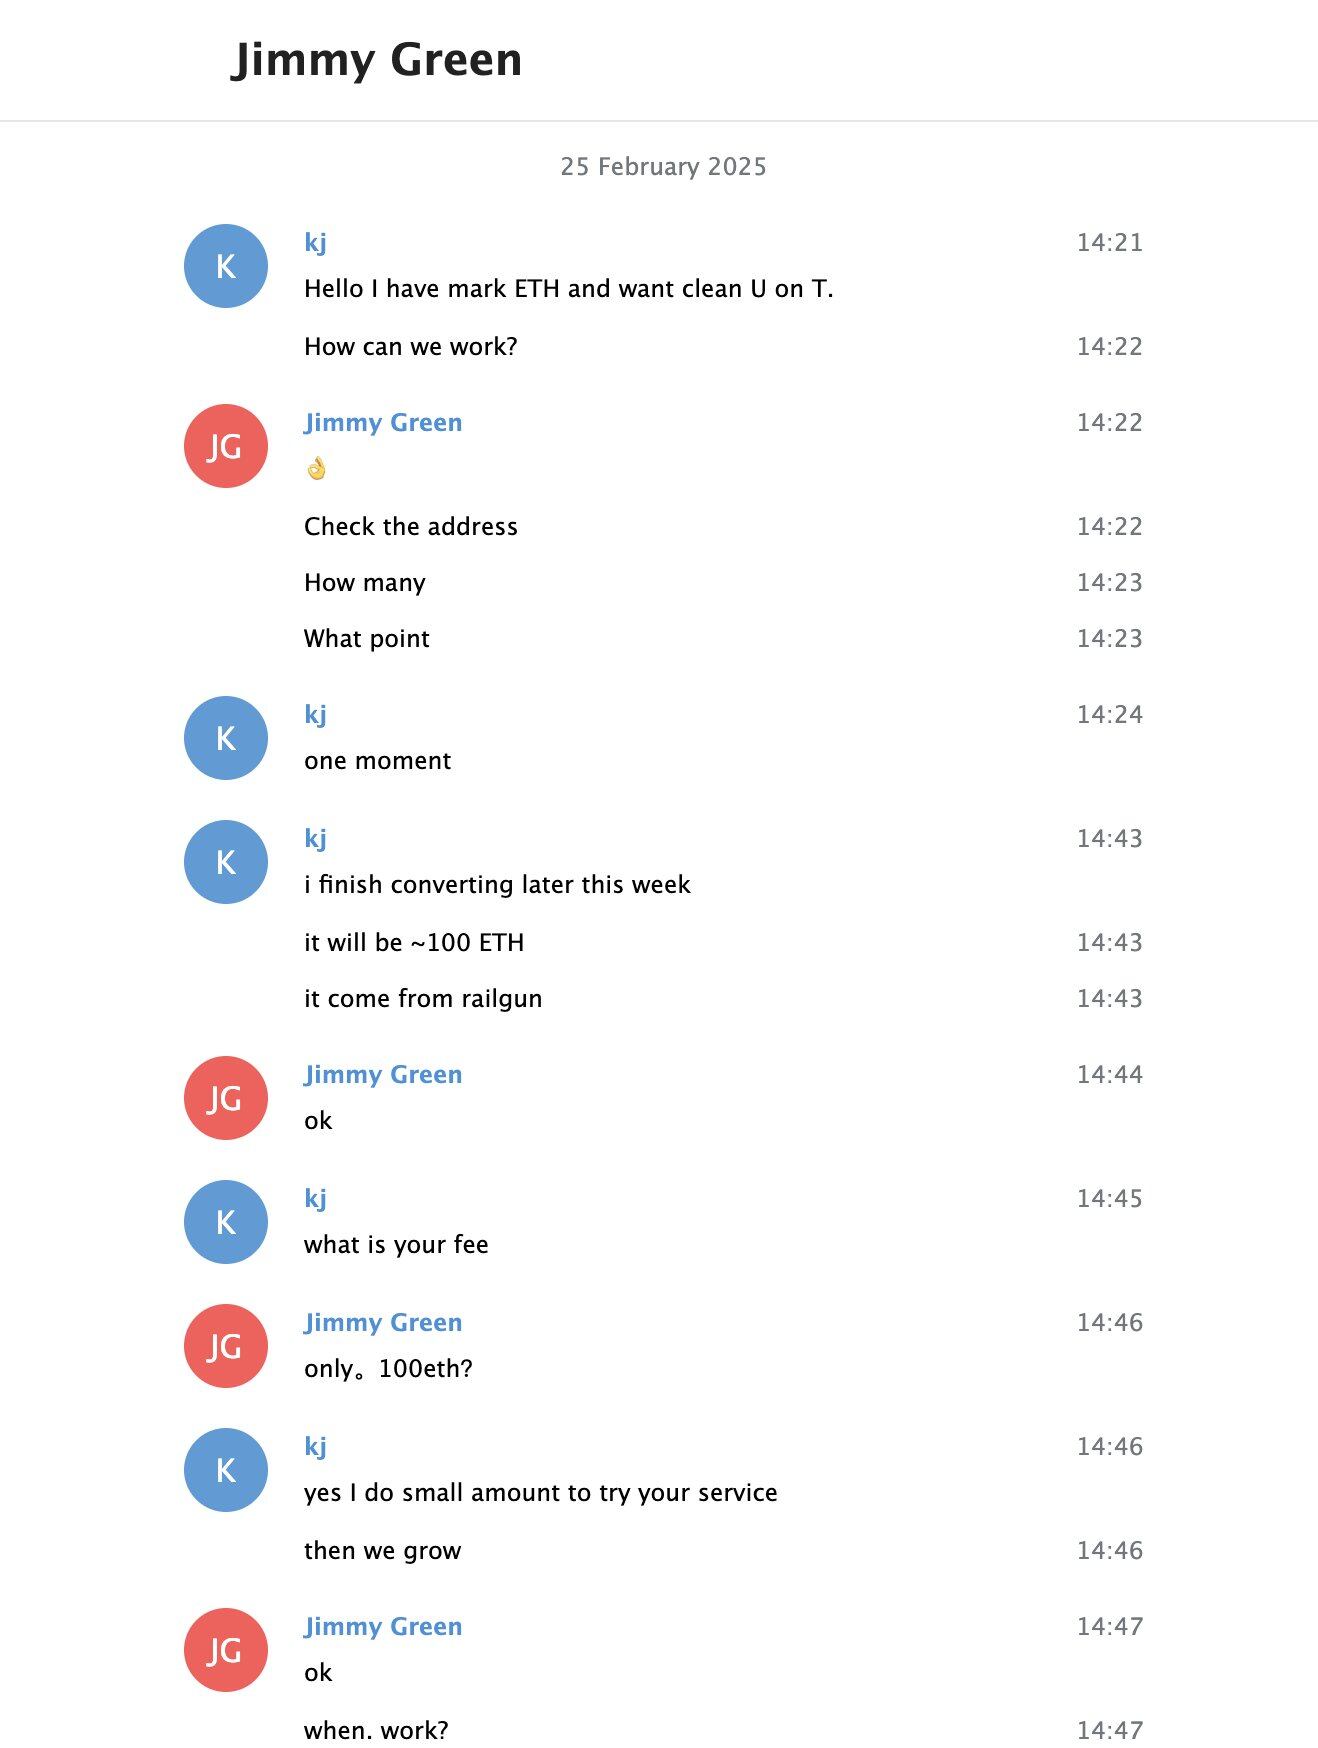
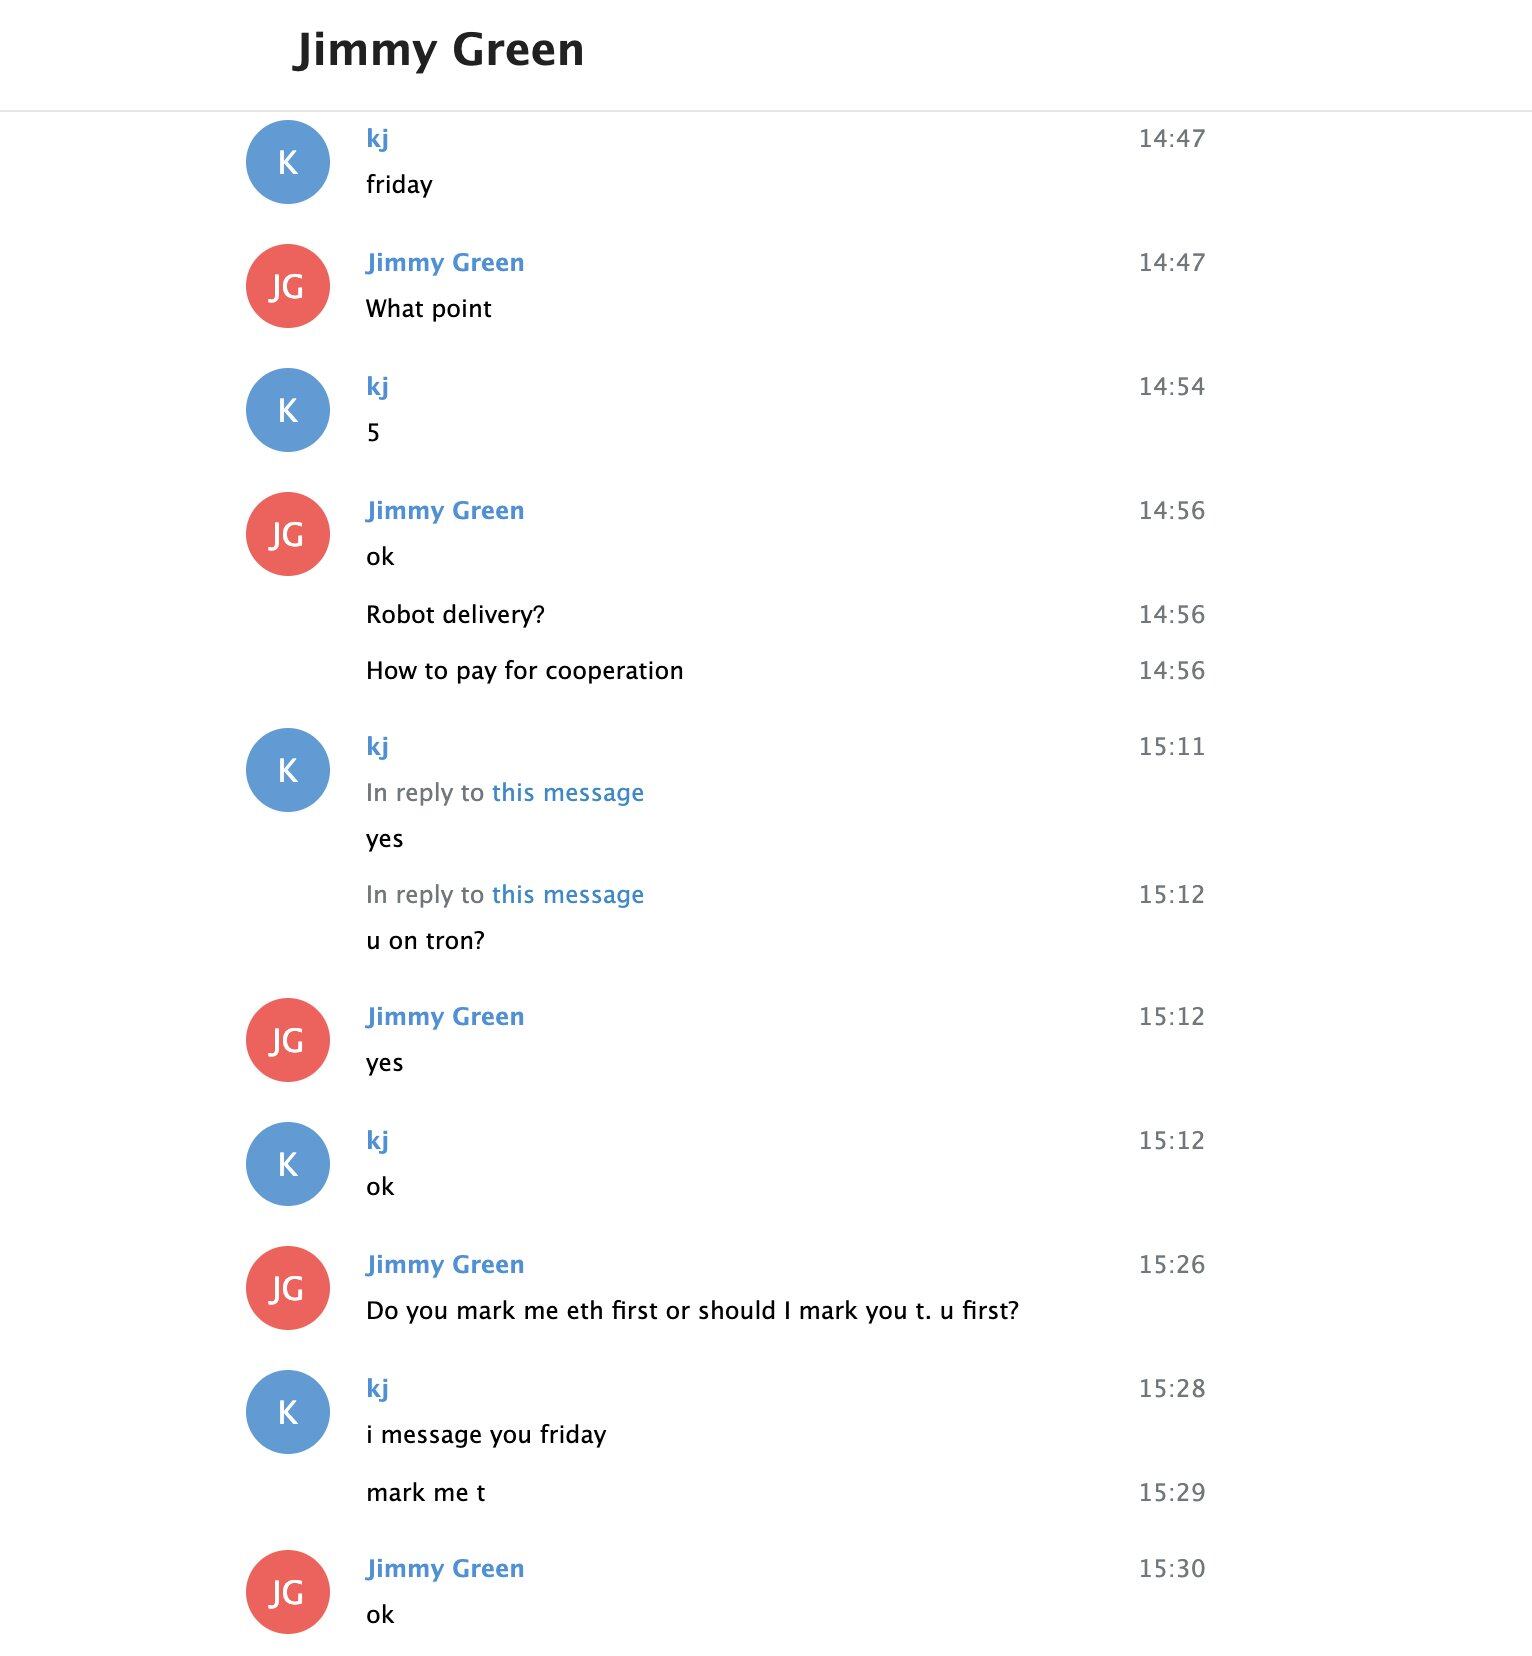
2025年3月6日、私はイーサリアム上の新しいアドレスに34.97万USDCを入金し、Jimmy Greenと数件の取引を行う準備をしました。
- 私のアドレス:0x073256b50d66a7eb005f2a504d0a4fb6ea62a276
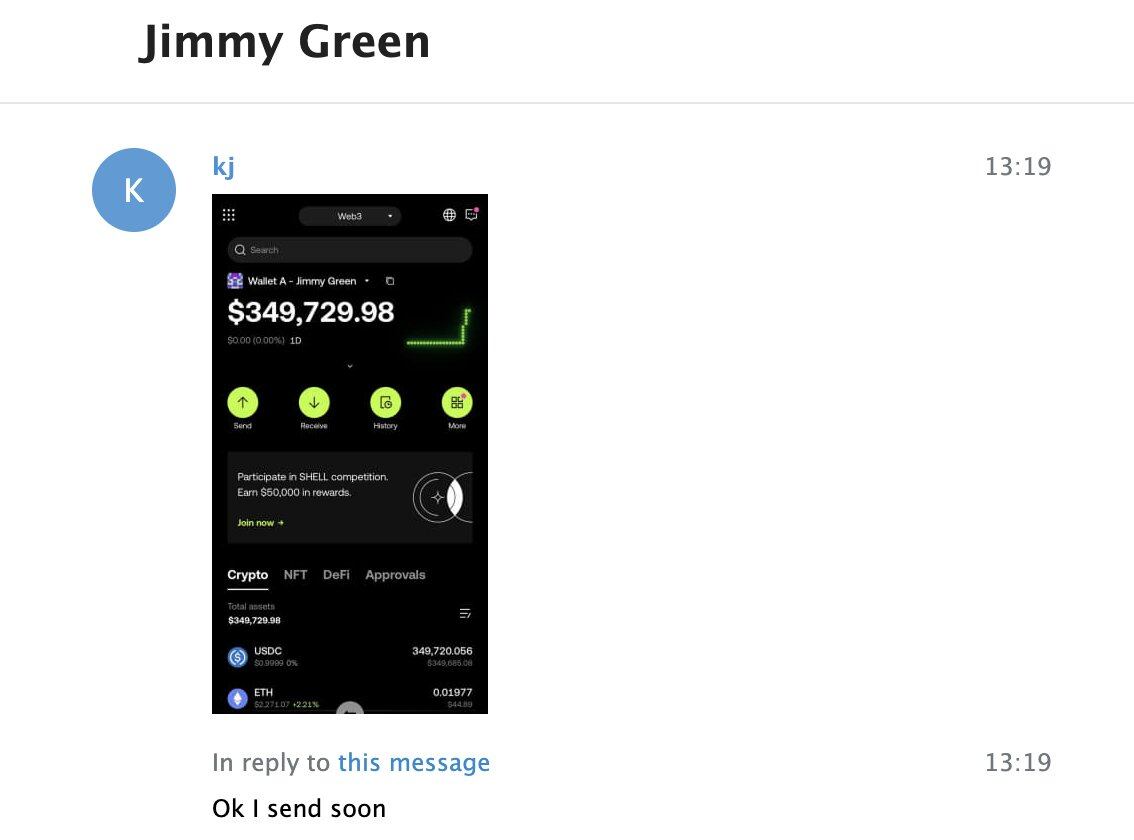
Jimmyは自身のアドレス(0xbaa5で始まる)を提供し、私にUSDCを送金させ、その見返りとして彼のTronチェーン上のUSDTを受け取るという取引を提案しました。
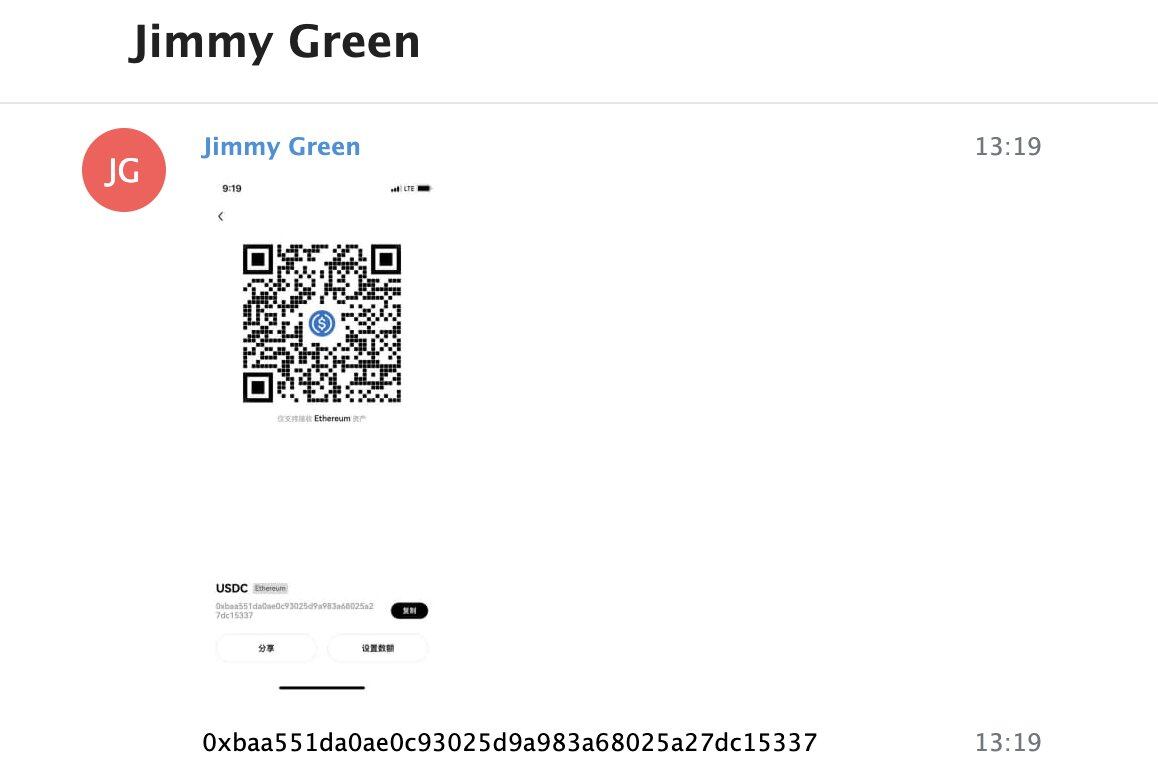
0xbaa5で始まるアドレスのGas代は、別の0xbcb4で始まるアドレスから提供されており、このアドレスはBybitのハッキング資金に直接遡ることができ、Bybitハッキング事件の公開ブラックリストサイトにすでに掲載されていました。
- Jimmy Greenのイーサリアムアドレス:0xbaa551da0ae0c93025d9a983a68025a27dc15337
- Jimmy GreenのTronアドレス:TPwXAPwYaDCm7GrzNFiMmNnofrxEVURXRM

信頼を得るため、私は彼とさらに数件の取引を完了しました。Jimmy Greenが使用したその他のアドレスは以下の通りです。
- 0x1893ef01e700b1359280e11736d1b89fe97ed216
- TS5hY6mm6UsCLNdVDWnsRA69LuAwfdn158
- TMGjdFeBf9T6kGB9ZmLzeaAPYWBokuyTuS
その後、Jimmyは資金移動の前に、彼らが北朝鮮のためにBybitの盗難資金を移動させる動向や、香港と中国本土で活動する基本的な詳細を私に事前に明かすようになりました。
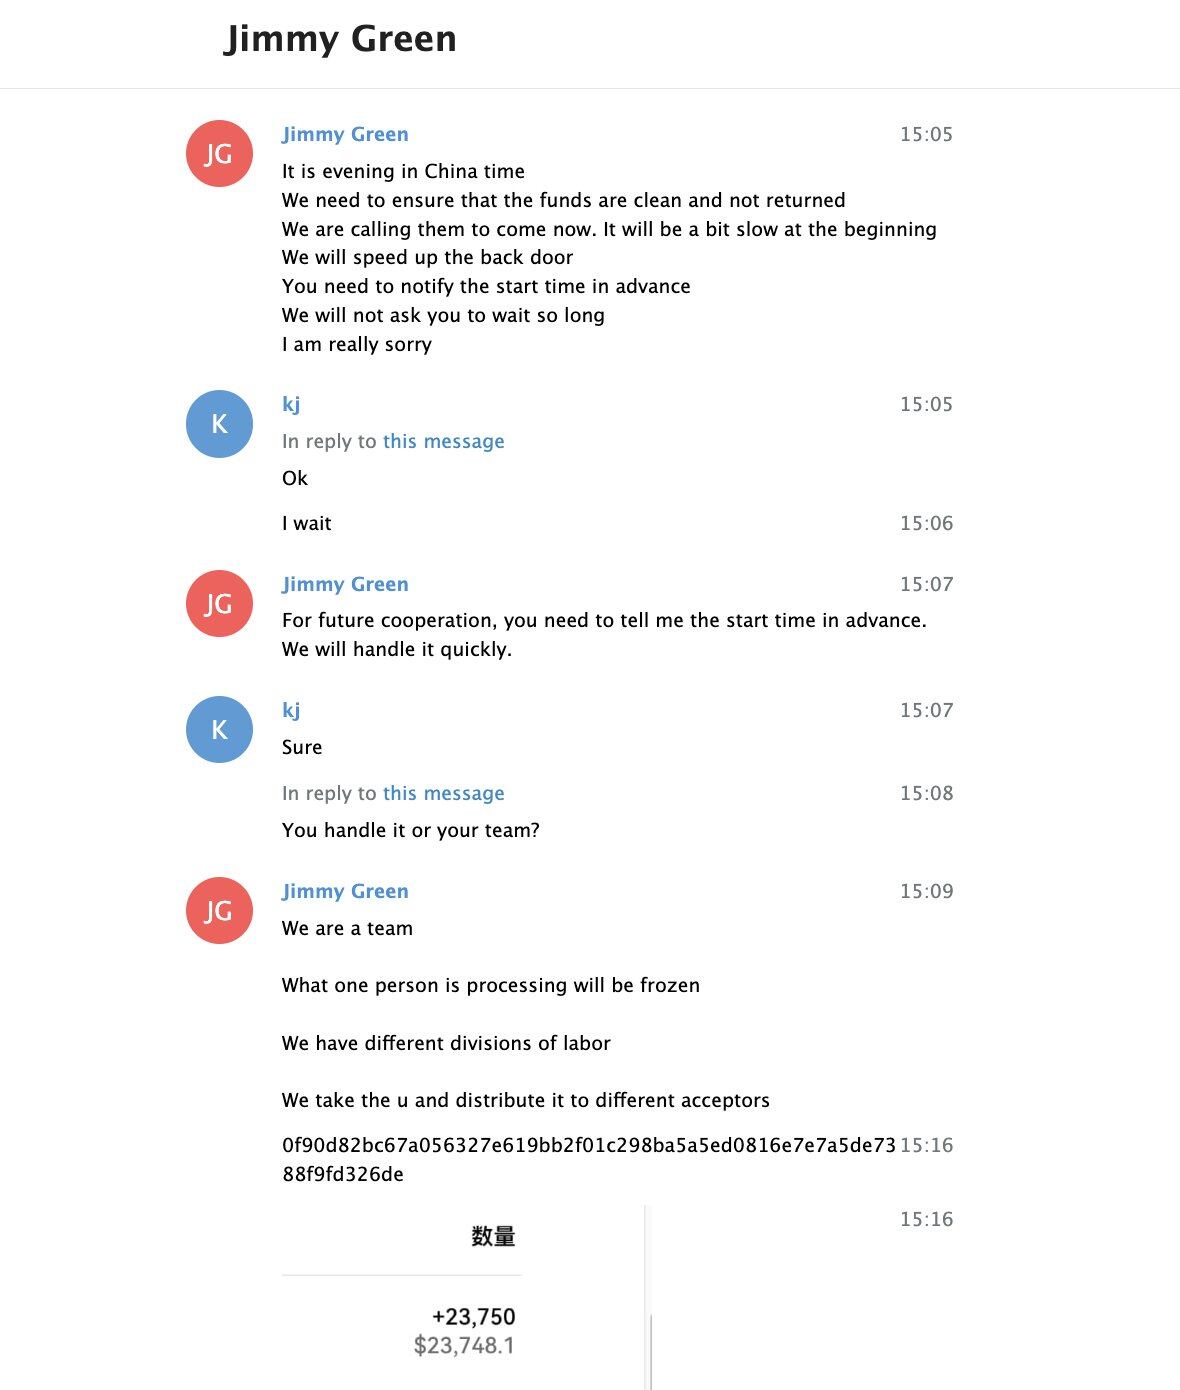
例えば、彼は資金がSolanaに移動されることを前日に明かし、翌日には実際にオンチェーンで移動が発生しました。彼は自身のチームがBybitの15億ドルの盗難資金の大部分の洗浄を支援したと主張しており、これは私が観察したマネーロンダリングのパターンと完全に一致していました。
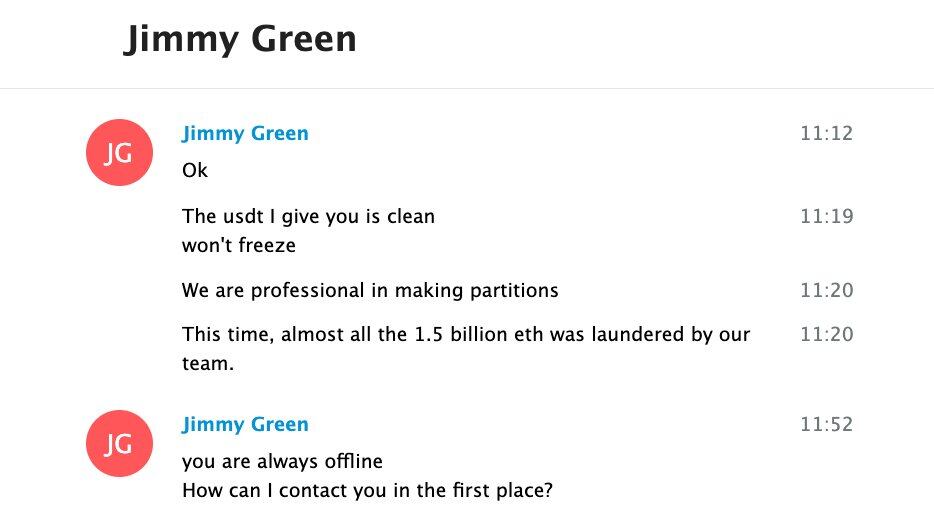
この時点で私は、1件あたり5%の損失を受け入れながら取引を続け、できるだけ迅速により多くの実行可能な情報を入手するために賭けに出なければならないと悟りました。
2025年3月12日の事例では、Jimmyがクロスチェーンで資金を移動させたスクリーンショットを共有しました。THORChainエクスプローラー上の金額とタイムスタンプを照合することで、彼がメッセージを送信してから数分以内に作成された注文を特定することに成功しました。
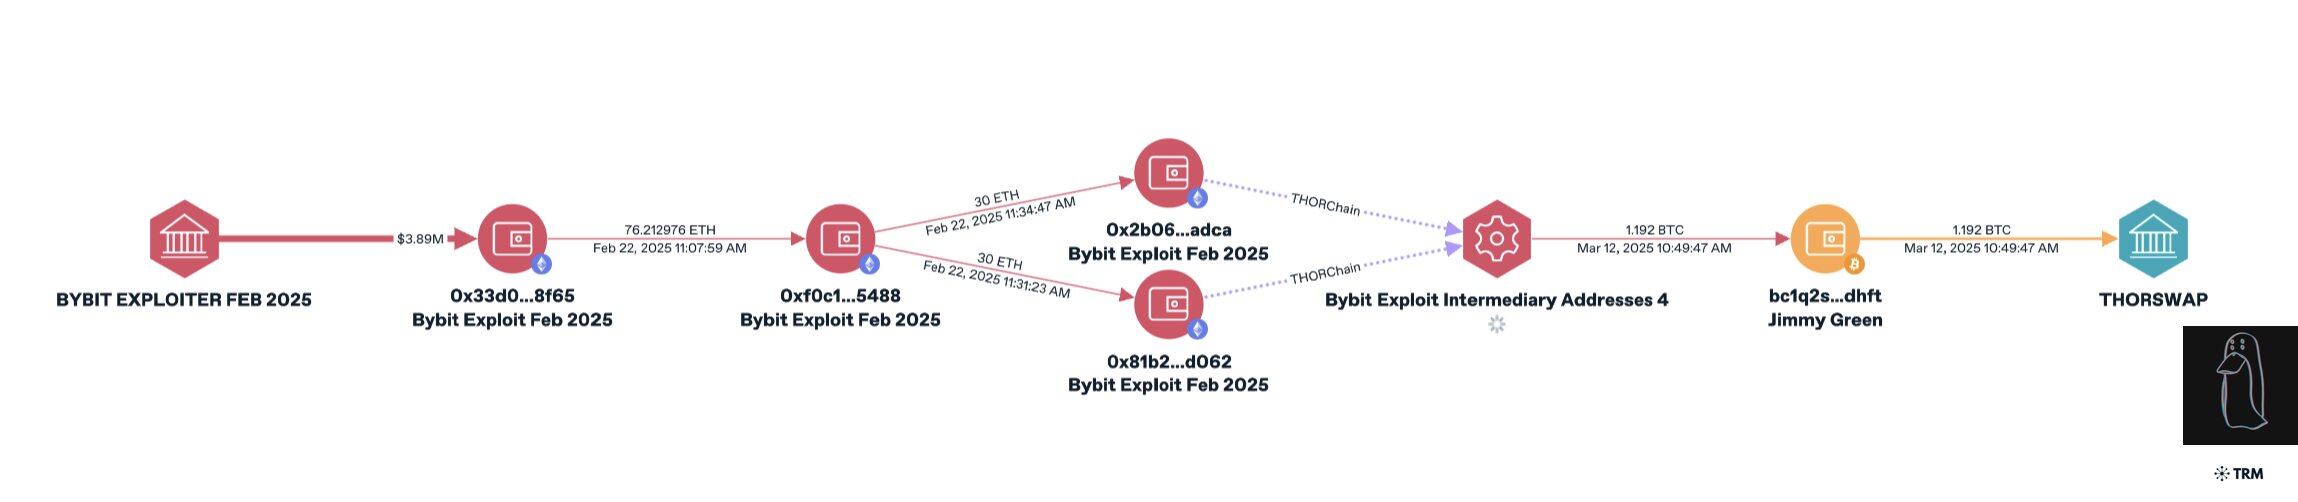
- トランザクションハッシュ:81a85130b36057428e64b6f97215f77b5a197776a8f1b3a61c8cd0ee1ebfa8c1
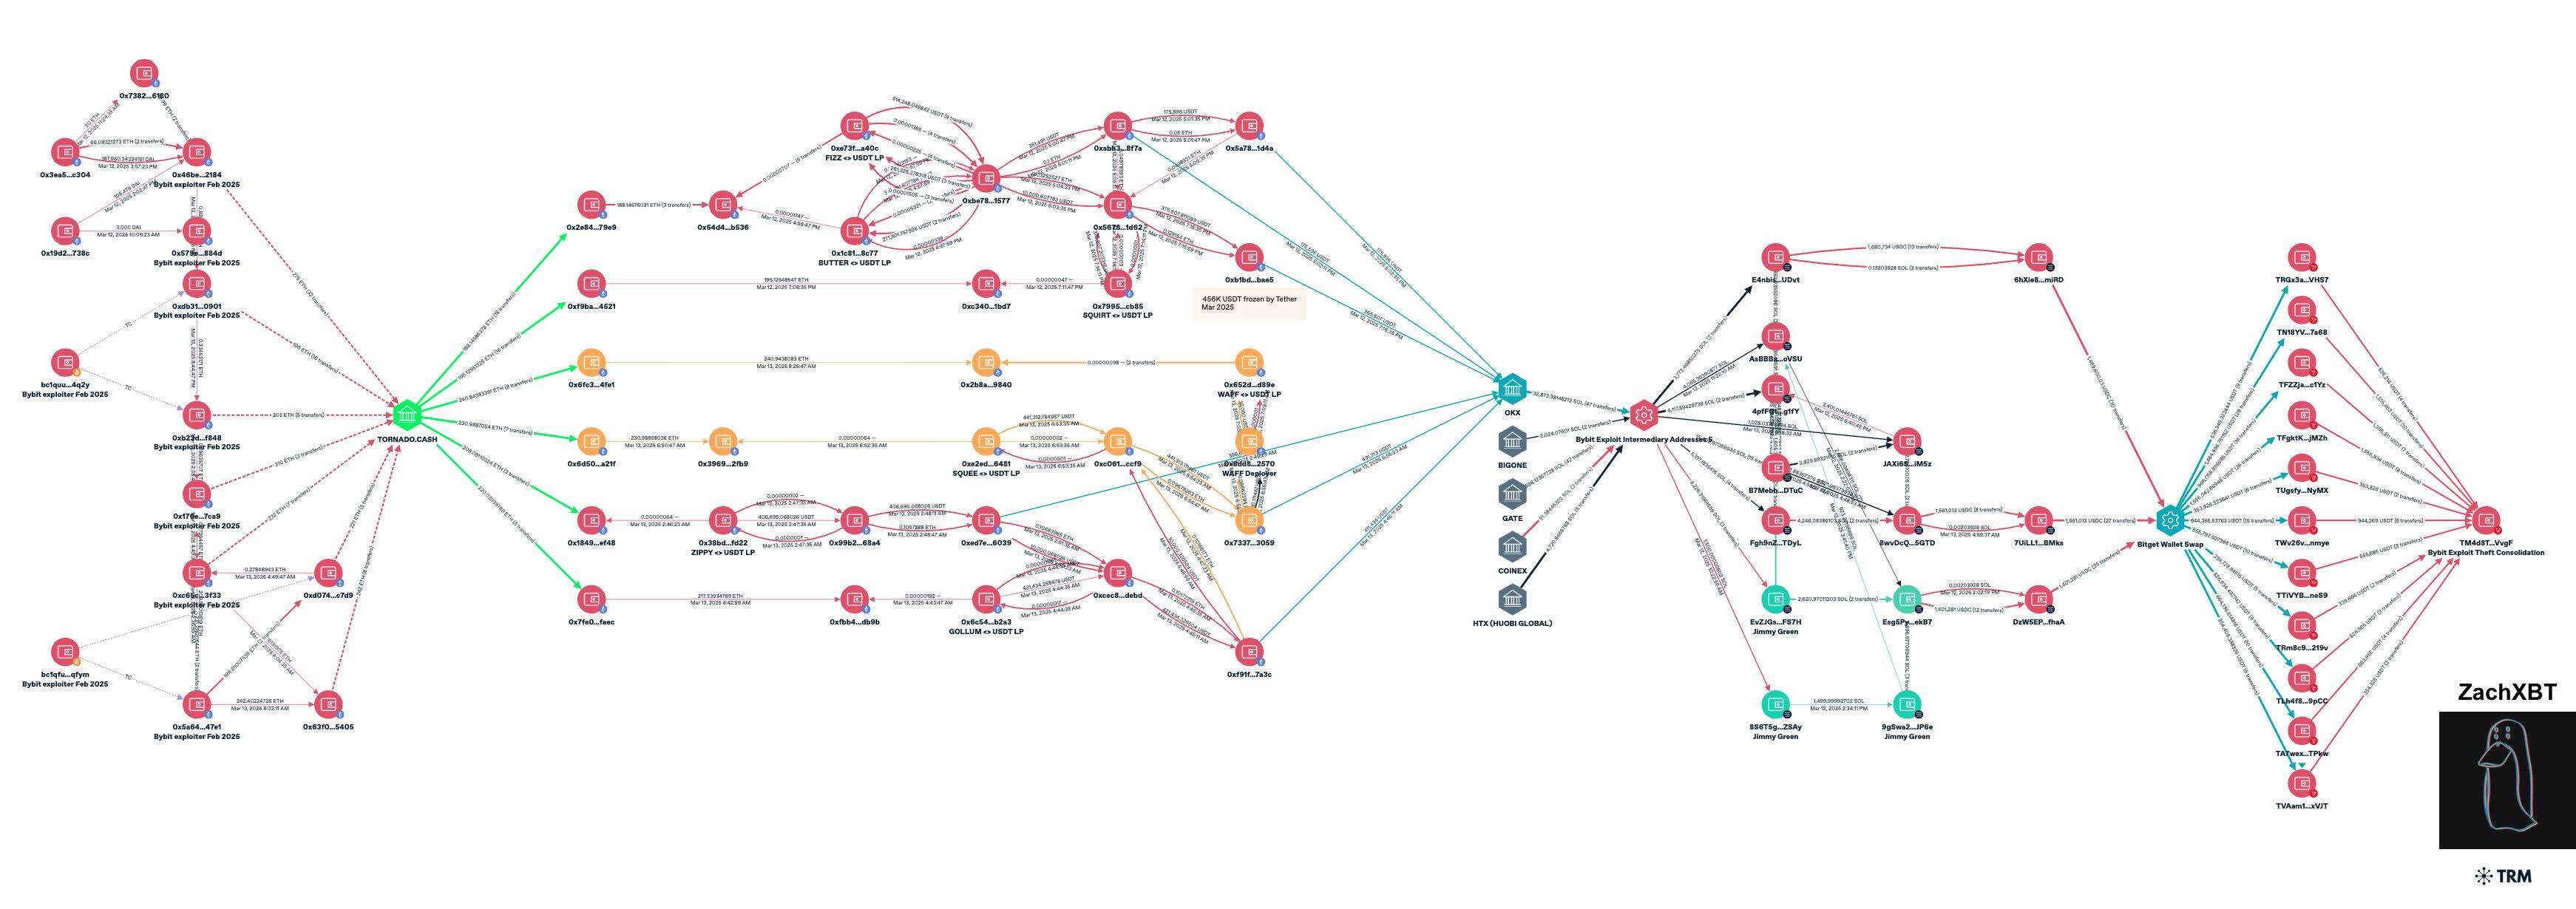
Jimmyはさらに3つのSolanaアドレス(詳細は以下)を提供しました。これらのアドレスは、1200万ドル以上のBybit盗難資金に関連するアドレスクラスターを明らかにし、そのクラスターは当時リアルタイムでBTC ➡️ ETH ➡️ SOL ➡️ Tronチェーンを通じてクロスチェーン交換を行っていました。
- 9gSwa2Mew9P21Wxs8nFgDujTurKZx1nBEVRv6K5sJP6e
- EvZJGsDymrSUQyF23HLKEgUpjfd9XN1GTmm8AG6pFS7H
- 8S6T5gL2w5z4M9TCehMgQjxVm3Q6R7WDHp6WFfbtZSAy
その後、このクラスターに関連する44.2万USDTがTetherによって凍結されました(0x652d7f9edaaa8891be2de74ea568d70af823d89e)。このクラスターはまた、非流動性トークンを利用してUniswapの流動性プール(LP)でマネーロンダリングを行うという、新たな洗浄手法を採用していました。
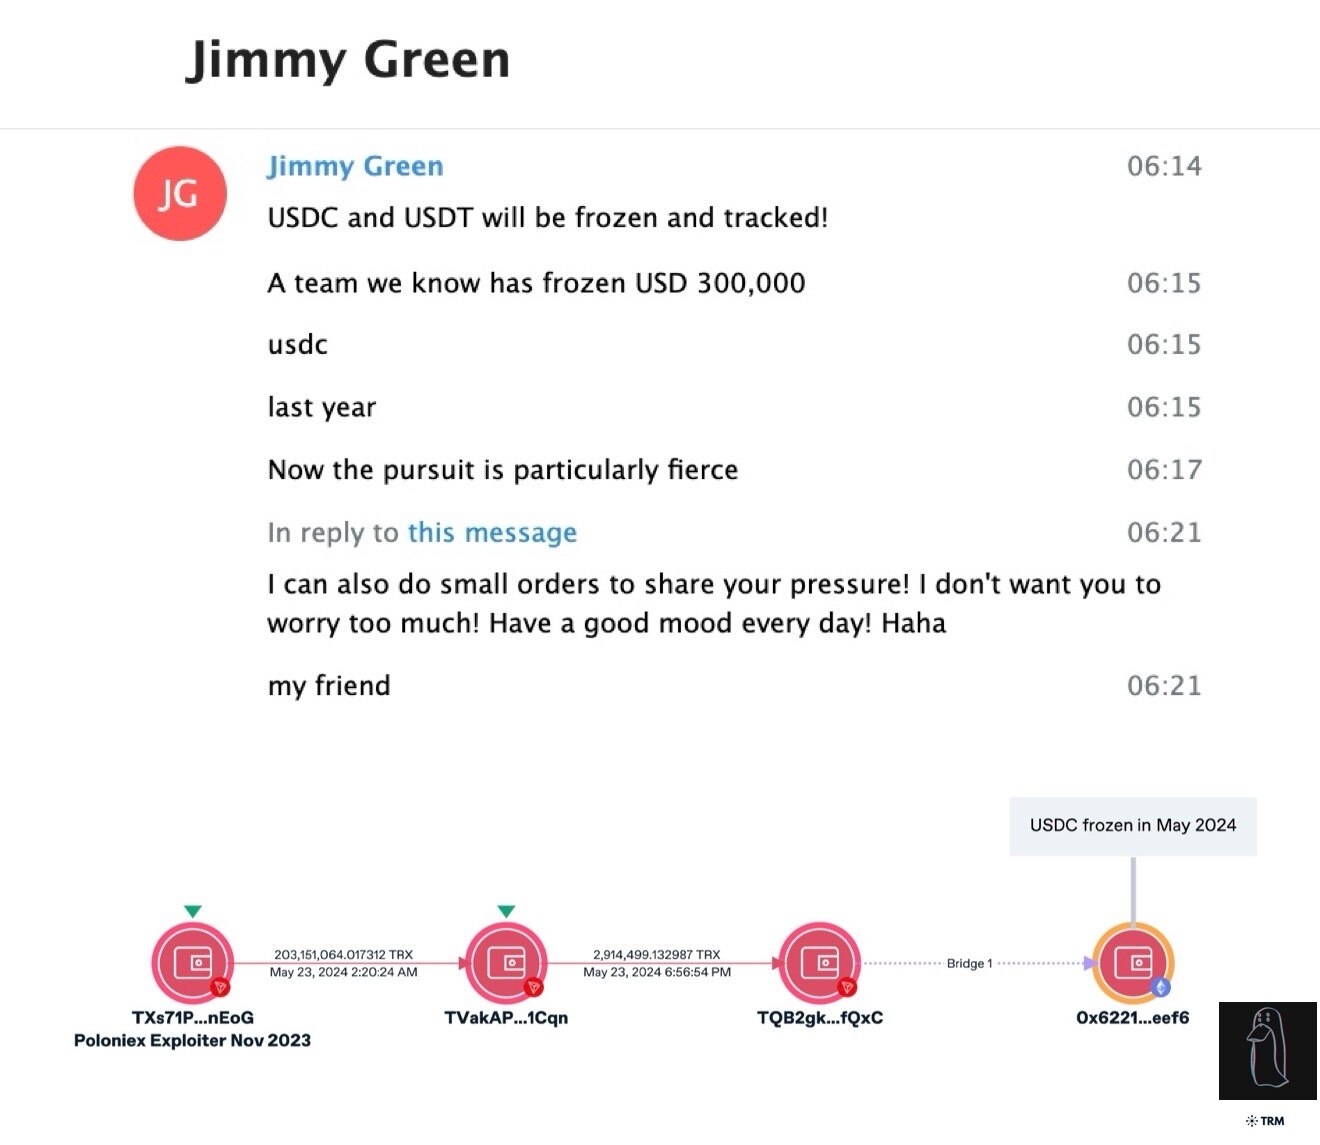
Jimmyは、彼が知っているチームが2024年に約30万ドルを凍結されたと述べていました。私はオンチェーンでこの凍結を確認し、実際の金額はPoloniex盗難事件に由来する33.2万USDCでした。
Jimmyはまた、別の顧客のために300万ドルの詐欺資金を洗浄したことも明かしました。私はこれらの資金を汇旺担保(Huione Guarantee)のホットウォレットまで追跡しました。このプラットフォームは現在制裁を受けており、元会長も逮捕されています。
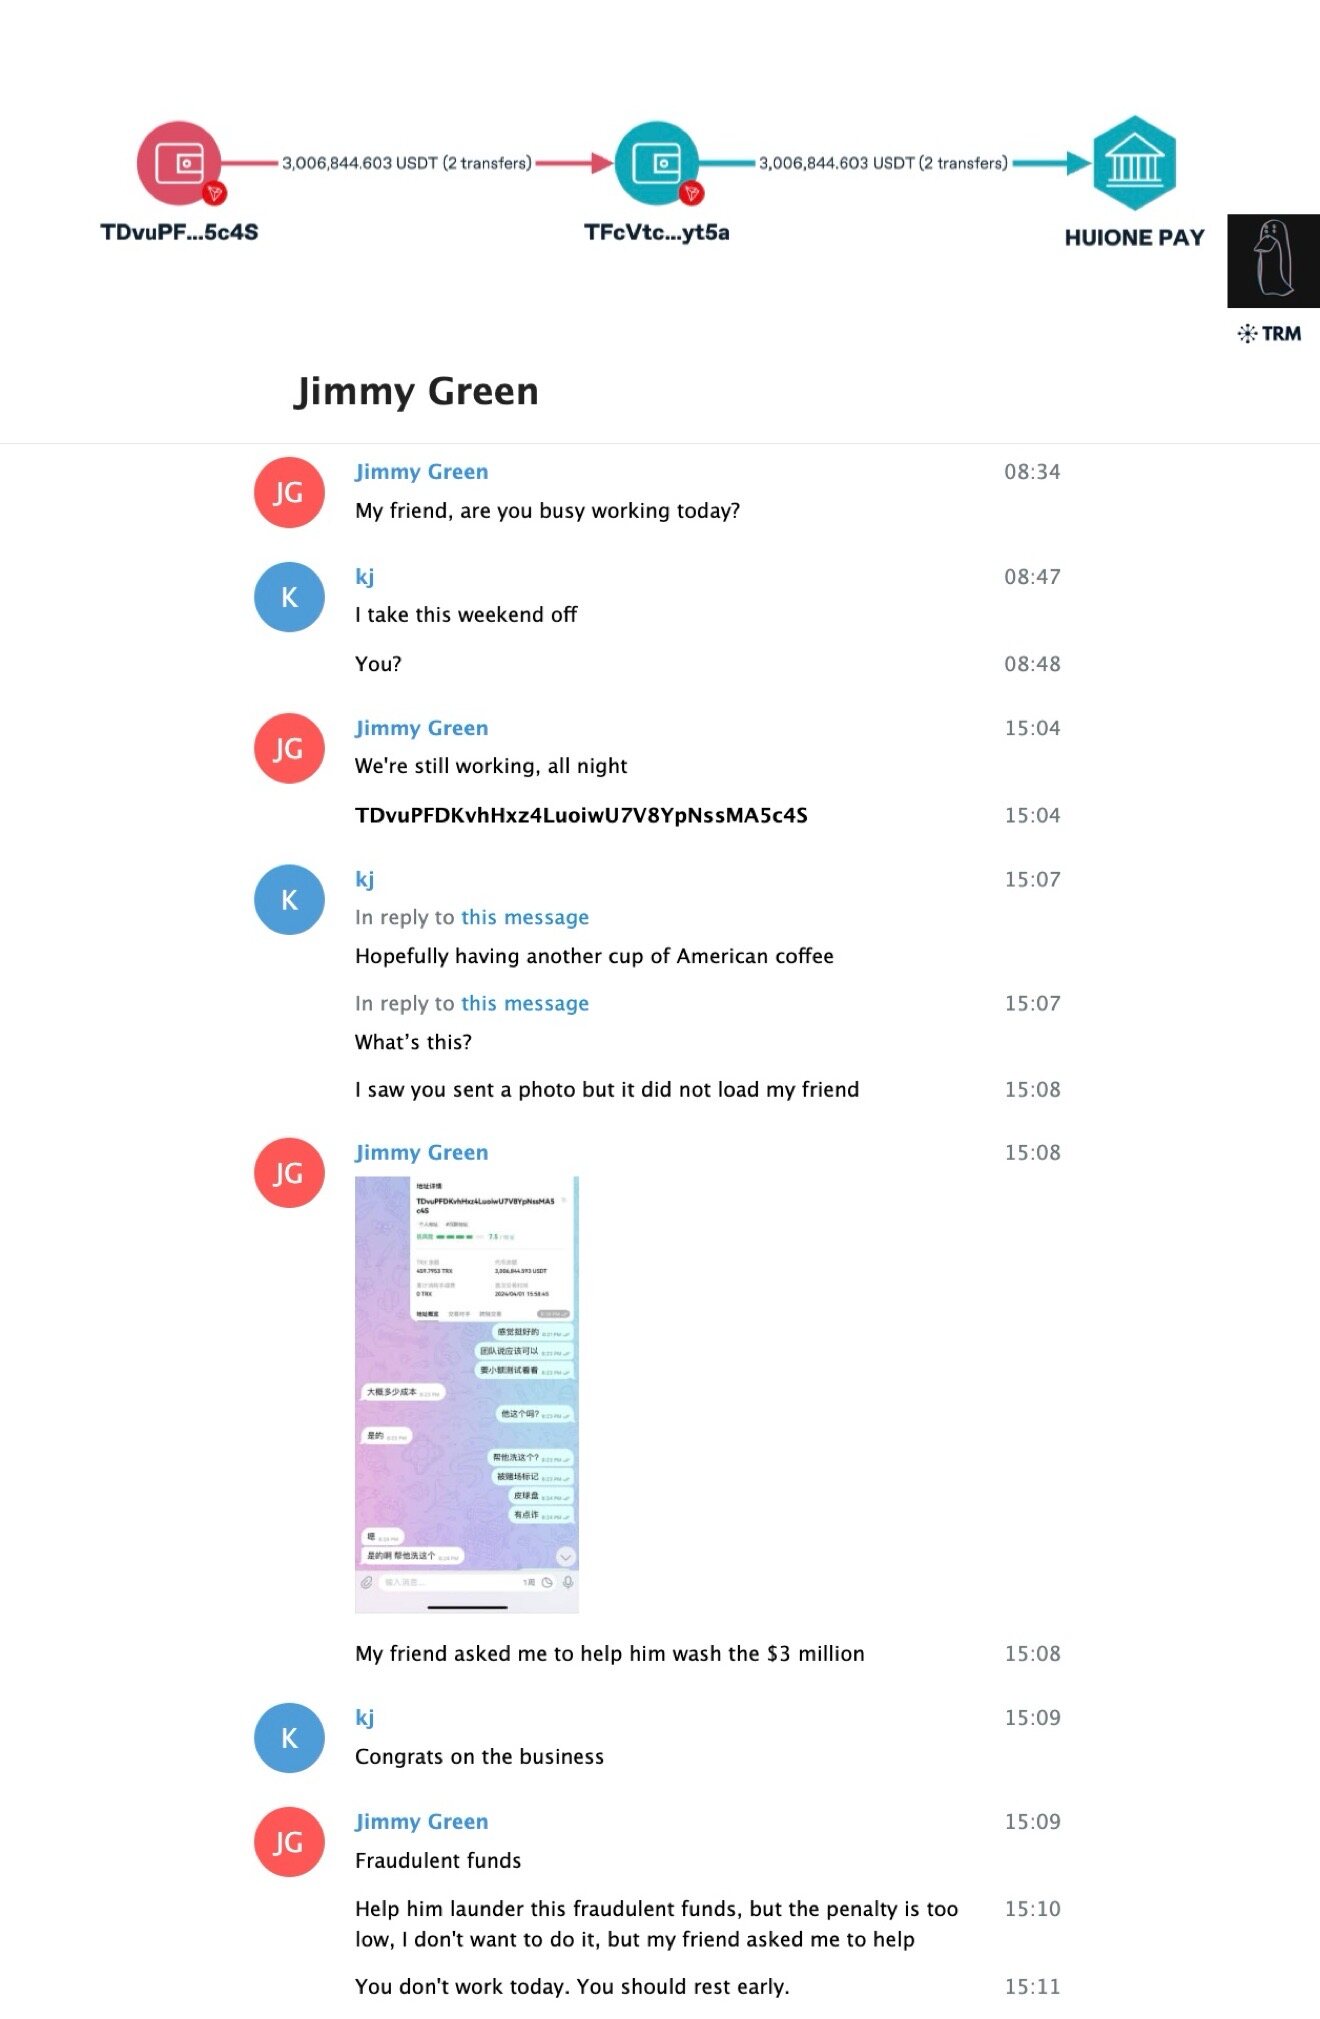
コミュニケーション期間中、北朝鮮のためのマネーロンダリングの話以外にも、私とJimmyの間では日常的な雑談を多く交わしました。彼は麻雀、野ウサギ狩り、グルメ、減量食、家庭生活、ディズニーリゾートへの旅行などについて話していました。
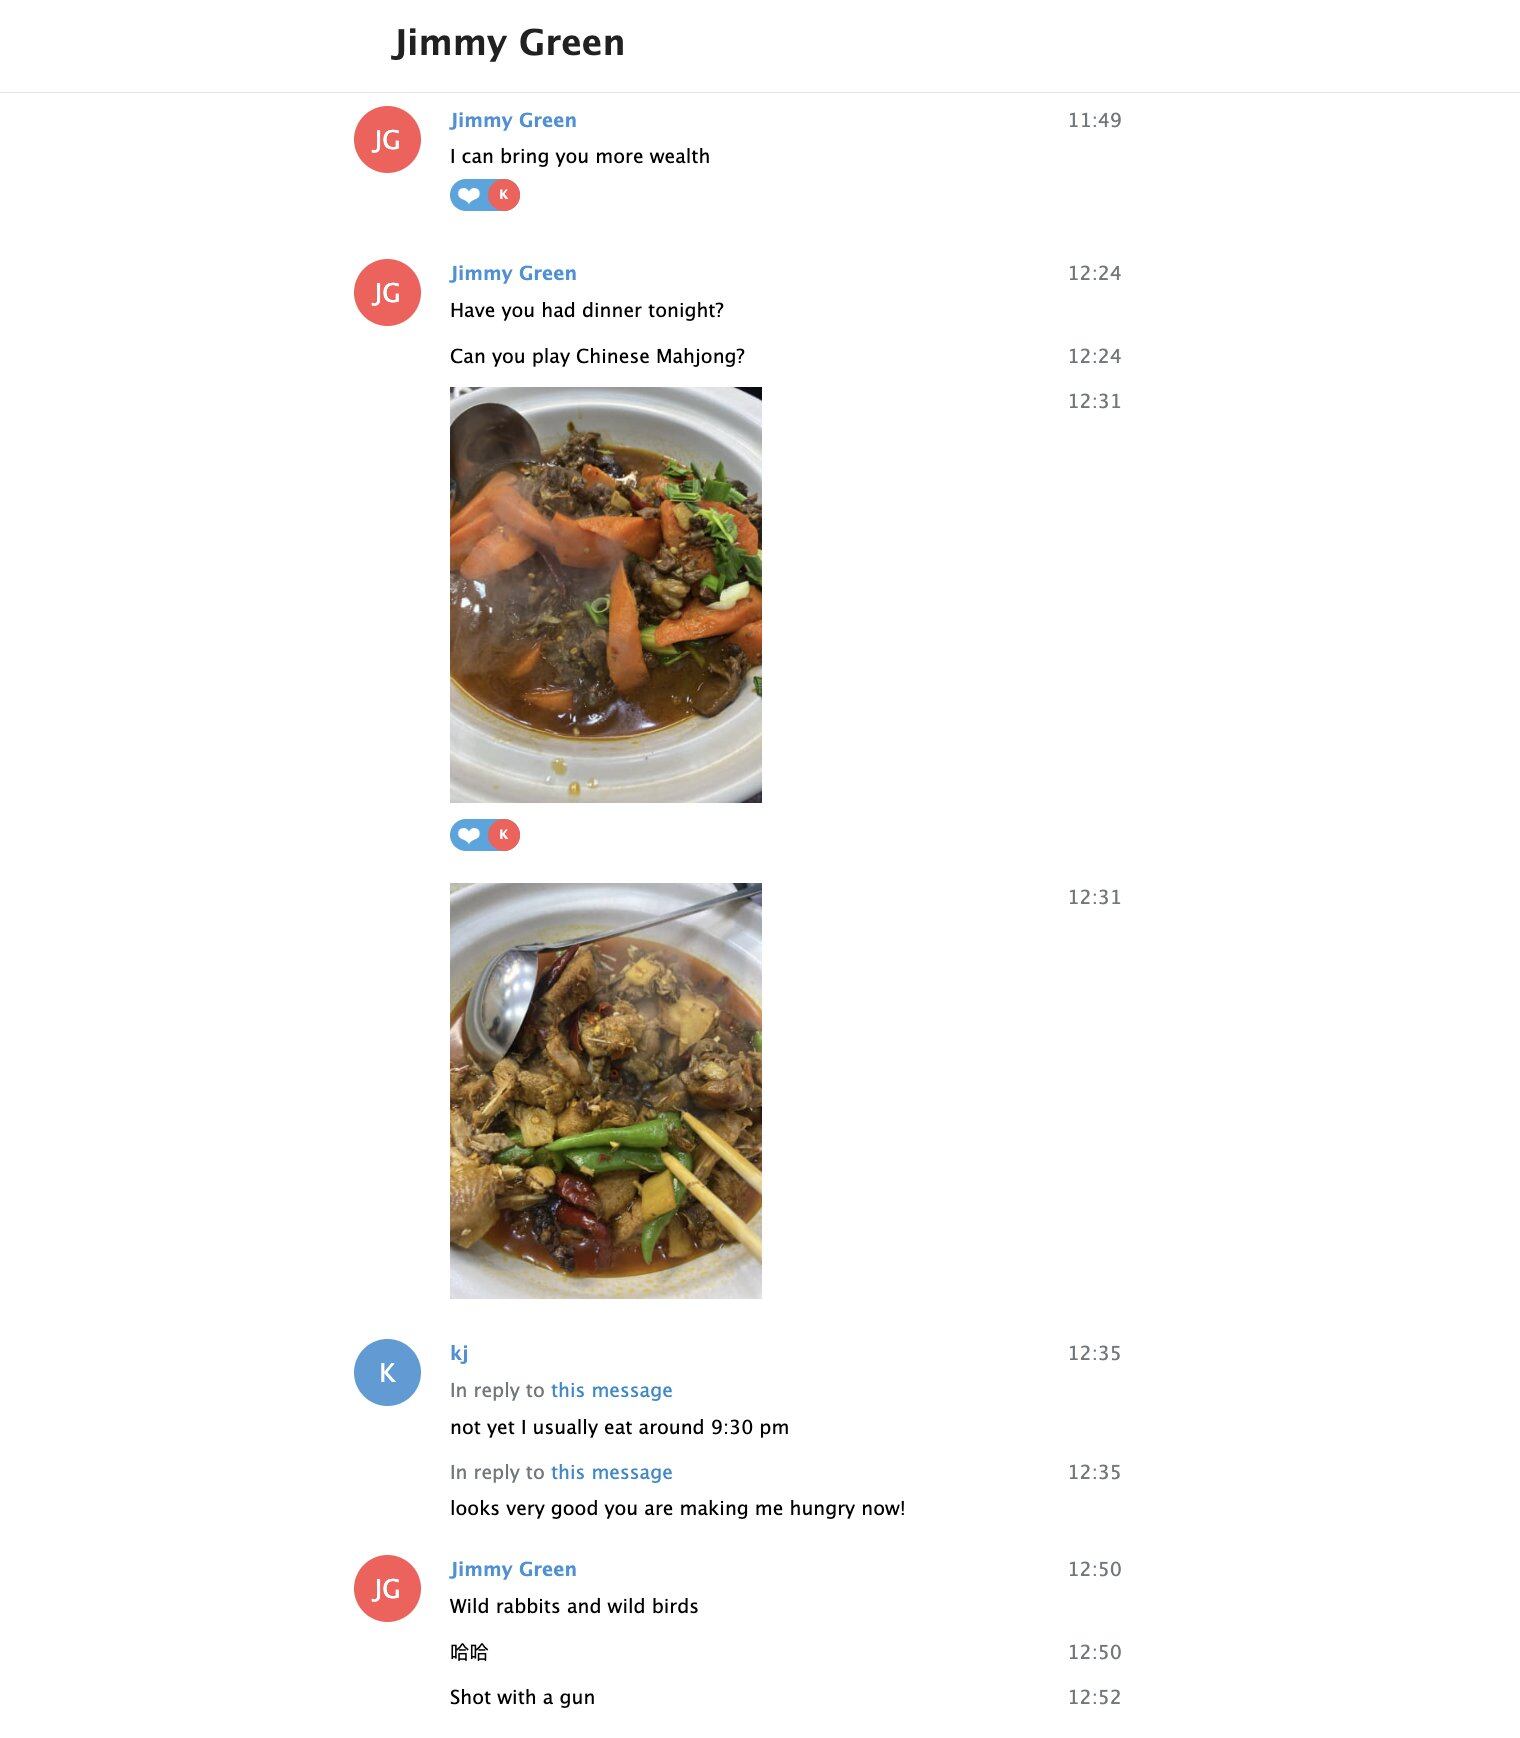
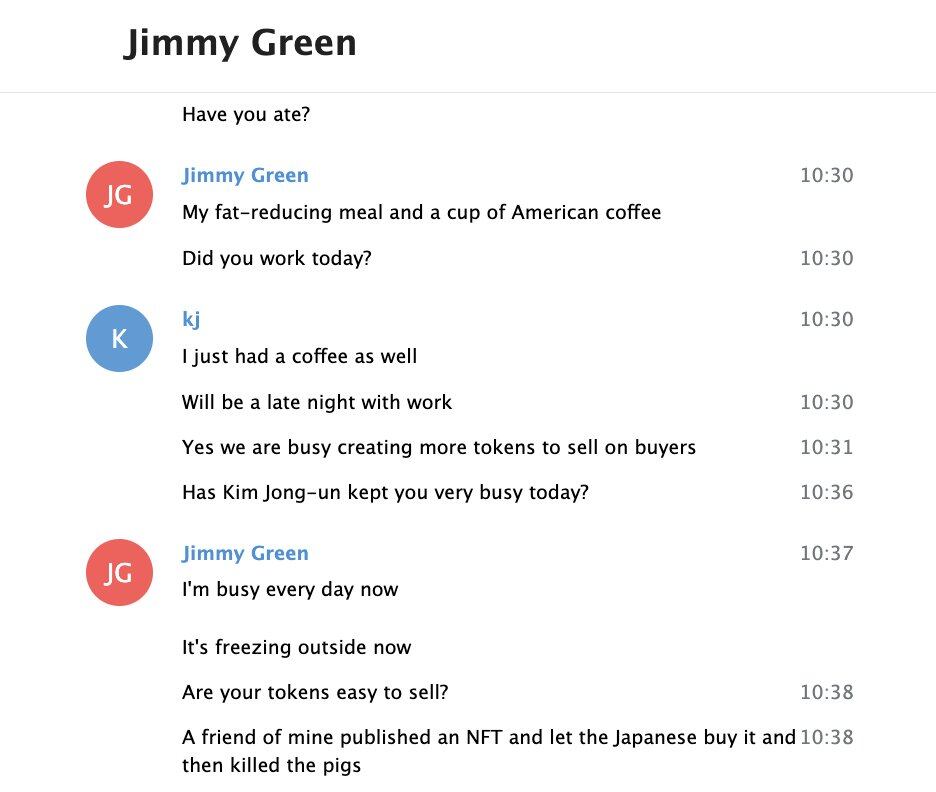
特筆すべきは、彼の文法がぎこちなく、翻訳ソフトを使用している可能性があることです。
私がこの記事を公開した理由は、財団や個人からの資金援助・寄付を引き続き受けたいからです。それにより、他の人が不可能またはコストが高すぎると考えるような特殊な案件を調査するために、より高いリスクを承担することができるからです。
この案件では、私は34.97万ドルの元手を自腹で拠出し、1件ごとの注文で5%の損失を負担し、さらにJimmyがいつ資金を持ち逃げするリスクや、犯罪組織と直接やり取りすることによる未知の身体的危険も負担しました。
2022年以来、私は北朝鮮のハッキング事件に関連する7500万ドル以上の資金の凍結を支援してきました。私の調査で得られた発見は、民間部門の信頼できる調査員やこの案件を担当する法執行機関に直ちに共有されています。
調査の高度な機密性のため、私はこれらの詳細をこれまで公開することができませんでした。これは私の仕事の frustrating な側面でもあります。私は常に自分の望むタイミングで調査結果を公開できるわけではなく、現在も他の案件に関する大量の重要な発見が手元に滞留しています。
もしこの案件に共感し、支援を提供できる方がいれば、いつでもご連絡ください。