


速報:北朝鮮ハッカーが再び攻勢、Bitgetのホットウォレットが3.5億ドル超の損失


- 核心的な見解:Bitgetのホットウォレットがハッカー攻撃を受け、約3億5,160万ドルの損失。公式はコールドウォレットおよび大部分の資産は影響を受けていないとし、ユーザー保護基金で全額カバー可能と表明。今回の事件はホットウォレット段階のセキュリティ脆弱性を露呈した。
- 主要ポイント:
- 攻撃は午前2時31分に発生。ハッカーはウォレットインフラのバックエンドシステムに侵入し取引データを偽造したもので、秘密鍵の漏洩の可能性は排除されている。
- 盗まれた資産にはETH、USDT、USDC、XAUT、BNB、AVAXなどが含まれ、Arbitrum、Avalancheなど複数のパブリックチェーンにまたがっている。
- Bitgetはホット・ウォーム・コールドの3層ウォレットアーキテクチャを採用しており、今回は一部のホットウォレットとウォームウォレットのみが影響を受け、コールドウォレットは安全である。
- プラットフォームは出金を一時停止し、法執行機関が調査に介入。ユーザー保護基金は4億6,400万ドル以上に達し、損失をカバー可能である。
- CEOのGracy Chen氏によると、一部のIPが北朝鮮ハッカー組織のVPNと一致しているが、最終確認には至っておらず、内部関係者の関与は現時点で排除されている。
オリジナル|Odaily(@OdailyChina)
著者|Wenser(@wenser 2010)

また中秋節の季節がやってきたが、それより先に業界に届いたのは、またしてもCEX大規模ハッキング事件だった。
本日午前2時31分、Bitgetの一部ホットウォレットで大規模な異常送金が発生し、当初チェーン上モニタリングで確認された盗難規模は1億ドル超だったが、その後Bitget公式担当者による確認を経て、この数字はまもなく3億5,160万ドルに拡大した。
公式発表によると、コールドウォレットおよびプラットフォームの大部分の資産は影響を受けていない;Bitgetユーザー保護基金の現在の規模は4億6,400万ドル超で、盗難資産を全額カバー可能である。現在、資金安全の観点からBitgetプラットフォームの出金機能は一時停止されており、セキュリティ確認完了後に順次再開される予定である;法執行機関およびチェーン上セキュリティ機関が調査に介入している;プラットフォームは今後、時間単位で継続的に更新し、24時間以内に根本原因分析と是正措置を含む完全な事件報告書を発表する予定である。
ユーザーの信頼を高めるため、Bitget CEOのGracy Chenもライブ配信を行い、事件の進展と現状をリアルタイムで共有した。
バイナンスからBybitまで、ほぼすべての大手取引所が同様のハッキング攻撃と正面から向き合ってきた。ちょうどBitgetの設立8周年に当たるこの攻撃は、この老舗取引所にとって、おそらく重要な試練でもある――それはセキュリティ防衛線だけでなく、信頼の厚み、対応の韧性、そしてブランドの真価を試すものである。
突然ホットウォレットがハッカーに襲撃され、損失規模は3.5億ドル超
午前3時57分、暗号資産トレーダーのDCF GODは投稿で、Bitgetのホットウォレットが攻撃を受けた疑いがあり、損失額は2,000万ドルだと述べた。具体的な詳細として、新しいウォレットアドレス0xe410が6分以内にUniswapX + 1inch Fusionを通じて、Bitgetホットウォレットからの1,967万USDTを使い、Arbitrumチェーン上で7,111枚のETHを購入し、プレミアムは最大で現物価格の5%に達した。当時WETH/USDC流動性プールの規模は2,870ドルであり、誰かが単にETHを買いたいだけなら、これは全く説明がつかない。
外部の視点:ハッカーが送金テスト、Bitgetは迅速に対応し出金を停止して資産を集約
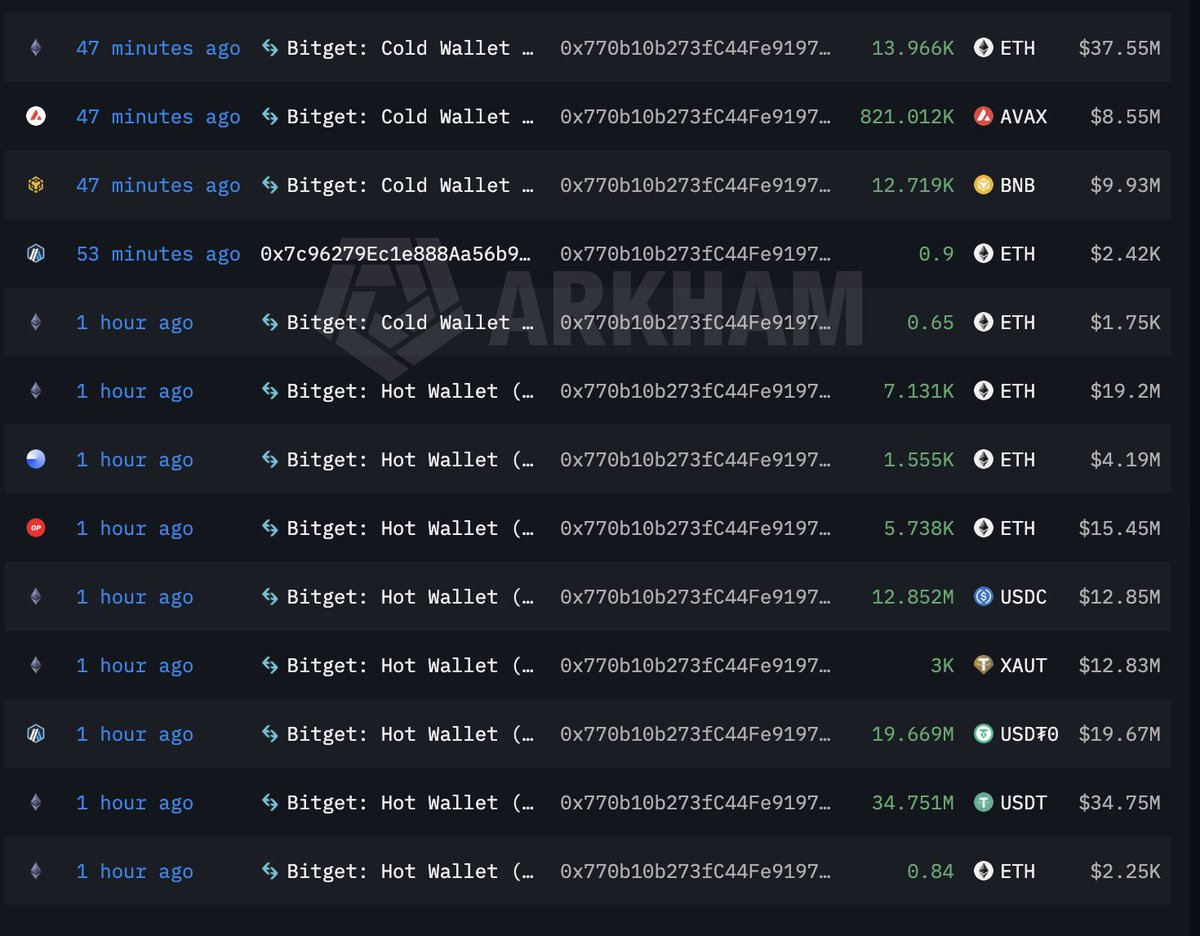
午前4時8分、The Blockのリサーチ責任者Stevenはその後投稿で続報を伝え、「過去1時間で、約1億7,400万ドルの資金が複数のパブリックチェーンを通じて、コールドウォレットとホットウォレットからアドレス0x770b10b273fC44Fe9197D6bF20F145c2e98463Eeに移動した」と述べた。特筆すべきは、今回の攻撃がこれまでの迅速に大口送金を実行するセキュリティ事件とは異なり、チェーン上データによるとハッカーが少額送金テストまで行っていたことである。
4時12分頃、StevenはBitgetが出金を一時停止した疑いがあることを監測し、その時点で関連するコールド・ホットウォレット内の資産は依然として5億ドルに達しており、損失の更なる拡大を回避した。彼は自身の推測も述べている:「私はこれが確かにハッキング攻撃だと考えているが、大規模な攻撃ではなく、少数のセキュリティが弱いウォレットが脆弱性を露呈したものだ」。
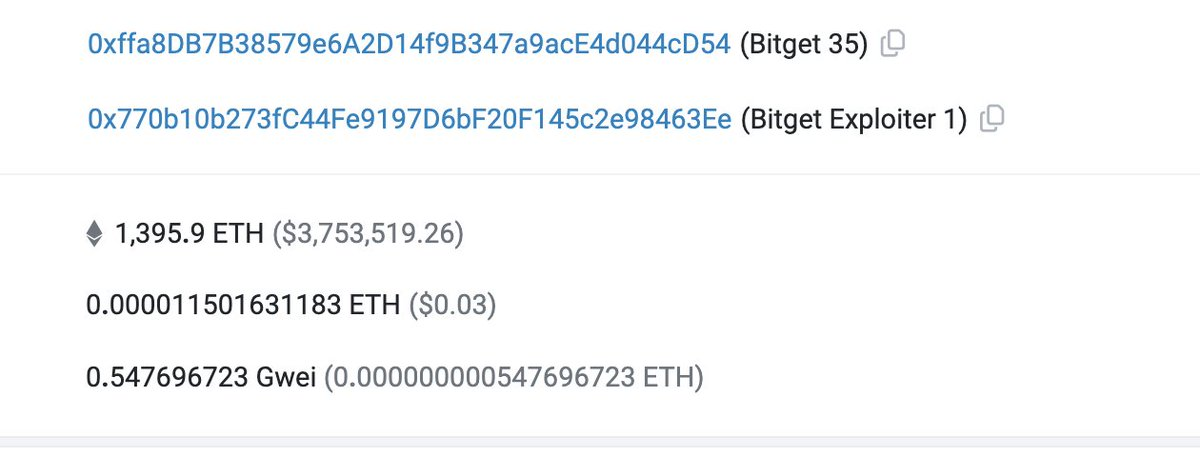
4時50分、チェーン上データによると、Bitgetの一部ホットウォレット資産がコールドウォレットアドレス0xffa8DB7B38579e6A2D14f9B347a9acE4d044cD54に集約されたが、このコールドウォレットはその後、資金をハッカーアドレスに移転した。
業界専門家は、これは取引所の秘密鍵が盗まれたのではなく、Bitgetの大口顧客によるものかもしれないと考えている。だからこそ(1)ハッカーがBitgetウォレット内の全資金を盗まなかった;(2)Bitgetウォレットアドレスが、かつて攻撃者に送金したことのあるウォレットアドレスに資金を集約した、という現象が生じたのである。
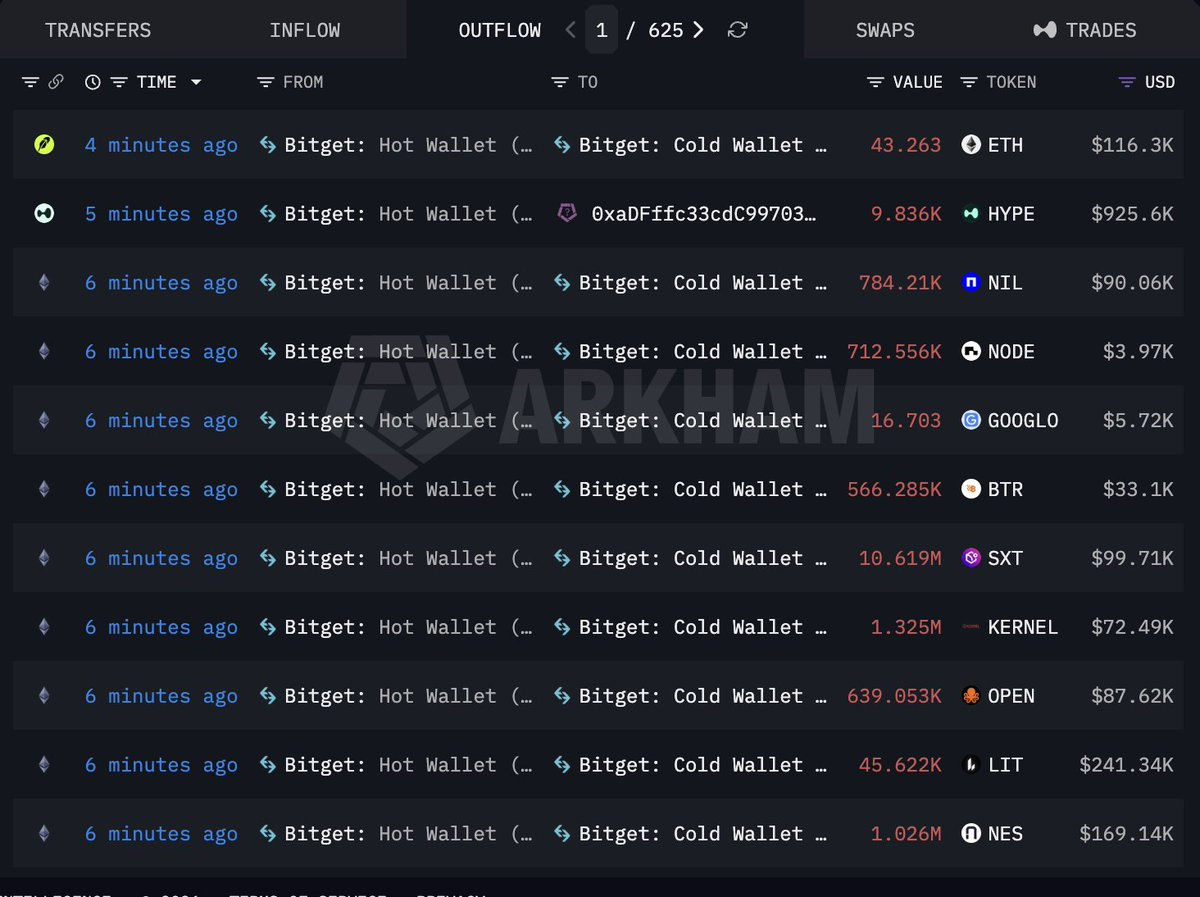
午前5時10分、チェーン上データによると、Avalancheチェーン上の800万ドル相当のUSDCがハッカーアドレスに送金され、脆弱性攻撃は依然として続いていた。
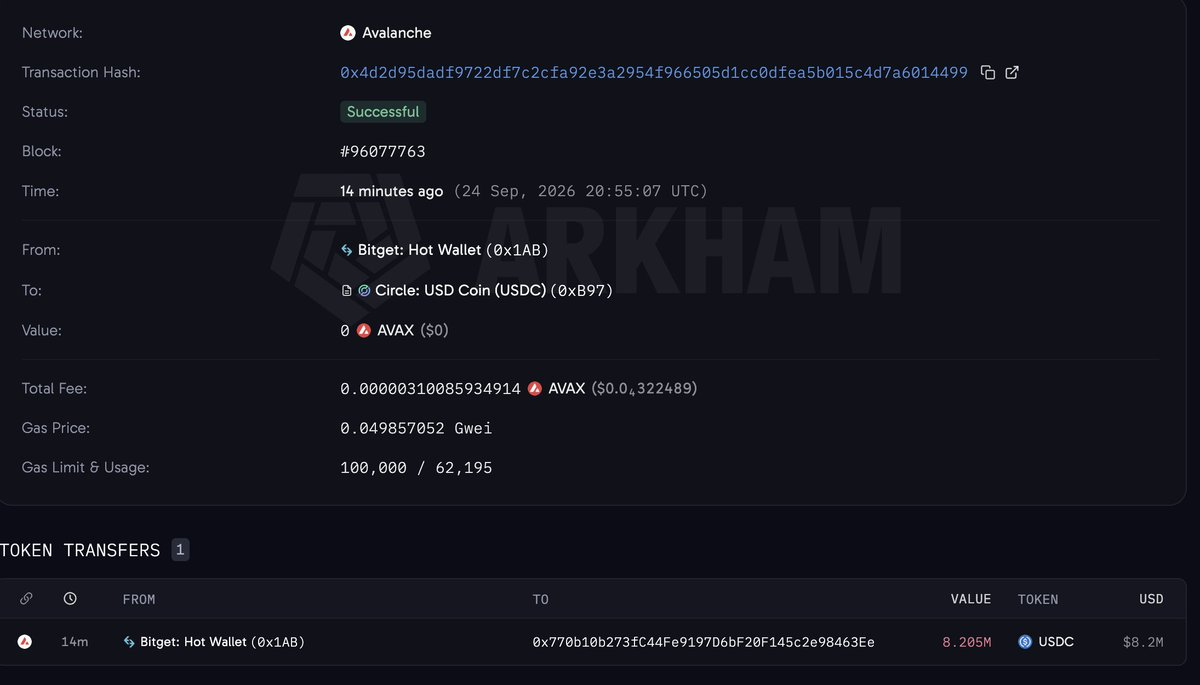
5時30分、Bitget CEOのGracy Chenは正式に公式公告を発表し、盗難資金の規模、時刻、緊急対応策および今後のフォローアッププロセスを詳細に説明し、関連するセキュリティ処理システムが整然と迅速に稼働し始めた;Bitget中国語担当責任者の謝家印もその後投稿で今回のハッキング攻撃の具体的な状況を迅速に通報した。特筆すべきは、その後のCEOライブ配信でGracy Chenが、Bitgetプラットフォームはホット・ウォーム・コールドの3層ウォレットアーキテクチャを採用しており、今回のハッキング攻撃は一部のホットウォレットとウォームウォレットのみに関わり、コールドウォレットおよびプラットフォーム資産の绝大部分は影響を受けていないことを強調した。
ハッキング攻撃の重要情報:ハッカーウォレットアドレス、Bitget公式ウォレットアドレス、損失資産の詳細
5時頃、チェーン上モニタリングプラットフォームBubblemapsは投稿で、ハッカーはまず資金を0x770b10b273fC44Fe9197D6bF20F145c2e98463Eeに集約した;その後資産交換を行い、さらに以下のアドレスに分散したと述べた:
- 0x469Ac1406dE92f82C0563477240a3627057425DC;
- 0xe410a2E5710Ee787bcaa63f52A3943ff71F0d946;
- 0xD2C2f029eFF5caCc686F24377CfdDcfc82d9F899;
- 0x7c96279Ec1e888Aa56b9B836e0dB26ca48573E1C;
- 0x94A43df7687A8494948Be937400e9d5D33135DA0;
- 0xA6dD3F218B65E32Ccc37BE30f74884133c655545。
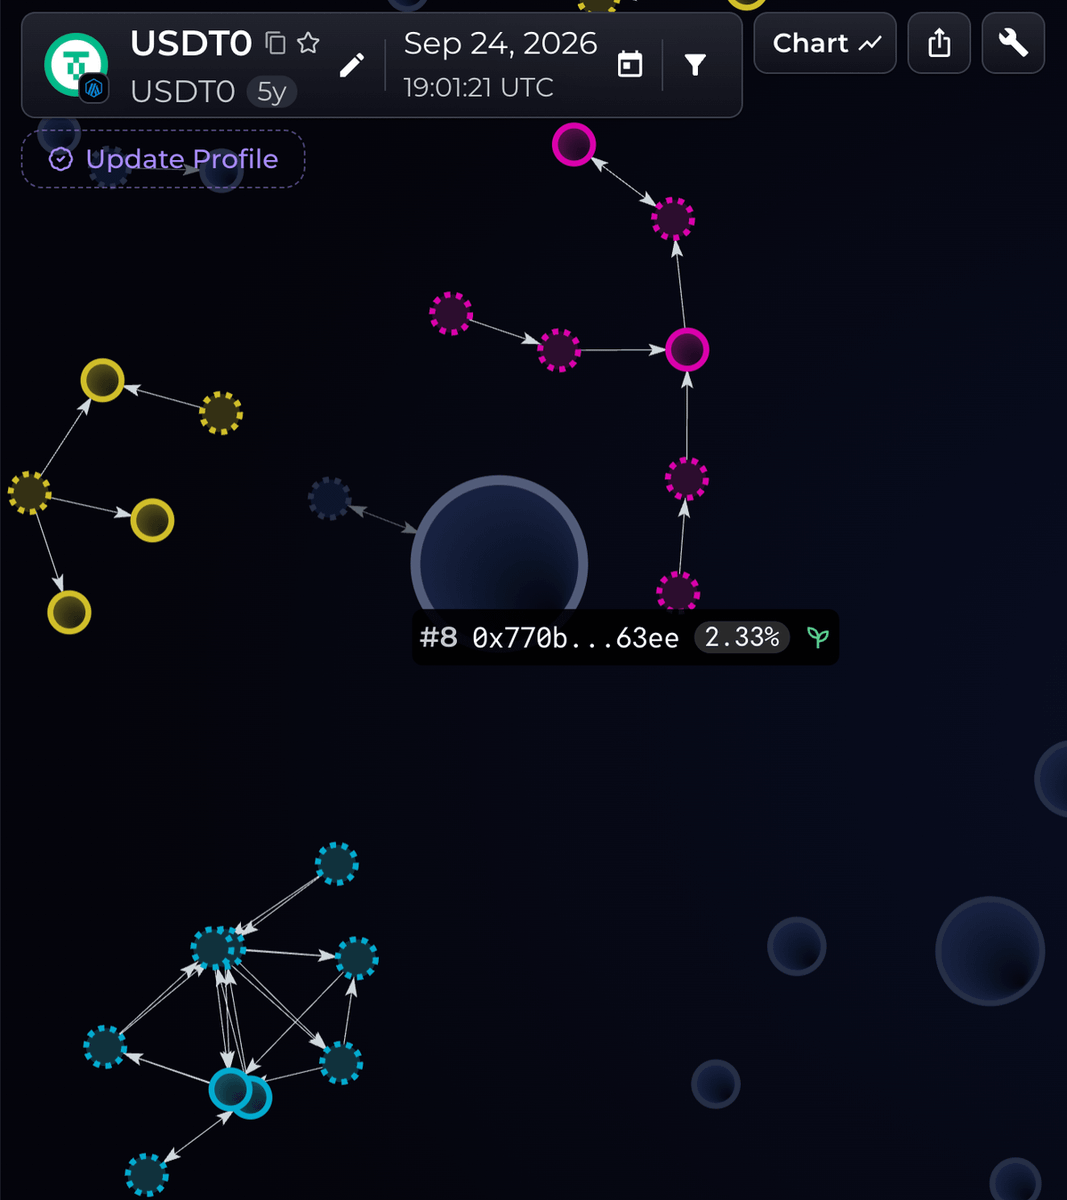
Bitgetの盗難ホットウォレットアドレスは以下を含む:
- 0x1AB4973a48dc892Cd9971ECE8e01DcC7688f8F23;
- 0xffa8DB7B38579e6A2D14f9B347a9acE4d044cD54;
- 0x97b9D2102A9a65A26E1EE82D59e42d1B73B68689;
- 0x5bdf85216ec1e38D6458C870992A69e38e03F7Ef;
- 0x1AB4973a48dc892Cd9971ECE8e01DcC7688f8F23。
5時42分、Bitget Walletは公式通告を発表し、ユーザーにウォレット関連のコントラクト承認を一時的に取り消し、公式の更なる審査確認を待つよう注意を促した。
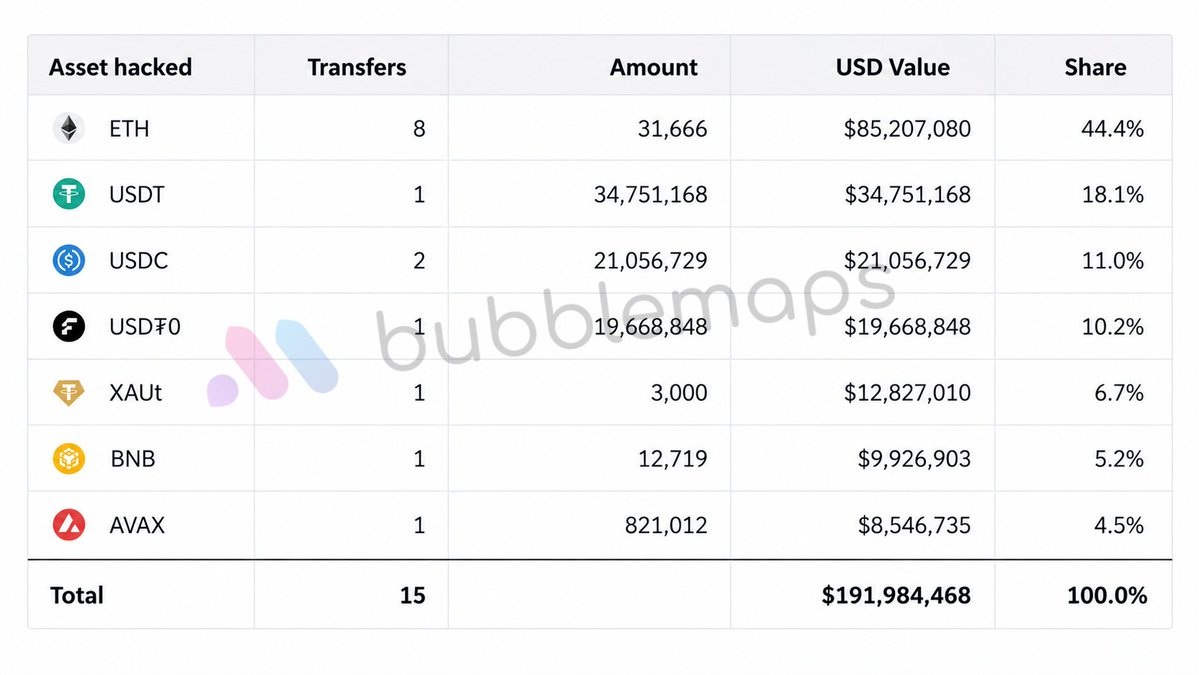
5時33分時点でBitget公式担当者が通告を発表した際、Bubblemapsのモニタリングによると、Bitgetの今回のハッキング攻撃による盗難資金総量は1億9,100万ドルに達し、主な盗難資産にはETH、USDT、USDC、USDT0、XAUT、BNB、AVAXが含まれ、具体的なデータは以下の通りである:
盗難原因:北朝鮮ハッカー?退職者?それともその他?
執筆時点で、Bitgetの今回の巨額資産盗難事件の具体的な詳細はまだ公表されていない。市場では、Bybitの15億ドル盗難事件の元凶である北朝鮮のハッカー組織Lazarus Groupの仕業ではないかとの推測もある;暗号資産KOLでHertzflow創設者の加密韋陀はBitget公式に呼びかけて注意を促した:「技術部門の退職者を厳重に調査することを勧める」。
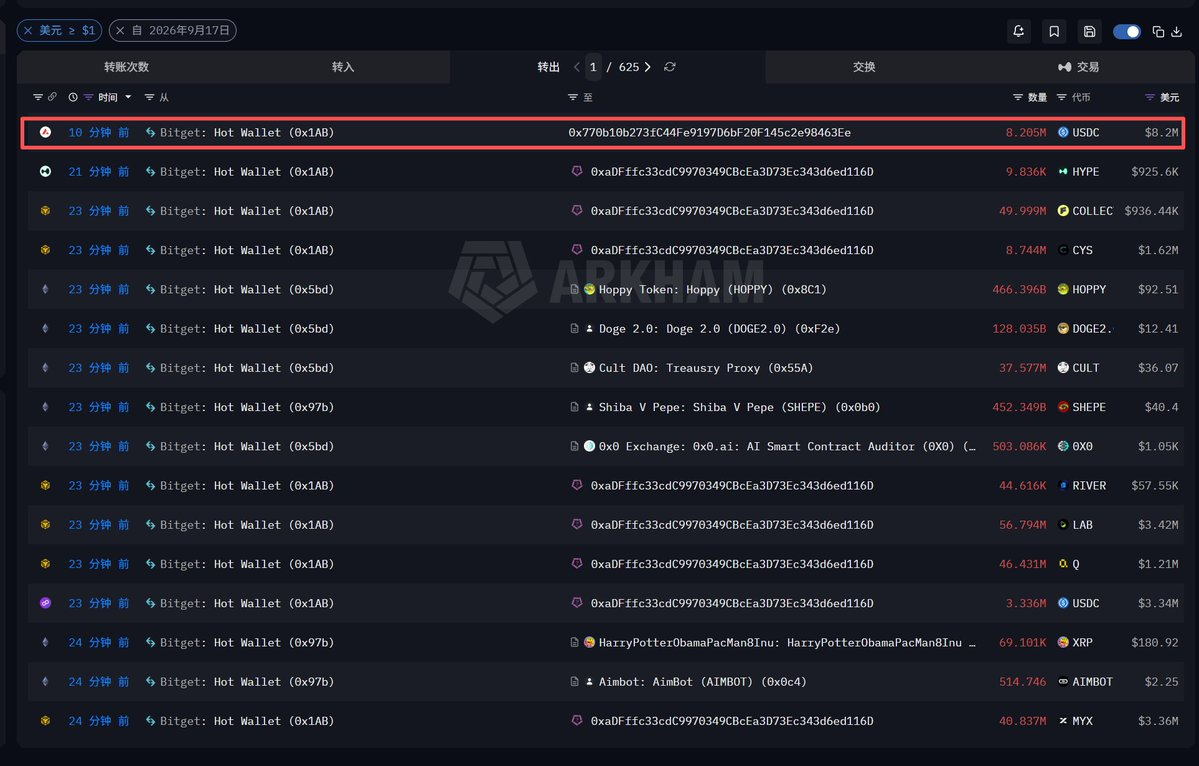
既存の情報を鑑みると、セキュリティ脆弱性はホットウォレットの段階にあり、内部関係者の仕業ではないかと推測する人も少なくない。これは、Bitgetが公式に出金を停止した後も、依然として約800万ドルの資金がホットウォレットからハッカーのメインアドレスに送金されたという行動軌跡とも符合する。
最新情報として、Bitget CEOは対外的に投稿で応答し:「現在確認できる情報:攻撃段階:Bitgetセキュリティチームは攻撃元の追跡において初期的な進展を得た。ハッカーはそのウォレットインフラ内の重要なバックエンドシステムに侵入し、そのシステムを利用して取引データを偽造し、我々の承認プロセスをトリガーして資金を送金させた。現在、秘密鍵の漏洩の可能性は排除されている――これは、より深刻な関連シナリオがすべて成立しないことを意味する。資金損失はすでに制御されており、今後、未承認の送金行為は再発しない。具体的なシステム侵入手段は依然として積極的に調査中であり、関連情報が確認され次第、完全な技術報告書を発表する予定である。
出金再開について:複数の技術チームが同時にシステム修復とセキュリティ強化作業を進めており、同時に出金再開の準備も並行して進めている。具体的なスケジュールが確定次第、Bitget公式が直ちに公表する。
また、プラットフォームセキュリティ事件のライブQ&Aにおいて、Gracy Chenは、初期調査で、一部の関連IPアドレスが某北朝鮮ハッカー組織が使用するVPNサービスと一致し、攻撃パターンも同組織の過去の行動と類似点があることが判明したため、今回の約3億5,160万ドルに関わる攻撃への関与を排除できないが、現時点で攻撃者の身元は最終確認されていないと述べた。彼女はまた、Bitgetは現在、今回の事件が内部関係者によるものとは考えていないと述べた。攻撃者はプラットフォームシステムに侵入して資金を移転し、ユーザーの出





