


バリエーション: 暗闇の中で構築し、現在の暗号化プライバシーの状況をマッピングする


原著者: Derek Walkush、バリアント ファンドの投資パートナー
オリジナル編集:ルフィ、フォーサイトニュース
将来的には、ほとんどのオンチェーントランザクションが非公開になる可能性があります。
暗号通貨の透明性は、多くのアプリケーション開発者の妨げとなります。開発者が機密ユーザー データを使用してアプリケーションを構築するための設計空間は、ゲームからプライバシー注文書、MEV インフラストラクチャに至るまで広大です。
データ侵害は 2015 年から 2022 年にかけて 2 倍以上に増加しており、テクノロジー消費者は現在、個人データの保護についてより懸念を抱いています。プライバシーに関する懸念は盛衰するかもしれないが、より大きな傾向が明らかになりつつある: 大量のデータの収集とデータの商業化が進むにつれて、オンラインの足跡を大手テクノロジー企業やこれらのハニーポットをターゲットにした企業にまで遡ることがますます容易になっている。
成熟したアプリ カテゴリの中でも、一部の既存アプリはプライバシー最優先の新たな挑戦に直面しています。2019 年から 2021 年にかけて Telegram や Signal などの暗号化メッセージング アプリが台頭したことを見てみよう。暗号通貨の分野では、Brave は最近の弱気相場の中で目覚ましい成長を遂げ、2023 年 11 月には 6,600 万 ATH MAU に達しました。大局的に考えると、これは Firefox の 2022 年のユーザーベースの約 15% に相当します。その結果、現在、多くの暗号プロジェクトが、プライバシー アプリケーションの構築をできるだけ簡単にする魅力的な製品化されたツールとソリューションを提供するために競い合っています。
暗号通貨でプライバシー技術を活用する例は無数にあります。消費者側では、ポーカーやフォグ・オブ・ウォーのようなフルチェーンのプライバシー ゲームを使ったエキサイティングな実験が行われています。 DeFi分野では、公開市場参加者が閲覧できない取引環境である「ダークオーダーブック」を構築している人もいる。 (背景を少し説明すると、2019 年 4 月時点で、ダーク プールの約定量は従来の株式取引量の約 40% を占めていました。) ダーク プールの流動性は、MEV を削減することで、より効率的な市場成果を推進することもできます。ブロックチェーンは完全に公共的な性質を持っているため、多くの既存の取引会社は複雑な戦略を実行することが禁止されているため、プライベート取引により、より専門的な金融関係者が暗号通貨エコシステムに参入する道が開かれる可能性があります。
暗号通貨のユーザープライバシーの欠如は、依然として普及拡大のボトルネックとなっています。新たなプライバシーへの期待に適応するために、暗号アプリビルダーは最初からプライバシーを優先する必要があります。
では、暗号アプリビルダーはプライバシーソリューションをどのようにナビゲートすべきでしょうか?
ユーザーのプライバシーを保護する方法
プライベート アプリケーションの構築に現在使用されている主な一般的な方法は、信頼された実行環境 (TEE)、ゼロ ナレッジ (ZK)、マルチパーティ コンピューテーション (MPC)、および完全準同型暗号化 (FHE) です。以下に、それぞれのアプローチの概要と代表的なプロジェクトを示します。
この分野全体はまだ非常に初期段階にあるため、以下の比較は、各テクノロジーが今後数年間でどのように発展するかを予測するものにすぎません。また、これらの方法は同等または互換性があるわけではなく、要約すると、専用ハードウェア (TEE) と暗号化 (ZK、MPC、FHE) に大別できます。さらに、それらの多くは実際には重複しています。たとえば、FHE は ZK または MPC と組み合わせて使用する必要があります。そうは言っても、それぞれのアプローチの軌跡を調べることで、プライバシーがより広範にどのように進化するかについて洞察を得ることができます。
TEE
説明: 信頼できる安全なオフチェーン コンピューティング環境
プロジェクト: ARM TrustZone、AWS Nitro、Intel SGX、Secret Network
ZK
説明: ゼロ知識暗号化を適用してプライベート データと計算を認証します。
プロジェクト: アレオ、アステカ、ミナ、ノクターン、プライバシー プール
MPC
説明: 個別のプライベート データに対して結合計算を実行します。
プロジェクト:ニリオン
FHE
説明: 暗号化されたデータの計算
プロジェクト: フェニックス、インコ、サンスクリーン、ザマ
インフラストラクチャを選択する際の 2 つの重要な要素は、プライバシーの信頼の前提とパフォーマンスです。これらは非常に微妙な用語であり、以下の図は両方の概念を説明しています。これらは、データが非公開のままであるという前提 (これは、プライバシー アプリケーションの構築を検討している開発者にとって非常に重要です) と、特定のパフォーマンス レベルの達成に伴うトレードオフを示しています。
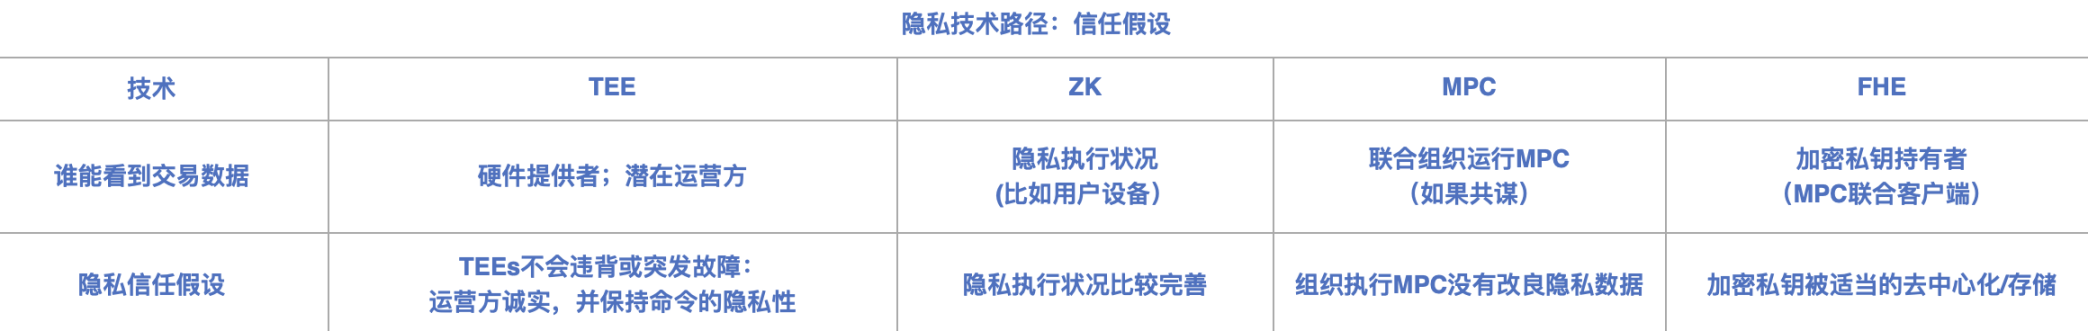
時間が経つにつれて、市場の力がこれらのテクノロジーの多くでより効率的な結果をもたらすことが期待できます。ハードウェア アクセラレーションやその他の触媒により、新しいテクノロジのパフォーマンスが大幅に向上する可能性がありますが、その期間は依然としてかなり不透明です。長期的には、これらのアプローチはそれぞれ市場に定着する可能性があります。
以下のグラフは、他のアプリケーションがプライバシー状態と対話する能力を意味する構成可能性、技術的な複雑さ、分散型プロトコルを作成する可能性、現在のパフォーマンス レベル、潜在的なスループットを意味する、最適なユースケースに基づいた主要な側面をそれぞれ比較しています。前述の寸法に基づいて。このグラフは、各メソッドのパフォーマンス レベルに対するトレードオフとして見ることができます。
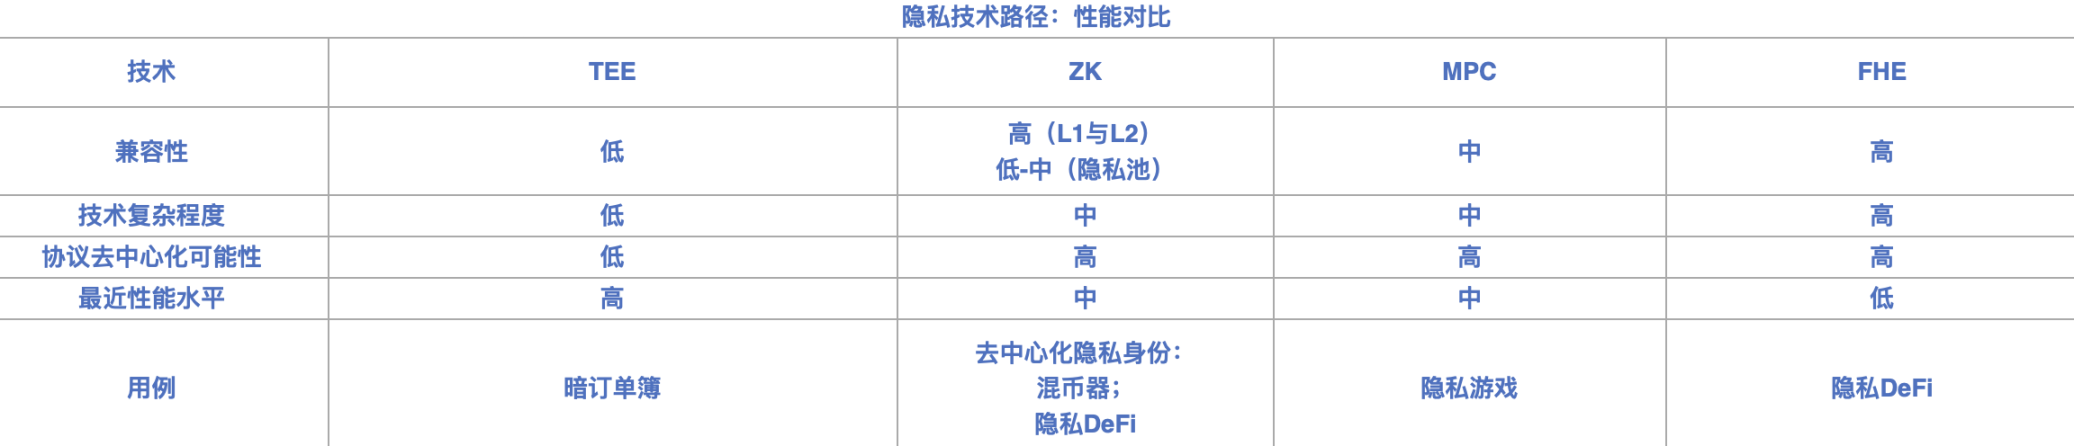
上に示したように、各アプローチには異なるトレードオフがあります。誰も他のものを完全に打ち負かすことはできませんが、それぞれが適切なアプリケーションの特定のカテゴリを持っています。たとえば、より集中化されたダーク オーダー ブックを構築している企業は TEE を使用できますが、プライバシー レンディング プロトコルを構築しているプロジェクトは FHE または ZK を選択できます。
多くのテクニックを組み合わせることができ、それらの組み合わせが最も興味深いアプローチとなることが多いことに注意してください。たとえば、ZKP は TEE ベースのダーク オーダー ブックからオペレーター機能を削除するために使用できますが、MPC は FHE で暗号化キーを配布するためによく使用されます。これらの分類の目的は、個々のアプローチごとに最高レベルの技術的考慮事項を抽出することです。最後に、このカテゴリには潜在的に違法行為に対する明確な規制上の影響があるため、インフラストラクチャ構築者がコンプライアンスに注意を払うことが重要です。
各方法の長所と短所
TEE
信頼できる実行環境 (TEE) には、信頼できる安全な環境でのオフチェーン コンピューティングが含まれます。 TEE はすでに多くの暗号化組織でさまざまなタスクに使用されており、プライバシー アプリケーションは小規模な使用例の 1 つにすぎません。ソフトウェア ベースまたはハードウェア ベースの場合がありますが、ハードウェアが最も一般的です。インフラストラクチャはオフチェーンで隔離された環境にあるため、取引は公開市場参加者から隠蔽されたままになります。
実際には、これは、トレーダーが完全な注文帳を知らずに注文を出し、プール内の取引の反対側に流動性があるかどうかを照合し、どちらの当事者も買値や売値を明らかにせずに注文を発行しているように見えるかもしれません。
これまでのところ、TEE の注目すべき用途の 1 つはダーク オーダーブックであり、類似のインフラストラクチャはすでに TradFi に存在しています。「ダーク プール」とは、公開市場の外にある私設取引の場であり、ゴールドマン サックス傘下のシグマ X とモルガンといった世界最大の金融機関によって運営されています。スタンレーの MS プールは 2 つの例です。ダーク プールは、大規模なトランザクションが市場に与える影響を制限するために使用されます。
TEE はパフォーマンスが高く、この記事で説明した唯一の効果的な集中型手法ですが、さまざまな欠点があります。批判の 1 つは、これらはほとんどの従来のハードウェアに比べてわずかな改良にすぎず、同様のリスクを伴うということです。サイドチャネル攻撃は注目すべき問題であり、過去にも発生しているため、開発者はメーカーの代表者に大きく依存する必要もあります。そうは言っても、それらは依然として非常に実用的で、構築が簡単で、優れたパフォーマンスを発揮します。
アドバンテージ:
インフラストラクチャは機能し、テストされ、運用可能である
現在の代替品と比較して優れたパフォーマンス
欠点:
ダーク プールなどのアプリケーションには十分な流動性をブートストラップする必要があることがよくあります。
AWS や Intel などの集中プロバイダーへの依存。これらは時折攻撃され、検閲やプラットフォーム解除のリスクをもたらします。
ZK
ゼロ知識 (ZK) を使用すると、情報を漏らすことなく計算の正しさを証明できます。 ZK は非常に広範囲に及ぶテクノロジーであり、プライバシーはほんの小さな使用例にすぎません。これまで、ZK は主にブロックチェーンのスケーリング、つまり集中的な計算をオフチェーンに移動し、ZKP を使用して計算の正確さを検証するために使用されてきました。プライバシー分野には多くの ZK アプリケーションがあり、一般的な ZK、ZK L1/L2、プライバシー プールの 3 つのカテゴリに大別されます。
まず、プライバシー アプリケーションに ZK を使用する開発者は、独自の証明回路を最初から構築することも、zkVM を使用することもできます。 zkVM は、任意のコードの実行環境を提供し、実際の計算に関するデータを漏らすことなく、コードが正しく実行されているかどうかを検証するための ZKP レシートを生成します。重要なのは、一般化可能な zkVM を Zexe などの分散プライバシー コンピューティング (DPC) スキームと組み合わせる必要があることです。
第 2 に、ZK L1 および L2 により、ユーザーはエコシステム内でプライバシー ステータスを処理したり、プライバシー オンチェーン操作をこれらのネットワークに転送したりできます。彼らは事実上、プライバシー最優先の zkVM を構築しました。たとえば、アレオ、アステカ、ミナなど。
最後に、プライバシー プールはパブリック チェーン上のトランザクションをマスクします。彼らはZKを使用してユーザーの入金アドレスを確認し、新しい引き出しアドレスへの資金の流れを隠します。プライバシー プールはユーザーが利用できるだけでなく、特定のアプリケーションと統合することもできます。
重要なのは、ZK は基本的にプライベート状態を検証するため、プルーフを生成するにはプライベートな実行環境が依然として必要であるということです。多くの場合、これはクライアント側で、ユーザーのデバイス上で直接行われます (実際のプライベート データは生の形式で保存されます)。 ZK のプライバシーに対するアプローチの初期の例は、分散型アイデンティティです。これにより、ユーザーは実際のデータをオンチェーンで公開することなく、アイデンティティの機密性の高い側面を証明できます。
アドバンテージ:
汎用性が高く、多くのプライバシーのユースケースに適しています
高度に構成可能であるため、アプリケーションはパッシブなプライバシー状態に入ることができます
欠点:
計算量が多く、このテクノロジーはまだ初期段階にあります (ただし、FHE よりはさらに進んでいます)。
多くの場合、さまざまなプログラミング言語または ZK 回路の知識が必要です
MPC
安全なマルチパーティ計算 (MPC) を使用すると、複数のパーティが共同でプライベート データの計算を実行できます。各パーティはプライベート データの一部のみを保持します。一方の当事者は個人データにアクセスできず、別の当事者は残りのデータにアクセスできません。 MPC には暗号化における多くの使用例がありますが (キー管理は注目に値する例です)、プライバシー アプリケーションはまだ登場し始めたばかりです。
実際には、このタイプの MPC を構築するには 2 つの方法があります。1) ユーザーが連合計算に参加するか、2) ユーザーがトランザクションを別の当事者に委任する。 1 つ目は信頼の仮定の観点からは理想的ですが、実装は論理的により困難であり、ほとんどのプロジェクトは 2 つ目のアプローチを採用しています。 MPC の明らかなリスクは、シャードを結合してプライベート データを閲覧する可能性のある当事者間の共謀であることにも言及する必要があります。
MPC は、複数の関係者が関与するプライバシーの計算に最適です。 FHE などの他の技術的アプローチは MPC に依存することが多いため、パーティの数が多く、適切に分散されており、計算が 1 回限りでそれほど複雑ではない場合は、MPC で十分な場合があります。分散型ポーカー ゲームは MPC の良い使用例です。
アドバンテージ:
ワンタイム計算を伴う多くのプライバシーのユースケースに適用可能
欠点:
関係者の数に応じてうまく拡張できない
実行が非常に遅いため、高スループットのアプリケーションには使用できません
FHE
完全準同型暗号化 (FHE) により、暗号化されたプライベート状態の計算が可能になります。言い換えれば、ユーザーは取引に関する情報を一切明らかにすることなく、オンチェーンで取引を行うことができます。ユーザーが DEX でトークンを交換したり、融資プールに入金したりする場合、どのトークンが交換されたか、またはいくつのトークンが入金されたかについての情報は明らかにされません。
しかし、FHE だけではプライバシーを保護するのに十分ではありません。ほとんどの方法は、MPC と何らかの組み合わせを使用して暗号化キーを共有し、単一の集中管理者がすべてのプライバシー状態を復号化できないようにします。 ZK は、出力と入力の有効性を含むトランザクションの検証にもよく使用されるため、コントラクトは情報を漏らすことなくプライベート状態と対話できます。
このテクノロジーはまだ非常に初期段階にあり、TFHE などのスキームはわずか数年前にリリースされ、4 つの主要な数学演算すべてについて正確な出力と近似的な出力の両方を可能にします。さらに、適切なレベルのパフォーマンスを得るには、ハードウェア アクセラレーションが必要です。 FHE はまた、連続した計算ラウンドでは特にうまく拡張できません。暗号化されたデータにはランダム ノイズがあり、計算が増加するにつれてデータは非線形に増加します。 FHE は他の前述の方法よりも開発の初期段階にありますが、プライバシー レンディング市場や大容量の消費者アプリケーションなど、少数の参加者で高い構成可能性が必要な計算に最適です。
アドバンテージ:
プライベート状態をオンチェーンで共有する唯一の方法
ほとんどのプライバシーのユースケースに適用可能
欠点:
現状ではパフォーマンスが悪い
ZK や MPC などの他のテクノロジーに依存していますが、これらには独自の欠点と信頼性の前提があります。
期待する
プライバシーのインフラストラクチャとアプリケーションは現在、暗号通貨にとって必要不可欠なものですが、まだ開発の初期段階にあります。私たちは、これらのソリューションが急速に発展し、有望な将来をもたらすことを期待しています。
ここで紹介する各プライバシー ソリューションには異なるトレードオフがあり、さまざまなアプリケーション シナリオに適しています。プライバシーのカテゴリーは非常に早くから登場しており、非常に規模が大きいため、単一のアプローチが勝つと言うのは時期尚早です。
長期的には、多くの新しいプライバシー関連テクノロジーが必然的に登場するでしょう。このカテゴリは、暗号通貨分野で最もダイナミックで急速に成長しているものの、不透明なカテゴリの 1 つです。そして現在の段階は明らかにイノベーションの最初の時代にすぎません。
Ravital Solomon (日焼け止め)、Sam Trautwein (Tristero)、Shumo Chu (Nebra)、Weiking、Nicola Greco (Protocol Labs)、および Aztec、Aleo チームに心より感謝いたします。この記事で表明された見解は、必ずしも彼らの見解を表すものではありません。





