


AI โจมตีเล็งเป้าไปที่การขุด เหมือง BTC 64,000 เครื่องถูกจี้เป็นเวลา 20 ชั่วโมง


- ประเด็นหลัก: เครื่องขุด BTC ประมาณ 64,000 เครื่อง (รวมพลังแฮช 13 EH/s) ถูกโจมตีโดยใช้ AI ช่วยและถูกจี้เปลี่ยนเส้นทางไปยังพูลขุด OCEAN ซึ่งเผยให้เห็นความเสี่ยงสำคัญที่ซอฟต์แวร์จัดการกลุ่มเครื่องขุดกลายเป็นช่องโหว่ความปลอดภัยใหม่ในอุตสาหกรรมการขุด
- องค์ประกอบสำคัญ:
- ผู้โจมตีใช้ช่องโหว่ของซอฟต์แวร์จัดการ Commander ภายใต้ Luxor เปลี่ยนเส้นทางพลังแฮชไปยังพูลขุดและที่อยู่ BTC ที่กำหนด ผู้โจมตีได้กำไรเพียง 0.162 BTC แต่ความสูญเสียจากรายได้จากการขุดในช่วงเวลาดังกล่าวไม่สามารถกู้คืนได้
- พลังแฮชรวมของพูลขุด OCEAN พุ่งขึ้นจากประมาณ 40 EH/s เป็นเกือบ 50 EH/s ชั่วคราว การโจมตีดำเนินไปเกือบ 24 ชั่วโมงก่อนจะถูกระบุตำแหน่งและแก้ไข
- CEO ของ Luxor กล่าวว่านี่คือ "การโจมตีแบบเวกเตอร์ที่ซับซ้อนโดยใช้ AI ช่วย" และสัญญาว่าจะชดเชยรายได้จากการขุดตามปกติเต็มจำนวนให้ลูกค้าที่ได้รับผลกระทบกว่าสิบราย โดยประเมินวงเงินไว้ที่ 34,000 ถึง 340,000 ดอลลาร์สหรัฐ
- ซอฟต์แวร์จัดการสามารถส่งการตั้งค่าพูลขุดไปยังเครื่องขุดหลายพันเครื่องพร้อมกันได้ หากข้อมูลรับรองหรือ API endpoint รั่วไหล ผู้โจมตีก็สามารถเปลี่ยนเส้นทางพลังแฮชขนาดใหญ่ได้อย่างรวดเร็ว
- ผู้โจมตีไม่จำเป็นต้องขโมยทรัพยากรพลังแฮช เพียงเปลี่ยน stratum endpoint และชื่อ worker ก็สามารถเปลี่ยนรายได้เป็นเงินได้ โดยมุ่งเป้าไปที่รายได้ Coinbase ที่พูลขุดจ่ายโดยตรงไปยังที่อยู่ของนักขุด
- Luxor เพิ่งระดมทุนได้ 16 ล้านดอลลาร์สหรัฐเมื่อปลายเดือนตุลาคม เหตุการณ์นี้อาจผลักดันให้อุตสาหกรรมกำหนดความรับผิดชอบด้านความปลอดภัยของซอฟต์แวร์จัดการและมาตรฐานการชดเชยอย่างชัดเจน
ต้นฉบับ|Odaily星球日报(@OdailyChina)
ผู้เขียน|Wenser(@wenser 2010 )
ในขณะที่ราคา BTC ร่วงลงแตะระดับ 62,000 ดอลลาร์ชั่วคราวและบรรยากาศตลาดซบเซา ได้เกิดเหตุ "โจรกรรมบนเชนครั้งใหญ่" ที่ไม่ค่อยมีใครให้ความสนใจขึ้นอย่างเงียบๆ และจบลงแล้ว โดยเกี่ยวข้องกับเครื่องขุด BTC ประมาณ 64,000 เครื่อง คิดเป็นกำลังขุดรวมราว 13 EH/s
เมื่อเวลา 10.00 น. ของวันที่ 15 พฤศจิกายน ตามเวลาปักกิ่ง กำลังขุดกลุ่มนี้ถูกเบี่ยงเส้นทางไปยัง OCEAN Mining Pool อย่างเงียบๆ โดยรายได้จากการขุดถูกกำหนดให้ชำระไปยังที่อยู่ BTC ที่ผู้โจมตีควบคุม กำลังขุดรวมของ OCEAN Mining Pool พุ่งขึ้นใกล้ 50 EH/s ชั่วคราว ก่อนจะลดลงมาอยู่ที่ประมาณ 40 EH/s โชคดีที่ผู้ให้บริการรับฝากเครื่องขุดรายหนึ่งตรวจพบและแจ้งเตือนได้ทันเวลา ต่อมาผู้ให้บริการขุด Luxor ได้ระบุปัญหาว่าอยู่ที่ซอฟต์แวร์ Commander ในที่สุด ผู้โจมตีได้รับเพียง 0.162 BTC เท่านั้น แต่ความเสียหายจากรายได้การขุดในช่วงเวลาดังกล่าวไม่สามารถกู้คืนได้ Luxor ระบุว่าจะชดเชยเต็มจำนวนให้กับลูกค้าที่ได้รับผลกระทบกว่าสิบราย
ที่น่าสนใจคือ Luxor เพิ่งระดมทุนเสร็จสิ้นมูลค่า 16 ล้านดอลลาร์เมื่อปลายเดือนตุลาคมที่ผ่านมา Nick Hansen ซีอีโอของบริษัทกล่าวว่าการโจมตีครั้งนี้เป็นการ "โจมตีที่ซับซ้อนโดยใช้ AI ช่วย" การที่ Mining Pool ซอฟต์แวร์จัดการการขุด และการโจมตีด้วย AI มาบรรจบกัน เหตุ "โจรกรรมบนเชนครั้งใหญ่" นี้ได้เปิดเผยให้เราเห็นถึงอีกด้านหนึ่งที่มีความเสี่ยงสูงของอุตสาหกรรมการขุด BTC
24 ชั่วโมงสุดระทึกของเครื่องขุด BTC 64,000 เครื่อง: เมื่อกำลังขุดถูก hijack เบี่ยงเส้นทางเพื่อแสวงหาผลกำไร
ก่อนอื่นเรามาทบทวนลำดับเหตุการณ์กันก่อน
เมื่อวันที่ 15 พฤศจิกายน ผู้ให้บริการรับฝากเครื่องขุด CoreX Hosting โพสต์ข้อความว่า "ขอเตือนว่า ขณะนี้กำลังมีการโจมตีแฮกเกอร์ขนาดใหญ่ที่มุ่งเป้าไปที่เครื่องขุดเกิดขึ้น เครื่องขุดถูกเบี่ยงเส้นทางไปยัง Ocean Mining Pool โดยที่อยู่ BTC ที่เกี่ยวข้องคือ bc1qphukp9rjfc4rcej7erpm9ae20xmtspw8pcddrr"
หลังจากมีการแจ้งเตือน Bitcoin Newsได้ติดตามอย่างรวดเร็ว และเน้นย้ำว่าการโจมตีครั้งนี้ส่งผลกระทบต่อเครื่องขุด BTC 64,000 เครื่อง คิดเป็นกำลังขุดรวมประมาณ 13 EH/s จากผลกระทบนี้ กำลังขุดที่ OCEAN Mining Pool ควบคุมเพิ่มขึ้นเป็น 50 EH/s ชั่วคราว ก่อนจะลดลงมาอยู่ที่ 40 EH/s
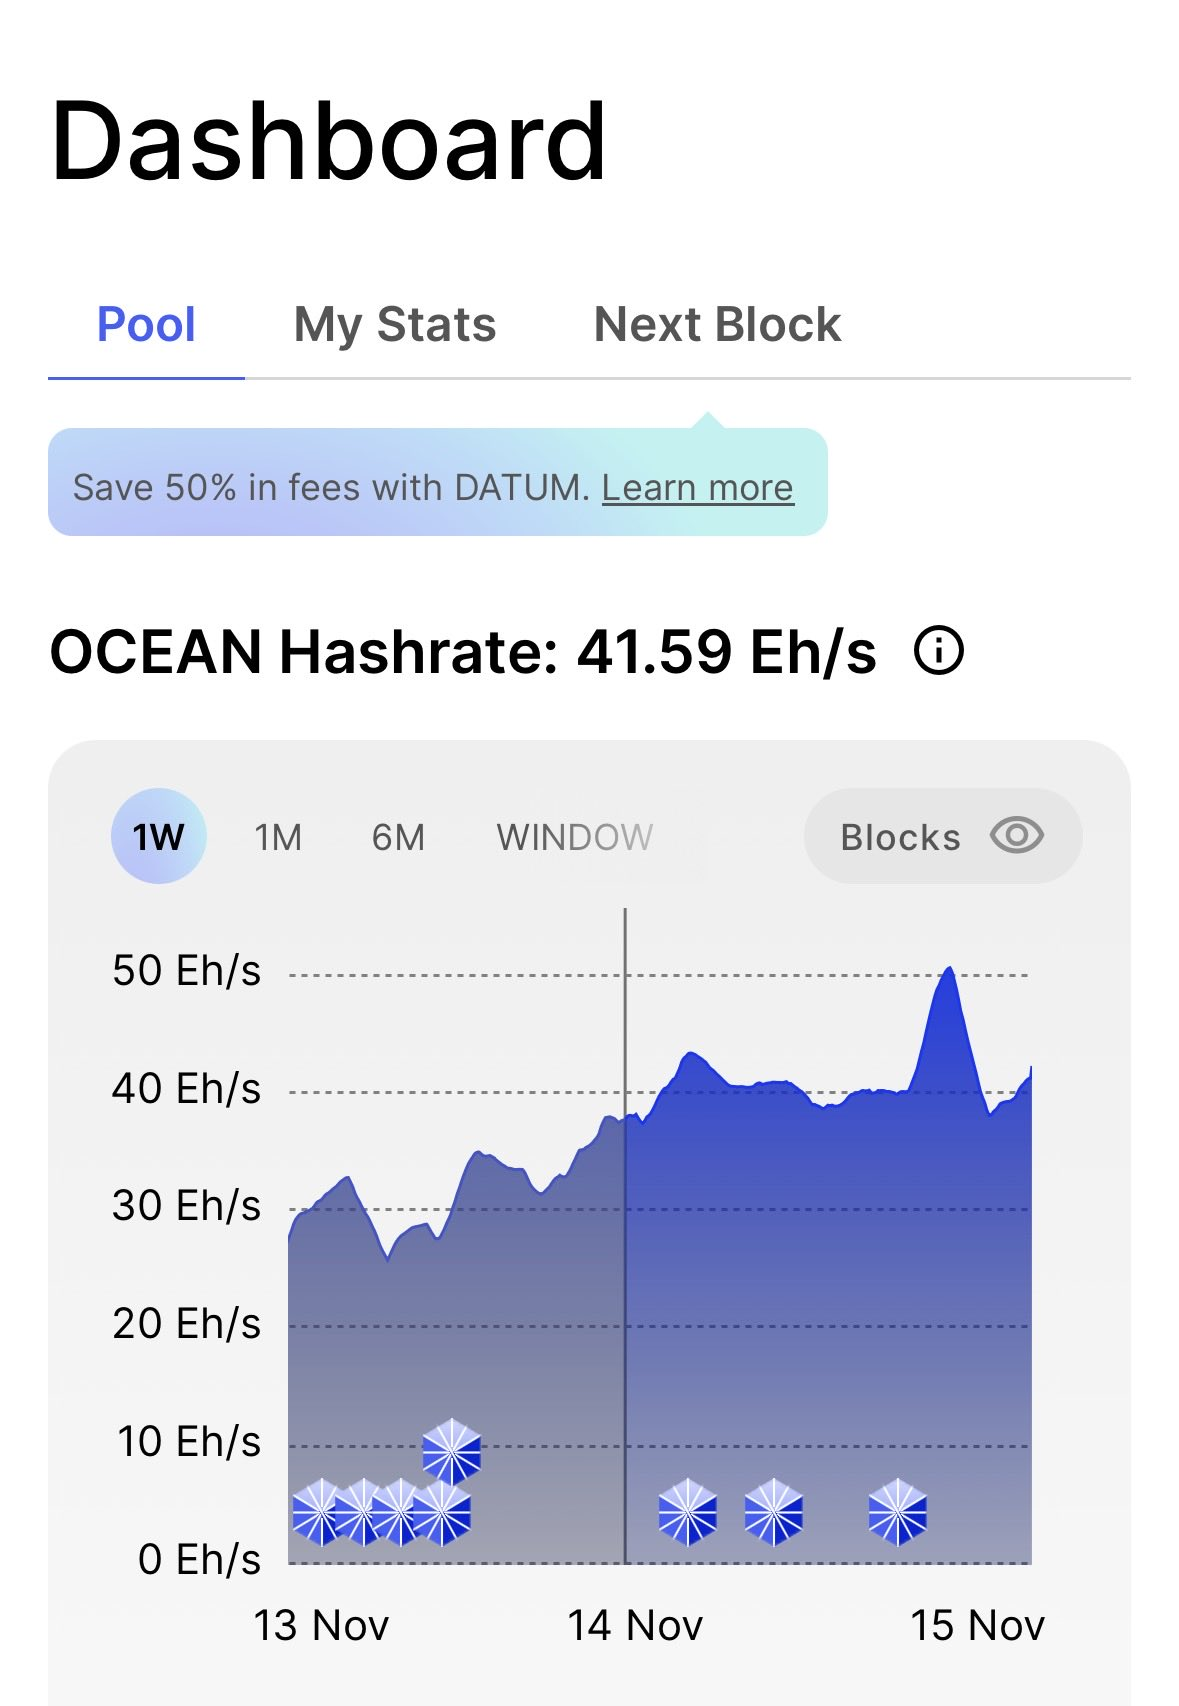
เมื่อเวลา 14.40 น. ของวันที่ 15 พฤศจิกายน CoreXอัปเดตการติดตามว่า กำลังขุดที่ถูกเบี่ยงเส้นทางลดลงจาก 13 EH/s เหลือประมาณ 100 PH/s การโจมตีดูเหมือนจะสิ้นสุดลงแล้ว
ในช่วงเช้าตรู่ของวันที่ 16 พฤศจิกายน Luxor Technology ได้ออกมาตอบโต้อย่างเป็นทางการครั้งแรกว่า การตรวจสอบภายในพบการเบี่ยงเส้นทางกำลังขุดโดยไม่ได้รับอนุญาตที่เกิดขึ้นผ่าน Commander ส่งผลกระทบต่อลูกค้ากว่าสิบราย ภายในสองชั่วโมง Commander ได้อัปเดตแพตช์แก้ไขเสร็จสิ้น และเริ่มคืนค่าเครื่องขุดที่ได้รับผลกระทบกลับสู่การตั้งค่า Mining Pool เดิม ลูกค้าที่ได้รับผลกระทบทั้งหมดจะได้รับชดเชยเต็มจำนวนตาม "รายได้การขุดปกติ" ข้อมูลระบบไม่รั่วไหล และขอบเขตที่ได้รับผลกระทบจำกัดเฉพาะ Commander เท่านั้น ทั้ง Luxor Mining Pool และระบบ LuxOS ไม่ได้รับผลกระทบ
เมื่อเวลา 1.00 น. ของวันที่ 16 พฤศจิกายน Nick Hansen ซีอีโอของ Luxor โพสต์ตอบโต้ว่า การโจมตีครั้งนี้เป็นการ "โจมตีแบบเวกเตอร์ที่ซับซ้อนโดยใช้ AI ช่วย" พร้อมย้ำว่าจะชดเชยความเสียหายให้ลูกค้าเต็มจำนวน ต่อมาเขาเน้นย้ำอีกครั้งว่า การโจมตีด้วย AI จะแพร่หลายมากขึ้นเรื่อยๆ และระบุว่า "ได้ระงับการพัฒนาฟีเจอร์ใหม่ส่วนใหญ่ไว้ชั่วคราว เพื่อทุ่มเทเสริมความแข็งแกร่งให้กับโครงสร้างพื้นฐานด้านความปลอดภัยทุกประเภท"
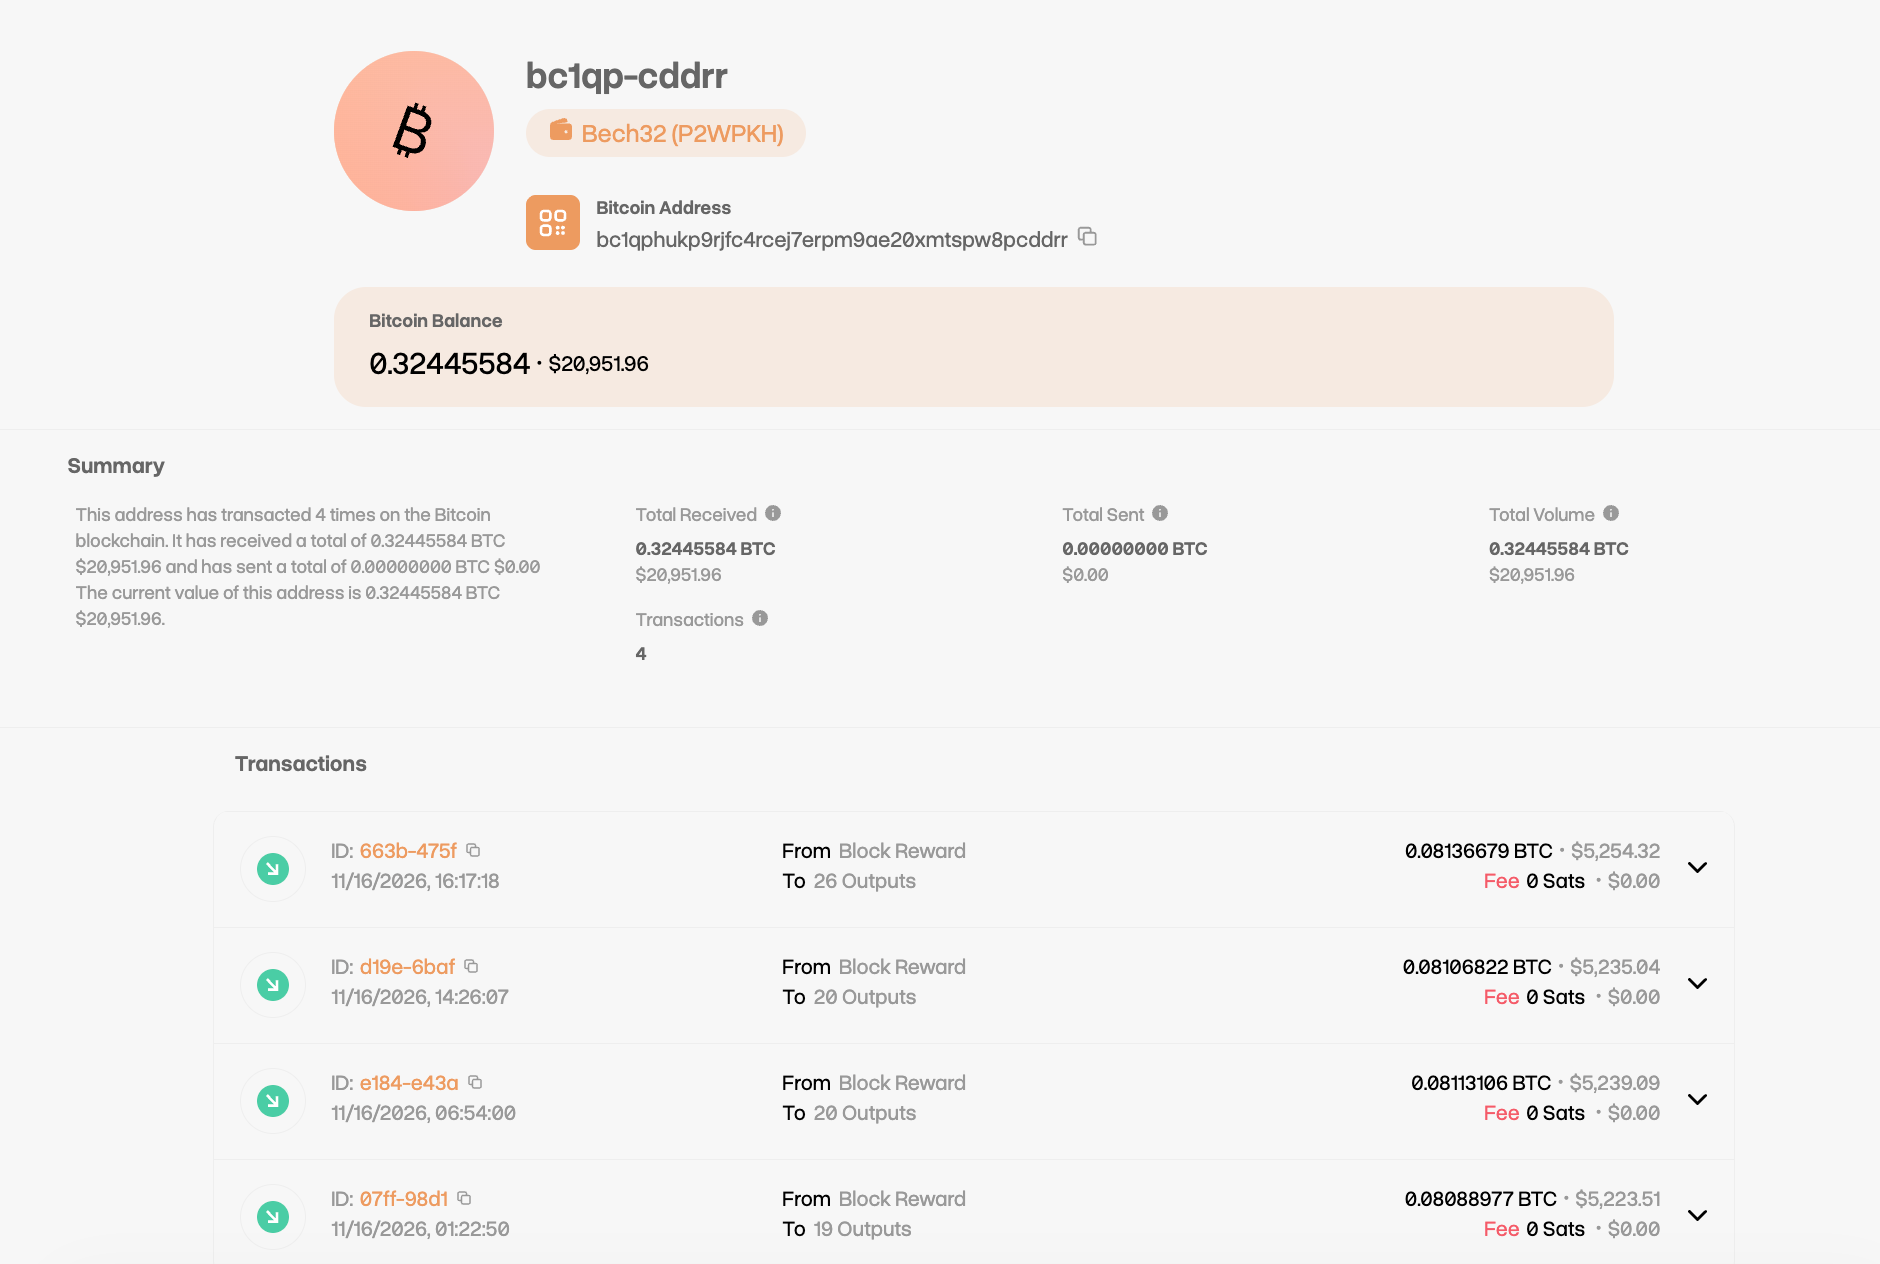
ที่น่าสังเกตคือ จากข้อมูลบนเชน ที่อยู่รับเงินที่ CoreX เคยแจ้งเตือนไว้ ปัจจุบันได้รับรางวัลการชำระเงินสะสม 4 ครั้ง รวม 0.3244 BTC มูลค่าประมาณ 20,900 ดอลลาร์ แต่เวลาที่ได้รับนั้นตรงกับวันที่ 16 พฤศจิกายน คือช่วงเช้ามืดและช่วงบ่ายของวันนี้ในเวลาต่างกัน ซึ่งขัดแย้งกับเวลาที่ Luxor ระบุว่าได้แก้ไขแพตช์เสร็จสิ้น คำอธิบายโดยละเอียดเกี่ยวกับการโจมตีและรายงานด้านความปลอดภัยยังต้องรอให้ทาง Luxor ออกมาชี้แจงในภายหลัง
เมื่อซอฟต์แวร์ควบคุมกลายเป็นช่องโหว่ใหม่ในการโจมตี: ซอฟต์แวร์ Luxor Commander กลายเป็นกุญแจสำคัญของเหตุการณ์ hijack
ในเหตุการณ์ hijack เครื่องขุดที่กินเวลากว่าเกือบหนึ่งวันนี้ ไม่มีกฎฉันทามติระดับเครือข่าย BTC ใดๆ ถูกทำลาย บล็อกยังคงถูกสร้างตามปกติ ไม่มีการโจมตีแบบ double-spend ผลกระทบต่อเครือข่าย BTC แทบจะเป็นศูนย์ แต่กลับเปิดเผยปัจจัยเสี่ยงอีกชั้นหนึ่งในห่วงโซ่การขุด BTC นั่นคือซอฟต์แวร์จัดการกลุ่มเครื่องขุด
ความสะดวกและความเสี่ยงมักเป็นสองด้านของเหรียญเดียวกันสำหรับซอฟต์แวร์ควบคุมประเภทนี้
ซอฟต์แวร์จัดการกลุ่มเครื่องขุดอย่าง Luxor Commander สามารถผลักการตั้งค่า Mining Pool ไปยังเครื่องขุดหลายพันเครื่องได้ในครั้งเดียว แต่นั่นมักหมายความว่าหากซอฟต์แวร์ถูกโจมตี ขอบเขตที่ได้รับผลกระทบจะไม่จำกัดอยู่แค่เครื่องขุด BTC หนึ่งหรือสองเครื่อง แต่จะลุกลามไปยังเครื่องขุด BTC หลายหมื่นเครื่อง
ในกรณีที่ร้ายแรงที่สุด ผู้โจมตีเพียงต้องการข้อมูลรับรองสิทธิ์เพียงรายการเดียว ปลายทาง API เพียงจุดเดียว หรือเซสชันเพียงครั้งเดียว ก็สามารถได้รับความสามารถในการเบี่ยงเส้นทางกำลังขุดเป็นจำนวนมากได้อย่างรวดเร็วเช่นเดียวกับผู้ดำเนินการกลุ่มเครื่องขุด การตรวจสอบและรับรองการควบคุมภายในประเภทต่างๆ ที่ Luxor เคยทำ ไม่สามารถรับประกันได้ว่า "ช่องทางข้อมูลรับรองในการเข้าถึงเครื่องขุดจากฝั่งลูกค้า" จะไม่มีปัญหาได้ตลอดไป
แต่จากวิธีการของผู้โจมตีในเหตุการณ์ครั้งนี้ OCEAN ซึ่งเป็น Mining Pool แบบ non-custodial เปรียบเสมือนจุดถ่ายโอนที่จ่ายเงินตามกำลังขุด สิ่งที่ผู้โจมตีเล็งเป้าไม่ใช่ทรัพยากรกำลังขุด 13 EH/s ที่เครื่องขุด 64,000 เครื่องนี้มีอยู่ แต่เป็นรายได้ที่ Coinbase จ่ายโดยตรงให้กับที่อยู่ที่กำหนดโดยนักขุดซึ่งอยู่เบื้องหลัง Mining Pool
พูดง่ายๆ คือ ผู้โจมตีไม่จำเป็นต้องขโมยทรัพยากรกำลังขุดของเครื่องขุด BTC เพียงแค่เบี่ยงเส้นทางไปยัง Mining Pool ที่มี "โบนัส" ให้เสร็จสิ้นการเบี่ยงเส้นทางกำลังขุด ก็สามารถแปลงเป็นเงินและสร้างผลกำไรจากการโจมตีได้เพียงแค่เปลี่ยน stratum endpoint และชื่อ worker เป็นต้น เหตุการณ์ครั้งนี้ยังบอกเราด้วยว่า ความปลอดภัยของสถาปัตยกรรม Mining Pool BTC และความปลอดภัยของซอฟต์แวร์จัดการกลุ่มเครื่องขุด BTC เป็นสองสิ่งที่อยู่คนละระดับ และสิ่งที่เกิดปัญหาครั้งนี้คืออย่างหลัง
สุดท้าย ลองประมาณการความเสียหายที่อาจเกิดขึ้นจากเหตุการณ์ครั้งนี้อย่างคร่าวๆ ด้วยความยากในการขุดและราคา BTC ในปัจจุบัน กำลังขุด 13 EH/s สามารถสร้างบล็อกได้เฉลี่ยประมาณ 2 บล็อกต่อวัน คิดเป็น 1.3918% ของผลผลิต比特币ทั้งเครือข่าย 450 เหรียญต่อวัน หากคิดที่ราคาประมาณ 65,000 ดอลลาร์ จะมีมูลค่าประมาณ 17,000 ดอลลาร์ต่อชั่วโมง หรือ 410,000 ดอลลาร์ต่อวัน ประเมินเบื้องต้นว่า "การชดเชยเต็มจำนวนตามการขุดปกติ" ที่ Luxor สัญญาไว้จะมีมูลค่าประมาณ 34,000 ดอลลาร์ถึง 340,000 ดอลลาร์ (คำนวณจากระยะเวลาที่ไม่มีรายได้ 2 ชั่วโมงและ 20 ชั่วโมง)
ตัวเลขนี้แน่นอนว่าไม่ใช่ความเสียหายถึงขั้นบอบช้ำสำหรับบริษัทที่เพิ่งระดมทุนเชิงกลยุทธ์เสร็จสิ้นมูลค่า 16 ล้านดอลลาร์ แต่ก็ได้วางตัวอย่างให้กับผู้ให้บริการดำเนินการเครื่องขุดทุกรายในอุตสาหกรรม นั่นคือ ความเสียหายที่เกิดจากการถูกโจมตีซอฟต์แวร์จัดการกลุ่มเครื่องขุด บริษัทที่เกี่ยวข้องมีหน้าที่รับผิดชอบชดเชยเต็มจำนวน นอกจากนี้ สำหรับแผงจัดการกลุ่มเครื่องขุดที่กำลังยกระดับจาก "แดชบอร์ดตรวจสอบ" ไปสู่ประตู unified entry ด้านกำลังขุด สัญญาพลังงาน หรือแม้แต่การจัดตารางกำลังประมวลผล AI ความปลอดภัยและสิทธิ์ในการจัดการจะยิ่งมีความสำคัญมากขึ้นเรื่อยๆ
ประเด็นที่ต้องจับตาต่อไป: การตั้งค่า Mining Pool จะกลายเป็นสงคราม攻防ที่ยืดเยื้อ
ผลกระทบที่ตามมาจากเหตุการณ์ "เครื่องขุด 64,000 เครื่องถูก hijack" ครั้งนี้ยังคงดำเนินต่อไป ในด้านหนึ่ง Luxor จำเป็นต้องอธิบายเหตุการณ์ด้านความปลอดภัยทั้งหมดอย่างละเอียด โดยเฉพาะจำนวนเครื่องขุดที่เกี่ยวข้องกับกำลังขุดที่ถูกเบี่ยงเส้นทางจริง เวลาเริ่มต้นและสิ้นสุดของการโจมตี จำนวนเงินชดเชย ก่อนหน้านี้ที่ระบุว่า "ลูกค้าที่ได้รับผลกระทบกว่าสิบราย" เป็นเพียงคำอธิบายคร่าวๆ เท่านั้น ในอีกด้านหนึ่ง การที่กำลังขุดของเครื่องขุดถูก hijack ไม่ใช่เรื่องใหม่ ผู้ดำเนินการ Mining Pool เคยรายงานมาก่อนแล้วว่าการตั้งค่าที่เกี่ยวข้องถูกเปลี่ยนแปลงโดยไม่ได้รับอนุญาต ซึ่งแสดงให้เห็นอย่างชัดเจนว่าผู้ดำเนินการ Mining Pool ผู้รับฝาก ผู้ให้บริการ และบทบาทต่างๆ ในอุตสาหกรรมจำเป็นต้องเผชิญกับความเสี่ยงด้านความปลอดภัยจากการ攻防ร่วมกัน และนี่คือสงครามที่ยืดเยื้ออย่างแน่นอน
จะหลีกเลี่ยงความเสี่ยงเหตุการณ์ลักษณะนี้ในอนาคตได้อย่างไร นอกจากการดำเนินงานและการจัดการในระดับฮาร์ดแวร์ของ Mining Pool แล้ว ความปลอดภัยของซอฟต์แวร์ที่เกี่ยวข้องก็สมควรได้รับความระมัดระวังเช่นกัน





