After $6.3 billion was stolen, how do North Korean hackers launder money?


ต่างจากกลุ่มแฮกเกอร์ทั่วไป Lazarus ถูกมองว่ามีความเชื่อมโยงอย่างใกล้ชิดกับสำนักงานสอบสวนกลางแห่งกองทัพเกาหลีเหนือ หน่วยงานบังคับใช้กฎหมายของสหรัฐฯ ระบุหลายครั้งว่าเกาหลีเหนือใช้การขโมยสินทรัพย์คริปโตเพื่อให้ได้มาซึ่งเงินตราต่างประเทศ และยังใช้เป็นเงินทุนสำหรับโครงการอาวุธที่ถูกคว่ำบาตรระหว่างประเทศอีกด้วย
หลังการโจรกรรม Binance ในครั้งนี้ แฮกเกอร์ได้ดำเนินการโยกย้ายเงินทุนขนาดใหญ่อีกครั้ง เมื่อผนวกกับการติดตามบนเชนล่าสุดและกรณีในอดีตอย่าง Ronin และ Bybit เราได้รวบรวมเส้นทางการฟอกเงินของแฮกเกอร์เกาหลีเหนือ ตลอดจนช่องทางที่เงินที่ได้จากการโจรกรรมเหล่านี้ไหลเข้าสู่ระบบการเงินในโลกจริง
การแลกเปลี่ยนสินทรัพย์: ทำไมแฮกเกอร์ถึงรีบเทขายสเตเบิลคอยน์?
เมื่อวันที่ 29 ตุลาคม แฮกเกอร์เกาหลีเหนือได้ขโมยสินทรัพย์มูลค่าประมาณ 6.3 พันล้านดอลลาร์จากกระเป๋าเงินร้อน 17 แห่งของ Binance ครอบคลุมบล็อกเชน 9 สาย ได้แก่ Ethereum, Bitcoin, Tron, Solana และอื่นๆ
เนื่องจากสินทรัพย์ที่ถูกขโมยประกอบด้วยโทเคนแบบรวมศูนย์จำนวนมาก เช่น USDT และ USDC ผู้้ออกจึงมีสิทธิ์ในการอายัดสินทรัพย์ และบางเครือข่าย L2 ก็ยังคงมีสิทธิ์ในการบริหารจัดการฉุกเฉิน สามารถบังคับโอนสินทรัพย์ที่เกี่ยวข้องได้ด้วย
ดังนั้น แฮกเกอร์จึงรีบโอนสเตเบิลคอยน์ไปยังกระเป๋าเงินตัวกลางหลายแห่งทันทีหลังก่อเหตุ โดยโอนไปพร้อมกับแลกเปลี่ยนผ่าน DEX เป็นสินทรัพย์ดั้งเดิมอย่าง ETH และ TRX
แต่ก็ยังมีสินทรัพย์จำนวนมากที่โอนออกไม่ทัน ตามสถิติของ Bitquery สินทรัพย์มูลค่าประมาณ 2.7 พันล้านดอลลาร์ถูกผู้้ออกและหน่วยงานที่เกี่ยวข้องอายัดหรือควบคุมไว้ โดยมี USDT มูลค่าประมาณ 729 ล้านดอลลาร์ที่ถูกโอนสำเร็จก่อนการอายัด
การโอนข้ามเชน: เงินทุนไหลผ่านโปรโตคอลใดบ้าง?
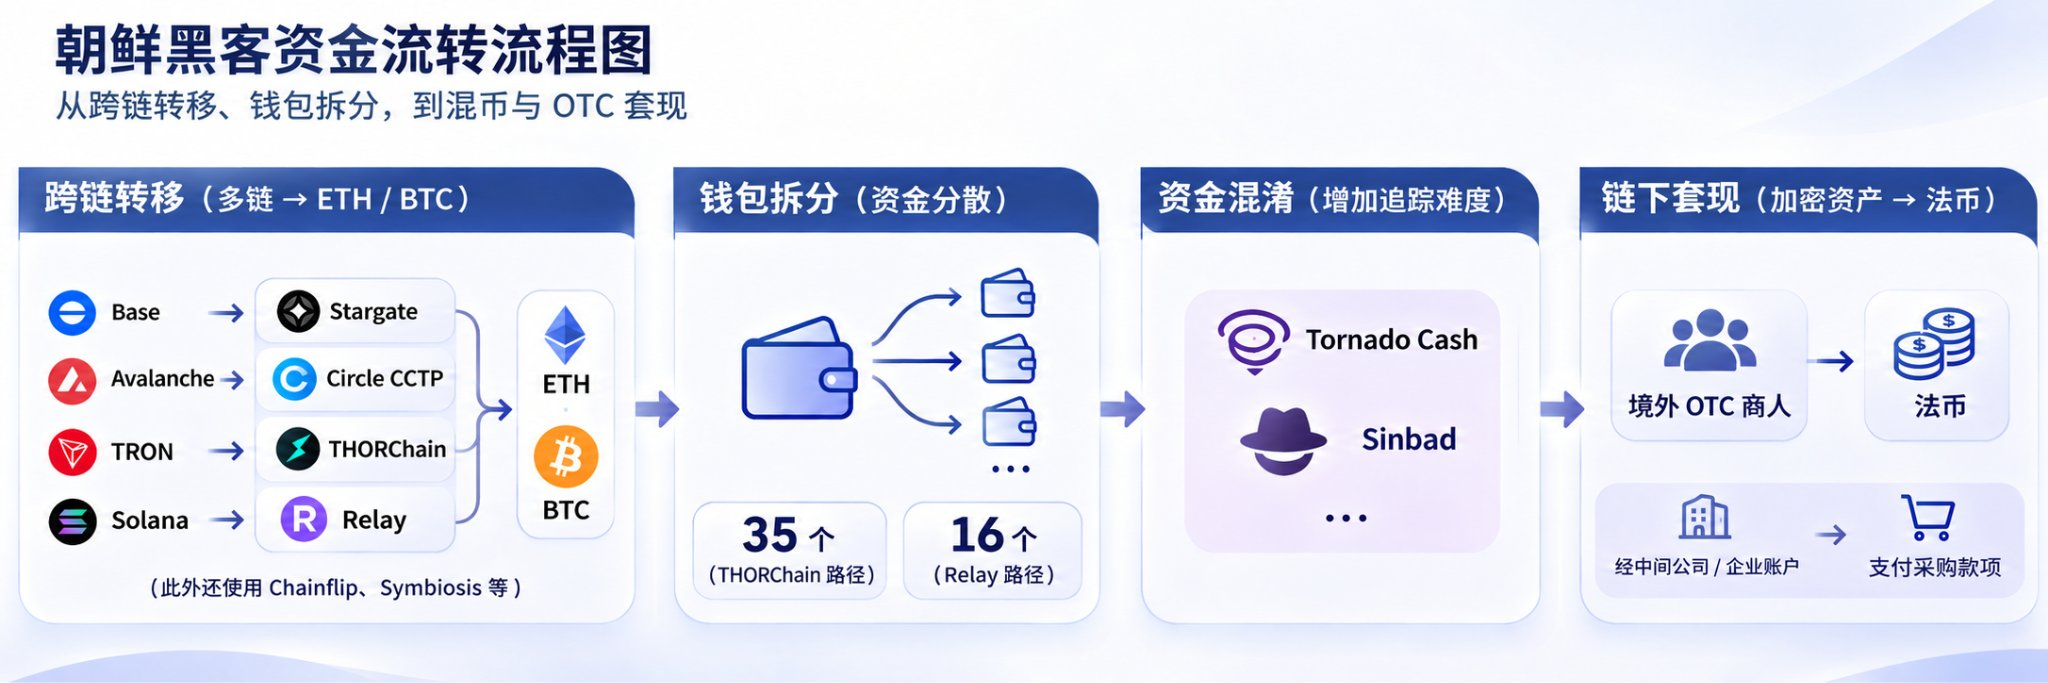
หลังเสร็จสิ้นการแลกเปลี่ยนสินทรัพย์รอบแรก แฮกเกอร์เริ่มใช้โปรโตคอลข้ามเชนเพื่อโอนเงินทุนที่กระจายอยู่บนเครือข่ายต่างๆ ไปยังเครือข่ายอย่าง Ethereum และ Bitcoin จากนั้นจึงกระจายเงินทุนผ่านกระเป๋าเงินใหม่จำนวนมาก
ในจำนวนนี้ เงินทุนบน TRON เป็นตัวแทนที่ชัดเจนที่สุด แฮกเกอร์แลกเปลี่ยน USDT มูลค่าประมาณ 234 ล้านดอลลาร์เป็น TRX จำนวน 638 ล้านเหรียญก่อน จากนั้นจึงแยกไปยังกระเป๋าเงินหลายแห่ง และโอนผ่านโปรโตคอลข้ามเชนอย่างน้อย 6 แห่งรวมถึง THORChain เนื่องจากเงินทุนเหล่านี้ถูกแยกและ swap อย่างต่อเนื่องในระหว่างกระบวนการข้ามเชน ส่วนใหญ่จึงถูกแปลงเป็น ETH บน Ethereum ในที่สุด
เงินทุนบนบล็อกเชนอื่นก็ดำเนินการในลักษณะคล้ายกัน ตัวอย่างเช่น:
- สินทรัพย์บางส่วนบน Base ถูกโอนข้ามไปยัง Ethereum ผ่าน Stargate และรวมตัวกันได้ประมาณ 1,187 ETH
- สินทรัพย์บน Avalanche ถูกแลกเปลี่ยนเป็น USDC ก่อน จากนั้นโอนเข้าสู่ Ethereum ผ่าน Circle CCTP และแลกเปลี่ยนเป็นประมาณ 7,243 ETH ในที่สุด
นอกจากนี้ แฮกเกอร์ยังเลือกใช้โปรโตคอลข้ามเชนอย่าง Relay, Chainflip และ Symbiosis ตามสภาพคล่องของแต่ละเชน เพื่อโอนเงินทุนเป็น批次ๆ เพื่อลด slippage จากการแลกเปลี่ยนมูลค่าสูง
หลังการข้ามเชน เงินทุนก็ไม่ได้เข้าสู่ตลาดแลกเปลี่ยนทันที แต่ถูกแยกไปยังกระเป๋าเงินใหม่จำนวนมากอย่างต่อเนื่อง ตัวอย่างเช่น ETH 批次หนึ่งที่แลกเปลี่ยนผ่าน THORChain ถูกกระจายไปยัง 35 ที่อยู่ อีก批次หนึ่งที่โอนผ่าน Relay ถูกแลกเปลี่ยนเป็น ETH ผ่าน CoW Swap แล้วกระจายไปยังกระเป๋าเงินอีก 16 แห่ง
กระบวนการทั้งหมดมีลักษณะที่เป็นอัตโนมัติสูง Elliptic พบว่ากระเป๋าเงินกระจายเงินทุนหลักบน TRON ของแฮกเกอร์ได้ทำธุรกรรมเกิน 1,100 รายการระหว่างวันที่ 30 ตุลาคมถึง 1 พฤศจิกายน ที่อยู่ใหม่ที่รับเงินมักจะโอนออกอีกครั้งภายในสองนาที แม้การข้ามเชนจะล้มเหลว เงินทุนบางส่วนก็จะยื่นขอข้ามเชนใหม่
FBI เรียกร้องให้สกัดกั้น โปรโตคอลข้ามเชนตอบสนองต่างกัน
เมื่อวันที่ 31 ตุลาคม FBI ร่วมกับหน่วยสืบราชการลับสหรัฐฯ และฝ่ายสืบสวนอาชญากรรมของกรมสรรพากร ได้ออกประกาศเปิดเผยที่อยู่ที่เกี่ยวข้องกับแฮกเกอร์เกาหลีเหนือ และเรียกร้องให้ THORNode ผู้ให้บริการโหนด RPC ตลอดจนแพลตฟอร์มแลกเปลี่ยนทันทีและผู้ให้บริการ DeFi ระงับธุรกรรมที่เกี่ยวข้อง
โปรโตคอลบางแห่ง也开始ใช้มาตรการรับมือ
- Symbiosis ยอมรับว่าพบเงินทุนที่เกี่ยวข้องพยายามโอนผ่านโปรโตคอล และได้ติดต่อ Binance
- แม้ Relay จะมีกลไกตรวจสอบความเสี่ยงของที่อยู่ แต่บนเชนก็ยังสามารถสังเกตเห็นเงินทุนที่เกี่ยวข้องโอนผ่านโปรโตคอลนี้
ในจำนวนนี้ THORChain ซึ่งเป็นเครือข่ายของ THORNode ที่ FBI ระบุชื่อเป็นพิเศษนั้น ได้สร้างข้อโต้แย้งมาก่อนแล้วจากการจัดการเงินทุนของแฮกเกอร์หลายครั้ง
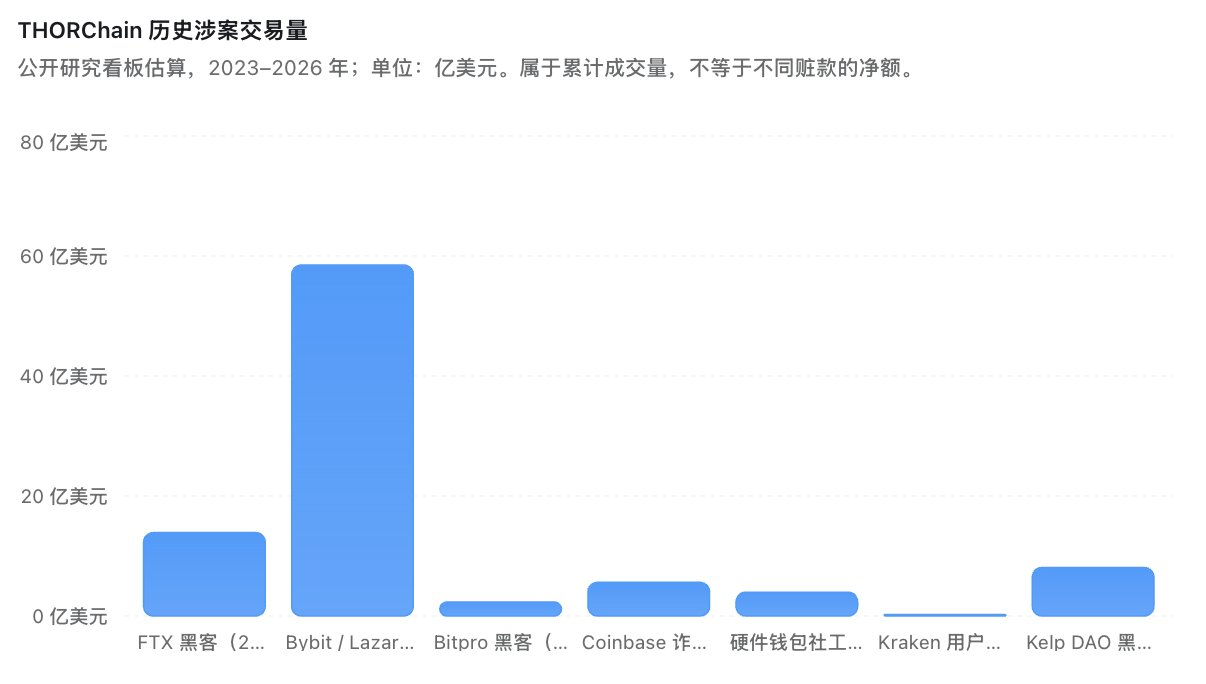
ระหว่างปี 2023 ถึง 2026 THORChain มีปริมาณธุรกรรมสะสมประมาณ 9.27 พันล้านดอลลาร์และค่าธรรมเนียม 12.47 ล้านดอลลาร์ในเหตุการณ์แฮกหรือฉ้อโกง 7 ครั้ง รวมถึง FTX, Bybit และ Kelp DAO โดยเฉพาะกรณี Bybit ที่ถูกขโมยในปี 2025 เพียงกรณีเดียวก็สร้างค่าธรรมเนียมประมาณ 8.63 ล้านดอลลาร์
ในเหตุการณ์ Binance ถูกขโมยครั้งนี้ THORChain กลายเป็นช่องทางข้ามเชนของแฮกเกอร์อีกครั้ง เมื่อเผชิญกับคำร้องขอสืบสวนของ FBI Chad Barraford ผู้ร่วมก่อตั้ง @CBarraford กล่าวว่าข้อมูลโหนดเป็นข้อมูลสาธารณะอยู่แล้ว ไม่จำเป็นต้องมีหมายเรียก
ที่น่าทึ่งคือ สิ่งที่ทำให้ THORChain ระงับธุรกรรมข้ามเชนส่วนใหญ่ในที่สุดไม่ใช่ FBI แต่เป็นการคืนเงินผิดปกติจำนวน 10 ETH เมื่อวันที่ 31 ตุลาคม การจัดโครงสร้างบล็อกใหม่ของ Ethereum ทำให้เกิดกลไกหยุดฉุกเฉิน และจนถึงวันที่ 1 พฤศจิกายน ธุรกรรมที่เกี่ยวข้องบน 10 เชนรวมถึง Bitcoin, Ethereum และ Tron ยังคงได้รับผลกระทบ
เปิดเผยประวัติศาสตร์: เกาหลีเหนือแปลงเงินที่ได้จากการโจรกรรมเป็นเงินสดผ่าน OTC ได้อย่างไร?
จากประสบการณ์ในอดีตของแฮกเกอร์เกาหลีเหนือ การโอนข้ามเชนเป็นเพียงส่วนหนึ่งของการฟอกเงินเท่านั้น โดยปกติその後จะใช้ mixers เพื่อเพิ่มความยากในการติดตามเงินทุน และอาศัยพ่อค้า OTC ใต้ดินในการแลกเปลี่ยนคริปโตเป็นเงินตรา fiat
เมื่อเดือนเมษายน 2025 Ben Zhou CEO ของ Bybit เปิดเผยว่าสินทรัพย์ที่ถูกขโมยประมาณ 28% ไม่สามารถติดตามได้แล้ว เงินทุนที่เกี่ยวข้องส่วนใหญ่ผ่าน mixers และสะพานข้ามเชน ก่อนจะไหลไปยังช่องทางแลกเปลี่ยนแบบ P2P และ OTC ในที่สุด
ในเดือนตุลาคมปีเดียวกัน คณะติดตามมาตรการคว่ำบาตรพหุภาคี (MSMT) ที่ประกอบด้วย 11 ประเทศได้เปิดเผยเครือข่ายการถอนเงินนอกเชนเพิ่มเติม
การสอบสวนพบว่า ณ เดือนเมษายน 2025 บุคคลที่เกี่ยวข้องกับเกาหลีเหนือได้จัดให้มีการแปลงเงินที่ได้จากการโจรกรรม Bybit มูลค่ากว่า 100 ล้านดอลลาร์เป็นเงินสดผ่านพ่อค้าคนกลางชาวฮ่องกงรายหนึ่ง นอกจากนี้ เกาหลีเหนือยังแปลงสินทรัพย์คริปโตมูลค่าอย่างน้อย 60 ล้านดอลลาร์เป็นเงินสดผ่านพ่อค้าคนกลางชาวรัสเซีย ซึ่งรวมถึงเงินบางส่วนที่ถูกขโมยจาก Bybit ด้วย
บทบาทของกัมพูชาแตกต่างออกไป การสอบสวนพบว่าบุคคลที่เกี่ยวข้องกับเกาหลีเหนือร่วมมือกับบุคคลสัญชาติเกาหลีเหนือที่อาศัยอยู่ในกัมพูชา โอนสินทรัพย์คริปโตเข้าสู่กระเป๋าเงินที่กำหนด เตรียมพร้อมสำหรับการแลกเปลี่ยนในภายหลัง และจัดให้มีการแปลงเป็นเงินสดผ่านพื้นที่อื่นๆ รวมถึงฮ่องกง
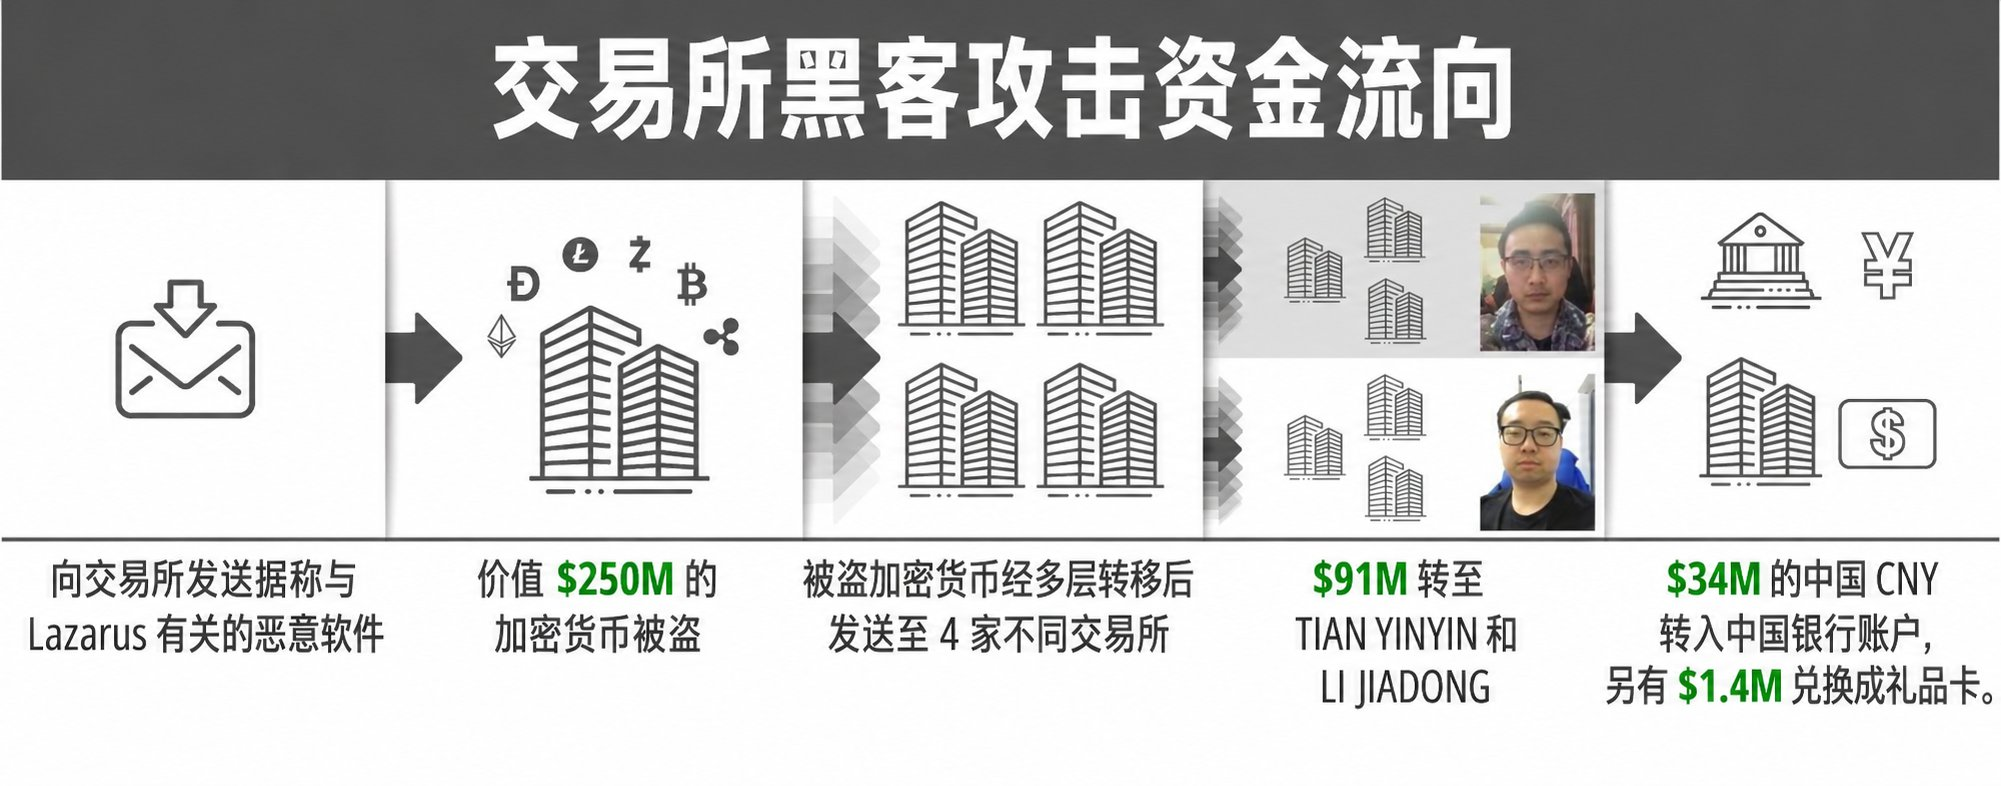
การดำเนินการในลักษณะนี้ปรากฏขึ้นตั้งแต่ปี 2018 ในปีนั้น Lazarus ขโมยเงินประมาณ 250 ล้านดอลลาร์จากตลาดแลกเปลี่ยนแห่งหนึ่ง จากนั้นโอนเงินประมาณ 91 ล้านดอลลาร์ให้พ่อค้าคนกลางชาวจีนสองคนจัดการ ต่อมากระทรวงการคลังสหรัฐฯ พบว่าหนึ่งในนั้นโอนเงินเกิน 34 ล้านดอลลาร์ผ่านบัญชีธนาคาร และยังแลกเปลี่ยน BTC บางส่วนเป็นบัตรของขวัญ Apple iTunes ด้วย
สำหรับเหตุการณ์ Binance ถูกขโมยครั้งนี้ แฮกเกอร์ยังคงดำเนินการแลกเปลี่ยนสินทรัพย์ ข้ามเชน และแยกกระเป๋าเงินอยู่ แต่จากกรณีในอดีต เกาหลีเหนือมีเครือข่ายการถอนเงินนอกเชนที่ค่อนข้างสมบูรณ์
บทส่งท้าย
กว่าสิบปีที่ผ่านมา อุตสาหกรรม Crypto ผ่านวัฏจักรขาขึ้นขาลงหลายครั้ง ตลาดแลกเปลี่ยนและโปรโตคอล DeFi เปลี่ยนแปลงอยู่ตลอด แต่ Lazarus ไม่เคยหยุดกิจกรรม
พวกเขาไม่สนใจการขึ้นลงของตลาด และไม่จำเป็นต้องรอตลาดกระทิง ตราบใดที่ยังมีสินทรัพย์ให้ขโมยได้ พวกเขาก็จะหาเป้าหมายถัดไปต่อไป
พวกเขาอาจปลอมตัวเป็นผู้หางาน นักลงทุน พันธมิตรทางธุรกิจ หรือแม้แต่ชาวเน็ตธรรมดาที่พูดคุยกับคุณมาหลายเดือน คำเชิญประชุมที่ดูปกติหรือไฟล์งานชิ้นหนึ่ง อาจกลายเป็นจุดเริ่มต้นของการโจมตีได้
ท้ายที่สุด คุณไม่มีทางรู้เลยว่าคนที่กำลังคุยกับคุณอยู่อีกฟากของหน้าจอเป็นใครกันแน่