


"คีย์ส่วนตัวไม่ได้รั่วไหล" คือยาระงับใจที่อันตรายที่สุด: จะเลือกผลิตภัณฑ์คริปโตที่เชื่อถือได้จริงได้อย่างไร?


หากผลิตภัณฑ์คริปโตตัวหนึ่งไม่เคยเกิดเหตุการณ์คีย์ส่วนตัวของผู้ใช้รั่วไหลเลย จะหมายความว่ามันปลอดภัยเพียงพอหรือไม่
แน่นอนว่าคำตอบไม่ได้ง่ายขนาดนั้น
อย่างที่ทราบกันดี ตั้งแต่ปลายเดือนกันยายนถึงปลายเดือนตุลาคมที่ผ่านมา อุตสาหกรรมคริปโตได้ผ่านการทดสอบด้านความปลอดภัยที่เข้มข้นอย่างมาก ตั้งแต่แพลตฟอร์มแลกเปลี่ยนแบบรวมศูนย์ชั้นนำระดับโลก ไปจนถึงผู้ผลิตกระเป๋าเงินฮาร์ดแวร์ที่มีชื่อเสียงเก่าแก่ ได้เกิดเหตุการณ์ด้านความปลอดภัยที่ส่งผลกระทบวงกว้างหลายครั้งติดต่อกัน
หากพิจารณาประกาศอย่างเป็นทางการหลังเหตุการณ์เหล่านี้อย่างละเอียด จะพบถ้อยคำที่ปรากฏซ้ำๆ ว่า "ไม่มีหลักฐานว่าคีย์ส่วนตัวรั่วไหล" หรือ "คีย์ส่วนตัวและวลีกู้คืนของผู้ใช้ไม่ได้รับผลกระทบ"
แต่จุดเข้าที่ผู้โจมตีค้นหาอาจไม่ได้อยู่ที่คีย์ส่วนตัวเลย เมื่อสิทธิ์การเข้าถึงภายในของExchangeสามารถถูกขโมยได้ เมื่อผลิตภัณฑ์ความปลอดภัยของบุคคลที่สามกลายเป็นทางผ่านเข้าสู่ระบบจัดการ เมื่ออุปกรณ์ฮาร์ดแวร์ถูกฝังโมดูลอันตราย หรือแม้แต่เมื่อชื่อจริง ข้อมูลติดต่อ และที่อยู่บ้านของผู้ใช้ถูกเปิดเผยจากการรั่วไหลของข้อมูล การเน้นย้ำเพียงว่า "คีย์ส่วนตัวไม่รั่วไหล" จึงเห็นได้ชัดว่าไม่เพียงพอต่อการครอบคลุมความเสี่ยงทั้งหมดที่ผู้ใช้ต้องเผชิญ
ท้ายที่สุดแล้ว ความปลอดภัยของคีย์ส่วนตัวเป็นเพียงจุดเริ่มต้นของความปลอดภัยของสินทรัพย์คริปโต ไม่ใช่จุดสิ้นสุด
นี่ยังหมายความว่าเราจำเป็นต้องพิจารณาคำถามหนึ่งใหม่ ในโลกคริปโตวันนี้ เราควรตัดสินอย่างไรว่าผลิตภัณฑ์หนึ่งปลอดภัยและเชื่อถือได้จริงหรือไม่
1. ผู้โจมตีหลบเลี่ยงคีย์ส่วนตัวได้อย่างไร สินทรัพย์และข้อมูลตกอยู่ในความเสี่ยงได้อย่างไร
บทความก่อนหน้านี้เคยกล่าวไว้ว่า หากนำเหตุการณ์ด้านความปลอดภัยช่วงที่ผ่านมามองพร้อมกัน จะพบแนวโน้มที่ชัดเจน ผู้โจมตีไม่จำเป็นต้องเจาะระบบเข้ารหัสและคีย์ส่วนตัวโดยตรง แต่กลับมองหาจุดเจาะใน "ห่วงโซ่ความเชื่อมั่น" ทั้งสาย
ตั้งแต่เครื่องปลายทางของพนักงาน ผลิตภัณฑ์ความปลอดภัยของบุคคลที่สาม ไปจนถึงซัพพลายเชนของซอฟต์แวร์ คอนเทนเนอร์บริการ และแม้แต่กระบวนการอนุญาตธุรกรรม การแตกร้าวในจุดใดจุดหนึ่ง都可能ทำให้ระบบความปลอดภัยที่ดูเหมือนรัดกุมสูญเสียประสิทธิภาพ
- ในเหตุการณ์ Bybit ผู้โจมตีใช้วิศวกรรมสังคมเจาะอุปกรณ์ของนักพัฒนาคนหนึ่งของ Safe ได้รับข้อมูลรับรองการเข้าถึงที่เกี่ยวข้อง แล้วเข้าควบคุมทรัพยากรฟรอนต์เอนด์ในโครงสร้างพื้นฐานกระเป๋าเงิน Safe
- ในเหตุการณ์ Bitget ผู้โจมตีใช้ช่องโหว่ของผลิตภัณฑ์ความปลอดภัยบุคคลที่สาม ได้รับข้อมูลรับรองสิทธิ์สูงภายใน จากนั้นใช้คำสั่งถอนเงินปลอมเพื่อหลบเลี่ยงกลไกควบคุมความเสี่ยงเดิม
- ในเหตุการณ์ Binance ครั้งล่าสุด เส้นทางการโจมตีมีแนวโน้มเริ่มจากแล็ปท็อปของวิศวกร DevOps ที่ถูกเจาะ (อย่างไรก็ตาม Binance ระบุภายหลังว่าการสอบสวนเพิ่มเติมพบจุดเจาะอื่นอีก เส้นทางการโจมตีที่สมบูรณ์ยังต้องรอการยืนยัน)
ทั้งสามเหตุการณ์เกี่ยวข้องกับโครงสร้างพื้นฐานกระเป๋าเงินบุคคลที่สาม ผลิตภัณฑ์ความปลอดภัยบุคคลที่สาม และสภาพแวดล้อมการพัฒนาและปฏิบัติการภายในตามลำดับ
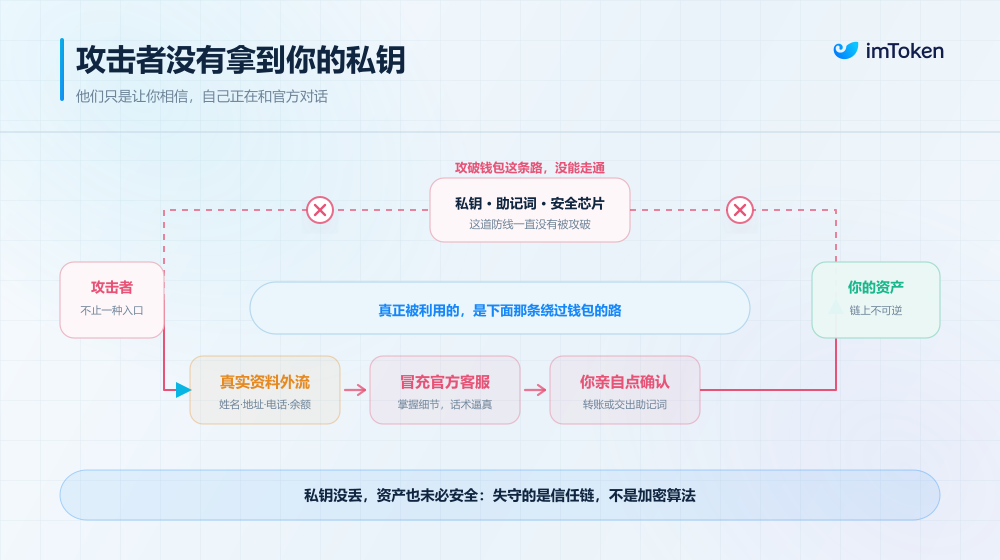
นี่ยังอธิบายว่าทำไมกระเป๋าเงินเย็นแบบดั้งเดิมและกลไกหลายลายเซ็นจึงไม่สามารถรักษาได้ทุกโรค ท้ายที่สุดสิ่งที่ผู้โจมตีใช้ประโยชน์จริงคือจุดเชื่อมโยงความเชื่อมั่นที่สามารถส่งผลต่อการดำเนินการธุรกรรมขั้นสุดท้ายแต่ไม่ได้รับการตรวจสอบอย่างอิสระอย่างเพียงพอ
กล่าวโดยสรุป ในระบบการจัดการสินทรัพย์แบบรวมศูนย์ ผู้โจมตีอาจไม่จำเป็นต้องได้รับคีย์ส่วนตัวของผู้ใช้โดยตรง ขอเพียงสามารถควบคุมคำสั่งธุรกรรม กระบวนการอนุมัติ หรือระบบดำเนินการกระเป๋าเงินได้ ก็อาจกระตุ้นการโอนสินทรัพย์โดยไม่ได้รับอนุญาต
นอกจากห่วงโซ่การดำเนินการสินทรัพย์แล้ว ความเสี่ยงอีกประเภทหนึ่งที่ผู้ใช้ทั่วไปมักประเมินต่ำเกินไปคือการรั่วไหลของข้อมูล
ในเดือนพฤษภาคม 2025 Coinbase เปิดเผยเหตุการณ์พนักงานภายในขโมยข้อมูล ผู้โจมตีติดสินบนพนักงานบริการลูกค้าต่างประเทศบางส่วน ใช้สิทธิ์การเข้าถึงตามปกติของพวกเขาเข้าสู่ระบบสนับสนุนลูกค้าภายใน ขโมยข้อมูลส่วนบุคคล ข้อมูลบัญชี และข้อมูลที่เกี่ยวข้องกับธุรกรรมของผู้ใช้บางส่วน
Coinbase ระบุว่าเหตุการณ์ไม่ได้ทำให้รหัสผ่าน คีย์ส่วนตัว หรือเงินทุนของผู้ใช้รั่วไหลโดยตรง แต่เป้าหมายที่ผู้โจมตีได้รับข้อมูลเหล่านี้คือเพื่อดำเนินการโจมตีทางวิศวกรรมสังคมแบบเจาะจงในภายหลัง แอบอ้างเป็นฝ่ายบริการลูกค้าอย่างเป็นทางการเพื่อหลอกล่อให้ผู้ใช้โอนสินทรัพย์
เหตุการณ์ของ Keystone ยิ่งแสดงให้เห็นว่าการรั่วไหลของข้อมูลผู้ใช้อาจส่งผลต่อการตรวจสอบความถูกต้องของอุปกรณ์กระเป๋าเงินฮาร์ดแวร์
เมื่อวันที่ 20 ตุลาคม เว็บไซต์อย่างเป็นทางการของ Keystone ถูกเข้าถึงโดยไม่ได้รับอนุญาต ตามการเปิดเผยในภายหลัง ผู้โจมตีใช้ช่องโหว่ในเครื่องมือตรวจสอบข้อมูลบุคคลที่สามของเว็บไซต์ ได้รับบันทึกการซื้อของผู้ใช้บางส่วน และคีย์ WebAuth ที่ใช้ตรวจสอบความถูกต้องของอุปกรณ์
นี่หมายความว่าแม้วลีกู้คืนและคีย์ส่วนตัวของผู้ใช้จะไม่รั่วไหลโดยตรง ผู้โจมตียังอาจใช้คีย์ตรวจสอบที่ถูกขโมยเพื่อสร้างอุปกรณ์ปลอมที่สามารถผ่านการรับรองอย่างเป็นทางการ ทำให้ผู้ใช้ใช้อุปกรณ์กระเป๋าเงินฮาร์ดแวร์ที่มีความเสี่ยงโดยไม่รู้ตัว
ไม่ต้องพูดถึงปัญหาความปลอดภัยของอุปกรณ์และซัพพลายเชนที่ Ledger เปิดเผย ซึ่งยังกำหนดให้ผู้ผลิตต้องรับประกันว่าในกระบวนการผลิตฮาร์ดแวร์ การรับรอง ลอจิสติกส์ และการขาย ต้องขจัดการเป็นไปได้ที่อุปกรณ์จะถูกเปลี่ยน ถูกแก้ไข หรือถูกฝังโมดูลอันตราย
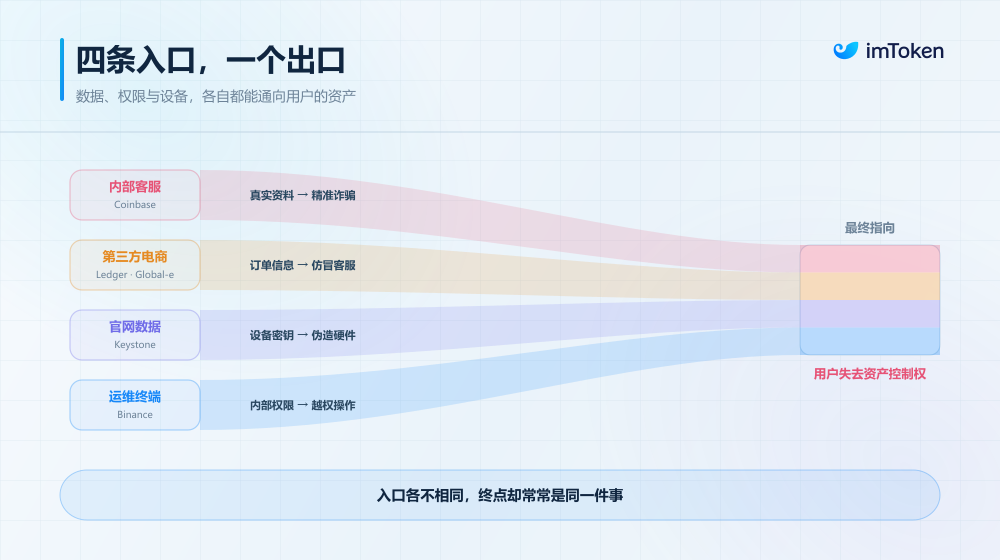
ปัญหาเหล่านี้ดูเหมือนเกิดขึ้นในตำแหน่งที่แตกต่างกันของผลิตภัณฑ์ แต่ท้ายที่สุดอาจบรรจบกันเป็นผลลัพธ์เดียวกัน นั่นคือผู้ใช้สูญเสียการควบคุมสินทรัพย์ของตนเอง
ดังนั้น การที่คีย์ส่วนตัวไม่รั่วไหลโดยตรงไม่ได้หมายความว่าระบบความปลอดภัยทั้งหมดของผลิตภัณฑ์ไม่ได้ล้มเหลว โดยเฉพาะการพัฒนาอย่างรวดเร็วของ AI ก็กำลังขยายความเสี่ยงนี้ให้เพิ่มขึ้นอีก
2. จะตัดสินได้อย่างไรว่าผลิตภัณฑ์คริปโตตัวหนึ่งปลอดภัยและเชื่อถือได้
เมื่อเข้าใจเหตุการณ์เหล่านี้แล้ว กลับมาที่คำถามที่ผู้ใช้ทั่วไปต้องเผชิญจริงๆ หากต้องการเลือกผลิตภัณฑ์คริปโตที่ค่อนข้างปลอดภัยและเชื่อถือได้ ควรดูอะไรบ้าง
เมื่อเทียบกับชื่อเสียงของแบรนด์ ฟังก์ชันผลิตภัณฑ์ และการโฆษณา imToken เห็นว่าอย่างน้อยมีสามมิติที่ควรให้ความสำคัญก่อน
1. การควบคุมคีย์ส่วนตัว: ใครเป็นผู้ควบคุมสินทรัพย์กันแน่
นี่คือคำถามพื้นฐานและสำคัญที่สุดในการตัดสินสถาปัตยกรรมความปลอดภัยของผลิตภัณฑ์คริปโต
ก่อนอื่นต้องแยกความแตกต่างระหว่างสองรูปแบบที่แตกต่างกันโดยสิ้นเชิง: การ托管และการไม่托管
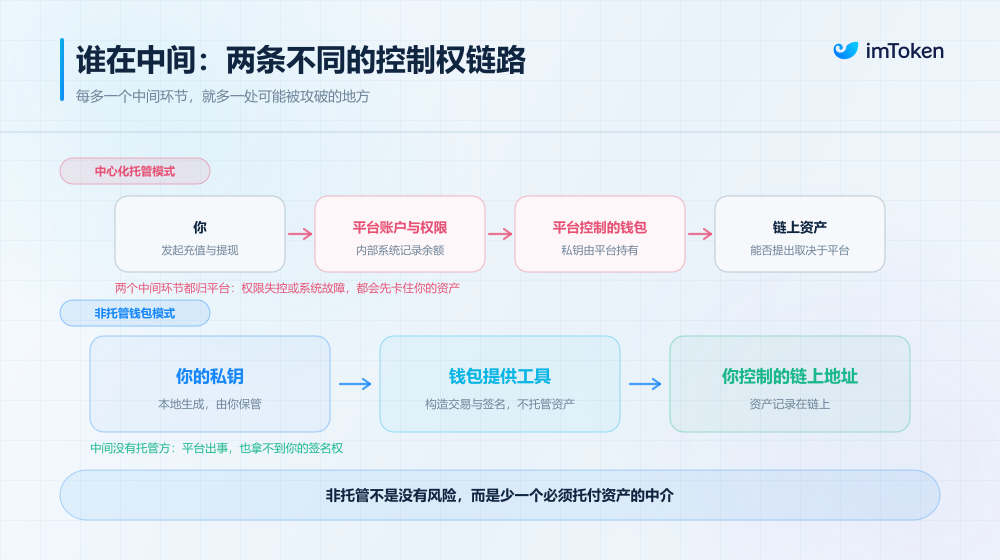
ยกตัวอย่าง exchange แบบรวมศูนย์ ผู้ใช้มักจัดการสินทรัพย์ผ่านระบบบัญชี หลังจากเติมเงิน สินทรัพย์เข้าสู่ระบบกระเป๋าเงินที่ exchange ควบคุม แพลตฟอร์มบันทึกยอดคงเหลือของผู้ใช้ผ่านระบบบัญชีภายใน และรับผิดชอบการถอนเงิน การควบคุมความเสี่ยง และการจัดการเงินทุน
ข้อดีของรูปแบบนี้คือใช้งานสะดวก ผู้ใช้ไม่จำเป็นต้องจัดการคีย์ส่วนตัวด้วยตนเอง แต่ก็หมายความว่าผู้ใช้ต้องไว้วางใจกลไกการ托管สินทรัพย์ สิทธิ์การเข้าถึงภายใน และการจัดการปฏิบัติการของแพลตฟอร์ม เมื่อแพลตฟอร์มเกิดความล้มเหลวของระบบ สิทธิ์การเข้าถึงภายในหลุดการควบคุม หรือปัญหาในการจัดการเงินทุน ผู้ใช้อาจไม่สามารถเข้าถึงหรือถอนสินทรัพย์ได้ตามปกติ
กระเป๋าเงินแบบไม่托管นั้นแตกต่างออกไป
เมื่อผู้ใช้สร้างกระเป๋าเงิน คีย์ส่วนตัวถูกสร้างขึ้นในสภาพแวดล้อมท้องถิ่นและผู้ใช้เก็บรักษาด้วยตนเอง กระเป๋าเงินทำหน้าที่หลักในการจัดการคีย์ การสร้างธุรกรรม และการลงนาม สินทรัพย์ที่แท้จริงถูกบันทึกบนบล็อกเชน
ในเชิงโครงสร้าง ทั้งสองมีความแตกต่างที่ชัดเจน
- การ托管แบบรวมศูนย์: ผู้ใช้ → ระบบบัญชีและสิทธิ์ของแพลตฟอร์ม → กระเป๋าเงินที่แพลตฟอร์มควบคุม → สินทรัพย์บนเชน
- กระเป๋าเงินแบบไม่托管: ผู้ใช้ถือคีย์ส่วนตัว → กระเป๋าเงินให้เครื่องมือจัดการและลงนาม → ที่อยู่บนเชนที่ผู้ใช้ควบคุมโดยตรง
นี่หมายความว่ารูปแบบไม่托管ลดบทบาทของแพลตฟอร์มในฐานะผู้托管สินทรัพย์ และลดจุดเชื่อมโยงที่ผู้ใช้ต้องพึ่งพาแพลตฟอร์มแบบรวมศูนย์เพื่อควบคุมสินทรัพย์
แน่นอนว่านี่ไม่ได้หมายความว่ากระเป๋าเงินแบบไม่托管ปลอดภัยอย่างสมบูรณ์
ผู้ใช้ต้องสำรองวลีกู้คืนด้วยตนเอง ปกป้องความปลอดภัยของอุปกรณ์ และรับผิดชอบต่อทุกธุรกรรมและการลงนาม เมื่อวลีกู้คืนรั่วไหล หรือผู้ใช้ลงนามธุรกรรมอันตรายด้วยตนเองโดยสมัครใจ สินทรัพย์ก็ยังอาจสูญหายได้
ดังนั้นเมื่อเลือกกระเป๋าเงิน อย่างน้อยควรทำความเข้าใจสามคำถาม: คีย์ส่วนตัวถูกสร้างบนอุปกรณ์ของผู้ใช้หรือสร้างโดยเซิร์ฟเวอร์ คีย์ส่วนตัวและวลีกู้คืนจะถูกอัปโหลดไปยังเซิร์ฟเวอร์ของผู้ให้บริการหรือไม่ ผู้ใช้เป็นผู้ถือสิทธิ์ลงนามจริงหรือไม่ และสามารถกู้คืนสินทรัพย์ของตนเองในกระเป๋าเงินที่เข้ากันได้อื่นได้หรือไม่
2. ความเป็นส่วนตัวของข้อมูล: ผลิตภัณฑ์เก็บข้อมูลเกี่ยวกับคุณมากน้อยเพียงใด
มิติที่สองคือการปกป้องความเป็นส่วนตัวที่ผู้ใช้หลายคนมองข้าม
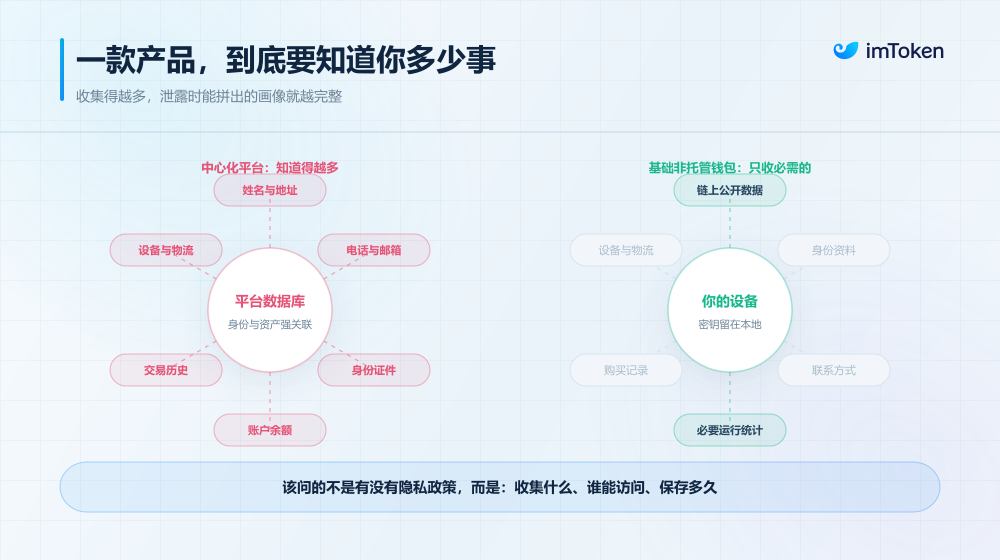
ในระหว่างการใช้ผลิตภัณฑ์คริปโต ผู้ใช้อาจทิ้งข้อมูลไว้มากมาย รวมถึงอีเมล หมายเลขโทรศัพท์ ข้อมูลยืนยันตัวตน ข้อมูลอุปกรณ์ บันทึกการซื้อ ที่อยู่จัดส่ง และแม้แต่ยอดคงเหลือในบัญชีและประวัติธุรกรรม
ข้อมูลเหล่านี้ไม่ใช่ทุกประเภทที่ผลิตภัณฑ์ทุกรายจำเป็นต้องเก็บ
ตัวอย่างเช่น exchange แบบรวมศูนย์เนื่องจากเกี่ยวข้องกับระบบบัญชีและข้อกำหนดด้านกฎระเบียบ มักจำเป็นต้องยืนยันตัวตน ในขณะที่กระเป๋าเงินแบบไม่托管พื้นฐาน ฟังก์ชันหลักคือการจัดการคีย์ในเครื่องและเริ่มธุรกรรมบนเชน ไม่จำเป็นต้องเข้าถึงข้อมูลตัวตนจริงของผู้ใช้ในลักษณะเดียวกัน
สิ่งที่ควรให้ความสำคัญที่สุดในที่นี้คือผลิตภัณฑ์ปฏิบัติตามหลักการลดข้อมูลให้เหลือน้อยที่สุดตามความจำเป็นหรือไม่
ตัวอย่างเช่น ตัวตนจริง ข้อมูลติดต่อ ข้อมูลอุปกรณ์ และที่อยู่บนเชนของผู้ใช้ มีความเชื่อมโยงที่ไม่จำเป็นหรือไม่
เมื่อข้อมูลเหล่านี้ถูกเก็บรวมกัน ผู้โจมตีจะสร้างโปรไฟล์ผู้ใช้ที่สมบูรณ์ได้ง่ายขึ้น นำไปสู่ "การโจมตีด้วยประแจ 5 ดอลลาร์" ท้ายที่สุดแม้อัลกอริทึมการเข้ารหัสที่แข็งแกร่งเพียงใดก็ไม่สามารถแก้ปัญหาที่ผู้โจมตีหาเจ้าของสินทรัพย์พบโดยตรงได้ (อ่านเพิ่มเติม "Web3 Wallet's "Troubled Times": In the AI Era, How to Understand the Evolution of "Spear and Shield" in Crypto Security?")
3. สถาปัตยกรรมความปลอดภัย: มีกลไกความปลอดภัยที่ได้รับการตรวจสอบอย่างต่อเนื่องหรือไม่
มิติที่สามคือความสามารถด้านความปลอดภัยทางเทคนิคเบื้องหลังผลิตภัณฑ์
สำหรับกระเป๋าเงินซอฟต์แวร์ ควรให้ความสำคัญกับการสร้างคีย์ส่วนตัว การจัดเก็บแบบเข้ารหัส การลงนามธุรกรรม และความปลอดภัยของโค้ด สำหรับกระเป๋าเงินฮาร์ดแวร์ ยังต้องให้ความสำคัญเพิ่มเติมกับชิปความปลอดภัย ความสมบูรณ์ของเฟิร์มแวร์ การรับรองอุปกรณ์ และการจัดการซัพพลายเชน
แต่ไม่ว่าจะเป็นผลิตภัณฑ์ประเภทใดก็มีเกณฑ์การตัดสินที่ใช้ร่วมกันได้
ประการแรก โค้ดหลักสามารถตรวจสอบได้หรือไม่ โอเพนซอร์สไม่ได้หมายความว่าปลอดภัยอย่างสมบูรณ์ แต่อย่างน้อยก็เปิดโอกาสให้นักพัฒนาและนักวิจัยด้านความปลอดภัยภายนอกตรวจสอบโค้ดสำคัญได้
ประการที่สอง ผ่านการตรวจสอบความปลอดภัยอิสระหรือไม่ สามารถดูได้ว่าผลิตภัณฑ์ร่วมมือกับองค์กรความปลอดภัยมืออาชีพหรือไม่ การตรวจสอบครอบคลุมโมดูลใด เวอร์ชันใด และปัญหาที่พบได้รับการแก้ไขหรือไม่
ควรสังเกตว่าการสอบบัญชีเป็นเพียงการประเมินความปลอดภัยในเวลาที่เฉพาะเจาะจงและขอบเขตที่เฉพาะเจาะจง ไม่ได้หมายความว่าผลิตภัณฑ์ทั้งหมดจะไม่มีช่องโหว่ตั้งแต่นั้นไป
ประการที่สาม มีกลไกการให้รางวัลช่องโหว่และการทดสอบอย่างต่อเนื่องหรือไม่ เนื่องจากความปลอดภัยไม่ใช่งานครั้งเดียว เมื่อผลิตภัณฑ์อัปเกรดอย่างต่อเนื่อง เชื่อมต่อเชนใหม่และองค์ประกอบบุคคลที่สาม พื้นผิวการโจมตีก็เปลี่ยนแปลงอย่างต่อเนื่อง ดังนั้นการมีช่องทางรายงานช่องโหว่สาธารณะ แผนให้รางวัลช่องโหว่ และกลไกการตรวจสอบเวอร์ชันและการจัดการสิทธิ์ที่สมบูรณ์ ล้วนเป็นตัวชี้วัดที่ควรให้ความสำคัญ
สุดท้าย ยังต้องดูว่าผลิตภัณฑ์มีความโปร่งใสด้านความปลอดภัยเพียงพอหรือไม่ เช่นเดียวกับเมื่อเกิดเหตุการณ์ด้านความปลอดภัย สามารถเปิดเผยขอบเขตผลกระทบ สาเหตุการโจมตี มาตรการรับมือของผู้ใช้ และความคืบหน้าการแก้ไขได้ทันเวลาหรือไม่ ก็เป็นมาตรฐานสำคัญในการวัดว่าผลิตภัณฑ์หนึ่งควรค่าแก่การไว





