


AI “ท้าทาย” การเข้ารหัสลับ? Web3 ต้องเตรียมการล่วงหน้า แต่ห้ามย้ายอย่างเร่งรีบ


- ประเด็นหลัก: ความก้าวหน้าของ AI ในการวิจัยทางคณิตศาสตร์อาจเร่งการโจมตีการเข้ารหัสลับแบบเส้นโค้งวงรี ก่อให้เกิดการ討論ในอุตสาหกรรมเกี่ยวกับการย้ายสินทรัพย์ล่วงหน้า แต่บุคคลสำคัญสองคนต่างเห็นว่าความเสี่ยงยังไม่เกิดขึ้นจริง ผู้ใช้ทั่วไปไม่ควรลงมืออย่างเร่งรีบ การอัปเกรดระดับพื้นฐานกับการย้ายของผู้ใช้เป็นคนละเรื่องกัน
- องค์ประกอบสำคัญ:
- Justin Drake เรียกร้องให้วางแผน “โหมดป้อมปราการ” โดยกังวลว่า AI อาจค้นพบการโจมตีทางคณิตศาสตร์แบบใหม่ที่ทำลาย ECC ได้ก่อนที่คอมพิวเตอร์ควอนตัมจะ成熟ขึ้นมา โดยหน้าต่างสถานการณ์เลวร้ายที่สุดอาจสั้นเพียงไม่กี่เดือน
- Vitalik ยอมรับว่าความเสี่ยงจาก AI ควรค่าแก่การศึกษา แต่เน้นว่าความสูญเสียที่เกิดขึ้นจริงจากการย้ายอย่างเร่งรีบ เช่น ที่อยู่ผิดพลาด ข้อผิดพลาดด้านกุญแจ อาจเร่งด่วนกว่าการโจมตีที่ยังไม่เกิดขึ้น
- ที่อยู่บัญชีทั่วไปของ Ethereum ผ่านการแฮช เมื่อยังไม่ทำธุรกรรม กุญแจสาธารณะจะไม่ถูกเปิดเผย เมื่อทำธุรกรรมแล้ว กุญแจสาธารณะจะถูกกู้คืนและเปิดเผยต่อเนื่องในระยะยาว ความเสี่ยงจึงแตกต่างกันไปตามประเภทที่อยู่
- เอาต์พุต Taproot ของ Bitcoin มีกุญแจสาธารณะที่มองเห็นได้ในตัวเอง การที่ยังไม่ได้ใช้จ่ายไม่ได้หมายความว่ากุญแจสาธารณะไม่ถูกเปิดเผย และที่อยู่ใหม่ก็ไม่ได้ต้านทานควอนตัมโดยธรรมชาติ
- Ethereum ได้จัดตั้งทีม Post-Quantum Security เพื่อสำรวจการทำให้บัญชีเป็นนามธรรมและโซลูชันลายเซ็นที่ยืดหยุ่น เช่น EIP-8141 ส่วน NEAR เมนเน็ตได้รองรับลายเซ็นหลังควอนตัม ML-DSA แล้ว
- การอัปเกรดกระเป๋าเงินต้องปรับให้เข้ากับประเภทที่อยู่ใหม่ การจัดการกุญแจ และความเข้ากันได้กับฮาร์ดแวร์ อีกทั้งต้องอาศัยความร่วมมือจากพับลิกเชน สัญญาอัจฉริยะ และระบบนิเวศ ไม่ใช่สิ่งที่ “ต้านทานควอนตัมได้ในคลิกเดียว” จะแก้ไขได้
- ผู้ใช้ทั่วไปควรระวังลิงก์ฟิชชิ่งที่แอบอ้างชื่อ “การอัปเกรดต้านทานควอนตัม” สำหรับสินทรัพย์มูลค่าสูงสามารถปรับปรุงนิสัยการจัดการที่อยู่ และลดความเสี่ยงในการย้ายผ่านการทดสอบด้วยจำนวนเล็กน้อยและการดำเนินการเป็นชุด ๆ
ในช่วงไม่กี่วันที่ผ่านมา การพูดคุยเกี่ยวกับ "AI อาจเจาะรหัสวิทยาได้" ได้สร้างความตื่นตระหนกอย่างแท้จริงในชุมชน Crypto
เรื่องราวเริ่มต้นขึ้นเมื่อวันที่ 7 ตุลาคม เมื่อ Justin Drake ได้เรียกร้องผ่าน X ให้ทั้งอุตสาหกรรมบล็อกเชนเริ่มวางแผน "Bunker Mode" (โหมดบังเกอร์) อย่างใจเย็น เพื่อรับมือกับความเสี่ยงด้านรหัสวิทยาที่อาจเกิดขึ้นในอนาคต
ความกังวลหลักของเขาคือ เมื่อ AI มีความสามารถด้านการวิจัยทางคณิตศาสตร์พัฒนาขึ้นอย่างต่อเนื่อง รหัสวิทยาเส้นโค้งวงรีที่ใช้กันอย่างแพร่หลายในเครือข่าย Bitcoin, Ethereum และอื่นๆ อาจเผชิญกับวิธีการโจมตีทางคณิตศาสตร์รูปแบบใหม่ ก่อนที่คอมพิวเตอร์ควอนตัมที่จะสามารถเจาะรหัสได้จริงจะถือกำเนิดขึ้น
ในสถานการณ์เลวร้ายที่สุดที่เขาเสนอ ความก้าวหน้าที่เกี่ยวข้องอาจวัดกันเป็น "เดือน ไม่ใช่ปี" ดังนั้นเขาจึงแนะนำให้ผู้ถือครองรายใหญ่และสถาบันต่างๆ เริ่มพิจารณาการย้ายสินทรัพย์อย่างเป็นระบบตั้งแต่เนิ่นๆ เพื่อลดความเสี่ยงที่อาจเกิดขึ้นจากกุญแจสาธารณะที่เปิดเผยแล้วให้เหลือน้อยที่สุด
ต่อมา Vitalik Buterin ก็ได้เข้าร่วมการอภิปรายด้วย
ที่น่าสนใจคือ Vitalik ไม่ได้ปฏิเสธว่า AI อาจเร่งการวิจัยด้านรหัสวิทยา และยังเสนอเพิ่มเติมว่าแผนรหัสวิทยาบางอย่างที่被认为สามารถต้านทานการโจมตีจากควอนตัมได้ ก็อาจได้รับผลกระทบจากความก้าวหน้าทางคณิตศาสตร์ในอนาคตเช่นกัน
แต่ในประเด็นที่ว่าผู้ใช้ทั่วไปควรย้ายสินทรัพย์ทันทีหรือไม่ เขากลับเน้นย้ำว่าความสูญเสียที่แท้จริงจาการอัปเกรดและการย้ายอย่างเร่งรีบ อาจเป็นสิ่งที่ควรระวังในตอนนี้มากกว่าการโจมตีทางรหัสวิทยาที่ยังไม่เกิดขึ้น
สิ่งนี้ยังนำไปสู่คำถามระยะยาวที่สร้างความปวดหัวให้กับอุตสาหกรรมคริปโตทั้งหมด: เมื่อสมมติฐานรหัสวิทยาพื้นฐานที่ปกป้องสินทรัพย์บนเชนเริ่มเผชิญกับความท้าทายใหม่ สาธารณชนทั่วไปต้องเตรียมตัวล่วงหน้านานแค่ไหน และผู้ใช้ทั่วไปควรลงมือทำเมื่อไหร่?
1. ทำไมจึงมีความเสี่ยง? ทำความเข้าใจ "ระยะห่าง" ระหว่าง "ที่อยู่" กับ "กุญแจสาธารณะ" ก่อน
เพื่อเข้าใจจุดสนใจของการอภิปรายนี้ ก่อนอื่นต้องกลับไปที่กลไกบัญชีและการลงนามพื้นฐานที่สุดของสาธารณชน
อย่างที่ทราบกันดี ในกระเป๋าเงินแบบไม่ฝากทรัพย์ (non-custodial wallet) กุญแจส่วนตัว (private key) คือหลักฐานสำคัญในการควบคุมสินทรัพย์ ในทางเทคนิคแล้ว กระเป๋าเงินใช้ algoritmo การลงนามดิจิทัลเพื่อพิสูจน์ว่าธุรกรรมหนึ่งๆ ได้รับการอนุญาตจากผู้ถือกุญแจที่เกี่ยวข้องจริง โดยไม่ต้องเปิดเผยกุญแจส่วนตัว
ในบรรดาวิธีเหล่านี้ วิธีที่典型的ที่สุดคือรหัสวิทยาเส้นโค้งวงรี (ECC)
ยกตัวอย่าง Ethereum บัญชีภายนอกทั่วไป (EOA) ใช้ ECDSA ในการสร้างลายเซ็นธุรกรรม ระบบลายเซ็นแบบดั้งเดิมของ Bitcoin ก็ใช้ ECDSA อย่างแพร่หลายเช่นกัน ส่วน Taproot ใช้ลายเซ็น Schnorr ที่อิงบนเส้นโค้งวงรีเดียวกัน
แผนเหล่านี้สามารถทำงานได้อย่างน่าเชื่อถือในระยะยาว ขึ้นอยู่กับสมมติฐานทางคณิตศาสตร์ที่สำคัญ: การคำนวณกุญแจสาธารณะจากกุญแจส่วนตัวนั้นง่ายมาก แต่การย้อนกลับหากุญแจส่วนตัวจากกุญแจสาธารณะเพียงอย่างเดียว แทบจะเป็นไปไม่ได้ภายใต้วีธีการคำนวณแบบคลาสสิกที่รู้จักในปัจจุบัน
เราสามารถเข้าใจมันได้ว่าเป็นโจทย์คณิตศาสตร์ที่ตรวจสอบได้ง่าย แต่แก้ย้อนกลับได้ยากมาก ใครก็ตามบนเครือข่ายสามารถใช้กุญแจสาธารณะเพื่อตรวจสอบว่าลายเซ็นถูกต้องหรือไม่ แต่ไม่สามารถคำนวณกุญแจส่วนตัวของผู้ลงนามได้อย่างง่ายดาย
ความเป็นอสมมาตรนี้เองที่เป็นรากฐานสำคัญของความเป็นเจ้าของสินทรัพย์บนบล็อกเชนสมัยใหม่
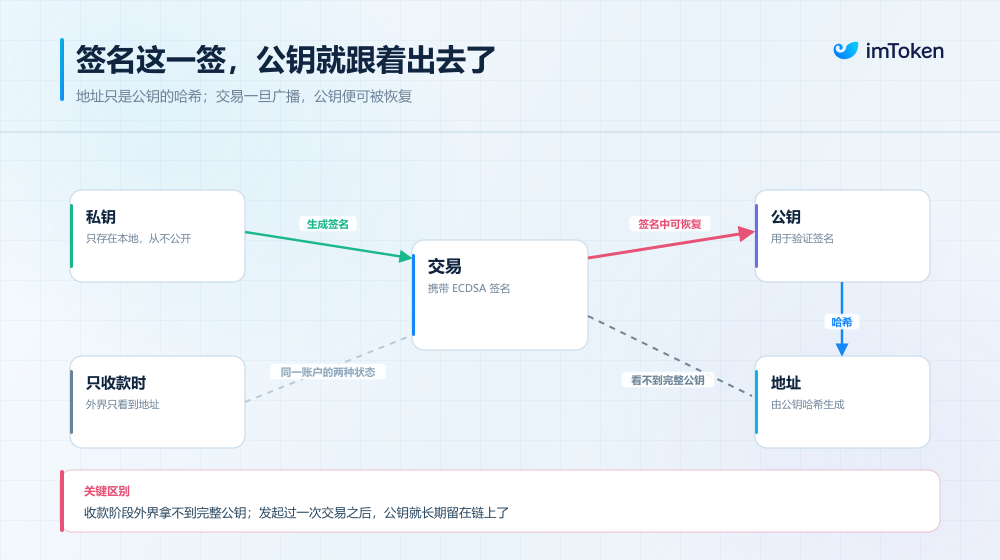
แต่ที่นี่มีรายละเอียดที่มักถูกมองข้าม นั่นคือ "ที่อยู่กระเป๋าเงิน" ที่เราเห็นในชีวิตประจำวัน ไม่ได้เป็นกุญแจสาธารณะที่สมบูรณ์เสมอไป
ยกตัวอย่าง EOA ทั่วไปของ Ethereum ที่อยู่กระเป๋าเงินสร้างจากกุญแจสาธารณะผ่านการแฮช Keccak-256 แล้วตัดบางส่วนออกมาเป็นตัวระบุ ส่วนใน Bitcoin ประเภทที่อยู่ทั่วไปเช่น P2PKH, P2WPKH ก็ใช้การออกแบบที่อิงบนแฮชของกุญแจสาธารณะเช่นกัน
สิ่งนี้สร้างความแตกต่างด้านความปลอดภัยที่น่าสนใจ
สำหรับบัญชี Ethereum ทั่วไปที่ไม่เคยทำธุรกรรมบนเชนและไม่เคยเปิดเผยกุญแจสาธารณะผ่านช่องทางอื่น ภายนอกมักเห็นได้เพียงที่อยู่กระเป๋าเงินที่ผ่านการแฮชแล้ว เนื่องจากวิธีการคำนวณที่มีอยู่ในปัจจุบันยากที่จะย้อนกลับจากแฮชที่อยู่ไปหากุญแจสาธารณะที่สมบูรณ์ได้ ดังนั้นกุญแจสาธารณะจึงเสมือนมีชั้นป้องกันเพิ่มเติม
แต่เมื่อบัญชีนี้เริ่มทำธุรกรรมและส่งลายเซ็น ECDSA โหนดสามารถกู้คืนกุญแจสาธารณะที่เกี่ยวข้องได้จากข้อมูลลายเซ็น เนื่องจากบันทึกธุรกรรมบนเชนเปิดเผยต่อสาธารณะในระยะยาว ข้อมูลส่วนนี้จึงถูกเปิดเผยต่อภายนอกอย่างต่อเนื่อง
ซึ่งหมายความว่า สำหรับบัญชีที่ใช้ที่อยู่แบบแฮชกุญแจสาธารณะ การที่กุญแจสาธารณะยังไม่ถูกเปิดเผยกับการที่กุญแจสาธารณะถูกเปิดเผยแล้ว อาจมีระดับความเสี่ยงที่แตกต่างกันเมื่อเผชิญกับการโจมตีทางรหัสวิทยาในอนาคตบางรูปแบบ
ต้องเน้นย้ำว่าสิ่งนี้ไม่ได้หมายความว่าสาธารณชนทั้งหมดปฏิบัติตามกฎเดียวกันทั้งหมด
ตัวอย่างเช่น เอาต์พุต Taproot ของ Bitcoin มีกุญแจสาธารณะเส้นโค้งวงรีที่มองเห็นได้ในตัว ดังนั้นแม้ที่อยู่ Taproot จะไม่เคยใช้จ่ายเงินเลย也不能简单地认为其公钥仍然隐藏在哈希函数之后 นอกจากนี้ ข้อมูลกุญแจสาธารณะบางส่วนยังอาจถูกเปิดเผยล่วงหน้าผ่านการนำที่อยู่กลับมาใช้ซ้ำ การลงนามแบบเปิดเผย กุญแจสาธารณะแบบขยาย หรือวิธีอื่นๆ
ดังนั้น "ไม่เคยโอนสินทรัพย์ออก" ไม่ได้หมายความว่า "กุญแจสาธารณะไม่ถูกเปิดเผย" เสมอไป และที่อยู่ใหม่ก็ไม่ได้มีความปลอดภัยต้านทานควอนตัมโดยธรรมชาติ
เมื่อเข้าใจความแตกต่างนี้แล้ว การมองความท้าทายจากคอมพิวเตอร์ควอนตัมและ AI ก็จะง่ายขึ้นมาก
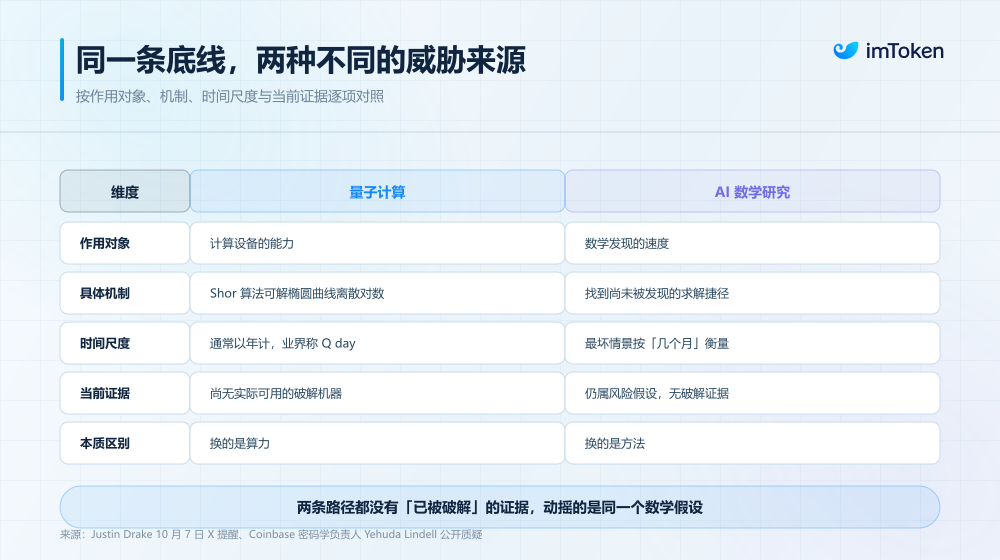
ในทางทฤษฎี คอมพิวเตอร์ควอนตัมที่มีขนาดและความสามารถในการแก้ไขข้อผิดพลาดเพียงพอ สามารถใช้อัลกอริทึมนี้แก้ปัญหาลอการิทึม离散 ของเส้นโค้งวงรีได้อย่างมีประสิทธิภาพ เพื่อหากุญแจส่วนตัวจากกุญแจสาธารณะ จึงคุกคามระบบลายเซ็นเช่น ECDSA, Schnorr
แต่จนถึงปัจจุบัน ยังไม่มีหลักฐานว่ามีคอมพิวเตอร์ควอนตัมที่สามารถเจาะระบบลายเซ็นหลักของ Bitcoin หรือ Ethereum ได้จริง
และความกังวลที่ Justin Drake เสนอในครั้งนี้ คือการมุ่งเน้นไปที่ ความเป็นไปได้ที่ AI อาจช่วยมนุษย์ค้นพบวิธีคำนวณลัดที่อัลกอริทึมทางคณิตศาสตร์ที่มีอยู่ในปัจจุบันยังไม่พบ นอกเหนือจากคอมพิวเตอร์ควอนตัม โดยเฉพาะเมื่อในช่วงหนึ่งปีที่ผ่านมา AI มีความก้าวหน้าอย่างต่อเนื่องในด้านการให้เหตุผลทางคณิตศาสตร์ การค้นหาอัลกอริทึม และการพิสูจน์เชิงรูปแบบ นักวิจัยบางส่วนเริ่มตั้งคำถามใหม่ว่า ปัญหาการคำนวณที่ยากซึ่งผ่านการทดสอบมาหลายทศวรรษ อาจถูกประเมินใหม่เนื่องจากค้นพบทางคณิตศาสตร์ใหม่หรือไม่?
2. Justin กับ Vitalik ไม่มีความขัดแย้งโดยพื้นฐาน
เมื่อ clarifies ตรรกะพื้นฐานแล้ว กลับมาดูการอภิปรายของ Justin และ Vitalik จะพบว่าการตัดสินของทั้งสองไม่ได้ตรงข้ามกันโดยสิ้นเชิง เพียงแต่ให้ลำดับความสำคัญที่แตกต่างกันกับความเสี่ยงที่ต่างกัน
มาดู Justin Drake ก่อน
ตามธรรมเนียมแล้ว การเปลี่ยนแปลงระบบรหัสวิทยามักเป็นกระบวนการที่ยาวนาน ตั้งแต่การระบุความเสี่ยงที่อาจเกิดขึ้น การกำหนดมาตรฐานใหม่ ไปจนถึงการดำเนินการทางวิศวกรรม และการประสานงานความเข้ากันได้ระหว่างสาธารณชน กระเป๋าเงิน ตลาดแลกเปลี่ยน สถาบันรับฝากทรัพย์ และอุปกรณ์ฮาร์ดแวร์ มักใช้เวลาหลายปีหรือนานกว่านั้น
ไม่ต้องพูดถึงเครือข่ายแบบกระจายศูนย์ขนาดใหญ่อย่าง Bitcoin และ Ethereum ที่ต้องประสานงานอย่างกว้างขวาง การอัปเกรดพื้นฐานมักเป็นไปไม่ได้ที่จะเสร็จสิ้นด้วยการอัปเดตเวอร์ชันเดียวเหมือนซอฟต์แวร์ทั่วไป
สิ่งที่ Justin กังวลก็คือ วงจรการอัปเกรดที่ยาวนานนี้อาจตามไม่ทันความเร็วของความก้าวหน้าทางการวิจัยคณิตศาสตร์ในอนาคต
ตัวอย่างเช่น หากในอนาคต AI ช่วยนักวิจัยค้นพบวิธีการโจมตีทางรหัสวิทยาใหม่จริง แม้จะยังไม่ต้องรอให้คอมพิวเตอร์ควอนตัมมีความสามารถในการเจาะได้จริง ระบบลายเซ็นเส้นโค้งวงรีที่มีอยู่ก็อาจถูกคุกคามล่วงหน้าได้
และเมื่อความก้าวหน้าเช่นนี้เกิดขึ้นจริง หน้าต่างเวลาสำหรับการย้ายระบบของสาธารณชนและระบบนิเวศกระเป๋าเงินอาจสั้นกว่าที่เคยคาดการณ์ไว้มาก
ดังนั้น จุดยืนของเขาคือการป้องกันไว้ก่อน โดยเน้นว่าสำหรับตลาดแลกเปลี่ยน สถาบันขนาดใหญ่ และผู้ใช้ที่ถือสินทรัพย์จำนวนมาก ควรเริ่มคิดถึงเส้นทางหลีกเลี่ยงความเสี่ยงในอนาคตตั้งแต่ตอนนี้
ซึ่งรวมถึงการสำรวจที่อยู่ที่เปิดเผยกุญแจสาธารณะแล้วล่วงหน้า การย้ายสินทรัพย์ที่ถือระยะยาวบางส่วนไปยังที่อยู่ใหม่ที่ยังไม่เปิดเผยกุญแจสาธารณะอย่างเป็นระบบ และลดการลงนามและการนำที่อยู่กลับมาใช้ซ้ำที่ไม่จำเป็นในการใช้งานต่อไป
ในทางเทคนิคแล้ว คำแนะนำนี้มีความสมเหตุสมผลจริง — หากการโจมตีในอนาคตอาศัยการหากุญแจส่วนตัวจากกุญแจสาธารณะที่เปิดเผย การลดการเปิดเผยกุญแจสาธารณะล่วงหน้าอาจช่วยให้ได้เวลาป้องกันเพิ่มเติมภายใต้เงื่อนไขเฉพาะ
แต่ปัญหาคือ การโอนเงินไปยังที่อยู่ใหม่ที่ยังไม่เปิดเผยกุญแจสาธารณะ ไม่ได้หมายความว่าเสร็จสิ้นการย้ายไปสู่รหัสวิทยาหลังควอนตัมอย่างแท้จริง
เพราะตราบใดที่ที่อยู่ใหม่ยังใช้แผนลายเซ็นแบบดั้งเดิมเช่น ECDSA สมมติฐานความปลอดภัยพื้นฐานก็ยังไม่เปลี่ยนแปลงโดยพื้นฐาน เมื่อใช้ที่อยู่นั้นทำธุรกรรม กุญแจสาธารณะก็อาจถูกเปิดเผยอีกครั้ง หากความสามารถในการโจมตีแข็งแกร่งพอ แม้แต่ช่วงเวลาสั้นๆ หลังการออกอากาศธุรกรรมและก่อนการยืนยัน ก็อาจกลายเป็นความเสี่ยงใหม่ได้
กล่าวอีกนัยหนึ่ง นี่เป็นมาตรการบรรเทาความเสี่ยงชั่วคราว ไม่ใช่โซลูชันสุดท้ายที่แก้ปัญหาได้อย่างถาวร ที่สำคัญกว่านั้น การลดความเสี่ยงที่อาจเกิดขึ้นจากมุมมองรหัสวิทยา ไม่ได้หมายความว่าจะปลอดภัยกว่าจากมุมมองการจัดการสินทรัพย์จริงเสมอไป
นี่คือสิ่งที่ Vitalik เน้นเป็นพิเศษ
ภายใต้เงื่อนไขทางเทคนิคที่รู้จักในปัจจุบัน การกู้คืนกุญแจส่วนตัว ECDSA โดยตรงจากกุญแจสาธารณะที่เปิดเผยยังขาดวิธีการโจมตีที่可行ในทางปฏิบัติ แต่ความสูญเสียที่เกิดจากที่อยู่ผิดพลาด การสำรองกุญแจผิดพลาด การอนุญาตที่เป็นอันตราย หรือปัญหาการดำเนินการอื่นๆ ในระหว่างการย้ายสินทรัพย์บนเชน กลับเป็นความเสี่ยงจริงที่อาจเกิดขึ้นได้ทุกวัน
Vitalik ยังกล่าวด้วยว่าความสูญเสียที่เขาประสบจากการตั้งค่าการย้ายผิดพลาด มากกว่าความสูญเสียจากการโจมตีของแฮกเกอร์
สำหรับผู้ใช้ทั่วไปที่ถือ ETH เพียงเล็กน้อย การย้ายสินทรัพย์อาจเป็นเพียงการสร้างที่อยู่ใหม่ สำรองกุญแจ และทำการโอนไม่กี่ครั้ง แต่สำหรับผู้ใช้ที่เข้าร่วม DeFi, staking, การข้ามเชน หรือแม้แต่จัดการเงินผ่านกระเป๋าเงิน multi-sig มายาวนาน สถานการณ์จะซับซ้อนกว่ามาก
สินทรัพย์อาจกระจายอยู่ในเครือข่ายต่างๆ เงินบางส่วนยังอยู่ในโปรโตคอล staking หรือ lending ที่อยู่เก่าอาจมีสิทธิ์ในการเป็นผู้ดูแล smart contract การถอนเงิน หรือการดำเนินการสำคัญอื่นๆ
หากเพียงเพราะเห็นข่าว "AI อาจเจาะกระเป๋าเงินได้" แล้วทำการย้ายสินทรัพย์ขนาดใหญ่ในทันที อาจทำให้เกิดความสูญเสียที่ไม่สามารถย้อนกลับได้เนื่องจากโอนผิดเครือข่าย ใช้เครื่องมือข้ามเชนผิด ลงนามธุรกรรมที่เป็นอันตราย หรือดำเนินการ multi-sig ผิดพลาด
ไม่ต้องพูดถึงว่าเมื่อตลาดเริ่มแพร่กระจายความตื่นตระหนกเรื่อง "กระเป๋าเงินกำลังจะถูกเจาะ" ลิงก์อัปเกรดต้านทานควอนตัมที่แอบอ้างเป็นทางการ เครื่องมือปกป้องสินทรัพย์ และบริการย้ายสินทรัพย์ที่อ้างว่ามีอยู่ ก็อาจปรากฏขึ้นตามมา
ที่น่าสังเกตคือ ความระมัดระวังของ Vitalik ไม่ได้หมายความว่าเขามีท่าทีอนุรักษ์นิยมต่อการอัปเกรดรหัสวิทยาพื้นฐาน
ตรงกันข้าม เขาเองก็เห็นว่าความก้าวหน้าทางคณิตศาสตร์ที่ AI นำมาสมควรได้รับการวิจัยอย่างจริงจัง และยังเตือนอุตสาหกรรมให้ทบทวนแผนหลังควอนตัมบางอย่างที่อิงบนรหัสวิทยาแลตทิซใหม่ เพื่อหลีกเลี่ยงการถือว่าอัลกอริทึมหนึ่งสามารถต้านทานความก้าวหน้าทางคณิตศาสตร์ในอนาคตทั้งหมดได้เพียงเพราะถูกติดป้ายว่า "ต้านทานควอนตัม"
เมื่อเงื่อนไขเอื้ออำนวย เขายัง倾向于พิจารณาโครงสร้างรหัสวิทยาที่อิงบนฟังก์ชันแฮชมากขึ้น และใช้พารามิเตอร์ความปลอดภัยที่อนุรักษ์นิยมกว่าสำหรับแผนอื่นๆ
ดังนั้นจึงไม่สามารถจัด Justin และ Vitalik เป็นฝ่ายหัวรุนแรงและฝ่ายอนุรักษ์นิยมอย่างง่ายๆ ได้ ทั้งสองไม่มีความขัดแย้งเชิงลึกโดยพื้นฐาน
3. จากการอัปเกรดสาธารณชนถึงการ





