


การโจมตี การยั่วยุ และการส่งกลับ: ศิลปะการแสดงของแฮ็กเกอร์ Poly Network อาจเร่งการดำเนินการควบคุ


เมื่อวันที่ 10 สิงหาคม การโจรกรรมครั้งใหญ่ที่สุดที่เคยเกิดขึ้นในฟิลด์ DeFi ซึ่งเป็นโปรโตคอลการทำงานร่วมกันข้ามสายโซ่ Poly Network ถูกแฮ็ก และมีการขโมยเงินดิจิตอลทั้งหมด 610 ล้านดอลลาร์สหรัฐ รวมถึง 302 ล้าน USDT, 55,000 ETH และ 2,000 หลายประเภท โทเค็นเช่น Bitcoin และทรัพย์สินในเครือข่ายทั้งสามของ Ethereum, BSC และ Polygon เกือบจะถูกปล้นในเวลากว่า 30 นาที เหยื่อหลักคือผู้ใช้ที่ขุดผ่าน O3 Swap ผู้รวบรวมข้ามเชน ปัจจุบัน O3 Swap ได้ระงับฟังก์ชันข้ามเชนแล้ว
การไล่ล่าและการสกัดกั้น vs การให้ทิป
Twitter อย่างเป็นทางการของ Poly Network ออกแถลงการณ์การโจมตี โพสต์ที่อยู่เฉพาะของแฮ็กเกอร์บนเครือข่ายต่างๆ และเรียกร้องให้นักขุดและการแลกเปลี่ยน cryptocurrency ขึ้นบัญชีดำโทเค็นของที่อยู่แฮ็กเกอร์ หลังจากนั้น ทุกฝ่ายได้แสดงการสนับสนุนของพวกเขา Changpeng Zhao CEO ของ Binance, Jay CEO ของ OKEx และ Wang Ruixi CEO ของ Hufu ต่างแสดงความคิดเห็นเกี่ยวกับเรื่องนี้ โดย Paolo Ardoino CTO ของ Tether ทวีตว่า Tether ได้ระงับที่อยู่แฮ็กเกอร์จำนวน 33 ล้าน USDT ที่โจมตี Poly Network .
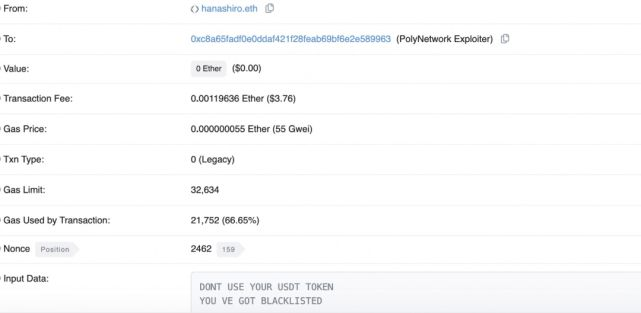
แม้ว่าที่อยู่ของแฮ็กเกอร์จะถูกไล่ตามและสกัดกั้นโดยหลายฝ่าย แต่แฮ็กเกอร์ยังคง "ล้างข้อมูล" สินทรัพย์บางส่วน สิ่งที่น่าทึ่งกว่านั้นคือผู้ใช้ชุมชน hanashiro.eth เตือนแฮ็กเกอร์ว่า USDT ถูกขึ้นบัญชีดำและไม่ควรใช้ USDT ผ่านธุรกรรมอีกต่อไป ข้อความ จากนั้นแฮ็กเกอร์ได้โอน 13.37 ETH ไปยังที่อยู่ hanashiro.eth เพื่อเป็น "ของขวัญตอบแทน" หลังจากได้ยินข่าว กลุ่มนักฉวยโอกาสก็มาและส่งข้อมูลลูกโซ่ไปยังที่อยู่ของแฮ็กเกอร์ โดยพยายามรับรางวัลโดยช่วยเหลือแฮ็กเกอร์ และเริ่มส่งแฮ็กเกอร์ที่เรียกว่า "Etherhood" สิ่งที่ไม่คาดคิดยิ่งกว่าคือ Hanashiro บริจาค ETH ที่ได้รับทั้งหมด และยังทิ้งบทกวีและเนื้อเพลงที่เป็นวรรณกรรมไว้บนห่วงโซ่ ซึ่งเหมือนกับการจบศิลปะการแสดง
การเจรจาระหว่างทั้งสองฝ่ายแฮ็กเกอร์พร้อมที่จะคืนทรัพย์สิน
Poly Network ทวีตว่าหลังจากการสอบสวนเบื้องต้นพบสาเหตุของช่องโหว่แล้ว แฮ็กเกอร์ใช้ช่องโหว่ระหว่างการเรียกสัญญา และการโจมตีไม่ได้เกิดจากผู้ดูแลคนเดียวตามที่มีข่าวลือ รองประธานฝ่ายเทคโนโลยีเครือข่ายการชำระเงินของ Roxe Jesse เชื่อว่าการขโมย Poly Network ส่วนใหญ่เกิดจากช่องโหว่ของรหัสในสัญญาอัจฉริยะ Jesse ชี้ให้เห็นว่าเดิมที DeFi เป็นป่ามืด และผู้คนจำนวนมากที่มีแรงจูงใจแอบแฝงแอบดูอยู่ แม้ว่าจะพบช่องโหว่บางอย่างแล้ว ผู้โจมตีจะไม่ดำเนินการทันที แต่เลือกที่จะรอโอกาสที่เหมาะสมกว่า เช่นเดียวกับระยะฟักตัว ของไวรัส รอโอกาสในการทำกำไรที่มากขึ้น ต้องมีช่องโหว่ที่ไม่รู้จักมากมาย แต่ยังไม่ระเบิด
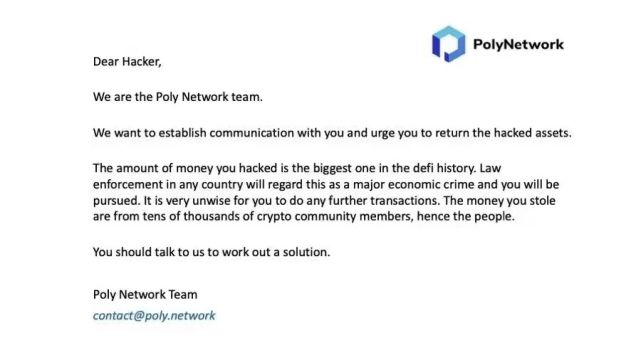
หลังจากที่ทรัพย์สินถูกขโมยไป Poly Network พยายามสื่อสารกับแฮ็กเกอร์ และหวังว่าแฮ็กเกอร์จะคืนทรัพย์สินที่ถูกขโมยไป และอ้างว่ามีการดึงโทเค็น DeFi บางส่วนกลับคืนมาแล้ว ต่อจากนั้น บริษัทรักษาความปลอดภัย SlowMist ได้เผยแพร่รายงานที่ระบุว่าพวกเขาได้ระบุกล่องจดหมาย IP และลายนิ้วมือของอุปกรณ์ของผู้โจมตีแล้ว รายงานอื่น ๆ ชี้ให้เห็นว่ากองทุน DeFi เชื่อมโยงกับหน่วยงานส่วนกลาง ดังนั้นจึงเป็นไปได้ที่จะติดตามผู้โจมตี
ในช่วงหัวค่ำของวันที่ 11 สิงหาคม แฮ็กเกอร์ที่โจมตี Poly Network ตอบกลับว่า: "ถ้าฉันโอนเหรียญที่เหลือ มันจะอยู่ในระดับพันล้านดอลลาร์ ฉันบันทึกโครงการไว้ไม่ใช่หรือ ฉันไม่สนใจเรื่องเงินมากนัก และตอนนี้ฉันกำลังพิจารณาที่จะคืนโทเค็นบางส่วน หรือทิ้งไว้ที่นี่" จากนั้นเขาก็พูดว่า "ถ้าฉันสร้างโทเค็นใหม่และปล่อยให้ DAO ตัดสินใจว่าโทเค็นจะไปที่ใด"
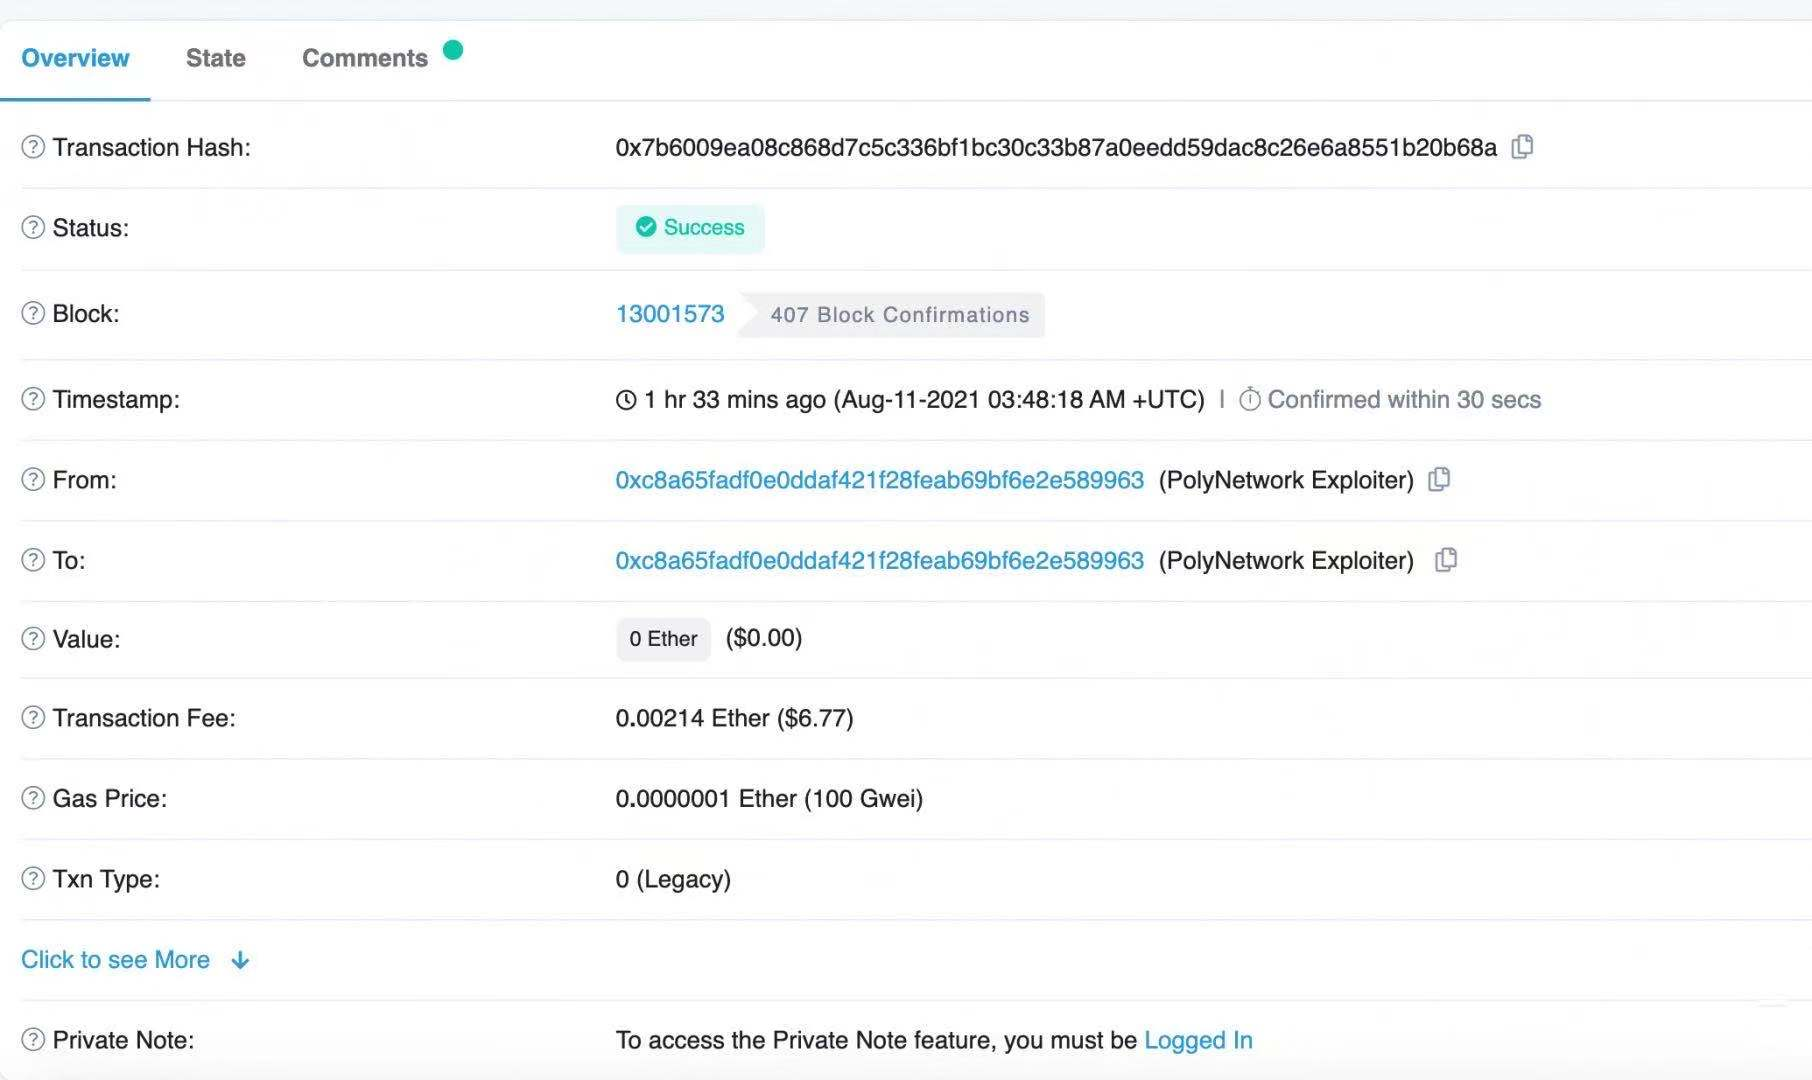
การตอบสนองนั้นเร้าใจเล็กน้อย แต่สิ่งที่คาดไม่ถึงก็คือ แฮ็กเกอร์ระบุในการโอนครั้งล่าสุด (ความสูงบล็อก 13001578 และความสูงบล็อก 13001573) ว่าเขาพร้อมที่จะคืนทรัพย์สิน แต่เพราะเขาไม่สามารถติดต่อฝ่ายโครงการ Poly Network ได้ เขาหวังว่า Poly Network จะ ให้กระเป๋าเงินหลายลายเซ็น แฮ็กเกอร์ยังกล่าวอีกว่า "การได้รับความมั่งคั่งมากมายถือเป็นตำนาน และการกอบกู้โลกก็เป็นตำนานนิรันดร์ ฉันได้ตัดสินใจที่จะไม่ใช้ DAO อีกต่อไป" กระเป๋าเงินควบคุมโดย Poly Network จนถึงตอนนี้ เหตุการณ์การแฮ็กนี้ ซึ่งเพียงพอที่จะบันทึกไว้ในประวัติศาสตร์ของความปลอดภัยของบล็อกเชน ถือได้ว่าเป็นข้อสรุปที่ประสบความสำเร็จ แต่ความปลอดภัยด้านเงินทุนของบล็อกเชนและ DeFi ได้จุดประกายการอภิปรายอย่างเผ็ดร้อนอีกครั้ง
Tether ระงับ USDT สินทรัพย์ของผู้ใช้ยังปลอดภัยอยู่หรือไม่?
ในเหตุการณ์นี้ วิธีการของ Tether หยุดการดำเนินการกวาดล้างของแฮ็กเกอร์ได้ทันเวลา แต่ก็ทำให้เกิดการถกเถียงอย่างเผ็ดร้อนเกี่ยวกับ "Tether ควรอายัดทรัพย์สินหรือไม่" "ขอบเขตของการกระจายอำนาจอยู่ที่ไหน" Jesse รองประธานฝ่ายเทคโนโลยีเครือข่ายการชำระเงิน Roxe กล่าวว่าทั้งการรวมศูนย์และการกระจายอำนาจมีจุดแข็งและจุดอ่อนในตัวเอง ผู้ใช้หวังว่าจะสามารถควบคุมทรัพย์สินได้อย่างอิสระ 100% และหวังว่าหากมีปัญหา จะมีคนช่วยค้นหา เช่นเดียวกับที่ Tether มักถูกตั้งคำถามและวิพากษ์วิจารณ์จากการรวมศูนย์ แต่ทุกครั้งที่ขโมยหรือทำเหรียญหาย จะต้องพึ่งพาวิธีการรวมศูนย์เหล่านี้เพื่อลดการสูญเสีย
เมื่อเทียบกับอุตสาหกรรมดั้งเดิม เวลาในการพัฒนาของ DeFi นั้นค่อนข้างสั้น และยังมีอีกหลายส่วนที่ต้องปรับปรุง และไม่สามารถให้การป้องกันความปลอดภัยที่ดีได้เหมือนกับธนาคารที่ได้รับการสนับสนุนจากรัฐบาล ข้อได้เปรียบที่ใหญ่ที่สุดของ DeFi คือความไว้วางใจ แต่ความน่าเชื่อถือนี้ขึ้นอยู่กับรหัส ผู้ใช้ทั่วไปไม่ใช่ผู้เชี่ยวชาญด้านความปลอดภัยและไม่มีความสามารถในการระบุได้ว่ารหัสนั้นปลอดภัยหรือไม่ พวกเขาสามารถพึ่งพาการตรวจสอบของบริษัทรักษาความปลอดภัยเท่านั้น แต่นี่ไม่ ไม่รับประกันความปลอดภัย 100% แฮ็กเกอร์มีความรู้ด้านโค้ดมากมาย และการโจมตีส่วนใหญ่เกิดจากความรู้ที่ไม่เท่าเทียมกันอย่างมากระหว่างทั้งสองฝ่าย
สำหรับนักลงทุน DeFi จำเป็นต้องปกป้องคีย์ส่วนตัว ไม่เปิดเผย และป้องกันไม่ให้สูญหาย นอกจากนี้ ให้เลือกโครงการที่ดีและสัญญาที่ตรวจสอบแล้วทุกครั้งที่ทำได้
เพื่อหลีกเลี่ยงการถูกโจมตีและปกป้องความปลอดภัยของสินทรัพย์ของผู้ใช้ Roxe Chain ได้ปรับปรุงอัลกอริทึมของคีย์เกณฑ์และการตรวจสอบการสื่อสารร่วมกันระหว่างเชนต่างๆ สำหรับสินทรัพย์ข้ามเครือข่าย โหนดการชำระเงินของ Roxe (เกตเวย์ข้ามเครือข่าย) จะต้องปฏิบัติตามโปรโตคอล Roxe เพื่อตรวจสอบคำขอการจับคู่สินทรัพย์ที่ออก ในขณะเดียวกัน Roxe ไม่เพียงแต่ใช้วิธีการทางเทคนิคเท่านั้น แต่ยังรวมถึงชุดกลไกการอนุญาตและการตรวจสอบเพื่อให้แน่ใจว่าธุรกิจทั้งหมดของโหนดที่ได้รับอนุญาตรวมอยู่ในการตรวจสอบเป็นระยะ ในขณะเดียวกัน เพื่อเพิ่มการปกป้องสิทธิ์และผลประโยชน์ของผู้ใช้ Roxe ให้ได้สูงสุด Roxe ยังได้ทุ่มเทแรงกายแรงใจในการกำกับดูแลด้านกฎหมาย การปฏิบัติตามข้อกำหนด ความเป็นส่วนตัวส่วนบุคคล การต่อต้านการฟอกเงิน และการต่อต้านการฉ้อโกง
เหตุการณ์ด้านความปลอดภัยที่เกิดขึ้นบ่อยครั้งอาจทำให้การบังคับใช้กฎหมายเร็วขึ้น
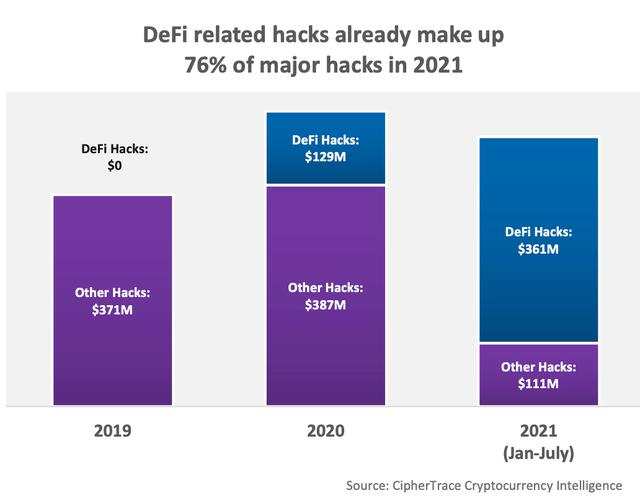
ในแวดวงสกุลเงิน DeFi เป็นพื้นที่ที่แฮ็กเกอร์โจมตีได้ยากที่สุด ตามรายงานของบริษัทข่าวกรอง cryptocurrency CipherTrace การฉ้อโกงและอาชญากรรม cryptocurrency โดยรวมลดลงอย่างรวดเร็วในช่วง 7 เดือนแรกของปีนี้ แต่การสูญเสียที่เกิดจากการแฮ็ก DeFi นั้นสูงกว่าปีที่แล้ว 270%
อย่างไรก็ตาม เหตุการณ์การโจรกรรมในฟิลด์ cross-chain นั้นเกิดขึ้นได้ยากก่อนหน้านี้ และเหตุการณ์นี้แสดงให้เห็นว่าแฮ็กเกอร์ได้เล็งเป้าหมายไปที่ cross-chain track แล้ว ตั้งแต่เดือนกรกฎาคม ChainSwap ถูกโจมตีสองครั้ง และจากนั้น Anyswap ก็ถูกโจมตีด้วย เหตุการณ์ด้านความปลอดภัยที่เกิดขึ้นบ่อยครั้งอาจเร่งกระบวนการออกกฎข้อบังคับในประเทศต่างๆ ในเรื่องนี้ รองประธานฝ่ายเทคโนโลยีเครือข่ายการชำระเงินของ Roxe Jesse กล่าวว่า "ในระยะยาว การกำกับดูแลจะเป็นประโยชน์ต่อการพัฒนาอุตสาหกรรม ในขณะที่อุตสาหกรรมบล็อกเชนยังคงเติบโตอย่างต่อเนื่อง จึงเป็นแนวโน้มทั่วไปสำหรับประเทศต่างๆ ในการเสริมสร้างการกำกับดูแล ซึ่งก็เช่นกัน สัญญาณของการเติบโตของอุตสาหกรรม"





