


10억 기관이 정밀 표적 공격을 당하다, Lighter '해킹' 전말 복기


- 핵심 관점: Lighter에서 약 1500만 달러의 자금 이상 유출이 발생했으나 프로토콜 자체는 공격받지 않았으며, 공격자는 Abraxas Capital의 유출된 거래 API 키를 악용해 퍼블릭 풀 내부 이체 시 지분이 증가하지 않는 설계 결함을 이용해 차익 출금한 것으로 의심된다.
- 핵심 요소:
- 공격 지갑은 약 1만 달러로 시작해 먼저 소액으로 경로를 검증한 후 작업을 확대해 두 피해 계정에서 각각 약 1039만 및 509.7만 USDC를 인출했다.
- 핵심 취약점: 피해 계정이 API를 통해 퍼블릭 풀로 내부 이체할 때 지분이 증가하지 않아, 99.99% 지분을 보유한 공격자가 자산을 초과 상환받을 수 있었다.
- 해킹된 계정은 Abraxas Capital과 온체인 연관성이 있으며, 공격자는 해당 기관의 거래 API 키를 획득한 것으로 의심된다. 해당 기관의 운용 자산은 연중 10억 달러를 초과한다.
- LIT 무기한 계약은 수 분 만에 약 14.8% 하락했으며, Lighter는 19:02에 예방적으로 전체 출금 및 퍼블릭 풀 생성을 일시 중단했다.
- 자금은 Arbitrum을 통해 크로스체인으로 Hyperliquid에 진입해 약 552개의 XMR1을 매수하고, 건당 160 ETH로 분할 이체했다.
11월 16일 저녁, 온체인 탐정 MLM은 Lighter에서 1039만 USDC의 이상 출금을 포착하며 Lighter를 보안 사고의 중심으로 끌어올렸다. 약 1만 달러로 시작한 지갑 하나가 플랫폼에서 대규모 자금을 인출해 신속히 ETH로 교환한 뒤 여러 주소로 분산시켰다. 동시에 LIT 가격은 단기간에 약 8% 하락했다.
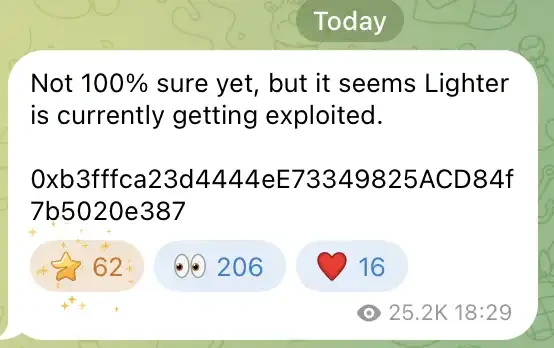
「Lighter 해킹」 소식은 빠르게 퍼져나갔다. 그러나 자금 경로가 점차 명확해지면서 후속 분석은 공격 대상을 기관 계정으로 지목했고, 단서는 Abraxas Capital로 이어졌다. 공격자는 이들의 거래 API 키를 탈취한 것으로 의심되며, 퍼블릭 풀의 권한 설계를 악용해 계정 자금을 자신의 손으로 옮겼다. Lighter 프로토콜 자체는 해킹당하지 않았다.
공격은 소액 테스트로 시작됐다
공격 주소는 0xb3ff로 끝나는 지갑으로, Lighter 계정 #769455에 해당한다. 이 지갑의 사전 준비는 커뮤니티 경고보다 몇 시간 앞서 있었다.
14:47:23, 이 주소는 Relay 라우팅을 통해 소액의 ETH를 29.959999 USDC로 교환해 Lighter에 직접 입금했다.
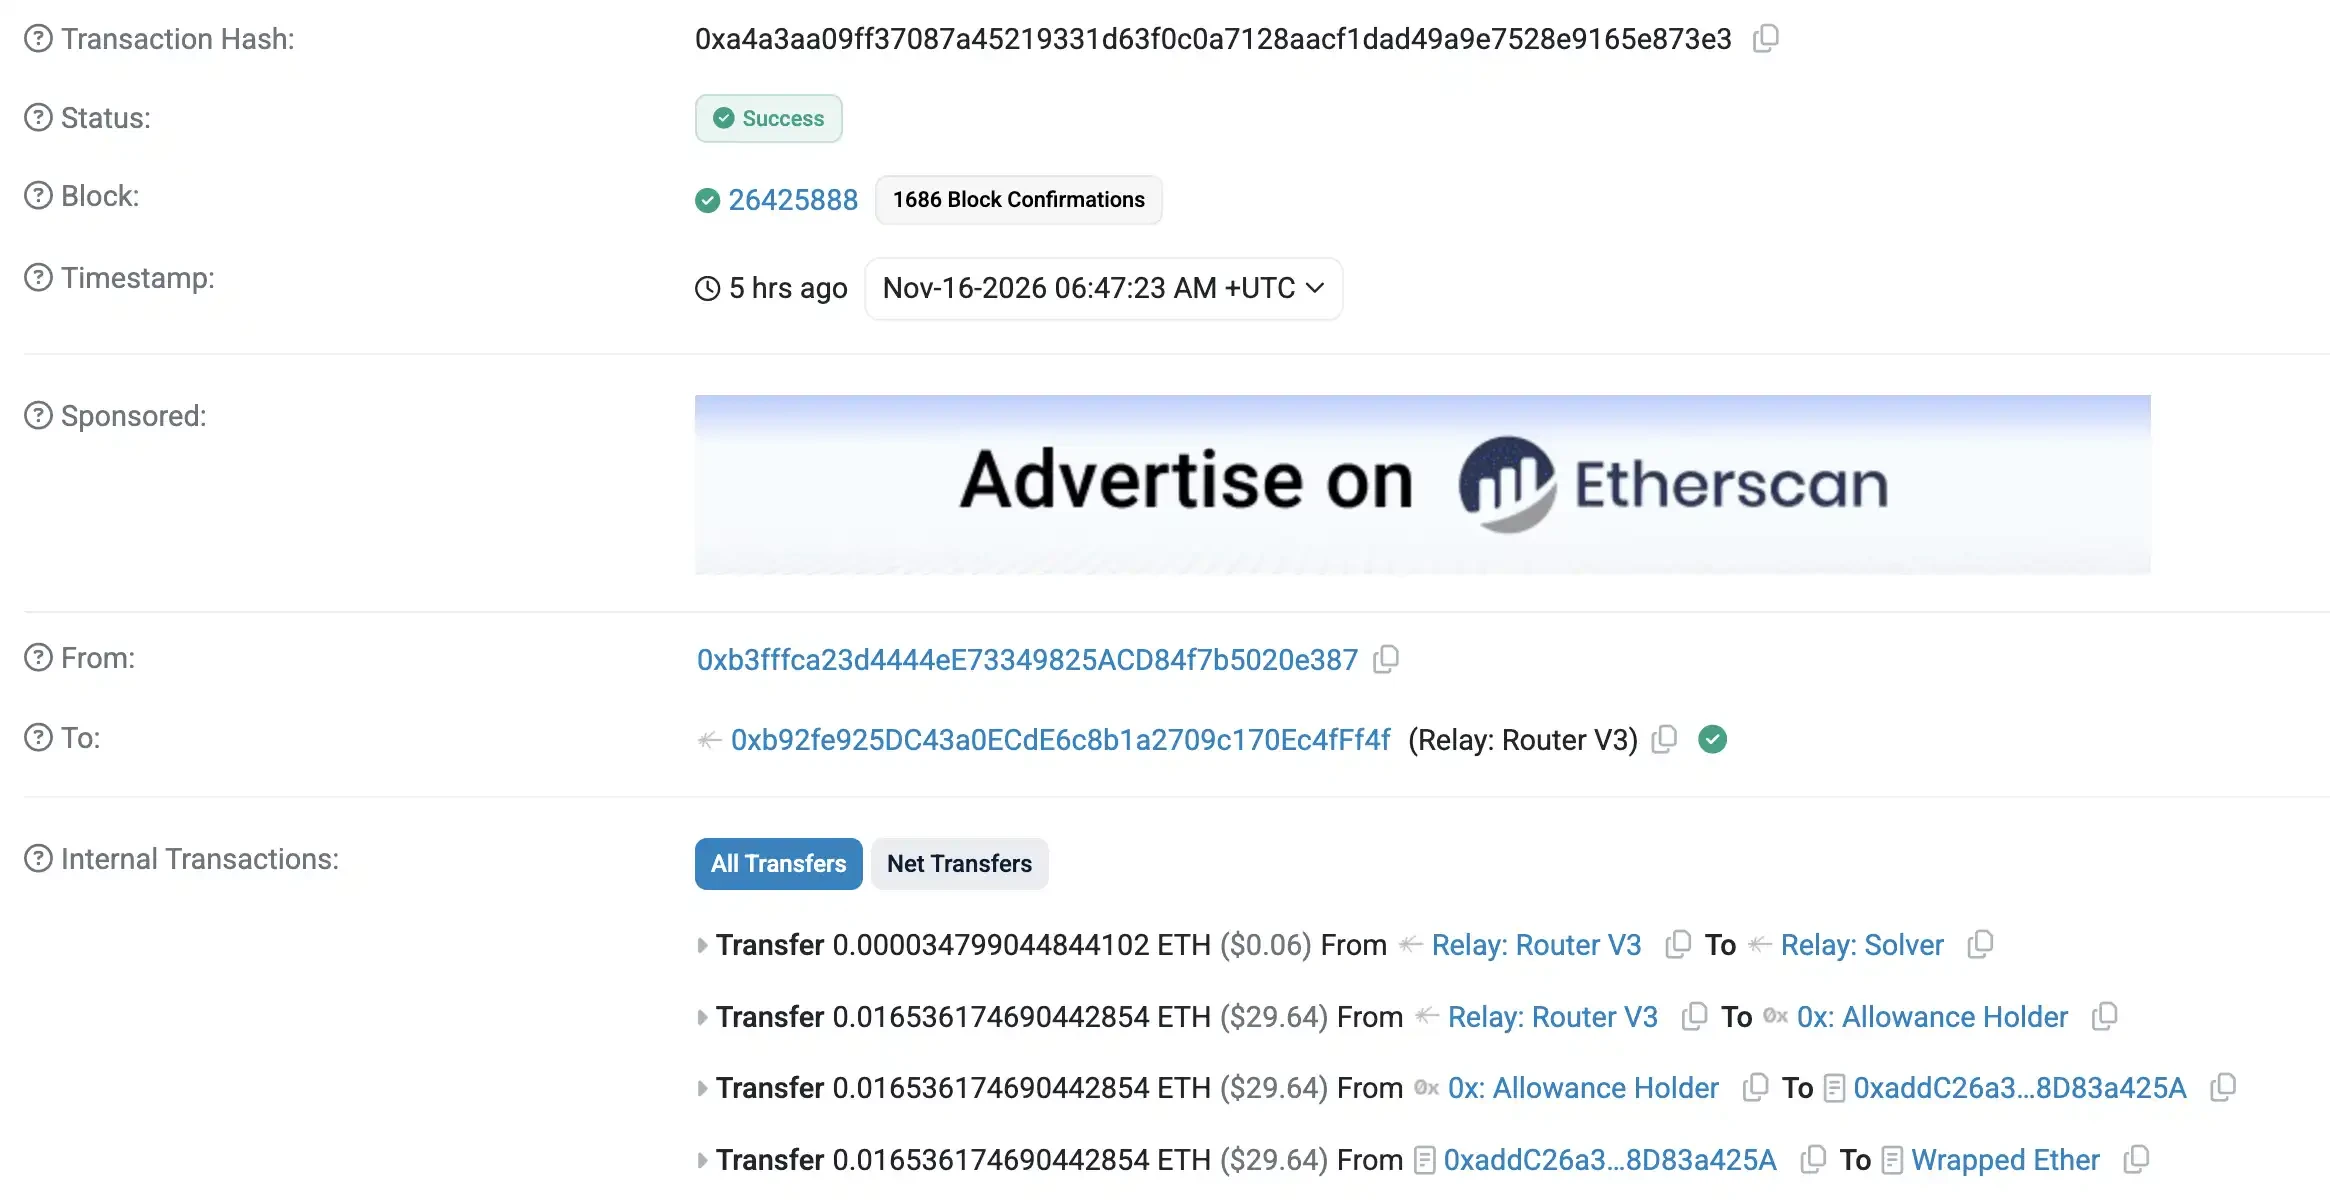
16:45, 약 1만 500 USDC가 크로스체인을 통해 이 주소에 도착했다. 17:35, 해커는 Lighter에 10200 USDC를 충전하며 첫 번째 라운드 작업을 준비하기 시작했다.
17:40:10, Lighter 계정 714710(피해 계정)이 수수료 0인 퍼블릭 풀을 생성했다. 처음에 피해 계정은 1 USDC로 풀 지분을 매수했고, 해커는 9999 USDC를 풀에 넣어 99.99%의 지분을 확보했다.
이 설계는 퍼블릭 풀의 두 가지 정체성을 악용했다.
풀 생성자(피해 계정)에게 퍼블릭 풀은 자신의 이더리움 주소 명의의 계정으로, API를 통해 내부 자금 이체가 가능하며 추가 서명이 필요 없다. 외부 참여자에게 퍼블릭 풀은 지분 매수를 허용하고 보유 비율에 따라 자산을 상환받을 수 있게 한다.
정상적인 청약은 그에 상응하는 지분을 받게 된다. 이번 피해 계정은 「내부 이체」를 사용했고, 자금이 풀에 들어올 때 그에 상응하는 지분이 증가하지 않았다. 따라서 풀에 돈이 많이 들어올수록 이미 99.99%의 지분을 보유한 공격자가 상환받을 수 있는 자산이 많아졌다. 이는 Lighter의 버그로 이해할 수 있을 것이다.
공격자는 먼저 1 USDC로 이 경로를 검증했다.
17:44:13, 피해 계정이 퍼블릭 풀에 1 USDC를 내부 이체했다. 3초도 지나지 않아 공격자는 9999.9999 USDC를 상환했다. 이후 공격자는 자금을 다시 풀에 투입하며 동일한 수법을 확대하기 시작했다.
17:45, 피해 계정은 각 100만 USDC씩 열 건을 연속 이체하고 약 38.4만 USDC의 잔액을 추가로 보냈다. 17:45:38, 공격자는 약 1039.3만 USDC를 상환하고 곧바로 메인넷 출금을 요청했다.
타임라인
18:11:47, 첫 번째 출금이 완료됐다. 이더리움 거래 영수증에 따르면 Lighter 메인넷 컨트랙트가 공격 주소에 10,393,056.789298 USDC를 지급했다.
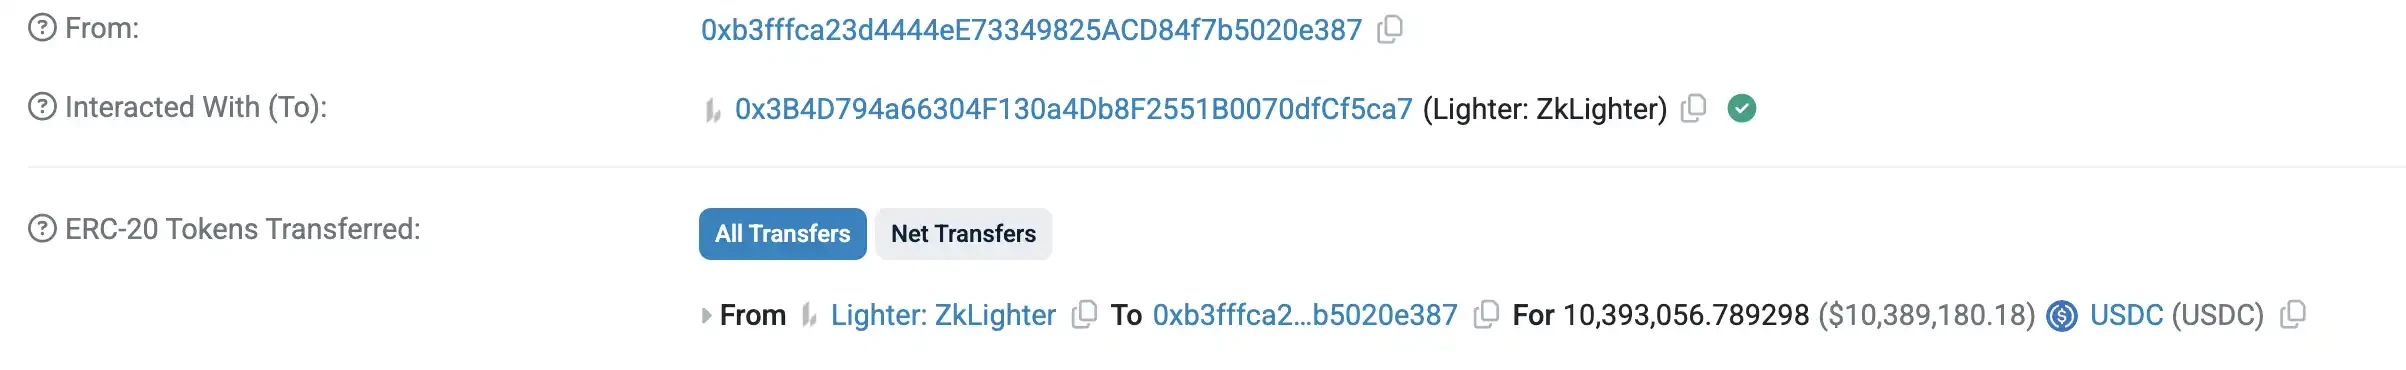
자금을 확보한 공격자는 다시 Lighter에 10200 USDC를 충전해 동일한 수법을 두 번째 피해 계정 714723에 적용했다.
18:25, 두 번째 퍼블릭 풀이 생성됐다. 피해 계정은 1 USDC를 투입하고 공격자는 9999 USDC를 투입했으며, 이후 1 USDC 내부 이체와 상환 테스트를 한 번 더 진행했다. 18:27, 각 100만 USDC씩 다섯 건과 잔액 한 건이 풀에 들어갔고 공격자는 다시 상환했다. 18:28:45, 약 509.7만 USDC의 두 번째 출금 요청이 제출됐다.
18:29, MLM이 텔레그램 채널에서 이 자금 유출을 포착했다.
바이낸스의 분 단위 시세는 이어진 매도를 기록했다. LITUSDT 무기한 계약은 18:29에 2.725달러로 시작해 18:34에 최저 2.3218달러까지 떨어졌으며, 몇 분 만에 약 14.8% 하락했다.
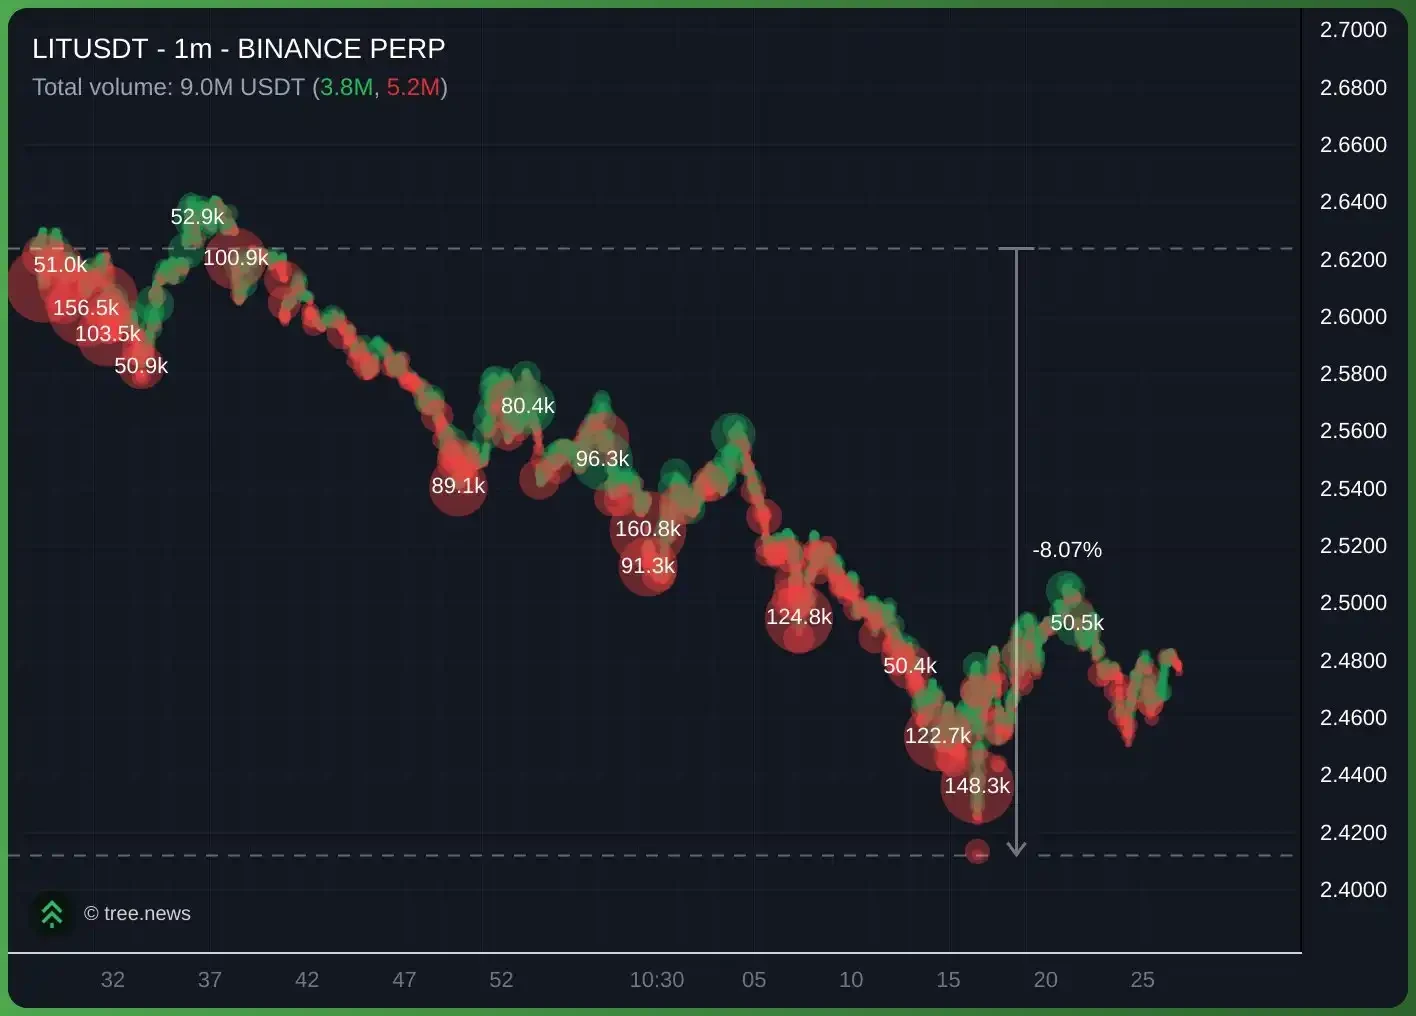
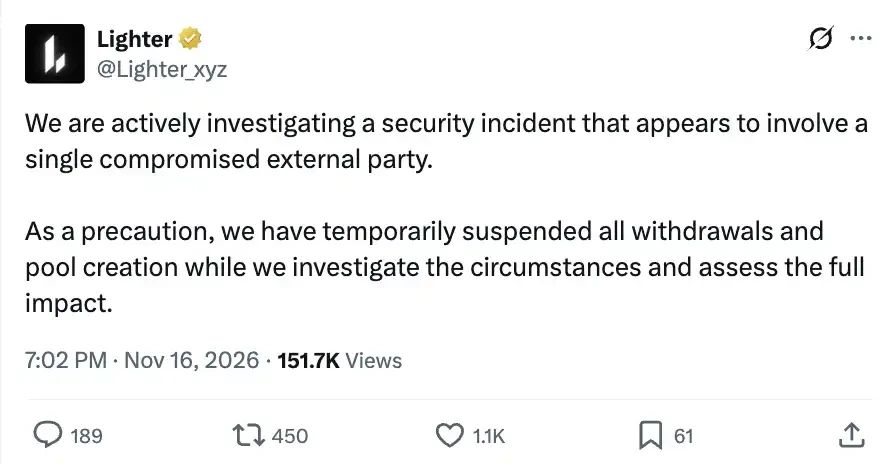
19:02, Lighter는 보안 사고 조사를 발표하며 단일 외부 주체가 관련된 것으로 보인다며 예방 차원에서 모든 출금과 퍼블릭 풀 생성을 일시 중단했다.
자금은 Arbitrum을 거쳐 Hyperliquid로 유입
첫 번째 출금이 도착한 후 공격자는 여섯 건의 거래를 통해 약 1038.3만 USDC를 매도해 총 5764.47 ETH 상당의 자산으로 교환했다.
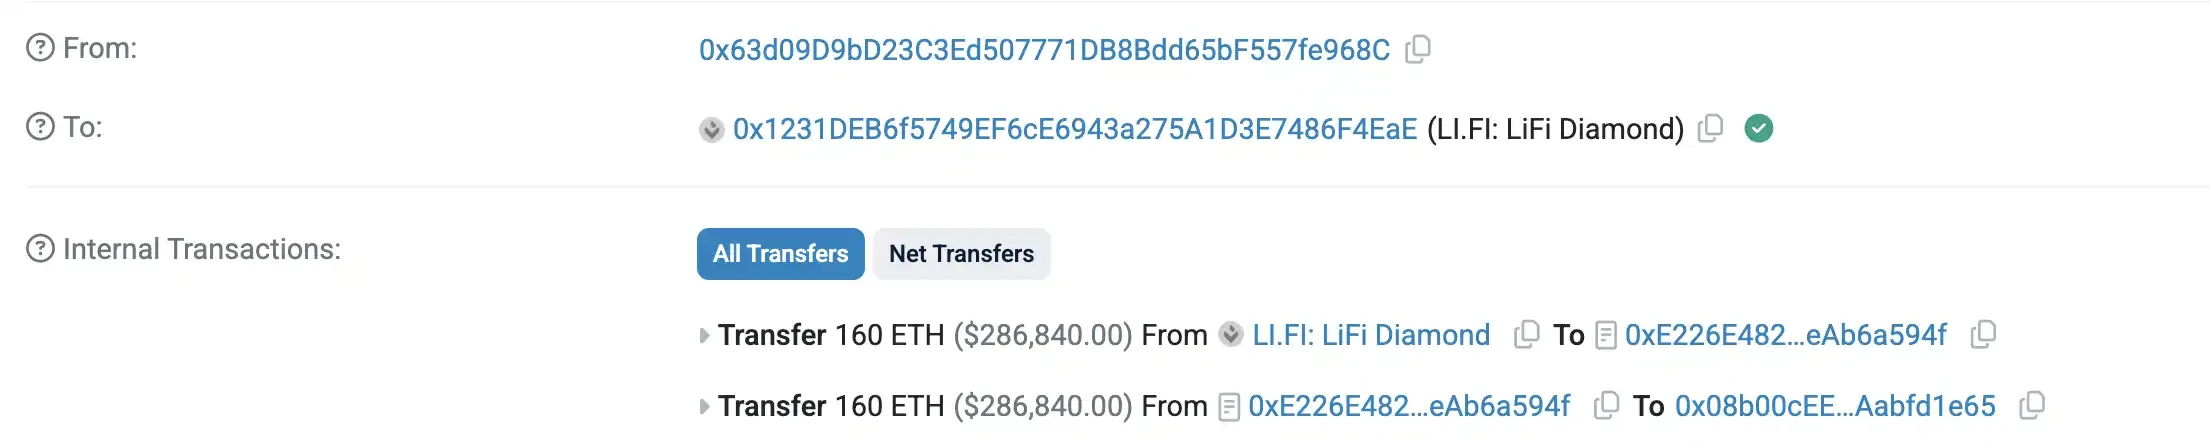
이어서 자금은 건당 160 ETH 규모로 분할되기 시작했다.
0x63d09로 시작하는 하위 주소를 예로 들면, 18:19:59에 메인 주소로부터 160 ETH를 받았다. 2분도 지나지 않아 이 하위 주소는 LiFi를 호출해 LayerSwap을 통해 크로스체인을 실행했다.
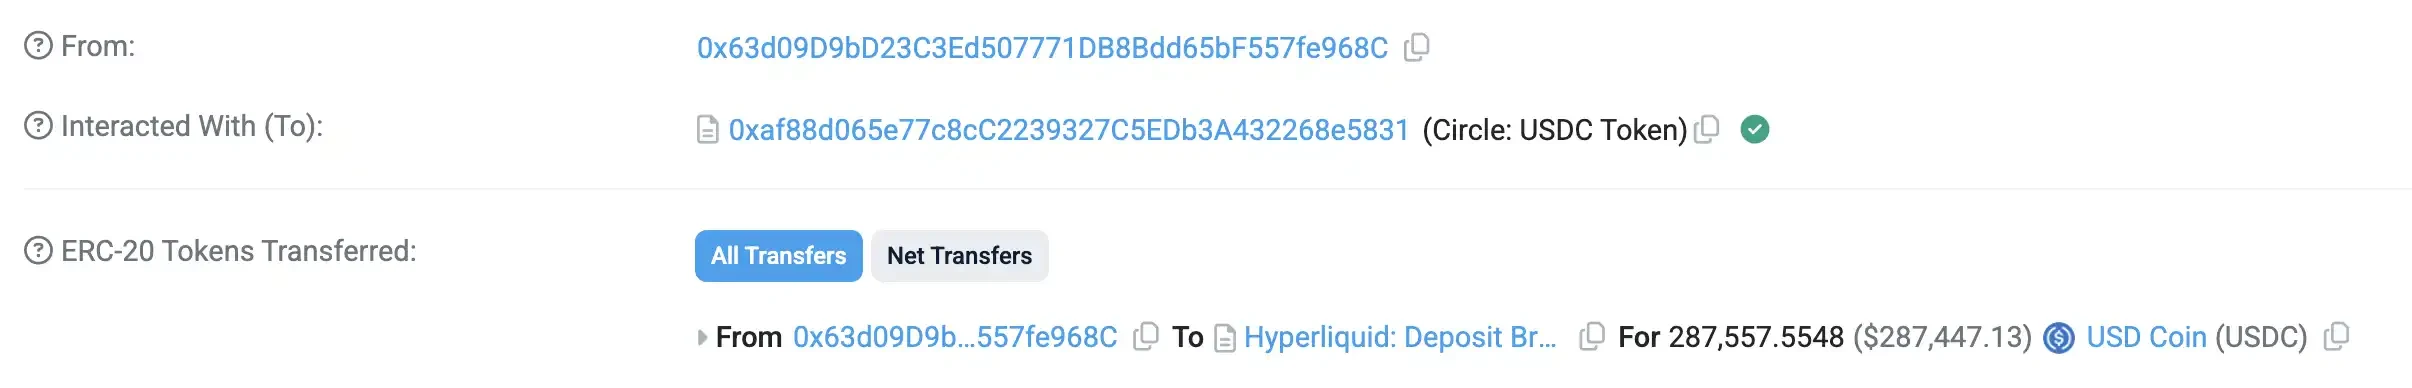
18:37, Arbitrum의 동일 주소가 287,557.5548 USDC를 받았고, 18:39에 완전히 동일한 금액을 Hyperliquid 입금 브리지로 보냈다.
자금이 Hyperliquid 현물 계정으로 이체된 후 해커는 연속으로 552 XMR1(모네로)을 매수했다.
해커의 다른 하위 주소들도 이 경로를 반복했다. ETH가 이더리움에서 크로스체인된 후 Arbitrum에서 USDC를 받고, 다시 Hyperliquid로 들어가 현물 토큰 XMR1을 매수했다.
피해 계정
이제 피해자를 살펴보자.
Lighter 계정 714710에 대응하는 이더리움 주소는 0x0d1D로 시작하고 끝나는 지갑이다. 2월 16일, 이전에 이미 Abraxas로 태그된 Hyperliquid 지갑 0xb83de가 Arbitrum에서 이 주소로 0.1 ETH를 이체해 수수료를 보충한 적이 있다.
이 기록은 해킹당한 Lighter 계정이 Abraxas Capital과 관련이 있다는 판단을 뒷받침한다.
우리의 이전 기관 소개에 따르면, Abraxas Capital은 전통 은행 출신의 Fabio Frontini와 Luca Celati가 2002년 런던에서 설립했으며, 초기에는 글로벌 매크로 트레이딩을 했고 2017년 디지털 자산으로 전환했다. 2018년 출시한 Elysium Global Arbitrage Fund는 비트코인 교차 시장 차익거래에서 시작해 이후 스테이블코인 차익거래로 확장했다. 온체인 데이터에 따르면 이 기관이 운용하는 자산은 연중 10억 달러를 웃돈다.
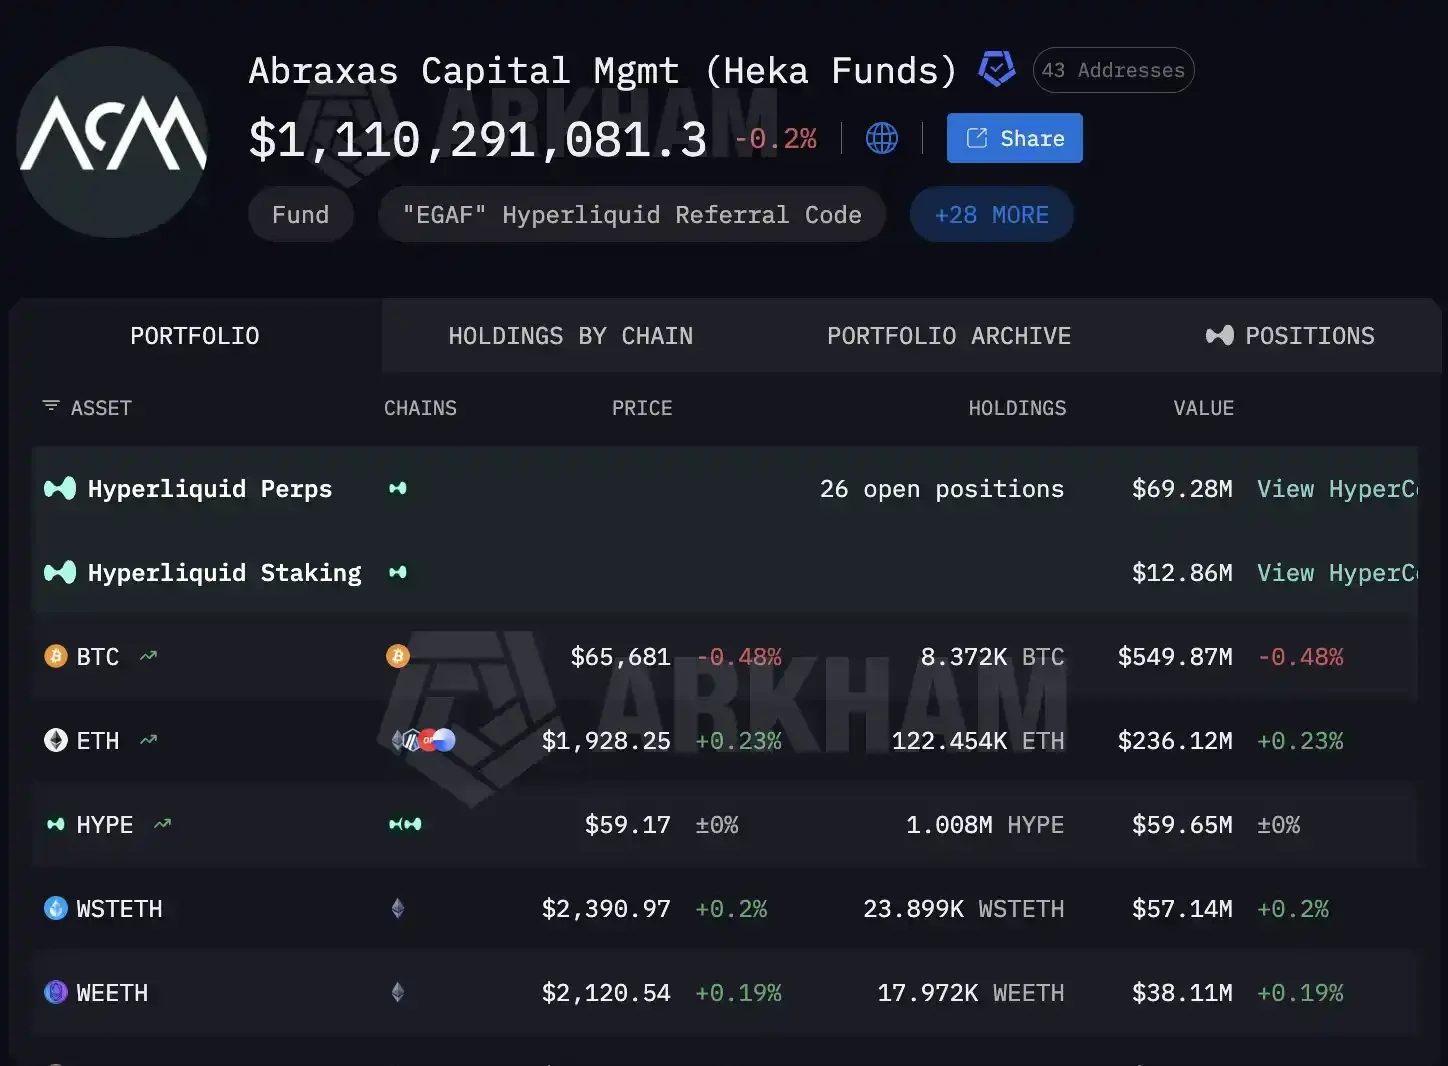
프로그램 매매, 크로스 플랫폼 포지션 조정, 자금 회전에 의존하는这类 기관에게 API 보관은 일상 운영의 일부이지만, 백밀일소라 유출된 API가 해커에게 악용됐다.
10월 말 바이낸스 해킹의 충격이 아직 가시지 않은 가운데, Lighter는 이번 보안 사고로 출금을 중단했다.
AI의 추가 발전과 함께 더 많은 자금이 빈번한 보안 사고에 불안해하거나 아예 출금해 이탈할 것으로 예상된다. 해커의 위협은 여전히 암호화폐 업계를 오래 덮는 먹구름이 될 것이다.





