


Vitalik의 계정이 해킹되어 피싱 정보가 게시되었습니다. 이러한 자금 사기 방법은 사용자의 경계를 불러일으킬 가치가 있습니다.


지난 9월 10일 이더리움 공동창업자 비탈릭 부테린의 X 플랫폼(구 트위터) 계정이 해킹당해 피싱 링크가 게시됐다.해당 콘텐츠는 Danksharding에 대한 기념 NFT를 받을 수 있는 무료 링크입니다. 해당 트윗은 거의 삭제됐지만 해커들은 여전히 약 70만 달러를 벌어들였습니다.
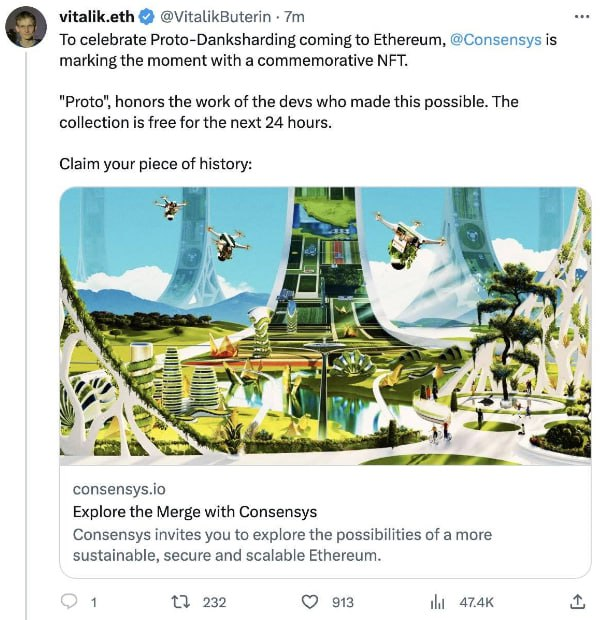
이전 7월에는 Uniswap 창립자 Hayden Adams의 X 플랫폼(이전 Twitter) 계정도 해킹되어 피싱 링크가 포함된 트윗을 올렸습니다.최근 블록체인 생태계에서는 피싱공격 등 보안사고가 여전히 많이 발생하고 있음을 알 수 있다.
이전에 Beosin에서는 피싱 공격에 대해 자세히 설명했습니다. 자세한 내용은 다음을 참조하세요.UNIBOT이 인기인데, 텔레그램 봇과 관련된 피싱 및 사기를 방지하는 방법은 무엇입니까?
서명이 도난당했나요? 유니스왑을 사용해보신 분들은 주의해주세요! 신비한 허가증 2 서명 피싱
피싱 공격 외에도 사용자가 주의해야 할 자금 사기 방법에는 어떤 것이 있나요? 최근 버신팀은 사기꾼과 가격 조작 사건으로 인해 사용자 자금에 큰 손실이 발생한다는 사실을 발견했습니다.
블록체인 기술이 점점 성숙해짐에 따라 코드 수준에서 문제가 점점 줄어들고 비즈니스 로직에 문제가 생기고 사기가 발생하기 쉽습니다. 이 기사에서는 사용자가 근본적으로 일부 자금의 사기를 방지하는 데 도움이 되는 최근의 일반적인 자금 보안 문제를 살펴봅니다.
최근 사기꾼과 같은 사건에서 운영자는 주로 계약 백도어, Pixiu 디스크 등을 통해 자금을 사취합니다. 실제로 사용자는 이러한 방법을 피할 수 있습니다. 가장 중요한 것은 계약 운영 방법과 코드 원칙을 이해하는 것입니다. 최근 프로젝트를 통해 설명하겠습니다. 이러한 사기 유형의 특징을 요약해 보겠습니다.
1. 프로젝트 백도어 관련 유의사항
1. 특권 주소 잔액 수정
일반적으로 사기와 관련된 프로젝트에는 권한 있는 주소가 있어 다른 사람의 잔액을 마음대로 주조하거나 소각하거나 설정할 수 있습니다. 이러한 종류의 프로젝트는 도주할 위험이 있으며, 사용자가 프로젝트 토큰을 구매하기 위해 많은 자금을 사용할 경우 프로젝트 당사자는 특권 기능을 통해 모든 가치 코인을 직접 상환하여 프로젝트 토큰의 가치를 0으로 되돌립니다. .
CUZK 프로젝트 코드를 예로 들어 보겠습니다.
CUZK 토큰 계약에 백도어가 있는데, 권한 있는 주소는 다음 코드와 같이 자신의 계정에 대한 총 공급량을 초과하는 토큰을 직접 설정할 수 있습니다.
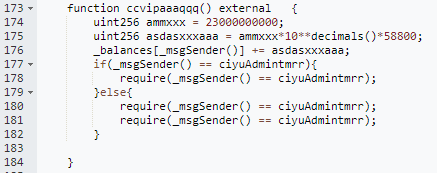
ccvipaaaqqq() 함수는 호출자에게 엄청난 양의 CUZK 토큰을 추가하고 최종적으로 호출자가 ciyuAdmintmrr인지 확인합니다. 이 주소는 계약이 초기화될 때 작성자가 설정한 주소입니다(0x f 719).
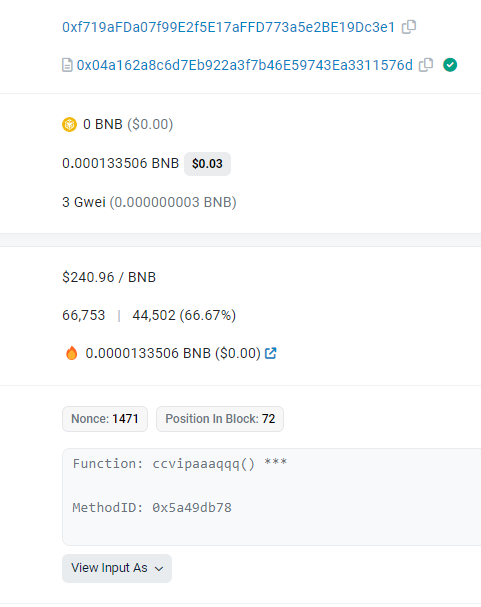
프로젝트 당사자는 ccvipaaaqqq() 함수를 호출하여 자신에게 엄청난 양의 토큰(0x f 719)을 추가했습니다.
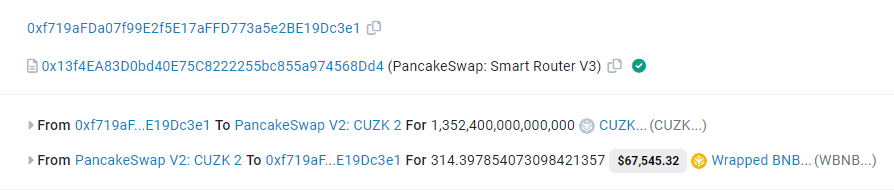
이후 권한 있는 주소는 설정된 토큰을 사용하여 쌍의 모든 WBNB를 상환하여 CUZK 통화 가격이 0으로 돌아갔습니다.
2. 숨겨진 백도어, 간접적으로 잔액 추가
주소 토큰 잔액을 직접 조작하는 기능이 없는 프로젝트도 있지만 권한 있는 주소는 간접적으로 많은 양의 토큰을 얻을 수 있어 모든 가치 코인을 교환하여 토큰 가격을 0으로 되돌릴 수 있습니다.
BNB 체인의 Flashmall 프로젝트를 예로 들어보겠습니다.
FlashMall 계약에는 환율을 설정하는 데 사용되는 setPointRate 함수가 있으며, 이 함수는 권한 있는 주소에서만 호출할 수 있습니다.
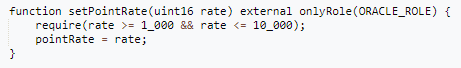
이 실행 중인 사건은 주로 다음 단계로 구분됩니다.
환율 설정->환전->환율 설정->환전
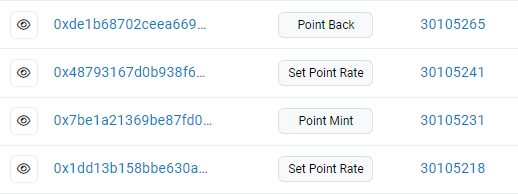
자세한 단계는 다음과 같습니다.
1. 특권 주소 설정 비율은 10000입니다.
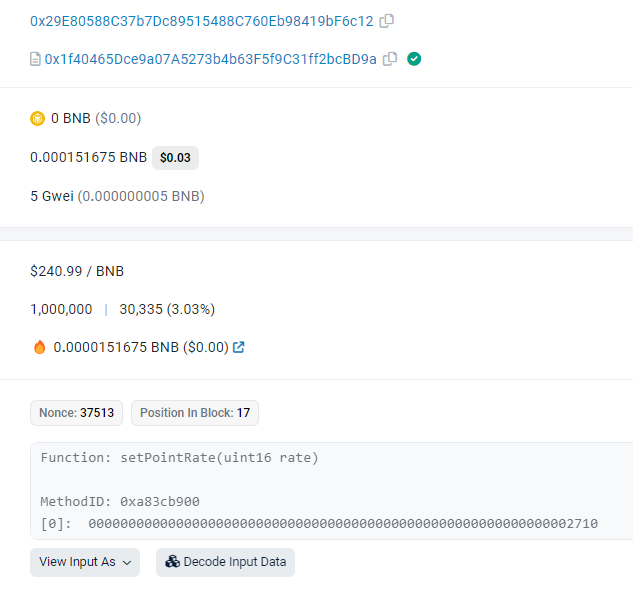
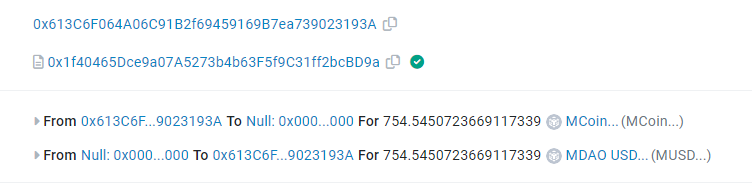
2.0x 613 C 주소는 MUSD를 10x MCoin으로 교환할 수 있습니다.
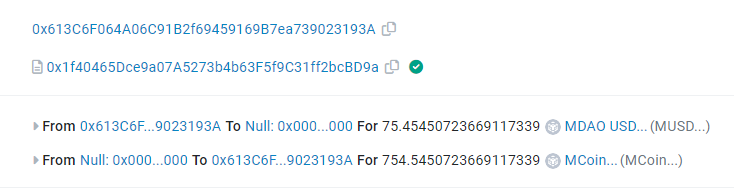
3. 특권 주소 설정 비율은 1000입니다.
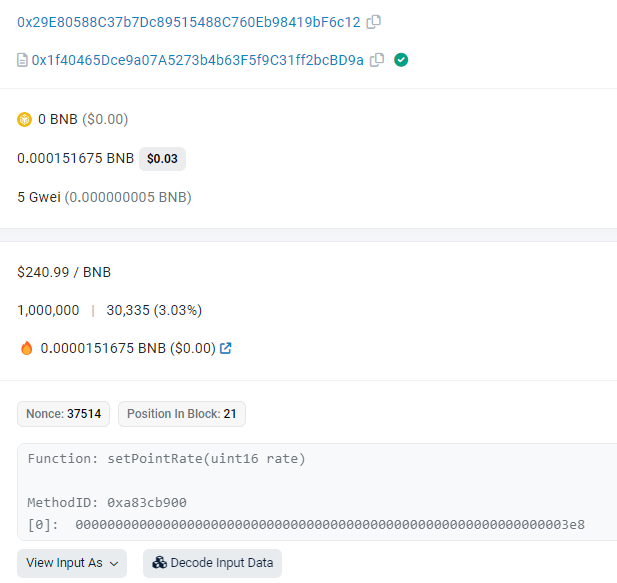
4.0x 613 C 주소는 MCoin을 동일한 양의 MUSD로 교환할 수 있습니다.
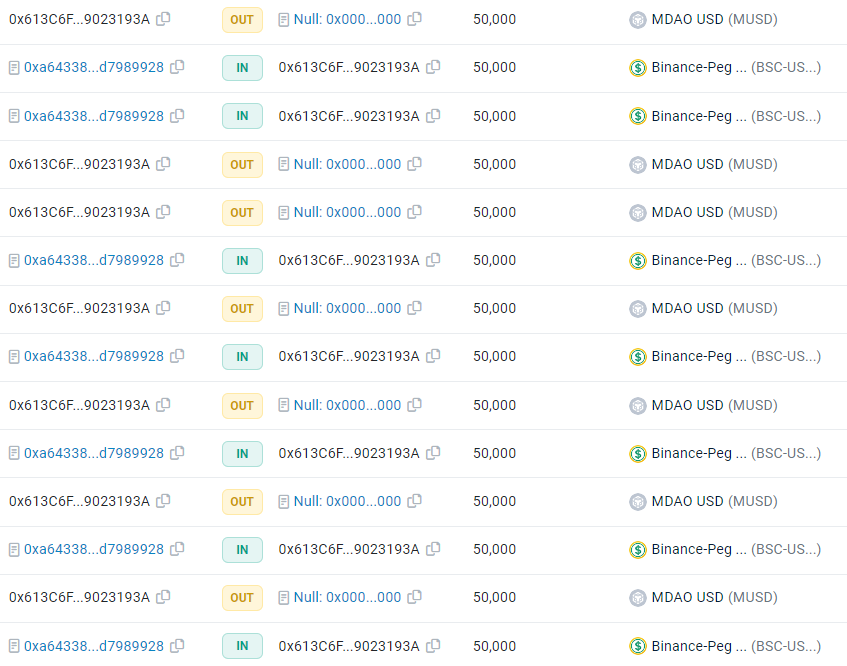
5. 여러 차례의 전환을 통해 0x613C는 많은 양의 MUSD를 보유하고 최종적으로 모든 USDT를 교환했습니다.
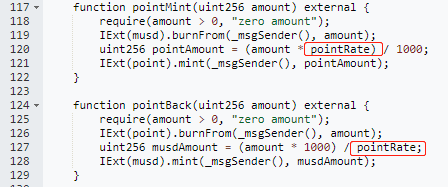
다음은 MCoin 및 MUSD의 상환 코드이며, 수량은 pointRate에 따라 결정됩니다.
요약: 계약에 백도어가 있는지 여부는 주로 어떤 주소에서든 토큰을 제어할 수 있는 권한 있는 기능이 있는지 또는 권한 있는 주소에서 토큰을 추가로 발행하는 논리적 기능이 있는지에 따라 달라집니다. 또한, 프로젝트 당사자가 유동성 증서의 대부분을 보유하고 있는 경우 폭주 현상도 발생할 수 있습니다. 사용자는 계약이 특권 주소를 포기했는지, 특권 주소가 정상적인 비즈니스 계약 주소인지 여부를 확인하여 위험 정도를 판단할 수 있으며, 동시에 유동성 증명서가 EOA 계정에 소유되어 있는지 일반 주소인지 확인할 수 있습니다. 사업 계약.
2. Pixiu Pan 프로젝트 사기
이러한 유형의 프로젝트의 특징은 주로 프로젝트 토큰을 구매할 수 있는 능력에 반영되지만, 사용자가 판매를 원할 경우 거래에서 오류가 보고됩니다.이 유형의 사기 계약 코드의 주요 징후는 첫 번째 토큰 전송 시입니다. 일부 계약 상태가 설정되고 더 이상 전송이 불가능해 사용자가 토큰을 구매하고 계약 상태를 설정한 후 판매할 수 없게 됩니다.
가짜 EDU 토큰 프로젝트를 예로 들어보겠습니다.
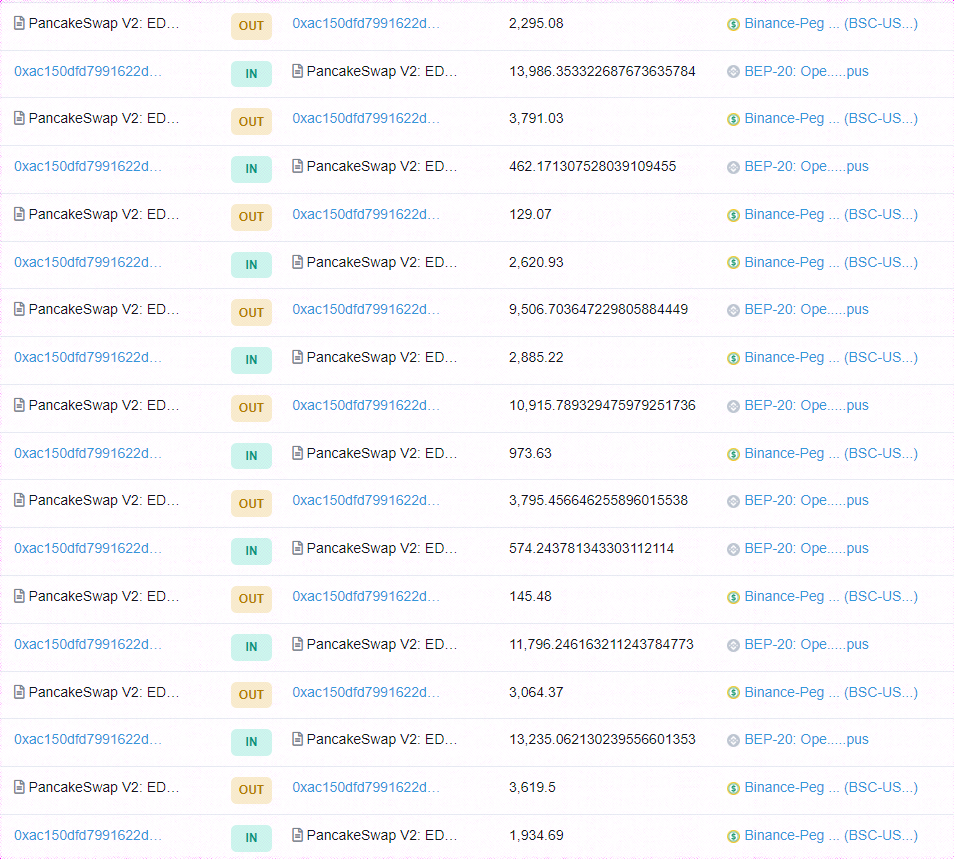
본 프로젝트의 컨트랙트 주소는 0x4749이며, EDU와 동일한 이름의 프로젝트입니다. 토큰 소유자(0x ac 15)는 EDU 쌍 0x E 3 f 2 주소에서 토큰을 사고 팔고, 보유 토큰을 바이낸스 지갑 및 거래소로 보내 많은 사람들이 참여하고 있는 듯한 착각을 불러일으킵니다(아래 그림 참조). ) .
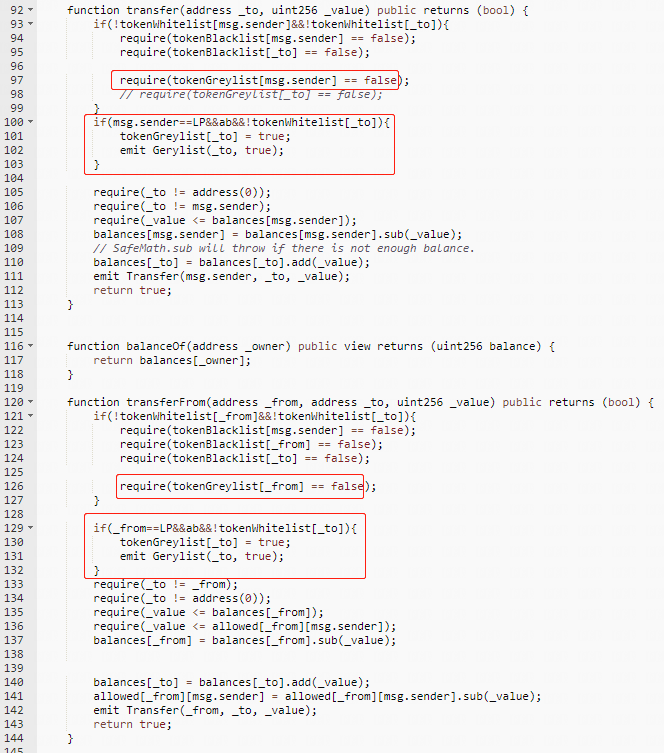
다음 코드에서는 첫 번째 전송(코인 구매) 후 tokenGreylist[to](to는 사용자 주소)가 true로 설정되지만 코드의 화이트리스트 주소 상태는 공개되지 않으므로 전송 기능을 사용할 수 없습니다. 스위치 상태 및 화이트리스트 주소는 소유자가 관리하며, 프로젝트에 참여하는 사용자의 경우 기본적으로 토큰을 판매할 수 없습니다.
요약: Pixiu Pan 프로젝트의 특징은 구매할 수는 있지만 판매할 수는 없다는 것입니다. 실제 전송 및 전송 로직을 확인하면 상호 제한이 있는지 확인할 수 있습니다. 기술 자격을 갖춘 사람은 관련 기능을 로컬에서 시뮬레이션하고 실행할 수 있습니다.





