






高市早苗が緊急を叫ぶPHP危機、一般ユーザーはどう備えるべきか?


- 核心的な見解:PHPにCVSSスコア9.2の未認証リモートコード実行脆弱性が2件発見された。攻撃者はログインなしでサーバー上で悪意のあるコードを実行し、サーバーを完全に掌握することも可能だ。各国政府は一時的にウェブサイトを停止して防御に努めており、PHP公式は緊急パッチをリリースしたが、パッチ公開後は大規模攻撃が急速に発生する可能性がある。
- 重要なポイント:
- 2つの脆弱性(CVE-2026-109618、CVE-2026-109619)はそれぞれ、メモリ枯渇時のデータ処理エラーとリクエストの残存データがクリアされないことに起因し、CVSS v4スコアはいずれも9.2で深刻レベルに該当する。
- 脆弱性はPHP-FPM、Apache mod_php、php-cgi、FrankenPHP、LiteSpeedなどの環境に影響し、中でもApache mod_phpのリスクが最も高く、アプリケーションコードが実行される前に攻撃がトリガーされる可能性がある。
- PHP公式はPHP 8.5.12、8.4.27、8.3.36、8.2.35の修正バージョンをリリースし、7.4、8.0、8.1向けには簡易ソースパッチを提供している。
- フィンランド、オランダ、フランスなどの政府ウェブサイトが一時的に停止し、NSAおよびEUのCERT-EUはパッチを適用できない組織に対し、インターネット向けアプリケーションを公共ネットワークから隔離するよう推奨している。
- セキュリティ企業Malloryの集計によると、10月20日時点で約88.4万台のインターネット向けホストがPHP 8.1以前のバージョンを稼働しており、公開バージョン情報があるホストの約59%を占める。
- セキュリティ企業Sansecは、パッチ公開後15分以内に大規模攻撃が発生すると予測している。Cloudflareはパッチ公開前に初期攻撃を観測し、緊急ファイアウォールルールを配信した。
- 暗号資産ユーザーは間接的なリスクに直面する。サーバーが侵害されると、攻撃者は悪意のあるページを提供してウォレットの承認を誘導する可能性があり、2024年のCompound/Celerや2025年のCurve Financeのフロントエンド攻撃と類似した手口である。
本記事の出典:Decrypt
翻訳|Odaily(@OdailyChina);訳者|Moni
編集者注:PHPに先日、2件の深刻なセキュリティ脆弱性が発見された。CVSS v4スコアはいずれも9.2で、攻撃者はログインなしで影響を受けるサーバー上で悪意のあるコードを実行でき、サーバーを完全に掌握することも可能だ。フィンランド、フランス、オランダなど複数の国がウェブサイトの一時停止などの予防措置を講じており、PHP公式も緊急に修正版をリリースした。今回の脆弱性は複数のPHP旧バージョンに影響しており、セキュリティ機関はパッチ公開後に大規模な攻撃が急速に発生する可能性があると警告している。
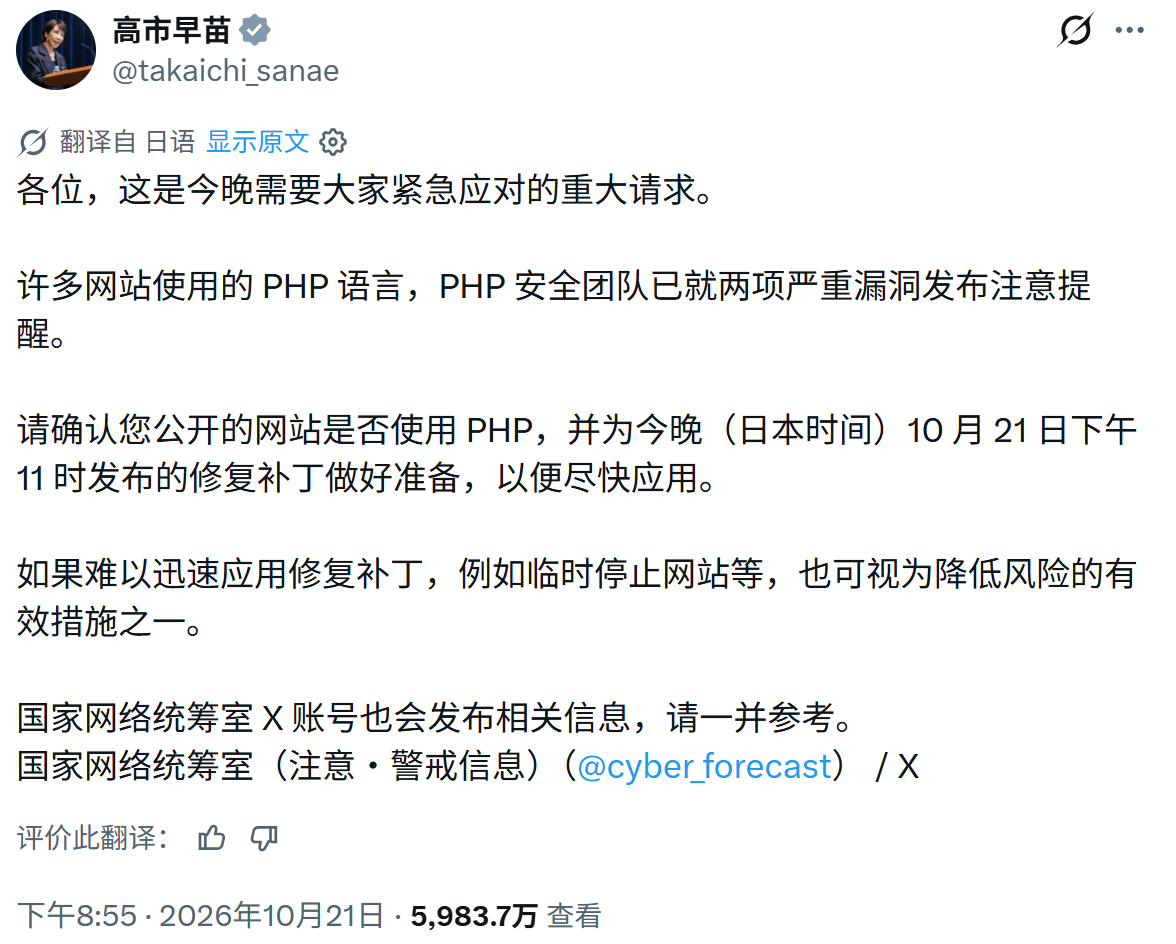
昨夜、日本の高市早苗首相はXで「皆様に緊急対応をお願いしたい重大な要請」を投稿し、PHP関連のリスクを注意喚起した。
本記事では、脆弱性の原理、影響範囲、事件の経過を整理し、ウェブサイト運営者と一般の暗号資産ユーザーが取るべき対策を解説する。Odailyによる翻訳。
この2日間にインターネットを使った人なら、おそらくこのネット上のパニックを目にしているはずだ:深刻な脆弱性が世界中のほぼすべてのウェブサイトを脅かしている——フィンランドは政府サイトの閉鎖を発表し、米国家安全保障局(NSA)はPHPを使用するすべての組織にサイト閉鎖を推奨、オランダとフランスも同様の措置を取った。
しかし、これはサイバー戦争ではなく、PHPに2つの重大なセキュリティ脆弱性が発見されたのだ。
PHPはウェブサイトのサーバー側で動作するバックエンドソフトウェアだ。サーバーとは、ウェブサイトのコンテンツを保存し、ユーザーのリクエストに応じてウェブページを生成するコンピューターのことである。WordPressのセキュリティ企業Wordfenceによれば、すべてのWordPressサイトの背後にはPHPが動作するサーバーがある。
ちなみに、Wordfence自身のウェブサイトもダウンしている。
PHPの脆弱性がなぜ懸念されるのか?実際、この脆弱性により、見知らぬ第三者がログインなしでサーバー上で自分のコマンドを直接実行できる。セキュリティ業界ではこの種の脆弱性を「未認証リモートコード実行」(Unauthenticated Remote Code Execution、RCE)と呼ぶ。
もっと平たく言えば、「今、他人があなたに代わってサーバーを操作できる」ということだ。
サーバーにあなたのアカウント情報、住所、注文履歴が保存されている場合、それらのデータも攻撃者の手に渡る可能性がある。ホスティングサービスプロバイダーのGoDaddyは、これらの脆弱性がデータ窃取やウェブページの改ざんに悪用される可能性があり、攻撃者がインターネット経由で影響を受けるサーバー上で自分のコードを実行できるようになり、データ窃取やサーバーの完全な掌握につながる恐れがあると警告している。
PHP公式は何を発表したのか?
PHP言語の開発を資金援助する非営利組織PHP基金会(PHP Foundation)は警鐘を鳴らした:
PHPセキュリティチームからの事前通知:2026年10月21日(水)14:00 UTCにセキュリティアップデートをリリースする予定で、2つの深刻な脆弱性が含まれる。いずれもCVSS v4スコアは9.2であり、PHPユーザーには事前にアップデートの準備をするよう推奨する。関連する詳細が事前に公開された場合、または脆弱性が実際に悪用されている証拠が現れた場合、アップデートは前倒しでリリースされる可能性がある。
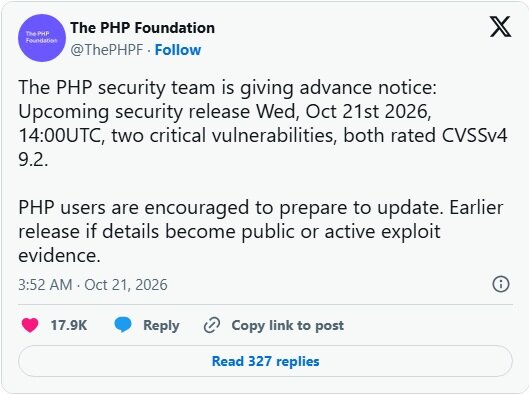
ここでの9.2というスコアは共通脆弱性評価システム(CVSS)によるもので、このシステムは脆弱性がインターネット経由で容易に到達可能かどうか、どの程度の損害をもたらす可能性があるかなどの要素に基づいて脆弱性の危険度を評価する。評価範囲は0〜10点で、9.0点以上が深刻な脆弱性に分類される。したがって、満点の10点に達していないものの、これら2つの脆弱性の危険度はすでにかなり高い。
水曜日、PHPは数分早めて修正版をリリースした。それぞれPHP 8.5.12、8.4.27、8.3.36、8.2.35である。同時に、今回の脆弱性がPHP-FPM、Apache mod_php、php-cgi、FrankenPHP、LiteSpeedなどWebリクエストを処理するPHP環境に影響することを確認した。特にApache mod_phpのリスクが顕著で、アプリケーションコードが実行される前に攻撃がトリガーされる可能性がある。
しかし、公式のセキュリティ公告は明確に強調している:「すべてのPHPユーザーに直ちにアップデートすることを強く推奨する。」
ただし、修正プログラムのリリースは、すべてのユーザーが修正を完了したことを意味するわけではないため、引き続き警戒が必要だ。
これらの脆弱性はどのように機能するのか?
最初の脆弱性CVE-2026-109618は、PHPがリクエストを処理する際にメモリが枯渇する状況で発生する。その後、PHPはまだ完全に構築されていないデータを、完成済みのデータとして処理してしまう可能性がある。
2番目の脆弱性CVE-2026-109619は、ある訪問者のリクエストによって残された残留データが、本来クリアされるべきところをメモリ内に留まり続け、後続のリクエストがこれらの残留データの影響を受ける可能性がある。
この状況は、常にゴミ箱に捨てられた注文票を読み続けるシェフに例えられる。もし誰かがゴミ箱に偽造のメニューを押し込めば、シェフはそれに従って料理を作ってしまう。今回の脆弱性では、「メニュー」が攻撃者の悪意のあるコードであり、サーバーがそのコードを実行してしまう。
PHPによれば、一般的なApache設定方法であるmod_phpを使用するサーバーが最も高いリスクにさらされている。この設定では、実証済みの攻撃が「アプリケーションコードが実行される前」にさえ実行可能である。
言い換えれば、ウェブサイト自身の防御機構、例えばログインページやWordPressセキュリティプラグインは、まだ起動する間もないということだ。
PHP基金会の研究者によれば、PHPのアップロード進捗追跡機能が確認済みの攻撃経路の一つである。この機能はファイルアップロードの進捗を追跡するもので、十数年前からデフォルトで有効になっているが、実際に使用しているウェブサイトはほとんどない。
脆弱性情報の漏洩、そして攻撃が発生
これらの脆弱性に関する情報は本来、これほど早く公開されるべきではなかった。実際、今週火曜日にHacker Newsフォーラムに投稿した人物が、2つのPHP脆弱性は当初木曜日に公表される予定だったと述べ、「『情報源:俺を信じろ、兄弟』以外に証拠は何もない」と認めていた。
結果として、このネットユーザーの言う通りになった。
セキュリティ企業watchTowrは、これらの脆弱性が実在し、当時まだ公開禁止期間(embargo)、つまり修正案が準備できるまで関係者が脆弱性の詳細を公開しないことに合意していた期間中であったことを確認した。その後、PHPはアップデートの公開を1日前倒しした。
Cloudflareの最高技術責任者Dane Knechtは水曜未明にXで「初期の攻撃がすでに観測されており、新たな攻撃経路の出現に合わせて緩和策を継続的に更新している」と投稿した。
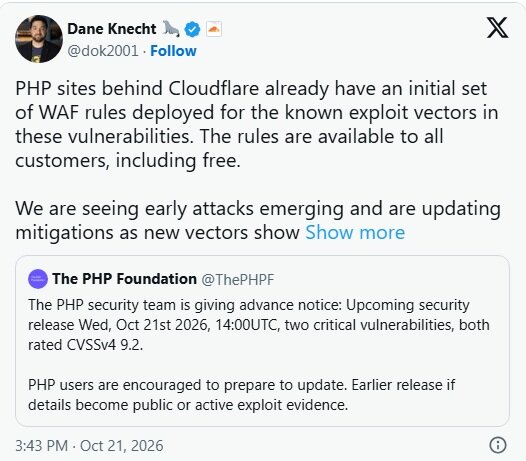
この投稿時点で、パッチの正式リリースまでまだ6時間近くあった。
Cloudflareは直ちに全顧客に緊急ファイアウォールルールを配信し、既知の攻撃パターンをフィルターで遮断した。ただし、Dane Knechtはこれらの措置は「一時的な対応手段に過ぎない」と強調した。
各国政府が緊急の停止措置
フィンランド公共放送Yleの報道によれば、フィンランド国家ITセンターValtoriは予防的目的で公共ネットワークサービスの停止を開始した。オランダ国家サイバーセキュリティ機関も自らのウェブサイトを閉鎖した。
フランスでは、内務省が関連フレームワークの公開元がセキュリティパッチをリリースするまで、各県の政府ウェブサイトを「一時的に停止」したと発表した。
EUのサイバー緊急対応チームCERT-EUは、パッチを当面インストールできない組織に対し、「修正案が利用可能になるまで、インターネット向けアプリケーションを公共ネットワークから隔離することを検討する」よう勧告した。
その後、オーストラリア、日本、英国の関連機関もほぼ同様の勧告を発表した。
平たく言えば、「ネットケーブルを抜く」ということだ。
X上のいくつかの話題の投稿は、PHPが「2004年以来のすべてのバージョン」に脆弱性があると主張している。
この主張は、PHP 5以降のすべてのバージョンが影響を受けるという初期の推計に由来する。しかし、CERT-EUはこの推計がソーシャルメディア上の投稿に基づくものであることを認めている。
Eコマースセキュリティ企業Sansecは、影響を受けるバージョンはPHP 5.4から始まり、それ以降のバージョンを含むとしている。これは脆弱性の影響範囲が2012年まで遡る可能性があることを意味し、2004年ではない。ただし、それでもかなり古いソフトウェアバージョンに関わることになる。
PHP公式は現在、PHP 8.2以降のバージョンにのみ正式リリースのアップデートを提供している。したがって、「旧バージョンには修正案がない」という主張は一部正しい。
今回の脆弱性の深刻さに鑑み、PHPセキュリティチームはPHP 7.4、8.0、8.1向けにも簡素化されたソースコードパッチをリリースした。各Linuxディストリビューションも、それぞれが保守するバージョンに修正プログラムをバックポートしている。
セキュリティ企業Malloryの集計によれば、10月20日時点で、インターネットに公開されPHP 8.1以前のバージョンを表示しているホストは約88.4万台。これらのホストは、バージョン情報を公開している約150万台のホストの約59%を占める。
共有ホスティングは1台で多くのウェブサイトを収容できるため、実際に影響を受けるウェブサイトの数はさらに多い可能性がある。
一部のネット投稿はNode.jsも影響範囲に含めている。Node.jsは別のWeb技術であり、たまたま同じ日に今回の件とは無関係のセキュリティアップデートを予定していただけである。日程の偶然が混乱を招いた。
パッチがリリースされたとしても、すべてのサーバーが直ちに更新を完了できるわけではない。
PHP基金会は声明で次のように述べている:「ボランティアによって維持されているhttps://rpms.remirepo.netに依存している場合、今すぐLinuxディストリビューション公式パッケージに切り替えるか、ソースから自行でビルドして直ちに更新を適用することを強く推奨する。このパッケージリポジトリは本日アップデートをリリースしない。」
この声明は、ボランティアによって維持され、主にRed Hat系のLinuxサーバー向けの、広く利用されているパッケージソースを指している。
暗号資産ユーザーは心配すべきか?
率直に言えば、一般ユーザーはすぐにパニックになる必要はないが、油断すべきでもない。
例えば、ウェブサイトが侵害されても、ブロックチェーンを直接攻撃する必要はなく、あなたのウォレット資産が盗まれる可能性がある。
2024年、攻撃者はDeFiプロトコルCompoundとCelerのフロントエンドページを悪意のあるページにリダイレクトし、ユーザーを誘導してウォレットを接続させ、資産を盗んだ。2025年にはCurve Financeも同様の攻撃を受けた。
ただし、これらの事件はDNSハイジャックであり、PHPの脆弱性ではないが、攻撃手法には類似点がある:ウェブサイトは正常に見え、URLも異常がないが、あなたがクリックした「承認」ボタンが、トークンを別のアドレスに送信してしまう可能性がある。
サーバーが侵害された場合、攻撃者は同様にユーザーにこのような悪意のあるページを提供することができる。ゼロデイ脆弱性の悪用において、ハッカーはしばしば迅速に様々な攻撃手法を考案する。
同時に、このような脆弱性の発見はますます容易になっている。先進的な人工知能モデルがソフトウェアの脆弱性の発見にますます利用されている。6月、専門家はDecryptに対し、これらのツールの普及に伴い、今後さらに多くの脆弱性が出現する可能性があると述べた。
今後何が起こるのか?ユーザーはどうすべきか?
一般ユーザーはパニックになるべきか?
あなたのスマートフォン、ブラウザ、ノートパソコンすべてにPHPパッチをインストールする必要はない。実際に行動を起こす必要があるのは、あなたが訪問するウェブサイトを運営している関係者だ。ウェブサイトを運営している場合は、ホスティングサービスプロバイダーに連絡し、PHPが更新されているか確認すべきだ。WordPressが自動的にやってくれると思ってはいけない:Wordfenceはすでに、自動更新メカニズムが今回の修正を自動的に適用することはないと警告しており、ウェブサイト所有者はサーバー上のPHPの更新責任が誰にあるのかを明確にするよう推奨している。
PHP 8.2を使用している場合、今回入手した修正プログラムは最後の修正プログラムの一つになるかもしれない:このバージョンは2026年12月31





