大门安全課 02|Gate & OneKey:ウォレットの悪意ある承認とアドレスポイズニングをどう防ぐか


- 核心的なポイント:オンチェーンウォレットの盗難は、多くの場合、ユーザーが以前に署名した長期間有効な承認やアドレスポイズニングに起因するものであり、秘密鍵の漏洩によるものではありません。ユーザーは「署名」と「確認」を区別し、定期的な承認の取り消し、完全なアドレスの照合、資産ウォレットの分離といったセキュリティ習慣を身につける必要があります。
- 重要な要素:
- 承認署名は単発の確認とは異なり、一度のApproveやPermitにより、相手は限度額内で何度でも資産を移動でき、再確認は不要です。NFTのsetApprovalForAllはさらに、同種の全資産を管理できます。
- アドレスポイズニングは、ユーザーが取引履歴からアドレスをコピーし、先頭と末尾だけを照合する習慣を利用します。攻撃者は類似したアドレスを大量に生成して履歴に混入させ、詐欺を実行します。
- 承認の取り消しと資産の移行は、資産盗難時の最優先対応です。パスワード変更やアプリの再インストールでは、すでに有効となったオンチェーン承認の継続使用を阻止できません。
- オンチェーンでは「署名が終局」であり中間での遮断はありませんが、取引プラットフォームでは資金パスワード、動的認証、新アドレスのクーリング期間、出金ロックなど多層の緩衝によりリスクを低減しています。
- 資産の階層管理を推奨します。長期的な大口資産は取引アカウントやハードウェアコールドウォレットに、少額のインタラクションには独立したウォレットを使用し、全資産を頻繁にDAppに接続するホットウォレットに集中させないようにしましょう。
- Gateセキュリティチームは、フィッシング防止コードの有効化、Passkeyのバインド、API Key権限の定期チェック、出金日次限度額の引き下げ、必要に応じた出金チャネルの開閉を推奨しています。
半年前、あなたはエアドロップを受け取るために、とあるページで「確認」をクリックした。ポップアップには読めない文字列が表示され、あなたは署名した。キャンペーンが終わり、あなたはページを閉じ、その後アプリをアンインストールし、甚至パソコンも一度買い替えた。
今日、あなたのウォレットにある USDT が消えた。あなたの秘密鍵は漏洩しておらず、シードフレーズはずっと引き出しにしまってあり、パスワードも誰にも教えたことがない。では問題は、資金はどの段階で問題が起きたのか?
これは Gate 特別企画「大門セキュリティ講座」の第二回です。私たちはオープンソースハードウェアウォレットブランド OneKey と Gate セキュリティチームを招き、ウォレットと取引プラットフォームという二つの視点から、オンチェーンウォレットの承認とアドレスポイズニングのセキュリティ問題について語り合います。
ゲスト紹介
OneKey:2019年に設立され、世界的に有名なオープンソースのハードウェアコールドウォレットおよびアプリウォレットブランドの一つであり、創業当初から完全オープンソースという硬派な理念を貫いています。そのソフトウェアとハードウェアの中核コードは完全にオープンソース化され GitHub でコミュニティのレビューに供されており、いずれも SlowMist と Offside Labs のセキュリティ監査を通過し、億万単位の資産からの信頼、そして一流機関からの資金調達支援と採用を得ています。
OneKey App はデスクトップ、モバイル、ブラウザ拡張機能に対応し、ソフトウェアウォレットとして単独で使用することも、OneKey ハードウェアウォレットに接続することもでき、セキュリティチップ、オフライン署名、トランザクション解析、リスク警告、平文署名などの機能を通じて、ユーザーが秘密鍵とシードフレーズを渡すことなくマルチチェーン資産を管理できるよう支援します。
Gate セキュリティチーム:こんにちは、こちらは「大門セキュリティ講座」の第二回です。Gate セキュリティ部門はプラットフォームアカウント、取引、資産のセキュリティ体系の構築を担当すると同時に、長期的にユーザーの異常アカウントに関する申し立てや協査依頼にも対応しています。
Gate は 2013 年に設立され、業界で初めて 100% 準備金証明を導入した取引プラットフォームであり、現在世界で 6000 万人以上のユーザーにサービスを提供しています。セキュリティは私たちにとって付加機能ではなく、このビジネスが成立するかどうかの前提です。私たちは「大門セキュリティ講座」というシリーズ講座を通じて、ユーザーが遭遇する可能性のあるこうした実際のリスクの背後にある共通のメカニズムを明確に説明したいと考えています。
Q1. オンチェーンウォレットはなぜ秘密鍵を取得しなくても資産を送金できるのか?
OneKey:秘密鍵は署名権を決定し、承認はある操作権限をコントラクトやアドレスに委ねます。多くの承認の本意は良いもので、ユーザーが Gas を節約し、オンチェーン操作の繰り返しを減らすことができますが、これは攻撃者にも便宜を提供します。
あなたが以前署名した承認は、他人がこれらの資産を動かすことを許可することに等しいです。イーサリアムなどの EVM ネットワーク上の ERC-20 トークンを例にとると、スワップやレンディングなどのアプリを使用する際、ユーザーはしばしばまず Approve、つまり承認を行う必要があります。これは指定されたアドレスまたはコントラクトが、一定の枠内であなたのある種のトークンを使用することを許可します。承認が有効になると、相手は transferFrom を呼び出してトークンを送金でき、毎回あなたに確認を求める必要がなくなります。
例えば、あなたが 100 USDC をスワップしようとして、実際には無制限の承認を与えたとします。取引終了後も、残りの承認は依然として有効な場合があります。承認された側が攻撃者である場合、または関連するコントラクトに後から悪用可能な脆弱性が生じた場合、リスクはその時の 100 USDC のスワップにとどまらず、このアドレスにあるより多くの USDC に及ぶ可能性があります。
NFT にも同様のメカニズムがあります。setApprovalForAll は通常、相手が同じ NFT コントラクト下であなたが保有するすべての NFT を管理することを許可し、現在売却しようとしている一枚だけではありません。
そのため、ユーザーは署名前に承認対象、資産、枠、有効範囲を項目ごとに確認することを推奨します。一つでも説明がつかない場合は署名しないでください。さらに重要なのは、署名解析機能を備えたウォレットを使用し、自分が署名しようとしているものは何かを理解することです。
Gate セキュリティチーム:OneKey が説明したメカニズムは非常に詳細ですが、私たちが補足したいのは主にユーザーの認識のずれです。なぜならそれがこの種のリスクの最も根本的な来源だからです。多くのユーザーは「署名」を「確認」と理解しています。
従来のインターネットでは、一度確認をクリックすることはこの操作に同意することであり、操作が終われば権限も終わります。しかしオンチェーンの承認署名はこのロジックではありません。一度署名すると、相手は枠の範囲内でいつでも、何度でも、あなたの再確認なしに資産を送金できます。ユーザーが署名するのは一つの取引ではなく、むしろ長期的に有効な委任状のようなものです。
ここにはさらに隠れた違いがあります。Permit と Permit2 はオフチェーン署名に属し、オンチェーントランザクションを生成せず、Gas も消費せず、ウォレットのポップアップも読めない文字列を表示するだけであることが多いです。ユーザーの直感は「お金のかからない操作はリスクがないはず」ですが、実際にはこの種の署名の殺傷力はオンチェーン承認と完全に同じです。
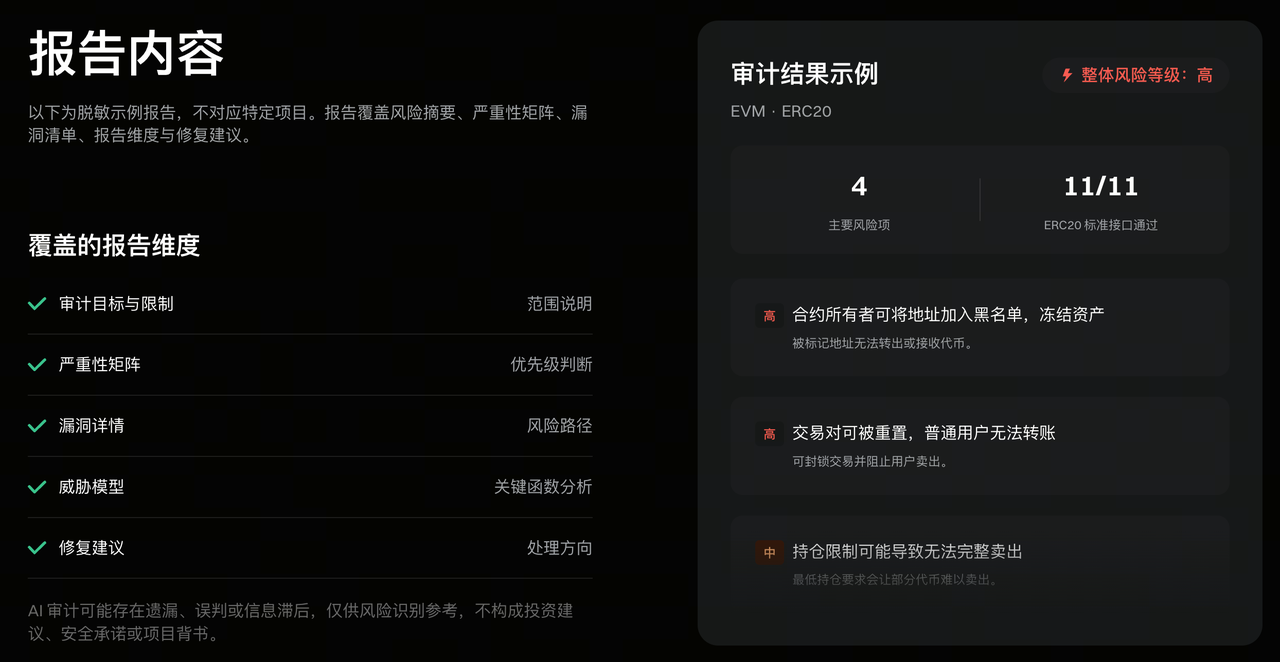
Gate のツールに関して具体的には、見知らぬコントラクトに急いで接続しないでください。まずコントラクトアドレスを Gate AI のコントラクト監査に入れて、構造化されたリスクレポートを出してもらうことができます。よくあるオーナー権限、ブラックリスト、増発、送金税といった落とし穴が先にマークされ、57 種類以上の脆弱性タイプをカバーしています。署名の段階では、承認するのはどのトークンで、数量はいくらで、どのプロジェクトなのかをはっきり確認し、見たままに署名することをサポートし、使用後は速やかに承認を解除してください。
Q2. 一般ユーザーが最もよく遭遇する餌は何か?こうしたページを見たとき、ウォレットを接続すべきかどうかをどう判断するか?
OneKey:よくある餌は往々にして二つの感情を中心に展開されます。得をしたと感じさせるか、操作しなければ損失が出ると心配させるかです。前者はエアドロップ、ホワイトリスト、無料ミント、返金補償。後者はアカウント異常、セキュリティアップグレード、トークン移行、資産がまもなく凍結されるというものです。包装は異なっても、最終的にはウォレット接続、署名、送金が必要なページへとあなたを導きます。
私たちはユーザーが Web ページのセキュリティ検出機能を備えたウォレットを使用することを推奨します。通常、公式ページには認証があり、認証がないかフィッシング警告があるものは接続しないでください。
そしてウォレット接続は通常ただの起点であり、その後の署名によって具体的な権限が生まれます。まず完全なドメイン名と操作目的を照合し、次にコントラクト、メソッド、承認枠と Spender を確認してください。一つの報酬を受け取るのに、無関係な資産の無制限枠を開放するよう求められたら、直ちに退出すべきです。解析できない十六進データ、不明な EIP-712 メッセージ、絶え間ない催促も警戒に値します。
見知らぬ DApp をテストする際は隔離された少額ウォレットを使用し、長期的な貯蓄用ウォレットはできるだけプロジェクトに接続しないでください。
Gate セキュリティチーム:私たちが処理したケースから見ると、入口のリスクは往々にしてページ自体よりも高いです。つまり私たちが第一回「大門セキュリティ講座」で重点的に話したリンクをむやみにクリックしてはいけないということで、特に DM、グループチャット、検索エンジンの広告枠からのリンクは、最もよくあるフィッシングサイトの三つの来源です。検索広告枠については特に強調したいです。多くの人は検索結果の最初の項目が公式サイトだと默认していますが、広告枠は購入できるものであり、これはフィッシングサイトが最もよく使う誘導方法の一つです。
ウォレット接続という動作自体は低リスクですが、完全にゼロリスクというわけではありません。ハッカーの技術手段の高度化に伴い、多くのオンチェーンウォレット盗難事例の中には、フィッシング海賊版サイトに入った後に署名せず、ただウォレットを接続しただけで資産が盗まれたケースが少なからずあります。そのためユーザーは初期の URL クリックの段階で慎重を重ねるべきです。
比較的信頼できる方法は、よく使うアプリをブラウザのブックマークに追加し、その後は毎回ブックマークからアクセスすることです。この習慣はほとんどの誘導型攻撃と偽の公式ページを回避でき、ユーザーにとってコストが最も正しい防控コストです。ここでもう一度注意を促します。攻撃者はよく取引プラットフォームの信用を自分の保証に利用します。彼らは「Gate はすでにこのトークンを上場している」「Gate はエアドロップを実施中だ」と言い、プラットフォームの名義で空気プロジェクトを信頼できるように見せかけます。
こういう時、判断基準は実はとても簡単です。Gate のすべての公式発表は公式サイトの発表ページに同期されます。ある情報がとあるソーシャルアカウントにしか現れず、公式サイトで見つからないなら、それはおそらく問題があります。この判断には技術知識は一切不要で、ユーザーがコントラクトを読める必要もありません。
もしユーザーが Gate を自称するメール、SMS、DM を受け取った場合、公式検証チャネルでそのドメインや連絡先メールが私たちのものかどうかを照会できます。この動作は十数秒しかかかりません。また、ユーザーはアカウントに自分だけのフィッシング防止コードを設定できます。設定後、Gate から送信されるすべてのメールにこの文字列が付きます。まだ設定していないユーザーは、まずセキュリティ設定で有効にすることをお勧めします。
Q3. アドレスポイズニングはどうやってユーザーを騙して誤ったアドレスに送金させるのか?大口送金前に必ず行うべき照合動作は何か?
OneKey:それは非常に一般的な習慣を利用しています。取引記録からアドレスをコピーし、先頭と末尾だけを一目見るというものです。
攻撃者はターゲットの常用アドレスに基づいて、先頭と末尾が類似したアドレスを大量に生成し、ゼロ金額または極少額のトークンを送信して、偽のアドレスを取引記録に紛れ込ませます。多くの人は送金時に先頭と末尾だけを照合したり、「最近のアドレス」を直接コピーしたりするため、お金は攻撃者に送られます。
最も重要な防護動作は、取引記録を信頼できる受取アドレス帳として扱わないことです。取引所への入金は、すでに検証済みの公式入金ページからアドレスを取得し、他人への支払いは信頼できるチャネルを通じて再確認してください。アドレスの来源は信頼できるものでなければならず、貼り付けた後も先頭と末尾の数文字だけでなく完全な文字を照合してください。
大口送金はまず少額テストを行い、受取人に着金を確認してもらうか、自分の目標アカウントで検証することを推奨します。本番送金時にも、やはり完全なアドレスを再度照合してください。最初のテストが成功したからといって、二回目のコピー、貼り付け、確認でチェックを省略できるわけではありません。常用アドレスは検証後にアドレス帳やホワイトリストに保存できます。
OneKey などの App ウォレットには関連する検出機能が備わっており、誤ったコピーに対しては通常「これは初回送金です」「類似アドレス警告」と提醒し、これがポイズニングであることをユーザーが素早く発見できるよう支援します。
Gate セキュリティチーム:この問題は多くの人が思うよりも取引プラットフォームと直接関係があります。なぜなら入金と出金こそがアドレスポイズニングが最も多発する二つのシーンだからです。
まず入金について。OneKey が言及した原則をもう一度強調したいです。入金アドレスは必ずプラットフォームの公式入金ページからその都度取得し、いかなるソーシャルソフトの履歴からもコピーしないでください。また、スマートフォンにインストールされたキーボードソフトにセキュリティ問題がないかも必ず警戒してください。多くの事例はキーボードソフトに問題があり、ユーザーの送金および入金アドレスを神不知鬼不觉に置き換え、資金が盗まれたケースです。
出金については、Gate にはすぐに使い始めることをお勧めする二つのものがあります。一つはアドレス帳で、常用アドレスを検証後に保存し、以後は帳から選ぶことで、手滑りで貼り付ける回数が一回減ります。二つ目は API 出金はアドレス帳に既にあるアドレスにしか出金できないことで、プログラム化されたシーンでは誰も画面を見ていないため、この制限は強制的にもう一度人手による確認を加えることに等しいです。新しく追加された出金アドレスにはさらに 24 から 48 時間のクールダウン期間があり、ポイズニングでアドレスを貼り間違えた時にも誤りを発見する窓を少し長くできます。
Q4. ウォレット承認はなぜ定期的に再確認する必要があるのか?承認を取り消す際に注意すべきことは何か?
OneKey:なぜなら一回の操作が終わっても、承認は終わらない場合があるからです。ウォレット接続を切断し、ウェブサイトを閉じ、甚至ウォレットをアンインストールしても、すでに有効になったオンチェーン承認は自動的に取り消されません。もしあるコントラクトに無制限枠を与えていた場合、あなたがその