大門セキュリティ講座 01|Gate & BlockSec:アカウント盗難、フィッシング、なりすましをどう防ぐか


- 核心的な見解:ソーシャルエンジニアリング攻撃はすでにWeb3業界で最大の損失をもたらすリスクの一つでありながら、技術的な難易度は高くありません。攻撃者はコードや暗号技術を破るのではなく、信頼、貪欲さ、不注意を利用してユーザー自ら送金や署名を行わせます。したがって、セキュリティ防御線は「コードの脆弱性対策」から「判断ミスの防止」へと拡張する必要があります。
- 重要な要素:
- 一般的なソーシャルエンジニアリング攻撃は五つに分類されます:本物のSNSアカウントの乗っ取り、SIM Swap後の標的型詐欺、長期的な関係構築による投資誘導、採用やビジネスを餌にしたマルウェア植え付け、取引所カスタマーサポートへのなりすまし。
- Cheng v. T-Mobile事件では、攻撃者がSIM Swapを通じて本物のTelegramアカウントを乗っ取り、被害者を騙して15 BTCを送金させました。GrassCall攻撃では、Web3のオンライン面接を名目に情報窃取プログラムを植え付けました。
- Gateのリスク管理には四つの関門があります:ログイン、出金、出金方法のスイッチ、セキュリティ設定のクーリングオフ期間。新規出金アドレスには24〜48時間のクーリングオフ期間があり、2FAやパスワードを同時に変更すると全アカウントの出金がロックされます。
- 知人による犯行では従来の本人確認が無効になる可能性があり、システム上の痕跡はすべて「本人の操作」を示します。そのため、Passkey(本質的にフィッシング耐性があり、ドメインに紐付き、生体認証が必要)とGate Ukey物理キーが推奨されます。
- アカウント侵害時の対処原則:まず信頼できるデバイスでアクセスを遮断し、上流のメールと携帯電話を確認し、リスク警告を発信し、残りの資産を移動させ、取引ハッシュ、攻撃アドレス、チャット記録などの証拠を保存します。
- オンチェーンの資金は追跡可能ですが、回収可能とは限りません。取引所、ステーブルコイン発行体、セキュリティ企業、法執行機関の協力が必要です。Gateの準備金率は127%、規模は82.15億ドルで、Hackenによる監査を受け、オープンソース化されています。
- 強化の提案:身元、デバイス、資産、検証チャネルの四重隔離、大口操作は第二チャネルでの確認を経由し、「カメラが動作しない」「Zoomプラグインを更新して」などの誘導コマンドに警戒します。
まず一つ質問です。
あなたのビジネスパートナーからTelegramでメッセージが届きました。「会社の入金先が変わったので、今回の支払いを新しいアドレスにお願いします」――しかも、捺印済みの確認書まで添付されています。あなたはまず何をしますか?
もし答えが「まず送金して、後で確認する」なら、この記事はあなたのために書かれています。多くの資産損失は、複雑なコードやシステムへの侵入から始まるわけではありません。攻撃者はブロックチェーンをハッキングする必要も、暗号技術を破る必要もありません。ただあなたの善意と信頼を利用するか、あるいはあなたの欲と不注意を引き起こすだけでよいのです。
これがGate特別企画『大門セキュリティ講座』の第一回です。ブロックチェーンセキュリティ企業BlockSecとGateセキュリティチームをお招きし、セキュリティ機関と取引プラットフォームという二つの視点から、この業界で最も多くの損失を生みながら、技術的な難易度は必ずしも高くない攻撃の類型――アカウント盗難フィッシング、ソーシャルエンジニアリング、そして身内による犯行――についてお話しします。
ゲスト紹介
BlockSec 周亜金教授:周亜金教授は香港中文大学の准教授であり、ブロックチェーンセキュリティ企業BlockSecの共同創業者でもあります。セキュリティ分野の国際トップ会議や学術誌に50本以上の高水準論文を発表し、引用回数は1万回を超えています。現在は、AIエージェントの効率と安全性を高めるために、システムインフラをいかに再構築するかを探求しています。
BlockSecは2021年に設立され、ブロックチェーンセキュリティとコンプライアンスに注力し、オンチェーンセキュリティ保護、資金追跡調査、デジタル資産コンプライアンスの三方向をカバーしています。現在、世界1000社以上にサービスを提供し、累計で500億ドル以上のオンチェーン資産を保護、不正アドレスラベルライブラリの規模は6億以上、単一案件で完全に復元した最大資金規模は16億ドルに達しています。
Gate セキュリティチーム:皆さん、こんにちは。このコーナーを立ち上げられて嬉しく思います。Gateのセキュリティ部門は、プラットフォームのアカウント、取引、資産セキュリティ体系の構築を担当すると同時に、長期的にユーザーの異常アカウントに関する申し立てや協査依頼にも対応しています。
Gateは2013年に設立され、業界で初めて100%準備金証明を導入した取引プラットフォームであり、現在世界6000万人以上のユーザーにサービスを提供しています。セキュリティは私たちにとって追加機能ではなく、このビジネスが成立するための前提です。『大門セキュリティ講座』を通じて、こうした実際のリスクの背後にある共通のメカニズムを明らかにしたいと考えています。
Q1. ソーシャルエンジニアリングの実際の被害事例をいくつか共有していただけますか?アカウントはどのように盗まれるのですか?主な手口にはどのようなものがありますか?
BlockSec 周亜金教授:ソーシャルエンジニアリング攻撃の核心的な特徴は、攻撃者がブロックチェーンの基盤、スマートコントラクト、暗号技術の仕組みを直接突破するのではなく、身元や通信チャネルを掌握したり、既存の信頼関係を利用したりすることで、被害者を誘導して自ら送金、署名、承認、あるいは悪意あるプログラムのインストールを行わせる点にあります。よく見られるものは五つあります。
1)ソーシャルメディアアカウントの乗っ取り。攻撃者はアカウントを偽造するのではなく、本物のアカウントを直接掌握し、それが長期間蓄積してきた影響力を利用してトークンやフィッシングリンクを宣伝します。アカウントが本物であることは、そのアカウントが現時点で発信している情報も本物であることを意味しません。
2)通信チャネル掌握後の標的型詐欺。米国連邦裁判所の公開文書で明らかになったCheng v. T-Mobile事件は典型的です。攻撃者はSIM Swapを通じて携帯電話番号を掌握し、さらに本物のTelegramアカウントを乗っ取り、双方に元々存在していたビットコイン取引関係を利用して、市場価格よりも高く買い取るという理由で被害者を誘導し、15 BTCを送金させました。アカウントは本物、連絡相手も本物、過去の取引関係も本物ですが、この瞬間に指令を出している人物はもはや元の人物ではありません。
3)長期的に関係を築いた上での投資誘導。攻撃者は友人、投資顧問、テナント、あるいは潜在的な取引相手として被害者の日常的な社交圏に入り込み、数ヶ月あるいはそれ以上の時間をかけて信頼を築いた上で、偽の投資プラットフォームにログインするよう誘導します。この種の攻撃はアカウントを盗む必要がなく、攻撃者は自ら進んであなたが信頼する人物になるのです。
4)採用やビジネス協力を餌にしたマルウェアの埋め込み。2025年に公表されたGrassCall攻撃では、攻撃者はWeb3のオンライン面接と称して会議ソフトウェアのダウンロードを要求し、そのソフトウェアには実際には情報窃取プログラムが含まれており、標的はブラウザの認証情報と暗号資産ウォレットでした。同様のものとして、「カメラが動作しない」「Zoomプラグインを更新する必要がある」といった理由で、ユーザーにターミナルコマンドを実行させる手口もあります。
Gate セキュリティチーム:周教授が整理された五類型の攻撃は、私たちの申し立て処理においてほぼすべての類型に遭遇しています。申し立てや協査で見てきた内容とも高度に一致しています。攻撃者は多くの場合、取引所のシステムを突破する必要がないのです。
なぜなら、当プラットフォームのセキュリティ防衛線は非常に厚く、例えばAIと機械学習によるリアルタイム脅威検知、全経路の暗号化通信、分散型トラフィッククリーニング、AnycastとDNSSECの導入などが継続的に稼働しています。しかしソーシャルエンジニアリング攻撃は、プラットフォーム側のこうしたセキュリティ防衛線を突破するのではなく、ユーザー本人のプライベート情報を掌握することで攻撃行為を実行します。これが私たちがこのコーナーを立ち上げた理由でもあります。プラットフォームの強化で解決できるリスクもあれば、ユーザー自身が識別しなければならないものもあり、後者こそが損失が最も大きい攻撃類型なのです。
同時に、取引プラットフォーム側からしか見えない二つの視点を補足します。
一つ目は頻度の錯覚です。著名人のアカウントが盗まれてニュースになるのは大事件ばかりですが、私たち取引所に届くチケットを見ると、本当に高頻度なのはこうした著名人ではなく、一般の人々です。盗まれたTelegramアカウントが知人に支払いを催促したり、協力先の入金先を変更したり、あるいはプロジェクト側を装って偽のMintアドレスを公開したりするのです。一件あたりの金額は数千ドル程度かもしれませんが、メディアに報道されることはなく、その数は前者をはるかに超えており、ユーザーは私たちに取引の遮断を望みます。
二つ目は、取引所のカスタマーサポートを装う手口です。攻撃者はGateのカスタマーサポートを装い、メール、SMS、あるいはソーシャルプラットフォームのダイレクトメッセージでユーザーに連絡し、理由は通常、アカウントの異常、本人確認の必要、確認待ちの出金があるなどです。これに対して、私たちはすぐに使える二つのツールを提供しています。
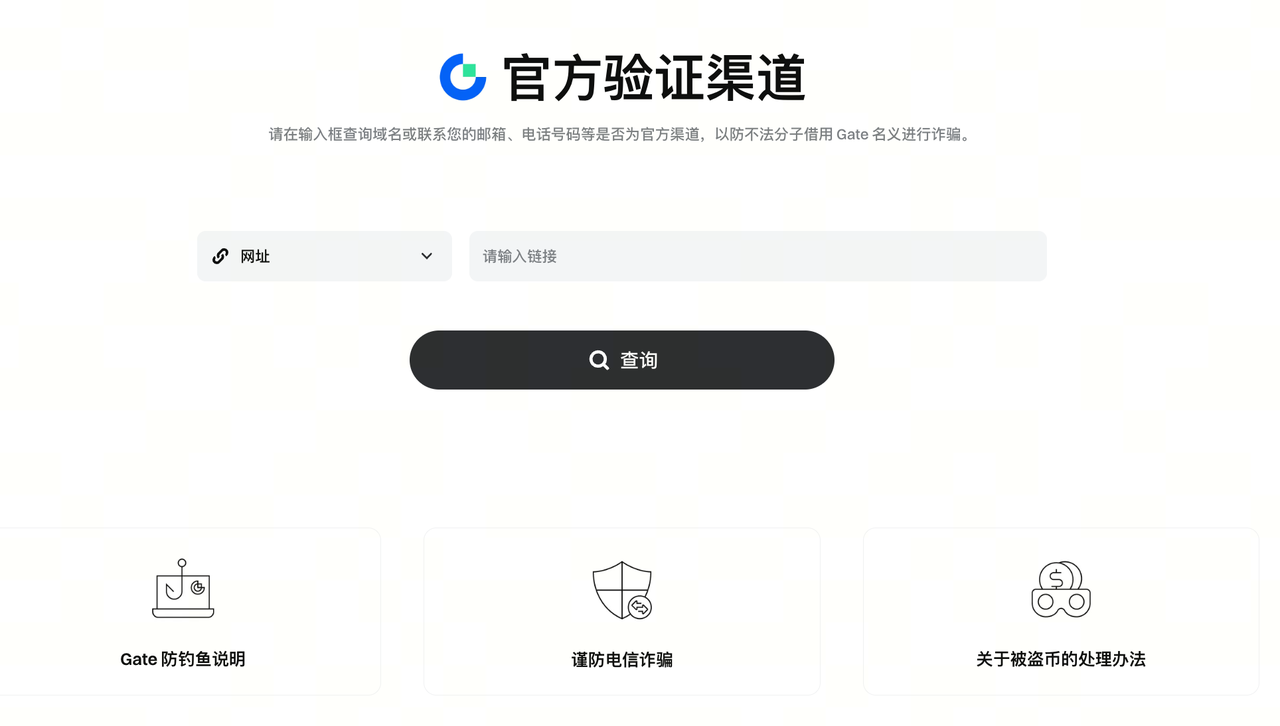
まずは公式確認チャネルで、任意のドメインや連絡先メールがGate公式のものかどうかを直接照会できます。ユーザーには、Gateを名乗るあらゆるメッセージを受け取ったら、まずここで一度確認する習慣を身につけてほしいと考えています。この動作は十数秒しかかかりません。
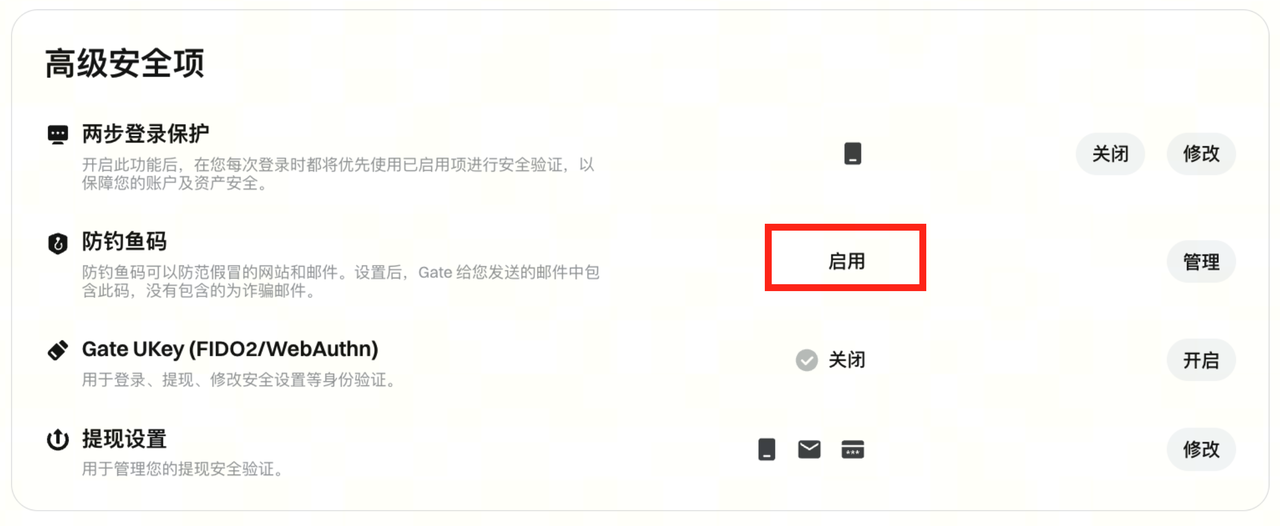
次に防フィッシングコードです。これはユーザー自身が設定する文字列で、Gateから送信されるすべてのメールに付与されます。逆に言えば、この文字列が付いていない「Gateメール」は、すべて偽造です。この仕組みの価値は、ユーザーの判断力に依存しない点にあります。ユーザーは送信者ドメインに余分な文字があるかを見分ける必要も、文言が公式らしいかを判断する必要もなく、自分で設定した文字列があるかどうかだけを見ればよいのです。
Q2. 著名人のアカウントが盗まれた後にトークンのコントラクトアドレスが発信されたり、友人のアカウントが盗まれた疑いがある場合、一般ユーザーはどのように検証し、最も安全に行動すればよいですか?
BlockSec 周亜金教授:まず基本原則を確立する必要があります。アカウントの真正性と情報の真正性は、それぞれ別々に検証しなければなりません。たとえ情報が認証済みの公式アカウント、プロジェクト側アカウント、著名人アカウント、あるいは長期的に連絡を取り合っている知人のアカウントから発信されたものであっても、アカウントの身元だけを理由に高リスクな操作を直接実行すべきではありません。特に、新規発行トークンの購入、ウォレットの接続、オンチェーン取引への署名、Token Approvalの付与などは、格別の慎重さが必要です。
著名人やプロジェクト側が突然発表したトークンのコントラクトアドレスについては、以下の次元から検証できます。
1)クロスチャネル検証。単一のX、Telegram、Discord、WeChatアカウントだけに依存すべきではありません。公式サイト、他の公式ソーシャルメディアチャネル、コミュニティのお知らせ、信頼できる第三者情報源を同時に確認すべきです。あるプロジェクトが突然新しいToken、Airdrop、Mintを発表したのに、公式サイトや他の公式チャネルにまったく同期情報がない場合、それ自体が異常なシグナルと見なすべきです。
2)オンチェーン資産とコントラクトの状態を検証する。コントラクトのデプロイ時間、Deployerアドレス、流動性の規模、Holderの集中度、主要アドレス間に明らかな資金の関連性があるか、急速な価格つり上げと集中的な売り抜け行為があるかなどに注目できます。一般ユーザーが専門レベルのオンチェーン調査を完了する必要は必ずしもありませんが、少なくとも信頼できるブロックチェーンエクスプローラーやセキュリティツールを通じて基礎的なチェックを行うべきです。
3)未確認のまま先走って取引しない。ソーシャルエンジニアリング攻撃はFOMOと切迫感に大きく依存します。「まもなく終了」「期間限定受け取り」「今買わなければなくなる」といった情報は、本質的にユーザーが情報を検証する時間を圧縮するものです。十分に検証されていない新規資産については、待つことと確認することが、先走って取引するよりも通常は安全です。
友人、ビジネスパートナー、あるいは会社の同僚が突然、送金や入金先の変更を求めてきた場合は、元の通信チャネルとは独立した第二のチャネルで検証すべきです。例えば、Telegramで送金依頼を受け取ったら電話で確認する。メールで入金先変更の通知を受け取ったら、以前に確認済みの連絡方法で照合する。大口送金の前にアドレスを再確認し、まず少額テストを行う。最も重要な原則は、攻撃者にすでに掌握されている可能性のある同一の通信チャネル内で、指令の発起と身元確認を同時に完了してはならないということです。
Q3. 中央集権型取引所として、Gateが見るアカウントリスクとオンチェーンウォレットの盗難にはどのような違いがありますか?プラットフォームはどのような追加の保護を提供できますか?
Gate セキュリティチーム:最も根本的な違いは時間です。オンチェーンウォレットの盗難は、署名から資産移転までが一ステップで完了し、数秒で終局となり、介入できる中間段階がありません。一方、取引プラットフォーム内では、誰かがユーザーのログイン認証情報を手に入れてから、資産が実際にユーザーのアカウントから出ていくまでに、多くの段階が挟まっています。例えばGateのアカウントセキュリティは四つの段階で設計されています。ログイン、取引、出金、セキュリティ設定です。各段階に独立した検証手段があり、リスクが一路順調に通過することはありません。具体的には以下を含みます。
1)ログイン段階。ログインパスワード、メール、SMS、Google Authenticator、およびIPアドレス監視。異常なログイン位置が発生した場合、システムが通知を出します。この通知の価値は即時性にあります。アカウントにはセキュリティログもあり、ログインと重要操作の履歴が記録されるので、異常を疑ったときの最も直接的な自己確認の入口となります。
2)出金段階。資金パスワードはログイン状態から独立した認証情報であり、日常のログインには関与しません。つまり、誰かがユーザーのログイン権限を手に入れても、ユーザーの資金を動かすまでには、ログインフローに一度も現れなかった認証情報がもう一つ必要になるのです。さらに、出金段階では環境の変化、金額、アカウントの総合リスクに応じて動的検証が行われ、高リスクの出金は厳格な検証をトリガーして資産が容易に盗まれないようにします。
3)出金方法のスイッチ。当分使わないチャネルは先に閉じておくことができます。チャネルが一つ少なければ、利用されうる出口も一つ少なくなります。必要になったときに本人確認を経て開けばよいので、通常の体験にも影響しません。
4)セキュリティ設定段階。この層には、多くのユーザーが知らないものの、こうした攻撃において最も重要な仕組みがあります。それがクールダウン期間です。
新しく追加された出金アドレスには24時間から48時間の強制クールダウン期間があり、その間はそのアドレスへの出金ができません。そして、ユーザーが新しいアドレスを追加すると同時に、Google認証コード、資金パスワード、あるいは紐付けられた携帯電話番号をリセットまたは変更した場合、アカウント全体の出金機能がロックされます。
この点はもう少し詳しく話す価値があります。ソーシャルエンジニアリング攻撃の典型的な経路は、攻撃者がアカウントの制御権を手に入れた後、まず行うことが多いのが紐付け情報の変更か自分自身の出金アド