


徹底したEVM - 契約分類という些細な事柄の背後にあるリスク


スマートコントラクトの分野では、"イーサリアム仮想マシン EVM"そしてそのアルゴリズムとデータ構造が第一原則です。
この記事では、契約を分類する必要がある理由から始まり、各シナリオが直面する可能性のある悪意のある攻撃の種類を組み合わせて、最後に比較的安全な一連の契約分類分析アルゴリズムを示します。
専門的な内容ですが、雑談の読み物としても使えます。最初のレベルのタイトル
1. 契約を機密扱いにする必要があるのはなぜですか?
とても重要なので、取引所、ウォレット、ブロックチェーンブラウザ、データ分析プラットフォームなどのDappsの根幹とも言えます!
トランザクションが ERC 20 転送である理由は、その動作が少なくとも次の点で ERC 20 標準に準拠しているためです。
トランザクションのステータスは成功です
To アドレスは ERC 20 標準に準拠した契約です
Transfer 関数と呼ばれます。これは、トランザクション CallData の最初の 4 桁が 0x a 9059 cbb であるという事実によって特徴付けられます。
実行後、To アドレスに転送イベントが送信されます。
分類を誤ると取引行動の判断を誤る
トランザクションの動作を基軸として、To アドレスを正確に分類できるかどうかで、CallData の判断はまったく異なる結論につながります。 Dapp の場合、チェーン内外の情報通信はトランザクション イベントの監視に大きく依存しており、同じイベント コードが信頼できるのは、基準を満たすコントラクトで送信された場合のみです。
分類が間違っていると、トランザクションは誤ってブラックホールに入ります
ユーザーが特定のコントラクトにトークンを移管する場合、そのコントラクトにトークン移管用の関数メソッドがあらかじめ設定されていない場合、バーンと同様に資金がロックされ、制御できなくなります。
そして現在、多くのプロジェクトが組み込みウォレットのサポートを追加し始めているため、ユーザーのウォレットを管理することは避けられず、デプロイされた最新のコントラクトをチェーンから常にリアルタイムで分類する必要があります。資産基準。
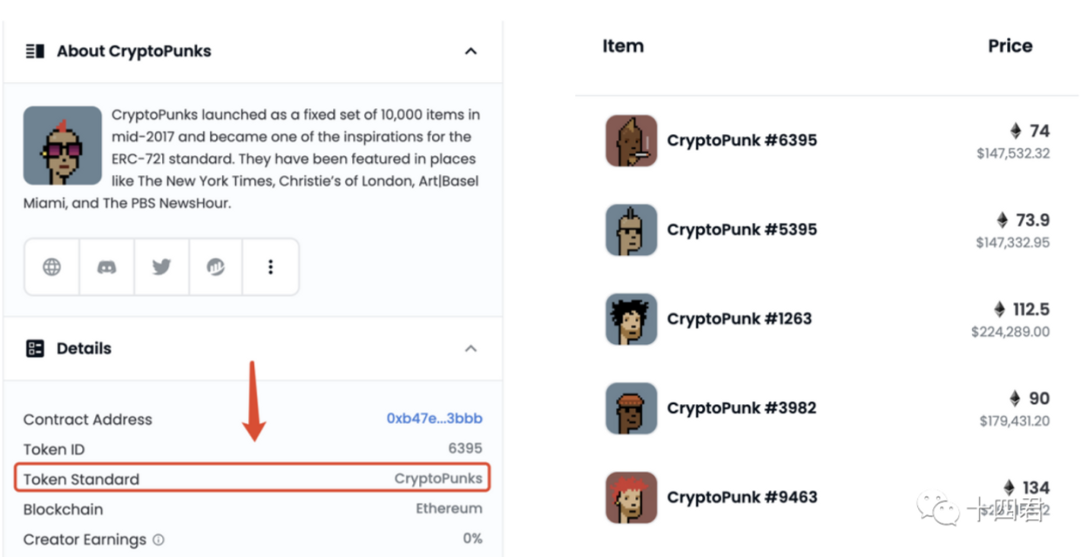
段落 1 をさらに読む:【契約解釈】CryptoPunkは世界初の分散型NFT取引市場です
2. 分類にはどのようなリスクがありますか?
チェーンは身元も法治も存在しない場所であり、たとえ悪意のある取引であっても通常の取引を止めることはできません。
彼はおばあちゃんのふりをするオオカミになることができ、おばあちゃんに期待される行動のほとんどを実行しますが、目的は家に侵入して強盗することです。
基準を宣言するが、実質的に満たさない可能性がある
一般的な分類方法は、EIP-165 規格を直接採用し、アドレスが ERC 20 をサポートしているかどうかなどを読み取ることです。 もちろん、これは効率的な方法ですが、結局のところ、契約は相手方によって管理されるため、ステートメントはやっぱり鍛造できる。
165 標準クエリは、チェーン上の限られたオペレーション コードの中で最も低いコストで資金がブラック ホールに転送されるのを防ぐための単なる方法です。
これが、以前に NFT を分析したときに、標準に SafeTransferFrom メソッドが存在すると特に言及した理由です。ここで、Safe とは、相手が NFT を転送する能力を持っているかどうかを判断するために 165 標準を使用することを指します。
パラグラフ 2.2 をさらに読む:【ソースコード解釈】あなたが購入したNFTとは一体何ですか?
コントラクトのバイトコードから開始し、ソース コード レベルで静的分析を実行し、コントラクトの予想される動作から開始することによってのみ、精度を高めることができます。
3. 契約分類スキームの設計
次に、全体的な計画を系統的に分析し、目標は、「正確さ」と「効率」という 2 つの中心的な指標です。
たとえ方向が正しくても、海の向こう側に到達する方法は明確ではないことを知っておく必要があります。バイトコード解析を行うには、まずコードを取得する必要があります。
3.1. コードを取得するにはどうすればよいですか?
チェーンの観点から見ると、チェーン上で指定されたアドレスからバイトコードを取得できる RPC メソッドである getCode があり、コードハッシュは EVM のアカウント構造に配置されているため、読み取りが非常に高速です. 一番上にあります。

しかし、この方法では特定のアドレスを取得するだけなので、さらに精度と効率を向上させたいと考えていませんか?
コントラクト デプロイメント トランザクションの場合、デプロイされたコードが実行された直後、またはコードがまだメモリ プール内にある場合でも、デプロイされたコードを取得するにはどうすればよいでしょうか?
トランザクションがコントラクト ファクトリ モードの場合、トランザクションの Calldata にソース コードはありますか?
結局、私のやり方はふるいのようなモードで分類することです
コントラクトにデプロイされていないトランザクションの場合は、getCode を直接使用して、分類に必要なアドレスを取得します。
最新の mempool トランザクションの場合、to アドレスが空で、CallData がコンストラクターのソース コードであるトランザクションをフィルターで除外します。
コントラクト ファクトリ モードのトランザクションの場合、コントラクトによってデプロイされたコントラクトは、デプロイメントを実行するために他のコントラクトを呼び出すためにリサイクルされる可能性があるため、トランザクションのサブトランザクションを再帰的に分析し、タイプが CREATE または CREATE 2 である各呼び出しを記録します。 。
デモ実装を作成したとき、幸いなことに、rpc のバージョンは現在比較的高いことがわかりました。プロセス全体の中で最も難しい部分は、3 の実行時に指定された型の呼び出しを再帰的に見つける方法であるためです。最下位のメソッドは次のとおりです。オペコードを通じてコンテキストを復元します。私はびっくりしました!
幸いなことに、現在の geth バージョンには debug_traceTransaction メソッドがあり、オペコード操作コードを通じて各呼び出しのコンテキスト情報を整理し、コア フィールドを整理するのに役立ちます。
最終的に、さまざまなデプロイメント モード (直接デプロイメント、ファクトリ モードでの単一デプロイメント、ファクトリ モードでのバッチ デプロイメント) の元のバイトコードを取得できます。
3.2. コードから分類するには?
最も簡単ですが安全ではない方法は、コードを文字列と直接照合することです。ERC 20 を例に取ると、標準準拠の関数は次のようなものになります。
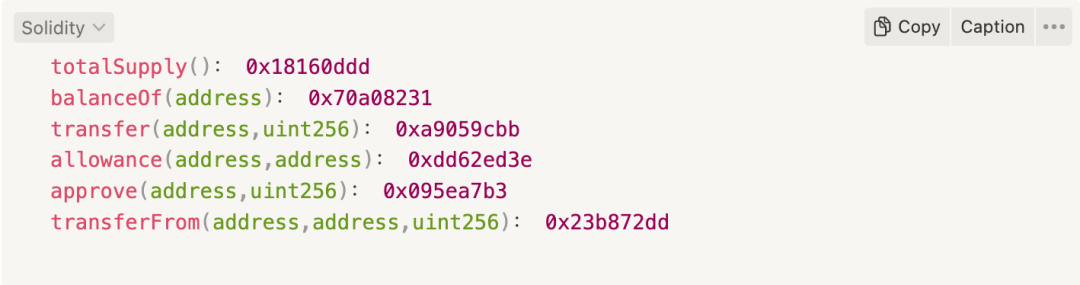
関数名の後に続くのは、関数の関数シグネチャです。前の分析で述べたように、トランザクションは、ターゲット関数を見つけるために callData の最初の 4 桁と一致するかどうかに依存します。
したがって、これら 6 つの関数の署名はコントラクト バイトコードに保存する必要があります。
副題
3.3. 正解率向上1-逆コンパイル
さらに正確な方法は、オペコードを逆コンパイルすることです。逆コンパイルは、取得したバイトコードをオペコードに変換するプロセスであり、より高度な逆コンパイルは、人間が読みやすい擬似コードに変換することです。今回は必要ありません。逆コンパイル方法は、付録に記載されています。記事の終わり。
Solidity (高級言語) -> bytecode (バイトコード) -> opcode (オペレーションコード)
明らかに特徴が見つかり、関数シグネチャはオペコード PUSH 4 によって実行されるため、さらなる方法はフルテキストから PUSH 4 以降の内容を抽出し、関数標準と照合することです。
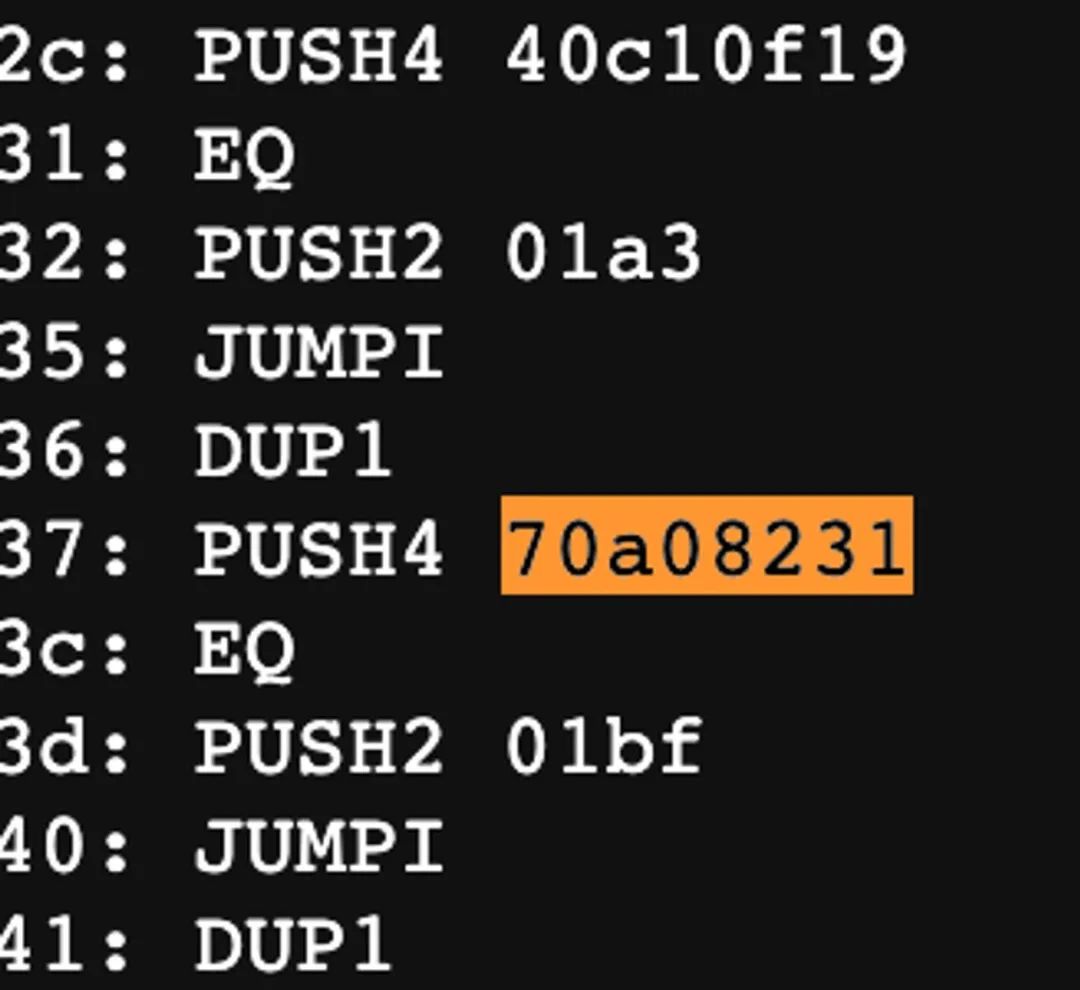
簡単なパフォーマンス実験も行いましたが、Go 言語は非常に効率的で、1 W 回のデコンパイルにかかる時間はわずか 220 ミリ秒であると言わざるを得ません。
この後のことは難しいだろう
3.4. 正解率の向上 2-コードブロックの検索
上記の精度率は改善されましたが、十分ではありません。全文検索 PUSH 4 であるため、バイト 4 型の変数を構築でき、それによって PUSH 4 コマンドもトリガーされるからです。
悩んでいたとき、いくつかのオープンソース プロジェクトの実装を思い出しました。ETL はチェーン上のデータを読み取って分析するためのツールです。ERC 20 と 721 の別々のテーブルへの転送を分析します。契約を分類します。
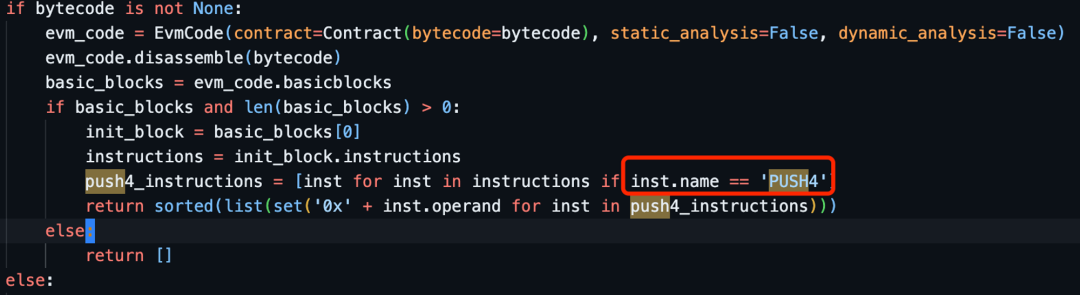
分析後、コード ブロックの分類に基づいており、最初の Basic_blocks[0] の Push 4 命令のみを処理することがわかります。
次に、コードブロックを正確に判断する方法が問題になります。
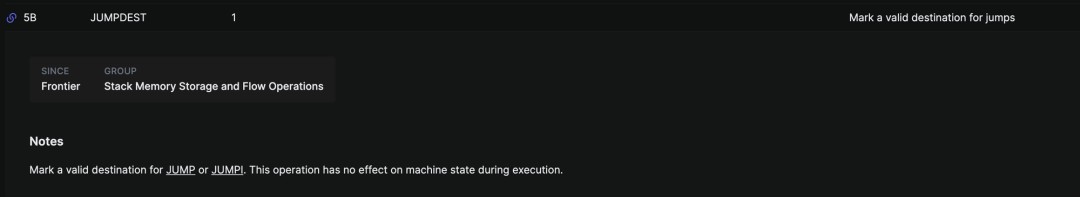
コードブロックの概念は、REVERT + JUMPDEST の 2 つの連続するオペコードから来ており、関数セレクター全体のオペコード間隔で、関数が多すぎるとページめくりのロジックが表示されるため、ここでは 2 つの連続するオペコードが必要です。次に、JUMPDEST コマンドも表示されます。
3.5. 精度向上 3-Find 機能セレクター
関数セレクターの機能は、トランザクションの Calldata の最初の 4 バイトを読み取り、コード内に事前に設定されているコントラクト関数の署名と照合し、関数メソッドで指定されたメモリ位置に命令がジャンプするのを支援することです。
最小限のモック実行を試してみましょう
この部分は 2 つの関数のセレクター store(uint 256) とretrieve() であり、署名は 2 e 64 cec 1, 6057361 d として計算できます。

逆コンパイルすると、次のオペコード文字列が得られます。これは 2 つの部分に分かれていると言えます。
最初の部分:
コンパイラでは、コントラクトの関数セレクター部分のみが callData の内容を取得します。これは、次の図に示すように、CallData の関数呼び出し署名を取得することを意味します。
EVM のメモリ プールの変更をシミュレートすることで、その効果を確認できます。
2 番目の部分:
セレクターの値と一致するかどうかを判定する処理
1.retrieve() の 4 バイトの関数シグネチャ (0x 2 e 64 cec 1) をスタックに渡します。
2. EQ オペコードはスタック領域から 2 つの変数、つまり 0x 2 e 64 cec 1 と 0x 6057361 d をポップし、それらが等しいかどうかをチェックします。
3. PUSH 2 は 2 バイトのデータ (ここでは 0x 003 b、10 進数で 59) をスタックに転送します。スタック領域にはプログラム カウンタがあり、バイトコード内の次の実行コマンドの位置を指定します。ここでは 59 を設定します。これは、retrieve() バイトコードが始まる場所だからです。
4.JUMPI代表"... の場合は、... にジャンプします。"、入力としてスタックから 2 つの値をポップし、条件が true の場合、プログラム カウンターは 59 に更新されます。
これは、EVM がコントラクト内の関数呼び出しに基づいて、実行する必要がある関数バイトコードの場所を決定する方法です。
実際には、これはコントラクト内のすべての関数とそのジャンプ先の単純な「if ステートメント」のセットにすぎません。
4. 計画の概要
全体的な概要は次のとおりです
各コントラクト アドレスは、GO の VM および ASM ライブラリを使用して、rpc getcode または debug_traceTransaction を通じてデプロイされたバイトコードを取得し、逆コンパイル後にオペコードを取得できます。
EVM の動作原理では、契約には次のような特徴があります。
コード ブロックの区別として 2 つの連続するオペコード REVERT+JUMPDEST を使用します。
コントラクトには関数セレクターの機能が必要であり、この関数は最初のコード ブロックにも存在する必要があります。
関数セレクターでは、その関数メソッドはすべて PUSH 4 をオペコードとして使用します。
このセレクターに含まれるオペコードには、連続する PUSH 1 00; CALLDATALOAD; PUSH 1 e 0; SHR; DUP 1 があり、コア機能は callDate データをロードしてディスプレイスメント操作を実行することであり、他の構文は生成しません
3. 対応する関数シグネチャは eip で定義されており、必須およびオプションのクリア命令があります。
4.1. 一意性の証明
現時点で、基本的には高効率かつ高精度な契約分析手法が完成したと言えます。 REVER+JUMPDEST を使用してコード ブロックを区別し、必然的な CallDate のロードとディスプレイスメントを組み合わせて独自の判断を行いました。同様のオペコード シーケンスを実装するために Solidity コントラクトを使用できることは存在しますか?
比較実験をしてみましたが、msg.sigなどのCallDataをSolidity文法レベルで取得する方法はありますが、コンパイル後のオペコードの実装方法が異なります。
5. まとめ
このような雄弁な分析の後、3日が経過しました。
非常に細心の注意を払っていますが、日常生活の基準を満たしているかどうかを悪意を持って混同するためにバイト 4 を使用する契約にとっては大したことないかもしれません。
したがって、実際には、この 3 日間の分析への投資の ROI は非常に低いです。しかし、終わりのない時間の川では、たとえわずかな確率であっても、いつかは起こります。
不信の原則がなければ、Web3 の世界でさらに前進することができません。
今日、友人が私に非常に考えさせられる話題を尋ねてきました。業界の KOL になる最終目標は何ですか?あなたのビジネスモデルは何ですか?
技術記事のトラフィックが常に暗いのは承知していますが、トラフィックが目的ではありません。常に当初のビジョン通りであることを願っています。
文章
文章
オペコードサンプルやGoのデコンパイル済みサンプルコードが必要な場合は、公式アカウントのバックグラウンドにある「契約区分」にリプライすることで入手できます。
依存ライブラリ:
https://pkg.go.dev/github.com/ethereum/go-ethereum@v1.11.6/core/asm#Compiler.Feed
https://pkg.go.dev/github.com/ethereum/go-ethereum@v1.11.6/core/vm
原理分析:
https://whileydave.com/2023/01/04/disassembling-evm-bytecode-the-basics/
https://yanniss.github.io/elipmoc-oopsla 22.pdf
https://yanniss.github.io/gigahorse-icse 19.pdf
https://www.evm.codes/? fork=shanghai
https://learnblockchain.cn/article/4800
https://learnblockchain.cn/article/3647
オープンソース プロジェクトのソース コード リファレンス:
https://github.com/blockchain-etl/ethereum-etl/blob/2d a 9 d 050 f 4 ae 4 fa 4 e 818 bbfb 22 d5 cfb 5234 b 2 e 29/ethereumetl/service/eth_contract_service.py#L2 9-L 43
https://github.com/ethereum/evmdasmhttps://github.com/tintinweb/ethereum-dasm/blob/master/ethereum_dasm/evmdasm.py#L3 42
14 を「いいね!」してフォローすると、技術的な観点から価値をもたらします





