


古いバージョンの Ethereum クライアントにはバグがありますが、フォークは発生しません


著者 | 秦暁峰
プロデュース | デイリー
によるとThe Block 著者 | 秦暁峰
プロデュース | デイリー"によると"ニュースによると、イーサリアム クライアントの古いバージョンにはバグがあり、イーサリアム ネットワークが「二重支払い攻撃」やフォークに遭遇する可能性があります。しかし、実際の状況は深刻ではない可能性があり、分岐は発生しません。
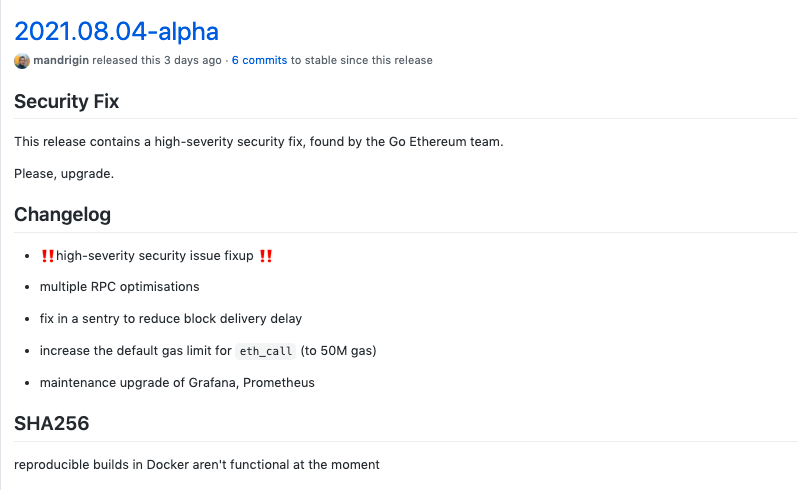
このバグは、Telos EVM 監査で初めて現れたと理解されています (注: Telos EVM は、Telos ブロックチェーン上で実行されているイーサリアム仮想マシンのバージョンです)。監査を実施した Sentnl 監査人である Guido Vranken 氏はバグを発見し、次のように述べています。
重大度の高い問題
、イーサリアムコア開発者に報告しました。 3 日前 (8 月 24 日)、イーサリアム開発者は上記の脆弱性を修正するための更新パッチを次のようにリリースしました。
現在、このバグは主に Ethereum Geth v1.10.7 以前のバージョンに集中しています。 「ロンドンのハード フォークをサポートする Geth のすべてのバージョンにはバグがあるため (ロンドンのアップグレードより前に発生します)、すべてのユーザーは更新する必要があります。」
Ethernodes の統計によると、現在これらの古いバージョンを使用しているノードの数は 2858 で、Ethereum ノードの総数 (5289) の 54% を占めています。
更新されていないノードの割合は比較的大きいですが、イーサリアム ネットワークが二重支払い攻撃に遭遇する可能性があるという意味ではありません。現在のイーサリアムの最も長いチェーンは安全であり、ノードが次々に更新されるため、ハッカーがネットワーク全体の計算能力の51%以上を制御できない限り、攻撃は発生せず、ネットワークがフォークされることはありません。
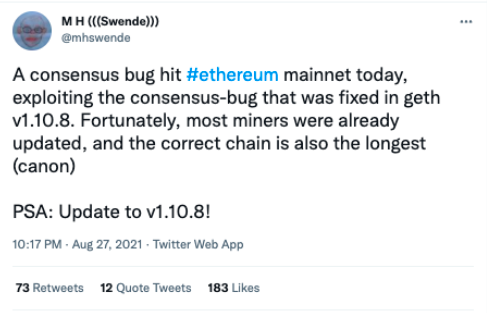
イーサリアム財団のセキュリティ責任者マーティン・スウェンデ氏はツイッターで「本日、コンセンサス脆弱性(geth v1.10.8で修正されたコンセンサス脆弱性を悪用)がイーサリアムメインネットを襲った。幸いなことに、ほとんどのマイナーは更新されている。そして正しいチェーンも」と述べた。も最長(カノン)です。」





